Consulte as funções, configurações e procedimentos para operar o Intelbras Defense IA 4.0.
Guia de Operação
Este manual do usuário apresenta as funções e operações do centro de gerenciamento de vigilância geral do Defense IA e operações do Client.
O Guia de Operação possui tópicos que explicam as funções das principais interfaces do sistema. Caso precise utilizar alguma interface aqui apresentada e ainda não tenha a instalado, veja o processo de implantação no
Guia de implantação.
Gerenciador de serviços do servidor
A ferramenta de gerenciamento permite visualizar o status dos serviços, iniciar serviços, alterar portas de serviços, entre outras funções.
Para acessar abra o Intelbras Defense IA Server:
Gerenciador de serviços do servidor — tabela 1
Índice
Definição
Detalhes
1
Informações do servidor
Exibe o endereço de IP do servidor, utilizado para conexão com a plataforma, e é por este endereço que os módulos, client WEB, client desktop e mobile conectam-se.
Exibe o tipo de plataforma como: Plataforma principal ou Plataforma secundária.
2
Status dos serviços
Exibe 5 possíveis status de serviços: Iniciando, Parando, Parado, Em execução e Indisponível.
O status indisponível depende apenas do status do serviço SMC. Se o serviço SMC não estiver funcionando corretamente, o status geral ficará indisponível.
Em execução significa que todos os serviços estão funcionando normalmente.
3
Informações para mapeamento de portas
Exibe as portas que precisam ser mapeadas para diversas funções.
Selecione uma ou mais funções, e as portas que devem ser mapeadas serão exibidas á direita. Clique em Exportar para salvá-las no computador e facilitar a verificação.
4
Download de client e logs
● Client: Exibe métodos de instalação do Client desktop.
Logs: Permite baixar os logs de operação da ferramenta de gerenciamento.
5
Configurações e visualização de informações da plataforma
Rede: Configure o modo da placa de rede, endereço de IP e o modo WAN:
Se o servidor possuir duas placas de rede, você pode selecionar o modo Dual NIC, configurar dois endereços IP, e assim a plataforma poderá se conectar a duas redes e acessar dispositivos em ambas.
Se a plataforma estiver em uma rede local e os dispositivos estiverem na Internet, ou se for necessário acessar a plataforma que está em uma rede local a partir da internet, é possível habilitar o Modo WAN e mapear o endereço de IP da plataforma
para IP WAN ou nome de domínio.
Segurança: Selecione a versão do protocolo TLS ao acessar a página web da plataforma por um navegador. O TLS 1.2 é selecionado por padrão e não pode ser desativado.
Existem vulnerabilidades de segurança no protocolos TLS 1.0 e 1.1. Recomendamos fortemente desativá-los para evitar riscos de segurança.
Após a configuração, siga as instruções exibidas na tela para configurar a versão do protocolo TLS no navegador IE, garantindo o acesso normal à página da plataforma.
Idioma: Selecione o idioma da ferramenta de gerenciamento. Vários idiomas são suportados.
Auto adaptação de porta: Se uma porta estiver ocupada, a plataforma a alterará automaticamente.
Após ativar ou desativar essa função, é necessário reiniciar o servidor para que tenha efeito.
Manual do usuário: Visualiza o manual do usuário da plataforma.
Sobre: Exibe informações da versão do software, contrato de licença do software, entre outras.
6
Gerenciamento do serviços
● Clique em Reiniciar todos para reiniciar todos os serviços.
Ao iniciar a plataforma, se a memória disponível do servidor não atingir 4GB, apenas os serviços básicos de vídeo poderão ser ativados.
Se o servidor possuir menos de 2,5 GB de memória disponível, nenhum serviço ficará disponível.
Clique em Parar todos para interromper todos os serviços.
Clique em Atualizar o status dos serviços.
7
Serviços
Exibe todos os serviços, seus status e número de porta.
Clique para alterar o número da porta de um serviço; após a modificação, os serviços serão reiniciados automaticamente.
Gerenciador de serviços do servidor — tabela 2
Serviços
Função
NGINX
Serviço de proxy
REDIS
Banco de dados em cache
MySQL
Banco de dados
MQ
Serviço de mensageria
SMC
Serviço de gerenciamento do sistema
SMS
Serviço de gerenciamento de serviços
ACDG
Serviço de gerenciamento de função de controle de acesso
VMS
Decodificação de vídeo para serviço de video-wall
BSMS
Serviço de gerenciamento de sessão empresarial
InSearch
Serviço de algorítimo do InSearch
CFGS
Serviço de configuração do sistema
TPMS
Serviço de gerenciamento de plug-ins de terceiros
SOSO
Serviço de localização de dispositivos
DMS
Serviço de gerenciamento de dispositivos
ARS
Serviço de registro automático do dispositivo
PCPS
Serviço de proxy para conversão de protocolos
ACMS
Serviço de gerenciamento de controle de acesso
ARCMS
Serviço de gerenciamento de controlador de alarme
DUS
Serviço de atualização de dispositivos
MTS
Serviço de encaminhamento de mídia
MGW
Serviço de gateway de mídia
SS
Serviço de armazenamento de vídeo
OSS
Serviço de armazenamento de objetos
POC
Serviço de conversa em grupo
SCS
Serviço de ligação de vídeo
LAMS
Serviço de gerenciamento de licenças
Implantação de mapeamento LAN para WAN
Caso queira acessar os serviços via uma rede WAN, o roteador deve ser configurado, mapeando as portas de acordo. A lista de portas pode ser encontrada em nosso site.
Se a plataforma está configurada em uma rede LAN, é possível mapear o endereço IP para uma rede WAN ou um nome de domínio, e assim, acessar a plataforma.
Durante a instalação ou acessando a interface do Defense IA pelo aplicativo e então, as configurações de rede clicando na engrenagem no canto superior direito.
Atualizar e Desinstalar
Para atualizar o sistema, instale normalmente a nova versão. A plataforma automaticamente cobrirá a versão anterior.
Para desinstalar a plataforma, acesse o diretório de instalação e siga para ..\Intelbras Defense IA\Intelbras Defense IA Server\uninstall\uninst.exe. Siga as instruções do executável para desinstalar.
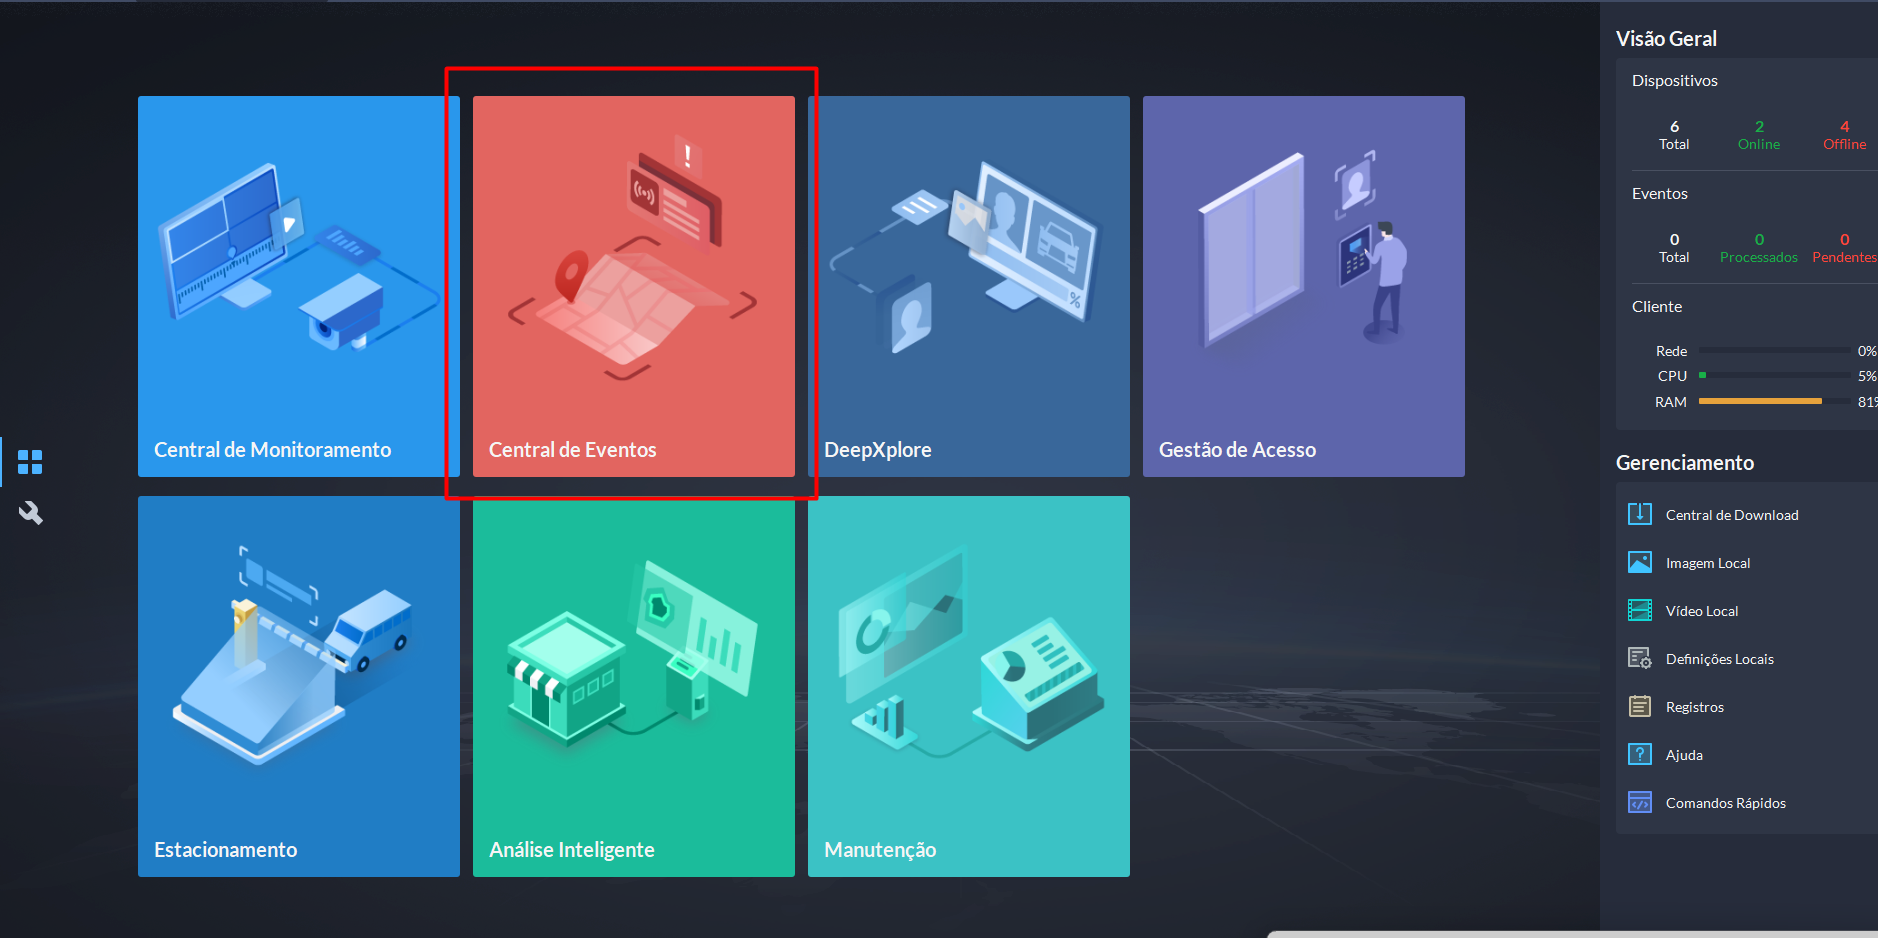
Menu Principal
A interface inicial do Defense IA 4.0 pode ser dividida em 6 partes para interação com o usuário. A imagem e tabela abaixo apresentam detalhes.
Alguns módulos necessitam de licenças e permissões específicas para visualização. Verifique se o usuário de utilização possui as permissões necessárias e as devidas licenças estão ativadas.
Menu Principal — tabela 3
Índice
Definição
Detalhe
1
Aba de navegação
Aba em que as guias de navegação entre aplicativos abertos podem ser acessadas.
2
Alteração entre menus
Botões para alternar entre Módulos
e Configurações
destes.
3
Módulos
Atalhos dos módulos, suas respectivas configurações são feitas no menu de configurações.
4
Ícones de gerenciamento
Botão para ativar/desativar as notificações do sistema.
Apresenta o número de eventos não tratados.
Atalho para a central de notificações.
Atalho para o multiclient.
Botão para acessar atalhos de gerenciamento do sistema, como:
Horário do sistema do Client.
Botão para bloquear o Client.
Configurações gerais da janela.
5
Visão geral do sistema
Informações sobre a carga e capacidade do sistema, apresentando dados sobre o número de dispositivos integrados ao sistema, eventos gerados, e processamento computacional do Client.
6
Gerenciamento do sistema
Botões de acesso a pastas, gerenciamento, configurações do sistema e links externos.
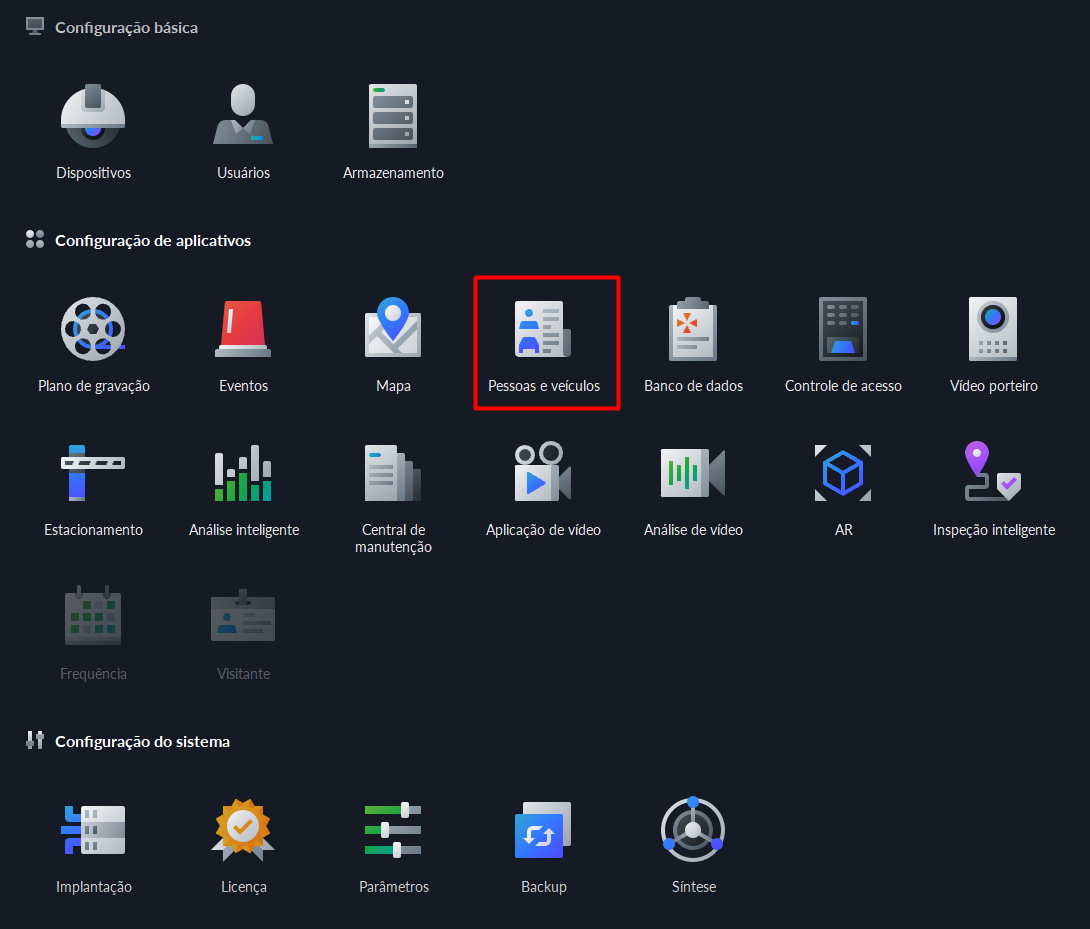
Configuração básica
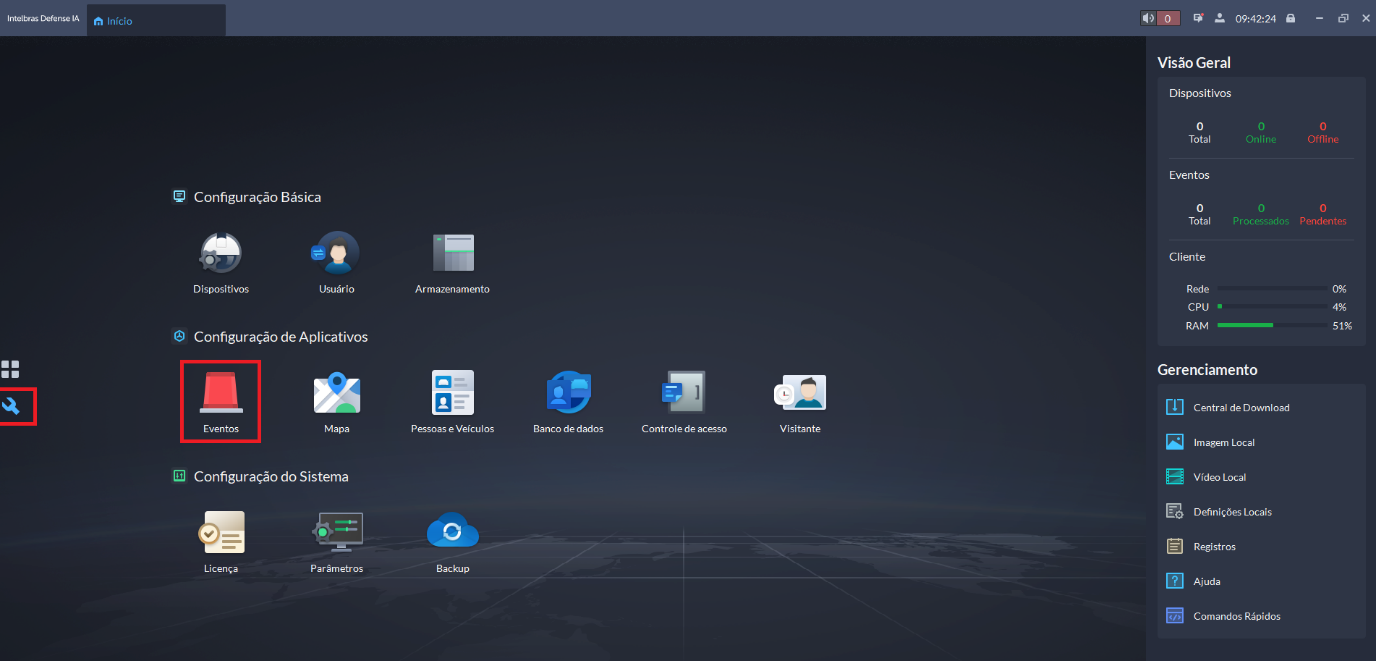
Acessando o menu de configurações , é possível acessar a página apresentada a seguir; é a
partir desta interface que as configurações gerais, e inicialmente as básicas, são feitas.
Antes de utilizar o sistema, configure as funções básicas, incluindo a ativação do sistema, organização e gerenciamento de dispositivos, usuários e armazenamento.
Dispositivos
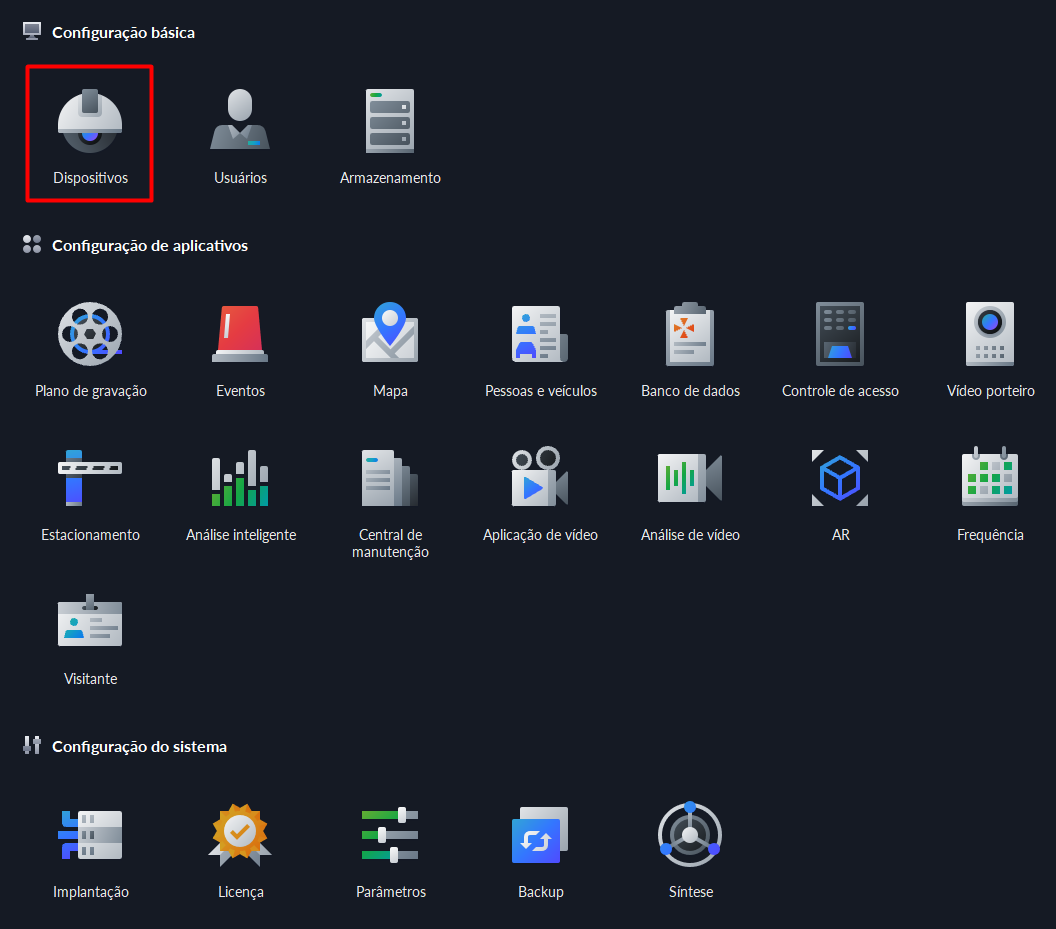
Para configurar dispositivos no sistema, na aba de configurações básicas, acesse "Dispositivo" Nesse menu é possível adicionar, excluir, editar e administrar os dispositivos do sistema.
Adicionar dispositivos
O menu “Adicionar Dispositivo” é dividido em duas janelas principais, uma aba lateral (Organização) e uma janela (Local atual) com duas listas:
Existem duas formas de adicionar os dispositivos no Software Defense IA 4.0. A primeira forma é utilizando os dispositivos descobertos na rede:
Para adicionar um dispositivo que está presente na lista, clique no ícone de “Adicionar" presente na linha. A seguinte tela será aberta:
Organização
Na plataforma, Organização é onde as árvores de dispositivos são estruturadas. Por padrão, a Organização principal na hierarquia é o "Local atual". É possível adicionar, renomear e excluir organizações nesta janela.
Um local representa um servidor principal. É possível acessar mais de um local (servidor) pelo Client, como apresentado no próximo tópico "Local".
Recomenda-se dividir os dispositivos adicionados no sistema entre diferentes organizações para melhor gerenciamento destes, como por exemplo, caso tenha-se um local dividido entre três áreas (área 1, 2 e 3), e cada área apresenta seus próprios cômodos, com seus
respectivos dispositivos, estes podem ser configurados como à seguir:
Na janela ao lado, apresentada no próximo tópico, é possível realizar o gerenciamento de dispositivos da organização selecionada.
Local
É nessa janela onde é possível gerenciar a conexão de dispositivos. É possível adicionar/excluir dispositivos um a um, ou em lotes. Neste módulo também é possível exportar, mover, alterar senhas e configurar fuso-horário de dispositivos. No topo, identifica-se a
organização selecionada, e logo abaixo atalhos para as operações. Também é possível filtrar os dispositivos apresentados.
Abaixo da lista de dispositivos da organização, há a janela de descoberta de dispositivos, em que apresenta dispositivos compatíveis presentes na rede. Estes podem ser adicionados rapidamente em lote ou individualmente.
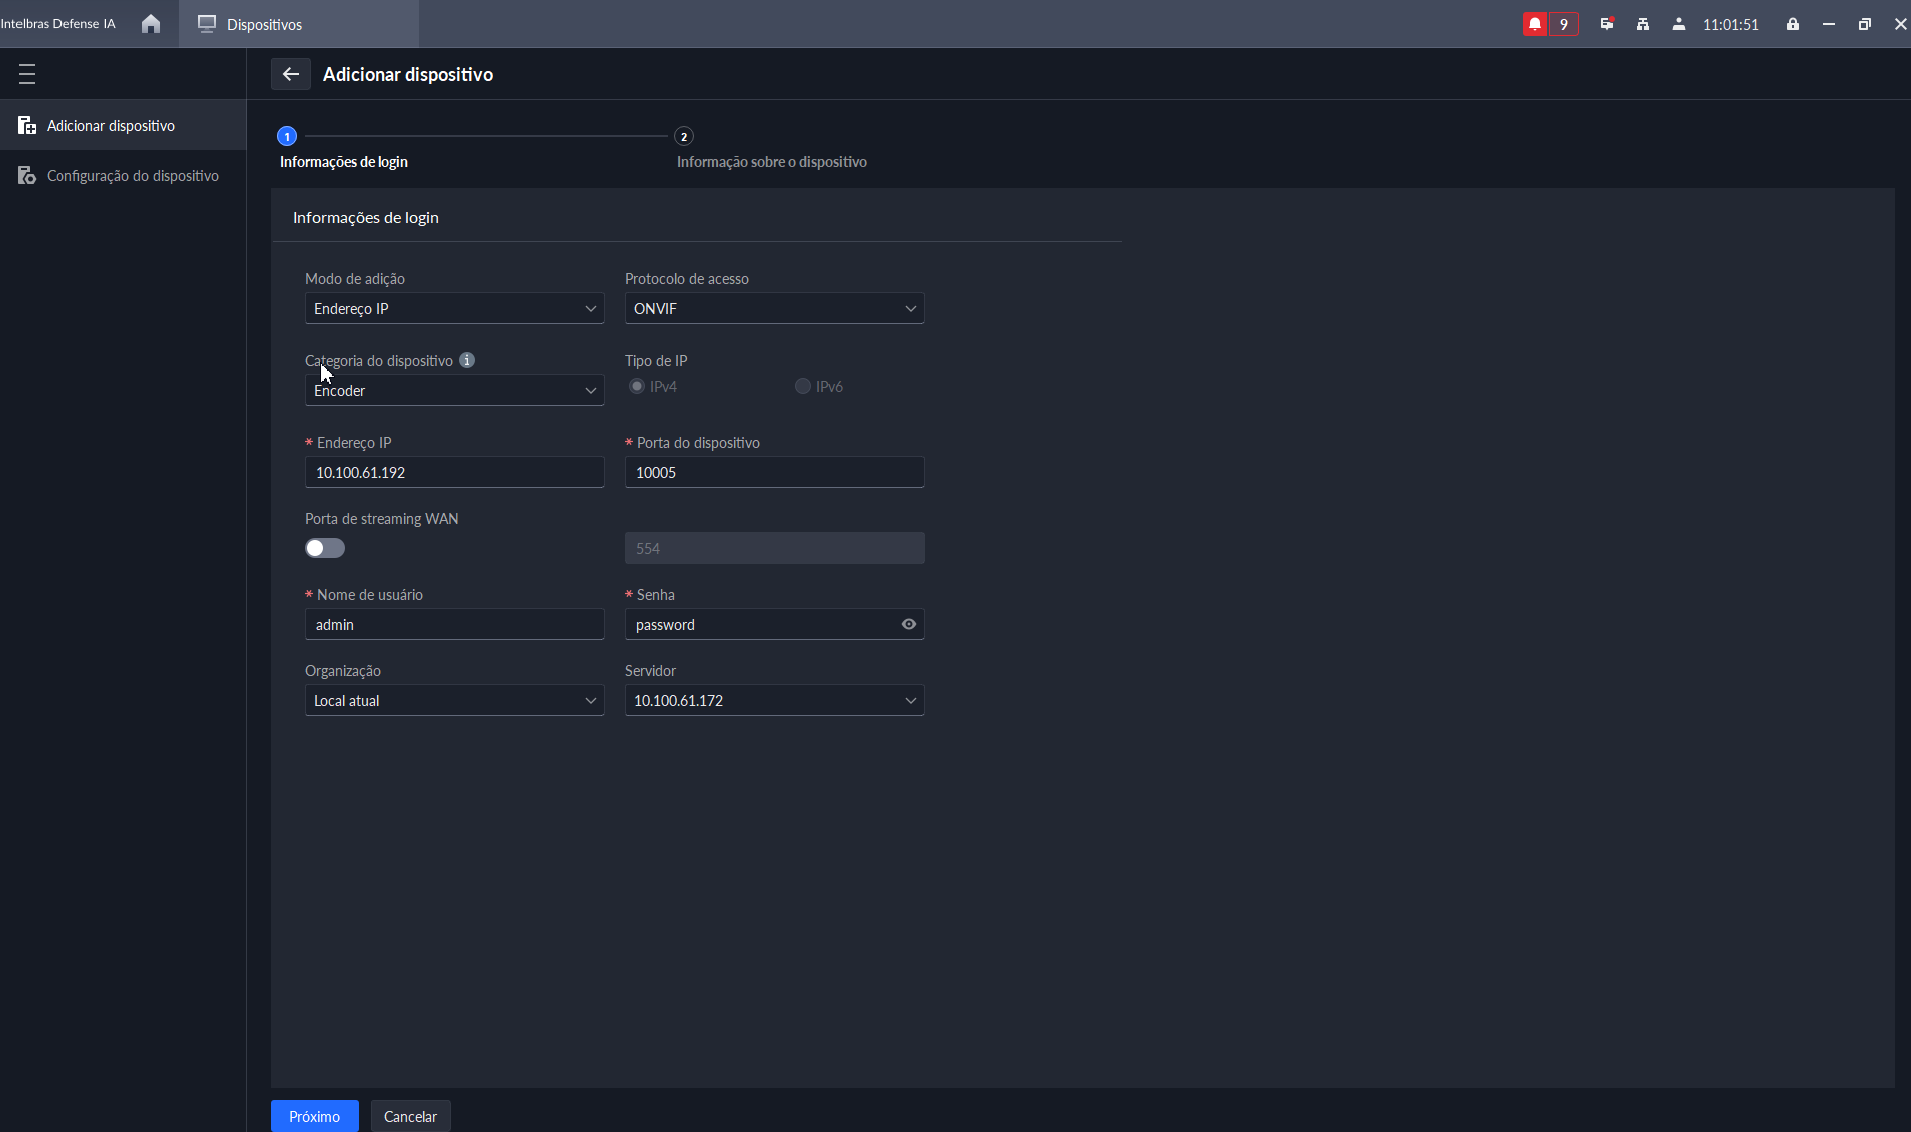
Para adicionar manualmente um dispositivo que está, ou não presente na lista, clique em Adicionar na janela acima. A seguinte tela será aberta:
Nessa janela, as informações de login devem ser preenchidas de acordo. O Intelbras Defense IA suporta 4 modos de adição de dispositivos, endereço único de IP, seção de endereço IP, nome de domínio e cadastro automático.
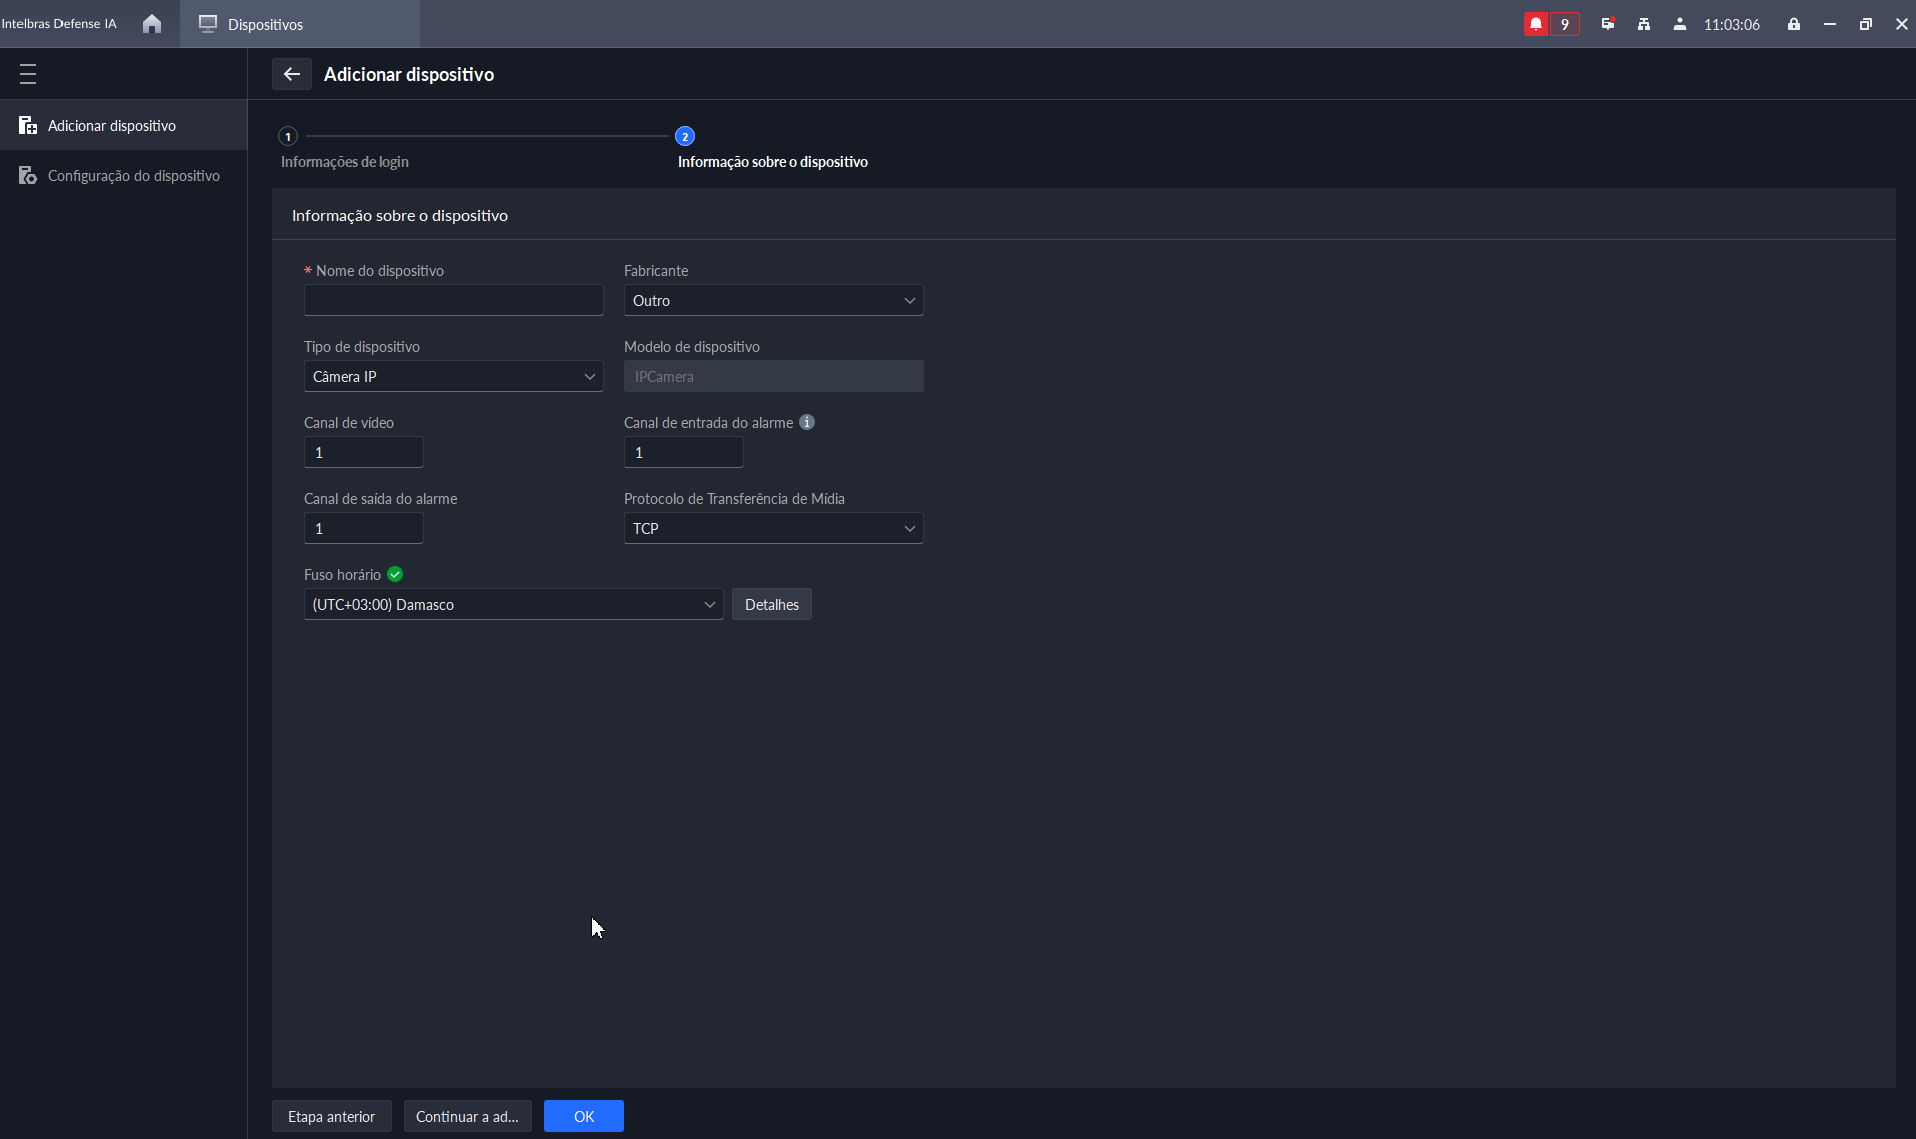
Caso os dados sejam preenchidos corretamente, as informações do dispositivo aparecerão nos campos, restando apenas nomeá-lo de acordo. Com os dispositivos adicionados, você pode gerenciá-los a partir das funções dessa página. Mais informações sobre gerenciamento
de dispositivos e métodos de adicioná-los são apresentadas no capítulo "Gerenciamento de Dispositivos".
Configuração do Dispositivo
Adicionar plano de gravação
Configure planos de gravação para canais de vídeo para que eles gravem no dispositivo.
Procedimento:
Passo 1: Faça o login no Defense. Na Página inicial, clique em e selecione Dispositivo
Passo 2: Acesse
Passo 3: Clique em "Plano de geral de gravação"
Passo 4: Selecione o dispositivo, e então clique em Adicionar plano de gravação
Passo 5: Selecione o tempo de gravação, se será período integral ou personalizado e clique em OK.
Vincular um canal de vídeo
Você pode vincular diferentes tipos de canais, como um canal ANPR ou canal de porta, a um canal de vídeo. Você pode visualizar vídeos em tempo real dos canais vinculados em diferentes funções, ou vinculá-los para certas ações em um evento, como gravar um vídeo.
Procedimento:
Passo 1: faça o login no Defense. Na Página inicial, clique em e selecione Dispositivo
Passo 2: Acesse
Passo 3: Selecione o dispositivo, e então clique em Modificar.
Passo 4: Selecione um ou mais canais e então clique em OK
Usuários
Como usuário padrão, o usuário system possui função de super administrador, permitindo a criação e manutenção de usuários e funções pelo módulo Usuário , em configurações.
No Defense IA, existem duas funções de usuário padrão, Super Administrador, limitado a 3 usuários, e Administrador, limitado a 10 usuários. Mais funções e usuários personalizados podem ser adicionados pelo menu de Usuário.
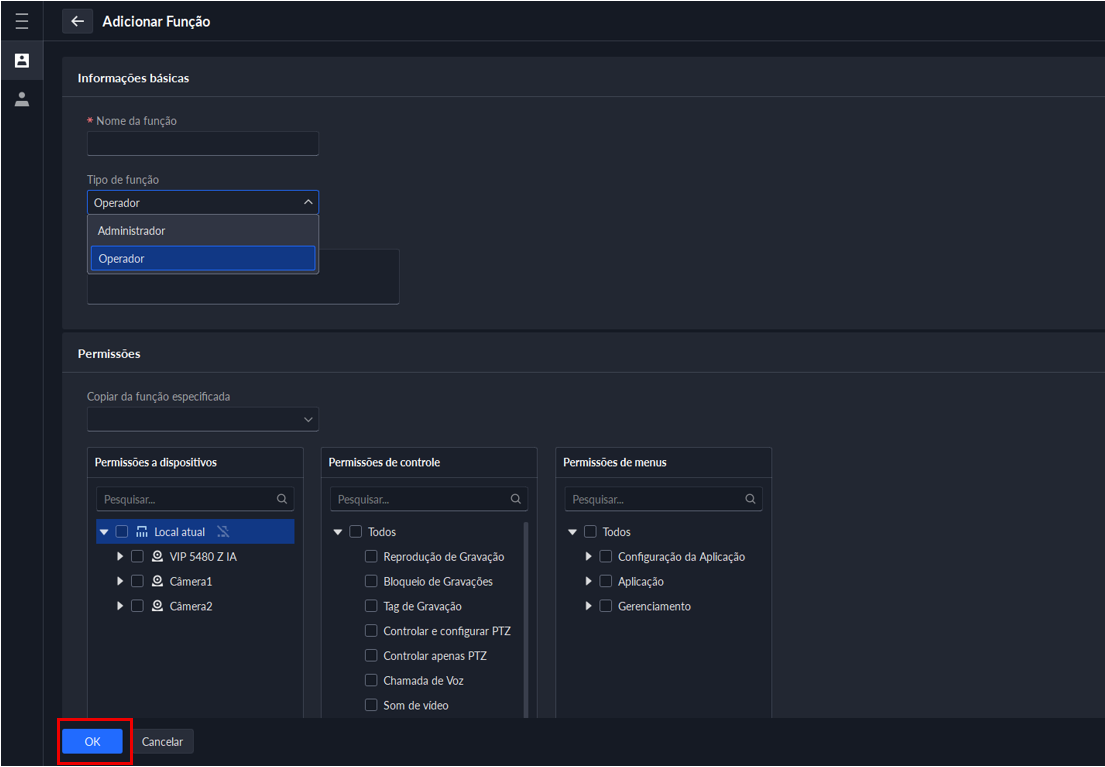
Adicionar função
Para adicionar uma função específica, acesse a aba "Gerenciamento de regra" e clique em Adicionar no topo. Uma tela para preenchimento será aberta:
É possível selecionar dispositivos específicos, organizações e interface gráfica que o usuário com essa função terá acesso, também é possível selecionar quais permissões essa função concederá ao usuário, tanto para gerenciamento de dispositivos, quanto para
gerenciamento do sistema.
Adicionar usuários
Na aba "Gerenciamento de usuários",
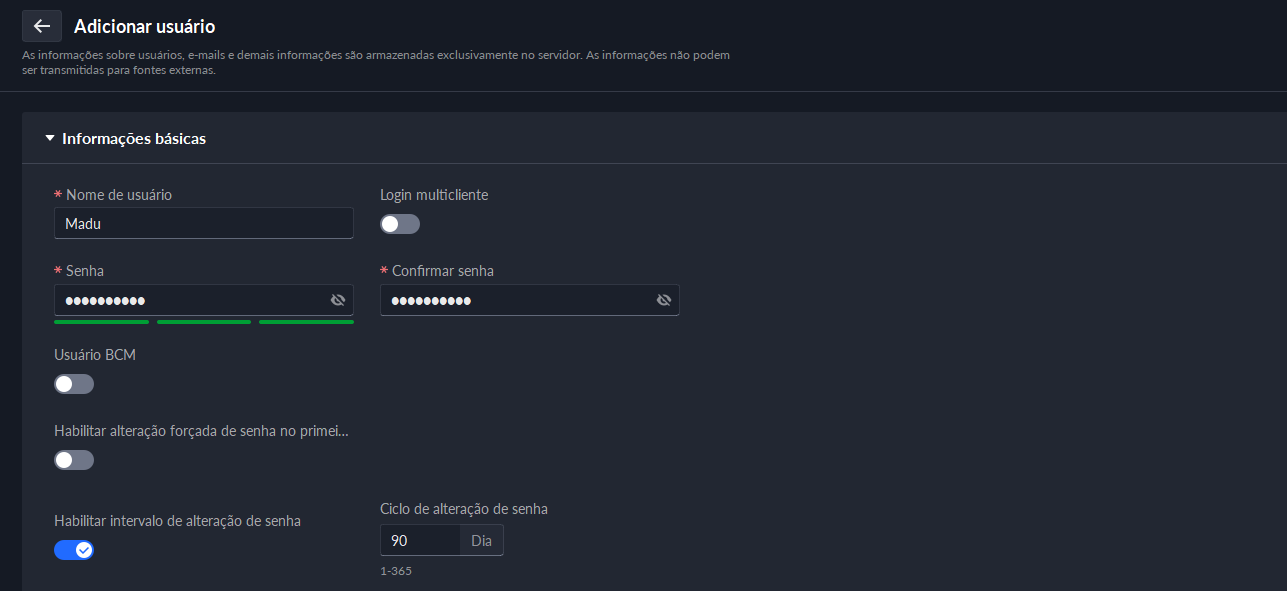
no menu de configuração de usuários, clique em Adicionar no topo. Uma tela para preenchimento será aberta. Preencha as informações necessárias para o usuário, como nome, senha e autoridade para controle de PTZ; também é possível habilitar opções
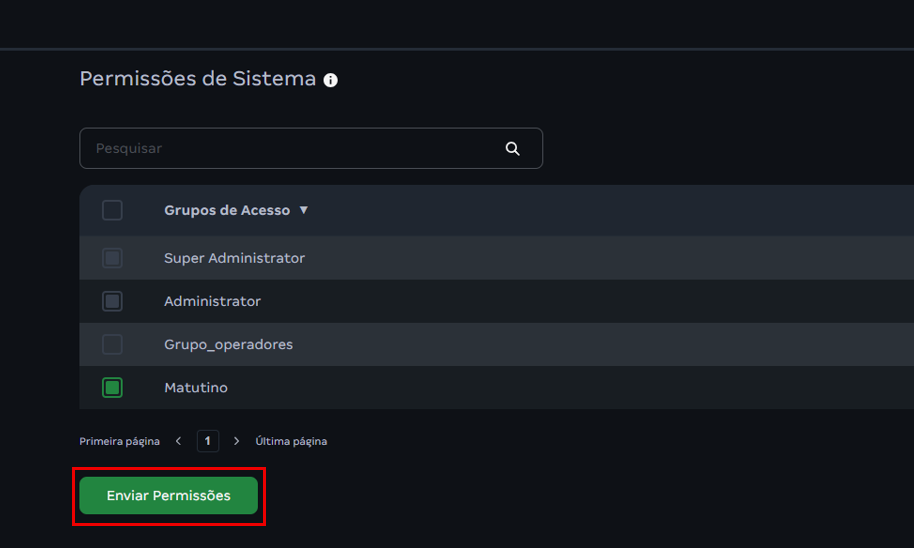
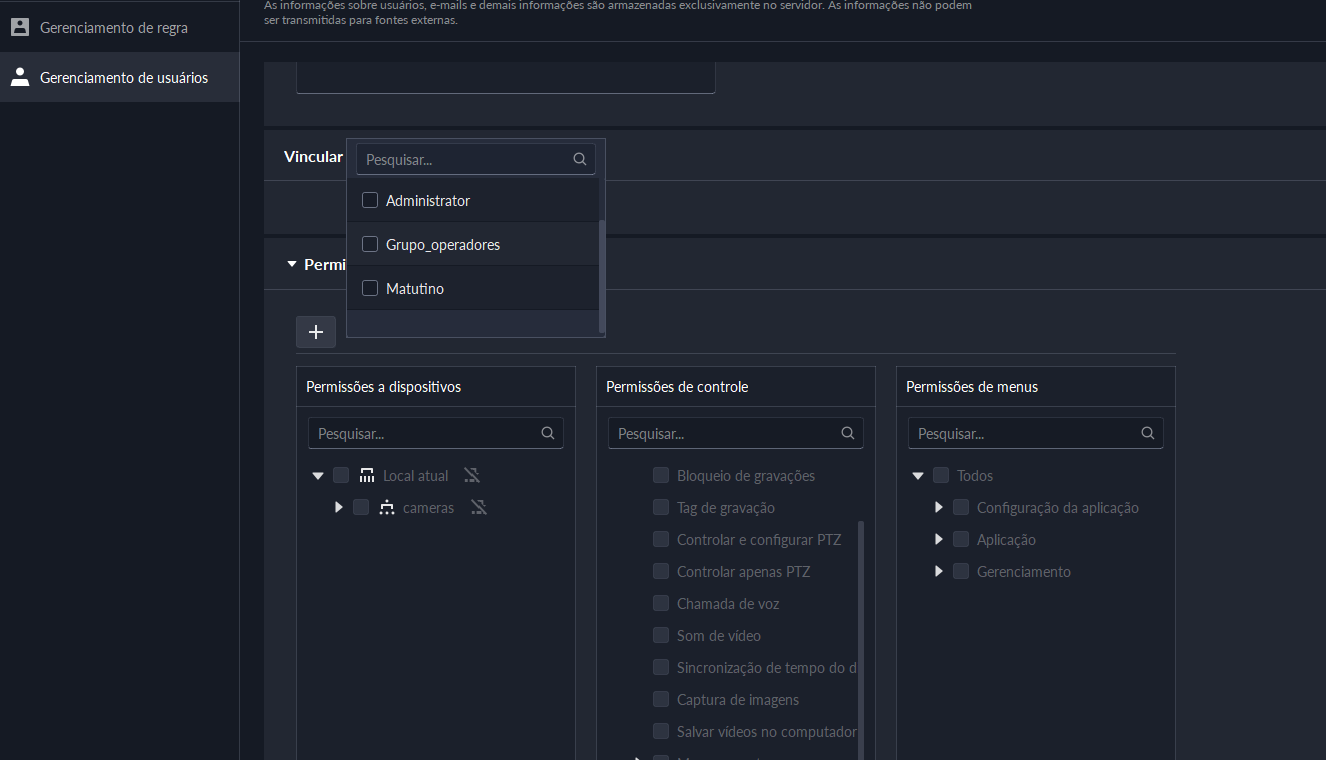
relacionadas a proteção de senha do usuário. Por fim, deve-se selecionar as permissões de sistema para o usuário atribuindo funções a este. Até 32 funções podem ser atribuídas a um usuário, outras informações sobre limitações de configurações podem ser
encontradas em nosso Datasheet.
Identificador do usuário, não pode existir mais de um usuário com o mesmo nome.
Senha do usuário, recomenda-se utilizar uma senha forte.
botão de usuário BCM, caso selecionado, indica que o usuário pode participar de
chamadas de grupo. Um usuário BCM não pode ser um usuário Multiclient..
Botão Multi Client, caso selecionado, indica que o usuário pode efetuar o login
em mais de um Client simultaneamente.
Botão de forçar troca de senha após primeiro login, caso selecionado,
o usuário deverá trocar a senha registrada ao efetuar o login pela primeira vez
Botão de Intervalo de alteração de senha, caso selecionado, o usuário
deverá trocar a senha após um período contínuo definido entre 1 e 365 dias.
Quando habilitada é possivel definir uma data de expiração para a senha do
usuário.
Vincula um endereço de e-mail ao usuário.
Texto auxiliar vinculado ao usuário.
Botão para vincular endereços MAC ao usuário.
Vincula uma função existente ao usuário, apresentando as permissões definidas.
Armazenamento
O Defense IA permite diferentes configurações de discos em seu ambiente (tanto em volume local, quanto em volume de rede), apresentando 3 configurações de disco: disco de vídeo, disco de imagens e arquivos e disco de arquivos de incidente. Acesse
Armazenamento em configurações para gerenciar os discos e armazenamento de vídeo do sistema.
Disco de Rede
Com o Storage já previamente configurado em sua interface WEB, no Defense vá em Armazenamento > Disco de rede, e adicione o Disco de rede utilizando o endereço IP do Storage e selecione o modo Modo usuário. Após selecionar o "Modo usuário", aparecerão
campos para serem inseridos o usuário e a senha do servidor iSCSI. Insira o usuário e senha configurados no usuário partilhado do SVS e selecione Adicionar.
Disco do servidor
Nessa página configura-se os discos locais. Os discos disponíveis para configuração aparecerão ao expandir a janela do servidor, clicando no ícone . Na janela expandida é possível ver a capacidade, integridade, status e realizar operações de disco. Clicando na
engrenagem é possível selecionar o tipo de disco que deseja configurar; o botão ao lado formata o disco apagando todos os dados nele.
Grupo de discos
Quando há um disco na plataforma configurado como disco de vídeo, é possível configurar também um grupo de discos, vinculando volumes à canais de gravação, assim tornando possível um melhor gerenciamento do armazenamento. Para isso, em Grupo de Discos clique em
Adicionar Grupo de Discos. Selecione os discos que deseja vincular e nomeie o grupo.
Configuração de armazenamento
Quando há um grande número de dispositivos na plataforma, isso exerce muita pressão sobre os discos de rede ou discos locais, pois eles podem gerar uma grande quantidade de dados faciais, metadados de vídeo e imagens e vídeos de eventos que precisam ser
armazenados. A plataforma oferece suporte à configuração do local de armazenamento e do período de retenção de imagens e vídeos para dispositivos de armazenamento, como um iNVU, a fim de reduzir a carga no servidor.
Configurações Iniciais de Aplicativos
Após concluir as configurações básicas, você pode avançar na preparação de alguns módulos essenciais para sua aplicação. Nesta página, você encontrará informações sobre a criação de planos de gravação, eventos, mapas e bancos de dados. Vale ressaltar que a configuração
detalhada, destas e de outras funções, é abordada em capítulos posteriores.
Plano de Gravação
Na página de Plano de gravação é possível criar planos de gravação(Padrão ou por detecção) e planos de recuperação de gravação.
Adicionar plano de Gravação
É nesta janela em que adiciona-se os planos de gravação dos dispositivos adicionados no servidor, podendo optar pelo plano geral de gravação, ou plano de gravação por detecção de movimento. Assim como na página de Configuração de dispositivos, os dispositivos
aparecem na aba de Organização. Para adicionar um plano de gravação para um ou mais dispositivos, clique em Adicionar plano de gravação no canto superior.
O plano geral de gravação definirá um cronograma para que a gravação de canais de vídeo seja realizada quando o dispositivo estiver disponível, enquanto o plano de gravação por detecção de movimento funciona da mesma maneira, porém a gravação de canais de vídeo
será realizada quando houver movimentação detectada. Na aba aberta é possível configurar parâmetros como o tipo de transmissão (Principal, secundário 1 ou 2) que deseja gravar e o período de gravação. O Defense IA apresenta 3 modelos de período pré-configurados,
Modelo de período integral, de dias úteis e de fim de semana.
Apague ou crie blocos em verde para definir os horários em que a gravação deve ser feita. Também é possível copiar um modelo já existente como referência.
Recuperação de Gravação
Na janela de recuperação de gravação, assim como na anterior, há duas opções, recuperação de vídeo e recuperação de arquivo; ambas apresentam o mesmo funcionamento, diferenciando-se apenas pela compatibilidade de dispositivos. A recuperação de gravação tem como
objetivo agendar um cronograma para que vídeos e/ou arquivos sejam copiados do armazenamento do dispositivo para o armazenamento do servidor. Possuindo prazo máximo de 7 dias e mínimo de 1 dia (dia anterior), o plano para recuperação de vídeos e arquivos pode ser
configurado para ocorrer durante as 24 horas do dia. Para adicionar um plano de recuperação para um ou mais dispositivos, clique em Adicionar plano de recuperação no canto superior.
Na aba aberta é possível configurar parâmetros como a quantidade de dias que deseja recuperar (1- 7), o tipo de transmissão (Principal, secundário 1 ou 2) e os horários para realizar a recuperação. Por fim, selecione os canais de vídeo que deseja vincular ao plano
de gravação; é possível selecioná-los na árvore de dispositivos abaixo.
Eventos
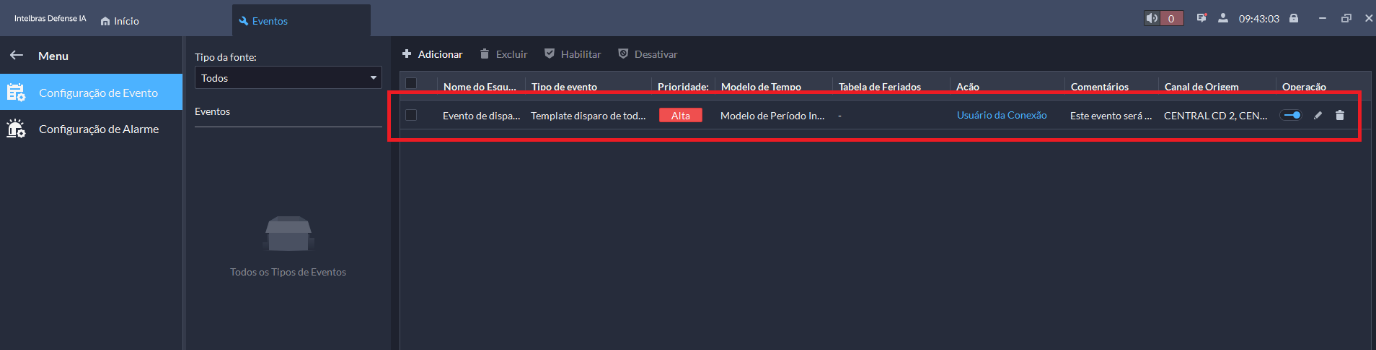
Acessando o menu de eventos é possível adicionar, editar, excluir, habilitar e desativar eventos.
Adicionar Eventos
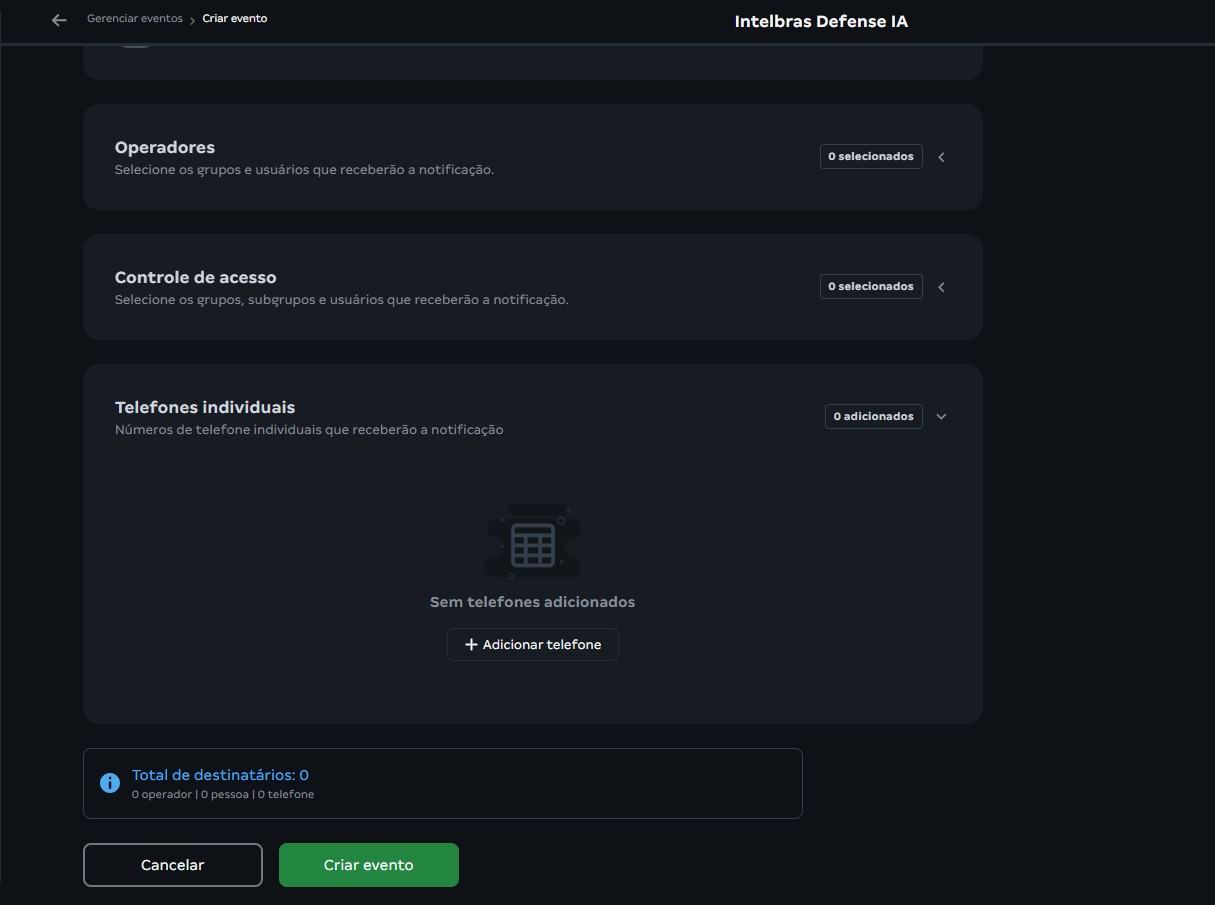
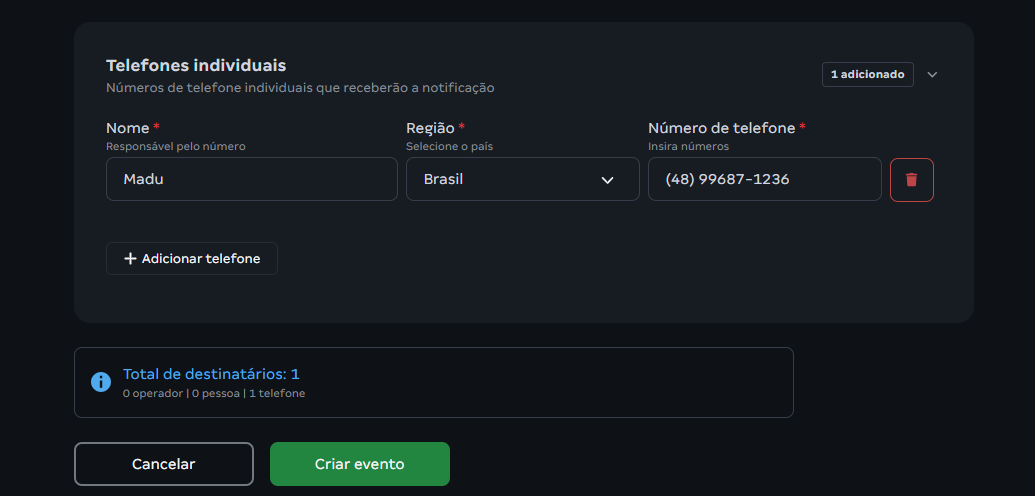
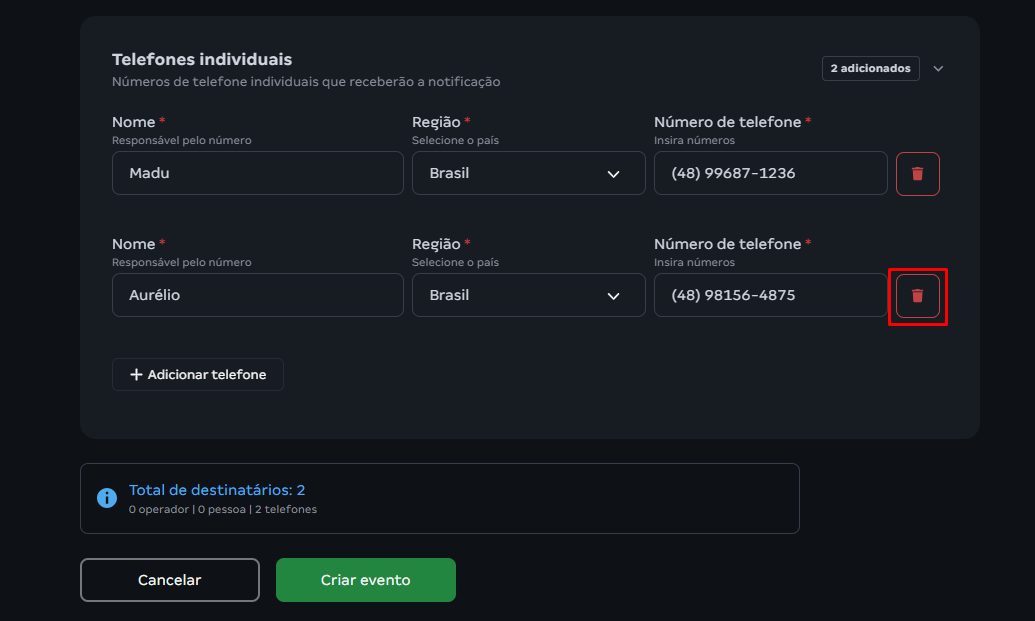
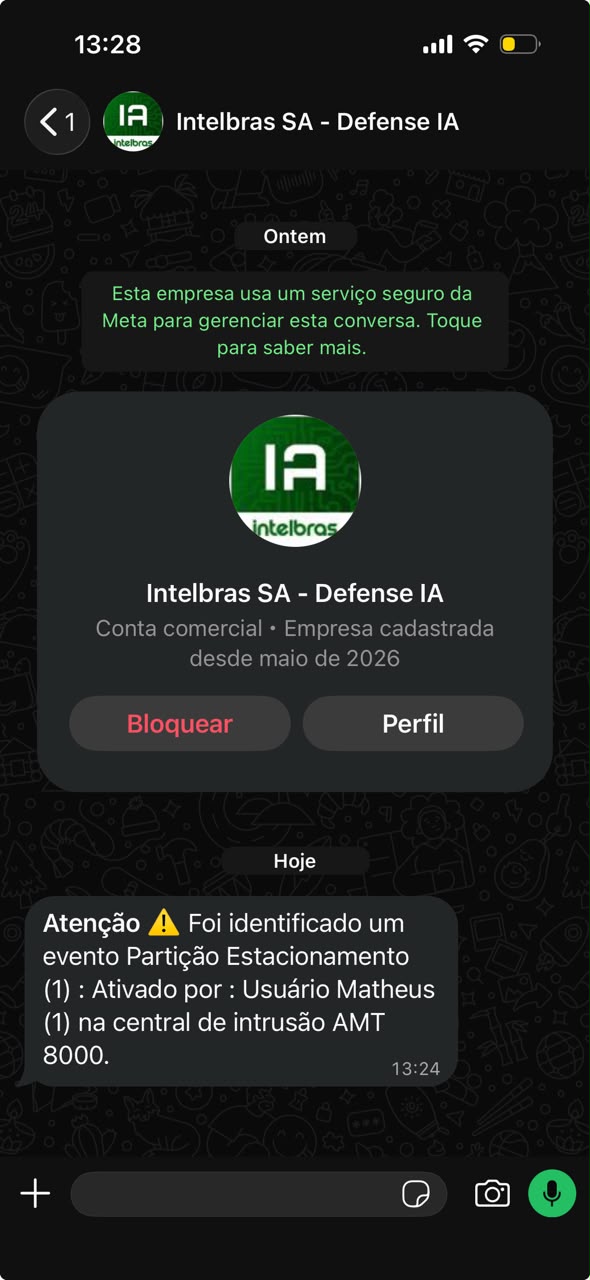
Para adicionar um evento, clique em Adicionar, a interface de criação de evento será aberta. Nessa interface deve-se selecionar parâmetros do sistema e de dispositivos, vinculando-os ao evento desejado, este processo é realizado em 5 etapas. Primeiramente, deve-se
indicar o tipo e origem do evento, selecionando um dos eventos disponíveis na lista e o dispositivo que será responsável pelo gatilho do evento. Note que os dispositivos disponíveis para seleção dependem do tipo de evento selecionado. Se algum dispositivo não
aparece na lista, verifique se este é compatível com o tipo de evento selecionado.
Em seguida, em atributos do evento, indique o nível de prioridade do evento (baixo, médio ou alto) e o modelo de tempo que esse evento deve ficar ativo. Também é possível definir uma Tag e adicionar comentários ao evento.
Vincular ações
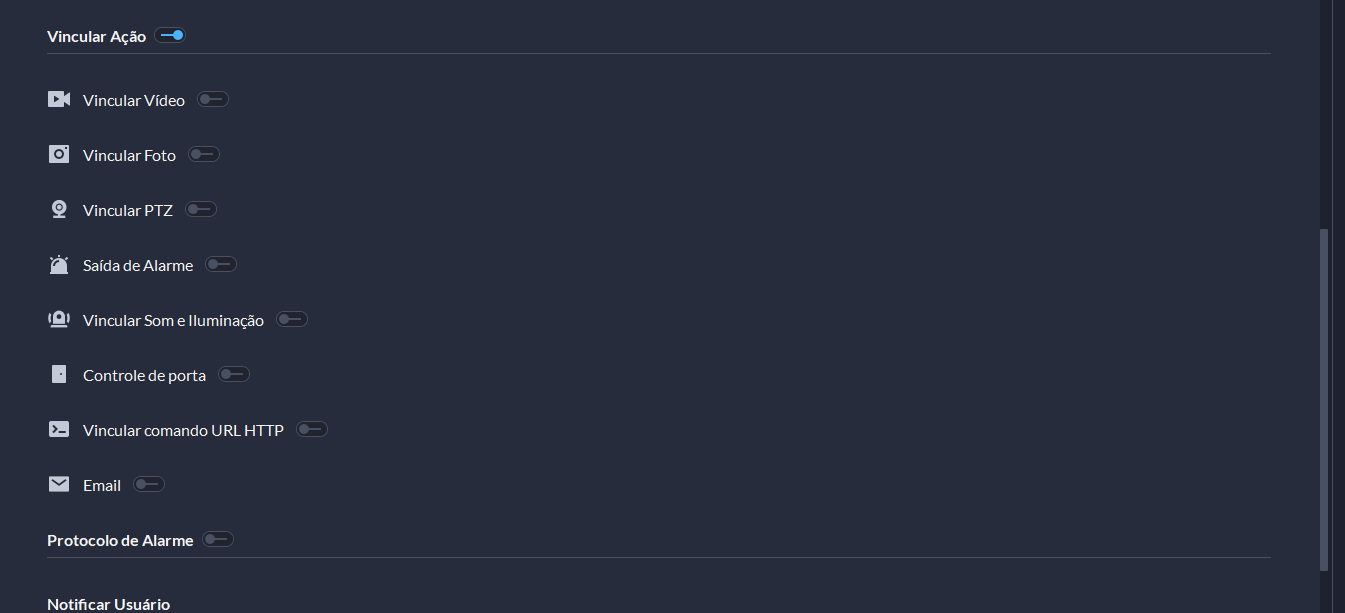
É possível vincular ações a partir do acionamento do evento, para isso, ative o botão Vincular ação novas opções aparecerão. Selecione as ações que deseja vincular ao evento, são elas:
Vincular Vídeos
Para vincular câmeras, canais de vídeo ou executar gravações do evento de até 300 segundos. Você pode optar por vincular o próprio canal de origem do evento ou selecionar outros canais/dispositivos.
Canal de Origem: Vincula ao evento o próprio canal de vídeo que o gerou.
Câmera vinculada: Caso o canal que gerou o evento esteja vinculado a algum outro canal de vídeo, este será vinculado (recomenda-se utilizar esta opção quando a origem do evento for um canal de alarme).
Selecionar Dispositivo: Vincula ao evento outros dispositivos disponíveis na árvore de dispositivos.
Ao selecionar esta ação vinculada, também é possível optar por fazer o pop-up do canal de vídeo ao acionamento do evento configurado. Para isso, marque a caixa correspondente.
Além disso, também é possível realizar a gravação de até 5 minutos do canal vinculado, a partir do acionamento do evento (é possível configurar um tempo de pré-gravação de até 10 segundos). Para isso, ative a função clicando no botão "Gravações de Evento", e
configure de acordo.
Vincular Foto
Assim como a anterior, esta ação vincula um canal de vídeo ao evento e um snapshot é realizado, capturando a imagem durante o acionamento do evento.
É possível selecionar o próprio canal de origem do evento (se este for de vídeo), ou selecionar um outro canal na árvore de dispositivos.
Vincular PTZ
É possível vincular uma rotina PTZ ao acionamento do evento. Para isso, selecione o dispositivo compatível e configure de acordo.
Na coluna "Ação" é possível escolher entre as rotinas PTZ pré-configuradas no dispositivo.
Saída de Alarme
Esta ação vincula saídas de alarme de dispositivos na plataforma a partir do acionamento do evento. Para configurar, selecione o canal de alarme na árvore de dispositivos e a duração da ativação (5 a 600 segundos). Caso a duração "sempre" seja selecionada, o
alarme deverá ser desligado manualmente após sua ativação.
Som e iluminação
Assim como a anterior, esta ação vincula saídas de dispositivos a partir do acionamento do evento. Saídas sonoras e luminosas são vinculadas, e sua duração pode ser selecionada na coluna "Ação".
Controle de Porta
Esta ação vincula canais de controle de acesso (portas) ao acionamento do evento. É possível optar por ações como tornar as portas normalmente abertas ou fechadas, ou apenas abri-las ou fechá-la.
É possível aplicar a regra a todos os canais de controle de acesso da plataforma, ou selecionar os canais desejados e aplicar caso a caso.
Vincular Vídeo Wall
Configure a relação entre o tempo de acionamento de dois eventos e, em seguida, você pode configurar quais ações serão executadas quando o evento for acionado.
Vincular Alto-falante IP
Ative Vincular Alto-falante IP e, em seguida, selecione um ou mais alto-falantes IP e os arquivos de áudio a serem reproduzidos.
Comando URL HTTP
É possível vincular comandos HTTP a partir do acionamento do evento. Para isso, clique em "Adicionar" e escolha o método de solicitação entre comandos Get, Post, Put e Delete. Na segunda coluna é onde insere-se o endereço do comando. Também é possível
adicionar comentários e testar o comando configurado.
E-mail
Esta ação envia um e-mail aos destinatários configurados. É possível escolher entre um template padrão, ou personalizar um modelo próprio. Para esta ação funcionar corretamente, um servidor de e-mail deve estar devidamente configurado na plataforma. Veja
"Parâmetros" em Configurações do sistema.
Protocolo de Alarme
Também é opcional ativar o Protocolo de Alarme ativando o botão Protocolo de Alarme. O Protocolo de alarme é uma instrução disponível ao operador quando este reconhece o alarme.
Som do Client
Para vincular o som do Client, ative Som do Client e, em seguida, insira o conteúdo de áudio (até 50 caracteres). Quando um alarme for acionado, o Client reproduzirá o conteúdo de áudio definido.
Transferência de Evento
Ative a Transferência de Eventos e, em seguida, selecione o projeto. A plataforma enviará os status dos dispositivos, eventos e outros dados para o sistema de terceiros.
Configuração de Eventos
Configure a relação entre o tempo de disparo de 2 eventos e em seguida você pode configurar quais ações serão executadas caso o evento seja acionado.
Configurando Eventos Combinados
Configure a relação entre o tempo de disparo de 2 eventos e em seguida você pode configurar quais ações serão executadas caso o evento seja acionado.
Procedimento:
Passo 1: Na página inicial do Defense IA Client, clique no Icone de Configuração , selecione Evento > Evento Combinada.
Passo 2: Clique em '+' para adicionar uma regra para eventos combinados
Passo 3: Insira um nome para a regra e configure os detalhes.
Por exemplo, selecione o evento B e configure o X e o Y para 10 e 50 segundos, respectivamente. Se o evento B ocorrer durante os 10 segundos a 50 segundos após a ocorrência do evento A, um evento combinado será acionado e em seguida, a plataforma executará ações
vinculadas definidas.
Passo 4: clique em OK.
Passo 5: clique em Adicionar, e configure os parâmetros do evento combinado.
Configurando Eventos Combinados — tabela 4
Parâmetros
Descrição
Nome
Insira um nome para o evento combinado.
Regra
Selecione a regra.
Origem do Evento Combinado
Selecione o evento e a origem do evento para o evento A e B.
Passo 6: clique em OK.
Passo 7: Crie um plano de evento para notificar e vincular ações sobre o evento combinado. Veja o capítulo anteiror e veja como configurar um plano de evento com ações vinculadas; selecione o evento combinado criado como fonte do Evento.
Configuração de Alarmes
Enxurrada de Alarmes
Se determinados alarmes forem acionados com frequência, você pode configurar um intervalo durante o qual eles só poderão ser acionados uma vez. Por exemplo, um alarme de linha virtual (tripwire) pode ser acionado apenas uma vez a cada 10 segundos.
Procedimento:
Passo 1: Faça o login no Defense IA 4.0. Na página inicial, clique nas configurações, e depois na seção Configuração , selecione: Evento > Configuração de Alarme > Configuração de enxurrada de Alarmes.
Passo 2: clique Adicionar.
Passo 3: selecione as fontes de eventos e os eventos e, em seguida, configure o intervalo.
Passo 4: clique em OK
Alarme do vídeo Wall
Alarme do vídeo Wall — tabela 5
Parâmetros
Descrição
Modo de Alarme no Video Wall
Modo de sobreposição (Override mode): Quando ocorre um alarme, um vídeo ao vivo é aberto na janela especificada do video wall. Por exemplo, se o vídeo ao vivo do canal 1 estiver aberto na janela 1 e outro alarme for acionado, a plataforma exibirá o
vídeo ao vivo do canal 2 na janela 1. Modo de ciclo (Loop mode): Os vídeos ao vivo vinculados serão exibidos nas janelas do video wall de acordo com a ordem das janelas. Se não houver janelas disponíveis, a primeira janela será utilizada. O número
no final do nome de uma janela indica sua ordem. Por exemplo, Janela (2) indica que é a segunda janela.
Duração de Permanência
Em qualquer um dos modos, se nenhum outro alarme for acionado, o vídeo atual será fechado após o término da duração de permanência. Se um novo alarme for acionado: No modo de sobreposição (override): A duração de permanência do novo vídeo começa a
contar a partir do momento em que o alarme é acionado. Ele será exibido na janela após o término da duração do vídeo atual. Por exemplo, se a duração de permanência estiver definida como 30 s e um alarme for acionado quando o vídeo 1 estiver sendo
reproduzido há 15 s, aos 30 s o vídeo 1 será fechado e o vídeo 2 será exibido. Após 15 s, o vídeo 2 será fechado. No modo de ciclo (loop): Um novo vídeo será exibido imediatamente, mesmo que a duração de permanência do vídeo atual ainda não tenha
terminado. O vídeo do alarme mais recente substituirá imediatamente o que estiver sendo reproduzido no video wall. Este parâmetro está disponível apenas no modo de sobreposição. Quando ativado, a duração de permanência não terá efeito, e os novos
vídeos serão exibidos imediatamente.
Definir o número de janelas
Há apenas 1 janela por padrão. Clique nela e, em seguida, você pode definir o número de janelas como 4, 9, 16, 32 ou 64.
Redimensionar uma janela
Clique em uma janela e arraste sua borda próxima ao canto inferior direito para redimensioná-la. Clique com o botão direito em uma janela e selecione Propriedades. Configure a margem esquerda, margem superior, largura e altura para redimensionar a
janela.
Ajustar a localização das janelas
Arraste as janelas para ajustar suas posições. Essa operação não altera a ordem das janelas. A ordem é usada para determinar qual janela será utilizada primeiro para exibir vídeos no modo de ciclo. O número no final do nome de uma janela indica sua
ordem. Por exemplo, uma janela chamada Janela (2) significa que ela é a segunda janela.
Alterar os nomes das janelas
Clique com o botão direito em uma janela e selecione Renomear. Clique com o botão direito em uma janela, selecione Propriedades e altere o nome em Nome da Janela.
Pré-gravação de vídeo de Alarme
Você pode configurar o modo de pré-gravação para um dispositivo. Quando um alarme é configurado para vincular a pré-gravação de um dispositivo, o dispositivo aplicará o modo especificado. Informações Gerais Os modos de pré-gravação incluem Cache da Plataforma e
Obter do Dispositivo. Cache da plataforma: Os vídeos de alarme serão armazenados na plataforma. A plataforma gravará vídeos continuamente e ocupará determinada largura de banda de entr Obter do dispositivo: Os vídeos de alarme serão armazenados no dispositivo.
Recomendamos configurar um plano de gravação de 24 horas para garantir que haja conteúdo pré-gravado no momento dos alarmes.
Configuração Genérica de Eventos
Define um evento genérico no qual um hardware ou software de terceiros pode enviar strings simples ao sistema por meio de uma rede IP, permitindo que alarmes ou ações de vinculação correspondentes sejam acionados no sistema.
Configuração de Mapa
Neste menu é possível configurar/adicionar diferentes tipos de mapas.
O mapa vetorial pode ser utilizado de maneira mais ampla junto ao Google Maps contendo longitude e Altitude, já o mapa principal é utilizado comumente como uma planta baixa do local desejado.
Mapa vetorial
Ao criar um mapa vetorial, é possível utilizar uma posição específica no mapa como ponto de vista para o usuário.
Modo ativação do mapa vetorial
Neste campo seleciona-se o modo de ativação do mapa, onde dois modos podem ser configurados, Online e Offline.
Modo online
Caso selecione o modo online, insira no campo a URL na qual a plataforma se conectará ao mapa vetorial.
Modo offline
Caso utilize o modo offline, o usuário pode baixar uma fração do mapa dimporte o arquivo de mapa.
Status inicial do mapa
Dentre esses campos são inseridos os parâmetros iniciais do mapa, configurando Latitude e Longitude iniciais do mapa, além de zoom máximo, mínimo e inicial.
Mapa principal
Permite adicionar um mapa em formato de imagem (png, jpg e jpeg) de acordo com a personalização desejada.
Na adição do mapa principal é possivel atribuir um nome uma descrição e uma imagem.
Submapas
Como visto pela ferramenta "Adicionar submapa", a plataforma também permite a hierarquização de mapas em camadas, ou seja, é possível adicionar camadas inferiores a mapas, como por exemplo, é possível adicionar um submapa "Área comum" ao mapa "Condomínio". Para
isso, selecione a ferramenta "Adicionar submapa" e selecione um local no mapa. Insira o nome e imagem desejados.
Você pode acessar e gerenciar o submapa clicando duas vezes no elemento adicionado. É possível acessá-lo pela árvore de mapas no menu inicial também.
Também é possível adicionar um submapa a partir da tela inicial da configuração de mapas. Para isso, selecione o mapa principal desejado na árvore de relacionamento de mapa.
Clique em "Adicionar submapa". Insira o nome, imagem e posição no mapa principal.
Editar mapa
Clique duas vezes no mapa desejado para acessá-lo e visualizar a lista de dispositivos, você pode arrastá-los sob o mapa para adicioná-los a ele.
Acima, há uma barra de ferramentas que permite o gerenciamento dos dispositivos no mapa.
Funcionalidades:
: Excluir elementos selecionados no mapa.
: Filtrar elementos presentes no mapa.
: Mover elementos inseridos no mapa.
: Selecionar elementos no mapa. Cria uma área retangular para seleção.
: Apaga todas as marcações presentes no mapa.
: Adiciona um submapa como elemento no mapa.
: Mostra a opção de configuração de visualização de mapa escolhida .
Configurações de Pessoas e Veículos
No Defense IA, você pode registrar pessoas e veículos para integração de inteligências a um banco de dados próprio. A plataforma permite a criação de grupos e subgrupos personalizados para classificar e organizar as informações de cadastro, além de associar diferentes
autenticações e permissões de acesso a cada entidade registrada.
Essas funcionalidades podem ser encontradas no menu de configurações de Pessoas e Veículos.
Cadastrar Pessoas
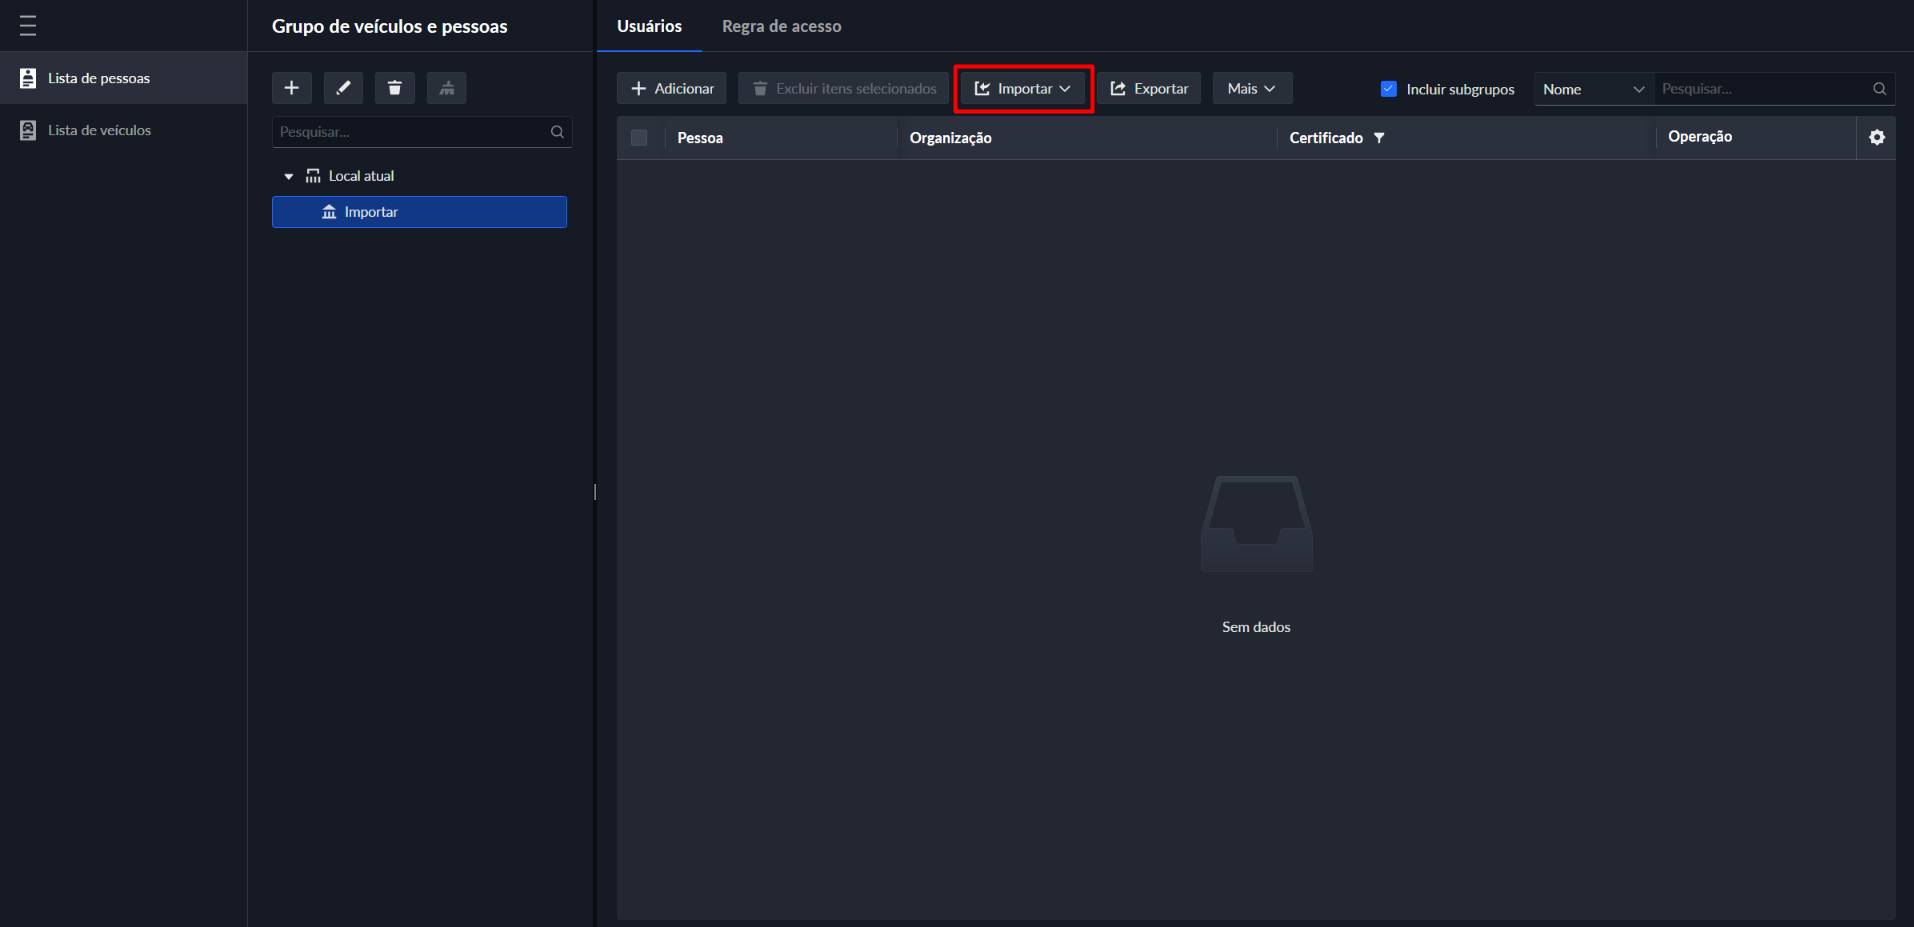
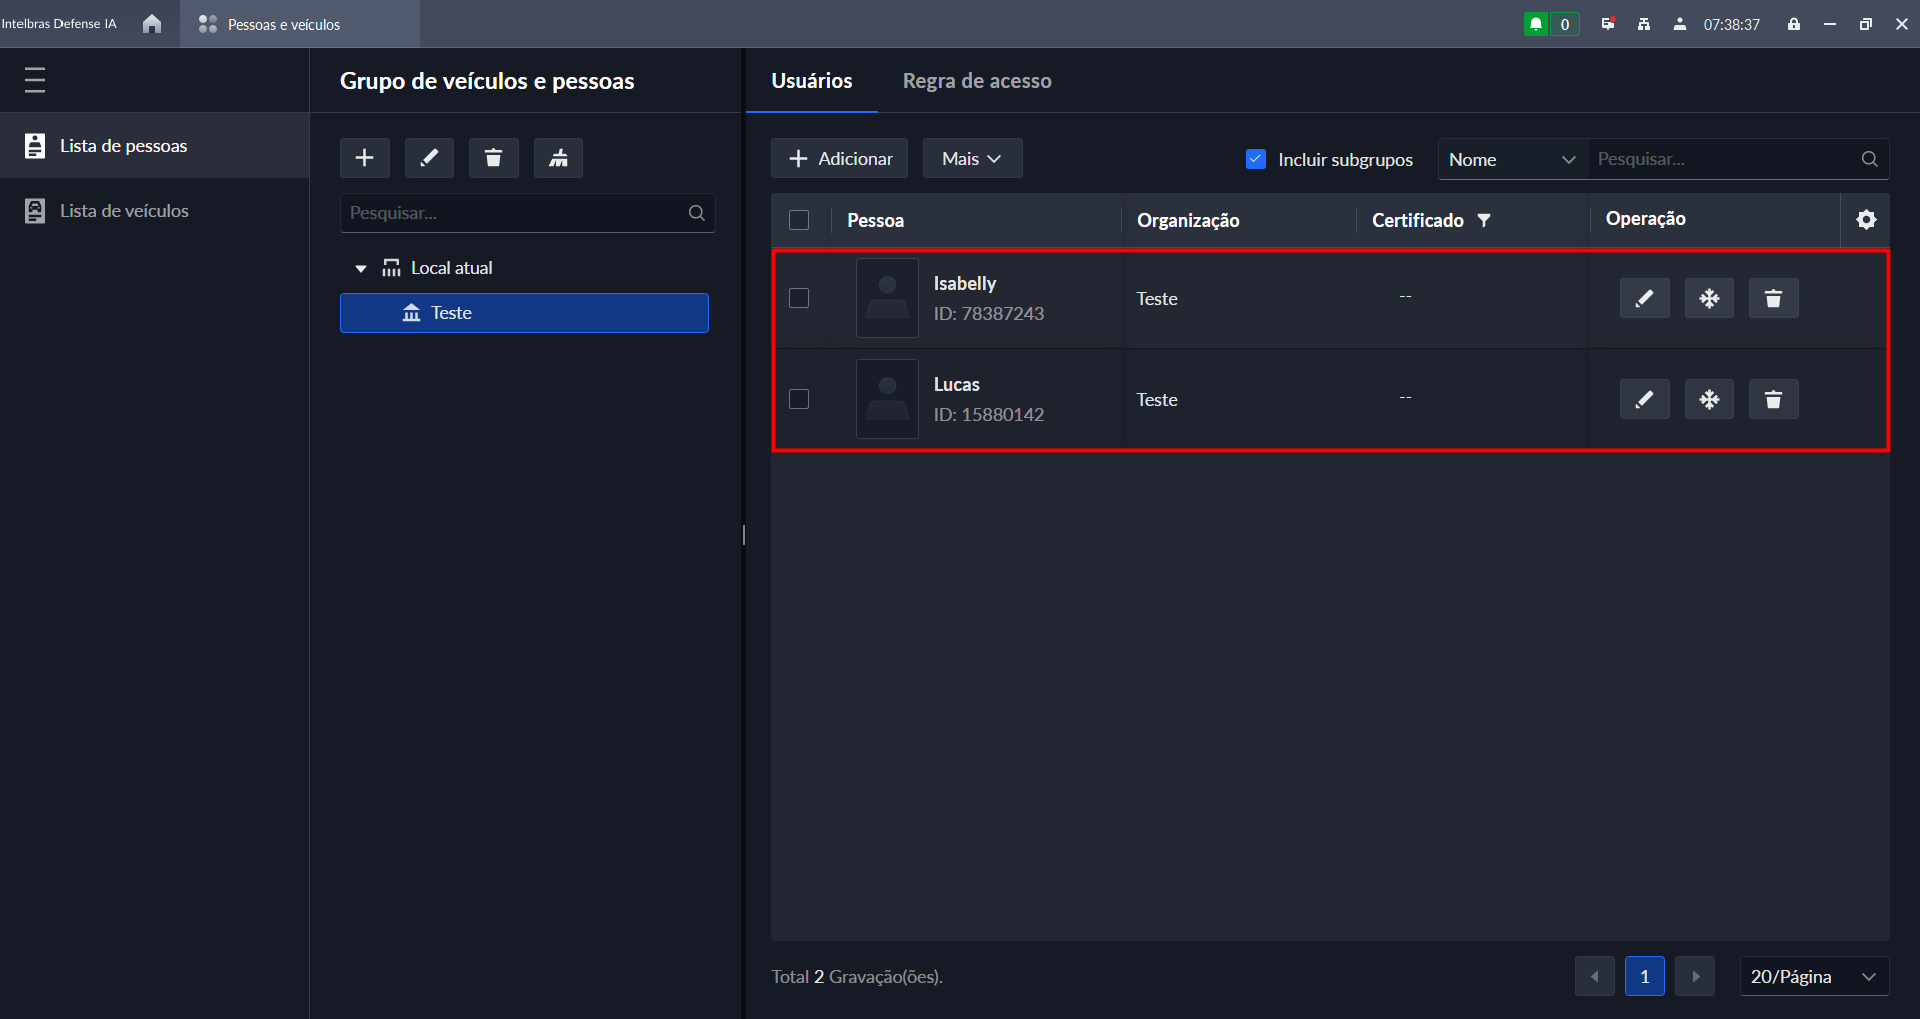
A estrutura da página divide-se entre a árvore de grupo de pessoas e a lista de pessoas, é possível adicionar, editar e excluir grupos pelas ferramentas mostradas abaixo. Assim como em outros módulos do programa, é possível criar hierarquias entre os grupos criados.
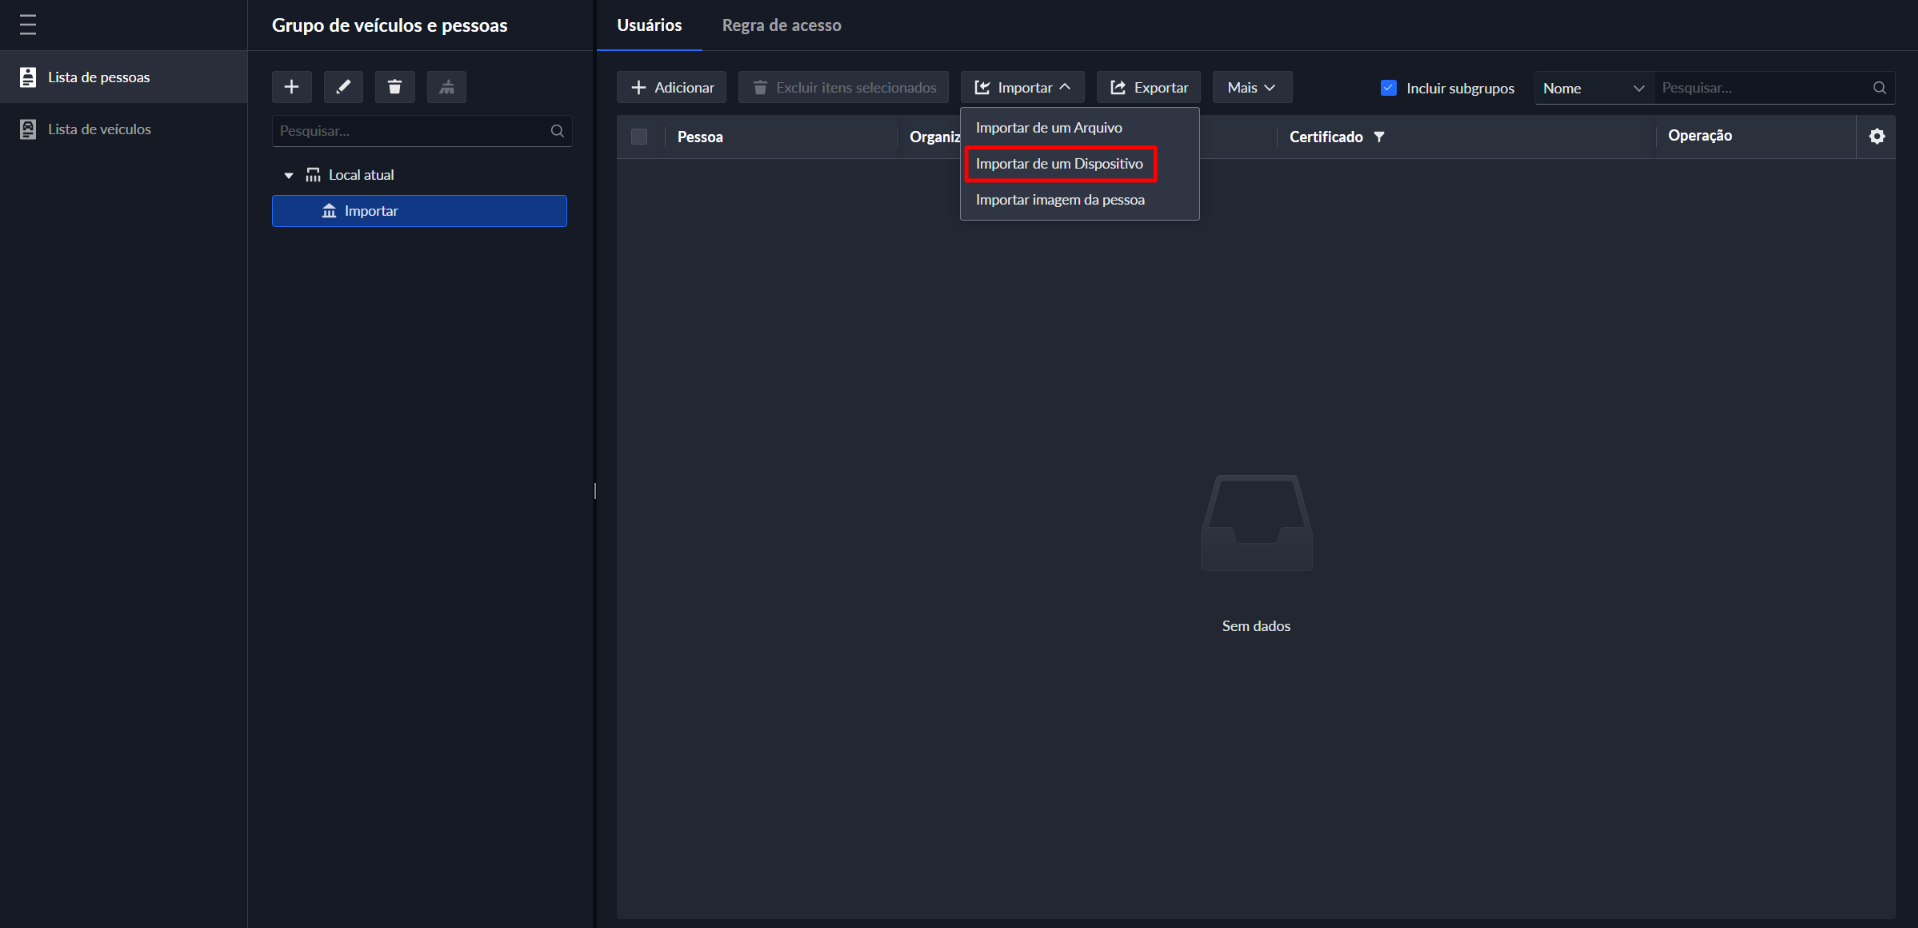
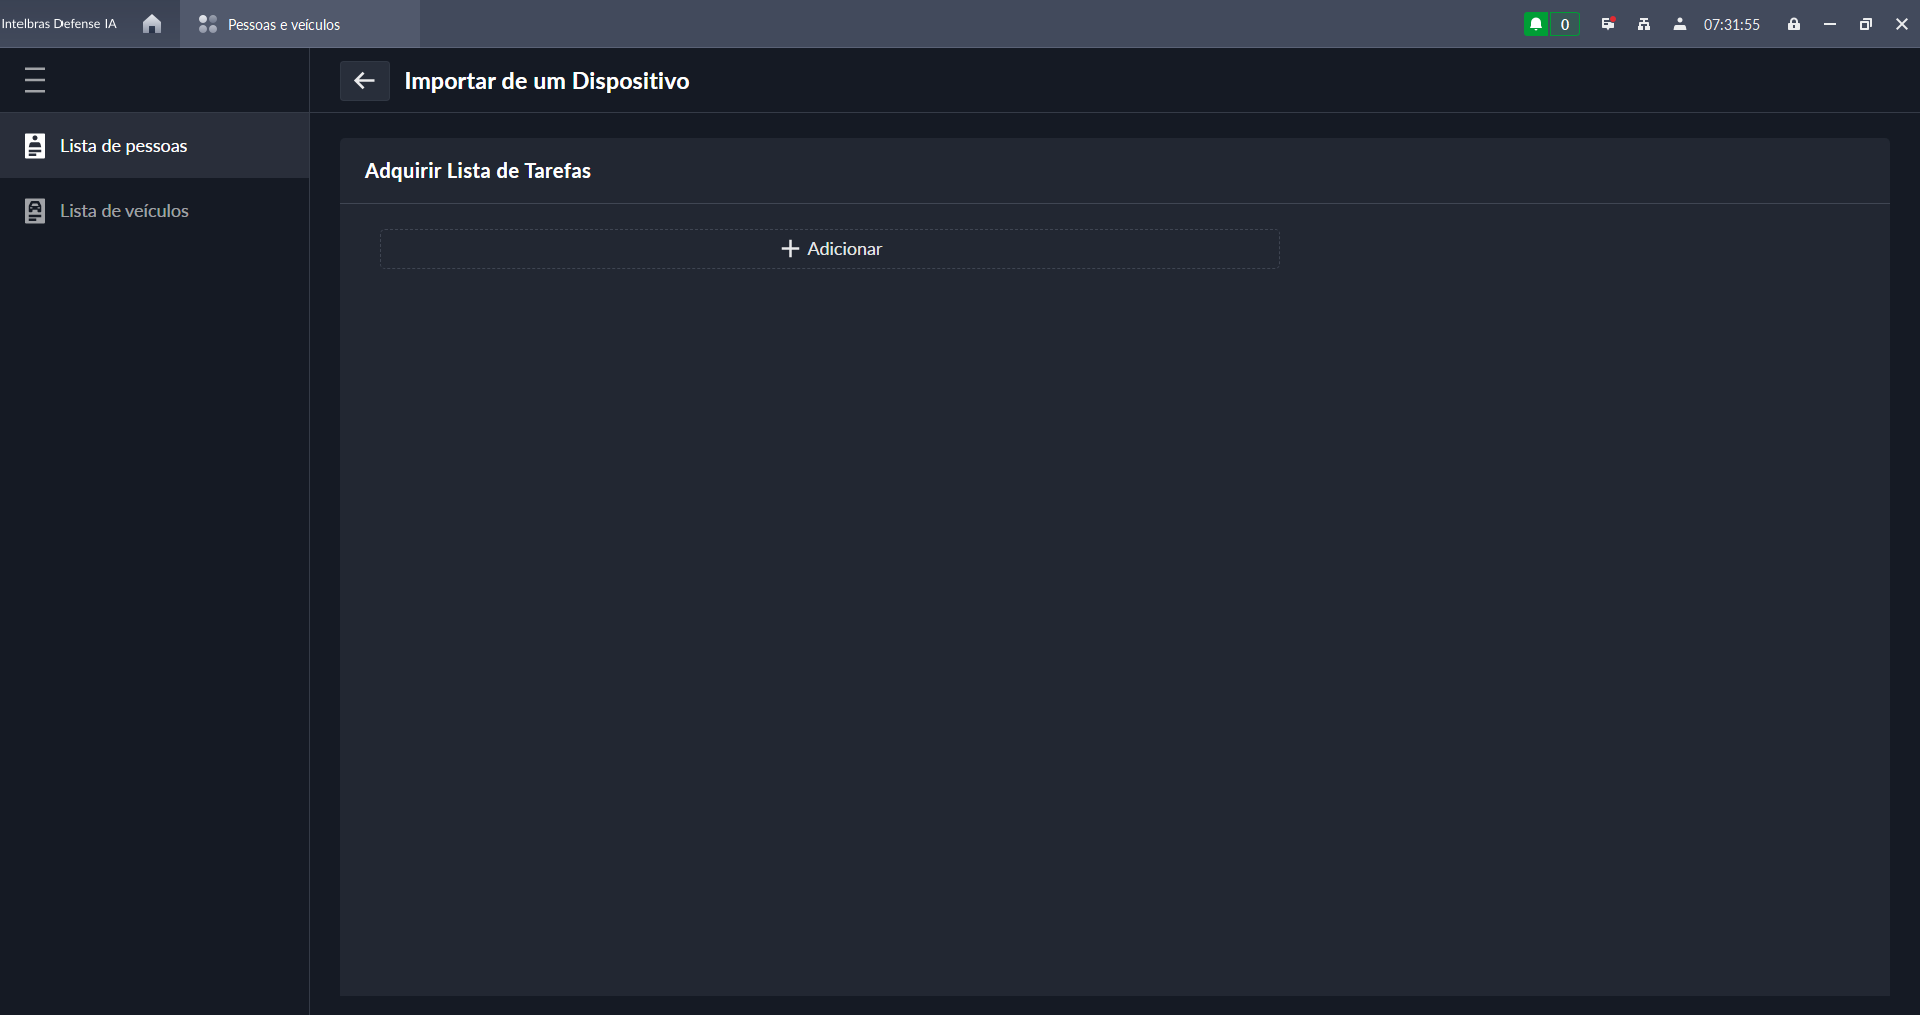
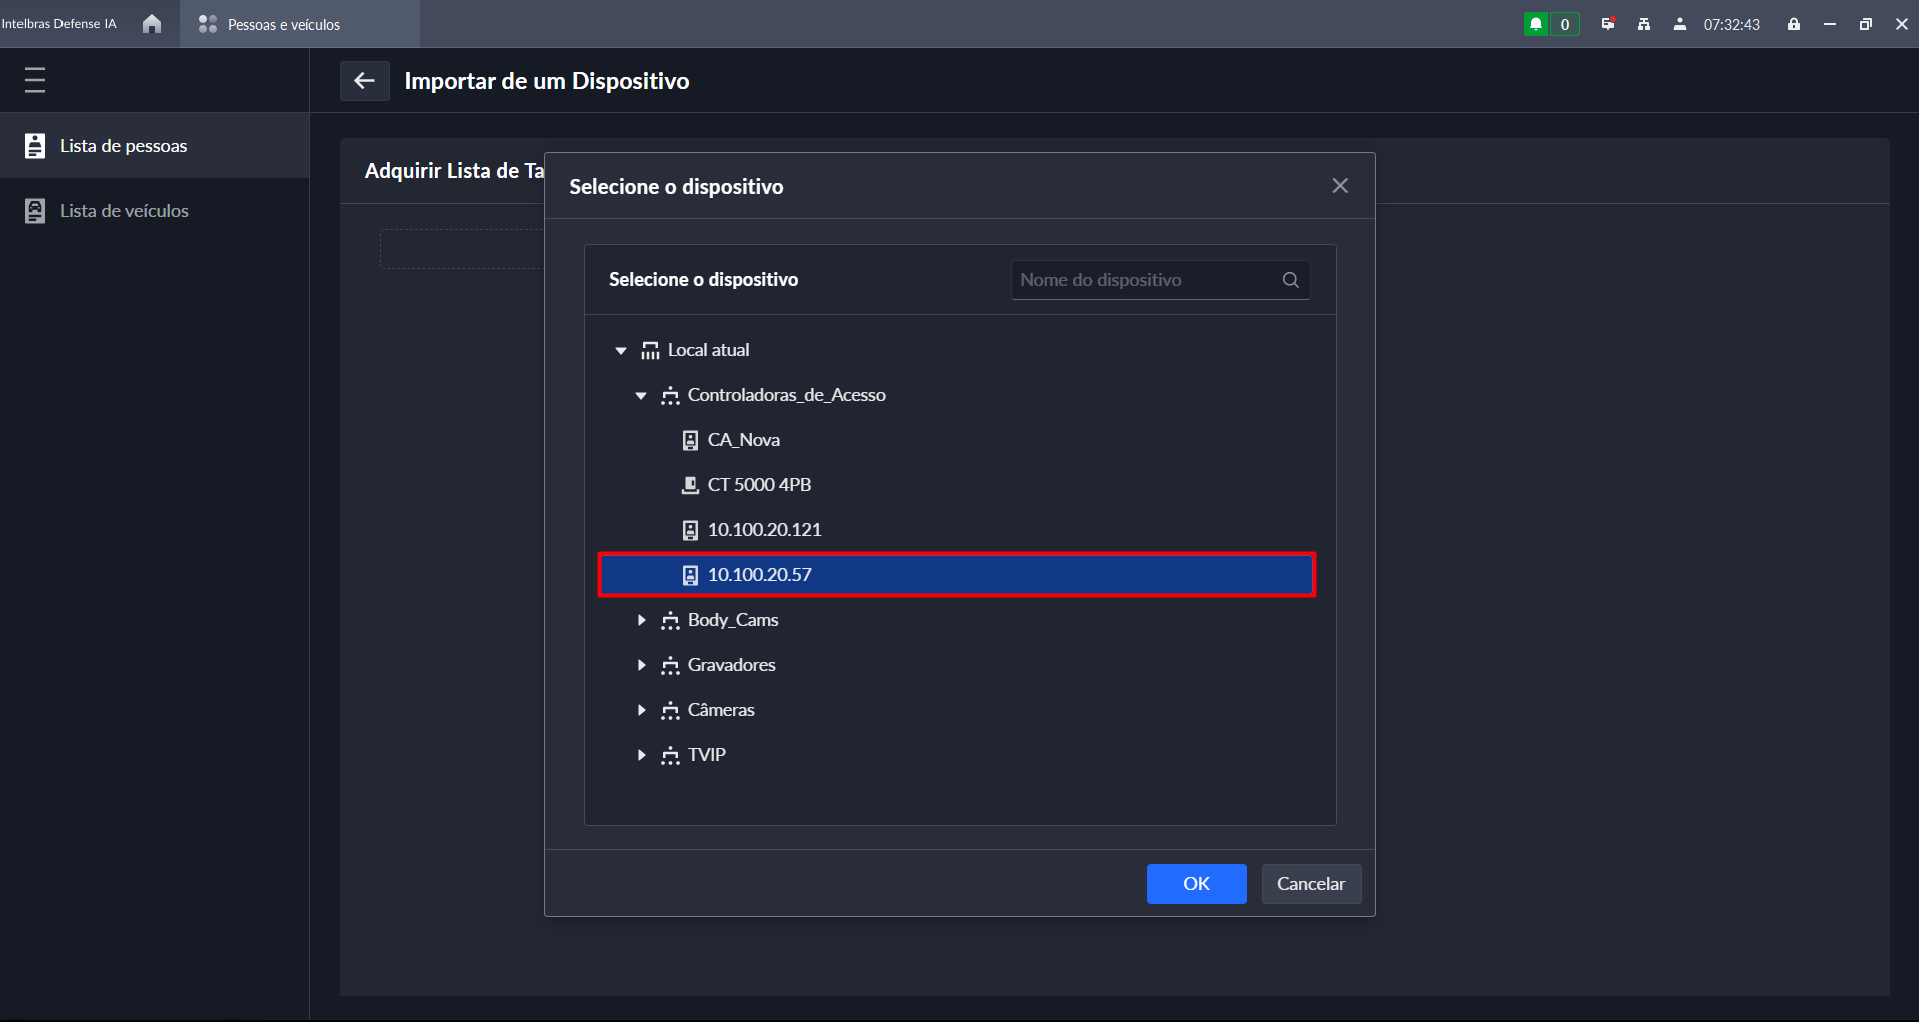
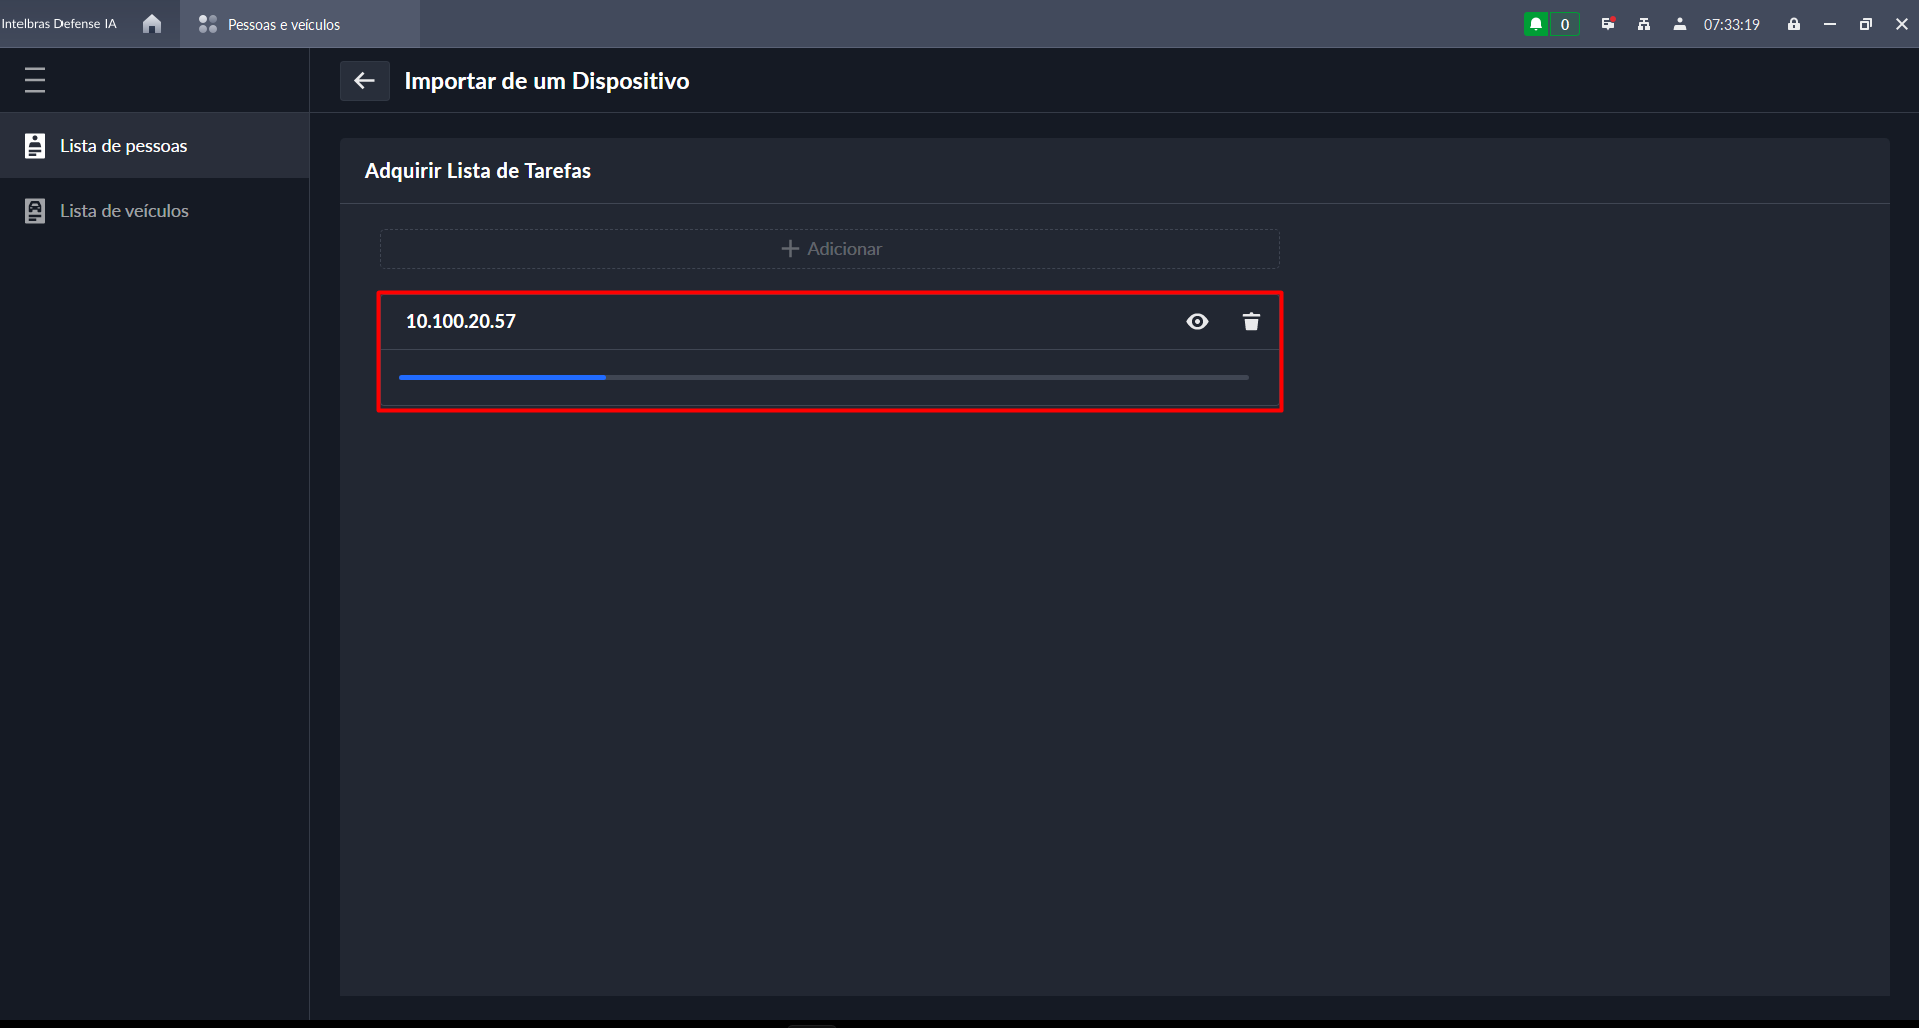
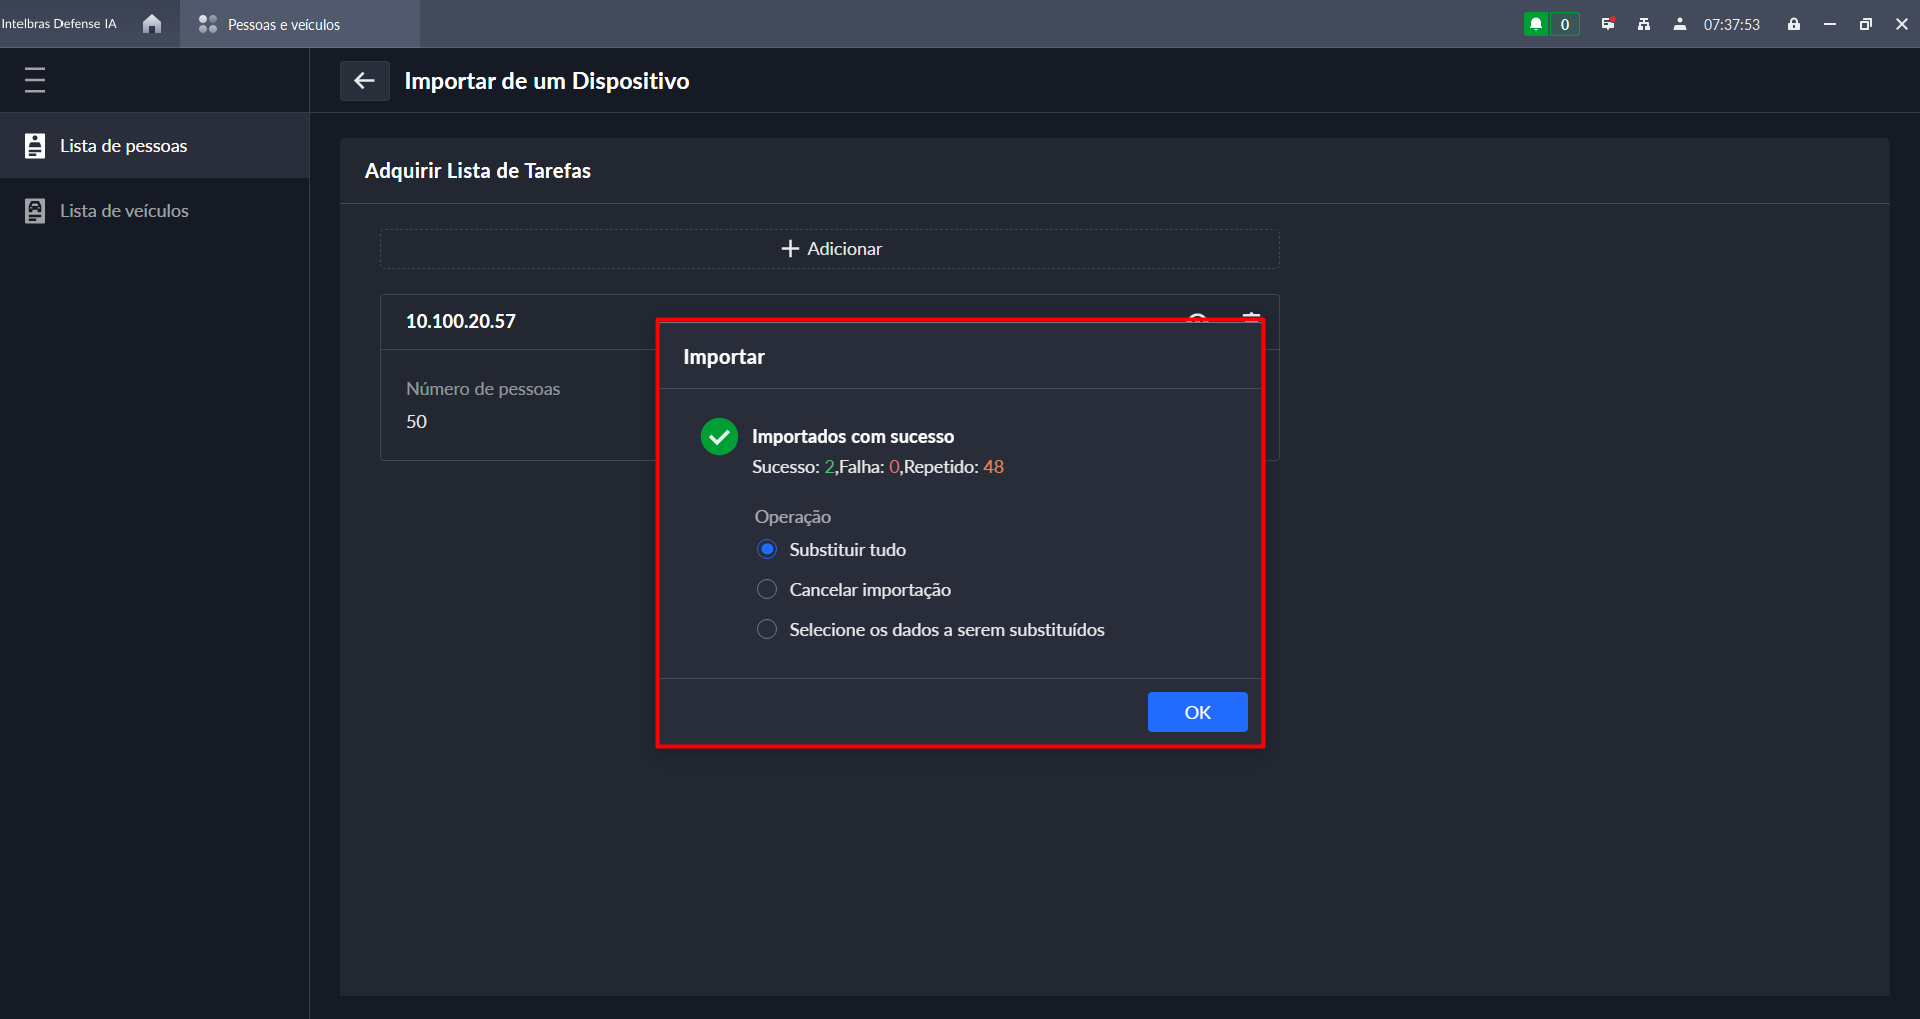
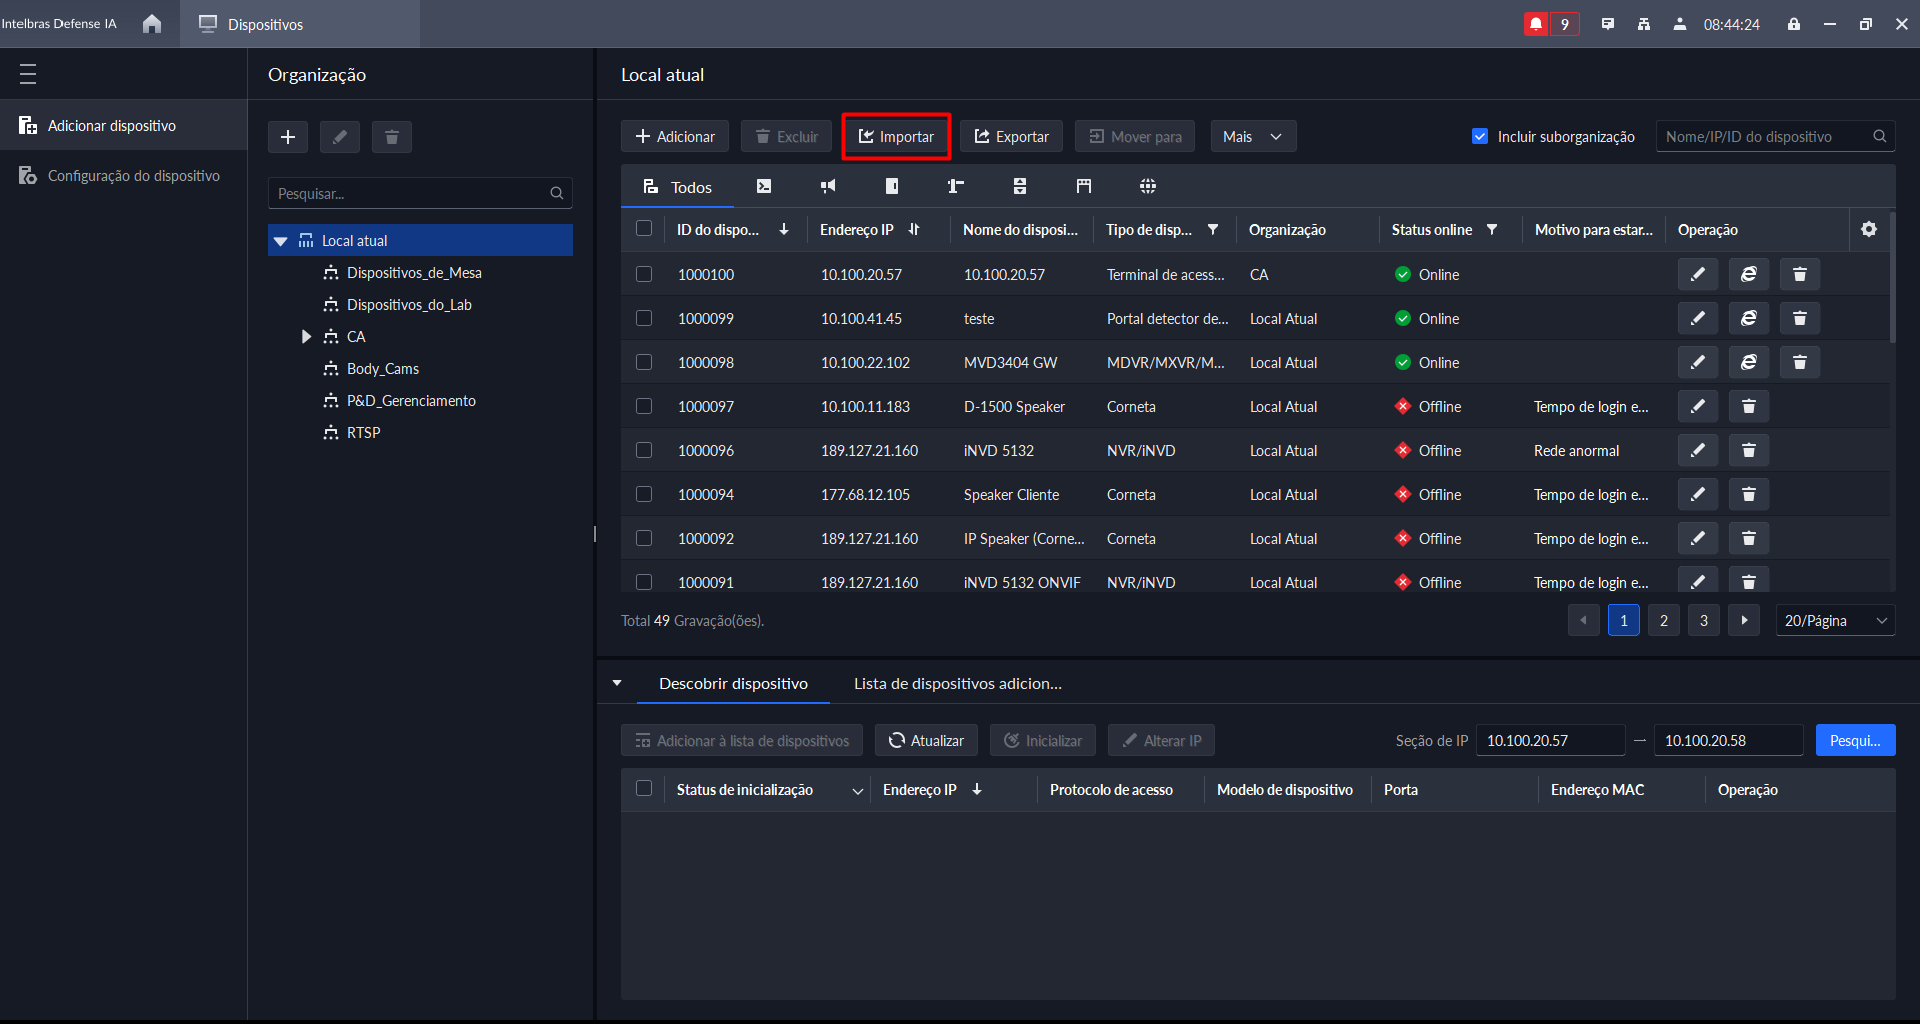
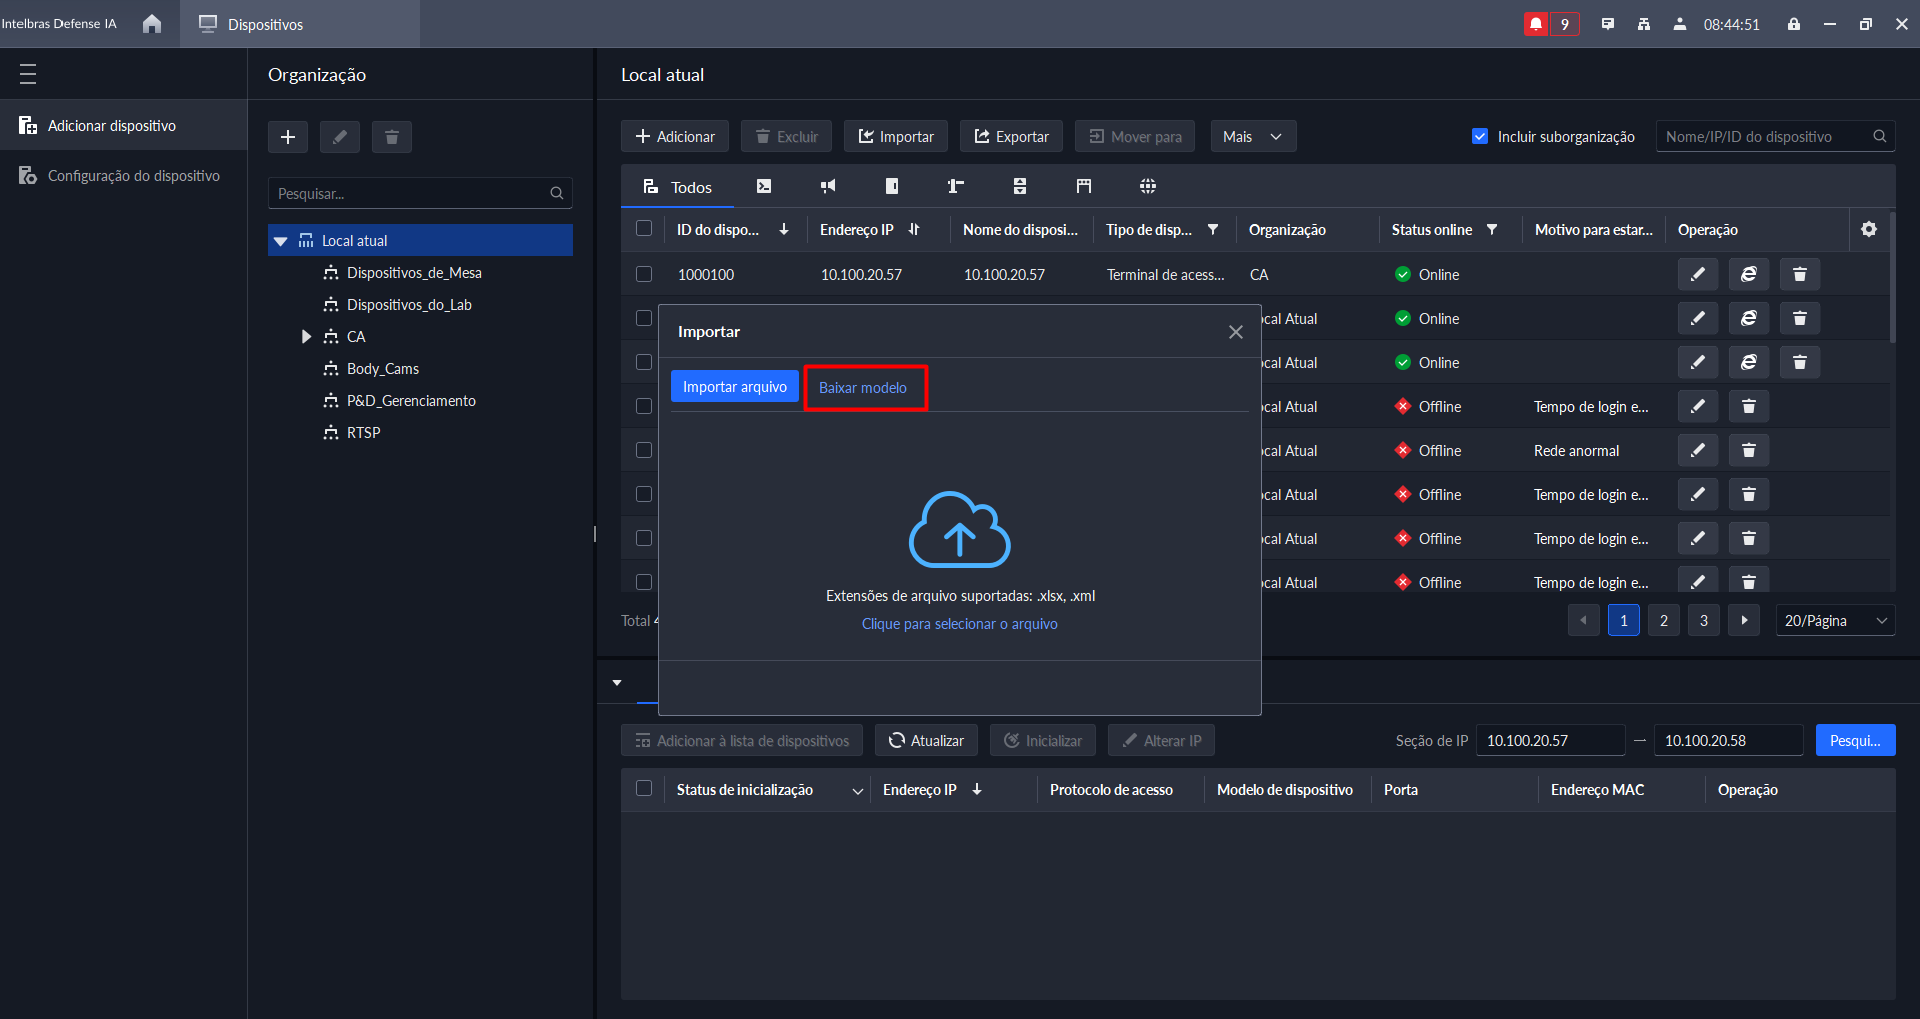
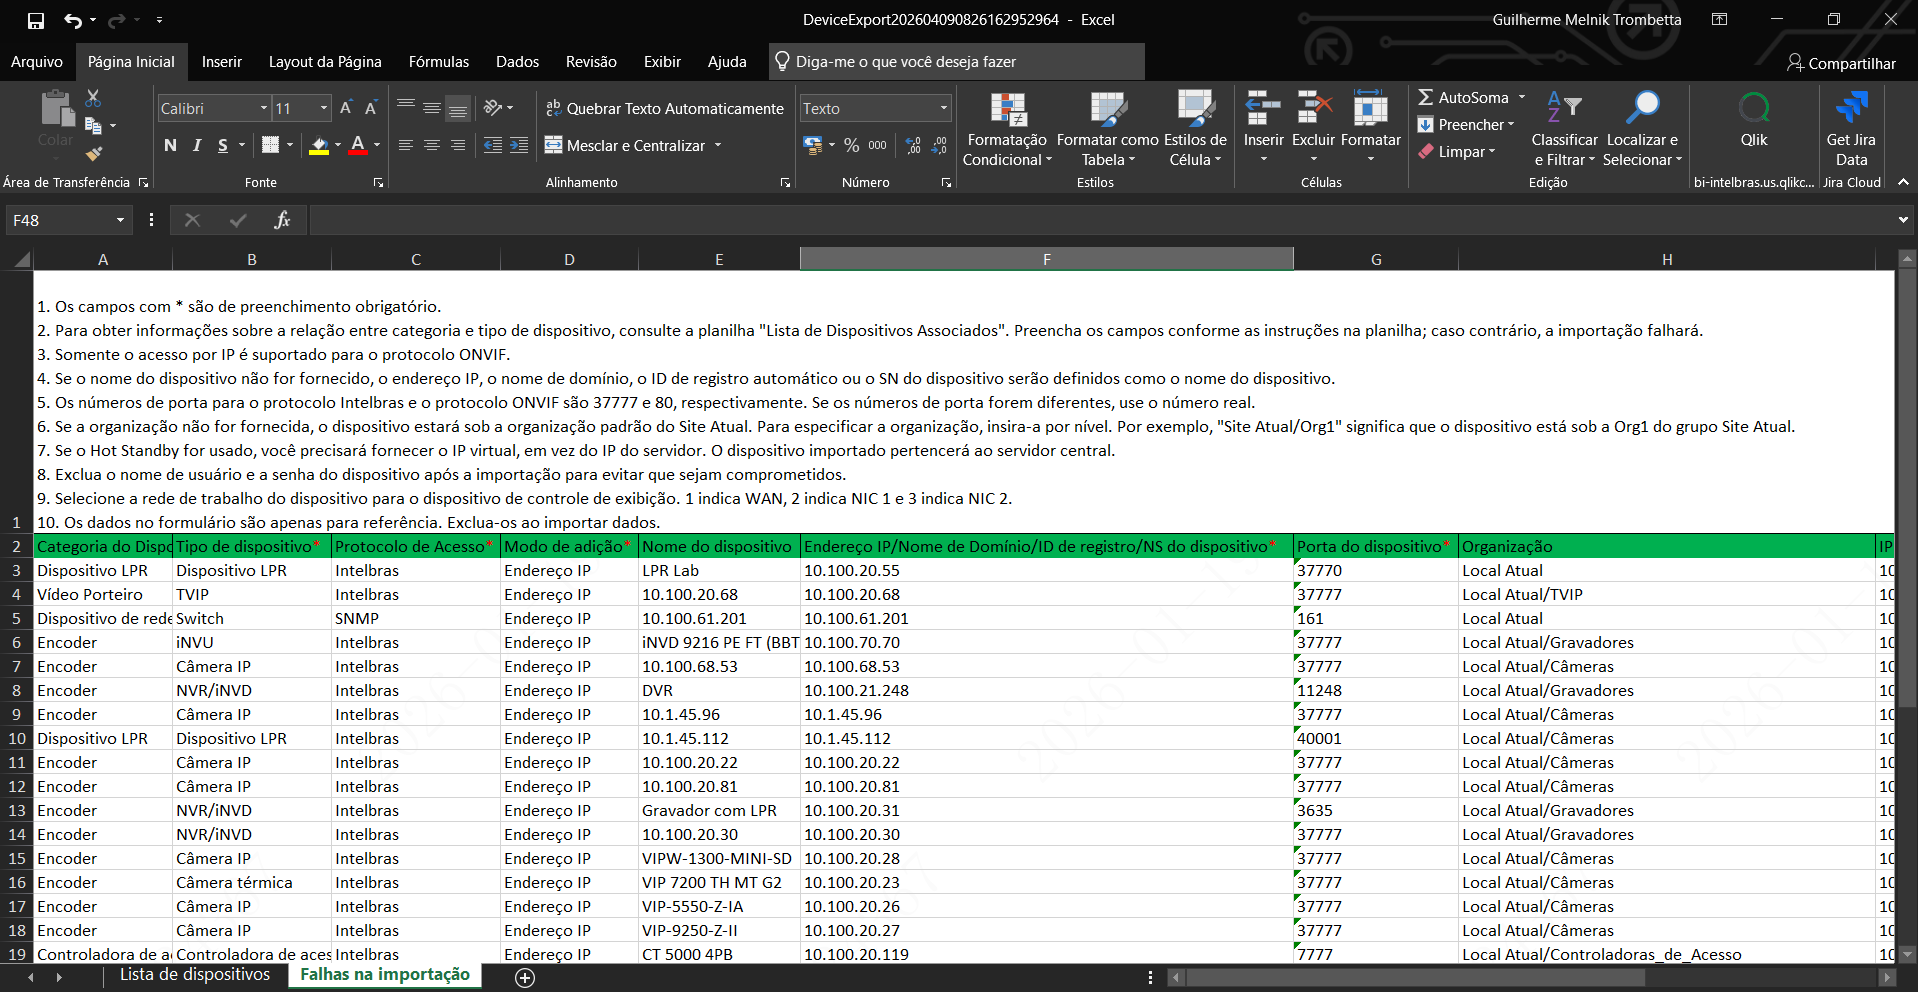
Existem dois métodos gerais para cadastrar pessoas na plataforma. Diretamente pelo menu, preenchendo informações manualmente, ou a partir da importação de dados, seja de dispositivos compatíveis, ou uma planilha modelo preenchida (Botão importar).
Para cadastrar uma pessoa na plataforma diretamente pelo módulo, clique em "Adicionar" na guia de ferramentas acima.
Informações Básicas
Nesta etapa preenche-se informações básicas sobre a pessoa cadastrada. ID, nome e foto da pessoa são informações obrigatórias. O ID é um Código único identificador da pessoa no sistema. O Defense IA gera um ID aleatório não existente. É possível alterar este
campo. Há duas opções para inserir uma foto da pessoa, por upload de arquivo de imagem (Envio), ou fotografia pela web-cam (Instantâneo).
Informações Adicionais
É possível adicionar informações adicionais ao cadastro. Expandindo a aba de informações adicionais, campos extras para preenchimento aparecem, como Tipo de identificação, Número de identificação, Companhia, Departamento, Posição, Matrícula escolar, Apelido, data
de nascimento e País. Outras informações adicionais podem ser configuradas na plataforma.
Informações do Veículo
Para vincular um veículo à pessoa cadastrada, clique em “+” na aba Informações do Veículo. Preencha as informações como:
Número da placa: a placa é o identificador do veículo, ela será vinculada à pessoa cadastrada.
Cor do veículo: selecione a cor do veículo na lista suspensa.
Marca do veículo: selecione a marca do veículo na lista suspensa.
Cometários: adicione comentários sobre o veículo no campo.
Regra de Acesso
Controle de acesso > Adicionar regra> +Adicionar
Em Regra de Acesso, você pode inserir métodos de autenticação da pessoa cadastrada, tais métodos poderão ser usados para acesso a dispositivos de controle de acesso presentes no sistema (veja em Controle de acesso mais detalhes de como cadastrar regras de
acesso).
Os métodos de autenticação são:
Cartão
Uma pessoa cadastrada pode possuir até 5 cartões, um deles deve ser o principal. O cartão deve apresentar um código hexadecimal de 8 à 16 dígitos.
Existem dois métodos para registrar um cartão, digitando manualmente, caso o código do cartão seja conhecido, ou adicioná-lo via leitora. Para registrar um cartão via leitora, clique no botão Configuração.
É possível escolher entre uma leitora de cartão que pode ser conectada via USB com o computador, ou algum dispositivo de controle de acesso já conectado à plataforma. Ao selecionar a opção desejada, clique em OK e passe o cartão no sensor de leitura.
Digital
Até 3 digitais podem ser cadastradas por pessoa. Para cadastrar um digital, o sistema deve estar conectado à uma leitora de digitais, seja um leitor via USB ou dispositivo conectado à plataforma.
Para registrar uma digital, clique no botão Adicionar . Selecione o dispositivo desejado para leitura e clique em OK. Em seguida, clique em Adicionar. Posicione o dedo no leitor, clique em Adicionar digitais e realize a coleta da impressão digital 3
vezes.
Senha
Senha numérica de 6 dígitos para uma segunda camada de segurança no acesso.
Controle de Acesso
É possível criar regras de acesso para vinculação à pessoa cadastrada. Deve ser escolhido um entre os 6 Tipos de Acesso, além da definição do prazo de validade de permissão de acesso.
Controle de Acesso — tabela 6
Tipo de Acesso
Descrição
Visão Geral
Quando a pessoa usa um ponto de acesso, um evento geral é relatado.
Lista de Bloqueio
A pessoa não pode usar um ponto de acesso. Além disso, um evento de lista de bloqueio é relatado.
Visitante
Quando a pessoa usa um ponto de acesso, um evento de visitante é relatado. Além disso, a pessoa tem acesso limitado de 200 vezes. Após as 200 vezes serem usadas, a pessoa não pode usar um ponto de acesso.
Rastreamento
Quando a pessoa usa um ponto de acesso, um evento de patrulha é relatado.
VIP
Quando a pessoa usa um ponto de acesso, um evento VIP é relatado.
Acesso Prolongado
Quando a pessoa usa um ponto de acesso, a porta permanecerá destrancada por mais 5 segundos, e um evento de tempo estendido é relatado.
Armação de Face
Vincula a pessoa cadastrada a um grupo de comparação de rostos. Veja Configuração de Banco de dados para ver como cadastrar um grupo de comparação de rostos.
Caso o veículo que será cadastrado possua um proprietário cadastrado na plataforma, é possível selecioná-lo em "Selecione da lista de pessoas". Suas informações aparecerão nas caixas abaixo.
Configuração de Banco de dados
O banco de dados é uma interface do Defense IA para criação e gerenciamento de grupos de armação de pessoas e veículos. Ou seja, é um ambiente para organizar as pessoas e veículos registrados na plataforma a fim de administrar inteligências de reconhecimento sob
estes, permitindo identificá-los para notificação de alarmes e eventos. Veja Eventos para mais informações.
Banco de dados facial
No banco de dados facial é possível criar grupos de comparação de faces e cadastrar pessoas e/ou adicionar da Lista de pessoas. Clique em "Adicionar" para criar o grupo.
Adicionar grupo de comparação de faces
Insira um nome para o grupo e selecione uma cor para identificá-lo. O módulo permite também a inserção de comentários.
Clique em Adicionar para criar o grupo, Salvar grupo e Adicionar pessoas para registrar uma nova pessoa no grupo e, automaticamente, na lista de pessoas.
: visualiza as configurações do grupo
: Envia grupos de comparação facial aos dispositivos para permitir
ou otimizar o reconhecimento facial conforme a capacidade do dispositivo.
: Edita as configurações do grupo.
: Exclui grupo.
: botão para adicionar pessoas ao grupo a partir da lista de
pessoas. Existem duasopções.
Adicionar por Grupo de Pessoas
Indique o grupo e/ou subgrupos que deseja incluir no banco de dados facial, clique em OK, os integrantes do grupo de pessoas selecionado serão inseridos no grupo facial.
Adicionar por Lista de Pessoas
Selecione o grupo de pessoas no qual deseja buscar as pessoas na lista suspensa mostrada abaixo.
Selecione as pessoas que deseja incluir no banco de dados facial, clique em OK, os integrantes selecionados serão inseridos no grupo facial.
Banco de dados de veículos
Assim como o banco de dados facial, no banco de dados de veículos é possível criar grupos de comparação de veículos e adicionar da Lista de veículos. Por padrão, um grupo que indica veículos de alto risco já vem configurado, é possível incluir veículos a este grupo e
editar sua cor de identificação, mas não é possível renomeá-lo.
Ao contrário do banco de dados facial, não é necessário enviar o grupo a dispositivos de inteligência, uma vez que estes já identificam e vinculam-se automaticamente a dispositivos LPR cadastrados no sistema.
Clique em "Adicionar" na aba de ferramentas acima na tela para criar um novo grupo de armação de veículos.
Insira um nome para o grupo e selecione uma cor para identificá-lo. O módulo permite também a inserção de comentários. Clique em Adicionar para criar o grupo.
Configuração de Controle de Acesso
Controle de Acesso: emita cartões, colete impressões digitais e dados faciais, e aplique permissões, para que as pessoas autorizadas possam abrir portas usando cartões, reconhecimento facial ou impressões digitais.
Funções Avançadas: configure regras avançadas de controle de acesso, como Desbloqueio com Primeiro Cartão, Desbloqueio com Múltiplos Cartões, Antipassback e Intertravamento, para aumentar a segurança.
Gerenciamento de ambientes
Um ambiente é uma coleção de permissões de acesso a portas e elevadores. Crie ambientes para definir rapidamente áreas de controle de segurança com permissões diferentes. Apenas o administrador pode adicionar, editar e excluir ambientes.
Configuração de Controle de Acesso — tabela 7
Descrição
Parâmetros
Ambiente Pai
Selecione um ambiente pai para gerenciamento de permissões. Por exemplo, se um usuário tem permissões para o ambiente A, o usuário também terá permissões para todas as subzonas sob o ambiente A por padrão. Permissões adicionais podem ser configuradas
para as subzonas.
Ícone
Selecione um ícone para o ambiente. Os ícones são usados para que os usuários identifiquem rapidamente diferentes ambientes.
Funções Permitidas
Apenas as funções selecionadas e seus usuários podem acessar este ambiente. Clique para ver os usuários atribuídos às funções.
Adicionando Ambientes em lotes
Procedimento:
Faça login no Client Defense IA. Na página inicial, clique em "Configurações", em seguida, na seção Configuração de Aplicativo, selecione Controle de Acesso > Gerenciamento de Ambientes.
Clique em um ambiente e, em seguida, clique em 'adição rápida'. Todos os ambientes serão adicionadoscomo sub-ambientes do que você selecionou.
Clique em Adicionar para adicionar mais níveis. Há apenas 1 nível por padrão. Pode haver até 8 níveis de ambientes. Por exemplo, se o ambiente que você seleciona é um ambiente de nível 3,você pode adicionar apenas 5 níveis de ambientes abaixo dele.
Configure os parâmetros para cada nível e clique em OK. Você pode verificar os resultados para suas configurações atuais.
Configuração de Controle de Acesso — tabela 8
Descrição
Parâmetros
Nível
O número indica o nível do ambiente. A região com um número maior é um subambiente da região com o número menor. Por exemplo, o ambiente de nível 2 é um subambiente do ambientede nível 1.
Nome do Ambiente
Insira um nome para o ambiente.
Número Inicial
Insira um número inicial e todos os ambientes desse nível serão numerados automaticamente. Por exemplo, se o número inicial é 1 e a quantidade de ambientes é 3, então os ambientes serão numerados como ambiente 1, ambiente 2 e ambiente 3.
Quantidade
Insira um número para cada ambiente. O número de ambientes de cada nível = níveis superiores × o nível atual. Por exemplo, os números dos níveis 1, 2 e 3 são 1, 2 e 3. Então, o número de ambientes de nível 3 = 1×2×3 = 6.
Selecionar Ícone
Selecione um ícone para o ambiente. Os ícones são usados para que os usuários identifiquem rapidamente diferentes ambientes.
Clique em OK. As funções que têm permissão para acessar o ambiente pai serão automaticamente aplicadas aos subambientes.
Edição e Exclusão de Ambientes
Faça login no Client Defense IA. Na página inicial, clique em "Configurações", em seguida, na seção Configuração de Aplicativo, selecione Controle de Acesso > Gerenciamento de Ambientes.
Clique em um ambiente e , em seguida, clique em para editar
as informações do ambiente, incluindo o nome, ícone e funções permitidas de acesso.
Clique em um ambiente e , em seguida, clique em para
excluí-lo. Após a exclusão do ambiente, todas as informações relacionadas ao ambiente também serão excluídas, incluindo subambientes, regras de acesso e mapas. Pontos de acesso nesse ambiente e seus subambientes serão movidos para o ambiente raiz.
Movendo Pontos de Acesso: pontos de acesso incluem canais de controle de portas e elevadores. Os pontos de acesso em um ambiente podem ser movidos para outros ambientes. Após adicionar dispositivos de controle de acesso, dispositivos de intercomunicador
de vídeo com funções de controle de acesso e dispositivos de controle de elevadores à plataforma, os pontos de acesso dos canais de controle de portas e elevadores serão gerados e adicionados ao ambiente raiz por padrão. Você precisa alocá-los a outros
ambientes.
Faça login no Client Defense IA. Na página inicial, clique em "Configurações", em seguida, na seção Configuração de Aplicativo, selecione Controle de Acesso > Gerenciamento de Ambientes.
Clique em um ambiente e, em seguida, clique em Ponto de Acesso. Todos os pontos de acesso e subambientes serão exibidos.
Mova os pontos de acesso. Após mover os pontos de acesso, as regras de acesso dos ambientes atuais não serão aplicadas a eles, e suas informações no mapa também serão excluídas. As regras de acesso do ambiente alvo serão aplicadas a eles. Pontos de acesso que
foram configurados com regras de acesso não podem ser movidos.
Mover um ponto de acesso. Arraste um ponto de acesso para um subambiente.
Clique com o botão direito em um ponto de acesso, selecione Mover Para e, em seguida, selecione um ambiente.
Configurando Pontos de Acesso
visualize as informações de um ponto de acesso, incluindo o nome, tipo, ambiente ao qual pertence, recursos vinculados e regras de acesso.
Procedimento:
Faça login no Client Defense IA. Na página inicial, clique em "Configurações", em seguida, na seção Configuração de Aplicativo, selecione Controle de Acesso > Gerenciamento de Ambientes.
Clique em um ambiente e, em seguida, clique em Ponto de Acesso.
Clique duas vezes em um ponto de acesso para visualizar seus detalhes.
Nome do Ponto de Acesso: o nome do ambiente ao qual o ponto de acesso que pode ser alterado.
Tipo de Ponto de Acesso: o tipo do ponto de acesso, incluindo Porta e Elevador.
Ambiente: o ambiente ao qual o ponto de acesso pertence.
Recursos Vinculados: exibe o nome e tipo do canal do ponto de acesso, o nome e tipo do dispositivo de intercomunicador ao qual pertence, e os canais de vídeo vinculados a ele. Se você deseja vincular recursos a este ponto de acesso, você pode clicar em
Vinculação de Canais para ir rapidamente à página.
Regras de Acesso: exibe as regras de acesso vinculadas a este ponto de acesso. Se você deseja vincular regras de acesso a este ponto de acesso, você pode clicar em Vinculação de Regras de Acesso para ir rapidamente à página.
Definindo Limites: defina pontos de acesso como limites para contar pessoas que entraram, saíram ou entraram, mas não saíram.
Procedimento:
Faça login no Client Defense IA. Na página inicial, clique em "Configurações", em seguida, na seção Configuração de Aplicativo, selecione Controle de Acesso > Gerenciamento de Ambientes.
Clique em um ambiente e, em seguida, clique em Ponto de Acesso.
Clique com o botão direito em um ponto de acesso e selecione Definir como Limite. Um ícone será exibido no canto inferior direito do ícone do ponto de acesso.
Configurando Regras de Acesso para um Ambiente: uma regra de acesso define a permissão e o horário efetivo dessa permissão para canais de elevadores ou portas. Configure uma regra de acesso para um ambiente e ela será aplicada a todos os pontos de
acesso dentro dele. Apenas administradores podem configurar regras de acesso.
Procedimento:
Faça login no Client Defense IA. Na página inicial, clique em "Configurações", em seguida, na seção Configuração de Aplicativo, selecione Controle de Acesso > Gerenciamento de Ambientes.
Clique em um ambiente e, em seguida, clique em Ponto de Acesso.
Clique em Citar. Esta página exibe regras que foram adicionadas. Você pode selecionar e usar qualquer uma delas diretamente.
Clique em Adicionar e configure os parâmetros da nova regra de acesso. Ao configurar uma regra de acesso para um ambiente, você pode apenas configurar regras de verificação geral para portas.
Configuração de Controle de Acesso — tabela 9
Descrição
Parâmetros
Nome da Regra
Digite um nome para a regra.
tipo de Ponto de Acesso
Apenas Porta está disponível.
Tipo de Regra
Apenas Verificação Geral está disponível. Para este tipo de regra, as portas podem ser desbloqueadas por cartões, impressões digitais e senhas.
Programação de feriado
Selecione quando esta regra será efetiva.
Selecionar Ícone
Selecione quando esta regra não será efetiva. Você pode adicionar até 4 planos de férias.
Siga os passos abaixo para criar um novo plano de férias:
Selecione Adicionar programação de Feriado na lista suspensa.
Digite um nome para a programação de feriado.
Clique em Adicionar para adicionar e configurar um feriado. Você pode adicionar até 16 feriados.
Configure os períodos efetivos para cada dia no feriado. Você pode arrastar na linha do tempo ou clique na engrenagem para configurar os períodos com mais precisão. É possível configurar até 4 períodos.
Clique em OK.
Selecionar por Grupo de Pessoas
Selecione um ou mais grupos de pessoas, e então todas as pessoas nos grupos terão permissões para acessar todos os canais de porta no ambiente. Selecione Vincular Subnó e então você pode selecionar um ambiente e todos os seus subambientes ao
mesmotempo.
Configurando Mapa: no mapa de um ambiente, você pode marcar pontos de acesso e subambientes para gerenciar melhor e localizar rapidamente eventos. Você pode configurar um mapa para cada ambiente. Além dos administradores, qualquer usuário pode
configurar mapas para ambientes se tiver permissões para acessar os ambientes. No entanto, se um usuário não tiver acesso à função de mapa, não conseguirá configurar o mapa para nenhum ambiente.
Adicionando Mapa:
Procedimento:
Faça login no Client Defense IA. Na página inicial, clique em "Configurações", em seguida, na seção Configuração de Aplicativo, selecione Controle de Acesso > Gerenciamento de Ambientes.
Clique em um ambiente e, em seguida, clique em Informações do Mapa.
Clique em Configurar Mapa para adicionar um mapa para o ambiente.
Selecione um mapa que tenha sido adicionado à plataforma.
Faça upload de uma imagem como o mapa. Após adicionado, o mapa será incorporado à plataforma como um mapa principal.
4. Clique em OK.
Marcando Ponto de Acesso e Subambiente:
Procedimento:
Faça login no Client Defense IA. Na página inicial, clique em "Configurações", em seguida, na seção Configuração de Aplicativo, selecione Controle de Acesso > Gerenciamento de Ambientes.
Clique em um ambiente e, em seguida, clique em Informações do Mapa.
Arraste um subambiente ou ponto de acesso para o mapa.
Marcando Subambiente: ao marcar um subambiente, é necessário configurar um mapa para ele.
Se um mapa foi adicionado como submapa do mapa atual, você pode selecioná-lo diretamente como o mapa para o subambiente.
Se nenhum mapa foi adicionado para o subambiente, você pode adicionar um novo mapa para ele. O novo mapa será adicionado como submapa do mapa atual.
Se você adicionou um mapa para o subambiente, mas ele não é um submapa do mapa atual, você não conseguirá marcar o subambiente no mapa
Operações Relacionadas
Ocutar nome do Ponto de Acesso: exibe apenas o ícone dos pontos de acesso.
Mostrar Ponto de Acesso: selecione quais tipos de pontos de acesso devem ser exibidos no mapa.
Mover: clique em Mover e, em seguida, ajuste as localizações dos subambientes e pontos de acesso no mapa
Redefinir: restaura o mapa para sua posição inicial e nível de zoom.
Remover Mapa: remove o mapa deste ambiente. Esta operação não excluirá o mapa da plataforma.
Configurando Regras de Acesso:
Uma regra de acesso define a permissão e o tempo efetivo dessa permissão para canais de elevadores ou portas. Apenas administradores podem configurar regras de acesso.
Visualizando Detalhes da Regra de Acesso: esta página exibe todas as regras de acesso na plataforma, incluindo aquelas configuradas para uma pessoa, grupo de pessoas, ambiente e ponto de acesso.
Procedimento:
Faça login no Client Defense IA. Na página inicial, clique em "Configurações", em seguida, na seção Configuração de Aplicativo, selecione Controle de Acesso > Regra de Acesso > Todas as Regras.
Clique duas vezes em uma regra para visualizar seus detalhes.
Clique em para visualizar o progresso de autorização. Se
ocorrerem exceções, clique para ver os detalhes. Siga o motivo e as instruções para lidar com a exceção e, em seguida, clique em Enviar Novamente para reenviar a regra. Note que isso só se aplica a regras de Verificação Geral. Para outros tipos de regras, você
só pode reenviá-las manualmente.
Configurando Verificação Geral:
Conceda permissões às pessoas para que possam verificar suas identificações e acessar portas ou elevadores dentro dos períodos efetivos.
Faça login no Client Defense IA. Na página inicial, clique em "Configurações", em seguida, na seção Configuração de Aplicativo, selecione Controle de Acesso > Regra de Acesso > Todas as Regras.
Clique em Adicionar.
Configure os parâmetros e, em seguida, clique em OK.
Configuração de Controle de Acesso — tabela 10
Descrição
Parâmetros
Nome da Regra
Digite um nome para a regra.
Tipo de Ponto de Acesso
Selecione Porta ou Elevador, e a plataforma exibirá apenas os canais correspondentes.
Tipo de Regra
Selecione Verificação Geral está disponível.
Modelo de Tempo
Selecione quando esta regra será efetiva.
Programação de Feriado
Selecione quando esta regra não será efetiva. Você pode adicionar até 4 planos de férias.
Siga os passos abaixo para criar um novo plano de férias:
Selecione Adicionar programação de Feriado na lista suspensa.
Digite um nome para a programação de feriado.
Clique em Adicionar para adicionar e configurar um feriado. Você pode adicionar até 16 feriados.
Configure os períodos efetivos para cada dia no feriado. Você pode arrastar na linha do tempo ou clique na engrenagem para configurar os períodos com mais precisão. É possível configurar até 4 períodos.
Clique em OK.
Selecionar por Ambiente
Selecione um ou mais ambientes, e então esta regra será aplicada a todos os pontos de acesso nos ambientes selecionados. Selecione Vincular Subnó, e você pode selecionar um ambiente e todos os seus subambientes ao mesmo tempo.
Selecionar por Ponto de Acesso
Selecione um ou mais pontos de acesso. Selecione Incluir Subambiente para exibir todos os pontos de acesso no ambiente selecionado e seus subambientes.
Selecionar por Grupo de Pessoas
Selecione um ou mais grupos de pessoas, e então todas as pessoas nos grupos terão permissões para acessar os pontos de acesso selecionados. Selecione Vincular Subnó, e você pode selecionar um ambiente e todos os seus subambientes ao mesmo tempo.
Selecionar por Pessoa
Selecione uma ou mais pessoas, e então elas terão permissões para acessar os pontos de acesso selecionados. Selecione Incluir Subgrupos para exibir todas as pessoas no grupo selecionado e seus subgrupos.
Configuração de Desbloqueio por Primeiro Pessoa: qualquer pessoa pode acessar portas apenas depois que as pessoas que você especificou passarem. Quando você especifica várias pessoas, outras pessoas podem acessar portas após qualquer uma das pessoas
especificadas passar.
Pré-requisitos: as pessoas só podem ser configuradas como primeiros desbloqueadores quando tiverem permissões para acessar portas.
Faça login no Client Defense IA. Na página inicial, clique em "Configurações", em seguida, na seção Configuração de Aplicativo, selecione Controle de Acesso > Regra de Acesso > Todas as Regras.
Clique em Adicionar.
Configure os parâmetros e, em seguida, clique em OK.
Configuração de Controle de Acesso — tabela 11
Descrição
Parâmetros
Nome da Regra
Insira um nome para a regra.
Tipo do Ponto de Acesso
Apenas Porta está disponível.
Tipo de Regra
Selecione Desbloqueio por Primeira Pessoa.
Modelo de Tempo
Selecione quando esta regra será efetiva.
Ponto de Acesso
Selecione uma ou mais portas. Selecione Incluir Subambiente para exibir todos os pontos de acesso no ambiente selecionado e seus subambientes.
Pessoa
Selecione uma ou mais pessoas, e então elas terão permissões para acessar as portas. Selecione Incluir Subgrupos para exibir todas as pessoas no grupo selecionado e seus subgrupos.
Tipo de aceso que afetarão a regra:
As regras de desbloqueio por primeira pessoa suportam apenas o tipo de acesso Geral.
Pessoas cujo tipo de acesso é Patrulha não serão restritas pela regra. quando ninguém na regra de desbloqueio por primeira pessoa desbloquear a porta, pessoas cujo tipo de acesso é Patrulha ainda poderão desbloqueá-la.
Configurando Desbloqueio por Várias Pessoas: vários grupos de desbloqueio devem usar seus cartões nas portas na ordem especificada para desbloqueá-las.
Procedimento:
Faça login no Client Defense IA. Na página inicial, clique em "Configurações", em seguida, na seção Configuração de Aplicativo, selecione Controle de Acesso > Regra de Acesso > Todas as Regras.
Clique em Adicionar.
Configure os parâmetros e, em seguida, clique em OK.
Configuração do Anti-Passback: as pessoas só podem passar na ordem definida. Por exemplo, se desejam ir para o edifício D, devem passar pelos edifícios A, B e C na ordem. Não é permitido entrar diretamente no edifício D.
Procedimento:
Faça login no Client Defense IA. Na página inicial, clique em "Configurações", em seguida, na seção Configuração de Aplicativo, selecione Controle de Acesso > Regra de Acesso > Todas as Regras.
Clique em Adicionar.
Configure os parâmetros e, em seguida, clique em OK.
Configuração de Controle de Acesso — tabela 12
Descrição
Parâmetros
Tipo de Ponto de Acesso
Apenas Portão está disponível.
Tipo de Regra
Selecione Anti-Passback
Tipo de Anti-Passback
Você pode selecionar apenas os canais de porta de um dispositivo de controle de acesso para o Anti-passback Local.
Tempo de Redefinição
Se as pessoas não passarem na ordem definida, não serão autorizadas a passar por nenhuma porta dentro do tempo de redefinição. Após o tempo de redefinição, elas devem seguir a ordem desde o início. O tempo de redefinição pode variar entre 5 minutos
e 24 horas.
Modelo de Tempo
Selecione quando esta regra será efetiva.
Plano de Feriado
Selecione quando esta regra não será efetiva. Você pode adicionar até 4 planos de feriado. O Anti-passback Local não suporta plano de feriado. Siga os passos abaixo para criar um novo plano de feriado:
Selecione Adicionar Plano de Feriado na lista suspensa.
Insira um nome para o plano de feriado
Clique em Adicionar para adicionar e configurar um feriado.Você pode adicionar até 16 feriados.
Configure os períodos de efetividade para cada dia do feriado.Você pode arrastar na linha do tempo ou clicar para configurar os períodos de forma mais precisa. Você pode configurar até 4 períodos.
Clique em OK.
Ponto de Acesso
Adicione portas a diferentes grupos e, em seguida, as pessoas devem passar na ordem dos grupos para acessar as portas no último grupo.
Configuração de Senhas Públicas: para uma porta, qualquer pessoa com a senha pública pode desbloqueá-la. Você pode configurar até 1.500 senhas.
Procedimento:
Faça login no Client Defense IA. Na página inicial, clique em "Configurações", em seguida, na seção Configuração de Aplicativo, selecione Controle de Acesso > Regra de Acesso > Todas as Regras.
Clique em Adicionar.
Insira um nome para a senha, configure a senha e, em seguida, selecione os canais de portasdos dispositivos de controle de acesso e intercomunicadores de vídeo aos quais a senha seráaplicada.
Clique em Salvar.
Vídeo Porteiro
Preparações:
Certifique-se de que as seguintes preparações foram feitas:
Os dispositivos de controle de acesso estão corretamente implantados. Para detalhes, consulte os manuais de usuário correspondentes.
As configurações básicas da plataforma foram concluídas.
Ao adicionar dispositivos de vídeo porteiro na página de Dispositivos, selecione Vídeo Porteiro como a categoria do dispositivo.
Ao adicionar dispositivos de controle de acesso que suportam vídeo porteiro, selecione Categoria do Dispositivo como Controle de Acesso nas Informações de Login e, em seguida, selecione Terminal de Reconhecimento de Controle de Acesso.
A plataforma cria automaticamente uma sala após adicionar um TVIP.
Qualquer modificação de configuração no dispositivo não será reportada para a plataforma. Você precisa ir à página de modificação de dispositivos do Web Manager para sincronizar manualmente a modificação.
Gerenciamento de Chamadas
Crie grupos de chamadas, grupos de gerenciamento e grupos de relação, e defina as relações de chamada restritas. Esta função está disponível apenas para administradores.
Clique na página do grupo de chamadas, grupo de gerenciamento ou grupo de relação, e o sistema restaurará o grupo de gerenciamento e o grupo de relação ao seu status original.
Configurando Grupo de Chamadas
Apenas dispositivos no mesmo grupo de chamadas podem se chamar mutuamente.
Um grupo de chamadas será gerado automaticamente após você adicionar à plataforma um PVIP ou um dispositivo de controle de acesso que suporte vídeo porteiro. Todos os TVIPs na mesma unidade também serão automaticamente adicionados ao grupo. 2 TVIPs ou um TVIP
e um PVIP no grupo podem se chamar mutuamente.
Um grupo de chamadas será gerado automaticamente após você adicionar uma estação de confirmação secundária à plataforma. Adicione os TVIPs na mesma casa ao grupo; então a estação de confirmação secundária e os TVIPs poderão se chamar mutuamente.
Um grupo de chamadas será gerado automaticamente após você adicionar uma estação de cerca à plataforma. Todos os TVIPs na plataforma serão automaticamente adicionados ao grupo por padrão; então a estação de cerca e os TVIPs poderão se chamar mutuamente. Você
também pode clicar para editar os TVIPs no grupo, de forma que a estação de cerca possa chamar apenas certosTVIPs
Após serem adicionados à plataforma, os TVIPs serão automaticamente adicionados aos grupos correspondentes se estiverem associados a PVIPs, estações de confirmação secundária ou estações de cerca, para que possam se chamar mutuamente.
Adicionando Grupo de Gerenciamento
Divida os administradores em diferentes grupos e vincule-os a grupos de chamadas em diferentes combinações. Isso é útil quando certos administradores só podem atender chamadas de determinados dispositivos. Administradores incluem VTS e usuários com permissões para
usar a função de vídeo porteiro e operar os dispositivos. O VTS será automaticamente adicionado ao grupo de gerenciamento padrão após ser adicionado.
Procedimento:
Faça login no Client Defense IA. Na página inicial, clique em Configuração de Aplicativos e, em seguida, selecione Vídeo Porteiro.
Clique em "Configuração de Grupo de Gerenciamento".
Clique em "Adicionar Grupo"
Insira o nome do grupo, selecione a conta de administrador ou VTS, e clique em OK
O grupo de gerenciamento adicionado será exibido na lista.
Configurando Grupo de relação
Vincule grupos de chamadas e grupos de gerenciamento, e os PVIPs ou TVIPs em um grupo de chamadas só poderão chamar administradores ou VTSs de um grupo de gerenciamento vinculado.Existem 2 tipos de relações:
Um grupo de chamadas vinculado a 1 grupo de gerenciamento: todos os administradores online no grupo de gerenciamento receberão a chamada quando qualquer dispositivo estiver chamando. Se um administrador atender, a chamada parará de tocar para os outros
administradores. A chamada será rejeitada apenas se todos os administradores a rejeitarem.
Um grupo de chamadas vinculado a vários grupos de gerenciamento: as prioridades variam para diferentes grupos de gerenciamento. Quando qualquer dispositivo estiver chamando, todos os administradores online no grupo de gerenciamento com a maior
prioridade receberão a chamada primeiro. Se ninguém atender em 30 segundos, a chamada será encaminhada para o grupo de gerenciamento com a segunda maior prioridade. Se ainda assim ninguém atender, o dispositivo indicará que não houve resposta à chamada.
Procedimento:
Faça login no Client Defense IA. Na página inicial, clique em Configuração de Aplicativos e, em seguida, selecione Vídeo Porteiro.
Clique em "Configuração da Relação do Grupo".
Clique em "Adicionar"
Insira o nome do grupo e selecione um ou mais grupos de chamadas e grupos de gerenciamento. Como apenas até 2 grupos de gerenciamento receberão uma chamada, recomendamos que você selecione no máximo 2 grupos de gerenciamento.
Defina a prioridade dos grupos de gerenciamento selecionados. Clique em OK.
O grupo de gerenciamento superior tem maior prioridade
Configurando Edifício/Unidade e Modo de Chamada
Certifique-se de que o status do edifício e da unidade no Client Defense IA seja o mesmo do PVIP. Se o edifício e a unidade estiverem habilitados na plataforma, eles também devem estar habilitados no dispositivo e vice-versa; caso contrário, o PVIP ficará offline após
ser adicionado. Isso também afeta a regra de discagem. Tome o exemplo do quarto 1001, unidade 2, edifício 1. A regra de discagem é a seguinte:
Se o edifício estiver habilitado e a unidade não, o número do quarto é “1#1001”.
Se o edifício estiver habilitado e a unidade também, o número do quarto é “1#2#1001”.
Se o edifício não estiver habilitado e a unidade também não, o número do quarto é “1001”.
Selecione um modo de chamada para especificar a ordem de chamada do TVIP e do App.
Caso utilize a configuração SIP em integrações fora do Defense será necessário que:
As configurações de número SIP e senha sejam as mesmas do dispositivo e do Defense.
As configurações de edfício e unidade estejam desabilitadas no Defense.
Procedimento:
Faça login no Client Defense IA. Na página inicial, clique em Configuração de Aplicativos e, em seguida, selecione Vídeo Porteiro.
Clique em "Configuração de Residência".
Habilite ou desabilite o edifício e a unidade conforme necessário e, em seguida, clique em OK. Essa configuração deve ser a mesma das configurações do dispositivo. Caso contrário, as informações dos dispositivos podem estar incorretas. Por exemplo, se apenas o
Edifício estiver habilitado em um PVIP, você deve habilitar apenas o Edifício na plataforma.
Configure o modo de chamada:
Chamada Simultânea:quando um quarto está sendo chamado, todos os TVIPs e usuários do App nele receberão a chamada. Se houver apenas usuários do App no quarto, então todos os usuários do App receberão a chamada.
5. Clique em "Salvar"
Configurando a Sala
Adicione uma sala para incluir os TVIPs e usuários do aplicativo nele.
Informação de Contexto
Quando você adiciona um TVIP à plataforma, a plataforma criará automaticamente um quarto. Você também pode criar uma sala e adicionar o TVIP posteriormente. O TVIP se juntará automaticamente ao quarto correspondente. As salas que são criados automaticamente não podem
ser excluídos. Você só pode excluir aqueles que são criados manualmente.
Procedimento:
Faça login no Client Defense IA. Na página inicial, clique em Configuração de Aplicativos e, em seguida, selecione Vídeo Porteiro > Configuração de sala.
Clique em "Adicionar"
Selecione uma organização, insira um nome para a sala e o número da sala, e depois clique em Adicionar.
Se o TVIP com o mesmo número da sala já foi adicionado à plataforma, ou se o proprietário da casa com o mesmo número da sala se registrou, o TVIP ou o usuário do aplicativo se juntará automaticamente a sala.
Sincronizando Contatos
Envie as informações do quarto para um PVIP e, em seguida, você poderá vizualizá-las no PVIP ou em sua página web.
Procedimento:
Faça login no Client Defense IA. Na página inicial, clique em Configuração de Aplicativos e, em seguida, selecione Vídeo Porteiro
Clique em "Sincronização de Contatos"
Envie as informações do quarto:
Selecione um PVIP e clique em Enviar Contatos para enviar todos ou os quartos selecionados. Agora você pode visualizar as informações do quarto no PVIP ou em sua página da web. Se algum quarto não puder ser enviado, a razão será fornecida.
Configurando Senha Privada
Defina senhas para a porta da sala para que a porta possa ser aberta inserindo a senha no PVIP (estação externa).
Certifique-se de que os contatos sejam enviados ao PVIP; caso contrário, você não poderá definir a senha privada.
Usuário do Aplicativo
Você pode visualizar informações dos usuários do aplicativo, congelar usuários, modificar a senha de login e excluir usuários.
Pré-requisitos:
Os usuários do aplicativo devem ter se registrado escaneando o código QR na plataforma ou no TVIP. Para mais detalhes, consulte o manual do usuário do aplicativo.
Vídeo Porteiro — tabela 13
Descrição
Operação
Congelar Usuário do aplicativo
O usuário do aplicativo não poderá fazer login por 600 segundos após ser congelado. A conta será congelada quando o número de tentativas de senha inválida exceder 5 por um usuário do aplicativo.
Alterar Senha de Login do aplicativo
Insira uma nova senha na página de Redefinição de Senha, e depois clique em OK.
A senha deve ter de 8 a 16 caracteres e incluir números e letras. Clique em Mostrar Senha para exibir a senha ou em Ocultar Senha para ocultá-la
Atualizar Lista de Usuários do aplicativo
Clique em Atualizar para exibir os usuários do aplicativo que se registraram recentemente
Tempo de Redefinição
Se as pessoas não passarem na ordem definida, não serão autorizadas a passar por nenhuma porta dentro do tempo de redefinição. Após o tempo de redefinição, elas devem seguir a ordem desde o início. O tempo de redefinição pode variar entre 5 minutos
e 24 horas.
Excluir Usuário do aplicativo
Clique em "Excluir" para remover usuários do aplicativo um por vez ou selecione vários usuários e clique em Excluir e siga as instruções para excluí-los. Os usuários não poderão mais fazer login no aplicativo. Se um usuário for um proprietário,
todas as contas do aplicativo no quarto correspondente serão excluídas, e todas as pessoas neste quarto não poderão mais fazer login no aplicativo.
Configuração de Estacionamento
As configurações de estacionamento e grupo de veículos podem ser feitas pelo módulo de configuração de estacionamento.
Configuração básica de estacionamento
Para adicionar, editar, organizar e/ou excluir um estacionamento, acesse "Configuração básica de estacionamento". Para adicionar, clique em "Adicionar" ou "Adicionar Estacionamento".
Preencha as informações básicas do estacionamento.
Configuração de Estacionamento — tabela 14
Campo
Descrição
Insira na caixa o nome que deseja chamar o estacionamento. O asterisco indica campo obrigatório.
Botão para habilitar contagem de vagas. Quando habilitado apresenta novas opções. Selecione a opção que deseja para contagem de vagas. Insira nas caixas o total de vagas que o estacionamento comporta e a quantidade de vagas disponíveis para uso (esse
número não pode ser maior que o número total de vagas.).
Botão para habilitar e editar regra de autopreenchimento de placas no caso de leitura incompleta. Quando habilitado apresenta novas opções.
Botão para habilitar opção de sobrescrita de veículo nos registros de entrada caso o mesmo passe pela entrada mais de uma vez antes de passar em uma saída
Na próxima etapa, em Ponto de Entrada/Saída, adiciona-se os pontos de acesso e dispositivos LPR de acesso do estacionamento.
Clique em "Adicionar Ponto de Entrada e Saída" para adicionar um ponto de acesso do estacionamento. Ao nomeá-lo, as entradas e saídas do estacionamento poderão ser adicionadas.
Configuração de Estacionamento — tabela 15
Campo
Descrição
Nome do Estacionamento
Insira na caixa o nome que deseja chamar a entrada do estacionamento. O asterisco indica campo obrigatório.
Modo de captura
Selecione o modo de captura entre câmera única ou câmera dupla. Caso o modo 'câmera dupla' seja selecionado, aparecerá espaço para inserir um tempo de até 5s de coordenação entre as câmeras. O tempo definido é o período em que o veículo pode passar por
ambas as câmeras sem haver registro duplo.
Câmera de Entrada/Saída
Clique em "+" para adicionar as câmeras que serão repensáveis por realizar os registros de entrada.Para uma câmera realizar registros de entrada/saída ela deve estar cadastrada como um dispositivo"LPR de acesso", veja Gerenciamento de dispositivos para
mais informações.
Modo de captura
Selecione o modo de captura entre câmera única ou câmera dupla. Caso o modo 'câmera dupla' seja selecionado, aparecerá espaço para inserir um tempo de até 5s de coordenação entre as câmeras. O tempo definido é o período em que o veículo pode passar por
ambas as câmeras sem haver registro duplo.
Câmera de Entrada/Saída
Clique em "+" para adicionar as câmeras que serão responsáveis por realizar os registros de saída. Para uma câmera realizar registros de entrada/saída ela deve estar cadastrada como um dispositivo "LPR de acesso", veja Gerenciamento de dispositivos
para mais informações.
Na terceira etapa, Regra de passagem, devem ser definidas as regras para entrada e saída dos veículos.
As regras de acesso podem ser definidas entre 3 opções, para veículos registrados, para todos os veículos, ou de forma personalizada. Veículos registrados
Caso a regra de acesso seja definida para veículos registrados, clique em "Adicionar" e selecione se a regra deverá valer para o estacionamento todo, ou apenas para pontos de acesso escolhidos.
Selecione os grupos de veículos desejados para terem permissão de acesso e clique em "OK". Os veículos registrados em tais grupos agora possuem permissão de acesso nos pontos de acesso do estacionamento especificados.
Veja em Grupo de Veículos como configurar grupos de veículos.
Permitir passagem quando o espaço disponível for 0
Ao ativar esta regra, deve-se selecionar para quais grupos permitidos essa regra valerá. Essa regra ativada habilita o acesso de veículos com permissão mesmo quando todas as vagas do estacionamento estiverem ocupadas.
Permitir a entrada de veículos na lista de bloqueio
Ao ativar esta regra, todos os veículos, inclusive os registrados como veículos de risco, ou na lista de bloqueio, terão acesso liberado.
Ao ativar esta regra, deve-se selecionar para quais grupos permitidos essa regra valerá. Essa regra ativada habilita o acesso de veículos com permissão mesmo quando todas as vagas do estacionamento estiverem ocupadas.
Todos os Veículos
Permitir a entrada de veículos na lista de bloqueio. Ao ativar esta regra, todos os veículos, inclusive os registrados como veículos de risco, ou na lista de bloqueio, terão acesso liberado.
Personalizado
Caso a regra de acesso seja definida para personalizado, clique em "Adicionar" e selecione se a regra deverá valer para o estacionamento todo, ou apenas para pontos de acesso escolhidos.
Selecione os grupos de veículos desejados para terem permissão de acesso e clique em "OK". Também é possível definir um período o qual a regra será válida. Os veículos registrados em tais grupos agora possuem permissão de acesso nos pontos de acesso do estacionamento
e durante o período especificado.
Configuração de Estacionamento — tabela 16
Regra
Descrição
Quando habilitada, permite acesso de todos os veículos. Permite a seleção de um período para a regra ser válida, assim como filtrar ou não veículos na lista de bloqueio. Ao ativar esta regra, deve-se selecionar para quais grupos permitidos essa regra
valerá. Essa regra ativada habilita o acesso de veículos com permissão mesmo quando todas as vagas do estacionamento estiverem ocupadas.
Quando habilitada, esta regra não permite o acesso automático ao estacionamento a veículos com permissão. O veículo é identificado, mas a entrada não é liberada. A entrada deve ser habilitada manualmente. Há duas opções: Habilitar entrada por cartão,
para isso, a sub-regra "Abrir barreira ao passar o cartão após verificação" deve ser habilitada. Ou, caso a sub-regra não seja habilitada, a entrada só será liberada por acionamento manual pelo Defense.
Quando habilitada, esta regra permite o acesso ao estacionamento ao passar um cartão válido.
Há três opções para realizar a contagem de vagas no estacionamento: A primeira opção contabiliza cada veículo que entra no estacionamento como uma vaga ocupada. A segunda opção contabiliza apenas veículos não registrados como vaga ocupada. Na terceira
opção, 'personalizado', deve-se selecionar os grupos de veículos que não serão contabilizados como vaga ocupada.
Enviar lista de permissões e lista de bloqueio para o dispositivo
Esta regra habilita o envio de listas de permissão e bloqueio de veículos ao dispositivo de acesso LPR. Caso a plataforma esteja desconectada, o dispositivo fará a gestão de acesso com base em tais listas.
Em Detecção de vagas de estacionamento, na quarta etapa de configuração, dispositivos de detecção de vagas podem ser escolhidos caso o estacionamento seja configurado para realizar a gestão de vagas via sensores.
Para o funcionamento correto, o dispositivo deve estar devidamente configurado como detector de vagas. Veja em Gerenciamento de dispositivos como configurar um dispositivo compatível na plataforma.
Clique em "Adicionar" para selecionar da lista de dispositivos os sensores de vagas.
Filtre por organização para obter o(s) dispositivo(s) desejado(s)
O número de vagas configurado no dispositivo aparece na coluna indicada, este número fará parte da quantidade de vagas do estacionamento
Na quinta etapa, caso desejado, também é possível adicionar painéis LED compatíveis com a plataforma para apresentar o número de vagas ainda disponíveis no estacionamento.
Ao fim da configuração, é possível visualizar e gerenciar o estacionamento criado.
Configuração de Estacionamento — tabela 17
Índice
Descrição
1
Número de entradas no estacionamento
2
Número de saídas no estacionamento
3
Número de sensores de vagas no estacionamento
4
Número de painéis LED de contagem de vagas no estacionamento
5
Total de vagas existentes no estacionamento
6
Total de vagas disponíveis no estacionamento
7
Edição rápida de regra de passagem
8
Edição rápida de vagas disponíveis
9
Edição de parâmetros do estacionamento
10
Excluir estacionamento
Configuração de vagas reservadas
Uma vaga de estacionamento reservada, vincula uma veículo registrado na plataforma (Lista de veículos) a uma vaga monitorada no estacionamento. Vagas reservadas só poderão ser configuradas em estacionamentos que possuem detectores de vagas configurados
Para reservar uma vaga, selecione o estacionamento desejado na árvore de estacionamentos à esquerda e então clique em "Adicionar" . Selecione a vaga e o veículo com permissão para esta vaga.
É possível selecionar mais de um veículo por vaga, desta forma, é possível cadastrar um evento para identificar quando veículos sem permissão ocuparem a vaga.
Grupo de veículos
Em grupo de veículos é possível criar e administrar grupos de veículos para a organização e gerenciamento de veículos registrados na plataforma.
Por padrão, 3 grupos já vêm configurados: Visão geral, VIP e Lista negra. É possível adicionar veículos à tais grupos da Lista de veículos. Para criar um novo grupo, clique em "Adicionar".
Insira um nome para o grupo e selecione uma cor para identificá-lo. O módulo permite também a inserção de comentários. Clique em "Adicionar" para criar o grupo.
Botão para inserir veículos ao grupo. Veja Cadastro de Veículos para mais
instruções de registro de veículos.
Selecione os veículos que deseja incluir no grupo, clique em "OK", os veículos selecionados serão adicionados ao grupo.
Botão para inserir veículos ao grupo. Veja Cadastro de Veículos
para mais instruções de registro de veículos.
Visualize configurações do grupo.
Análise Inteligente
Antes de usar as funções de contagem de pessoas e relatórios programados, você deve primeiro configurá-las.
Contagem de pessoas: crie um grupo de contagem de pessoas e adicione várias regras de contagem de pessoas de um ou mais dispositivos a ele. Em seguida, você pode visualizar o número histórico e em tempo real de pessoas do grupo.
Relatório programado: configure quando enviar um relatório com dados históricos de contagem de pessoas, o endereço de e-mail para o qual enviar o relatório e o conteúdo do e-mail.
Grupo de contagem de pessoas
Crie um grupo de contagem de pessoas e adicione várias regras de contagem de pessoas de um ou mais dispositivos. Na Análise Inteligente, você pode visualizar o número histórico e em tempo real de pessoas do grupo.
Procedimento:
Passo 1: faça login na Defense. Na página inicial, clique em e, na seção Configuração do aplicativo, selecione Análise inteligente > Configuração do grupo
de contagem de pessoas.
Passo 2: clique em Adicionar no canto superior esquerdo.
Passo 3: configure os parâmetros e clique em Adicionar.
Análise Inteligente — tabela 18
Parâmetro
Descrição
Nome do grupo de contagem de pessoas
Nome do grupo de contagem de pessoas.
Número de Pessoas que Passaram
Exibe o número de pessoas que passam quando o dispositivo em uso é compativelcom esta função.
Calibrar a quantidade de pessoas todos os dias
O número de pessoas hospedadas será definido para o valor definido após a adição deste grupo. O valor não será calibrado todos os dias.
Número limite de Pessoas
Limite de luz vermelha.
Limite de luz amarela.
» Quando ativado, você pode configurar o limite de luz vermelha e amarela das pessoas do grupo.
Quando o número de pessoas do grupo atingir o valor definido, a luz ficará vermelha.
Quando o número de pessoas no grupo atingir o valor definido, mas for menor que o valor da luz vermelha, a luz ficará amarela.
Regra
Selecione os dispositivos cujas regras de contagem de pessoas você deseja incluir no grupo e, em seguida, seus dados serão combinados.
Configuração de Relatório Programado
Os dados históricos serão enviados regularmente para um ou mais endereços de e-mail que você definir no horário agendado.
Procedimento:
Passo 1: faça login no Defense. Na página inicial, clique em configurações, e na seção Configuração do aplicativo, selecione Análise inteligente > Configuração de relatório agendado.
Passo 2: configure um ou mais tipos de relatório.
Relatório diário: os dados de ontem serão enviados para seu e-mail em horário definido. Se definido como 03:00:00, os dados do dia anterior (00:00:00–23:59:59) serão enviados para seu e-mail às 03:00:00 todos os dias.
Relatório semanal: os dados da semana passada serão enviados para seu e-mail em horário definido. Se definido para 03:00:00 de quarta-feira, os dados de quarta a terça de cada semana serão enviados para seu e-mail às 03:00:00 de todas as quartas-feiras.
Relatório mensal: os dados do último mês serão enviados para seu e-mail em horário definido. Se definido para 03:00:00 do dia 3, os dados do dia 3 do mês passado até o dia 2 do mês atual serão enviados para seu e-mail às 03:00:00 do dia 3 de cada mês.
Passo 3: configure um ou mais endereços de e-mail para enviar o relatório e o conteúdo do e-mail. Clique para selecionar os usuários que possuem endereços de e-mail configurados ou insira um endereço de e-mail e pressione "Salvar".
Configure o conteúdo do e-mail.
Passo 4: envie o relatório.
Clique em Enviar agora para enviar imediatamente o relatório que você configurou.
Central de Manutenção
Esse módulo garante que o sistema esteja funcionando corretamente. Você também pode configurar a detecção de armazenamento de vídeo.
Configurando Regra de Alarme
Configure regras de alerta para monitorar servidores e dispositivos, para que você possa tratá-los a tempo.
Procedimento:
Passo 1: faça login no Defense. Na página inicial, clique em configurações, e na seção Configuração do aplicativo, selecione Central de manutenção > Regras de alerta.
Passo 2: clique em "+".
Passo 3: configure os parâmetros e clique em Salvar.
Central de Manutenção — tabela 19
Parâmetro
Descrição
Nome da Regra
Insira um nome para a regra (pode ter até 50 caracteres).
Nível de Alerta
Selecione um nível para o alerta. Isso é usado para identificar rapidamente a urgência quando o alerta for disparado.
Tempo de Execução da Regra
O Alerta só será disparado dentro do período definido.
Alvos de Monitoramento
Os alvos incluem servidores e dispositivos. Você pode selecionar diferentes fontes de alerta para cada um deles.
Condição de Regra
Defina o limite para cada condição. Quando o valor for maior ou igual ao limite, o alerta será disparado.
Esquema de Notificação
Após habilitar, você pode selecionar os usuários que irão receber notificações quando o alerta for disparado.
Notificação por E-mail
Após habilitar, você pode personalizar o conteúdo a ser enviado para endereços de e-mail especificados. Você pode configurar os endereços de duas formas:
Integridade de Vídeo
A plataforma continuará verificando a duração e a integridade dos vídeos. Você será notificado se qualquer um desses itens estiver anormal.
Por exemplo, foram configurados 30 dias de duração e integridade de vídeo para o canal A. Se houver apenas 24 dias de vídeo, ou se o vídeo não tiver 24 horas completas em algum dia, a plataforma exibirá avisos correspondentes.
Procedimento:
Passo 1: faça login no Defense. Na página inicial, clique em configurações, e na seção Configuração do aplicativo, selecione Central de manutenção > Integridade de Vídeo
Passo 2: clique em "+".
Passo 3: Configure os dias consecutivos de armazenamento e selecione os canais para detecção.
Passo 4: Clique em Salvar.
Aplicação de Vídeo
Ao configurar o rastreamento visual, você pode sobrepor ícones correspondentes às câmeras adjacentes sobre o vídeo.
Clicando nos ícones, você pode pular rapidamente para as câmeras associadas, acompanhando um alvo através de diferentes áreas ou locais, sem perdê-lo de vista, desde que os lugares por onde o alvo passar estejam cobertos pelas câmeras associadas.
Procedimento:
Passo 1: faça login no Defense. Na página inicial, clique em configurações, e na seção Configuração do aplicativo, selecione Aplicação de Vídeo > Rastreamento Visual.
Passo 2: selecione um dispositivo e clique nas configurações dele.
Passo 3: Araste o canal vinculado até o vídeo do dispositivo escolhido. Após isso, clique em “OK”.
Passo 4: Acesse “Central de monitoramento”, vai até o dispostitivo escolhido e verá o resultado; um dispositivo com dois canais de vídeos vinculados.
Gestão de frota
A Gestão de frota reúne a organização dos veículos, a associação com dispositivos móveis, a delimitação de áreas no mapa e a definição de como os eventos serão recebidos.
Gerenciamento de veículos
Neste submenu é possível gerenciar a estrutura de frotas e a inclusão, edição e exclusão de veículos a uma frota.
Use Pesquisar no painel lateral para localizar a frota. Na lista de veículos, utilize a pesquisa no canto superior direito e a opção Incluir subfrota para ajustar a consulta.
A listagem permite conferir a placa, a frota e os dados do dispositivo, como nome, número de série, IP e ID de registro. A coluna Operação permite ao usuário vincular dispositivos ao veículo, realizar edições no veículo, além de excluir os veículos da frota.
Adicionar veículos individualmente
A janela Adicionar veículo permite selecionar veículos já disponíveis na plataforma e associá-los à frota escolhida. O modo Adicionar por veículo permite conferir cada placa antes da inclusão.
Na tela de gerenciamento, clique no botão de seleção de veículos na lista para abrir Adicionar veículo.
Confira a Frota de destino e marque Adicionar por veículo.
Use o seletor de organização e o campo Pesquisar para localizar os registros.
Revise as placas e o contador. Use a opção de exclusão para retirar um item.
Clique em OK para confirmar ou em Cancelar para desistir. Confira os veículos na frota após a inclusão.
Adicionar por grupo de veículos
O modo Adicionar por grupo de veículos utiliza a estrutura de grupos para compor a seleção. A opção Vincular subnó acompanha essa seleção hierárquica e deve ser revisada antes da confirmação.
Abra Adicionar veículo e confira a Frota de destino.
Selecione Adicionar por grupo de veículos.
Localize os grupos na árvore ou pelo campo Pesquisar e marque os itens desejados. Revise a opção Vincular subnó conforme a abrangência pretendida.
Confira os nomes e a Organização principal; retire itens incorretos pela coluna de operação.
Clique em OK e confira o resultado na lista da frota.
Vincular dispositivos e manter a frota
O vínculo associa o veículo ao dispositivo escolhido. Na coluna Operação, o ícone de corrente abre Vincular dispositivo para os registros em que essa ação está disponível.
Na linha do veículo correto, clique no ícone de corrente.
Na janela Vincular dispositivo, selecione a organização e utilize Pesquisar. Revise Incluir subgrupos para definir a abrangência da consulta.
Selecione o equipamento e confira Nome do dispositivo, NS do dispositivo, IP e ID de registro.
Clique em OK e verifique os dados apresentados na linha do veículo.
Cerca geográfica
Neste submenu é possível criar e editar cercas geográficas delimitando uma área no mapa além de permitir associar veículos e controlar a entrada e saída por meio de alarmes.
Desenhar a área
Abra Cerca geográfica e clique em Adicionar.
Na tela Adicionar cerca, preencha com o Nome da cerca geográfica
Em seguida desenhe a área da cerca geográfica tendo em mente que o usuário pode clicar uma vez para continuar desenhando e duas vezes para parar.
Selecione os veículos ao qual deseja realizar o controle, e escolha o tipo de controle onde poderá ser gerado um alarme de entrada ou saída da cerca geográfica.
(Opcional) Customize a exibição da cerca alterando a cor de preenchimento da área, estilo de linha, largura de linha e a cor da linha.
Após a cerca geográfica ter sido criada, ela aparecerá na lista de cercas geográficas, onde poderá ser excluída, editada ou ter seu estado de ativação alterado.
Gerenciamento de eventos de dispositivos móveis
O Gerenciamento de eventos de dispositivos móveis organiza os tipos de evento em categorias. Cada linha oferece um Método de recebimento, permitindo definir como aquela ocorrência será tratada.
Métodos de tratamento de alarmes disponíveis
Ignorar: conforme a orientação da tela, o dispositivo móvel não receberá nem armazenará esse tipo de evento.
Gravar apenas: opção destinada ao registro do evento sem selecionar o disparo de alarme. Esse rótulo não deve ser interpretado como uma configuração de gravação contínua de vídeo.
Receber e disparar alarme: recebe o evento com acionamento de alarme. A mensagem da interface informa que a viagem será marcada como um alarme quando esse tipo de evento ocorrer.
Evento de status do veículo em movimento
A categoria Veículo em movimento apresenta Rotatividade, Colisão, Velocidade baixa, Excesso de velocidade, Curva rápida, Aceleração rápida e Freada brusca.
Eventos de assistência e do motorista
Sistemas Avançados de Assistência ao Motorista
Esta categoria reúne Alerta de colisão frontal, Aviso de saída de faixa e Distância próxima do veículo. Cada evento possui seu próprio método de recebimento.
Monitoramento do status do motorista
Esta categoria permite configurar o tratamento das ocorrências associadas ao motorista e ao monitoramento da cabine. Revise cada linha separadamente, mantendo os nomes utilizados pela interface.
Os eventos exibidos são: Fadiga ao dirigir; Uso celular ao dirigir; Usando celular; Fumar; Não usar cinto de segurança; Mãos no volante; Usando óculos de sol com bloqueio de infravermelho; Detecção de passageiro; Condução de substituição; Motorista não identificado; e Máscara de
vídeo.
Eventos de ponto cego e cerca geográfica
Detecção de ponto cego
A categoria apresenta o evento Detecção de ponto cego com os mesmos três métodos de recebimento.
Cerca geográfica
Os eventos Entrando na área controlada e Saindo da área controlada são configurados individualmente.
Análise programada
O menu Análise programada reúne tarefas de análise associadas a canais, alvos e dispositivos inteligentes do centro de metadados.
Acessar e conhecer o menu
O menu apresenta as tarefas cadastradas e as ações Adicionar, Excluir, Habilitar e Desativar. Quando não há registros, a área central mostra Sem dados e sugere ao usuário a opção de Adicionar uma nova tarefa de análise.
Os dados gerados pela Análise programada podem ser utilizados nos seguintes menus:
Busca forense — Pesquisa de Metadados e Alvos
Os dados processados e filtrados pelos cronogramas de Stream de vídeo ou Fluxo de Imagem, como faces, veículos, corpos humanos e objetos, tornam-se pesquisáveis. Utilize esse menu para buscar registros históricos com base nas regras temporais aplicadas.
Central de monitoramento — Visualização ao vivo e Linha do tempo
Na Central de monitoramento, é possível visualizar os alertas gerados em tempo real por essas análises. A linha do tempo (Timeline) exibe de forma gráfica os blocos de cores correspondentes aos cronogramas de eventos ou gravações inteligentes gerados pelo fluxo analítico configurado.
Central de eventos — Histórico de Alarmes
Utilize esse menu para auditar todos os disparos de inteligência que ocorreram estritamente dentro das janelas permitidas pelo cronograma. É possível filtrar as buscas por tipo de analítico de vídeo, horário ou câmera de origem.
Adicionar uma tarefa de análise
Clique em Adicionar para abrir Adicionar tarefa de análise de agendamento. A seção Informações básicas reúne a identificação, o alvo e os canais usados como fontes de análise. Os campos marcados com asterisco são obrigatórios.
Preencher a identificação e o alvo
Informe um Nome da tarefa que permita reconhecer sua finalidade na listagem.
Em Alvo, escolha a opção adequada: Rosto, Corpo humano, Veículo motorizado ou Veículo não motorizado e motocicleta.
Selecionar as fontes de análise
Em Selecionar canal, localize os canais pela árvore de organizações ou pelo campo Pesquisar. Expanda os grupos para acessar os itens desejados.
Marque os canais e use a seta entre os painéis para incluí-los em Selecionado. Confira Nome do canal, Nome do dispositivo e Organização.
Para retirar um canal da seleção, use o botão de exclusão na coluna Operação. Verifique o contador e as páginas do painel antes de prosseguir.
Definir a fonte e o dispositivo de análise
O Tipo de fonte de análise e o Dispositivo inteligente do centro de metadados completam a associação entre os canais e o equipamento escolhido para a análise. Ambos aparecem como campos obrigatórios.
Selecione Stream de vídeo ou Fluxo de Imagem, conforme a fonte desejada.
As explicações a seguir apresentam os conceitos de transmissão contínua e análise de imagens pontuais. A escolha deve considerar o objetivo da análise, a frequência necessária e os recursos disponíveis na instalação.
Comparação entre Stream de vídeo e Fluxo de imagem
Critério
Stream de vídeo — transmissão contínua
Fluxo de imagem — capturas pontuais
Como funciona
Nesse modelo, o sistema recebe o fluxo de vídeo contínuo da câmera em tempo real, geralmente codificado em H.264 ou H.265, conforme a configuração e a compatibilidade dos equipamentos. É semelhante ao acompanhamento ininterrupto de uma câmera ao vivo.
Nesse modelo, a análise recebe imagens estáticas, também chamadas de snapshots, em vez de depender de uma transmissão contínua. Conforme a integração, as capturas podem ser geradas em intervalos definidos, por eventos ou quando uma câmera PTZ alcança um ponto de verificação.
Processamento
A análise utiliza os quadros da transmissão. A quantidade de quadros efetivamente analisados depende do algoritmo e da capacidade do equipamento. A continuidade temporal favorece a identificação de movimentos e de eventos dinâmicos.
O algoritmo analisa o conteúdo de cada imagem recebida. A resolução e a qualidade da captura devem permitir a identificação das informações necessárias naquele instante; eventos ocorridos entre capturas podem não ser registrados.
Impacto na rede
A transmissão contínua tende a demandar mais banda e processamento que capturas esparsas. O dimensionamento deve considerar resolução, taxa de quadros, bitrate, codec e quantidade de canais simultâneos, além da capacidade de decodificação e análise do dispositivo responsável.
Capturas esparsas podem reduzir o tráfego e a demanda de processamento em comparação ao vídeo contínuo. A economia depende do tamanho das imagens, da frequência de envio e do número de canais; não significa que a rede ou o processador permaneçam livres entre as capturas.
Aplicações possíveis
Quando houver algoritmos e integrações compatíveis, pode atender à verificação de movimentos ou rotação de maquinários, a rondas virtuais acompanhadas em tempo real e à detecção de incidentes imediatos, como invasões de perímetro.
Com equipamentos, algoritmos e integrações apropriados, imagens pontuais podem apoiar leituras de medidores analógicos, consultas a painéis digitais, verificação de chaves seccionadoras e inspeções termográficas de rotina. A termografia exige equipamento e dados térmicos
compatíveis.
Monitoramento hidrológico
O Monitoramento hidrológico permite cadastrar pontos de monitoramento, definir sua localização e os níveis de água de referência, além de vincular os canais utilizados em cada ponto.
Acessar e conhecer o menu
Abra o aplicativo Monitoramento hidrológico. A tela inicial reúne os pontos cadastrados e apresenta as opções Adicionar, Excluir e pesquisa pelo nome do ponto. Quando não há registros, a área central exibe Sem dados.
Adicionar um ponto de monitoramento
A tela Adicionar monitoramento hidrológico reúne as Informações básicas e a seção Canal vinculado. Preencha a identificação e a localização do ponto, defina os níveis de referência e selecione o canal correspondente.
Na tela Monitoramento hidrológico, clique em Adicionar.
Em Informações básicas, informe o nome do ponto, a longitude e a latitude. Use o botão de localização para selecionar o ponto no mapa, conforme a seção Definir a localização no mapa.
Preencha os níveis de água e os comentários conforme a instalação. Em Canal vinculado, selecione o canal que será associado ao ponto.
Revise os dados e clique em OK para salvar. Para desistir da inclusão, clique em Cancelar.
Preencher as informações básicas
Use um nome que permita reconhecer o local monitorado. As coordenadas identificam sua posição geográfica, enquanto os campos de nível registram as referências de água do ponto.
Nome do ponto de monitoramento: informe a identificação que será apresentada na listagem.
Longitude e Latitude: informe as coordenadas do local ou utilize o botão com o ícone de marcador ao lado de Latitude para abrir o mapa.
Nível de água de aviso (m): informe o nível de referência de aviso, em metros.
Nível de água segura (m): informe o nível de referência considerado seguro para o ponto, em metros.
Comentários: registre informações complementares que ajudem a identificar ou contextualizar o ponto de monitoramento.
Definir a localização no mapa
O botão de localização abre a janela Localização no mapa. Utilize o mapa para indicar a posição do ponto e confira as coordenadas antes de concluir o cadastro.
Em Informações básicas, clique no ícone de marcador ao lado do campo Latitude.
Localize a região desejada. Utilize os controles + e − para ajustar a aproximação do mapa.
Selecione a posição do ponto no mapa e confira o marcador e as coordenadas exibidas.
Clique em OK para confirmar a localização ou em Cancelar para desistir dessa seleção.
Ao retornar ao cadastro, confira os campos Longitude e Latitude antes de salvar o ponto.
Vincular um canal ao ponto
A seção Canal vinculado permite localizar os canais na árvore de organizações e conferir os itens incluídos no painel Selecionado. A listagem de seleção apresenta Nome do canal, Dispositivos e Operação.
Na área Canal, expanda a organização e os grupos até localizar o canal desejado. Utilize Pesquisar para facilitar a busca.
Marque o canal e clique na seta entre os painéis para incluí-lo em Selecionado.
Confira o contador de selecionados, o Nome do canal e o dispositivo apresentado na coluna Dispositivos.
Para retirar um item incorreto, clique no botão com sinal de menos na coluna Operação da lista de selecionados.
Revise as informações básicas e a seleção. Clique em OK, na parte inferior da tela de cadastro, para salvar o ponto.
Conferir o vínculo
Após salvar, localize o ponto na tela Monitoramento hidrológico e confira a coluna Canal vinculado. Verifique também o nome e as coordenadas para confirmar que o cadastro corresponde ao local desejado.
Consultar e manter os pontos cadastrados
Após a inclusão, o ponto aparece na listagem de Monitoramento hidrológico. Utilize o campo de pesquisa no canto superior direito para localizar um registro pelo nome e os controles inferiores para navegar pelas páginas.
CONFIGURAÇÕES DO SISTEMA
As configurações do sistema desempenham um papel essencial na personalização e gerencia- mento do ambiente. Esses módulos são responsáveis por administrar diversos elementos que permitem uma customização precisa. Entre suas funcionalidades, incluem-se a configuração de
servidores auxiliares, o gerenciamento de informações de licença, a definição de parâmetros do sistema, a disponibilização de opções de backup e a integração da plataforma por meio do módulo de síntese com ambientes externos.
Implantação
A página de implantação apresenta duas opções para a arquitetura do software e disposição dos dispositivos no sistema: Configuração distribuída e Configuração em cascata, ambas são apresentadas a seguir.
Configuração distribuída:
Nesta página, você pode configurar servidores auxiliares e administrar recursos (alocar dispositivos por servidores) a fim de aumentar e balancear o consumo de recursos computacionais do sistema. Um servidor auxiliar escravo funciona como uma extensão de serviços do
Defense IA, cedendo processamento computacional para aumentar a capacidade do sistema. Veja o Datasheet para mais informações sobre a capacidade do sistema. Caso servidores auxiliares tenham sido instalados (Instalação de servidor auxiliar), estes aparecerão na lista,
sendo possível configurá-los de acordo com o projeto.
Alocar Recursos
Para balancear carga do sistema, é possível alocar recursos do sistema entre os servidores (principal e auxiliares), vinculando cada dispositivo com um servidor que será responsável por seu gerenciamento.
Para isso clique em "Alocar Recursos" na parte superior da tela. Existem duas opções para a alocação de recursos.
Alocação Manual
Aloca-se um dispositivo por vez, isso pode ser feito ao arrastar o dispositivo da árvore de dispositivos para o bloco do servidor
Alocação Automática
Ao clicar no botão "Alocação automática", uma janela com os servidores disponíveis será aberta. Selecione os servidores nos quais deseja realizar a alocação.
Clique em OK e em seguida, confirme a mensagem para continuar
Ao finalizar, os dispositivos devem estar balanceados entre os servidores selecionados, desta forma, ambos os servidores atuam com uma carga de processamento computacional muito semelhante.
Configuração em cascata:
A plataforma Defense IA possui como característica expansiva a capacidade de estender dispositivos e gravações através da adição de um servidor adicional em forma de cascata. Ao incluir um servidor como um novo nível na cascata, é possível acessar todos os dispositivos e
gravações por meio do servidor localizado no nível mais alto da cascata.
Para adicionar um servidos em cascata, clique em "Adicionar" na guia superior da tela.
Preecha as informações necessárias do servidor que deseja adicionar.
Nome: nome que identificará a cascata.
Organização: local no qual a cascata será alocada (os dispositivos estarão disponíveis no local selecionado)
Endereço de IP | Domínio: endereço do servidor a ser adicionado
Nome do Usuário: nome de usuário para acessar a plataforma - e seus dispositivos - a serem adicionados.
Senha: senha de usuário para acessar a plataforma - e seus dispositivos - a serem adicionados
Ao adicionar a cascata, esta aparecerá na lista e seus dispositivos e gravações já podem ser acessados
Licença
Acessando o menu de Licença, escolha a opção de ativação desejada (on-line ou off-line) e siga as instruções apresentadas para ativação da licença. Após ativação, o Client reiniciará automaticamente, e ao realizar o login novamente, as funções licenciadas serão
habilitadas.
Para fazer ativação de funções do sistema e verificar recursos disponíveis para utilização na plataforma, acesse a página de licença.
Tipos de licença:
Teste:Uma licença de teste é limitada em capacidade e expira em 90 dias.
Paga: Para obter controle total dos recursos e uso permanente, você precisa comprar uma licença formal. Após ativar a primeira licença paga, se desejar aumentar a capacidade, você pode comprar mais códigos de licença.
Por exemplo, se você possui 500 canais atualmente, pode comprar mais 600 canais. Após ativar os novos 600 canais, você terá 1100 canais disponíveis.
A versão paga suporta o modo de licenciamento por assinatura, que permite contratar licenças apenas para canais de vídeo.
Sem licença:Versões sem licença e versões expiradas.
Não possuem permissão para usar o sistema - isso ocorre após desativação.
Ativação Online
Para realizar a ativação do código online, certifique-se que o servidor possua conexão com a internet. Clique em "Ativar Licença" > Ativar Online e em "OK" no lado esquerdo da página.
Insira o código de ativação no campo vazio, caso possua mais de um código de ativação, clique no ícone para habilita mais um campo.
Clique em "Ativar Agora" para habilitar o(s) código(s) inserido(s). O client reiniciará.
Ativação Offline
Para realizar a ativação do código online, certifique-se que o servidor possua conexão com a internet. Clique em "Ativar Licença" > Ativar Online e em "OK" no lado esquerdo da página.
Insira o código de ativação no campo vazio, caso possua mais de um código de ativação, clique no ícone de adição para habilita mais um campo.
Clique em "Exportar" para exportar um arquivo .zip contendo as informações a serem habilitadas. Envie este arquivo a seu representante de vendas para ativá-lo.
Após ativado, importe o arquivo recebido clicando no ícone e então, clique em "Ativar".
Após o processo a licença deve ser ativada. O client reiniciará.
Parâmetros do Sistema
Configure parâmetros de segurança, duração de retenção de armazenamento, e-mail do servidor, sincronização da data e hora, Log remota, método de login e muito mais.
Configurando parâmetros de segurança
Na página inicial do Defense IA Client, clique em configurações, e na seção de Configuração do sistema,
selecione Parâmetros > Parâmetros de segurança, e em seguida configure os parâmetros:
Gestão de Certificado
O certificado CA é utilizado para validar a legitimidade da plataforma. Durante o acesso, o navegador verifica essa certificação: Caso o certificado esteja instalado,
a conexão é reconhecida como segura e o acesso é concedido. Caso contrário, a plataforma é considerada insegura e o acesso é bloqueado.
O certificado CA é gerado e instalado no Defense IA Client Desktop e no navegador do computador que será utilizado para acessar a plataforma. O certificado CA também pode ser importado de outro Defense Server ou de um terceiro.
Instalar certificado
Aqui é onde você pode criar o certificado CA, importar de um outro Defense Server ou importar um certificado de um terceiro.
Criar um certificado:
Passo 1: Insira as informações do certificado(IP dos servidores, data de validade e área).
Passo 2: A plataforma irá gerar e importar o certificado automaticamente.
Passo 3: Baixe o certificado.
Passo 4: Importe o certificado através do navegador do computador que será utilizado para acessar a plataforma.
Importar um certificado:
Passo 1: Selecione "Certificado emitido pela plataforma".
Passo 2: Selecione o arquivo de Certificado emitido pela plataforma.
Passo 3: Insira a senha da chave privada.
Passo 4: Selecione "OK" para concluir a importação.
Importar um certificado de terceiros:
Passo 1: Selecione "Certificado de terceiros".
Passo 2: Selecione o arquivo de certificado raiz.
Passo 3: Selecione o arquivo de certificado do servidor.
Passo 4: Insira a senha da chave privada.
Passo 5: Selecione "OK" para concluir a importação.
Emitir certificado:
Quando o cliente Web acessa outros sites, são necessários certificados CA para acesso seguro entre sites. Faça upload do certificado CA de cada site aqui para que os sites possam confiar uns nos outros sem reemitir certificados.
Passo 1: Insira as informações do certificado
IP/domínio do site,
Unidade organizacional,
Organização,
Data de validade da certificação,
Área,
Estado,
Cidade,
Senha de chave privada.
Passo 2: Em seguida selecione "OK" e aguarde o certificado ser gerado.
Passo 3: Baixe o certificado criado para a emissão.
Políticas de segurança de arquivos
Proteja seus dados verificando a senha de login ao fazer o download ou exportar informações e criptografar arquivos de exportação:
Autenticação de senha de exportação ou downloads de arquivos: Faz como obrigatório o usuário digitar a senha da conta atual para poder exportar ou baixar os arquivos. Para todos os usuários que fazem login na plataforma, eles não precisam inserir a senha quando estiverem exportando ou baixando os arquivos
Criptografia de exportação e download de arquivos: Você precisa definir uma senha de criptografia para os arquivos para serem exportados ou baixados. Quando alguém utiliza os arquivos eles precisam verificar a senha de criptografia.
Gestão de Marcas d'água
Você pode configurar marcas d’água para visualizar vídeos ao vivo, reproduzir vídeos gravados e baixar vídeos.
Defina o conteúdo da marca d’água, tamanho e cor da fonte, transparência, espaçamento entre linhas, escopo de aplicação e depois clique em Salvar. As configurações entram em vigor imediatamente.
Esta função está disponível apenas no Client. Você não pode adicionar marcas d’água a vídeos ou páginas da web chamados por sistemas de terceiros ou a capturas (como capturas de veículos).
O Client precisa transcodificar o vídeo baixado para adicionar a marca d’água, o que aumentará o tempo ao baixar o vídeo.
Lista de permissões HTTP
Depois que o Firewall do servidor estiver habilitado, você precisa adicionar o endereço de IP do computador onde o Defense IA Client está instalado para a Lista de permissões HTTP possa acessar o servidor
Lista de permissão de redirecionamento RTSP
Depois que o Firewall do servidor estiver habilitado, somente os endereços IP que estiverem na lista de acesso RSTP pode solicitar transmissão de vídeo através
da mídia serviço de Gateway. Os endereços de IP dos Decoders irão ser adicionados automaticamente. Se houver outros endereços de IP que precisam solicitar transmissão de vídeo através da mídia serviço de Gateway,
você precisa adiciona-los manualmente a lista de permissão RSTP.
Lista de Eventos Genéricos Permitidos
Clique em Adicionar e adicione o endereço IP que receberá eventos genéricos de sistemas ou dispositivos de terceiros à lista de permissão. Isso ajuda a garantir a segurança do sistema.
Configurando Registros de Dados
Defina os períodos de retenção para vários tipos de registros. Os registros expirados serão excluídos automaticamente.
Também é compatível com o envio de registros de eventos e imagens de rostos, veículos que passaram e corpos humanos a partir dos dispositivos.
Procedimento:
Passo 1: Faça o login no Client do Defense. Na página inicial, clique no ícone de chave, e na seção de Configuração de Sistema , selecione Parâmetros de Sistema.
Passo 2: Clique no Período de retenção de Mensagens.
Passo 3: Clique duas vezes em um número para alterar seu valor.
Passo 4 (Opcional): Habilite Obter Automaticamente e então registros de eventos e imagens de rostos, veículos que passaram e corpos humanos poderão ser enviados pelos dispositivos.
Passo 5: Clique em Salvar.
Sincronização de Hora
Sincronize o horário do sistema de todos os dispositivos conectados, do Client PC e do servidor. Caso contrário, o sistema pode apresentar falhas. Por exemplo, a busca de vídeo pode falhar.
A plataforma suporta sincronização de horário de vários dispositivos que tenham o mesmo fuso horário da plataforma.
Você pode sincronizar o horário do sistema manualmente ou automaticamente.
Procedimento:
Passo 1: Faça o login no Client do Defense. Na página inicial, clique no ícone de chave, e na seção de Configuração de Sistema , selecione Parâmetros de Sistema.
Passo 2: Clique na guia Sincronização da Hora, habilite os métodos de sincronização e configure os parâmetros.
Sincronização Programada:Ative a função, insira o horário de início da sincronização diária e o intervalo.
Sincronizar ao Conectar o Dispositivo:Sincroniza o horário do dispositivo quando ele ficar online.
Sincronização por NTP: Se houver um servidor NTP no sistema, você pode ativar essa função para que o sistema sincronize automaticamente com o servidor NTP.
Passo 3: Clique em Salvar.
Passo 4: Habilite a sincronização de horário do Defense Client.
Faça o login no Defense Client e na seção de Gerenciamento, clique em Definições Locais.
2. Clique na guia Visão Geral, marque a caixa de seleção ao lado de Sincronização de Hora e clique em Salvar.
3. Reinicie o Client para que a configuração entre em vigor.
Servidor Central Inteligente
Configure os parâmetros do InSearch e selecione o servidor de inteligência central. Essa configuração também é utilizada nas funções de análise de vídeo para tarefas de gravação e locais.
É possível utilizar o InSearch através dos dispositivos INVU, seja na borda ou no processamento central.
Procedimento:
Passo 1: Faça o login no Client do Defense. Na página inicial, clique nas Configurações, e na seção de Configuração de Sistema , selecione Parâmetros de Sistema.
Passo 2: Clique na guia Servidor Central Inteligente
Passo 3: Habilite ou desabilite a função de comparação de inteligência central do InSearch.
Se estiver habilitada, você precisará configurar os parâmetros conforme mostrado na tabela a seguir.
Desabilitado: Apenas a comparação por dispositivo pode ser usada.
Habilitado:Tanto a comparação por inteligência central quanto a comparação por dispositivo podem ser usadas.
Servidor Central Inteligente — tabela 23
Parâmetros
Descrição
IP/Nome de Domínio
Obtenha automaticamente o VIP quando o sistema estiver configurado em hot standby.
Quando o parâmetro do InSearch não for modificado, o endereço IP exibido será 127.0.0.1 por padrão.
Após modificar manualmente o IP do InSearch e salvar, o IP alterado será exibido.
Quando os métodos de implantação do sistema forem instalação independente e configuração em LAN ou WAN, o endereço IP exibido será 127.0.0.1 por padrão
Porta
Insira o número da porta do servidor onde os algoritmos do InSearch estão implantados.
Testar Função InSearch
Clique no botão para verificar se a função está funcionando normalmente.
Se não estiver, resolva o problema indicado pela plataforma e teste novamente.
Repita o processo até que funcione corretamente.
Passo 4: Selecione os dispositivos que serão usados como servidor de inteligência central.
Passo 5: Clique em Salvar
Configurando Servidor de E-mail
Procedimento:
Passo 1: Faça o login no Client do Defense. Na página inicial, clique , e na seção de Configuração de Sistema, selecione Parâmetros de Sistema.
Passo 2: Clique na aba do Servidor de E-mail, habilite Servidor de E-mail, e configure os parâmetros requeridos.
Configurando Servidor de E-mail — tabela 24
Parâmetros
Descrição
Tipo de servidor SMTP
Selecione de acordo com o tipo do servidor SMTP para se conectar. Os tipos incluem Yahoo, Gmail, Hotmail, e Usuário Definido.
Endereço de E-mail do remetente
O remetente é exibido quando um e-mail é enviado do Defense.
Servidor SMTP Senha Porta
Endereço IP, Senha, e número da porta do servidor SMTP
Método de criptografia
Não suporta criptografia, Criptografia TLS e criptografia SSL
Teste de E-mail
Defina o destinatário, e em seguida clique no Teste de e-mail para testar se a caixa de mensagem está disponível.
Passo 3: Clique em Salvar
Active Directory
Antes de importar usuários de domínio, é necessárrio configurar o domínio, incluindo nome/IP do domínio, porta, nome de usuário e senha.
É possível sincronizar grupos de segurança do servidor AD (active directory), o grupo pode ser selecionado para sincronismo automático a cada 24 horas. Os usuários do grupo não são removidos do Defense mesmo após a sincronização.
A sincronização adiciona novos usuários e excluí usuários do serviço AD que foram removidos do Defense.
Procedimento:
Passo 1: Faça o login no Client do Defense. Na página inicial, clique no ícone de chave, e na seção de Configuração de Sistema , selecione Parâmetros de Sistema > Active Directory.
Passo 2: Clique para habilitar a função e depois configure os parâmetros do domínio, incluindo chave privada SSL, nome/IP do domínio, porta, nome de usuário e senha.
Clique em Alterar Senha para modificar a senha do domínio.
Passo 3: Clique em Obter DN para obter automáticamente as informações básicas do DN.
Passo 4: Clique em Testar para verificar se as informações do domínio estão corretas.
Passo 5: Habilite a função se sincronização automática e defina um horário.
A plataforma sincronizará automaticamente novos usuários nos grupos de usuários que você já importou anteriormente, e atualizará as informações dos usuários importados manualmente no horário definido todos os dias.
Por exemplo, se você importou todo o grupo de usuários A, a plataforma sincronizará novos usuários do grupo A diariamente no horário definido.
Clique para remover um grupo da lista e ele deixará de ser sincronizado.
Para usuários importados manualmente, a plataforma verificará suas informações e atualizará caso algo tenha mudado.
Passo 6: Clique em Salvar.
Configuração de Adição do Dispositivo
Para garantir que você possa usar os dispositivos com segurança, recomendamos utilizar o modo de segurança se os dispositivos suportarem esse modo, para evitar riscos de segurança.
Procedimento:
Passo 1: Faça o login no Client do Defense. Na página inicial, clique no ícone de chave, e na seção de Configuração de Sistema , selecione Parâmetros de Sistema > Configuração de Adição do Dispositivo.
Passo 2: Selecione um modo de login do dispositivo e clique em Salvar.
Log Remoto
Para garantir o uso seguro da plataforma, o sistema envia logs de administradores e operadores para o servidor de logs como backup todos os dias às 3h da manhã.
Procedimento:
Passo 1: Faça o login no Client do Defense. Na página inicial, clique no ícone de chave, e na seção de Configuração de Sistema , selecione Parâmetros de Sistema.
Passo 2: Clique em Log Remoto.
Passo 3: Habilite a função e configure os parâmetros conforme necessário.
O Número da Plataforma (Platform No.) deve ser o mesmo no servidor remoto e na plataforma.
Implantação de Banco de Dados Independente
A plataforma suporta a conexão com um banco de dados independente e o armazenamento nele dos dados, incluindo imagens faciais, metadados de vídeo, eventos e informações ANPR.Somente licenças oficiais suportam essa função.
Procedimento:
Passo 1: Faça o login no Client do Defense. Na página inicial, clique no ícone de chave, e na seção de Configuração de Sistema , selecione Parâmetros de Sistema > Implantação de Banco de Dados Independente.
Passo 2: Clique para habilitar a função e configure os parâmetros.
Implantação de Banco de Dados Independente — tabela 25
Parâmetros
Descrição
Tipo de Banco de Dados
Suporta MySQL, SQL Server 2016 e SQL Server 2022.
Endereço de IP
Insira o endereço IP do banco de dados.
Porta
Insira a porta do banco de dados.
Nome de usuário
Insira o nome de usuário usado para acessar o banco de dados.
Senha
Insira a senha correspondente.
Passo 3: Clique em Salvar
Resultados:
Imagens faciais, metadados de vídeo, eventos e informações ANPR serão armazenados apenas no banco externo;
Eles não serão mais armazenados no banco local;
Ao pesquisar esses 4 tipos de dados, a plataforma pesquisará somente o banco independente;
Os dados já existentes no banco local não serão migrados automaticamente.
Configuração do Aplicativo Móvel
Você pode habilitar notificações push caso precise enviar mensagens para o aplicativo. Além disso, é possível baixar o app e fazer login nele através desta página.
Procedimento:
Passo 1: Faça o login no Client do Defense. Na página inicial, clique no ícone de chave, e na seção de Configuração de Sistema , selecione Parâmetros de Sistema > Configuração do Aplicativo Móvel.
Passo 2 (Opcional): Habilite ou desabilite as notificações push.
Se habilitadas, a plataforma se conectará ao servidor em nuvem, necessário para enviar notificações.
Se desabilitadas, o aplicativo não receberá notificações push enquanto estiver offline, como alarmes e chamadas.
Passo 3 (Opcional): Escaneie o QR Code correspondente a Baixar Aplicativo para fazer o download do app.
Passo 4 (Opcional): Depois de baixar e instalar o aplicativo, use o app para escanear o QR Code correspondente a Entrar no Aplicativo.
O app obterá automaticamente o endereço IP e a porta da plataforma. Para acessar, basta inserir nome de usuário e senha.
Configuração do Protocolo de Dispositivo de Rede
Ao adicionar um dispositivo de rede de terceiros que suporte o protocolo SNMP (como um switch), você deve enviar o protocolo SNMP do dispositivo para a plataforma Defense antes de adicioná-lo.
Procedimento:
Passo 1: Faça o login no Client do Defense. Na página inicial, clique no ícone de chave, e na seção de Configuração de Sistema , selecione Parâmetros de Sistema > Configuração do Protocolo de Dispositivo de Rede.
Passo 2: Na página Enciar protocolo, insira o nome do fabricante do dispositivo.
Passo 3: Clique em Baixar Modelo para baixar o templante em Excel.
Passo 4: No tamplate, insira o número OID correspondente ás funções SNMP suportadas pelo dispositivo.
Passo 5: Clique em Enviar Arquivo, faça upload do arquivo MIB do protocolo SNMP e clique em OK.
Passo 7: Clique em para habilitar a configuração de SNMP Trap, e então você poderá configurar as informações de trap do dispositivo
conectado por SNMP.
Isso garante que o dispositivo de rede de terceiros consiga enviar alarmes normalmente para a plataforma.
Politica e Privacidade
Você pode habilitar ou desabilitar a opção Armazenar Registros de Captura Facial, conforme necessário.
Quando estiver desabilitada (padrão), a plataforma não exibirá nem armazenará registros de captura facial que não incluem registros de comparação.
Armazenar registros intantâneos faciais
As capturas ao vivo respeitam os termos de política de privacidade configurados na instalação ou posteriormente em parâmetros, não mais salvando as capturas detectadas. Não será possível buscar capturas em tempo real de faces no menu de Busca forense nem encontrar
esses registros posteriormente.
Procedimento:
Passo 1: Faça o login no Client do Defense. Na página inicial, clique no ícone de chave, e na seção de Configuração de Sistema , selecione Parâmetros de Sistema > Politica e Privacidade.
Passo 2: Habilite ou desabilite Armazenar Registros de Captura Facial, conforme necessário (desabilitado por padrão).
Quando estiver desabilitado, a plataforma não exibirá nem armazenará capturas faciais que não tenham.
Backup
O módulo Backup permite a geração de backups e a recuperação de dados da plataforma de forma automática ou manual.
Gerar backup
Conjuntos de dados
Configuração básica: contempla dados básicos de dispositivos, usuários e configurações de eventos. Caso seja necessário salvar as fotos é recomendado seguir o tutorial de backup de fotos.
Dados de função: contempla dados de rostos, metadados, eventos e outros dados de serviço. Possui retenção e recuperação próprias.
Backup manual
O Backup manual deve ser utilizado quando precisar gerar um backup dos dados mais recentes.
Salvar a configuração básica
Acesse Backup e selecione Backup manual.
Na seção Configuração básica, clique em Faça backup agora.
Confirme com a senha de login e crie uma senha de criptografia.
Aguarde a conclusão e confira o resultado antes de utilizar a cópia para recuperação.
Atualizar a cópia dos dados de função
Este backup consiste em todos os registros faciais, registros de veículos e registros de eventos — em resumo, todos os registros enviados pelo dispositivo. Ele não inclui as configurações armazenadas na plataforma.
Em Dados de função selecione o botão de Faça Backup, isso irá gerar a cópia dos dados relacionados ao backup, salvando os mais recentes de cada um.
Insira a senha do usuário e clique em OK.
Aguarde o resultado da operação.
Backup automático
A aba Backup automático permite definir a quantidade máxima de arquivos, o período e o horário da cópia de configuração básica. A interface informa que cada backup salva todos os dados desse conjunto.
Backup automático de configurações básicas
Em Backup, abra Backup automático.
Preencha Número máximo de arquivos de backup com um valor de 1 a 10.
Selecione o Período. Podendo escolher entre fazer um backup diário, semanal ou mensal.
Defina Hora nos campos de hora, minuto e segundo.
Revise os demais parâmetros da página e clique em Salvar.
Em seguida será necessário que o usuário insira a senha de login e que, em sequência, crie a senha de criptografia que será utilizada futuramente para utilizar os backups gerados pela plataforma.
Retenção dos dados de função
O backup automático de Dados de função é realizado em horário programado no dia seguinte. Para incluir imediatamente os dados mais recentes, utilize a ação correspondente em Backup manual.
Na aba Backup automático, localize Dados de função.
Defina Período de retenção de backup entre 30 e 365 dias.
Confira o período necessário à operação e clique em Salvar ao concluir os ajustes da página.
Backup do servidor FTP
Para utilizar o Backup do servidor FTP é necessário que o SFTP independente esteja ativado e com a conexão funcionando corretamente.
Acesse Parâmetros do sistema e Configuração do servidor FTP.
Verifique a ativação do SFTP independente e o funcionamento da conexão.
Retorne a Backup automático, ative a opção de Backup do servidor FTP.
Defina o caminho do backup FTP, e em seguida clique em Salvar.
Backup das fotos
A tela de backup manual orienta copiar a pasta de imagens da instalação do servidor. O caminho padrão apresentado é:
C:\Intelbras Defense IA\Intelbras Defense IA Server\WEBCLIENT\webclient\apache-tomcat\webapps\upload
Localize a pasta upload na instalação efetiva do servidor; o caminho pode variar se a instalação foi personalizada.
Compacte a pasta e guarde o arquivo em um local separado.
Identifique a cópia com data e ambiente de origem para facilitar sua associação aos demais backups.
Recuperação
No módulo Backup, selecione Restaurar no menu lateral para recuperar dados de uma cópia de backup.
Escolha a aba conforme o local em que a cópia está armazenada:
Restaurar do arquivo de backup no servidor: permite recuperar a configuração básica a partir das cópias listadas e restaurar dados de função por período.
Restaurar do arquivo de backup local: permite selecionar um arquivo salvo no computador para recuperar somente a configuração básica.
Recuperar a configuração básica
A configuração básica reúne os dados básicos de dispositivos, usuários e configurações de eventos. Antes de restaurar, confira a data e a origem do backup para selecionar a cópia adequada ao ambiente que será recuperado.
Utilizar uma cópia do servidor
Na aba Restaurar do arquivo de backup no servidor, a seção Configuração básica apresenta as cópias disponíveis. Cada linha informa o Horário de backup, o Tamanho do arquivo (KB) e os botões da coluna Operação.
Selecione a aba Restaurar do arquivo de backup no servidor.
Em Configuração básica, localize a cópia desejada e confira a data, o horário e o tamanho do arquivo.
Na coluna Operação da mesma linha, clique no botão de seta circular para restaurar essa cópia.
Confirme os dados solicitados pela interface e aguarde a conclusão da recuperação.
Utilizar um arquivo local
A aba Restaurar do arquivo de backup local apresenta o botão Restaurar agora na seção Configuração básica. Conforme o aviso da tela, somente arquivos de backup desse conjunto podem ser restaurados por essa opção.
Restauração da configuração básica a partir de um arquivo salvo no computador.
Selecione a aba Restaurar do arquivo de backup local.
Em Configuração básica, clique em Restaurar agora.
Selecione o arquivo de backup da configuração básica que deseja recuperar.
Para recuperar o arquivo .dbk, informe a senha de login e a senha de criptografia usada na sua geração.
Confirme e aguarde a conclusão da recuperação.
Recuperar dados de função por período
O processo reinjeta registros específicos, como alarmes, dentro de um período delimitado.
Utilize os campos Dados de função e Período para definir quais registros serão recuperados e o intervalo da restauração.
Em Dados de função, selecione os tipos de registro que deseja recuperar.
No campo Período, utilize o calendário para definir as datas inicial e final, respeitando o período de retenção dos registros.
Revise os tipos selecionados e o intervalo e clique no botão Restaurar agora dessa seção. Atenda às confirmações exibidas e aguarde o resultado.
Conferir o resultado
Após a conclusão, consulte os registros das funções selecionadas no período restaurado. Verifique se os dados esperados estão disponíveis e confira também os registros fora do intervalo, que devem permanecer preservados conforme o aviso da interface.
Se a cópia desejada não estiver disponível dentro do período de retenção, não altere as datas apenas para permitir a operação. Identifique primeiro qual conjunto e intervalo estão efetivamente disponíveis para recuperação.
Síntese
Use uma Bridge para importar eventos para a plataforma a partir de sistemas de terceiros e, em seguida, use esses eventos para criar esquemas de alarmes e executar determinadas ações de ligação. Você também pode compartilhar o controle de acesso com bancos de dados de
terceiros, que podem ser usados por pessoal de terceiros para formular seus próprios relatórios. Além disso, informações de dispositivos e pessoas podem ser sincronizadas com a plataforma para serem usadas em várias funções.
Sincronizando eventos
Uma Bridge serve como um conector entre a plataforma e sistemas de terceiros, e é responsável por importar eventos de um sistema de terceiros para a plataforma. Ela deve cumprir o protocolo de conexão entre o sistema de terceiros e a plataforma. Para diferentes sistemas,
o protocolo pode variar e pode ser necessário desenvolver uma nova Bridge. Antes de usar essa função, certifique-se de que a Bridge tenha sido implantada e esteja funcionando.
Procedimento:
Passo 1: faça login no Client Defense IA. Na página inicial, clique em Configuração do Sistema e selecione Síntese > Sincronização de Eventos.
Passo 2: clique em Adicionar. Você pode adicionar até 5 Bridges para sincronizar eventos.
Passo 3: configure os parâmetros e clique em OK.
Síntese — tabela 26
Parâmetros
Descrição
Nome do Projeto
Insira um nome para este projeto.
Certificado de Identidade
Gerado automaticamente. Copie-os para a configuração da Bridge.
Clique para verificar sua senha e, em seguida, gerar uma nova chave secreta.
Clique para verificar sua senha e, em seguida, clique para copiar a chave secreta
Chave Secreta
Personalize o conteúdo. Quando um evento é acionado e enviado para a plataforma, essa informação será exibida nos detalhes do evento.
IP/Domínio da Bridge/Porta da Bridge
Insira o endereço IP ou nome de domínio e número da porta da Bridge.
Passo 4: clique em Editar na Bridge para configurar os eventos de gatilho de entrada e as fontes de eventos.
Passo 5: Sincronize eventos de gatilho de entrada.
Um por um
Clique em Adicionar.
Insira o código e o nome do evento de gatilho de entrada.
Clique em OK.
Em lote
Clique em Importar.
2. Clique em Baixar Modelo, salve o modelo no seu PC e, em seguida, insira as informações nele.
3. Clique em Importar Arquivo, selecione o arquivo e clique em Abrir.
Sincronização de Dados
Você pode sincronizar manual ou regularmente dados na plataforma para bancos de dados de terceiros
Procedimento:
Passo 1: faça login no Client Defense IA. Na página inicial, clique em Configuração do Sistema e selecione > Síntese > Sincronização de Dados.
Passo 2: clique em Adicionar.
Passo 3: configure os parâmetros básicos do banco de dados e clique em Testar. Se a conexão puder ser estabelecida, o sistema informará que está conectado ao banco de dados com sucesso.
Passo 4: clique e em Configurar Sincronização Automática e, em seguida, con- figure quando a plataforma sincronizará automaticamente os dados todos os dias. Você só pode configurar entre 4:00 e 23:00.
Passo 5: configure os dados a serem sincronizados.
Clique em Adicionar na seção de Dados de Sincronização.
Defina o Módulo de Negócios como Controle de Acesso e insira o nome da tabela de dados no sistema de terceiros. Você só pode adicionar o módulo de controle de acesso uma vez.
Ative o tipo de dados a serem sincronizados. Você deve desativar os dados que não deseja sincronizar.
Insira os nomes correspondentes na tabela no sistema de terceiro para os dados a serem sicronizados.
Clique em OK.
Operações Relacionadas
Estas operações a gestão eficiente da sincronização de dados e integração de sistemas na plataforma Defense IA 4.0
Editar: altere as informações do banco ou dos dados que estão sendo sincronizados. Você pode visualizar cada resultado de sincronização no log do sistema.
Sincronização Manual Agora: sincronize os dados imediatamente. Na primeira tentativa, todos os dados serão sincronizados, incluindo após você excluir e adicionar o banco de dados novamente. Somente novos dados serão atualizados em sincronização subsequentes.
Integração do Sistema
A integração de sistemas permite a sincronização de informações de dispositivos, pessoas e veículos de uma plataforma de terceiros para a plataforma Defense IA, para serem utilizados em diversas funções, tais como:
Gerenciamento de Dispositivos: visualize os parâmetros de dispositivos.
Informações de Pessoas e Veículos: vizualize informações de organizações, pessoas e veículos.
Eventos: Configure esquemas de eventos, receba e processe alarmes.
Centro de Monitoramento: visualize vídeos em tempo real vinculados, vídeos gravados, informações de mapas e muito mais.
Gerenciamento de Zonas: pontos de acesso serão criados para cada canal de controle de acesso.
Controle de Acesso: visualize vídeos em tempo real vinculados, e abra e feche portas.
Registros de Controle de Acesso: exiba registros em tempo real e históricos, extraia registros de acesso de dispositivos e visualize estatísticas de entrada e saída de pessoas.
Procedimento de Integração de Sistemas
Aqui está o procedimento detalhado para integrar um sistema de terceiros á plataforma Defense IA:
Passo 1: faça login no Client Defense IA. Na página inicial, clique no ícone correspondente e, em seguida, na seção Configuração do Sistema, selecione Síntese > Integração de Sistema
Passo 2: clique em Adicionar (você pode adicionar até 5 pontes para intergração de sistemas).
Passo 3: configure os parâmetros básicos e clique em OK.
Síntese — tabela 27
Parâmetros
Descrição
Nome do Projeto
Insira um nome para este projeto. Este nome será usado em diferentes recursos, como nome de organização e tipo de fonte de evento
Tipo de Plataforma Integrada
Selecione o tipo de plataforma de terceiros. Atualmente, apenas a plataforma de controle de acesso é suportada.
Certificado de Identidade/Chave Secreta
Gerado automaticamente. Copie-os para a configuração da ponte. A ponte usará essas informações para verificar sua identidade na plataforma Defense .
.
Clique para verificar sua senha e, em seguida, gerar uma nova chave secreta Clique para verificar sua senha e, em seguida, você pode clicar para copiar a chave secreta.
IP/Domínio da Bridge/Porta da Bridge
Insira o endereço IP ou nome de domínio e número da porta da Bridge.
Frequência de Coleta/Tempo de Coleta
Configure a frequência e o horário para a plataforma Defense IA adquirir automaticamente dados da plataforma de terceiros
Passo 4: importe eventos da platafroma de terceiros para a plataforma do Defense.
Um por um:
Clique em Adicionar.
Configure os parâmetros e clique em OK.
Código do Tipo de Evento: insira o código do evento na plataforma de terceiros.
Nome do Tipo de Evento: insira o nome do evento na plataforma de terceiros.
Tipo de Fonte do Evento: selecione o tipo de fonte que irá acionar o evento.
Tipo de Evento: quando o tipo de fonte de evento é canal, você precisa configurar o tipo de evento. Eles correspondem aos tipos de eventos de controle de acesso da plataforma Defense IA, incluindo normal, anormal e alarme. Central de Monitoramento
Central de Monitoramento
A central de monitoramento fornece aplicativos integrados de monitoramento em tempo real para cenários como central de CFTV. A plataforma suporta vídeo ao vivo, reconhecimento de placas de veículos, detecção de alvos, controle de acesso, e-map, instantâneos, eventos,
reprodução de vídeo e muito mais
Monitoramento ao vivo
Fornece funções usadas com frequência durante monitoramento CFTV, como recursos de vídeo ao vivo, eventos e mapa. A tabela a seguir apresenta as principais interfaces da Central de Monitoramento.
Monitoramento ao vivo — tabela 28
Número
Parâmetro
Descrição
1
Favoritos e Árvore de dispositivos
● Lista de recursos, incluindo dispositivos, navegador e mapas.
Você pode procurar um dispositivo ou canal no campo de pesquisa. A pesquisa difusa é suportada para que você possa simplesmente inserir parte do nome e selecionar o nome exato na lista de nomes fornecida.
Adicione, exclua ou renomeie os favoritos. Você também pode visitar os canais nos favoritos
2
Visualização
● Salve a visualização atual da divisão da janela e dos canais de vídeo na seção de visualização ao vivo e dê um nome à visualização. Você pode selecionar diretamente a visualização na guia Visualizar para exibi-la rapidamente na próxima vez.
Os canais sob uma visualização ou grupo de visualização podem ser exibidos por tour (por sua vez). Você pode definir o intervalo do tour como 10 s, 30 s, 1 min, 2 min, 5 min ou 10 min. Podem ser criadas no máximo 100 visualizações.
3
PTZ
Se o canal do qual você está visualizando o vídeo ao vivo for de uma câmera PTZ, você poderá controlá-lo através do painel de controle. Para obter detalhes, consulte PTZ.
4
Visualização ao Vivo e Reprodução
● Visualização ao vivo: visualize vídeos em tempo real.
Reprodução: visualize vídeos gravados. Para obter detalhes, consulte Reprodução.
5
Vídeo em tempo real
Arraste um canal para as janelas e veja seu vídeo em tempo real
6
Sobreposição de regras IA
Para essa função é preciso ter uma regra de IA configurada no dispositivo, quando regra é habilitada, essa função mostra a regra.
Padrão: Exibe as regras de IA no vídeo por padrão.
Abrir Tudo: Exibe as regras de IA dos canais no vídeo e também mostra os menus de clique direito de Sobreposição de IA e Sobreposição SMD.
Fechar Tudo: Oculta as regras de IA dos canais no vídeo e também oculta os menus de clique direito de Sobreposição de IA e Sobreposição SMD.
7
Vídeo com um Clique no Vídeo Wall
Os vídeos em tempo real que estão abertos no momento podem ser exibidos rapidamente em um vídeo wall.
8
Defina janelas de alarme com um clique
Defina todas as janelas como janelas de alarme.Defina todas as janelas como janelas de alarme. Depois de selecionar "Abrir vídeo de ligação de alarme na visualização ao vivo" em Configurações locais > Alarme, os vídeos de alarme serão exibidos nas janelas
de alarme. Se o número de janelas de alarme for menor que o de vídeos de ligação, o vídeo vinculado ao alarme acionado mais cedo será aberto.
9
Modo de divisão de janela e tela inteira
● Defina um modo de divisão de janela. Suporta 1, 4, 6, 8, 9, 13, 16, 20, 25, 36 ou 64 divisões ou clique para definir um modo de divisão personalizado.
Se o número do canal de visualização ao vivo for maior que o número de janelas atuais, você poderá virar a(s) página(s) clicando na parte inferior da página.
Mude a janela de vídeo para o modo Tela Cheia. Para sair da tela cheia, você pode pressionar a tecla Esc ou clicar com o botão direito no vídeo e selecionar Sair da tela cheia.
10
Fechar todos
Fechar todas as janeas na visualização ao vivo.
11
InSearch
● Defina um modo de divisão de janela. Suporta 1, 4, 6, 8, 9, 13, 16, 20, 25, 36 ou 64 divisões ou clique para definir um modo de divisão personalizado.
Se o número do canal de visualização ao vivo for maior que o número de janelas atuais, você poderá virar a(s) página(s) clicando na parte inferior da página.
Mude a janela de vídeo para o modo Tela Cheia. Para sair da tela cheia, você pode pressionar a tecla Esc ou clicar com o botão direito no vídeo e selecionar Sair da tela cheia.
12
Modo de divisão de janela e tela inteira
● Defina um modo de divisão de janela. Suporta 1, 4, 6, 8, 9, 13, 16, 20, 25, 36 ou 64 divisões ou clique para definir um modo de divisão personalizado.
Se o número do canal de visualização ao vivo for maior que o número de janelas atuais, você poderá virar a(s) página(s) clicando na parte inferior da página.
Mude a janela de vídeo para o modo Tela Cheia. Para sair da tela cheia, você pode pressionar a tecla Esc ou clicar com o botão direito no vídeo e selecionar Sair da tela cheia.
13
Eventos
Exibe eventos de canais dos quais você está assistindo vídeos ao vivo. Você pode:
Clique em guias diferentes para exibir apenas esse tipo de evento.
Clique na lixeira para limpar todos os eventos.
Clique ↑ para ir ao topo da lista para ver os eventos mais recentes.
Navegador: digite “google.com” para receber acesso ao navegador, permite acessar e visualizar páginas da web. Ele oferece recursos como busca, gerenciamento de abas e extensões, proporcionando uma experiência online rápida e segura.
Visualização ao vivo
Visualização ao vivo — tabela 29
Ícone
Nome
Função
Rastreamento visual
Permite o acompanhamento de um alvo através de múltiplos atalhos de câmeras dentro de um sistema de monitoramento. Essa função favorece o rastreio do alvo, e melhor adaptação á planta do cenário aplicado, possibilitando o monitoramento por diferentes
campos de visão.
Reprodução instântanea
Abre na visualização ao vivo um acesso rápido a reprodução de vídeo.
Mudo
Desativa o som na visualização da câmera.
Intercomunicação
Habilita a captura de áudio do usuário, utilizando a mesma para comunicar-se através dos dispositivos.
Gravação local
Realiza uma gravação do vídeo do dispositivo e a armazena em uma pasta local do computador do usuário.
Captura de tela
Realiza uma captura da tela de visualização do dispositivo e a armazena em uma pasta local do computador do usuário.
Fechar
Fecha a câmera selecionada.
Tags rápidas
Cria marcações na reprodução do dispositivo, podendo ser utilizado para marcar momentos de atenção e revisá-los em outro momento.
PTZ
Opere câmeras Speed dome com a função PTZ durante a visualização ao vivo no Client Intelbras Defense.
Visualização ao vivo — tabela 30
Parâmetro
Função
Pode mover a Câmera na direção desejada clicando nas setas.
Diminui o Zoom
Aumenta o Zoom
Diminui o Foco
Aumenta o Foco
Diminui a abertura de lente
Aumenta a abertura de lente
Reprodução
Reproduza vídeos armazenados no dispositivo além disso, conta com recursos de marcação e travamento de vídeos importantes, garantindo que gravações cruciais não sejam sobrescritas, mesmo com o disco cheio. Também possibilita a reprodução quadro a quadro, ajuste de
velocidade e análise de movimento em áreas específicas dos vídeos, facilitando a revisão detalhada de eventos.
Reprodução — tabela 31
Parâmetro
Descrição
Selecione o local de armazenamento do vídeo a ser pesquisado. Suporta pesquisa de dispositivo de armazenamento.
Filtrar vídeo: Permite filtrar os vídeos de acordo com o tipo de gravação.
Travar vídeo: Bloqueia o vídeo armazenado no servidor por um período de tempo determinado em um canal específico. Vídeos travados não serão sobrescritos quando o disco estiver cheio.
Selecionar e baixar: Permite selecionar e baixar um trecho específico do vídeo na barra de progresso.
Baixar vídeo.
Análise de detecção dinâmica: Realiza uma análise de detecção dinâmica em uma área específica da imagem gravada e reproduz apenas os vídeos com imagem dinâmica na área de detecção.
Reproduzir múltiplos canais: Permite reproduzir simultaneamente múltiplos vídeos gravados de diferentes canais.
/
Reproduzir o vídeo para trás ou para frente.
Pausar a reprodução do vídeo.
/
Avance ou retroceda quadro a quadro. Clique e segure para avançar ou retroceder continuamente.
Avançar ou desacelerar o vídeo em até 64 vezes. Ao reproduzir um vídeo para trás ou para frente alternadamente, a velocidade de reprodução não será alterada
Durante a reprodução, você pode arrastar a barra de progresso do tempo para reproduzir a gravação no horário específico
Registro de Tags: adicione tags em reproduções.
Configurando Vídeo Wall
Um video wall de segurança atua como o painel central de visualização em um Centro de Controle Operacional. O sistema integra a captura de dados, o gerenciamento dessas informações e o processamento através de uma controladora, que distribui as imagens para uma matriz de
monitores profissionais de operação ininterrupta.
Adicionando um Vídeo Wall
Passo 1: Faça login no Client Intelbras Defense. Na página inicial, selecione Central de Monitoramento > Vídeo Wall.
Passo 2: Na lista suspensa, selecione Adicionar Vídeo Wall.
Passo 3: Insira o nome do vídeo wall e selecione um modo de emenda de janelas.
O nome do video wall não pode conter caracteres especiais como > % & = " ' / .
Selecione um modo de emenda entre 1 × 1, 2 × 2, 3 × 3, 4 × 4 ou defina um modo personalizado clicando em Costumizar.
Um modo de múltiplas telas é, por padrão, uma tela combinada, permitindo roaming de vídeo. Exemplo: em uma tela combinada 2 x 2, se três telas forem fechadas, a tela restante será expandida para ocupar toda a tela combinadas.
Para cancelar a combinação, clique na tela combinada e depois em Descombinar.
Para criar uma tela combinada, precionse Ctrl, selecione várias telas e clique em Combinar.
Para limpar a tela criada, clique em Limpar.
Passo 4: Clique em Próxima etapa
Passo 5: Selecione os codificadores que precisam ser vinculados na árvore de dispositivos e arreste-os para a tela correspondente.
É possível definir se o ID da tela será exibido. Quando o ícone estiver desabiltado, o ID não é exibido; ao clicar, ele é habilitado.
Cada tela em uma tela combinada deve estar vinculada a um canal de decodificação.
Passo 6: Clique em Finalizar.
Central de Eventos
Quando os alarmes são acionados, você receberá notificações sobre alarmes em tempo real. Você pode visualizar seus detalhes, como instantâneos e gravações, e processá-los. Se você perder alarmes ocorridos durante um determinado período ou quiser verificar determinados
alarmes, como alarmes de alta prioridade ocorridos no dia anterior ou todos os alarmes que não foram processados na semana anterior, você pode definir as condições de pesquisa adequadamente e pesquisar por esses alarmes.
Eventos em tempo Real
Passo 1: Faça login no Client Intelbras Defense. Na página inicial, clique em e selecione Central de Eventos.
Passo 2: Clique .
A lista de alarmes é atualizada em tempo real. Para interromper a atualização, clique em Pausar atualização . Para continuar recebendo alarmes, clique em Iniciar atualização.
Passo 3: Clique para solicitar um alarme.
Depois que um alarme for reivindicado, o nome de usuário da sua conta será exibido na coluna Processado por.
Passo 4: Processar alarmes.
Você pode usar as teclas de seta para cima e para baixo do teclado para selecionar rapidamente outros alarmes.
Clique duas vezes no alarme.
A área intermediária exibe a hora em que o alarme foi acionado, o nome e a localização da fonte do alarme, o tipo de alarme e as imagens de vídeo ao vivo dos canais vinculados, vídeos de alarme e instantâneos de alarme.
No lado direito, selecione como processar o alarme, insira alguns comentários e clique em OK.
Encaminhar permite encaminhar o alarme para outro usuário que irá processá-lo.
(Opcional) Clique para desarmar o alarme. Este alarme não será acionado dentro do período definido.
(Opcional) Clique para enviar as informações de alarme para outros usuários como um e-mail. Os eventos processados ou encaminhados também podem ser enviados como e-mails.
Clique e configure os parâmetros relacionados ao processamento de comentários e em seguida clique em OK.
Exigir que observações de processamento sejam inseridas: Depois de ativado, os usuários devem inserir algum conteúdo nos comentários de processamento para processar alarmes com êxito.
Observações de pré-processamento: Configure os comentários predefinidos para cada status de processamento. O conteúdo será preenchido automaticamente quando os usuários selecionarem status diferentes para alarmes.
Histórico de Eventos
Pesquise e processe alarmes históricos.
Passo 1: Faça login no Client Intelbras Defense. Na página inicial, clique em Aplicativos e selecione Central de Eventos.
Passo 2: Clique em
.
Passo 3: Defina as condições de pesquisa e clique em Pesquisar.
Passo 4: Solicitar e processar alarmes.
Você pode usar as teclas de seta para cima e para baixo do teclado para selecionar rapidamente outros alarmes
Estatísticas de Evento
À medida que os alarmes são acionados e processados, estatísticas são geradas para oferecer uma visão clara do que está acontecendo na sua área, como a quantidade de alarmes processados e os tipos de alarmes acionados com mais frequência.
Faça login no Client Intelbras Defense, clique em Aplicativos> e selecione Central de Eventos > Estatísticas de Eventos.
Condições de pesquisa e registros de exportação
Para visualizar a visão geral diária de alarmes, clique em Diário, configure o período, selecione um site, uma organização e clique em Pesquisar.
Para visualizar a visão geral semanal de alarmes, clique em Semanal, configure o período, selecione um site, uma organização e clique em Pesquisar.
Para visualizar a visão geral mensal de alarmes, clique em Mensal, configure o período, selecione um site, uma organização e clique em Pesquisar.
Exportar: Exporta a página dos resultados da pesquisa atual para o computador local.
Visão Geral do Alarme
As estatísticas são geradas com abase nos alarmes aos quais o usuário tem acesso.
São exibidos o número e a proporção dos eventos de alarme que estão pendentes, processados ou não processados.
Os dados só serão atualizados em tempo real quando você estiver visualizando as estatísticas diárias.
Tendência dos Alarmes
Exibe a tendência dos alarmes de todas as prioridades.
Top 10 Fontes de Alarme e Tipos de Alarme
As 10 principais fontes de alarme e os 10 principais tipos de alarme aos quais o usuário atual tem acesso são classificados de acordo com a quantidade de alarmes.
Você pode clicar em Alta, Média ou Baixa para excluir a contagem de alarmes de determinada prioridade. Por exemplo, se você clicar em Alta, os alarmes dessa prioridade não serão contabilizados.
Busca Forense
O Busca forense é uma ferramenta de pesquisa inteligente do Defense IA que utiliza Inteligência Artificial para localizar, identificar e rastrear pessoas e veículos por meio dos registros capturados pelos dispositivos de monitoramento.
Pesquisa avançada
Você pode definir múltiplas condições de pesquisa para visualizar registros de pessoas, capturas de veículos, acessos, POS, dispositivos móveis e rastreamento de dispositivos móveis.
Procedimento:
Passo 1: faça o login no Defense. Na Página inicial, clique em Aplicativos e selecione Busca forense.
Passo 2: clique em Pesquisa Avançada.
Passo 3: defina o objeto de pesquisa, canal e hora e clique em pesquisar. Para o resultado da pesquisa, você pode realizar as seguintes operações.
Pesquisa de Pessoas
Com base nas condições de pesquisa visualizar registros de captura de rostos, corpos e outras informações.
Procedimento:
Passo 1: faça o login no Defense. Na Página inicial, clique em "Aplicativos" e selecione Busca forense.
Passo 2: clique em Pesquisa Avançada e selecione Pessoa.
Tipo de Pesquisa:
Recurso: Pesquise registros com base nas características definidas, incluindo idade, gênero, máscara facial, óculos, barba e mais. Ao selecionar se deseja pesquisar registros de identificação, a diferença é que, além da idade e do gênero, os registros de
identificação também mostram a similaridade entre o rosto capturado e aqueles nas listas de alerta.
Imagem: A plataforma compara a imagem que você envia com os registros de captura nos dispositivos selecionados. Se a similaridade entre uma imagem capturada na plataforma e a imagem enviada for igual ou superior ao valor definido, a plataforma exibirá o
resultado.
Arquivos: Pesquisa registros no banco de dados de informações de pessoas.
Alvo da pesquisa
Rosto: Pesquise registros no banco de dados de captura de rostos.
Corpo Humano: Pesquise registros no banco de dados de captura de corpos.
Canal de pesquisa: Selecione os canais dos dispositivos dos registros clicando em Selecionar canal
Tempo de pesquisa: Selecione o período dos registros entre Hoje, Últimos 7 Dias e Últimos 31 Dias.
Disponível apenas para registros de captura de rosto de corpo.
Condições de pesquisa: Defina condições como Idade, gênero, cor de roupa superior, ID, nome e outras para pesquisar registros específicos.
Passo 3: Defina o objeto, o tipo e as condições de pesquisa e, em seguida, clique em Pesquisar.
Pesquisa de Veículos
Procedimento:
Passo 1: faça o login no Defense. Na Página inicial, clique em Aplicativos e selecione Busca forense.
Passo 2: clique em Pesquisa avançada e selecione Veículo.
Tipo de Pesquisa:
Recurso: Pesquise registros com base nas características definidas, incluindo idade, gênero, máscara facial, óculos, barba e mais. Ao selecionar se deseja pesquisar registros de identificação, a diferença é que, além da idade e do gênero, os registros de
identificação também mostram a similaridade entre o rosto capturado e aqueles nas listas de alerta.
Imagem: A plataforma compara a imagem que você envia com os registros de captura nos dispositivos selecionados. Se a similaridade entre uma imagem capturada na plataforma e a imagem enviada for igual ou superior ao valor definido, a plataforma exibirá o
resultado.
Arquivos: Pesquisa registros no banco de dados de informações de pessoas.
Alvo da pesquisa
Veículo: Pesquise registros no banco de dados de captura de veículos.
Veículo Não Motorizado: Pesquise registros no banco de dados de captura de veículos não motorizados.
Canal de pesquisa: Selecione os canais dos dispositivos dos registros clicando em Selecionar canal
Tempo de pesquisa: Selecione o período dos registros entre Hoje, Últimos 7 Dias e Últimos 31 Dias.
Veículo no Banco de dados (Sim/Não): Selecione se deseja pesquisar registros de captura de veículos que estejam na lista de veículos.
Para os resultados da pesquisa, você pode realizar as seguintes operações:
Pesquisa de Registros
Procedimento:
Passo 1: faça o login no Defense. Na Página inicial, clique em Aplicativos e selecione Busca forense.
Passo 2: clique em Pesquisa avançada e selecione Registros.
Tipo de Pesquisa:
Múltiplo: você pode pesquisar registros de vários tipos. Selecione o local, o tipo de tarefa, o canal e o período de tempo e, em seguida, clique em Pesquisar.
O tipo de tarefa padrão é Tarefa em tempo real. Para tarefas de gravação e tarefas locais, é necessário adicionar tarefas conforme descrito em “Análise de Vídeo” antes que elas fiquem disponíveis.
Ao selecionar canais, você pode clicar em para selecionar canais na lista de canais ou clicar em para selecionar canais no mapa.
Único: você pode pesquisar registros de um único tipo, incluindo registros de dispositivos móveis, rastreamento de dispositivos móveis, registros de POS e registros de passagem de cartão. Defina informações como local, canal e período de tempo e, em seguida,
clique em Pequisar.
Busca IA por Texto
O Busca IA por Texto é uma função avançada de busca inteligente, integrada ao módulo de Busca Forense do Intelbras Defense IA 4.0,
que utiliza Modelos de IA de Larga Escala para realizar buscas baseadas em texto de forma rápida e intuitiva.
Vá até a aba de Busca IA por Texto, e insira o texto desejado para realizar a busca.
A plataforma irá retornar os resultados mais relevantes com base no texto inserido.
O usuário poderá também favoritar capturas obtidas através da Busca IA por Texto.
Banco de Ocorrências
Dentro do banco de casos, você pode integrar registros de rosto, placa, acesso e outros em um único caso completo, e configurar seus detalhes para investigações futuras. A plataforma suporta o armazenamento de até 10.000 casos.
Procedimento:
Passo 1: Faça o login no Defense. Na Página inicial, clique em Aplicativos e selecione Busca forense.
Passo 2: Clique em .
Passo 3: Clique em Adicionar.
Passo 4: Na seção Ícone do Caso, clique em um dos 5 pequenos quadrados ou clique na área de upload e, em seguida, carregue o arquivo de imagem.
A imagem selecionada será exibida no canto superior esquerdo do caso exportado.
Passo 5: Insira as informações básicas do caso
Tipo de Caso: Usado para categorizar casos. Você pode criar na lista suspensa para selecionar um tipo ou criar novos.
Status: Selecione o status do caso entre Aberto e Fechado. A plataforma organiza os casos de acordo com cada categoria de status.
Passo 6: Adicione registros, incluindo captura de rosto, captura de corpo, registros de reconhecimento de placas, registros de acesso, registros de POS e registros de dispositivos móveis.
Registros de outras categorias são adicionados da mesma forma. Nesta seção, usamos Captura de Rosto como exemplo.
Análise de Vídeo
Suporta a realização de análises de vídeo em vídeos locais e vídeos gravados (incluindo gravações centrais e gravações de dispositivos).
Adicionar tarefa de gravação:
Análise de Vídeo — tabela 20
Parâmetro
Descrição
Nome da Tarefa
Nome de identificação da tarefa.
Alvo a ser analisado
Selecione um alvo a ser analisado. Exemplo: rosto, corpo humano, veículo motorizadoe veículo não motorizado.
Selecionar Canal
Escolhe um canal na lista de canais ou um canal do mapa para ser analisado.
Tempo de análise
Selecione a duração de análise. Você pode escolher o tempo de até 1 hora.
Local de Armazenamento
selecione o local de armazenamento para a gravação do vídeo. Por padrão, é o Armazenamento central.
Dispositivo de análise inteligente
Selecione o dispositivo iNVU que realiza a análise de vídeo.
Quando houver vários dispositivos de análise inteligente, aquele com o maior número de recursos inteligentes disponíveis será exibido por padrão.
Gestão de Acesso
Na página Gerenciamento de Acesso, você pode realizar operações de controle de acesso, controle de elevadores, controle de presença, intercomunicação por vídeo e visitantes.
Controle de Acesso
Visualizando informações do ponto de acesso:
No modo de cartão, clique duas vezes em um ponto de acesso para visualizar suas informações, incluindo dados básicos, vídeos ao vivo de canais vinculados e eventos. Você também pode trancar ou destrancar a porta.
Alterando o modo de exibição:
Clique em
ou no canto superior direito para exibir pontos de acesso no modo de cartão ou no mapa. Clique no ícone de
um ponto de acesso para visualizar vídeos ao vivo de canais vinculados, destrancar ou trancar a porta.
Visualizando vídeo ao vivo de canal vinculado:
Clique em para exibir pontos de acesso no modo de cartão. Clique em para
visualizar vídeos ao vivo. Cada ponto de acesso utilizará apenas uma janela. Se mais de 1 canal de vídeo estiver vinculado ao ponto de acesso, você poderá clicar na lista suspensa no canto inferior direito para alternar entre os canais de vídeo.
Eventos em tempo real:
Quando uma pessoa passa em um ponto de acesso um evento será reportado para a plataforma. Você pode visualizar informações detalhadas desse evento.
Pré requisitos:
Se você quiser visualizar reproduções e videos ao vivo do evento, você precisa configurar os seguintes parâmetros:
Video ao vivo: Vincule um canal de vídeo ao ponto de acesso, para detalhes consulte a seção acima “Visualizando vídeo ao vivo de canal vinculado”.
Reprodução de vídeo: É necessário que esteja vinculado a um canal com gravação no dispositivo. Os eventos de todos os ambientes serão exibidos na seção “Eventos”.
É possível filtrar pelo tipo de evento “Alarme”, “Exceção” e “Normal”.
Clique para visualizar o instantâneo, gravação e visualização do canal vinculado.
Registros de Acesso
Em registros de acesso você pode visualizar e exportar eventos de um ambiente, grupo de pessoas e período especifico.
Exportar eventos de acesso:
Procedimento:
Passo 1: faça o login no Defense. Na Página inicial, clique em e selecione Gestão de acesso → Controle de acesso → Registros de acesso → Gravação de Evento
Passo 2: Configure as condições de pesquisa e clique em pesquisar.
Controle de Acesso — tabela 32
Parâmetro
Descrição
Ambiente
Pesquise por eventos de um determinado ambiente, você pode selecionar múltiplos ambientes ao mesmo tempo.
Hora
Pesquise por eventos que ocorreram em um determinado período. Você pode pesquisar por eventos no período máximo de 1 mês.
O grupo de pessoas selecionado está vazio por padrão. Nesse caso, os resultados da pesquisa incluirão eventos sem informações pessoais relacionadas, como acesso de pessoa cujas informações não estão na plataforma, acesso de estranhos e alarmes
acionados por dispositivos. Se desejar limpar a seleção de um grupo de pessoas, clique em e nenhum grupo de pessoas será selecionado.
Grupo de pessoas
Pesquise por eventos de uma pessoa que pertence a um grupo de pessoas
A seleção do campo grupo de pessoas é vazio por padrão. Nesse caso, os resultados da pesquisa incluirão eventos que não tem relação com as pessoas cadastradas, como acesso de estranhos. Se você deseja limpar a seleção do grupo de pessoas clique
em assim o nenhum grupo de pessoas será selecionado.
Pessoa/ID/Ponto de acesso
Selecione uma opção e entre com as palavras chaves para pesquisar por eventos específicos.
Passo 3: Clique em exportar
Passo 4: Entre com a senha de login, senha de criptografia, e selecione o diretório para exportação
Adquirir Registros:
É possível adquirir os registros de duas formas, manualmente e automaticamente. Para o método automático, apenas registros das últimas 24 horas serão sincronizados. O método manual pode ser utilizado para adquirir registros de um período e dispositivo especifico.
Procedimento:
Passo 1: faça o login no Defense. Na Página inicial, clique em e selecione Gestão de acesso → Controle de acesso → Registros de acesso → Gravação de Evento
Passo 2: Clique em Adquirir Registros
Passo 3: Entre com a senha de login e clique em OK.
Passo 4: Adquirindo registros
Extração automática: O defense vai sincronizar os registros das última 24 horas em um período especifico todo dia. Os eventos serão sincronizados da seguinte forma:
Se os registros no dispositivo estava sincronizado automaticamente, então o Defense irá sincronizar todos os registros da última sincronização até o período definido para sincronização automática. Por exemplo o último registro de acesso foi 08/10/2024 as
04h00, está configurado para sincronizar automaticamente as 04h00 todos os dias. O dispositivo ficou offline dia 08/10/2024 as 11h00, e foi reconectado dia 08/10/2024 as 16h00, então o Defense no dia 09/10/2024 as 04h00 irá sincronizar todos os eventos das
últimas 24 horas.
Extração manual:
Extrair agora, e então o Defense irá adquirir os registros desde a última vez que os registros foram extraídos
Extrair por faixa, e então você pode selecionar um período especifico, tipo de registro e dispositivo.
Análise de fluxo no ambiente:
Quando uma pessoa passa por portas limites, o Defense irá contabilizar o número de pessoas que entraram e saíram do ambiente. Você pode visualizar o número de pessoas em cada ambiente e exportar para seu computador.
Procedimento:
Passo 1: faça o login no Defense. Na Página inicial, clique em e selecione Gestão de acesso → Controle de acesso → Registros de acesso →
Análise de fluxo no ambiente
Passo 2: Selecione um ou mais ambiente, limites, horário de início e clique em pesquisar.
A plataforma exibirá as estatísticas de pessoas entrando e saindo do ambiente selecionado, e eventos relacionados que vão do horário de início até o horário atual.
Passo 3: Clique em exportar.
Passo 4: Entre com a senha de login, senha de criptografia, selecione o diretório.
Operações relacionadas
Marque manualmente o status de entrada ou saída para pessoas:
Na lista de pessoas que entraram, saíram ou permanecem no ambiente, clique para ver todos os registros de acesso de uma pessoa. Clique
para marcar um registro como inválido. Os registros inválidos também podem ser restaurados para válidos. As estatísticas e o status da pessoa mudarão de acordo.
Na lista de pessoas que não saíram após entrar, clique para marcar uma pessoa como "saída". As
estatísticas e o status da pessoa mudarão de acordo.
Vídeo Porteiro
Central de Chamadas
Passo 1: Faça login no Defense. Na Página inicial, clique em e selecione Gestão de acesso → Vídeo Porteiro → Central de Chamadas
Passo 2: Selecione um dispositivo na lista de dispositivos.
Passo 3: Clique no dispositivo correspondente ou disque um número no teclado numérico para chamar ele.
Passo 4: O sistema exibirá a página de chamada. Durante a chamada, as seguintes operações estão disponíveis:
Vídeo Porteiro — tabela 33
Parâmetro
Descrição
Se o dispositivo estiver conectado a uma fechadura, clique neste ícone para destravar.
Clique para tirar uma foto; a imagem será salva no diretório padrão. Para alterar o local de salvamento.
Clique para iniciar a gravação e clique novamente para parar. O vídeo será salvo no caminho padrão.
Clique para encerrar a chamada.
Clique para atender a chamada.
Se o dispositivo suportar duas fechaduras, dois ícones de cadeado aparecerão na tela. Você pode clicar em qualquer um deles para destravar a porta correspondente.
Comunicado de Informações
Passo 1: Faça login no Defense. Na Página inicial, clique em e selecione Gestão de acesso → Vídeo Porteiro → Comunicado de Informações
Passo 2: Clique em Adicionar Nova Mensagem
Passo 3: Selecione um ou mais dispositivos e configure as informações que deseja enviar.
Passo 4 (Opcional): Ative Lançamento Agendado
Passo 5: Configure o horário
Passo 6: Clique em Enviar
Se nenhum horário de liberação agendada for configurado, clique em lançamento instântaneo ou clique em Salvar, e mensagem será enviada no horário definido.
Se o horário de liberação agendada for configurado, clique em Salvar, e a mensagem será enviada no horário agendado.
Registros de Intercomunicação
Em um grupo de chamada, apenas um registro é gerado para cada chamada, independentemente de a chamada ser atendida ou perdida.
Em um grupo de chamada, se uma pessoa atender, a chamada é considerada atendida. Os registros de chamadas perdidas dos demais membros não são exibidos.
Procedimento:
Passo 1: faça o login no Defense. Na Página inicial, clique em e selecione Gestão de acesso → Vídeo Porteiro → Registros de Intercomunicação
Passo 2: Defina as condições desejadas e clique em Pesquisar
A plataforma exibirá todos os registros de acordo com as condições configuradas.
Passo 4 (Opcional): Clique em Exportar
Estacionamento
Você pode monitorar, em tempo real, os veículos que entram e saem do estacionamento, visualizar informações dos veículos e pesquisar registros de entrada e saída de veículos e capturas de imagem, o status das vagas detectado pelo detector de vagas, o tempo de
ocupação das vagas, o tempo de permanência dos veículos e gerenciar os estacionamentos de forma intuitiva por meio de suas diferentes camadas.
Paínel de Estatísticas
A plataforma gera automaticamente dados dos estacionamentos, incluindo dados em tempo real do dia atual, número de veículos que entram e saem, taxa de rotatividade do estacionamento e taxa de utilização das vagas.
Passo 1: Faça login no Client Intelbras Defense. Na página inicial, clique em > Estacionamento > Paínel de Estatísiticas.
Os dados abrangem apenas os estacionamentos aos quais o usuário atual tem acesso. Administradores têm acesso a todos estacionamentos por padrão.
Paínel de Estatísticas — tabela 34
Parâmetro
Descrição
Estacionamentos
Selecione os estacionamentos dos quais dejesa visualizar os dados, bem como o número de estacionamentos, canais ANPR, entradas e saídas.
Dados em Tempo Real do Dia Atual
Exibe os dados em tempo real dos estacionamentos selecionados.
Periodo de Contagem
Configure o período para qual deseja visualizar os dados. Os gráficos se adptarão automaticamente. A plataforma exibe apenas o número de veículos nos estacionamentos para cada dia.
Diferentes tipos de Dados apresentados em gráficos
Exibe diferentes tipos de dados dentro do período de contagem configurado.
Veículos que Entraram e Saíram: Veículos que estraram e saíram dos estacionamentos.
Veículos no Estacionamento: Veículos que permaneceram dentro dos estacionamentos.
Taxa de Rotatividade:
Taxa de rotatividade = Número de veículos que estacionaram durante o período de contagem / Número de vagas.
● Taxa de Utilização das Vagas:
Taxa de utilização das vagas = Durante o total de estacionamento de todos os veículos / (Número de vagas x Período de contagem).
Quanto maior a taxa de utilização das vagas, melhor o aproveitamento o estacionamento.
Intervalo de Atualização Automática
Selecione com que frequência os dados serão atualizados.
Enviar Relatório
Envie por e-mail os relatórios do painel de estatísticas, registros de entrada, registros de saída e registros de vagas para os destinatários.
Exportar um Relatório
Exporte os dados do painel de estatísticas, registros de entrada, registros de saída e registros de vagas como um arquivo PDF para o seu computador.
Monitoramento
Passo 1: Faça login no Client Intelbras Defense. Na página inicial, clique em > Estacionamento > Monitoramento.
Passo 2: Selecione o número de janelas desejado.>
Passo 3: Clique em Selecionar Entrada e Saída, selecione um ponto de entrada ou saída e, em seguida, clique em OK.
O vídeo em tempo real desse ponto será aberto na janela.
Monitoramento — tabela 35
Número
Descrição
1
Selecione o número de janelas desejado. Cada janela pode exibir o vídeo em tempo real de um ponto de entrada ou saída.
2
Modo tela cheia
3
Exibe os registros de cancelas que não foram abertas.
4
Exibe os registros de passagem de veículos capturados pelos canais de entrada e saída que estaõ abertos na janela de vídeo.
5
Vídeo em tempo real de um ponto de entrada e saída.
Clique em para abrir o vídeo em tempo real de outro ponto de
entrada ou saída na janela.
Clique em para abrir a cancela para os veículos.
Abrir sem registrar informações da placa: Abre a cancela para os veículos sem registrar o número da placa. Se você selecionar "Contar Vagas" ao mesmo tempo, o número de vagas disponíveis no estacionamento aumentaráou
diminuirá conforme ps veículos entrem ou saiam. Essa operação não gera registro de entrada ou saída.
É necessário habilitar a contagem de vagas durante a configuração e definir o modo de contagem como contar vagas pel entrada e saída de veículos.
Abrir e registrar informações da placa: Aplicável quando as câmeras de ANPR não conseguem reconhecer as placas. Você pode inserir manualmente o número da placa, uma captura de imagem será realizada e a plataforma gerará um
registro de entrada ou saída.
Pesquisa de Informações
Pesquise registros de entrada e saída, registros de saída forçada e registros de instantâneo.
Procedimento:
Passo 1: Faça login no Client Intelbras Defense. Na página inicial, clique em > Estacionamento > Pesquisa de informações.
Passo 2: Na guia poderá selecionar: registros de entrada e saída, registros de saída forçada e registros de instantâneo.
Passo 3: Configure as condições de pesquisa e clique em Pesquisar.
Clique em Mostrar mais e você poderá pesquisar por proprietário do veículo, empresa, grupo de pessoas e muito mais.
Passo 4: Gerencie os registros
Clique na imagem e uma imagem maior será exibida.
Clique duas vezes em um registro ou clique em e as informações detalhadas serão exibidas na certo. Clique no ícone de reprodução para
reproduzir o vídeo gravado e, a seguir, clique para baixá-lo.
Clique para modificar as informações do veículo, como placa, marca e cor.
Para o modo de câmera dupla, clique em cada canal para visualizar as informações capturadas.
Saída forçada: Se um veículo tiver saído, mas for exibido como dentro do estacionamento, clique para registrá-lo como saída do estacionamento. Quando a
contagem de vagas de estacionamento por entrada e saída de veículos estiver habilitada para o estacionamento e o veículo for contado como vaga de estacionamento disponível, esta operação adicionará uma vaga de estacionamento disponível ao
estacionamento.
Exportar registros: Selecione os registros a serem exportados, clique em Exportar e exporte-os de acordo com as instruções na tela. Você também pode clicar em Exportar e exportar todos os registros de acordo com as instruções na tela.
Clique e selecione os itens a serem exibidos.
Informações de Estacionamento
Visualize o status das vagas, as informações das vagas e as informações de estacionamento dos veículos.
Status das Vagas de Estacionamento
Passo 1: Faça login no Client Intelbras Defense. Na página inicial, clique em > Estacionamento > Informações de Estacionamento > Status das Vagas de Estacionamento.
Passo 2: Selecione uma organização de estacionamento.
Passo 3: Configure as condições de pesquisa para visualizar as informações das vagas.
Operações relacionadas:
Clique em Total/Offline, Disponível, Ocupada e Anormal para visualizar as vagas correspondentes.
Clique em Dispositivo Offline para visualizar os dispositivos offline.
Clique em para alterar o modo de lista e modo de cartão.
Configure a categoria da vaga e, em seguida, clique em Search (Pesquisar) para buscar vagas categorizadas ou não categorizadas.
Informações de Estacionamento por Vaga
Passo 1: Faça login no Client Intelbras Defense. Na página inicial, clique em > Estacionamento > Informações de Estacionamento > Informações de Estacionamento por Vaga.
Passo 2: Clique em Pesquisar.
Operações relacionadas:
Clique em exportar para exportar os registros seguindo as instruções na tela.
Clique em Eviar Relatório, configure o assundo, os destinatários e o conteúdo, e depois clique em OK.
Informações de Estacionamento por Veículo
Passo 1: Faça login no Client Intelbras Defense. Na página inicial, clique em > Estacionamento > Informações de Estacionamento > Informações de Estacionamento por Veículo.
Passo 2: Configure as condições de pesquisa e, clique em Pesquisar.
Operações relacionadas:
Clique em exportar para exportar os registros seguindo as instruções na tela.
Clique em Eviar Relatório, configure o assundo, os destinatários e o conteúdo, e depois clique em OK.
Análise Inteligente
Visualize dados de contagem de pessoas em tempo real e histórico, mapas de calor e número de pessoas em uma área
Contagem de Pessoas
Procedimento:
Passo 1: Faça login no Client Intelbras Defense. Na página inicial, clique em > Análise Inteligente > Contagem de pessoas > Contagem de pessoas em tempo real
Passo 2: Clique duas vezes em um grupo ou arraste-o para uma janela à direita para exibir seus dados em tempo real.
Use os botões no canto superior direito para definir o número de janelas e exibir em tela inteira.
Ocupação: Quantidade de pessoas atualmente dentro deste grupo, que será redefinida para o valor definido no horário de calibração definido.
Entradas: Quantidade de pessoas que entraram, que será zerado no horário de calibração definido.
Saída: Quantidade de pessoas que saíram, que será zerado no horário de calibração definido.
Cor da luz:
o Luz vermelha: Ocupação ≥ acima do limite de luz vermelha.
o Luz amarela:Limite de aglomeração ≤ ocupação limite máximo.
o Luz verde: Ocupação limite normal.
Passo 3: Passe o mouse sobre a janela que exibe dados em tempo real e clique em .
Passo 4: Você pode inserir um número de pessoas para substituir os dados atuais e personalizar o conteúdo a ser exibido para luz verde, amarela e vermelha.
Histórico de número de pessoas
Procedimento:
Passo 1: Faça login no Client Intelbras Defense. Na página inicial, clique em > Análise Inteligente > Contagem de Pessoas > Histórico de Número de Pessoas
Passo 2: Selecione os grupos desejados em Grupos ou selecione os canais em Recursos.
Passo 3: Defina as configurações de pesquisa e clique em Pesquisar.
Grupos: Grupos são grupos de contagem de pessoas, que permitem combinar e calcular os dados do fluxo de pessoas a partir de múltiplas regras em diferentes dispositivos e canais. Você pode procurar dados históricos de fluxo de pessoas de um ou mais
grupos de contagem de pessoas.
Recursos: Pesquisa de dados históricos de fluxo de pessoas de um ou mais canais. Serão incluídos dados de todas as regras de um canal.
Se um dispositivo estiver offline, ele carregará todos os dados para a plataforma quando estiver online novamente
Mapa Térmico
Visualize mapas de calor gerados por dispositivos. Um mapa de calor mostra a distribuição do fluxo de pessoas por cores diferentes, como vermelho para muitas pessoas que visitaram uma área e azul para apenas algumas pessoas que visitaram uma área. A plataforma
suporta a geração de mapas de calor gerais e mapas de calor avançados. Somente as câmeras fish eye suportam mapas de calor avançados.
Pré-requisitos
Configure o recurso de canal em “Configurações > Dispositivos > editar dispositivo > canal de vídeo > características” para qualquer tipo de mapa de calor.
Mapa de calor geral: Selecione o Mapa de calor geral nos recursos do canal.
Mapa de calor avançado: Selecione o Mapa de calor avançado nos recursos do canal.
Procedimento:
Passo 1: Faça login no Client Intelbras Defense. Na página inicial, clique em > Análise Inteligente >
.
Passo 2: Selecione um canal e gere um mapa de calor.
Você pode gerar um mapa de calor com dados de até uma semana.
Gere um mapa de calor geral.
Configure a hora e clique em Pesquisar.
Gere um mapa de calor avançado.
Selecione como deseja gerar o mapa de calor, Número de Pessoas ou Tempo.
Configure o limite.
Quando você seleciona Número de pessoas, a área com o número de pessoas mais próximo do limite ficará em vermelho.
Quando você seleciona Tempo, a área onde as pessoas permanecem por um período mais próximo do limite ficará em vermelho.
3. Defina a hora e clique em Pesquisar.
Passo 3: Clique em Exportar no canto superior direito para exportar o mapa de calor para o seu PC.
Central de Manutenção
A Central de Manutenção reúne recursos para acompanhar a disponibilidade dos dispositivos, o funcionamento dos serviços, a saúde dos servidores e os eventos que exigem atenção da equipe de operação. A Estação de Trabalho complementa essas áreas com indicadores resumidos.
Estação de Trabalho
O painel apresenta uma visão consolidada dos alertas, dos recursos cadastrados, dos servidores e da utilização de armazenamento. Ele é útil para identificar rapidamente anormalidades antes de acessar as telas detalhadas.
Indicadores da Estação de Trabalho
Bloco
Informações visíveis
Alerta
Indicadores Em espera, Novos hoje e Alta prioridade; seleção Hoje/Todos; acesso Ver tudo.
Operações do sistema
Status geral e contagem de servidores/serviços anormais; CPU, RAM, disco e rede do servidor selecionado.
Recurso
Total e disponibilidade dos dispositivos por categoria.
Canais
Total e disponibilidade dos canais de vídeo e outros canais.
Armazenamento
Abas Armazenamento central e Armazenamento do dispositivo; categorias de utilização exibidas conforme a configuração.
Monitoramento de Recursos
As telas de Monitoramento de Recursos permitem consultar o estado de dispositivos, canais e servidores. Os filtros, buscas e ações disponíveis ajudam a localizar equipamentos e analisar ocorrências por período.
Status do Servidor
A tela Status do Servidor apresenta a árvore de servidores e serviços disponíveis, além de indicadores sobre a execução, a disponibilidade e o consumo de recursos do servidor selecionado.
Indicadores do servidor
Área
Finalidade
Identificação
Nome, endereço IP e tipo do servidor selecionado.
Estado de execução
Status do servidor, duração de execução e data/hora da última atualização.
Desempenho
Gráficos de CPU, RAM, disco e tráfego de rede.
Informações do serviço
Cartões com os serviços associados e seus estados.
Gerar relatório
Ação disponível para produzir relatório relacionado ao servidor, conforme as opções oferecidas na plataforma.
Acesse Status do Servidor em Monitoramento de Recursos.
Selecione o servidor na árvore Recursos.
Verifique o estado de execução e a última atualização apresentada.
Avalie os gráficos de utilização e o status dos serviços.
Utilize Gerar relatório quando for necessário registrar a situação.
Status do Dispositivo
O menu Status do Dispositivo permite monitorar em tempo real o funcionamento dos dispositivos cadastrados na plataforma.
Ele apresenta informações sobre conectividade (online/offline), condições de operação e possíveis anormalidades,
além de permitir a consulta de detalhes dos equipamentos, alertas recentes e histórico de conexão,
facilitando a identificação de falhas e a manutenção preventiva.
Status em tempo real
A aba Status em tempo real reúne indicadores de quantidade de dispositivos, dispositivos on-line, dispositivos anormais e alarmes. A árvore Recursos organiza os equipamentos por local e grupos cadastrados.
Na área de consulta, é possível escolher a categoria e o tipo do dispositivo, pesquisar pelo nome ou endereço IP e selecionar dispositivos pela árvore de recursos. A tabela apresenta identificação, endereço IP, categoria, tipo, organização, status e ações disponíveis.
Acesse Centro de Manutenção → Monitoramento de Recursos → Status do Dispositivo.
Abra a aba Status em tempo real e selecione, se necessário, o grupo na árvore Recursos.
Ajuste os filtros e clique em Pesquisar.
Consulte o status na tabela. Use o ícone de visualização para abrir as informações disponíveis do dispositivo.
Utilize Exportar quando precisar registrar o resultado da consulta.
Histórico on-line e status off-line
Esta aba permite consultar registros históricos de conectividade dos dispositivos, incluindo eventos classificados como Online e Offline dentro de um período.
Selecione a aba Histórico on-line e status off-line.
Defina a categoria, o tipo e os dispositivos desejados.
Escolha o intervalo no campo Hora e clique em Pesquisar.
Examine os registros e, quando necessário, clique em Exportar.
A tabela exibe a identificação do dispositivo, informações de rede e o status registrado. Um mesmo dispositivo pode aparecer mais de uma vez, em momentos diferentes.
Status do Canal
O menu Status do Canal permite acompanhar a disponibilidade dos canais vinculados aos dispositivos cadastrados. A consulta está organizada nas abas Todos os canais e Canal de vídeo, que apresentam informações de identificação, conectividade e estado dos canais para auxiliar na análise de anormalidades.
Todos os canais
A aba Todos os canais reúne canais de diferentes tipos e apresenta indicadores de total de canais e canais on-line. A consulta pode ser refinada por categoria do dispositivo e tipo de canal.
A listagem mostra o nome do canal, tipo, dispositivo associado, categoria, organização e status on-line. Ações visíveis incluem Atualizar, Exportar, campo de pesquisa e opções de filtragem e apresentação da tabela.
Acesse Centro de Manutenção → Monitoramento de Recursos → Status do Canal.
Selecione Todos os canais, escolha a categoria e o tipo de canal e clique em Pesquisar.
Use Atualizar para solicitar uma atualização da tabela e Exportar para registrar os resultados disponíveis.
Canal de vídeo
A aba Canal de vídeo concentra os canais dessa categoria e diferencia o estado de conectividade do dispositivo do estado funcional apresentado para o canal.
Os indicadores resumem total de canais, canais on-line e canais anormais. A tabela inclui nome do canal, dispositivo, organização, status on-line e status do canal, com opção de visualização.
Ao analisar uma ocorrência, observe ambos os campos: um dispositivo on-line não garante que todos os seus canais estejam normais.
Status da Rede
A página Status da Rede exibe a topologia dos switches adicionados ao Defense IA e dos dispositivos conectados a eles (gravadores e câmeras IP). Em uma única tela, ela mostra o estado de cada equipamento e de cada enlace, além de permitir consultar informações detalhadas de
cada switch e configurar seus parâmetros diretamente pela plataforma, sem acessar a interface web do equipamento.
Switches Intelbras da linha SMART
Na página Dispositivo, ao adicionar o equipamento, selecione:
Modo de Adição: Endereço IP
Protocolo de Acesso: Intelbras
Categoria de Dispositivo: Dispositivo de Rede
Demais switches Intelbras e switches de terceiros (SNMP)
Passo 1: Carregar o protocolo do fabricante
Na página Parâmetros, acesse Configuração do protocolo de dispositivo de rede. A tabela Protocolo de dispositivo de rede lista os protocolos já carregados, com as colunas Protocolo carregado, Fabricante, Hora do envio e Operar. Clique
em Adicionar e faça o upload do protocolo SNMP do fabricante do switch.
Passo 2: Adicionar o switch
Na página Dispositivo, clique em Adicionar dispositivo. O cadastro é feito em duas etapas.
Etapa 1: Informações de login
Nesta etapa, são definidos os dados de comunicação usados pela plataforma para acessar o switch via SNMP. Informe o endereço do equipamento e os parâmetros do protocolo conforme a configuração existente no dispositivo.
Modo de Adição: Endereço IP
Protocolo de Acesso: SNMP
Categoria de Dispositivo: Dispositivo de Rede
Endereço IP: endereço do switch
Porta do dispositivo: porta SNMP do switch (padrão 161)
Versão: versão do protocolo SNMP suportada pelo switch (V2 é a opção padrão)
Read Community: comunidade de leitura configurada no switch (valor comum de fábrica: public)
Write Community: comunidade de gravação configurada no switch (valor comum de fábrica: private)
Etapa 2: Informação sobre o dispositivo
Nesta etapa, são preenchidos os dados que identificam o switch na plataforma. A seleção do fabricante deve corresponder ao protocolo carregado anteriormente, para que as informações do equipamento sejam interpretadas corretamente.
Nome do dispositivo: informe um nome que identifique o switch (campo obrigatório).
Fabricante: selecione o fabricante correspondente ao protocolo carregado no Passo 1.
Tipo de dispositivo: Switch
Preencha, se desejar, Modelo de dispositivo, Fuso horário, Endereço do dispositivo e Proprietário do dispositivo.
Clique em OK para concluir ou em Continuar a adicionar para cadastrar outro switch em seguida.
Regras de exibição do status de rede
Para aparecer na árvore de topologia, o dispositivo precisa atender simultaneamente aos três requisitos abaixo:
Estar adicionado ao Defense IA;
Ter o protocolo LLDP habilitado no próprio dispositivo;
Ser um switch, um gravador ou uma câmera IP (câmeras térmicas não são exibidas).
No caso de um gravador ou câmera IP, estes precisam estar conectados ao switch.
Acessando a página
A página Status da Rede reúne a topologia e os controles de visualização dos equipamentos. As opções de exibição permitem ajustar o nó principal e a quantidade de níveis apresentados, facilitando a consulta do trecho da rede que será analisado.
As configurações de exibição delimitam a parte da topologia apresentada na tela. Utilize a hierarquia e o nó principal para concentrar a visualização nos equipamentos e nas conexões de interesse.
Clique em Exibir configurações.
Em Exibir hierarquia, informe quantos níveis da topologia serão exibidos a partir do nó principal (de 1 a 10).
Em Nó principal, selecione o switch que será a raiz da visualização.
Clique em OK.
Lendo a topologia
Na lateral esquerda, um painel-resumo mostra a quantidade de Switches e de Dispositivos na topologia, no formato x/y. Mostrar Mais expande o painel para exibir a legenda por tipo de dispositivo.
Operações na topologia
Atualizando a topologia
A atualização permite consultar o estado atual dos equipamentos e revisar as conexões exibidas na árvore. Escolha entre atualizar os status ou redescobrir a topologia conforme a necessidade de acompanhamento da rede.
Exportando a topologia
A exportação permite salvar uma imagem da topologia exibida para documentar a organização da rede e apoiar relatórios de infraestrutura. O arquivo representa os equipamentos e as conexões apresentados na visualização.
Exportar imagem de topologia de rede:Gera a imagem da topologia, útil para documentação e relatórios de infraestrutura. O download é concluído em um arquivo compactado (.zip) nomeado com a data e a hora da exportação, no formato
Topologia de rede-AAAA-MM-DD-HH-MM-SS.zip. Ao final, uma mensagem de solicitação confirma o download e oferece os botões Abra a pasta, que abre o local onde o arquivo foi salvo, e Abrir, que abre o arquivo.
Exportar lista de dispositivos:Gera um arquivo compactado (.zip) nomeado com a data e a hora da exportação, no formato Lista de dispositivos-AAAA-MM-DD-HH-MM-SS.zip. Como na exportação da imagem, uma mensagem de solicitação confirma o download e oferece os botões
Abra a pasta e Abrir.
Consultando as informações de um switch
Na topologia, clique sobre um switch para abrir o painel lateral com seus dados. O painel tem duas abas, Informações sobre o dispositivo e Informações da porta. Para fechá-lo, use o X no canto superior direito.
Aba Informações sobre o dispositivo
São exibidos modelo, nome, número de série (NS), endereço IP, endereço MAC, máscara de sub-rede, total de portas, versão do software e tempo de atividade.
Em Uso do dispositivo, dois indicadores mostram a utilização de CPU e o uso de memória. Valores altos e persistentes indicam sobrecarga do equipamento e merecem investigação. No topo da aba, a área Operações do dispositivo reúne três ações: Reinicialização do dispositivo,
Restaurar as configurações de fábrica e Configurações, que abre a tela de configuração do switch.
Consultando as informações do switch
Descrição
Parâmetros
Restaurar as configurações de fábrica
apaga toda a configuração do switch. Depois da restauração, o equipamento pode ficar inacessível pelo IP cadastrado na plataforma e exigir reconfiguração local. Assim como a reinicialização, essa ação interrompe a conectividade de tudo o que está ligado ao switch.
Aba Informações da porta
Esta aba permite avaliar o consumo de energia e o estado de cada porta. O botão Configurações também está disponível aqui e leva à mesma tela de configuração.
Aba Informações da porta
Esta aba permite avaliar o consumo de energia e o estado de cada porta. O botão Configurações também está disponível aqui e leva à mesma tela de configuração.
Consultando as informações do switch
Descrição
Parâmetros
Informações de potência do PoE
apresenta a potência total em uso em relação ao orçamento do switch (por exemplo, 10,2 W de 360 W) e o pico de potência dos últimos 7 dias. Acompanhar o pico ajuda a dimensionar a adição de câmeras sem exceder a capacidade de alimentação do switch.
Detalhes da porta
mostra cada porta é representada por um ícone. A legenda diferencia porta óptica de porta elétrica, e o ícone PoE identifica as portas com fornecimento de energia. A cor indica o estado do tráfego: fluente, congestionada ou desconectada. Ao selecionar uma
porta, três blocos são exibidos abaixo da grade.
Informações básicas
mostra a velocidade da porta, o modo duplex e o status de controle de fluxo.
Estatística
mostra os contadores de pacotes unicast, multicast e de transmissão, os bytes enviados e recebidos e a perda de pacotes em RX e TX. Mostrar Mais exibe contadores adicionais. O botão Apagar zera os contadores, o que é útil para medir o comportamento
da porta a partir de um momento específico, como depois de trocar um cabo.
Informações do vizinho
mostra nome da porta, modelo, endereço MAC e endereço IP do equipamento conectado, obtidos via LLDP, o que ajuda a identificar o que está ligado em cada porta.
Configurando Switches
No Status da Rede, é possível consultar switches compatíveis e acessar opções de configuração de parâmetros de rede, alarmes e portas. A disponibilidade dos recursos depende do modelo e do protocolo de integração.
Acessando as configurações do switch
A janela de configuração reúne os ajustes do dispositivo e das portas disponíveis para o switch selecionado. Acesse o equipamento pela página Status da Rede e escolha o bloco correspondente ao parâmetro que deseja consultar ou alterar.
No Defense IA Client, acesse Centro de Manutenção → Monitoramento de Recursos → Status da Rede.
Localize o switch e abra a função de configuração pelo ícone disponível no canto superior direito.
Na janela do equipamento, escolha Configuração do dispositivo ou Configuração da porta no menu lateral.
Realize as mudanças necessárias e clique em Aplicar na seção correspondente.
A janela identifica o switch no topo. A seta no canto superior esquerdo retorna à visualização anterior. As alterações de cada bloco são gravadas ao utilizar o botão Aplicar do próprio bloco.
Configuração do dispositivo
Esta seção reúne os parâmetros de rede dos switches SMART compatíveis, como endereço IP, máscara de sub-rede, gateway e servidores DNS. Esses ajustes definem como o equipamento se comunica na rede e devem ser conferidos antes de aplicar alterações.
Parâmetros de rede
Parâmetro
Descrição
Endereço IP
Endereço de comunicação do switch, obtido por DHCP ou definido manualmente.
Máscara de sub-rede
Identifica a sub-rede à qual o equipamento pertence.
Gateway
Endereço utilizado para encaminhamento a outras redes, quando necessário.
DNS preferencial e alternativo
Servidores empregados para resolução de nomes, quando aplicável.
Com Aquisição automática, os parâmetros fornecidos pelo DHCP são preenchidos automaticamente e os campos correspondentes ficam indisponíveis para edição. Com Inserção manual, o operador pode informar os dados de rede aplicáveis. A edição dos campos de DNS depende das opções
apresentadas pelo dispositivo.
Configuração de alarmes
Os alarmes do switch permitem sinalizar condições como loop de rede, conflito de IP e congestionamento de portas. A configuração inclui os eventos monitorados e o limite de utilização que aciona o alerta de porta congestionada.
Alarmes do switch
Alarme
Descrição
Loopback
Detecta condições associadas a loop de rede, conforme os recursos do equipamento.
Conflito de IP
Indica que outro equipamento foi detectado utilizando o mesmo IP do switch.
Porta congestionada
Indica utilização de RX ou TX acima do limite configurado.
Limite de alerta
Percentual utilizado para acionar o alerta; o material original informa intervalo de 0% a 100% e valor padrão de 90%.
Os alertas relacionados ao switch precisam ser configurados também na área de gerenciamento da manutenção para que sejam acompanhados no fluxo de alertas da plataforma, conforme as regras adotadas no ambiente.
Configuração das portas
A configuração das portas permite consultar e ajustar o funcionamento de cada interface do switch, incluindo habilitação, velocidade, modo duplex e recursos de PoE. As opções disponíveis dependem do modelo do equipamento e do protocolo utilizado na integração.
Parâmetros das portas
Parâmetro
Finalidade
Porta / Nome da porta
Identifica a interface gerenciada.
Status da porta
Habilita ou desabilita a interface.
Controle de fluxo
Ajuda a controlar a transmissão quando há limitações de recepção, se suportado.
Velocidade da porta
Configura negociação automática ou velocidade fixa compatível.
Modo Duplex
Seleciona negociação automática, Half Duplex ou Full Duplex.
PoE
Controla o fornecimento de energia em portas compatíveis.
PD Alive
Permite acompanhar o dispositivo alimentado por PoE e reiniciar a alimentação conforme critérios do equipamento.
Longa distância
Em modelos compatíveis, pode ampliar o alcance mediante redução da velocidade de transmissão.
Full Duplex permite envio e recepção simultâneos; Half Duplex alterna entre os sentidos. Autonegociação determina parâmetros compatíveis entre os equipamentos. Para a função de longa distância, o conteúdo original informa até 250 m a 10 Mbps, dependendo de modelo e condições
do cabeamento.
Diferenças entre os protocolos de acesso
O protocolo utilizado no cadastro do switch determina quais parâmetros podem ser consultados ou alterados pela plataforma. A tabela compara os recursos disponíveis pela integração Intelbras/SMART e por SNMP, distinguindo campos editáveis, somente leitura e opções não exibidas.
Disponibilidade conforme o protocolo
Parâmetro
Intelbras / SMART
SNMP
Identificação da porta
Exibida
Exibida
Status da porta
Editável
Editável
Controle de fluxo
Editável
Somente leitura
Velocidade da porta
Editável
Somente leitura
Modo Duplex
Editável
Somente leitura
Status do PoE
Editável
Editável
Longa distância
Editável
Não exibida
Nas opções apresentadas somente para leitura via SNMP, alguns valores podem aparecer como Desconhecido. Confirme as limitações na versão de firmware e nos modelos utilizados.
Reinicialização e restauração
Visualizando Detalhes do Dispositivo
Faça login no Intelbras Defense IA Client. Na página Inicial, clique no ícone e selecione Centro de Manutenção > Monitoramento de Recursos > Status da Rede. Clique em um dispositivo para visualizar seus detalhes.
Dispositivos: Você pode visualizar as informações básicas, os switches e os alertas dos últimos 7 dias.
Switches: Você pode visualizar as informações deles mostradas abaixo.
Visualizando Detalhes do Dispositivo — tabela 36
Parâmetro
Descrição
Detalhes do Dispositivo
Exibe as informações básicas, como o modelo, nome e número de série.
Uso do Dispositivo
Exibe o uso de CPU e de memória. As informações são atualizadas a cada 10 s.
Informações de Alerta dos Últimos 7 Dias
Exibe os alertas ocorridos nos últimos 7 dias.
Informações da Porta
(Seção que engloba as propriedades abaixo)
- Informações de Energia PoE
Exibe a potência PoE total no momento e o pico de potência PoE dos últimos 7 dias. As informações são atualizadas a cada 10 s.
- Detalhes da Porta
Clique em uma porta para visualizar seus detalhes. As informações são atualizadas a cada 10 s.
- Informações de Vizinhos
Exibe as informações dos dispositivos adicionados à porta selecionada.
Exportando Informações da Rede
Exporte a topologia da rede atual e a lista de dispositivos para o seu computador.
Procedimento
Passo 1: Faça login no Intelbras Defense IA Client. Na página Inicial, clique no ícone e selecione Centro de Manutenção > Monitoramento de Recursos > Status da Rede.
Passo 2: Clique em Exportar e, em seguida, selecione Exportar Imagem da Topologia de Rede ou Exportar Lista de Dispositivos.
Passo 3: Insira a senha de login e configure uma senha de criptografia e, em seguida, clique em OK.
Gerenciamento de Manutenção
O Gerenciamento de Manutenção concentra funções relacionadas ao acompanhamento de alertas, planos de atualização, relatórios de análise e atividades de transferência de arquivos.
Alerta
A configuração das portas permite consultar e ajustar o funcionamento de cada interface do switch, incluindo habilitação, velocidade, modo duplex e recursos de PoE. As opções disponíveis dependem do modelo do equipamento e do protocolo utilizado na integração.
Recursos disponíveis na Regra de Acesso
Recurso
O que é monitorado
Exemplo de itens
Servidor
Hardware e armazenamento do servidor do Defense IA
Alarme de CPU anormal, Alarme de RAM anormal, Disco de instalação completo, Disco de vídeo completo
Serviço
Situação dos serviços do sistema (ex.: ACDG, ARCMS, ARS, BSMS, DMS, DUS, MGW, MTS)
Parado, Falha de disco, Falha na leitura e gravação do disco
Dispositivos
Conexão e saúde dos equipamentos: Encoder, Dispositivo de segurança, Dispositivo LPR, Controladora de acesso, Dispositivo de exibição, Vídeo Porteiro, Controlador de elevador, Dispositivo de emergência, Radar,
Controlador de Vídeo Wall, Dispositivo de rede, Dispositivo inteligente
O dispositivo está desconectado, Disco cheio, Erro de disco, Porta off-line, Porta congestionada, Alarme de loopback, Conflito de IP
Como os alertas são gerados
O monitoramento é contínuo. Cada condição tem um limite, e o alerta só é gerado quando a condição se mantém no estado monitorado pelo tempo configurado. Por exemplo, com o limite de 10 segundos, um conflito de IP só gera
alerta se persistir por 10 segundos ou mais. Isso evita avisos causados por oscilações momentâneas.
Quando a condição atinge o limite, o sistema cria o alerta com status Em espera, exibe-o em Gerenciamento da manutenção > Alerta e envia as notificações configuradas na regra. O título do alerta segue o
padrão origem + item + condição, como em "Conflito de IP≥10s".
Supressão de alertas repetidos
Para não inundar a equipe com avisos do mesmo problema, o sistema aplica uma lógica de supressão: enquanto existir um alerta de determinado tipo, para determinado dispositivo, ainda não processado/aceito pelo operador,
novos alertas desse mesmo tipo e desse mesmo dispositivo não são processados. Só depois que o operador trata o alerta anterior o sistema volta a gerar e notificar ocorrências daquele tipo para aquele dispositivo.
Acessar as regras de alerta
Lista com todas as regras cadastradas
Coluna
Descrição
Nome da regra
Nome dado à regra
Nível de alerta
Prioridade dos alertas gerados (ex.: Alta)
Tempo de execução de regra
Horário em que a regra fica ativa. Quando cobre o dia inteiro, aparece como Todo o dia
Alvos de monitoramento
Tipo de recurso monitorado (ex.: Serviço, Encoder, Dispositivo de rede)
Método de notificação
Notificação via e-mail, Notificações push ou as duas
Criado por
Usuário que criou a regra
Operar
Chave para habilitar ou desabilitar a regra e botão de edição (lápis)
Criar uma regra de alerta
Clique em Adicionar. A tela tem três blocos, Informações básicas, Definir regras e Esquema de notificação, e os atalhos à direita levam direto a cada um. Ao terminar, clique em OK
para salvar ou em Cancelar para descartar. A seta no canto superior esquerdo volta à lista.
Passo 1: Informações básicas
Lista com Regra de Alertas Intelbras Defense IA
Campo
Descrição
Nome da regra
Identifica a regra na lista. Use um nome que indique o alvo e o objetivo, como "Switches Bloco A - Rede".
Nível de alerta
Prioridade dos alertas gerados. O padrão é Alta.
Hora de início da execução da regra
Hora em que a regra começa a valer, em horas, minutos e segundos. Padrão: 00:00:00
Hora final da execução da regra
Hora em que a regra deixa de valer. Padrão: 23:59:59
Passo 2: Definir regras
Alvos de monitoramento (obrigatório). Em Selecionar recurso, escolha Selecionar recurso, Serviço ou um tipo de dispositivo dentro de Dispositivos, como Dispositivo de rede.
Use o campo Pesquisar para encontrar mais rápido. Em Selecionar origens do alerta, marque os itens que serão monitorados. Para o servidor, aparece o endereço do próprio servidor. Para dispositivos,
eles aparecem na árvore de locais, organizados por grupos. A opção Seleção automática de subnó faz com que, ao marcar um nó, todos os itens abaixo dele sejam marcados também.
Itens da tabela de Regra de Alertas Intelbras Defense IA
Coluna
Descrição
Número
Ordem do item
Item monitorado
Situação que será avaliada
Condições
Operador de comparação (ex.: ≥)
Limite
Valor a partir do qual o alerta é gerado, com a unidade ao lado (ex.: Segundos)
Operar
Chave que habilita ou desabilita aquela condição, sem precisar excluí-la
Para o recurso Dispositivo de rede, a tabela traz estes itens, com os limites de partida exibidos na tela:
Itens da tabela de Dispositivo de rede
Item monitorado
Condição
Limite
O dispositivo está desconectado
≥
60 segundos
Porta off-line
≥
10 segundos
Porta congestionada
≥
10 segundos
Alarme de loopback
≥
10 segundos
Conflito de IP
≥
10 segundos
Exemplos de regras para recursos de dispositivos
Exemplo de regras para recursos de servidor
Exemplos de regras para recursos de serviços
Passo 3: Esquema de notificação
Notificações Push: Define quem será avisado quando um alerta for gerado. Há dois canais independentes, cada um com sua chave.
Ao ativar a chave, selecione os destinatários na lista Todos, organizada por perfil de usuário (Super administrador, Administrador, Usuário normal). Expanda um perfil para escolher usuários específicos ou
marque o perfil inteiro. Os escolhidos aparecem em Selecionado, com o contador de destinatários no título, e o ícone de vassoura limpa a seleção. Use o campo Pesquisar de cada lista para localizar
usuários. A notificação é exibida no canto superior direito do Defense Client.
Notificações via e-mail: Ative a chave para enviar o alerta por e-mail. No campo Destinatário, defina quem receberá a mensagem. Há duas formas, que podem ser combinadas. Para escolher usuários cadastrados
na plataforma, clique em +. Na janela Selecionar destinatário, localize os usuários pelo filtro Todos ou pelo campo Pesquisar. A lista mostra o Nome de usuário e o Endereço de e-mail
de cada um. Marque os desejados, clique na seta > para movê-los para Selecionado, onde o contador indica quantos foram escolhidos, e confirme em OK. O ícone de vassoura limpa a seleção.
Visualizar e tratar os alertas gerados
Os alertas ficam em Gerenciamento da manutenção > Alerta, na aba Todos. É possível favoritar alertas, exportar a lista, filtrar e classificar. Cada alerta mostra tipo, origem, item, condição, status, data,
hora e há quanto tempo foi gerado. Ao selecionar um alerta, o painel lateral exibe a evolução do atendimento (Em espera, Processando, Resolvido), as informações básicas, a origem, a duração, a regra
que o gerou e os dados do servidor ou do dispositivo. O botão Aceitar inicia o tratamento.
Relatório de Análise
A página Relatório de Análise apresenta um Relatório de operação e manutenção para o período e filtros selecionados. A área lateral permite filtrar por Hora, Tipo de recurso, Tipo de alerta e Prioridade do alerta.
A parte visível do relatório mostra Situação de execução do sistema, com status geral e contagem de servidores e serviços anormais, além de Acesso ao dispositivo, com indicadores por categorias de equipamento. Também estão disponíveis Enviar relatório e Baixar relatório.
Acesse Gerenciamento de Manutenção → Relatório de Análise.
Escolha o intervalo no campo Hora e ajuste os demais filtros.
Clique em Pesquisar para atualizar a consulta.
Analise os indicadores, compare com os registros de alerta e use Enviar relatório ou Baixar relatório, conforme necessário.
Status de Transferência de Arquivos
A tela Status de transferência de arquivos permite pesquisar atividades de transferência e acompanhar a situação apresentada para os registros disponíveis. Ela combina filtros com indicadores resumidos e uma lista de operações.
Na área Filtro, são visíveis Fonte do arquivo, Dispositivo de armazenamento, Horário de início, Formato de arquivo, Usuários e Nome do arquivo. O painel superior resume Total, Fila, atividades em andamento, downloads e falhas, entre outros estados que podem aparecer conforme a
configuração.
Acesse Gerenciamento de Manutenção → Status de transferência de arquivos.
Defina filtros de origem, armazenamento, período, formato, usuário ou nome do arquivo.
Clique em Pesquisar e examine os registros exibidos.
Quando houver itens elegíveis, consulte as ações disponíveis na coluna Operação e documente seus resultados.
Atualização do Dispositivo
Esta seção reúne as abas Atualização do dispositivo e Atualização de dispositivo móvel. A primeira permite adicionar, excluir e pesquisar planos de atualização; a segunda permite enviar e acompanhar pacotes de programa para equipamentos móveis compatíveis.
Criar um plano de atualização
O plano reúne os dispositivos que receberão o pacote do programa e define a opção de início da atualização. Preencha a identificação do plano, selecione os equipamentos e carregue um arquivo compatível com o modelo e a versão original do programa.
Acesse Gerenciamento de Manutenção > Atualização do Dispositivo e clique em Adicionar.
Preencha Nome do plano. O campo é obrigatório, identificado por um asterisco na interface.
Na área Selecione o dispositivo, utilize os filtros Categoria do dispositivo, Tipo de dispositivo, Modelo de dispositivo e Versão do programa para localizar os equipamentos desejados. Na captura, a categoria selecionada é Encoder e o tipo é DVR/iMHDX.
Localize os equipamentos pela árvore de organizações ou pelo campo Pesquisar, marque os itens desejados e utilize a seta entre os painéis para incluí-los na lista Selecionado.
Confira a quantidade e os dados dos equipamentos na lista Selecionado, que apresenta nome do dispositivo, organização, modelo, versão do programa e operação. A área de seleção indica uma faixa de 1 a 2000 dispositivos.
Em Início da Atualização, escolha Agora para a opção de início imediato ou Personalizado para definir um início personalizado.
Na área Enviar pacote do programa, clique em Carregar arquivo e selecione o pacote de atualização no formato .bin. O tamanho do pacote não deve exceder 2 GB.
Atualização de dispositivo móvel
A aba Atualização de dispositivo móvel permite enviar pacotes de programa para atualização em lote dos equipamentos móveis compatíveis. A mensagem da tela lista os dispositivos MMHDX, MNVD, MSVD e MPT.
A tabela apresenta Tipo de dispositivo, Pacote de Programa, Versão, Hora do envio, Carregar status do FTP e Operação. Utilize essas informações para consultar os pacotes enviados e acompanhar o status de carregamento no FTP.
Enviar um pacote de atualização
O botão Envio abre a janela de seleção do tipo de dispositivo e do arquivo de atualização. O formato exigido depende do equipamento selecionado.
Em Atualização do Dispositivo, selecione a aba Atualização de dispositivo móvel.
Clique em Envio para abrir a janela de envio do pacote.
Selecione o Tipo de dispositivo. Na janela apresentada, a opção exibida é MDVR/MXVR/MNVR.
Clique no botão Envio da janela e selecione o arquivo: utilize .bin para MDVR, MXVR e MNVR ou .zip para MPT, respeitando o limite de 2 GB.
Confira o tipo de dispositivo e o pacote selecionado e clique em OK para confirmar. Para desistir, clique em Cancelar.
Consulte a listagem para acompanhar os dados do pacote e a coluna Carregar status do FTP.
Atualização do Defense IA BCM
Esta função permite carregar o pacote de atualização do aplicativo Defense IA BCM utilizado com bodycams.
Na área Informações básicas, o botão Carregar arquivo permite selecionar o pacote do programa. São aceitos somente arquivos no formato .zip, com tamanho inferior a 1 GB.
Carregamento do pacote e atualização do aplicativo
Acesse Central de Manutenção > Gerenciamento de Manutenção > Atualização do Defense IA BCM.
Na área Informações básicas, clique em Carregar arquivo e selecione o pacote .zip, respeitando os requisitos de tamanho e versão.
Após carregar o pacote do programa, faça o download do aplicativo para bodycams na página de download, conforme a orientação apresentada na tela.
Faça login no MPT. Conforme a mensagem da interface, o aplicativo será atualizado automaticamente ao realizar esse login.
Fluxos de Trabalho Integrados
Os fluxos a seguir relacionam as telas de monitoramento e gerenciamento para orientar a investigação de ocorrências. Utilize a sequência correspondente ao problema observado para reunir informações sobre os recursos envolvidos, consultar alertas e acompanhar a situação do ambiente.
Diagnóstico de um switch com alerta de rede
Este fluxo combina funcionalidades demonstradas nas imagens e no conteúdo de configuração de switches. Ele deve ser ajustado conforme o equipamento e a política operacional do ambiente.
Na Estação de Trabalho, verifique o resumo dos alertas e das anormalidades.
Em Monitoramento de Recursos → Status da Rede, localize o switch e examine seu estado e parâmetros disponíveis.
Em Configuração do dispositivo, verifique os parâmetros de IP, gateway e DNS, sem alterar valores antes de confirmar a topologia.
Quando aplicável, confirme a habilitação dos alarmes e a existência das regras correspondentes na Central de Manutenção.
Em Gerenciamento de Manutenção → Alerta, localize a ocorrência, consulte seu tipo, dispositivo de origem, prioridade e detalhes.
Registre a ação tomada e acompanhe o andamento do evento. Use Relatório de Análise quando for necessário consolidar a situação do ambiente.
Investigação de indisponibilidade de dispositivo ou canal
Este procedimento orienta a análise de equipamentos ou canais que apresentam indisponibilidade. A consulta combina o estado atual, o histórico de conectividade, os indicadores do servidor e os alertas do período para ajudar a identificar os recursos envolvidos na ocorrência.
No Status do Dispositivo, identifique se o equipamento está on-line ou anormal.
Abra Histórico on-line e status off-line para verificar registros de mudanças de conectividade no período.
Se a ocorrência envolver vídeo, consulte Status do Canal → Canal de vídeo e compare Status online com Status do canal.
Quando houver suspeita de infraestrutura, verifique Status do Servidor, seus gráficos e serviços.
Consulte alertas do período e inclua as informações relevantes no registro da ocorrência.
Gerenciamento
Visualização e exportação de registros de operador, registros de dispositivo e registros do sistema, e habilitação do modo de depuração do registro de serviço para solução de problemas.
Registro de Operações
Visualize e exporte Registros que registram as operações dos usuários, como visualização de vídeo em tempo real de um canal.
Procedimento:
Faça login no Client Defense.
Na página inicial, selecione Gerenciamento > Registro > Registro de Operação.
Selecione um ou mais tipos de Registro.
Especifique o tempo e palavras-chave e clique em Buscar.
É possível pesquisar até 1 mês de logs por vez.
Para exportar os logs, clique em Exportar e siga as instruções na tela.
Ao buscar os logs serão listados com as seguintes características: data, hora, nome do usuário, conteúdo do registro, resultados da operação, ip e porta
Na imagem abaixo está o exemplo de uma busca realizada:
Registros do Dispositivo
Visualize e exporte Registro gerados por dispositivos.
Procedimento:
Faça login no Client Defense.
Na página inicial, selecione Gerenciamento > Registros > Registros de Dispositivo.
Selecione um dispositivo e tempo e clique em Buscar.
Para exportar os Registros, clique em Exportar e siga as instruções na tela.
Ao buscar os Registros serão listados com as seguintes características: data, hora, nome do usuário, tipo de log e conteúdo do registro.
Na imagem abaixo está o exemplo de uma busca realizada:
Registros do Sistema
Visualize e exporte Registros sobre como a plataforma está sendo executada, como por exemplo um erro do sistema.
Procedimento:
Faça login no Client Defense.
Na página inicial, selecione Gerenciamento > Registros > Registros do Sistema.
Selecione um tipo de registro.
Especifique o tempo e clique em Buscar.
É possível pesquisar até 1 mês de Registros por vez.
Para exportar os Registros, clique em Exportar e siga as instruções na tela.
Ao buscar os Registros serão listados os Registros com as seguintes características: data, hora, tipo de log e conteúdo e registro.
Na imagem abaixo está o exemplo de uma busca realizada:
Definições Locais
Após realizar o login no Client pela primeira vez, você precisa configurar os seguintes campos em parâmetros do sistema: Configurações Básicas, Parâmetros de vídeo, Reprodução de gravação, instantâneo, gravação, alarme, Vídeo Wall, Configurações de segurança e
teclas de atalho, Configuração do idioma do Client, Tamanho do Client, Horas e mais.
Procedimento:
Passo 1: Na página inicial do Defense IA Client, selecione Gerenciamento > Definições Locais
Passo 2: Clique em Visão Geral e em seguida configure os parâmetros.
Definições Locais — tabela 38
Parâmetros
Descrição
Tamanho do Client
Selecione uma resolução adequada para o Client de acordo com a tela de exibição do PC.
Exibir fuso horário em registros de clientes e eventos
Quando selecionado, o Client e o tempo dos alarmes mostrarão tanto o Horário e fuso horário.
Informação do nó do dispositivo
Selecione que a arvore de dispositivos exibe os dispositivos e seus canais ou apenas canais
Exibir miniaturas de visualização ao vivo ao passar o mouse sobre canais na árvore de dispositivos
Quando selecionada, você pode passar o mouse sobre um canal na árvore de dispositivos na Central de Monitoramento e um instantâneo de sua imagem de vídeo ao vivo será exibido.
Sincronização da hora
Se habilitado, o Client começa a sincronizar a hora da rede com o servidor para concluir a sincronização de temp
Execução automática na inicialização
Se lembrar senha tiver sido selecionado na página de login, selecione Reinicialização automática após a reinicialização, e o sistema ignorará a página de login e abrirá diretamente a página inicial depois que reiniciar o PC da próxima vez. • Se
lembrar senha não estiver selecionado na página de login, selecione reinicialização automática após a reinicialização a página do Client aparecerá depois de reiniciar o PC.
Login automático
Habilite o sistema para ignorar a página de login e abrir diretamente a página inicial ao fazer login na próxima vez. ●Se lembrar senha e Login automático tiverem sido selecionados na página de login, a função já estará ativada. ●Se Lembrar
senha já estiver sido selecionado enquanto Login automático não estiver selecionado na página de login, selecione login automático na página básica para habilitar essa função.
Limite de alarme da CPU
O usuário será solicitado a abrir mais um vídeo quando o uso da CPU exceder o limite definido
Criptografia de transmissão de áudio e vídeo
Criptografe todo o áudio e vídeo para garantir a segurança das informações.
Bloqueio automático do Client
O Client será bloqueado após o período definido e voce não poderá realizar nenhuma operação. Clique para desbloquear o Client e verifique a senha da conta atual para desbloquear o Client.
Parâmetros de conversação de áudio auto adaptáveis
Se ativado, o sistema se adapta automaticamente à frequência de amostragem do dispositivo, ao bit de amostragem e ao formato de áudio para conversa de áudio.
Acesso ao modo de entrada e exibição do cartão
Selecione um modo para a plataforma usar e exiba cartões de acesso. Por exemplo, quando você emite manualmente um cartão para uma pessoa, você pode inserir A-F e números na numeração do cartão se Hex estiver selecionado, mas você só pode
inserir 0-9 se Decimal estiver selecionado.
Sensibilidade do joystick
Selecione a sensibilidade para quando você operar o joystick. Quanto maior a sensibilidade, mais frequentes comandos de joystick são enviados, e maior a possibilidade de que as operações sejam atrasadas devido ao baixo desempenho das câmeras
PTZ.
Passo 3: Clique Salvar
Definindo as Configurações de vídeo
Configurar a divisão de janela, modo de exibição, tipo de fluxo e modo de reprodução da visualização ao vivo e duração da reprodução instantânea
Procedimento:
Passo 1: Na página inicial do Defense IA Client, selecione Gerenciamento > Definições locais local.
Passo 2: Clique em vídeo e em seguida configure os parâmetros.
Definindo as Configurações de vídeo — tabela 39
Parâmetros
Descrição
Divisão de janela padrão
Definir o modo de divisão da janela de vídeo
Escala de exibição de janela
Selecione entre Escala original e Tela cheia
Regra de comutação de fluxo
Quando o número de divisões de janela for maior do que o valor definido, o vídeo ao vivo alternará do tipo de fluxo principal para o tipo de sub-fluxo.
Modo de aquisição de fluxo em tempo real
Selecione-o de acordo com a situação. Se você selecionar Adquirir diretamente do dispositivo, os clients adquirirão fluxos de vídeo diretamente do canal. Se a aquisição direta falhar, a plataforma encaminhará os fluxos de vídeo para os clients.
Quando o dispositivo e os clients estão conectados corretamente à rede, a aquisição direta pode reduzir o uso da largura de banda de encaminhamentos da plataforma. Se muitos clients estiverem adquirindo fluxos de vídeo de um canal, a aquisição
poderá falhar devido ao desempenho insuficiente do dispositivo. As transmissões de vídeo serão encaminhadas aos clients pela plataforma.
Clique Duplo no vídeo para maximizar a janela e alternar para o fluxo principal
Se selecionado, você pode clicar duas vezes em uma janela de vídeo para maximizá-la e alternar do sub-fluxo para o fluxo principal. Clique duas vezes novamente para restaurar o tamanho da janela e em seguida, o sistema irá alterna-lo de volta
para o sub-fluxo
Modo de Reprodução
● Prioridade em tempo real O sistema pode diminuir a qualidade da imagem para evitar o atraso do vídeo. ●Prioridade de fluência O Sistema pode diminuir a qualidade da imagem e permitir atraso para garantir fluência de vídeo. Quanto maior a
qualidade da imagem, menor será a fluência do vídeo. ●Prioridade de equilíbrio O sistema equilibra a prioridade em tempo real e a prioridade de fluência de acordo com o desempenho real do servidor e da rede. ●Personalizado O sistema ajusta o
buffer de vídeo e reduz o impacto na qualidade de vídeo causado pela rede instável. Quanto maior o valor, mais estável será a qualidade do vídeo.
Modo de decodificação Limite da CPU
●Decodificação de software pela CPU: Todos os vídeos serão decodificados pela CPU. Quando você está vendo vídeos ao vivo de grande quantidade de canais, ele vai ocupar muitos recursos da CPU que afeta outras opções. ●Decodificação de software
por GPU: Todos os vídeos serão decodificados pela GPU. A GPU é a melhor em operação simultânea do que a CPU. Essa configuração liberará recursos da CPU significativamente. ●Modo de desempenho (CPU primeiro): Todos os vídeos serão decodificados
pela CPU primeiro. Quando os recursos da CPU são levados até o limite definido, a plataforma usará a GPU para decodificar vídeos.
Exibir a exibição ao vivo anterior após a reinicialização
Se selecionado, o sistema exibirá a última visualização ao vivo automaticamente depois que você reiniciar o Client.
Fechar vídeos sendo reproduzidos após longo período de inatividade
O sistema fecha a visualização ao vivo após automaticamente após a inatividade por um período de tempo pré-definido. Suporta até 30 Tempo de inatividade minutos
Status do vídeo do dispositivo de exibição
Depois de ativado, se o dispositivo estiver gravando um vídeo, um ícone será exibido no canto superior da janela.
Tempo de reprodução instantânea
Clique na página de visualização ao vivo para reproduzir o vídeo do período anterior. O período pode ser definido pelo usuário. Por exemplo, se você definir 30 segundos, o sistema reproduzirá o vídeo dos 30 segundos anteriores.
Tipo de pesquisa do fluxo de vídeo do dispositivo
Selecione um tipo de fluxo padrão ao reproduzir gravações de um dispositivo. Se somente a Sub-fluxo 2 estiver selecionado, mas o dispositivo não suportar o sub-fluxo 2, as gravações do sub-fluxo 1 serão reproduzidas
Modo de extração de quadro
A extração de quadros é útil para garantir fluência e diminuir a pressão na decodificação, largura de banda e encaminhamento ao reproduzir vídeos de alta definição. Quando a extração de quadros estiver habilitada, determinados quadros serão
ignorados. ●Não extrair: A extração de quadros não será habilitada em nenhuma situação. ●Auto adaptável: A plataforma permitirá a extração de quadros com base na resolução e na velocidade. ●Força: A extração de quadros está sempre ativa.
Intervalo de instantâneo continuo
Defina o número e o intervalo entre cada Instantâneo. Por exemplo, se o Intervalo de Instantâneo Continuo for de 10 segundos e o Número de Instantâneos Contínuos for 4, quando você clicar com o botão direito do mouse no vídeo ao vivo/Reprodução
e selecionar instantâneos, 4 imagens serão tiradas a cada 10 segundos
Passo 3: Clique Salvar
Definindo as Configurações de Vídeo Wall
Procedimento:
Passo 1: Na página inicial do Defense IA Client, selecione Gerenciamento > Definições Locais local.
Passo 2: Clique em Vídeo Wall e configure os parâmetros.
Definindo as Configurações de Vídeo Wall — tabela 40
Parâmetros
Descrição
Tipo de transmissão padrão
Selecione uma das opções como transmissão padrão para exibição no vídeo wall.
Regra de Troca de transmissão
Quando o número de divisões de janela for maior que o valor definido, o vídeo ao vivo mudará da transmissão principal para a transmissão secundária.
Clique duplo no vídeo para maximizar a janela e alternar para a trasmissaõ primária
Clique duas vezes para maximizar a janela e alternar para a transmissão principal. Clique duas vezes no vídeo para maximizar a janela; o tipo de stream será alterado para transmissão primária.
Tempo de Permanência da Fonte de Vídeo
Define o intervalo de tempo padrão entre os canais durante a exibição em Ronda.
Exemplo: se forem configurados 5 segundos e houver 3 canais de vídeo, a imagem ao vivo de cada canal será exibida por 5 segundos antes de alternar para o próximo.
Modo de Decodificação de Vídeo no Wall
Ronda: vários canais de vídeo alternam a decodificação em uma única janela por padrão.
Exibição lado a lado: os canais de vídeo são exibidos em janelas no modo mosaico por padrão.
Perguntar sempre: ao arrastar um canal para a janela, o sistema solicitará que você selecione o modo ronda ou exibição lado a lado.
Passo 3: Clique Salvar
Definição da Configuração de Alarmes
Configurando som personalizado de alarme
Configurar o som do alarme e o método de exibição do alarme no Client
Procedimento:
Passo 1: Na página inicial do Defense IA Client, selecione Gerenciamento > Definições Locais local.
Passo 2: Clique em Alarme e configure os parâmetros.
Passo 3: Clique em , para acessar a uma definição explicita de um
evento especifico para possuir o som personalizado.
É possível incluir até 16 canais de vídeo e snapshots na inclusão de ação de um evento.
Passo 4: Configure os parâmetros:
Definição da Configuração de Alarmes — tabela 41
Parâmetros
Descrição
Padrão
Todos os tipos de alarmes usarão o mesmo som de alarme padrão quando acionados
Customizado
Clique em Modificar som de alarme em seguida você pode alterar o som do alarme e seu modo de reprodução de cada tipo de alarme.
Abrir Ligação de vídeo quando alarme ocorrer
Se selecionada a plataforma abrirá automaticamente o(s) vídeo(s) vinculado(s) quando ocorrer um alarme: ● Como pop-up: O vídeo de alarme será reproduzido em uma janela pop-up. ● Abrir na visualização ao vivo: O vídeo do alarme será reproduzido
em uma janela na Central de monitoramento. Para essa função funcionar devidamente, você deve habilitar Quando um alarme é acionado, exibir visualização ao vivo da câmera no Client ao configurar um evento.
Duração da Exibição Pop-up
Ao configurar os vídeos de alarme para serem exibidos como janelas pop-up, você pode selecionar por quanto tempo as janelas pop-up serão exibidas e se deseja exibir as janelas pop-up e o Client na parte superior da tela
Dispositivo no mapa pisca quando alarme ocorre
Defina um ou mais tipos de alarme para notificação de alarme no mapa. Quando ocorre um alarme o dispositivo correspondente pisca no mapa.
Passo 3: Clique Salvar
Definir configuração Armazenamento de arquivos
Configure o caminho de armazenamento, regra de nomenclatura, tamanho do arquivo e o formato de gravações e instantâneos.
Procedimento:
Passo 1: Na página inicial do Defense IA Client, selecione Gerenciamento > Configuração local.
Passo 2: Clique em Armazenamento de Arquivos e configure os parâmetros.
Definir configuração Armazenamento de arquivos — tabela 42
Parâmetros
Descrição
Regra de nomenclatura de vídeo
Selecione uma regra de nomenclatura para gravações manuais.
Caminho de armazenamento de vídeo
Defina um caminho de armazenamento de gravações manuais durante a visualização ao vivo ou a reprodução. O caminho padrão é C:\Users\Pubilc\Intelbras Defense IA\Record.
Tamanho do arquivo de vídeo
Configure o tamanho máximo de um arquivo de vídeo. Se você baixar um vídeo maior do que um tamanho definido a plataforma o dividirá em vários arquivos. O tamanho máximo pode ser de até 4GB para sistemas operacionais de 32 bits e 1024 GB para
sistemas operacionais de 64 bits.
Formato da imagem
Selecione um formato para instantâneos.
Regra de nomenclatura de imagem
Selecione uma regra de nomenclatura para instantâneos
Caminho de armazenamento de imagem
Defina um caminho de armazenamento para instantâneos. O caminho padrão é C:\Users\Public\Intelbras Defense IA\Picture.
Passo 3: Clique Salvar
Exibindo teclas de atalho
Exibir teclas de atalho para operar o Client rapidamente
Procedimento:
Passo 1: Na página inicial do Defense IA Client, selecione Gerenciamento > Definições locais.
Passo 2: Clique em Teclas de atalho para ver as teclas de atalho do teclado do PC e do joystick USB.
Passo 3: Clique Salvar
Exportando e importando configurações
Para os parâmetros nas configurações locais configurados pelo usuário atualmente conectado ao Client PC, eles podem ser exportados e importados para outro client PC. Isso é útil para que o usuário não precise configurar os parâmetros novamente ao usar uma nova
plataforma.
Procedimento:
Passo 1: Na página inicial do Defense IA Client, selecione Gerenciamento > Definições locais.
Passo 2: Clique em Exportar/Importar Configurações no canto inferior direito
Passo 3: Exportar ou Importar configurações
Configurações de exportação.
Os parâmetros de alarme, som e mapa de Flashs não serão incluídos nas configurações exportadas.
Clique em Exportar configurações.
Selecione Exportar para arquivo e em seguida, exporte as configurações para o caminho especificado do seu computador. Ou selecione Enviar por e-mail e envie as configurações para o endereço de e-mail especificado.
Clique OK.
Importar configurações
Clique em importar configurações
Clique em em seguida, abra o arquivo exportado de configurações
Clique OK.
Exportando e importando configurações
Você pode reproduzir vídeos locais diretamente na plataforma.
Procedimento:
Passo 1: Na página inicial do Defense IA Client, selecione Gerenciamento > Vídeo local.
Passo 2: clique no ícone de mais para selecionar um ou mais
arquivos, ou ícone de pasta com sinal de mais para abrir todos os
arquivos em uma pasta
Passo 3: arraste um arquivo para a janela à direita ou clique nele com o botão direito do mouse para reproduzir.
Exportando e importando configurações — tabela 43
Parâmetros
Descrição
Menu com o botão direito do mouse
Instantâneo contínuo: tire instantâneos da imagem atual (três instantâneos de cada vez por padrão).
Ajuste de vídeo: ajuste o brilho, contraste, saturação e croma do vídeo.
Zoom digital: clique nele e em seguida, clique duas vezes na imagem do vídeo para ampliar a imagem. Clique duas vezes na imagem novamente para sair do zoom.
Feche todos os vídeos em reprodução.
Divida a janela em várias e reproduza um vídeo em tela cheia.
Tire um instantâneo da imagem atual e salve-a localmente.
Feche a Janela.
Reprodução rápida/lenta suporta 64X ou 1/64X.
Reprodução quadro a quando/ Quadro a quadro para trás.
Capture o destino na janela de reprodução. Clique para selecionar o método de pesquisa e em seguida o sistema vai para a página com os resultados da pesquisa.
Mais operações:
Mova a área de seleção.
Ajuste o tamanho da área de seleção.
Clique com o botão direito do mouse para sair da pesquisa por instantâneo.
Comandos Rápidos
Personalize comandos HTTP e execute-os rapidamente. Os métodos de solicitação de GET, POST, PUT e DELETE são suportados.
Procedimento:
Passo 1: Na página inicial do Defense IA Client, selecione Gerenciamento > Comandos Rápidos.
Passo 2: clique em configuração
Passo 3: Clique em Adicionar.
Passo 4: configure os parâmetros e clique em OK.
Passo 5: clique no nome de um comando rápido e execute-o.
Multi-site
A função de Multi-site permite ao Client se conectar com outros servidores e visualizar algumas informações e dispositivos dos servidores conectados.
O usuário conectado ao Client deve possuir a permissão de multi-login para acessar os servidores configurados no Multi-site.
Funções do multi-site:
No recurso de Multi-site é possível interação e acesso a informações de outros servidores Defense na mesma versão.
No módulo de Busca Forense, existe a possibilidade de realizar pesquisas por Recursos, Imagens e Registros de pessoas e veículos diretamente nos servidores configurados no Multi-site, ampliando o alcance das consultas.
No módulo de Central de eventos ao configurar o Multi-site, caso o usuário tenha as permissões, é possível acessar eventos em tempo real, histórico de eventos e estatísticas de eventos referentes aos servidores configurados. Neste mesmo menu agora
existe a possibilidade de encaminhar o processamento de um evento para usuários (não super administradores) dos servidores configurados no Multi-site.
No módulo de Central de monitoramento, é possível acessar os Recursos de canais de vídeo (visualização ao vivo e reprodução) dos dispositivos configurados nos servidores Multi-site.
Client Defense IA Mobile
Primeiro Acesso
Certifique-se de que o aplicativo e a plataforma Defense estejam na mesma rede LAN. Caso contrário, o login pode falhar.
Procedimento:
>> Passo 1: No seu telefone celular, clique em
>> Passo 2: Faça login como Usuário Normal ou Usuário de Domínio.
Usuário Normal: Utlize uma conta criada na plataforma.
Na tela de login, toque em Usuário Normal.
Insira o nome de usuário, senha endereço de IP e número da porta da platafroma e, em seguida, clique em Login.
Usuário de Domínio: Usuários da plataforma importados do mesmo domínio da organização, como uma empresa.
Na tela de login, clique em Usuário de Domínio.
Insira o nome de usuário, senha endereço de IP e número da porta da plataforma e, em seguida, clique em Login.
O nome de usuário, a senha, o endereço de Ip e o número da porta devem ser os mesmos configurados na plataforma Intelbras Defense IA.
Para alterar o endereço de IP e o número da porta, clique em Editar na tela de login (indisponível no primeiro login).
>> Passo 3 (Opcional): Deesenhe um Pardrão de desbloqueio.
Você deverá desenhar o pafrão de desbloqueio para acessar o aplicativo após fechá-lo sem sair da conta e abri-lo novamente.
Toque em Falha no login? caso não consiga acessar a conta.
Será necessário alterar a senha no primeiro login quando a opção de alteração se senha estiver habilitada na plataforma.
Tela inicial
Tela inicial — tabela 44
Número
Parâmetro
Descrição
1
Módulos
Apresenta todos os módulos que o usuário pode gerenciar.
2
Registro Histórico
Exibe os canais visualizados recentemente. Toque no canal para ver o vídeo ao vivo.
3
Estatísticas de Eventos
Exibe as estatísticas de alarmes.
4
Servidor
Exibe o status de execução do servidor.
Módulos
O Defense IA Mobile possui os seguintes módulos:
Visualização ao Vivo
Você pode ativar ou desativar Escala de imagem ajustável para visualizar o vídeo.
Para dispositivos IVSS, a tela de visualização ao vivo pode exibir o status de gravação. Se o dispositivo estiver gravando, a tela exibirá um ícone vermelo no canto superior esquerdo.
Suporta a obtenção de stream diretamente do dispositivo por meio do login no endereço IP. Você pode ativar ou desativar Obter diretamente do dispositivo.
Visualização ao Vivo — tabela 45
Número
Parâmetro
Descrição
1
Visualização do dispositivo
2
/
Reproduzir/Pausar
Mixagem de áudio / Silenciar / Áudio 1 / Áudio 2
/
/
Stream principal, Substream 1 e Substream 2
Você pode configurar linhas de regra, incluindo três tipos:
Sobreposição regular
Sobreposição de caixa de alvo
Sobreposição de quadro de detecção dinâmica
Tela dividida: você pode exibir em 1, 4, 9 ou 16 janelas.
Clique para exibir tela cheia.
3
Para mais detalhes sobre operações de reprodução, veja em "Reprodução".
As imagens capturadas são salvas em: Me > Arquivos. Você também pode trocar na imagem no canto inferior esquerdo para ver detalhes.
Os vídeos gravados são salvos em: Me > Arquivos. Você também pode trocar na imagem no canto inferior esquerdo para ver detalhes.
Áudio bidirecional
Conversa por canal: fale para o canal em reprodução.
Conversa com o dispositivo: fale diretamente com o dispositivo.
O áudio bidirecional está disponível apenas em alguns modelos.
Se a conversa com o dispositivo estiver disponível, o sistema solicitará que você escolha entre conversa com o dispositivo e conversa por canal. Caso contrário, apenas a conversa por canal ficará ativada.
Fechar/recuperar a visualização ao vivo. Toque para fechar todas as visualizações ao vivo. Clique novamente para restaurar.
Selecione um vídeo e clique para ativar o modo fisheye. Deslize na tela para corrigir a distorção da imagem.
Para captura, gravação de áudio, consulte os itens anteriores.
O modeo VR fisheya pode ser alternado para o modo 1+3P em montagem na parede.
Função disponível apenas em câmeras fisheye.
Controle PTZ
Zoom: clique em para ampliar ou reduzir a imagem.
Foco: clique em para ajustar a distância focal.
Íris: clique em para ajustar o brilho do vídeo.
Predefinição: adicione predefinições na plataforma do Defense IA. No aplicativo, clique em e selecione uma predefinição. Ao
chamá-la, a câmera se move rapidamente para o alvo monitorado.
Posição rápida: clique em e desenhe um quadro no vídeo ao vivo; a câmera PTZ irá girar, focar e localizar rapidamente essa área.
Controle de direção: clique em para controlar a direção do PTZ (esquerda, direita, cima, baixo, diagonal superior
esquerda/direita e inferior esquerda/direita)
Controle por gesto: use os dedos para pinçar ou abrir na tela para dar zoom.
Captura de imagem: cliqye em para tirar uma foto.
Gravação de vídeo: clique em para gravar vídeos.
Apenas uma janela é exibida durante o controle PTZ.
A função PTZ está disponível apenas em alguns modelos.
Em Eu > Configurações de Monitoramento, selecione o passo do PTZ de 1 a 18. Quanto maior for o valor, mais rápido o movimento do PTZ.
Favoritos. Para mais detalhes, veja em "Favoritos".
Temperatura
Selecione um vídeo e clique em para monitorar a temperatura.
Clique em qualquer ponto da tela para exibir a temperatura naquele local.
Disponível apenas em câmeras térmicas.
Controle de som e luz
: Controle de som: clique em
para ativar ou desativar.
: Controle de luz: clique em
para ativar ou desativar.
Clique em e selecione um evento de alarme definido para acionar um alarme manualmente.
Toque em
, selecione um canal e clique em
para ativar ou
para desativar a entrada/saída de alarme.
Reprodução
Você pode pesquisar e reproduzir vídeos gravados que estão salvos no dispositivo ou na plataforma.
Pré-requisitos
Antes de reproduzir vídeos no aplicativo, você precisa adicionar um plano de gravação, definir o local de armazenamento e habilitar o plano na plataforma do Defense IA.
Procedimento:
>> Passo 1: Na tela inicial, clique em .
>> Passo 2: Reproduza um canal ou múltiplos canais.
Reproduzir um canal: Clique na janela e selecione um canal na lista de dispositivos.
Reproduzir múltiplos canais: Clique em , e selecione até quatro canais na lista de dispositivos conforme necessário.
>> Passo 3: Selecione entre Gravação Central e Gravação do Dispositivo. A data com um ponto azul indica que há vídeos. A gravação Central é selecionada por padrão. Isso pode ser alterado em:
Me > Configuração de Monitoramento > Tipo de Registro de Consulta.
Gravação Central: Vídeos armazenados no seridor. Certifique-se de que os discos de armazenamento estejam instalados.
Gravação do Dispositivo: Vídeos armazenados no dispositivo. Certifique-se de que os dispositivos de armazenamento estejam instalados.
>> Passo 4: Clique na data com um ponto azul e o vídeos será reproduzido automaticamente.
Clique duas vezes no vídeo para ampliar ou reduzir.
Quando vários canais estiverem sendo reproduzidos no modo de visualização única, deslize a janela para esquerda ou direita para ver outros vídeos.
Para excluir um vídeo, clique e segure o vídeo até aparecer a lixeira na parte superior da tela, arraste o vídeo até a lixeira e solte.
Clique na janela e então você poderá ver a resolução atual no canto inferior direito.
Reprodução — tabela 46
Parâmetro
Descrição
/
Ajuste do brilho/ Volume
No lado direito da tela ao vivo, deslize para cima e para baixo para ajustar o brilho e o volume.
Quadro a Quadro
Ao reproduzir o vídeo, você pode assistir ao vídeo ao vivo do canal selecionado em uma pequena janela flutuante, que pode ser arrastada para qualquer lugar.
Clique em para recolher o vídeo ao vivo.
Esta função está disponível apenas quando a janela está no modo de visualização única.
A função está ativada por padrão. Para desativá-la, vá em: Me > Configurações de monitoramento > Quadro a quadro
/
Reproduzir/Pausar
Mixagem de áudio / Silenciar / Áudio 1 / Áudio 2
Toque para reproduzir o vídeo quadro a quadro.
Você pode configurar linhas de regra, incluindo três tipos:
Sobreposição regular
Sobreposição de caixa de alvo
Sobreposição de quadro de detecção dinâmica
Clique para alterar a velocidade de reprodução entre 1x, 2x, 4x, 8x, 1/2x, 1/4x e 1/8x.
A função está disponível apenas quando a janela está no modo de visualização única.
Clique para exibir tela cheia.
As imagens capturadas são salvas em: Me > Arquivos. Você também pode trocar na imagem no canto inferior esquerdo para ver detalhes.
Você também pode tocar na imagem capturada no canto inferior esquerdo da janela para ver os detalhes.
Os vídeos gravados são salvos em: Me > Arquivos. Você também pode trocar no vídeo no canto inferior esquerdo da janela para ver os detalhes.
Clique para recortar um vídeo. Clique em , e selecione o horário de início e de término, depois clique em
. O clipe de vídeo será baixado.
Os clipes de vídeo são salvos em: Me > Arquivos. Você também pode tocar no vídeo no canto inferior esquerdo da janela para ver os detalhes.
Os clipes de vídeo não podem ter mais de 30 minutos nem menos de 5 segundos.
Quando os vídeos baixados atingirem o limite de armazenamento, o aplicativo exibirá um aviso de armazenamento insuficiente.
Ao baixar os clipes de vídeo, se você trocar de conta, sair do aplicativo ou encerrar o processo, o sistema exibirá uma mensagem para confirmar a operação.
O download continua quando o aplicativo está em segundo plano ou quando seu telefone se reconecta à rede.
Os vídeos gravados são salvos em: Me > Arquivos. Você também pode trocar no vídeo no canto inferior esquerdo da janela para ver os detalhes.
Selecione um vídeo e clique para ativar o modo fisheye. Deslize na tela para corrigir a distorção da imagem.
Para captura, gravação de áudio, consulte os itens anteriores.
O modeo VR fisheye pode ser alternado para o modo 1+3P em montagem na parede.
Função disponível apenas em câmeras fisheye.
Mudar vídeo
Clique em Todos e, em seguida, clique em Gravação Central ou Gravação do Dispositivo para alternar o vídeo; o vídeo será reproduzido automaticamente se puder ser encontrado.
No modo de múltiplas visualizações, a gravação central e a gravação do dispositivo podem ser reproduzidas independentemente para cada canal.
Clique na data para selecionar novamente.
Linha do tempo
O bloco azul indica vídeos gravados e a linha vermelha indica o ponto de tempo atual. Arraste a linha do tempo para visualizar o vídeo de qualquer período.
Faça o gesto de pinça (aproximar ou afastar) para dar zoom na linha do tempo e ajustar a precisão do tempo, podendo chegar a 1 minuto.
Toque nos clipes de vídeo abaixo da linha do tempo para visualizar vídeos dentro de um período específico.
/
Retroceder/Pausar
Parar o vídeo.
Controle de Acesso
Você pode abrir ou fechar a porta pelo aplicativo, visualizar vídeos ao vivo de dispositivos de controle de acesso ou intercomunicadores de vídeo, definir a porta como sempre aberta ou sempre fechada, entre outras funções.
Pré-requisitos
Antes de usar esta função, é necessário vincular canais de vídeo aos dispositivos de controle de acesso ou intercomunicadores de vídeo na plataforma do Defense IA. Os pontos de acesso serão adicionados à zona Não atribuída por padrão.
Procedimento:
>> Passo 1: Na tela inicial, clique em
>> Passo 2: Selecione uma zona; os pontos de acesso dessa zona serão exibidos abaixo. Arraste a tela para baixo para atualizar o status dos pontos de acesso.
>> Passo 3: Clique em de um ponto de acesso de porta; então você poderá destravá-la, fechá-la ou visualizar o vídeo ao vivo.
Operações relacionadas
Toque em para visualizar todos os eventos de controle de acesso. Clique em um evento para ver seus detalhes, como informações da
pessoa, número do quarto, imagem capturada, vídeo gravado e VTS DEV (estação principal).
Sempre fechado: Nenhuma pessoa tem permissão para passar..
Sempre aberto: Todas as pessoas podem passar sem verificar suas identificações.
Redefinir: Restaura todas as portas ao estado normal (nem sempre aberto nem sempre fechado). As pessoas precisam verificar suas identificações para passar.
Vídeo Porteiro
Chamada de vídeo
Você pode realizar funções como chamadas entre intercomunicadores de vídeo e o aplicativo, além de pesquisar registros de chamadas.
Pré-requisitos
Antes de gerenciar mensagens de alarme, é necessário realizar configurações na plataforma do Defense IA, como adicionar dispositivos de intercomunicador de vídeo, habilitar ou desabilitar prédio/unidade, e configurar grupos de gerenciamento e suas
relações.
Procedimento:
>> Passo 1: Na tela inicial, clique em
>> Passo 2: Clique em um intercomunicador e, em seguida, clique em para chamada de vídeo ou clique em
para chamada de voz.
Vídeo Porteiro — tabela 47
Função
Descrição
Captura de tela
Toque para tirar uma captura de tela.
Gravar
Toque para gravar vídeos.
Atender/Encerrar chamada
Toque para atender a chamada; toque para recusar ou encerrar a chamada.
Desbloquear
Toque para destravar a porta conectada. Após ser destravada com sucesso, a porta permanecerá aberta por 30 segundos.
Central de Chamadas
Digite o número de chamada do intercomunicador correspondente, como 5#3#8001, e depois toque em Chamar.
Histórico de Chamadas
Todos os registros de chamadas são exibidos na tela Registro de Chamadas. Toque no número na lista para ligar de volta para o intercomunicador.
Excluindo registros
Deslize o item para a esquerda e clique em Excluir.
Clique em , depois em Operação em lote, e então clique em
para excluir os registros todos os registros.
Pesquisando registros de chamadas
Na tela Registros de chamadas, clique em e depois em Log de Chamadas.
Selecione um canal e defina o horário de inicio e término.
Clique em Pesquisar para ver os resultados. Serão exibidos o número de chamada recebida, número de chamada realizada, horário de chamada e duração da chamada.
Captura de Faces
Use uma imagem capturada ou selecione características específicas, como idade e gênero, para pesquisar no banco de dados pessoas que correspondam aos seus critérios.
Pré-requisitos
Antes de usar esta função, é necessário configurar a captura de faces em dispositivos como câmera, servidor inteligente de vigilância por vídeo e gravador de vídeo em rede inteligente.
Pesquisa por imagem
Use uma imagem capturada para pesquisar no banco de dados pessoas que correpondam a ela. Veja o nível de similaridade entre os resultados e a imagem em porcentagem.
Informações adicionais
Esta função é suportada apenas por alguns dispositivos, como servidores inteligentes de vigilância por vídeos e gravadores de vídeo em rede inteligentes.
Procedimento:
>> Passo 1: Na tela inicial, clique em
>> Passo 2: Na tela Captura de faces, clique em Pesquisar por imagem e depois em Captura para capturar rosto.
>> Passo 3: Selecione Comparação por inteligência central ou Comparação por dispositivos, conforme necessário.
>> Passo 4: Selecione um ou mais canais, defina o horários de início e término e a similaridade, de depois clique em Pesquisar.
>> Passo 5: Clique em um resultado (listado por similaridade) para ver mais informações sobre a pessoa, incluindo o nível de similaridade e o vídeo gravado no momento da captura. Se aparecer em um registro, isso indica que há correspondência entre a
pessoa e alguém na lista de vigilância facial.
Você pode clicar na imagem para ampliá-la ou salvá-la no seu álbum.
Se houver correspondência com a lista de vigilância facial, o nome, ID e outras informações da pessoa serão exibidos.
Pesquisa por características
>> Passo1: Na tela inicial, clique em .
>> Passo 2: Na tela Captura de faces, clique em Pesquisar por características, selecione o canal, defina o horário de início e término, escolha idade, gênero, máscara facial, barba e óculos, e depois clique em Pesquisar
Gênero inclui: todos, masculino, feminino e desconhecido.
Máscara facial inclui: todos, com máscara, sem máscara e desconhecido.
Barba inclui: todos, com barba, sem barba e desconhecido.
Óculos inclui: todos, com óculos, sem óculos e óculos de sol.
Se aparecer em um registro, isso indica que há correspondência entre essa pessoa e alguém na lista de vigilância facial.
>> Passo 3: Clique em
Captura do Corpo
Visualize os detalhes das capturas de pessoas feitas pela câmera com a função de metadados de vídeo.
Pré-requisitos
Antes de usar esta função, é necessário adicionar câmeras com a função de matadados de vídeo na plataforma da Intelbras Defense IA e, em seguida, ativar a Captura do Corpo. Consulte o Manual do Usuário Intelbras Defense IA 4.0. Além disso, é
preciso configurar os parâmetros de metadados da câmera. Consulte o manual do dispositivo correspondente para mais informações.
Procedimento:
>> Passo 1: Na tela inicial, clique em
>> Passo 2: Na tela Captura do Corpo, selecione um canal, defina o horário de início e término, escolha o tipo de captura do corpo (todos, pessoa, veículo ou não identificado) e depois clique em Pesquisar.
>> Passo 3: Visualize os resultados da pesquisa.
Para filtrar os resultados por gênero, tipo de roupa superior, cor da roupa superior, tipo da roupa inferior, cor da roupa inferior, boné e bolsa, clique em .
>> Passo 4: Clique em um resultado para ver os detalhes, incluindo características do corpo e do rosto, além dos vídeos capturados vinculados à pessoa.
Captura de Veículos
Visualize os detalhes das capturas de veículos feitas pela câmera com a função de metadados de vídeo.
Pré-requisitos
Antes de usar esta função, é necessário adicionar câmeras com a função de metadados de vídeo na plataforma da Intelbras Defense IA e, em seguida, ativar a Captura de Veículos. Consulte o Manual do Usuário Intelbras Defense IA 4.0. Além disso, é
preciso configurar os parâmetros de metadados da câmera. Consulte o manual do dispositivo correspondente para mais informações.
Procedimento:
>> Passo 1: Na tela inicial, clique em
>> Passo 2: Na tela Captura de Veículos, selecione um canal, defina o horário de início e término, escolha o tipo de captura do veículo (todos, carro, caminhão ou não identificado) e depois clique em Pesquisar.
Captura de Veículos — tabela 48
Parâmetro
Descrição
Canal
Selecione um ou mais dispositivos dos quais deseja pesquisar registros.
Hora de início/ Hora do término
Pesquise registros dentro do período definido.
Placa
Pesquise um veículo com a placa definida. Você também pode pesquisar várias placas ao mesmo tempo usando "," para separá-las. Exemplo: AB12345,CD12345.
Marca do veículo
Pesquise por uma marca específica de veículo, como Toyota.
Cor do veículo
Pesquise por uma cor específica de veículo, como vermelho.
Tipo do veículo
Pesquise por um tipo específico de veículo, como carro.
>> Passo 3: Visualize os resultados da pesquisa.
Para filtrar os resultados por marca, cor e tipo, clique em .
>> Passo 4: Clique em um resultado para ver os detalhes, como a captura e o vídeo gravado vinculado ao veículo.
Estatísticas de Eventos
Você pode visualizar estatísticas de alarme em Estatísticas de eventos. Para acessá-lo clique em
Informações gerais:
Você pode classificar os dados de alarmes mais recentes por tempo (dia, semana, mês). É possível visualizar os dados de alarmes por status de processamento, prioridade do alarme, tendência de alarmes e os 10 principais tipos e origens de alarmes.
Procedimento:
>> Passo 1: Clique em no canto superior direito para selecionar uma organização.
>> Passo 2: Na tela Estatísticas de Mensagens, as estatísticas de alarmes são geradas.
Para visualizar dados específicos de alarmes por status de processamento, prioridade e tendência, toque nos nós do gráfico em Prioridade do Alarme e Tendência de Alarmes.
Para visualizar todas as origens e tipos de alarmes, clique em em Top 10 origens de alarmes e Top 10 tipos de alarmes.
Para selecionar o período (dia, semana, mês), clique na data na caixa laranja.
Consulta de Pessoas
Visualize capturas faciais e de veículos, e acesse os registros de captura relacionados à pessoa que você está procurando.
Procedimentos:
>> Passo 1: Na tela inicial, clique em .
>> Passo 2: Na tela Consulta de pessoas, insira o ID, nome e número do cartão da pessoa que você está procurando e, em seguida, clique em Pesquisar.
Você pode clicar em Pesquisar sem inserir ID, nome ou número do cartão para visualizar todos os resultados.
>> Passo 3: Clique em um resultados para visualizar os detalhes da pessoa e os registros de captura vinculados.
Para visualizar as capturas faciais da pessoa qye você está procurando, clique em Captura facial.
Para visualizar os registros de captura relacionados ao acesso da pessoa que você está procurando, clique em Registros de acesso.
Consulta de veículos
Visualize informações sobre o proprietário do veículo, seu veículo e os registros de captura do veículo vinculados a ele.
Procedimentos:
>> Passo 1: Na tela inicial, clique em .
>> Passo 2: Na tela Arquivo de veículos, insira o número da placa, o nome do proprietário e a marca e a cor do veículo que você está procurando e, em seguida, clique em Pesquisar.
>> Passo 3: Clique em um resultado para visualizar informações sobre o proprietário do veículo, seu veículo e os geistros de captura do veículo vinculados a ele.
Para filtrar o intervalo de pesquisa por cor e logotipo do veículo, clique em na tela de resultados da pesquisa.
Banco de Ocorrências
Visualize informações e registros do caso.
Procedimento:
>> Passo 1: Na tela inicial, clique em .
>> Passo 2: Na tela do Banco de Ocorrências, insira o ID/nome, tipo e status do caso que você está procurando e, em seguida, clique em Pesquisar.
Você pode tocar em Pesquisar sem inserir o ID/nome, tipo e status do caso para visualizar todos os resultados da busca.
>> Passo 3: Clique em um resultado para visualizar informações e registros do caso.
Para filtrar o intervalo de busca por tipo e status do caso, clique em na tela de Resultados de busca.
Contagem de Pessoas
Você pode selecionar um canal ou um grupo para visualizar estatísticas de passageiros em um período específico.
Busca por canal
Após selecionar os canais, você pode visualizar estatísticas de passageiros, incluindo informações sobre o número de entradas, saídas e permanência de pessoas em um período, em gráfico de barras ou de linhas
Procedimentos:
>> Passo 1: Na tela inicial, clique em .
>> Passo 2: Na tela exibida clique em Consulta por canal na parte superior.
>> Passo 3: Clique em para selecionar um ou mais dispositivos e, em seguida, clique em Confirmar.
>> Passo 4: Selecione um período específico e as estatísticas de passageiros serão geradas.
Para visualizar relatórios diários, semanais, mensais ou anuais, clique em Dia,Semana, Mês ou Ano.
Para visualizar o relatório de um dia específico, clique em .
Para visualizar em gráfico de barras ou de linhas, clique em ou
.
Para visualizar os resultados com mais precisão, amplie e deslize a tela.
Busca por regra
Após selecionar um grupo de contagem de pessoas, você pode visualizar estatísticas de passageiros, incluindo informações sobre o número de entradas, saídas e permanência de pessoas em um período específico, em gráfico de barras ou de linhas.
Pré-requisitos
Antes de usar esta função, é necessário configurar grupos de contagem de pessoas na plataforma Intelbras Defense IA. Para mais detalhes, consulte o Manual do Usuário do Defense 4.0
Procedimentos:
>> Passo 1: Na tela inicial, clique em .
>> Passo 2: Na tela exibida, clique em Selecionar por regra na parte superior.
>> Passo 3: Clique em no canto superior direito para selecionar um ou mais grupos e, em seguida, clique em Confirmar.
>> Passo 4: Selecione um período específico e as estatísticas de passageiros serão geradas.
Para visualizar relatórios diários, semanais, mensais ou anuais, clique em Dia,Semana, Mês ou Ano.
Para visualizar o relatório de um dia específico, clique em .
Para visualizar em gráfico de barras ou de linhas, clique em ou
.
Para visualizar os resultados com mais precisão, amplie e deslize a tela.
Banco de Faces
Configure uma lista de monitoramento facial para investigações futuras. Você pode editar as informações das pessoas agrupadas, adicionar novas ou removê-las do grupo.
Pré-requisitos
Antes de usar esta função, é necessário adicionar grupos de monitoramento facial na plataforma Intelbras Defense IA. Para mais detalhes, consulte o Manual do Usuário do Defense 4.0
Procedimentos:
>> Passo 1: Na tela inicial, clique em .
Vários grupos de monitoramento facial serão exibidos.
>> Passo 2: Clique em um grupo de monitoramento facial; em seguida, você poderá editar as informações das pessoas do grupo ou adicionar pessoas ao grupo.
Editar as informações das pessoas do grupo
No grupo selecionado, clique em uma pessoa e, em seguida clique em para editar as informações incluindo o registro facial, ID, nome e outros dados.
Clique em Mais informações para editar dados adicionais da pessoa, como apelido, endereço, número de credencial, entre outros.
2. Clique em Confirmar no canto superior direito para salvar a configurarção.
Adicionar pessoas ao grupo
>> Adicionar pessoas já cadastradas
Na tela Adicionar por pessoa , selecione uma ou mais pessoas e, em seguida, clique em Ativar monitoramento.
>> Adicionar uma nova pessoa
Na tela Adicionar por pessoa, clique em , preencha as informações da nova pessoae, em seguida, clique em Confirmar.
Você pode adicionar a pessoa a até 20 grupos e definir um grupo como principal.
2. Selecione a nova pessoa e clique em Ativar monitoramento para adicioná-la.
Operações relacionadas
Para pesquisar uma pessoa em um grupo de monitoramento facial, insira o ID/nome no campo
Para remover uma ou mais pessoas, selecione um grupo de monitoramento facial, clique em
Banco de Veículos
Configure uma lista de monitoramento de veículos para investigações futuras. Você pode visualizar grupos de veículos armados, adicionar novos veículos e removê-los do grupo.
Pré-requisitos
Antes de usar esta função, você precisa adicionar grupos de veículos aramados na plataforma Intelbras Defense IA. Para mais detalhes, consulte o Manual do Usuário do Defense 4.0
Procedimentos:
>> Passo 1: Na tela inicial, clique em , e vários grupos de veículos armados serão exibidos.
>> Passo 2: Clique em um grupo de veículos armados. Então, você poderá visualizar as informações dos veículos agrupados ou adicionar veículos ao grupo.
Visualizar as informações dos veículos agrupados
No grupo selecionado, clique em um veículo para ver as informações do veículo e do proprietário.
Adicionar veículos ao grupo
>> Adicionar veículos já cadastrados
No grupo selecionado, clique em , e selecione um ou mais veículos e depois clique em Armar.
>> Adicionar um novo veículo
No grupo selecionado, clique em e depois em
Na tela Adicionar veículo, preencha as informações do veículo que deseja adicionar e clique em Enviar.
Operações relacionadas
Para remover um ou mais veículos: selecione um grupo de veículos armados, clique em e selecione os veículos para removê-los individualmente
ou em lote.
Para filtrar veículos do grupo: selecione um grupo de veículos armados e clique em .
Mapa
Com o mapa, é possível reproduzir vídeos ao vivo e gravados, visualizar os detalhes do canal, além de acessar as câmeras e os dispositivos de controle de acesso adicionados ao mapa.
Procedimento:
>> Passo 1: Na tela inicial, clique em
>> Passo 2: Toque em , selecione Google Map.
>> Passo 3: Ative Regra Visual, se necessário. Ápos ativado, os alcances visuai dos pontos que não estiverem agrupados serão exibidos no mapa.
>> Passo 4: Clique no ícone de câmera azul e você poderá reproduzir vídeos ao vivo ou gravados.
Eventos
Procedimento:
>> Passo 1: Na página inicial, clique em
>> Passo 2: Visualize e execute operações pelas mensagens.
Eventos — tabela 49
Número
Parâmetro
Descrição
1
Mensagens de alarmes
Diderentes ícones representam diferentes categorias de alarme, que compartilham a mesma classificação dos tipos de assinatura de mensagens.
2
Assinar mensagens de alarme
Clique em
para assinar as mensagens de alarme.
3
Pesquisar mensagens de alarme
Clique em
para pesquisar mensagens no histórico.
4
Status da mensagem
Exibe o status da mensagem.
Significa que a mensagem de alarme não foi processada. Para processar a mensagem você pode:
Tocar na mensagem para processá-la.
Deslizar o bloco para a esquerda e selecionar Reivindicar ou Processar.
5
Pesquisar mensagens de alarme
Clique em
para visualizar as mensagens revindicadas.
Perfil
>> Clique em para gerenciar as informações da conta e configurar os parâmetros do sistema.
Perfil — tabela 50
Parâmetro
Descrição
Visualizar infromações da conta e alterar conta.
Clique em Alterar senha para acessar a tela de alteração de senha, digite a senha antiga, a nova senha e confirme ela.
Arquivos
Capturas de tela e vídeos gravados são salvos em Arquivos.
Favoritos
Visualize os canais que você adicionou aos favoritos.
Configurações de monitoramento
Criptografia de transmissão: se habilitado, os fluxos de vídeo serão criptografados.
Decodificação baseada em hardware: Se ativado, os vídeos serão decodificados primeiro pelo hardware. Se desativado, os vídeos serão sempre decodificados pelo software.
Adaptação da escala de imagens: Se ativado, o vídeo se ajustará automaticamente à proporção da dela do seu telefone. Se ativado, o vídeo será exibido em sua proporção original.
Ativação de áudio automática: Se ativado, o som será ligado após abrir um vídeo. Se desativado, o vídeo será reproduzido sem som
Velocidade do PTZ: Selecione a velocidade da câmera PTZ de 1 a 8.
Número máximo de canais: Selecione entre 1, 16, 32, 64 e 128.
Transmissão padrão: Selecione o stream padrão ao visualizar um vídeo. O stream principal oferece uma imagem mais nítida que o substream, porém exige largura de banda.
Mostrar o estado do vídeo do dispositivo: Você pode escolher exibir ou não um ícone no canto superior esquerdo da janela de visualização ao vivo, quando uma gravação estiver em andamento. Diferentes ícones serão exibidos ao
selecionar Gravação do dispositivo, Gravação Central ou Exibição Simultânea.
Ao selecionar Exibição Simultânea:
Quando a gravação do dispositivo estiver ativa, um ícone será exibido;
Quando a gravação central estiver ativa, um ícone será exibido;
Quando ambas estiverem ativas, outro ícone será exibido.
Adquirir diretamente do equipamento: O aplicativo obterá os fluxos de vídeo diretamente do canal.
Quadro a quadro: Ao ativar, o vídeo ao vivo poderá ser visualizado simultaneamente em pequenas janelas flutuantes.
Modo padrão de gravação: Selecione entre Gravação central e Gravação do dispositivo.
Consultar tipo de transmissão do dispositivo: Selecione o tipo de stream padrão ao reproduzir gravações de um dispositivo.
Configurações de notificações
Transmissão de voz de alarme: Ao ativar, novos alarme serão informados por áudio enquanto você estiver utilizando o aplicativo. No sistema IOS, o anúncio de voz de alarme é desativado automaticamente quando o aplicativo está em
segundo plano.
Inscrever-se para chamadas offline: Ao ativar, você poderá receber uma notificação push de chamada recebida quando o aplicativo estiver em segundo plano (sem ter feito logout).
Notificação push: Ao ativar, as notificações poderão ser enviadas para o dispositivo. Você não receberá notificações push se tiver saído do aplicativo.
Software Client Web Controle de Acesso
O Intelbras Client Web Controle de Acesso é o software Intelbras que fornece o uma interface web voltada a controle de acesso ao Software Defense IA. O sistema dispõe de interfaces de controle de acesso, eventos, relatórios, entre outras funcionalidades que
compõem o ecossistema de controle de acesso.
Baseado em uma estrutura cliente-servidor, o Intelbras Client Web Controle de Acesso apresenta uma arquitetura de rede descentralizada, ou seja, múltiplos clientes podem se conectar ao servidor central, acessando seus serviços e recursos.
Isso torna a estrutura de informação escalável e eficiente, permitindo a distribuição da execução de tarefas entre múltiplos dispositivos enquanto apresenta a centralização da utilização de recursos para gerenciamento e processamento de serviços.
Características do Client Web de Controle de Acesso
Operação mais leve e por navegador
Usabilidade projetada para ser intuitiva à percepção do usuário
Banco de Dados dedicado para maior armazenamento de registros
API facilitada e documentada pelo Swagger, disponível para integração com terceiros
Funções exclusivas do Client Web de Controle de Acessso Intelbras Defense IA
- Baixa automática de visitantes com remoção do dispositivo
- Foto cadastrada a partir do dispositivo (RTSP)
- Abertura de porta remota
- Permissão para operador para Regras de Acesso
- Antipassback Global (por licença)
Sobre o Manual
O manual é apenas para referência. Se houver inconsistência entre o manual e o produto real, o produto real prevalecerá. Não nos responsabilizamos por quaisquer perdas causadas por operações que não estejam de acordo com o manual.
O manual será atualizado de acordo com as leis e regulamentações mais recentes das regiões relacionadas. Para obter informações detalhadas, consulte o manual no nosso site: www.intelbras.com.br. Se houver inconsistência entre manuais em papel e a versão
eletrônica, a versão eletrônica prevalecerá.
Todo o software está sujeito a alterações sem aviso prévio por escrito. As atualizações do produto podem causar algumas diferenças entre o produto real e o manual. Contate o serviço de apoio ao cliente para obter informações referentes as versões mais
recentes e documentações complementares.
Ainda pode haver desvio nos dados técnicos, descrição de funções e operações ou erros na impressão. Se houver qualquer dúvida ou disputa, consulte nossa explicação final.
Atualize o software do leitor de PDF ou tente outro software do leitor de PDF se o manual (em formato PDF) não puder ser aberto.
Todas marcas comerciais, marcas registradas e os nomes das empresas no manual são de propriedade dos respectivos proprietários.
Visite nosso site, entre em contato com o fornecedor ou atendimento ao cliente se houver algum problema ocorrido ao usar o software.
Se houver alguma incerteza ou controvérsia, consulte nossa explicação final.
Principais Funcionalidades do Client Web
Abaixo as principais funcionalidades do cliente web:
Login unificado com o Client Desktop;
Customização de diferentes perfis de acesso dos usuários com diferentes permissões no sistema;
Campos customizáveis para adicionar aos cadastros com possibilidade de busca;
Baixa automática para visitantes;
Árvore de organização de grupos de pessoas;
Criação de ambientes com regras personalizáveis;
Exibição de alertas do sistema;
Campos adicionais personalizáveis para cadastros;
Registros de logs de operação mais detalhados para auditoria;
Exportação de relatório em .CSV;
ID Automático;
QR Code para visitantes;
Maior quantidade de registros quanto ao número de acessos;
Antipassback Global (Somente na versão Defense IA);
ESPECIFICAÇÕES DO SERVIDOR
Abaixo as configurações necessárias para a máquina Client e Servidor.
Importante:
Este documento é apenas para referência.
Este documento está sujeito a alteração sem aviso prévio.
Caso haja inconsistência, favor contactar o seu representante comercial.
Limitações do Servidor
Resolução minima recomendada: 1440x900;
Navegadores Homologados: Chrome® e Edge®;
Sistemas operacionais compativeis: Mesmos requisitos do sistema Defense IA, sendo necessário instalar na mesma máquina que o servidor;
Os limites de capacidade de armazenamento de pessoas e registros irá depender exclusivamente da capacidade do software Defense IA. Consulte a tabela de comparativo entre versões para saber qual limitação será aplicada a sua versão;
É necessário no mínimo 8GB de Memória RAM livres para realizar a instalação;
As seguintes portas de rede devem estar liberadas para a utilização do Modulo: 3101, 3100, 5003(FaceIA), 4445, 8080(Broker de sincronização), 3334–3434(Range de portas para RTSP), 7757(Antipassback).
Além das portas de rede do Modulo Web é indicado a liberação das portas utilizadas pelo software Defense IA.
Orientações de Uso em Navegadores
Atualmente o software Client Web Controle de Acesso opera no ambiente Web sendo utilizado por meio de navegadores. Em alguns casos pode ser necessário configurações adicionais nos navegadores para o funcionamento correto do sistema e correções de eventuais
problemas.
Limpeza de dados em cache
O termo cache é determina as informações salvas que refletem componentes estáticos do site, como por exemplo uma imagens e textos que constituem a página. Sendo um artificio utilizado pelos navegadores para que toda vez que uma página seja aberta o navegador
não requisitar todos os dados novamente do servidor.
A utilização do cache em alguns momentos pode implicar na exibição não correta dos dados que estão no servidor, pois estes estão sendo obtidos por meio do armazenamento do navegador. Neste caso recomendamos realizar o seguinte procedimento:
Navegadores Chrome®: Atalho CTRL + SHIFT + R
Navegadores Safari®: Atalho Command + SHIFT + DEL
Por meio deste comando será realizado a limpeza dos dados em cache dos navegadores corrigindo a exibição de dados que possam estar sendo apresentados de forma incorreta ou não sendo apresentados.
Uso de WebCams
Durante o primeiro acesso a webcam será requisitado a autorização pelo navegador do seu uso. Para permitir o acesso selecione a opção Permitir:
Após a autorização aguarde até que a imagem da webcam seja exibida para o cadastro.
Para casos que existam mais de uma webcam conectada ao computador, deverá ser acessado as configurações do navegador e selecionado a camera padrão que será utilizada. A seguir o procedimento para o navegador Chrome®:
No canto superior esquerdo do navegador, será exibido o ícone de camera (Somente será exibido caso seja permitido o uso) selecione o ícone e após clique na opção Gerenciar:
Após na lista de cameras selecione a webcam que deseja utilizar:
Orientações Captura de Imagem via Controladora
Durante o primeiro acesso a captura via controladora será necessário habilitar em seu navegador o conteúdo inseguro da página, isso ocorre afim de permitir que o protocolo utilizado para o streaming seja consumido pelo navegado, para isso clique em
Configurações do Site e após permita o conteúdo inseguro para está pagina:
Após a autorização aguarde recarregue a página por completo e execute a captura via controladora.
Dependendo do seu modelo de dispositivo, pode ser necessário realizar a desativação do "Código Local" para que a transmissão ocupe todo o frame de captura.
O recurso de código local é utilizado para compatibilizar comunicações de video via protocolo SIP, neste caso somente desabilite este recurso caso não utilize o protocolo SIP em seu cenário.
Para desativar o recurso de código local, acesse as configurações do dispositivo via interface web do dispositivo e desabilite a opção Código Local:
INSTALAÇÃO DO SERVIDOR
Processo de instalação do Servidor
A plataforma do Intelbras Client Web Controle de Acesso fornece um instalador onde permite a instalação em conjunto ao Defense IA.
Instalação em Servidor
Após efetuar o download do instalador do software no site www.Intelbras.com.br, clicar sobre o ícone de instalação
( ) com o botão direito do mouse e selecionar a opção
Executar como Administrador.
Após será aberto o instalador, clique em Termos de aceite do Client Web Controle de Acesso para ler os termos de contrato e selecione a checkbox para aceitá-los, e então clique em Proximo.
Selecione o diretório de instalação clicando em Procurar e clique em Next.
Importante:Verifique se o local de instalação cumpre os requisitos de espaço disponível.
Após será necessário preencher as informações do Servidor Intelbras Defense IA. Preencha as informações de IP e Senha e defina se o ambiente de instalação será Corporativo ou Condominial.
Para seguir para etapa de instalação é necessário realizar o teste de conexão com o Intelbras Defense IA, para isso clique em Testar Conexão e aguarde a mensagem de confirmação:
Após o teste de conexão com sucesso, clique em OK e após em Avançar para continuar:
Para iniciar a instalação clique em Instalar:
Após o fim da instalação, será criado um ícone na área de trabalho, permitindo o acesso ao Client Web Controle de Acesso
Atualizar e Desinstalar
Para realizar a atualização da versão do sistema é necessário realizar a renovação da versão atual e instalar a nova versão.
Para isso acesse o painel de gestão de aplicativos do Windows ou busque por "Remover":
Após na página de aplicativos instalados, busque por Intelbras e clique nos três pontos e após em "Remover":
Siga as etapas solicitadas para realizar a remoção completa da solução.
Verificando a instalação
Confira após a instalação, se o ícone do software foi criado na área de trabalho no computador. Confira se foi criado os serviços do Windows® de nome Defense_AC e se o mesmo está em execução. Para isso, clique no botão Iniciar na barra de
tarefas do Windows®, e no campo de pesquisa, digite Serviços.
Na nova janela verifique se o serviço Client Web Controle de Acesso servidor foi criado e se encontra em execução.
Importante:
Para o software funcionar corretamente, é necessário que o serviço do software esteja sendo executado ou iniciado.
A desinstalação do software deve acontecer via Painel de Controle do Windows® utilizando a função Adicionar/Remover programas.
É recomendado que o servidor onde o software esteja instalado, esteja sempre atividade, evitando configurações como hibernação.
Para o funcionamento correto do acesso ao servidor por meio de máquinas servidor/client, é recomendo a liberação das seguintes portas no servidor: 3101, 5003, 3100 e 4445
AMBIENTAÇÃO
Antes de utilizar o sistema conheça as interfaces, configure as funções básicas, incluindo a instalação do cliente, ativação do sistema, organização e gerenciamento de dispositivos, usuários e armazenamento.
Acesso de outros computadores
O Client Web é um sistema centralizado, ou seja, é necessário instalar ele apenas no servidor. Para usar o Client Web em outras máquinas, basta digitar https:// + endereço IP do servidor + 3101.
Exemplo:
Digitando https://172.25.3.202:3101, sendo 172.25.3.202 o IP do servidor e 3101 a porta de comunicação, o navegador será redirecionado para a tela da imagem abaixo. Note que no primeiro acesso o navegador vai perguntar se pode confiar no sistema sendo
acessado.
Clique em "Advance" ou "Avançado"
Clique em "Procced to 172.25.3.202 (unsafe)" ou "Prosseguir para 172.25.3.202"
Pronto, agora você será redirecionado para a tela de login do Client Web Controle de Acesso.
Esse procedimento precisa ser executado apenas no primero acesso, depois o navegador saberá que o Client Web é um software seguro e irá direto para a tela de login.
Importante: Caso prefira, no lugar o IP do servidor, pode ser digitado o nome do servidor, exemplo: https://meu-sevidor:3101, para isso é necessário que o servidor e a rede possuam as configurações de DDNS.
Primeiro Acesso - Login
O Client Web de Controle de Acesso está localizado no endereço de IP da instalação, seguido pela porta de login (porta padrão 3101) Exemplo: https://192.168.0.1:3101
Para realizar o login, preencha os seguintes campos:
Tipo de Usuário: Normal e Domínio;
- Normal Usuário com acesso Normal deve ter o cadastro configurado diretamente na base de dados do Intelbras Defense IA instalado.
- Domínio Quando Intelbras Defense IA está instalada em uma LDAP que é responsável pelo cadastro e login dos usuários no sistema, o tipo de usuário deve ser selecionado como domínio. (Somente na versão Defense IA)
Usuário: O mesmo usuário utilizado no Intelbras Defense IA desktop.
Senha: A mesma senha utilizada no Intelbras Defense IA desktop.
Caso deseje lembrar os dados de acesso para o proximo login, marque a opção Lembrar Usuário.
Em alguns casos pode ser necessário a realização o apontamento do IP e Porta do servidor para um diferente, neste caso utilize a opção de Login Personalizado e preencha o campo
Endereço de IP e Porta: Endereço IP e porta do Backend do Client Web de controle de acesso. Porta padrão é a 3100
Após clique em Acessar o Sistema para realizar o login.
Inicio
Ao efetuar login pela primeira vez no Client Web, o usuário será direcionado para a homepage. Caso o usuário seja o “system” ele vai ter acesso a todas as permissões de operação no Client Web. Caso seja um usuário diferente, o system (ou outro usuário já com
permissões) deve atribuir um grupo de permissões ao usuário para que ele possa operar no sistema.
Na tela de inicio é apresentado informações do sistema e ao lado os menus de navegação. Utilize os menus localizados ao lado esquerdo da tela para acessar as principais funcionalidades do sistema:
Informações de Versão
Caso deseje verificar as versões do seu sistema, é possível obter as informações por meio de um botão de informação localizado no canto superior direito da tela e no canto inferior do menu de navegação:
Ao clicar no ícone de informação, será aberto uma janela com todas a informação de versões:
É importante conhecer esta etapa para caso necessite de suporte o time de atendimento consiga fornecer as informações com precisão com base em sua versão.
Abertura de Porta Remota
Para abrir a porta de forma remota, deve estar dentro do módulo e ir no ícone do canto superior direito ao lado do ícone de informações:
Depois apenas selecione a respectiva porta que deseja abrir e clique no ícone a seguir:
Pronto, a sua porta foi Aberta de forma remota
Orientações no cadastro de Faces para Reconhecimento Facial
O cadastro de uma biometria é uma das partes mais importantes na identificação de uma pessoa. Então alguns cuidados são importantes no momento do cadastro.
Recomenda-se a utilização de imagens com resolução superior a 500 × 500 pixels (L × A) onde o rosto não deve ocupar mais de 2/3 da área total da imagem
Para a aparência/conteúdo das fotos:
Verifique se o rosto está visível e se a testa não está coberta por cabelos.
Enquadre todo o rosto, olhe para a câmera e esteja de olhos abertos durante o cadastro.
Evite usar óculos e não use chapéus ou outros ornamentos para o rosto que influenciem a gravação da imagem do rosto.
Enquadre da cabeça aos ombros e dê preferência a um fundo neutro ou branco.
Evite sombras no seu rosto ou ao fundo.
Faça uma expressão neutra e natural e mantenha os braços ao longo do corpo.
Aqui uma ilustração que consta do manual do produto:
Como pode conferir acima, o padrão para a foto é semelhante ao exigido em um documento oficial.
O Client Web irá exibir uma mensagem quando for pressionado os botões para importar ou capturar uma foto do usuário, afim de orientar sobre o cadastro correto:
Assista ao vídeo para saber mais sobre as recomendações de cadastro de face:
Ferramenta para validação de Faces
O Client Web possui uma ferramenta que realiza a validação de faces que serão cadastradas, esta ferramenta segue para guiar o operador durante o processo de cadastro de uma biometria facial. O cadastro de uma biometria é uma das partes mais importantes na
identificação de uma pessoa. Então alguns cuidados são importantes no momento do cadastro.
Quando importado uma foto via arquivo, webcam ou streaming do facial, ao fim da captura será apresentado o seguinte feedback, contendo a verificação dos seguintes parâmetros da imagem:
Verificar se há uma face na imagem
Verificar se a face está iluminada
Verificar se a face está centralizada
Verificar se há uma expressão neutra (Detecção de sorriso)
Verificar se os olhos estão visíveis
Segue um exemplo do resultado da verificação:
Importante: Em alguns cenários o algorítimo poderá cometer erros devido a proximidade do rosto, recorte, qualidade da webcam e captura, podem influenciar drasticamente no resultados apresentados.
Embora a função de validação da face possa fornecer uma primeira triagem, é importante enfatizar que a validação humana ainda é essencial. O operador deve verificar manualmente as imagens que não foram validadas pelo algoritmo ou que foram sinalizadas
como suspeitas. Isso garante maior precisão na validação da imagem e reduz a probabilidade de falsos positivos ou falsos negativos.
É extremamente recomendado atualizar periodicamente o software para garantir que eles estejam atualizados com as últimas tecnologias e versões do algorítimo de validação
Caso o operador não deseje que ocorra a validação destas imagens, poderá desativar a validação no menu Configurações > Configurações de Sistema:
Desativando a função não ocorrerá mais as validações
PESSOAS
Menu Pessoas
O menu "Pessoas" é dedicado ao gerenciamento de grupos, usuários e permissões, incluindo a criação de cadastros de pessoas. O Client web oferece a flexibilidade de criar três tipos de pessoas: Colaboradores, Moradores e Visitantes.
Durante a instalação do Client web, você será solicitado a configurar o ambiente como Corporativo ou Condominial. No ambiente corporativo, os menus disponíveis serão "Colaboradores" e "Visitantes", enquanto na opção condominial, será exibida a opção
"Moradores" e "Visitantes". Este processo permite uma adaptação fácil e rápida do sistema às diferentes necessidades de utilização.
Grupos
Ao acessar o menu "Grupos de Pessoas", você verá uma lista de grupos apresentada no formato de cartões.
Cada cartão de grupo resume algumas informações, como o nome do grupo, o número de pessoas associadas a ele e a quantidade de subgrupos.
Para obter informações mais detalhadas sobre um grupo, você pode acessá-lo usando o botão “Visualizar Grupo”. Além disso, é possível editar o grupo selecionado, excluí-lo ou criar subgrupos.
Ao lado da Identificação do Grupo, você verá a árvore de grupos e subgrupos criada, facilitando a organização e navegação no sistema.
Criar e Editar Grupos
No gerenciamento do grupo de pessoas, existem três seções: Informações, Acessos e Pessoas.
Informações: Aqui você encontra o detalhamento do grupo de acesso criado e a organização da árvore de grupos. Neste elemento, você pode visualizar apenas os grupos para os quais tem permissão.
Na tela abaixo se refere a criação de um novo grupo
Regras de acesso: Nesta seção, você pode vincular as regras de acesso que serão atribuídas ao grupo. Você pode abrir a árvore de regras de acesso para ver seus detalhes. Para adicionar ou editar um acesso, siga para o Menu de Gerenciamento > Regras
de Acesso, como será detalhado no título específico correspondente.
Pessoas: Nesta seção, você pode vincular as pessoas que herdarão as regras de acesso definidas para o grupo. É essencial observar que, se o Defense IA - Controle de Acesso cliente Desktop for anterior à versão 3.2, uma pessoa não pode pertencer a
mais de um grupo simultaneamente. Além disso, é importante destacar que as pessoas adicionadas receberão todas as regras de acesso associadas ao grupo ao qual estão vinculadas. Já a partir da versão 3.2, uma pessoa pode pertencer a mais de um grupo.
OBS: A tela de Pessoas é visível apenas na Edição
Na criação a tela emite um aviso:
Listagem de Pessoas
Ao acessar a listagem de pessoas, você verá todas aquelas que foram cadastradas tanto pelo Client Web quanto pelo Client Desktop de Acesso. O serviço de sincronização garantirá que os cadastros permaneçam atualizados entre os dois Clients.
Na listagem de pessoas, você pode usar a barra de pesquisa. Esta pesquisa é realizada diretamente na tabela de pessoas carregada na página, o que significa que buscará apenas as pessoas que já estão carregadas no frontend do operador, mesmo que em outra página
que ele não esteja. Esta função de pesquisa é útil para encontrar rapidamente uma pessoa na listagem. A barra de pesquisa permite buscar pelos campos Nome, Documento, Contato, Tipo de Colaborador, Grupo e também o Cartão de Credenciamento.
Além disso, é possível utilizar os filtros. Essa busca é realizada no serviço de backend do sistema, o que significa que, mesmo que ainda não tenha carregado alguma pessoa que tenha sido cadastrada no sistema, esse filtro irá realizar a busca.
É possível realizar filtros pelo Nome, Documento, Grupo e Cartão de Acesso. Além disso, também é possível filtrar por um ID específico de uma pessoa ou por uma faixa de IDs.
Observação: O campo de busca por ID refere-se ao Defense ID do client desktop. Esse valor é encontrado abaixo do nome da pessoa, ao editá-la, ou também na listagem de Pessoas e Veículos do sistema Desktop.
Na listagem de pessoas, você pode usar o botão de ações, localizado no canto direito de cada pessoa, com as funcionalidades de desativar e excluir visitantes.
Desativar Cadastro: Ao desativar um cadastro, a pessoa terá a data de expiração ajustada para o horário presente, resultando na revogação das permissões de acesso. Além disso, o cartão de acesso será desvinculado, caso o visitante utilize esse tipo de
credencial.
Excluir Pessoa: Ao excluir uma pessoa, ela será removida do sistema, perdendo assim todos os seus acessos.
Cadastro de Pessoas
Conforme mencionado no item Pessoas, é possível realizar o cadastro de três tipos de pessoas: Visitante, Morador e Colaborador. Cada um desses cadastros apresenta algumas especificidades. As seções comuns a esses cadastros serão chamadas de cadastro base.
Essas seções são:
Identificação
Nesta seção, são configurados os campos referentes à identificação do usuário, como nome, documento, contato e o grupo ao qual pertence. São campos obrigatórios para completar essa seção no cadastro:
Foto: Campo integrado com o client desktop Defense IA - Controle de Acesso com o campo Imagem em Informações Básicas. Este campo também é usado como credencial de acesso através do reconhecimento facial.
Nome Completo: Campo obrigatório e integrado com o client desktop com o campo Nome em Informações Básicas;
Gênero: Campo integrado com o client desktop com o campo Gênero em Informações Básicas, com as opções Feminino, Masculino, Outro e Prefiro Não informar;
Número de celular: Campo integrado com o client desktop com o campo Número de Telefone em Informações Básicas, com máscara para número de celular, sendo necessário iniciar com o número 9;
Tipo de documento: Campos obrigatório e integrado com o client desktop no campo Tipo de ID na Seção Informação adicional. São opções para esse campo o CPF, RG, Carteira de motorista, Carteira de trabalho, passaporte e outros.
Número de documento: Campo obrigatório e integrado com o client desktop no campo número da ID na Seção Informação adicional. Quando o tipo de documento informado seja o CPF, esse deve ser um número válido para cadastrar.
E-mail: Campo integrado com o client desktop e com validação de e-mail para cadastrar.
Habilitar Antipassback: Campo client Web caso o cliente tenha adquirido funcionalidade.
Grupo de pessoas: Campo obrigatório e integrado com o client desktop com o campo Grupo de Pessoa em Informações Básicas;
Na versão 3.2, para cadastrar o grupo de pessoas, é necessário indicar o grupo principal da pessoa, o que é feito após indicar os grupos da pessoa. Para isso deve-se clicar na estrela na tabela de grupos.
Credenciamento
Na seção de credenciamento, é onde configuram-se as diferentes formas de acesso que uma pessoa pode utilizar. As opções disponíveis incluem Biometria, Cartão de Acesso, Reconhecimento Facial e Senha.
Senha: O cadastro de senha requer um mínimo de 4 dígitos e um máximo de 6 dígitos. Para concluir o cadastro, é necessário repetir a senha uma vez para reduzir o risco de erro durante a digitação. O sistema também oferece a opção de mostrar a senha
digitada, caso o operador deseje visualizá-la, mas por padrão ela não é exibida nos campos.
Para a pessoa utilizar a senha no dispositivo, ela também precisará do seu ID no Defense. Seu ID aparece logo abaixo do nome ao visualizar o cadastro.
Cartão: O cadastro de cartão permite adicionar até 5 cartões por pessoa. Ao adicionar um cartão, é possível utilizar um identificador personalizado digitando no campo Número do cartão (alfanumérico), ou gerar o identificador aleatoriamente no
próprio sistema.
Para cadastrar um novo cartão clique em Novo Cartão
Também é possível marcar o cartão como coação. A funcionalidade de coação servirá para emitir um alerta personalizado quando o cartão que estiver com a coação ativada acessar algum dos dispositivos do sistema do cliente. Para ativar clique no ícone de
coação para definir este padrão para o cartão desejado:
Para excluir um cartão cadastrado, clique no ícone de lixeira e após confirme a remoção:
Biometria: A opção de biometria permite que o operador cadastre até 3 biometrias por pessoa. Para realizar o cadastro, é necessário ter um dispositivo com leitor de biometria conectado ao computador.
A opção de biometria, permite o cadastro via dispositivo ou via cadastrador de mesa USB, durante o cadastramento de biometria, o operador deve identificá-la no campo “Nome da biometria”. Exemplo: “Polegar direito”.
Para o cadastro via dispositivo, selecione no menu Dispositivos o dispositivo com suporte a cadastrado remoto de biometria compatível.
Preencha o campo Nome da Biometria e após clique em Inciar Captura para inciar a captura remota:
Para o cadastro via cadastrador de mesa USB. Selecione a opção USB e após preencha o Nome da Biometria. Com o cadastrador USB conectado, siga os passos para o cadastro:
Face: O credenciamento chamado "face" se refere ao método de acesso por reconhecimento facial. Este método permite que o usuário seja reconhecido em dispositivos que possuam leitor facial como credencial para acesso.
Para cadastrar essa credencial é necessário que o operador tenha um dispositivo, como uma webcam ou um arquivo com a imagem de uma pessoa. A forma de cadastro ocorre da mesma maneira que o campo Foto da seção identificação.
Veículos
A seção de veículos registra os veículos vinculados às pessoas cadastradas.
Pode ser adicionado em Moradores, Colaboradores ou Visitantes. Para o uso da função, tem que ser permitido o controle de vagas, assim contendo a disponibilidade de vagas disponíveis para o usuário. Dentro
das funções de veículo, deve ser incluído a placa, cor e a marca do veículo, sendo possível adicionar um comentário também.
A sessão de veículo pode ser possível atribuir a um grupo de estacionamento como uma função adicional, onde também pode incluir um período de validade de inicio e fim.
Nessa modal, como explicado anteriormente, o usuário pode clicar na opção de "Permitir o controle de vagas". Ao ativar exibe um modal de com o contador de vagas disponíveis que aquele usuário vai poder utilizar enquanto ainda estiver cadastrado no Módulo
Quando clicar em "Adicionar veículo" o operador pode adicionar as informações do Veículo (Placa, Cor, Marca e Comentário)
Como por exemplo:
Os campos podem ser preenchidos utilizando o padrão de cada compenente, respeitando as validações feitas pelo Defense
Ao Clicar em "Grupo de estacionamento" vai expandir uma no sessão para atrelar a um Grupo de estacionamento incluindo um período de validade
Na imagem abaixo podemos verificar que pode ser adicionado a um grupo previamente definido dentro do Defense:
Ao selecionar um período de validade tem as opções de: 1 Mês ,3 Meses , 6 Meses , 12 Meses , Indefinido e Personalizado
Ao Selecionar "Personalizado" permite utilizar uma data específica que são se encaixa nas pre-seleções, assim possibilitando passar os parâmetros de Início e Fim
Acessos
A seção de acessos é onde o usuário pode visualizar as regras recebidas para cada pessoa referentes ao(s) grupo(s) que foram adicionados a ela. Além disso, é possível atribuir alguma regra adicional de acesso.
Caso uma regra adicional seja atribuída, ela só será válida para aquela pessoa cadastrada. Não será incluída nos grupos aos quais ela pertence.
Cadastro de Pessoas com Acessos
Possibilita ao usuário com permissão de Super Administrador do Controle de Acesso conceder regras adicionais à pessoa cadastrada.
Para conceder uma regra de acesso à pessoa, na seção "Acessos" basta abrir o seletor de regras adicionais e clicar no ícone "+".
O operador sem a regra de Super Administrador não terá acesso a essa funcionalidade.
Também é possivel adicionar as regras ao quais os Usuarios vão pertencer
As regras de acesso serão mostradas de acordo com o grupo de permissão que o usuário possui. Caso o usuário não possua permissão para adicionar regras, essa opção não irá aparecer.
As seções apresentadas até aqui servirão como base para a criação de uma pessoa. Nas seções seguintes, serão apresentadas as seções e os campos específicos de cada tipo de pessoa, destacando as diferenças entre os cadastros, dentre elas, as
Permissões
Ressincronização de Regras Adicionais
Regras alteradas pelo Defense ainda não são sincronizadas no momento, por isso, caso não seja visível a regra, é necessário clicar no botão de ressincronização para que sejam atualizadas
Ao excluir uma regra adicional pelo Defense, é recomendado que seja feita a Ressincronização pelo Módulo, ou aguarde essa regra ser deletada pelo Web para que não haja conflito ao adicionar essa mesma regra a um usuário.
Cadastro de Faces
Atualmente é possível realizar o cadastro de faces por meio de 3 métodos, sendo eles importação de arquivo, captura via webcam e captura via dispositivo
Cadastro de Face via Arquivo
Para realizar o cadastro de faces via arquivo, clique no botão Adicionar Imagem:
Após clique em Carregar Imagem e selecione o arquivo em seu computador. será exibido um feedback sobre a qualidade da imagem e a opção de edição para salvar:
A imagem abaixo demostra as instruções de qualidade da imagem, junto a uma validação rápida:
Para realizar o cadastro de faces via arquivo, clique no botão Tirar Foto:
Certifique-se de permitir o acesso do navegador a Webcam:
Após clique no botão de capturar para realizar a captura da imagem. Será exibido um feedback sobre a qualidade da imagem e a opção de edição para salvar:
Cadastro de Face via Dispositivo
Para realizar o cadastro de faces via dispositivo, clique no botão Controladora:
Será aberto uma janela de orientação para permissão de conteúdo inseguro em seu navegador, siga os pessoas para poder realizar a captura:
Após clique no menu de seleção de controladora para realizar o inicio da transmissão da imagem do dispositivo.
Após clique no botão de capturar para realizar a captura da imagem. Será exibido um feedback sobre a qualidade da imagem e a opção de edição para salvar:
Comparação de Faces
No Defense, tem a função de "Armação de faces", onde um usuário com um cadastro já feito passar em frente a um dispositivo com reconhecimento facial, deve ser feita uma comparação da foto do usuário e a foto tirada no momento da passagem. Dentro do web, possui uma
função de "Grupo de reconhecimento facial", onde é feita a armação de face, semelhante ao Defense só que utilizando um grupo de reconhecimento facial.
É possível adicionar ou remover um grupo de reconhecimento facial, pode ser feito tanto na criação de um usuário, quanto na edição.
Cadastro de Tags UHF
Atualmente é possivel realizar o cadastro de Tags UHF como cartões no sistema, sendo enviadas como cartões ao dispositivo. Antes de efetuar o cadastro da Tag UHF no sistema,
é importante verificar qual o tipo de leitores são utilizados em seu sistema 26 bits ou 24 bits.
Em caso de Tag intelbras em operações em cenários 34 Bits. Deve-se adicionar o número 72 a frente da Tag durante seu cadastramento, exemplo para a Tag Intelbras TH 3010:
Tag UHF: B91CDA
Neste caso, durante o cadastramento da Tag deve ser adicionado o valor 72 + Valor em Hexadecimal da Tag, conforme a imagem abaixo:
Visitantes
Na seção de visitantes, a funcionalidade permite listar e criar acessos para pessoas que possuem um perfil de acesso esporádico, diferenciando-se dos demais cadastros por essa característica.
Listagem de Visitantes
Ao acessar a seção de visitantes, será exibida a lista dos visitantes cadastrados, ordenados pela data de criação do cadastro.
A listagem de visitantes se distingue das demais listagens, pois informa ao operador a quantidade de cadastros ativos/inativos. Sempre que um cadastro estiver inativo, sua data de expiração irá aparecer em vermelho na listagem, conforme exemplo da figura
acima.
Contador de Visitantes
Esse contador indica os Visitantes ativos e Inativos presente dentro do módulo, toda vez que o operador retornar a página de visitantes ele poderá visualizar o contador sempre atualizado.
Cadastro de Visitantes
O cadastro de visitantes é utilizado para configurar o acesso para uma visita, tendo uma função distinta dos demais cadastros por se tratar de um acesso esporádico. Para exemplificar o uso do cadastro de visitantes, no caso do Controle de Acesso condominial, o
operador pode criar esse cadastro para o acesso do visitante.
Apresentando um menor número de seções em comparação aos demais cadastros, suas configurações para Identificação, Veículo e Acessos são semelhantes ao cadastro base, sendo que sua principal diferença está no credenciamento.
Em configurações há uma funcionalidade para remover automaticamente cadastros de visitantes. Para acessar no manual a parte de como remover os cadastros de visitantes, clique aqui.
Recadastro rápido em visitantes
Caso o Operador queira reativar um visitante que foi expirado, o operador pode clicar nas reticiências "•••" ao lado do nome da Pessoa e clicar em Reativar visita, assim ele pode preencher novamente os principais campos de
visitante, tornando assim um recadastro rápido e eficiente para visitantes já espirados. Para salvar as alterações, basta clicar em "Salvar" no fim do modal de recadastro.
Além disso caso queira preencher mais tópicos após o Recadastro, basta somente clicar em Editar vistante, adicionar as novas informações e clicar em "Salvar"
Credenciamento
Nessa seção é possível configurar parâmetros específicos que afetarão o acesso do visitante:
Início da Visita e Fim da visita:Neste campo, é configurado o período em que o visitante poderá utilizar sua credencial de acesso. Fora desse período, o dispositivo não permitirá o acesso do visitante.
Crédito de visitas:Este campo permite ao operador configurar a quantidade de acessos que o visitante poderá utilizar durante seu período de visita. O número configurado determinará quantas vezes ele poderá passar com sua credencial em cada dispositivo
do cenário.
Motivo da Visita: Este campo permite adicionar um texto personalizado para informar o motivo pelo qual o visitante está presente ao local.
QR Code para Visitantes
Para obter o código QR Code de acesso ao sistema do Visitante é necessário realizar o cadastro de uma credencial do tipo Cartão, está será usada para criação do QR Code.
Com a credencial de cartão cadastrada, consulte a listagem de visitante e busque o visitante alterado, após clique no ícone de credencial cartão e selecione o cartão criado:
Será aberto uma janela com o código QR Code para disponibilidade do Visitante.
É possível também realizar o Download ou copiar a informação, para isso utilize os botões abaixo da janela:
Moradores
Na seção de moradores, a funcionalidade permite listar e criar acessos para pessoas que possuem um perfil de acesso de morador, diferenciando-se dos demais cadastros por essa característica.
Listagem de Moradores
Ao acessar a seção de moradores, será exibida a lista dos moradores cadastrados, ordenados pela data de criação do cadastro.
Cadastro de Moradores
O menu de moradores é disponibilizado quando o sistema é instalado como ambiente condominial. Além dos campos padrão disponíveis no cadastro base, este menu oferece a possibilidade de criar diferentes condomínios/prédios para melhor organização das pessoas do
sistema.
Nessa seção é possível configurar parâmetros específicos que afetarão o acesso do moradores:
Morador:Este campo permite selecionar qual o tipo de morador está sendo criado, sendo as possíveis opções: Inquilino, Proprietário ou inquilino por temporada;
Número do apartamento:Este campo permite adicionar o numero de apartamento ao qual o morador irá pertencer;
Bloco:Este campo permite selecionar a qual Bloco o morador irá pertencer;
Colaboradores
Na seção de colaboradores, a funcionalidade permite listar e criar acessos para pessoas que possuem um perfil de acesso de colaborador de uma empresa, diferenciando-se dos demais cadastros por essa característica.
Listagem de Colaboradores
Ao acessar a seção de colaboradores, será exibida a lista dos colaboradores cadastrados, ordenados pela data de criação do cadastro.
Cadastro de Colaboradores
O cadastro de colaborador é habilitado quando o sistema é instalado como ambiente corporativo. Além dos itens utilizados no cadastro base, este menu oferece a possibilidade de criar diferentes empresas/departamentos visando uma melhor organização das pessoas do
sistema. Através dessa interface, é possível estabelecer o vínculo entre relacionamento entre empresas/departamentos e o grupo de portas. Ao estabelecer essa relação, os funcionários e visitantes registrados nessas empresas só terão acesso ao grupo de portas a ela
relacionadas, promovendo a segurança e gestão simplificada das permissões.
Nessa seção é possível configurar parâmetros específicos que afetarão o acesso do colaborador:
Tipo de Colaborador:Este campo permite selecionar qual o tipo de colaborador está sendo criado, sendo as possíveis opções: Contratado, Estagiário, prestador de serviço, terceirizado ou outro;
Matricula:Este campo permite adicionar a matricula do colaborador;
Status:Este campo permite selecionar o status sendo um colaborador ativo ou não;
Data de admissão: Este campo permiti definir a data ao qual o colaborador foi admitido na empresa;
Ramal: Este campo permite definir o ramal do colaborador;
Usuários e Permissões
O menu "Usuários e Permissões" é dedicado ao gerenciamento de usuários cadastrados no sistema, entende-se por usuários os operadores que irão gerenciar e manusear o Client Web ou Defense Desktop.
Ao acessar o menu será possível selecionar qual deseja gerenciar:
Usuários
O menu de usuários mostrará todos os usuários cadastrados no sistema. Atualmente, o cadastro de usuário é realizado somente através do cliente desktop do Defense IA - Controle de Acesso e sincronizado com o Client Web. Pelo Client Web, é possível visualizar a
listagem dos usuários existentes e associar um usuário a um grupo de permissões.
Para associar um usuário a um grupo de permissões, clique no usuários e após clique no ícone de edição
Permissões
Possibilita ao administrador de Controle de Acesso criar grupos de permissões para operadores escolhendo quais regras de acesso ele pode conceder para os usuários.
Cadastrando Grupo de Permissões
Na seção de informações do grupo de permissão, será solicitado o nome do grupo de permissões (campo obrigatório) e a descrição do mesmo. É importante que essas duas informações sejam utilizadas para facilitar a organização dos grupos, de forma que seu nome faça
sentido para o seu cenário.
Grupo de Pessoas
Nesta seção, é configurado os grupos de pessoas que esse usuário terá permissão. É possível utilizar a pesquisa de grupos para encontrar algum grupo específico que você queira dar permissão. Você pode dar permissão a N grupos para um mesmo usuário.
Por exemplo, caso um usuário tenha permissão para o grupo “Bloco A – Clientes” de um edifício comercial e não tenha permissão para o grupo “Bloco B – Clientes”, caso um cliente já tenha sido cadastrado no segundo grupo, ele não terá permissão ao mesmo. Para que
ele possa editá-lo, será necessário dar a permissão para os dois grupos.
Cadastros
Nesta seção, é configurado quais cadastros esse usuário poderá realizar no sistema. Os cadastros serão os tipos de usuários, sendo Funcionários, Visitantes e Moradores, e é possível configurar permissões para o usuário Listar, Criar, Editar e Excluir.
Gerenciamento
Em gerenciamento, configura-se que operações esse usuário poderá gerenciar no sistema. Essas serão as funcionalidades que esse usuário poderá operar, sendo elas:
Grupos de pessoas
Ambientes
Regras de Acesso
Usuários e Permissões
Campos Adicionais
Relatórios
No menu de relatórios, é possível configurar se o usuário terá permissão para acesso de listagem dos relatórios e também exportação.
Este menu abaixo permite criar e gerenciar grupos de permissões de usuários no Client Web. Ao acessá-lo, será possível ver os grupos de permissões já existentes, onde é possível editá-los e também adicionar novos grupos de permissões. Para criar um grupo de
permissão, deve-se usar o botão "Adicionar Grupo", que irá redirecionar o usuário ao formulário de criação.
Abrir a Porta Remota dentro de Usuários e Permissões
Siga o passo a passo a seguir:
Primeiro, Abra o Módulo do Defense, vá até a pagina de inicio e clique em "Usuários e Permissões"
Após, Clique em "Permissões"
Depois, Dentro da aba de "Permissões", vá no Perfil no qual deseja operar, no caso abaixo, será o "Operador"
Dentro do Cargo desejado, vá em "Dispositivos"
Já dentro do dispositivo, Selecione se o grupo de permissão poderá abrir porta remotamente e qual(is) porta(s) ele poderá abrir.
No caso do exemplo abaixo, o Usuário irá poder alterar e personalizar as regras dentro de acessos
GERENCIAMENTO
No menu de gerenciamento é possível realizar as configurações de ambientes e regras de acesso.
Ambientes
A seção de gerenciamento de ambientes permite que o usuário crie ambientes de acesso de acordo com seu cenário específico. Ao clicar no menu, aparecerá a listagem de ambientes criados, sendo que o ambiente principal será sempre o ambiente raiz do seu negócio e ficará
destacado em amarelo como na imagem abaixo
A partir desse ambiente, os demais serão criados como subambientes. Por exemplo, o nome raiz pode ser o nome da sua empresa/condomínio, como, por exemplo, Intelbras. A partir desse ambiente, os demais grupos serão criados abaixo desse.
Digamos que a Intelbras tenha uma “Recepção”. Essa será criada como subambiente do grupo raiz Intelbras. Além da recepção, poderíamos criar um subambiente chamado “Financeiro” e dentro desse último outro subambiente chamado “Cofre”. Dessa forma, conseguimos simular
nosso cenário dentro do Controle de Acesso e configurar nossos dispositivos por ambientes, facilitando a configuração de acesso e visualização do cenário. Também iremos utilizar os ambientes para os relatórios e para os registros de acesso..
Pode se observar o Ambiente "Não vinculado" abaixo:
Para criar um novo ambiente, clique em Adicionar Ambiente e preencha os campos solicitados:
Novo Ambiente
Para criarmos um novo ambiente, devemos clicar em “Novo ambiente” e o formulário de configuração será aberto na seção de identificação.
Informações
Essa seção será utilizada para nomear o seu ambiente e descrevê-lo. Utilize esses campos para identificar de forma precisa o seu cenário. Lembre-se que as informações que serão preenchidas aqui serão utilizadas futuramente nos relatórios e nos registros de acesso.
Acessos
Essa seção é utilizada para adicionar as portas de acesso do seu ambiente. Serão listados todos os dispositivos que estão reconhecidos e autenticados no seu ambiente, e você deverá adicionar quais deles fazem parte do ambiente que você está criando.
Veja a lista de dispositivos que irá aparecer, clique na seta para expandir as configurações do seu dispositivo e clique em “Adicionar” para configurar o dispositivo no seu ambiente. Nesse momento uma opção será aberta para você dizer se é um dispositivo que
controla a “Entrada” ou a “Saída” do seu ambiente. Selecione a opção apropriada para o seu cenário. Esta opção será usada para os relatórios e gestão de acesso.
Após realizar esses passos, seu ambiente já estará configurado.
Usuários
Ao criar o ambiente, caso você acesse essa seção, será apresentada a mensagem:
Isso ocorre porque, na criação, esse ambiente ainda não está em uso e ainda não há pessoas que acessaram o ambiente. Porém, uma vez que o ambiente estiver sendo usado, essa seção irá mostrar as pessoas que estão nesse ambiente. Aqui também é possível utilizar a
função "Mover pessoas de ambiente" quando, por uma razão específica, o operador precisar mudar uma pessoa de ambiente, como no caso de um acesso não monitorado.
Ao adicionar um dispositivo ou pessoas ao Defense, possui o ambiente "Não vinculados" ou "Unassinged", onde os dispositivos e pessoas ficam como standby ou desvinculados
Regras de Acesso
Este menu é utilizado para criar as regras de acesso ao cenário utilizado pelo cliente. Ao acessá-lo, serão listadas todas as regras configuradas com o número de ambientes que elas estão sendo usadas. Também é possível clicar em “Detalhes” de cada linha para
visualizar as configurações utilizadas para cada regra. Caso o usuário seja administrador ou possua as permissões necessárias, poderá criar as regras de acesso.
Criar Regra de Acesso
Para criar uma nova regra de acesso, clique em “Nova Regra de Acesso” e o formulário será aberto conforme imagem abaixo. O administrador deverá dar um nome para a regra de acesso, definir o tipo de regra (Nessa versão está disponível apenas a regra de verificação
geral; em futuras versões, outros tipos de regras serão incluídos, como Normalmente Aberto e Normalmente Fechado). Também é necessário definir o “Período de acesso”, que é configurado no client desktop Defense IA Controle de Acesso. Além disso, é possível definir
os feriados, caso sejam utilizados, o que também é configurado no client desktop Defense IA Controle de Acesso.
Após isso, na seção “Ambientes” o administrador poderá definir em quais ambientes a regra de acesso será utilizada. Todos os dispositivos de acesso que tenham sido configurados para aquele ambiente passarão a utilizar a regra configurada.
Basta salvar e após fechar a tela de confirmação a regra criada será mostrada na listagem das regras de acesso.
Relatórios
Nesse relatório é possível acompanhar os acessos ao ambiente configurado, também pode-se utilizar a busca e filtros de forma a selecionar apenas a informação que se quer visualizar.
Busca de Registros
A busca é o campo para encontrar o registro de forma rápida. É possível utilizar o Nome, o Documento e Cartão de Acesso para buscar uma pessoa.
Filtros
Com a funcionalidade de filtros é possível combinar seleções específicas para encontrar um registro de acesso. Como:
Período: Filtrar por data, podendo ser um acesso entre uma data inicial e final.
Pessoas: É possível filtrar por Nome, Documento ou também pelo grupo e categoria (tipo de pessoa) do registro de acesso.
ID: Possível filtrar pelo ID do acesso ou também por uma faixa de ID.
Local: São os filtros por ambiente, Ponto de acesso que é o dispositivo ou o nome da porta em si.
Cartão de acesso: Possível filtrar pelo código do cartão utilizado para acessar.
Tipo de evento: Filtrar pela forma que foi realizado o acesso.
Sentido: Filtrar se o registro de acesso foi de entrada para um ambiente ou saída do ambiente.
Exportar
Para realizar a exportação, clique em Exportar e o arquivo contendo os logs gerados serão exportados em .csv:
Auditoria
No menu de auditoria é possível verificar o log de alterações realizadas no Client web de controle de acesso. O objetivo desse relatório é mostrar alterações e rastrear a origem e alvo de alguma mudança, bem como qual usuário e quando foi realizada.
Caso queira buscar por uma alteração específica, há a possibilidade de filtrar por operação realizada como:
Usuário
Pessoas
Credencial
Regras de Acesso
Grupos de Pessoas
Ambientes e SubAmbientes
Também é possível fazer filtro pelo Operador que realizou a alteração e a data que ela foi realizada.
Clicando na seta será apresentada os detalhes da alteração realizada conforme imagem abaixo:
Configurações
Nesse menu estão as configurações para parametrizar o sistema de acordo com o cenário do cliente. É possível realizar mudanças no cadastro de pessoas e configurações de dispositivos.
Campos customizáveis
A configuração de cadastro é utilizada para criar campos customizados para cada tipo de pessoa no cadastro.
Ao criar em “Novo Campo” será aberto um formulário para criação do campo com as opções:
Nome do campo: O nome do campo criado será apresentado na seção identificação na criação/edição da pessoa. Caso o campo seja criado, mas já existam pessoas na base de dados do sistema, os antigos cadastros ficarão com o valor para o campo em branco.
Categoria: É o tipo de campo criado. São possíveis campos com os seguintes tipos: Texto, Numérico, Data, Área de Texto e Booleano (Verdadeiro/Falso)
Vinculo: Quais cadastros usarão o campo, sendo possível atribuir a um tipo de cadastro específico ou mais de um. Para isso, o usuário deverá marcar selecionando o ícone “+”.
Obrigatoriedade: Se o campo será obrigatório ou não
Configurações de Dispositivos:
Nas configurações de Dispositivos é possível ver quais dispositivos estão Online e com o Antipassback Ativo. Ao clicar em um dispositivo e clicar em Antipassback, será enviado os endpoints para o Web do dispositivo e será configurado
automaticamente o Modo Post Eventos 2.0 e o Modo Online 2.0
Configurações de Sistema
Nessa seção é onde o administrador faz a configuração de configurações de sistema como o tipo de ambiente, validação de face, configurações padrões de acesso e visitantes.
Geral
No menu geral é possível configurar os seguintes padrões:
Tipo de Ambiente: Corporativo ou Condominial
Face IA:Habilitar ou Desabilitar a validação de face para o cadastro de pessoas.
Acessos
No menu acessos é possível configurar os seguintes padrões:
Confirmação de passagem: habilitar ou desabilitar a confirmação e definição do tempo de passagem em segundos.(OBS: Só é visível com o Antipassback ativo)
Dispositivos com confirmação de passagem:Habilita ou desabilita a configuração e permite selecionar o ponto de acesso para a confirmação.
Dispositivos com baixa automática: Habilita ou desabilita ao selecionar qual ponto de acesso será utilizado para a baixa de visitas. Quando uma pessoa fizer a passagem por pontos de acessos adicionados, será expirado sua data de validade da visita, será
desvinculada a credencial de cartão caso seja usada e será alterado o grupo da pessoa para o “Inativos” para que libere o espaço no dispositivo.
Visitantes
No menu visitantes é possível configurar os seguintes padrões:
Créditos de Visita: Créditos padrão que será definido aos visitantes do local.
Período de Acesso:Intervalo de horas entre início e fim da visita
Baixa Automática:
Após um visitante passar por algum dispositivo ele não poderá mais acessar o cenário, sua data de validade da visita irá expirar, desvinculará a credencial de cartão caso seja usada e alterará o grupo da pessoa para o “Inativos” para que libere o espaço no dispositivo
conforme já descrito no manual.
Mover para o grupo de inativos ao realizar a baixa:
Ao habilitar os visitantes que realizarem a baixa automática nos dispositivos configurados irão para o grupo de “inativos” liberando o espaço no dispositivo. Caso fique desabilitado ele continuará realizando a baixa, porém sem alterar o grupo do visitante e mantendo
ele no dispositivo.
Habilitar horário para realizar a baixa nos visitantes expirados:
Ao habilitar uma rotina diária irá realizar a baixa automática nos visitantes inativos (com data de validade expirada). Essa funcionalidade é usada para quando o visitante realiza uma saída sem passar pelo controle de acesso. Essa funcionalidade também necessita da
configuração de Horário para realizar a baixa nos visitantes inativos que deve ser preferencialmente um horário com menor fluxo pois o sistema irá utilizar recursos para realizar as baixas. Por padrão esse horário será às 00:00:00.
Limpeza de cadastros:
Ao habilitar essa funcionalidade, os cadastros de visitantes que estiverem inativos serão removidos do sistema. Essa função é útil nos casos que o sistema já ocupou a quantidade de cadastros possíveis e será realizada em uma
Data e horário de execução da limpeza.
Após a remoção você poderá desabilitar ou também realizar uma configuração para a rotina rodar periodicamente Diariamente, Semanalmente, Mensalmente e Personalizado. Ao selecionar personalizado poderá definir o número de dias para que a rotina repita a operação.
Remover todos os cadastros de visitantes inativos:
Com essa função habilitada, a rotina configurada irá remover todos os visitantes que estiverem inativos, mas também é possível Remover todos os cadastros de visitantes inativos cuja data de expiração já passou há X dias, onde X é possível configurar
no campo. Ex.: Se o valor configurado for 30, a rotina removerá visitantes que estiverem inativos há mais de 30 dias, mantendo os visitantes cadastrados recentemente.
Licenças
A segunda sessão da tela é destinada para fazer o upload da licença, que deve ser enviada pelo seu representante comercial. Após a licença ser cadastrada com sucesso, as funcionalidades adquiridas com a licença serão habilitadas para uso no sistema.
Na imagem acima é possível visualizar o botão verde onde permite baixar o arquivo que dará origem a lincesa
Na imagem acima é visível o campo onde o usuário vai poder adicionar a licença do Antipassback, após isso, é recomendavel que refaça o login novamente para que não haja a possibilidade de informações conflitantes. Além disso, ao lado do campo que exibe o nome do
Antipassback, fornece a informação do tipo de linceça.
Caso decida trocar a lincença, apenas clique no File input e clique para "Substituir licença", caso queira continuar com a Lincença atual, clique para "Continuar"
WideChat
Visão Geral
O Wide Chat é a plataforma de chatbot com inteligência artificial da Intelbras, que permite automatizar e integrar o atendimento via WhatsApp e outros canais de comunicação. No contexto do Defense IA, o Intelbras WideChat é utilizado como integração do módulo de
Controle de Acesso (CA) para automatizar comunicações via WhatsApp a partir de eventos e ações registrados pelo sistema. A integração viabiliza duas funcionalidades:
Visão Geral — tabela 51
Funcionalidade
O que faz
Público-alvo
Abertura remota de portas
Pessoa Cadastrada no CA abre uma porta física enviando mensagem no WhatsApp
Moradores/colaboradores (não disponível para visitantes)
Notificação de acesso (entrada/saída)
Responsáveis recebem mensagem automática no WhatsApp quando a pessoa monitorada acessa ou sai do ambiente
Pais/responsáveis (ex.: contexto escolar), ou qualquer cenário de notificação a terceiros
Ambas as funcionalidades utilizam a mesma integração de base entre o módulo CA e o Intelbras Wide Chat, mas possuem fluxos, pré-requisitos e configurações específicas, detalhados a seguir.
Sua principal finalidade é estabelecer uma comunicação rápida, segura e padronizada entre a organização e seus usuários — eliminando a necessidade de envios manuais e reduzindo o tempo de resposta em situações que exigem ação ou notificação imediata, como a liberação
de uma porta ou o aviso de entrada/saída de uma pessoa monitorada.
A automação é baseada em regras e fluxos configuráveis, permitindo que cada organização adapte o funcionamento da integração às suas necessidades. É possível determinar em quais situações uma mensagem ou ação deve ser processada, quais pessoas estão habilitadas, qual
ambiente será considerado durante a avaliação, e qual modelo de mensagem ou fluxo será utilizado.
Além de tornar os processos mais eficientes, a funcionalidade amplia o nível de controle operacional: todas as decisões — seja a liberação de uma porta ou o disparo de uma notificação — são executadas automaticamente pelo sistema, respeitando as configurações
definidas pelo administrador e garantindo que apenas as pessoas e destinatários corretos sejam envolvidos. Esse processo contribui para uma operação mais organizada, reduz falhas humanas e assegura maior consistência na comunicação.
Outro benefício importante é a rastreabilidade. As informações referentes às interações e envios são registradas pelo sistema, permitindo acompanhar o resultado de cada processamento e facilitando a identificação de possíveis falhas na comunicação com o Intelbras
WideChat.
Como Funciona
Abertura remota de portas:
Pessoa envia mensagem no Whatsapp.
Sistema identifica a pessoa e lista as portas disponíveis para ela.
Pessoa escolhe a porta desejada.
Porta é aberta e o WhatsApp retorna a confirmação.
Observação: se a pessoa não tiver permissão cadastrada, o sistema retorna mensagem informando que o acesso não pode ser liberado e orienta contato com o administrador.
Notificação de acesso (entrada/saída):
Pessoa passa pela catraca/controladora de acesso monitorada.
O Defense IA identifica a regra correspondente (grupo de pessoas + ambiente + regra de acesso).
O sistema busca o número de WhatsApp do responsável cadastrado.
Mensagem é enviada automaticamente informando a entrada ou saída.
Observação: o disparo da notificação ocorre a partir da liberação do acesso pelo dispositivo (ex.: catraca destravada), e não do giro físico efetivo. Em cenários de antipassback, isso significa que a mensagem é enviada no momento da liberação, mesmo que a
passagem física não seja confirmada em seguida.
Pré-requisitos
Antes de iniciar a configuração da integração, é necessário verificar se todos os requisitos para utilização das funcionalidades foram atendidos. O primeiro deles é possuir uma licença ativa do Intelbras WideChat — o licenciamento é responsável por habilitar a
funcionalidade dentro do módulo CA e configurar o agente de integração.
Também é indispensável que a organização possua uma integração previamente disponibilizada pelo Intelbras WideChat. Durante a configuração serão solicitados apenas os dados necessários para autenticação da comunicação entre os sistemas: URL da integração, usuário e
senha correspondentes.
Gerais (ambas as integrações):
Módulo CA 4.0 instalado.
Integração instalada — veja Instalando a Integração
Licença de integração com o WideChat adicionada no módulo CA.
Pontos de acesso incluídos nos ambientes que serão monitorados.
Pessoas cadastradas.
Canal de comunicação WhatsApp configurado e ativo no WideChat.
Específicos — Abertura remota de portas:
No WideChat: fluxo configurado e atrelado ao canal.
No módulo CA: número de WhatsApp adicionado no cadastro da pessoa (não disponível para visitantes).
Pessoa incluída em grupo/regra de acesso com permissão ao ambiente/porta desejado.
Específicos — Notificação de acesso:
No WideChat: modelo de mensagem criado, aprovado e atrelado ao canal.
No módulo CA: campo customizável do tipo Telefone cadastrado.
Pessoa (ex.: aluno) cadastrada com número dos responsáveis preenchido no campo customizado.
Pessoa incluída em grupo/regra de acesso com permissão ao ambiente/porta desejado.
Regra de envio criada no menu WideChat.
Ativando a Licença do Intelbras WideChat:
Para que o menu do Intelbras WideChat seja exibido no módulo CA, é necessário ativar a licença correspondente em Configurações > Licenças.
Acesse Configurações do Sistema > Licenças.
Na seção Licença, clique em Baixar arquivo para gerar o arquivo system-info.bin, que contém os dados de identificação da máquina.
Envie o arquivo baixado ao seu representante comercial para solicitar a licença.
Após receber o arquivo de licença do representante comercial, volte à tela Licenças, selecione o arquivo .bin recebido no campo Selecione o arquivo aqui e clique em + para adicioná-lo.
Clique em Salvar.
Efetue logout e login novamente no sistema para que a licença seja aplicada.
Após esse processo, a licença WIDECHAT passa a ser exibida na tabela de Detalhes da licença, junto às demais licenças ativas do módulo (ex.: ANTIPASSBACK), e o menu WideChat é liberado na sidebar.
Por questões de segurança, as credenciais informadas na integração são armazenadas de forma protegida pelo sistema. Após o cadastro, a senha não poderá ser visualizada ou recuperada — sendo necessário informar uma nova credencial caso haja necessidade de atualização.
Caso a licença não esteja disponível, o menu do Intelbras Wide Chat será apresentado ao usuário, mas estará bloqueado. Da mesma forma, se a integração não estiver configurada corretamente, não será possível criar regras de envio nem executar qualquer automação
relacionada às notificações.
Acessando o Intelbras WideChat
Após a ativação da licença, o Intelbras Wide Chat ficará disponível na sidebar do módulo CA. A partir dessa área será possível realizar todas as configurações relacionadas à integração, incluindo o cadastro das credenciais de acesso, a seleção do canal de comunicação,
a criação das regras de envio e configuração de fluxo, e o gerenciamento das configurações existentes.
Instalando a Integração
Execute o instalador da Integração WideChat e clique em Avançar na tela de boas-vindas.
Leia o Acordo de Licença, selecione Eu aceito o acordo e clique em Avançar.
Na tela de seleção de funcionalidades, marque apenas o(s) módulo(s) que serão efetivamente utilizados:
Abertura de portas via Whatsapp
Envio de notificação de acesso via WhatsApp
Não é necessário marcar as duas opções caso a organização utilize somente uma das funcionalidades — selecione apenas o que será usado.
Se a opção Abertura de portas via WhatsApp for selecionada e o instalador não detectar o módulo de Controle de Acesso na máquina, será exibido o aviso "Serviço de Controle de Acesso não encontrado". Sem esse módulo, a integração não funcionará. Nesse
caso:
Clique em Cancelar a instalação e instale/verifique o módulo de Controle de Acesso antes de prosseguir, ou clique em Prosseguir apenas se a instalação do módulo de Controle de Acesso for feita posteriormente.
A funcionalidade de envio de notificação de acesso via WhatsApp não exige nenhuma configuração adicional nesta etapa do instalador
Apenas quando Abertura de portas via WhatsApp for selecionada, será exibida a tela Configuração - Abertura de Portas, solicitando:
Endereço do serviço WideChat
Chave de conexão
Esses dados devem ser solicitados ao representante comercial, assim como as credenciais utilizadas na etapa de configuração da API do Wide Chat.
Clique em Avançar e aguarde a conclusão da instalação.
Ao final, a tela "Integração instalada com sucesso!" confirma quais serviços foram instalados (ex.: envio de notificações de acesso via WhatsApp na porta 11080, abertura de portas via WhatsApp).
Clique em Concluir para fechar o assistente.
Configurações do Widechat
Configurando o Acesso à API do WideChat
Esta etapa é comum às duas funcionalidades e deve ser concluída antes de configurar qualquer regra ou fluxo.
Procedimento
No módulo CA, acesse WideChat > Configurações de acesso.
Clique em Configurar acesso.
Preencha a URL da API, o usuário do agente e a senha (fornecidos pela Intelbras Wide Chat).
Salve — os dados ficam armazenados e podem ser removidos ou recadastrados se necessário.
Observações: Usuário e senha devem ser mantidos em local seguro e nunca compartilhados.
Após o preenchimento dos campos, o sistema realiza automaticamente a validação das informações. Caso a autenticação seja concluída com sucesso, a integração fica ativa e disponível para uso — a partir desse momento é possível configurar as regras de envio e o fluxo de
abertura remota.
Sempre que houver alteração nas credenciais, basta acessar novamente essa tela e atualizar os dados; após uma nova validação, as alterações passam a ser utilizadas imediatamente.
Configurando a Abertura Remota de Portas
Confirme que a integração está instalada junto ao módulo CA.
Configure o fluxo correspondente na plataforma WideChat e vincule-o ao canal.
No cadastro da pessoa, no módulo CA, preencha o campo Número de celular.
Inclua a pessoa em um grupo com regra de acesso que conceda permissão ao ambiente/porta desejado.
Uma vez configurado, a pessoa poderá enviar mensagem ao número do canal para solicitar a abertura de uma porta à qual tenha permissão de acesso.
Configurando a Notificação de Acesso
Cadastrando o campo de telefone do responsável
Acesse Configurações > Campos customizáveis para visualizar os campos já cadastrados e iniciar a criação de um novo campo.
Revise as informações preenchidas, confirme se o campo está definido como Telefone e finalize em Salvar para disponibilizá-lo no cadastro das pessoas.
Crie ou edite a pessoa (ex.: aluno) no módulo CA.
Preencha manualmente o campo customizado com o número do responsável.
Uma mesma pessoa pode possuir mais de um campo do tipo Telefone, permitindo que diferentes destinatários recebam a mesma notificação — por exemplo, pais, responsáveis ou outros contatos podem ser comunicados simultaneamente a cada evento de acesso.
Criando a regra de envio
Acesse WideChat > Regras de envio > Criar regra.
Informações: nome da regra e canal de comunicação (número WhatsApp configurado via API da Meta, previamente criado no WideChat).
Números de envio: selecione o campo customizado do tipo Telefone que deseja utilizar como fonte do número de destino da mensagem.
Grupo de Pessoas: selecione os grupos que terão os acessos monitorados.
Ambientes: selecione os ambientes a serem monitorados para o grupo escolhido.
Mensagem de envio: selecione o modelo de mensagem (previamente criado e aprovado no Wide Chat) e o gatilho (entrada e/ou saída).
Salve a regra.
Quando a pessoa realiza um evento de acesso, o(s) telefone(s) cadastrados nos campos vinculados à regra recebem a mensagem conforme os parâmetros definidos no gatilho.
Limitações Conhecidas
Antipassback e confirmação de passagem: atualmente, a lógica de antipassback e a confirmação de passagem física estão unificadas no módulo CA. Isso significa que o disparo da notificação de acesso ocorre a partir da liberação do acesso no dispositivo, e não
a partir do giro efetivo de uma catraca — ou seja, o evento é registrado no momento da liberação, independentemente de a pessoa efetivamente completar a passagem.
Antipassback
Funcionamento do Antipassback
A funcionalidade de Antipassback Global tem como objetivo controlar a sequência de acessos dos usuários, impedindo inconsistências no registro de entradas e saídas. Dessa forma, o sistema garante que a lógica de circulação seja respeitada, evitando o uso indevido ou
compartilhamento de credenciais entre diferentes pessoas, considerando todos os pontos de acesso integrados.
Para que o Antipassback funcione corretamente, é necessário que a licença do módulo Antipassback esteja habilitada no sistema. O serviço opera exclusivamente por meio do Módulo Web, sendo que todas as validações são realizadas internamente pelo próprio sistema, não
dependendo do Defense para execução das regras.
Para o funcionamento correto dos dispositivos, é necessário possuir a versão mínima recomendada de Firmware:
V3.002.00IB000.0.R.20250625
A regra de Antipassback pode ser configurada conforme a necessidade do ambiente, podendo ser aplicada de forma global, por dispositivos específicos, por ambientes, por grupos de usuários ou ainda de forma individual. Essa flexibilidade permite adequar o controle de
acesso às políticas de segurança de cada local.
O sistema permite a definição de ambientes de Antipassback, que consistem em agrupamentos de pontos de acesso que compartilham a mesma lógica de validação. Esses ambientes podem ser compostos por diferentes dispositivos, como leitores de entrada e saída, garantindo
consistência no controle de circulação entre os pontos definidos.
Durante as passagens, o sistema realiza validações automáticas e, em caso de inconsistências, o acesso é bloqueado, com geração de alarme para o operador no módulo de Gestão de Acessos e registro do evento em log para auditoria e rastreabilidade.
O Antipassback Global pode ser aplicado em múltiplos ambientes com controladores interligados, independentemente da localização física dos dispositivos, assegurando que todos os pontos envolvidos sigam a mesma regra de controle.
Para o correto funcionamento, os dispositivos devem estar devidamente configurados com os endpoints do servidor. Para isso, acesse: Configurações > Configurações dos Dispositivos, selecione os dispositivos desejados e utilize a opção "Antipassback", não sendo
necessário realizar configurações diretamente no Web do dispositivo.
A seguir, são apresentadas as regras de comportamento do Antipassback conforme os diferentes tipos de ambientes configurados.
Ambiente único configurado:
- Após a autenticação biométrica a pessoa não poderá reutilizar a biometria para acessar o mesmo ambiente, enquanto não sair ou for manualmente removida do ambiente.
Ambientes com subambientes configurados:
-O acesso ao subambiente só será permitido após entrada no ambiente principal.
-Da mesma forma, se a pessoa estiver em um subambiente e tentar sair diretamente do ambiente principal, o acesso será negado sendo necessário realizar a saída do subambiente ou for manualmente removida.
Ambientes paralelos configurados:
- O acesso ao ambiente só será permitido caso a pessoa não esteja em nenhum outro ambiente com Antipassback.
Caso ela esteja em um ambiente configurado com Antipassback e for para outro ambiente configurado que também esteja no Antipassback a sua entrada não será permitida, sendo necessário sua saída correta ou manualmente realizar a exclusão do ambiente
conforme mostrado acima.
Caso outra pessoa tente passar sem que o dispositivo ainda não tenha realizado o processamento de uma passagem anterior de outra pessoa o dispositivo mostrará a mensagem “Passagem anterior ainda está sendo processada (IP)” com a imagem abaixo:
Defense_intelbras_db_3307 (o número final é a porta do banco de dados e pode variar de acordo com a disposnibilidade de portas do cliente no momento da instalação)
Defense_TS_TokenService
Defense_AC_Antipassback
Defense_AC_Backend
Defense_AC_SyncService
Defense_AC_Broker
Serviços para verificar o relatório de registros:
Defense_AC_Client
Defense_AC_Https
Adicionar a seguinte atenção após essa escrita: “A indisponibilidade de qualquer um desses serviços pode comprometer o funcionamento do sistema.”
Adicionar o seguinte título ao manual em Antipassback:
Flexibilização do Antipassback
Exceções específicas
Caso deseje que as regras do Antipassback não se apliquem a um cadastro em específico, é possível. Só seguir os passos:
Acessar o cadastro da pessoa no Web Client;
Na aba de identificação, alterar a opção "Antipassback" para "Desabilitado".
Dessa forma as regras do antipassback não serão aplicadas.
Flexibilização do Antipassback
Se uma pessoa sair do ambiente sem registro de passagem, é possível atualizar manualmente o ambiente. Para isso:
Acessar o cadastro da pessoa no Web Client;
Na aba de identificação, alterar o "Ambiente atual" para o ambiente que a pessoa se encontra. Também é possível removê-la de todos os ambientes.
Caso precise realizar essa ação para várias pessoas de um ambiente, o caminho é através do gerenciamento de ambientes. Para isso:
Acessar o Gerenciamento > Ambientes.
Editar o ambiente onde as pessoas se encontram e utilizar as opções:
Mover: Selecionar as pessoas • Migrar: Todas as pessoas
Selecionar o ambiente que deseja mover as pessoas ou a opção para remover do ambiente
Na imagem abaixo é possível visualizar o retorno do dispositivo sobre uma passagem liberada pelo Antipassback acessando o ambiente somente uma vez
Ao tentar repetir a passagem o sistema imprime a imagem de Antipassback na tela do Dipositivo
OBS: A tela de Passagem Liberada e Bloqueio Antipassback se mantêm a mesma na configuração de Confirmação de Passagem
Na sessão de Registros de acessos, os bloqueios de passagem gerados por uma dupla entrada recebem a tag de Antipassback:
Modo Permissivo:
Em caso de falha de conexão em um dispositivo, Irá permitir a entrada da pessoa no ambiente, porém caso a conexão retorne, irá gerar falha ao tentar realizar a sua saída pois a entrada não terá sido computada. O serviço irá negar com a mensagem “Bloqueio
Antipassback”. Nesse caso será necessário realizar sua entrada novamente ou mover a pessoa manualmente do ambiente.
O ideal em caso de falha na conexão de um dispositivo é bloquear a entrada, caso queira manter o controle de antipassback no cenário. Nesse caso, o usuário deverá utilizar outra porta ou catraca com rede disponível.
O sistema irá gerar um alerta quando um dispositivo perder conexão com a rede.
Todos os dispositivos offline:
O sistema Antipassback deixa de operar completamente.
O sistema não fará o registro das pessoas e em caso de ocorrer por muito tempo, o ideal será desligar o serviço de antipassback e ligar novamente quando o ambiente for esvaziado.
Modo Restritivo
O modo restritivo deve ser configurado nas regras de acesso pelo Defense Baseline criando um template de tempo com um horário restrito. (Ex.: Sábado das 00:00:00 até 00:00:01) Dessa forma o antipassback irá negar o acesso em caso de falha de conexão em um dispositivo.
Da mesma forma que o modo permissivo, o sistema irá gerar um alerta quando um dispositivo perder conexão com a rede.
Todos os dispositivos offline
O sistema Antipassback deixa de operar completamente.
O sistema não fará o registro das pessoas e em caso de ocorrer por muito tempo, o ideal será desligar o serviço de antipassback e ligar novamente quando o ambiente for esvaziado.
Contingência:
Caso a pessoa seja bloqueada pelo Antipassback, para não deixar a pessoa esperando a solução, ela poderá utilizar o recurso de chamada SIP pelo dispositivo. Dessa forma ela poderá dar suas credenciais de acesso para o operador que poderá realizar a
Abertura de porta remota. A abertura pode ser realizada pelo Client Desktop e Web. Caso queira acessar a sessão de Abertura de porta remota Clique Aqui
Erros comuns para o sistema:
Caso a pessoa esteja apresentando Bloqueio Antipassback, é necessário validar:
Em qual ambiente a pessoa está para assegurar que o bloqueio está correto.
Verificar se a pessoa está cadastrada no Client Web CA.
- Em alguns casos pode ocorrer de não estar sincronizado a pessoa cadastrada no Desktop Client e no Web Client. Para corrigir é necessário remover a pessoa do Desktop Client e cadastrar novamente pelo Web CA.
- Verificar se a biometria facial da pessoa está cadastrada em duplicidade
- Nesse caso pode ocorrer do cadastro utilizado no momento da entrada/saída seja diferente do computado anteriormente.
- Localizar o cadastro duplicado e remover.
- Observar casos de irmãos(ãs) gêmeos(as). O reconhecimento poderá confundir no caso de biometrias faciais muito parecidas.
Caso a pessoa tenha saído com o sistema offline.
É possível verificar os momentos que o sistema ficou offline pelo log gerado. Esse log ficará registrado em:
- LOCAL_INSTALADO\Intelbras\Intelbras Client Web Controle de Acesso\bin\access-control\antipassback\log\PASTA_DATA\dispositivos.txt
- LOCAL_INSTALADO por padrão corresponde: C:\Program Files (x86)\
- PASTA_DATA corresponde ao dia que o log ocorreu.
Confirmação de passagem
O sistema permite configurar portas com confirmação de passagem nas configurações de acesso.
Configuração inicial
Acesse o menu de configurações de acesso;
Selecione todas as portas que devem operar com confirmação de passagem
O dispositivo deve ser configurado com o sensor de porta habilitado para realizar o envio de evento de passagem da catraca
Hub de Soluções Intelbras
O Hub de Soluções Intelbras é uma plataforma desenvolvida para centralizar o gerenciamento e
o monitoramento de alguns dos dispositivos Intelbras em um único ambiente. Por meio de uma
interface
intuitiva, o sistema permite acompanhar o status dos equipamentos, realizar
configurações e executar operações de acordo com o tipo de dispositivo.
Atualmente, o Hub reúne módulos para gerenciamento de Centrais de Intrusão, Centrais de
Incêndio, Carregadores Veiculares (CVEs), Nobreaks e Drones, organizados de forma a
facilitar a navegação e o acesso às funcionalidades de cada solução.
Instalação do Hub de Soluções Intelbras
Após realizar o download, clique no instalador com o botão direito e o execute como
administrador.
Configurando o Instalador:
Após executar o instalador como administrador, clique em avançar e após a leitura dos termos
de uso gerais de uso do software e nossa política de privacidade aceite e clique em avançar.
Agora escolha a pasta de instalação e avance novamente
Digite a senha do usuario system a qual você definiu no primeiro acesso ao client Desktop do
Intelbras Defense IA e clique em Testar Conexão.
Só será possível avançar caso a senha esteja correta. Após validado, clique em ok e em
avançar.
Clique em instalar.
A instalação será iniciada.
Ao finalizar a instalação, será exibida as portas que serão utilizadas pelo Hub de Soluções.
Porta Receptor AMT: Porta utilizada para recebimento de eventos das
centrais de alarme (padrão 9009)
Porta Webhook: Porta utilizada para recebimento de eventos das centrais
de
incêndio (padrão 6001)
Porta Client Web: Utilizada para realizar o acesso ao Client Web
através de
um navegador (padrão 3002)
Caso alguma dessas portas padrão não estiverem disponíveis no servidor. O instalador tentará
porta padrão + 1 até encontrar uma porta disponível.
Após instalar com sucesso, clique em avançar e concluir e o seu Hub de Soluções estará pronto
para uso.
Como verificar as portas do firewall
Durante a instalação, o próprio sistema faz a liberação das portas conforme necessário. Como
boa prática, recomenda-se verificar se estas portas foram de fato liberadas no firewall.
Para isto, acesse o peinel de controle do seu computador.
Acesse “Sistema e Segurança”.
Clique em "Windows Defender Firewall".
Clique em "Configurações Avançadas".
Clique em "Regra de entrada".
Agora verifique se foi criada a regra "Defense_HUB_TCP".
Clique duas vezes na regra “Defense_HUB_TCP” e acesse o menu superior nomeado
“Protocolos e Portas”. Verifique se as portas liberadas dentro da regra correspondem
as portas escolhidas durante a instalação.
Caso não seja anotado quais portas foram escolhidas durante a instalação. É possível fazer a
verificação em outro momento, acessando o arquivo progress.txt dentro do caminho onde
foi instalado o Hub de Soluções.
Como realizar o primeiro acesso
Para realizar o primeiro acesso, caso esteja na máquina onde o sistema foi instalado, basta
clicar no ícone criado na sua área de trabalho ou acessar via navegador
https://localhost:3002/login.
Caso esteja acessando o sistema de outra máquina, acesse via navegador, inserindo o IP do
servidor onde o hub foi instalado. Ex: Hub de Soluções e Intelbras Defense IA
instalados em servidor de IP 192.168.1.100. Nesse exemplo acesse via navegador
utilizando o link
https://192.168.1.100:3002.
Atenção: Verifique se 3002 é realmente a porta do client web. Caso seja um
número diferente, insira o valor corretor no lugar de 3002.
Após acessar você será redirecionado para a página inicial do Web Client e poderá realizar
seu login com as credenciais do Intelbras Defense IA. O Hub de Soluções sempre permite o
acesso de qualquer usuário Admin ou Super Admin existente no Intelbras Defense IA.
Usuários operadores necessitam de configuração para ter acesso.
Menu Inicial
A tela inicial do Hub de Soluções Intelbras centraliza o acesso aos dispositivos
disponíveis no sistema. Eles são organizados em três categorias para facilitar a
navegação:
Centrais: reúne as Centrais de Intrusão e Centrais de Incêndio.
Energia: contém os dispositivos Carregadores Veiculares e Nobreaks.
Outros dispositivos: contém Drones.
Para acessar a configuração do dispositivo desejado via tela inicial: localize o
dispositivo desejado, clique no botão
no cartão correspondente e o sistema
abrirá a tela do dispositivo selecionado.
Para Centrais de Intrusão e Centrais de Incêndio, é possível acessar diretamente uma
funcionalidade específica por meio dos botões disponíveis no cartão do dispositivo.
Basta clicar no botão correspondente à tela desejada para ser direcionado à
funcionalidade
selecionada.
Na barra de ações superior, há o botão onde é possível consultar tanto a
versão do Intelbras Defense IA qual o Hub
de Soluções está conectado, quanto a versão do Hub de Soluções.
No botão o usuário será direcionado à página do
Intelbras Defense IA onde poderá consultar diversas informações
inclusive manuais de usuário de todas as ferramentas.
Há também a exibição de qual usuário está logado naquele momento com uma descrição de sua
permissão dentro do sistema (Super Administrador, Administrador ou Operador).
Por fim, o botão de logout
Centrais de Intrusão e Incêndio
Visão Geral das Centrais de Alarme e Incêndio
A tela de visão geral foi projetada para oferecer um resumo visual sobre as principais
informações das centrais de alarme e incêndio
O painel é dividido em cinco quadrantes:
Últimos eventos Gerados
Localizado à esquerda, este log exibe as atividades mais recentes das centrais (como
disparo, arme, desarme, etc...)
Atualização em Tempo Real: Mantenha a chave seletora ativa para visualizar os
eventos conforme eles ocorrem.
Detalhes: cada entrada exibe o tipo de evento, o tempo decorrido e o nome da central
de origem do evento
Status das Centrais
Apresenta um resumo visual da disponibilidade das centrais de intrusão e incêdio
Filtros de Visualização: Selecione os botões de controle no topo para visualizar
apenas um tipo de central ou ambos simultaneamente.
Gráfico de Disponibilidade: O anel central indica o total de dispositivos,
diferenciando-os entre online (verde) e offline (vermelho).
Ações rápidas, utilize os botões
ou
para acessar uma lista com mais detalhes de cada status
Conexões de Bridges e Licenciamento
Este quadrante monitora a integridade do Hub:
Status de Bridge: Confirma se os serviços de ponte para intrusão e incêndio estão
ativos (online).
Importância: O Bridge desempenha um papel fundamental na arquitetura do
sistema, sendo o componente essencial para garantir que todos os eventos gerados
pelas centrais sejam transmitidos com sucesso e visualizados no Desktop Client
do Intelbras
Defense IA. Devido a essa importância, qualquer interrupção em seu funcionamento
impacta diretamente a monitoração em tempo real.
Diagnóstico: Caso o bridge apresente status offline, verifique
primeiramente se os serviços do Intelbras Defense IA Server estão em execução.
Suporte: Se, após a confirmação de que todos os serviços do servidor estão
ativos e operacionais, o Bridge permanecer com o status offline, não tente
realizar configurações avançadas sem orientação. Nestes casos, entre em contato
imediatamente com o
suporte técnico para uma análise do cenário.
Licensas Base de Intrusão e Incêndio: Mostram se as licensas base de intursão e
incêndio estão em uso ou livres
Consumo de Licenças de Espansão: Uma barra exibe a quantidade de dispositivos ativos
em relação ao limite contratado (EX: 11 de 3000), garantindo controle e
escalonamento do sistema.
Partições e Zonas
Oferece um controle sobre o estado operacional das centrais que estão online
Controladores de Estado: Resumo quantitativo de centrais de intrusão nos modos:
Armado: quando a central de intrusão está armada.
Desarmado: quando a central de intrusão está desarmada.
Desconhecido: pode acontecer quando a central não está sincronizada ou
quando a central está offline.
Parcial: quando alguma(as) das partições da central está armada.
Arme Stay: quando a central é armada no modo Stay.
Visão de Partição: Ao selecionar uma central online, o sistema detalha o status da
partição e o total de zonas configuradas.
Falhas de Centrais de Intrusão
Quadrante dedicado a mostrar as falhas das centrais, com foco nos dispositivos de campo.
Indicadores de Falhas: Exibe o número total de falhas em aberto e quantas já foram
resolvidas.
Filtros: Permite alternar a visualização entre em falha ou resolvida.
Para acessar as outras funções do sistema, utilize a barra lateral esquerda.
Centrais de Alarme de Intrusão
O Hub de Soluções permite comunicação com as centrais de Alarme Intelbras modelos AMT 1000
SMART, AMT 1016 NET, AMT 2018 E SMART, AMT 2018 E/EG, AMT 4010 SMART, AMT 8000, AMT 8000
PRO, AMT 8000 LITE e AMT 9000.
As funcionalidades disponíveis são: Adicionar e visualizar status das centrais
(online/offline), configuração de partições e zonas, operação da central (arme/desarme e
bypass), recebimento de eventos no Intelbras Defense IA, vincular pessoas do controle de
acesso aos
usuários da central e resgate de buffer para auditoria.
Configuração prévia de uma central de alarme
Para correta comunicação da central de alarme de intrusão Intelbras com o software
Intelbras Defense IA, é necessário que se faça certas configurações na central de
alarme. Estas configurações podem ser feitas tanto via teclado quando via algum software
programador. Será explicado como realizar estas configurações utilizando o software
Intelbras AMT Remoto. Certifique-se que o seu computador está na mesma rede que as
centrais de alarme, dessa forma será possível configura-las utilizando o software
Intelbras AMT
Remoto. Caso o computador não esteja na mesma rede, é possível conectar na central
através do MAC Addres via Intelbras Cloud. O software está disponível no site da
Intelbras.
Após instalar e abrir o software, a tela de login será exibida, na qual é possível
acessar com a credencial padrão
Usuário: admin
Senha: admin
No Painel do Instalador, clique em "Meus Clientes":
Após abrir o menu central de meus clientes clique em “Adicionar cliente”:
Abrindo a página de clientes, o primeiro passo será identificar a sua central com
um nome amigavel: Na seção de conexão, insira as suas informações correspondentes:
Endereço IP: Coloque o IP na qual sua central está conectada;
Endereço MAC da sua central:Localizado na tampa da sua central
Senha da Central: Localizado na tampa da sua central (senha de acesso remoto);
Após configurar sua central e retornar ao menu principal, clique em "Conectar" e
selecione a opção para realizar conexão através de Ethernet (caso a central esteja na
mesma rede), assim será possível configurar a central de forma remota.
Após conectado com sucesso na central de alarme, clique em configurações e depois em
comunicação e marque a opção reportagem em tempo real. Também de preferência para o modo
de reportagem Duplo IP, evitando assim configurações erradas no menu de monitoramento
IP.
Depois, acesse as configurações disponíveis em Monitoramento IP:
Na configuração do Servidor 1 em Monitoramento IP, defina o endereço IP correspondente
ao seu servidor do Intelbras Defense IA e insira a porta que foi escolhida durante a
instalação para o serviço do Receptor AMT (padrão 9009). Mantenha os 2 checkbox
mostrados da
imagem como marcados. Clique em salvar e enviar.
Por último, na aba Ethernet, altere o tempo de keepalive da central para 1 minuto.
Após isso sua central de alarme estará configurada.
Como adicionar uma central de alarme através do Web
Client
O Web Client é projetado para proporcionar uma experiência intuitiva e eficiente para os
operadores. Este sistema se destaca como uma solução para gerenciar as centrais de
alarmes de intrusão e de incêndio.
Para ter acesso ao Web Client, no seu navegador digite: https://(IP do seu servidor do
Defense):3002.
Feito isso faça o login utilizando a credencial de algum usuario Admin ou Super Admin do
Intelbras Defense IA.
Para cadastrar uma central de alarme de intrusão, direcione o mouse para o menu lateral
esquerdo, e clique em “Centrais de Intrusão” e logo após em “Central, Partição
e Zonas”
Para adicionar uma central de alarme, clique em nova central.
Preencha com as informações corretas e clique em salvar.
Note que caso alguma central de alarme de intrusão já tenha sido configurada préviamente
de maneira correta (reportando eventos para o servidor do Intelbras Defense IA) ela irá
aparecer na janela a direita como uma central disponível. Nesse caso, é possível apenas
clicar no botão
que as informações desta central serão preenchidas na
janela de cadastro de central a esquerda.
Ao adicionar a central de alarme de intrusão, ela tentará fazer o sincronismo das
partições e zonas e manterá o status “Registrando” até que uma comunicação seja
totalmente estabelecida. Caso não seja possível, a central irá informar uma falha de
sincronismo e
poderá ficar offline. Caso a conexão seja estabelecida, a central ficará online de forma
automática. Com a central online é possível refazer o sincronismo a qualquer momento.
Outra forma de adicionar centrais de alarme é pela faixa de rede. Para isso é preciso
acessar o menu de centrais de alarmes novamente, mas dessa vez clicar em buscar
centrais.
Na tela de buscar centrais de alarme de intrusão, escolha as opções de faixa de rede que
se deseja realizar a busca. É possível realizar a busca por centrais na mesma faixa de
rede do servidor ou em uma faixa de rede /24 específica, conforme desejado.
Quando a opção de busca utiliza o endereço IP do servidor, o sistema considera
automaticamente a rede /24 correspondente e executa a varredura iterando o último octeto
do IP, a fim de localizar as centrais disponíveis nessa faixa de rede.
Após escolher as faixas de rede desejadas, clique em buscar. O sistema irá fazer uma
busca na rede e listar as centrais de alarme de intrusão encontradas.
Centrais já adicionadas também serão listadas, bloqueando o recadastro.
Selecione através dos checkbox quais centrais deseja adicionar e clique em “Adicionar
centrais” na parte inferior da tela. Será aberta uma janela exigindo a senha de acesso
remoto das centrais. A mesma senha será aplicada para todas as centrais. Então só
adicione
em lote centrais de alarme de intrusão que possuam a mesma senha de acesso remoto.
Como sincronizar uma central de alarme de intrusão
A sincronização importa para o Hub as configurações de particionamento, as zonas
configuradas e as falhas atuais da central de alarme.
A sincronização é realizada automaticamente ao adicionar uma central (quando há
comunicação disponível) e sempre que a central muda do estado offline para
online. Caso ocorram alterações diretamente na central ou alguma falha no
processo automático,
é possível realizar a sincronização manualmente por meio deste menu, garantindo que as
informações do Hub permaneçam atualizadas.
Para sincronizar, abra a pagina das centrais de alarmes. Clique no botão ações, e
seleciona a opção de “Sincronizar central”.
Uma mensagem de confirmação será exibida caso a operação tenha sucesso. Só é possível
realizar o sincronismo caso a central esteja online.
Configurando partições e zonas via Web Client
O Hub de Soluções também permite configurar o particionamento e distribuição de zonas
das centrais de alarme de intrusão. É possível fazer alguma alteração de zona e/ou
configurar uma zona de alarme nova. Para realizar esta operação, acesse
“Partições da central” através do botão Ações.
Na tela de Partições da central, podemos vizualizar suas partições e zonas presentes em
cada uma delas.
Ao clicar no botão
podemos editar o nome de exibição da partição.
Após escrever o novo nome, clicamos em para
salvar ou em
para
cancelar a operação.
Também existe a opção de desparticionar a central, mantendo a chave seletora
desabilitada.
Todos os eventos vinculados a essa partição, serão exibidos no Intelbras Defense IA
conforme o nome escolhido.
Ao clicar no botão “Configurar zonas”, podemos visualizar dois quadrantes.
O primeiro refere-se a uma lista de todas as zonas da central, contendo informações
básicas sobre: número da zona, partição pertencente, tipo da zona, sensor (com fio, sem
fio) e status.
Para visualizar os detalhes de uma zona, utilize a lista do primeiro quadrante e clique
em
O
conteúdo do segundo quadrante será alternado para exibir os dados da zona
selecionada, permitindo uma consulta rápida sem alternância de telas.
Para editar as informações de uma zona, clicamos em “Editar zonas”, desse modo, é
possível alterar seu status (ativo/inativo), as informações das zonas, as adequando
melhor ao contexto.
Ao clicar nesse botão, poderemos, editar o nome da zona, adiciona-la ou remove-la de uma
partição, alterar o tipo da zona e alterar o modo da zona.
Para ativar a zona, é necessário manter a chave seletora posicionada no canto superior
direito ativa.
Para finalizar o processo e salvar todas as alterações, clique no botão “Finalizar e
aplicar”.
Ícones de Sensores
Para facilitar a visualização das configurações das zonas, existe uma coluna focada no
funcionamento dos sensores, com base nesses ícones, é possível saber qual o tipo do
sensor e qual seu status (quando sem fio).
Para zonas de sensores com
fio
Para zonas de sensores sem
fio
Quando temos um sensor sem fio
não supervisionado conectado
Quando temos um sensor sem fio
supervisionado conectado online
Quando o sensor sem fio
supervisionado conectado offline
Para zonas mistas (onde
podemos conectar tanto sensores com fio, quanto sensores sem fio).
Para zonas de câmeras IP
Como operar uma PGM
Para operar uma PGM é necessário ir até a página “Operações da central”.
Nesse menu, será possível acessar as PGMs ao clicar no botão “Ações” e selecionar
PGMs (é necessário que a central esteja online)
Ao clicar em PGMs, será exibida a lista de todas as PGMs da central. Nessa tela, é
possível:
Editar o nome de cada PGM (os eventos no Defense chegarão com o nome dado.);
Acionar uma PGM;
Desacionar uma PGM.
As alterações e comandos são aplicados diretamente à central selecionada.
Como operar uma central de alarme
Para armar e desarmar uma central é necessário ir até a página “Operações da
central”.
Neste menu será possível operar a central ao clicar no botão de “Ações” e
selecionar “Armar central” (é necessário que a central esteja online).
Será exibido uma mensagem de “Central armada com sucesso”.
Caso não seja possível armar a central, um erro será retornado exibindo o motivo do
porque não foi possível realizar a operação.
Também é possível armar e desarmar pela tela de partição e bypass, para isso volte a tela
de Operações da central e clique em partições e Bypass.
Agora clique em central armada/desarmada na parte superior.
Também é possível armar e desarmar uma partição especifica, para isso clique em
“Desarmada/Armada” ao lado da partição desejada.
Note que caso apenas alguma partição esteja armada, a central exibirá o estado de
“Central parcial”. Este estado poderá ser visualizado também na lista de operação
das centrais de alarme de intrusão.
Também é possível visualizar o status da central, quando ela esta armada como
stay.
Na parte superior há o botão . Ao ativa-lo,
será possível acompanhar em
tempo real a mudança de estadodas centrais. Caso no campo, alguma pessoa faça o arme da
central via teclado, este refletirá automaticamente à página.
Anulação de Zona (Bypass)
Lembre-se que para armar uma partição é necessário que todos os sensores relacionados a
esta partição estejam fechados. Caso não seja possível fechar um sensor, ou caso o
sensor esteja com falha, é possível realizar um bypass (anulação de zona) temporário
para que
o arme seja possível.
Para realizar o bypass, acesse o menu de “Partições e Bypass” presente na tela de
“Operações da Central”.
Selecione a partição onde está alocada a zona que se deseja realizar o bypass.
Após isso clique no botão “Normal” presente ao lado da situação da zona, clique no botão
"Enviar para central",
e o estado de bypass será aplicado. Para retirar o Bypass da zona, o processo é o mesmo,
clique no botão “Bypass”
ao lado da situação da zona e clique no botão “Enviar para central”. Dessa forma as
alterações erão feitas e enviadas
para a central.
O botão retira o Bypass de todas
as zonas das partições desarmadas.
Visualização de Disparos
Para facilitar a identificação visual dos status das zonas, cada zona é representada por
um cartão na tela.
Quando a zona está em condição normal, o cartão permanece no padrão da interface. Ao
entrar em estadode disparo, o cartão da zona passa a ter o fundo destacado em
vermelho, indicando a ocorrência de um evento. Além disso, é exibido um ícone de alerta
no
canto superior direito do cartão.
Ao posicionar o cursor do mouse sobre esse ícone, é apresentada a descrição
“Disparo”, confirmando o status ativo da zona.
Caso deseje limpar os disparos da partição, clique no botão . Após a confirmação da
ação na
mensagem exibida na tela, as alterações serão enviadas ao sistema e os disparos da
partição serão devidamente limpos.
Pessoas das Centais
A opção de vincular pessoas às centrais permite que os eventos relacionados a essas
pessoas sejam exibidos com o respectivo nome, facilitando a identificação e o
acompanhamento das ocorrências.
Clicando na opção de “Pessoas das centrais”, podemos vincular pessoas às centrais.
Podemos visualizar dois quadrantes. No primeiro quadrante temos a opção de selecionar o
modo de exibição, sendo por “Centrais de intrusão” ou por “Pessoas”. Tendo
“Centrais de intrusão” selecionado, temos acesso à lista de centrais.
Para ver as pessoas vinculadas à central no segundo quadrante, clique no botão
correspondente.
Antes de vincular um usuário a uma central no Hub de Soluções, precisamos criar esse
usuário no Defense IA. Para isso siga o caminho:
“Ferramentas” > “Informações de pessoas e
vínculos” > “Lista de Pessoas” > “Adicionar”.
Preencha as informações necessárias e clique em “Adicionar e continuar” para
concluir a operação ou em “Cancelar” para descartar as alterações.
Após isso, o usuário já estará adicionado no sistema.
Voltando ao Hub de Soluções, clicando em , podemos vincular uma pessoa a
um usuário da central
selecionada. Clique em para visualizar a lista de
pessoas e selecione o usuário adicionado.
Clique em “Vincular pessoa” para finalizar a operação. Ao fim da operação,
poderemos visualizar os usuários vinculados abaixo da listagem.
Também podemos fazer o vínculo a partir da lista de pessoas. Tendo “Pessoas”
selecionado, ao clicar no usuário, é possível visualizar as centrais vinculadas a ele.
Para vinculá-lo a outra central, clique em “Vincular central”.
Para escolher as centrais desejadas, clique no botão correspondente e faça a seleção das
centrais.
Após a seleção das centrais, o sistema faz uma verificação de quais usuários estão
disponíveis em cada central e permite a seleção do número do usuário a ser vinculado.
Após o preenchimento destas informações, clique no botão “Vincular centrais”.
Deste modo, o usuário será alocado pelo número escolhido e vinculado a cada uma das
centrais selecionadas.
Após a operação ser concluída com sucesso, aparecerá uma mensagem de confirmação,
garantindo que as mudanças foram realizadas com sucesso.
6.9. Usuários Padrão
Existem alguns usuários que vêm configurados como padrão no sistema, conforme descrito
abaixo:
00 – Usuário Master:
Usuário principal do sistema, com permissão total para realizar configurações e efetuar o
gerenciamento completo da central.
61 – Coação:
Utilizado em situações de emergência, quando o usuário é coagido a desarmar a central. Ao
inserir a senha deste usuário, a central é desarmada normalmente; entretanto, é gerado
um evento de coação para registro no sistema.
Nas centrais da linha AMT 8000, o usuário de coação corresponde ao usuário 97.
Nas centrais da linha AMT 9000, o usuário coação pode ser configurado em qualquer usuário
individual.
62 – Instalador:
Usuário exclusivo destinado ao profissional responsável pela instalação, programação e
configuração da central.
Nas centrais da linha AMT 8000, o usuário instalador corresponde ao usuário 99.
Nas centrais da linha AMT 9000, o usuário instalador corresponde ao usuário 998.
63 – Usuário Remoto:
Usuário exclusivo para acesso remoto à central por meio do software AMT Remoto.
Nas centrais da linha AMT 8000, o usuário remoto corresponde ao usuário 98.
Nas centrais da linha AMT 9000, o usuário remoto corresponde ao usuário 999.
Buffer de Eventos AMT
O Buffer de eventos AMT é uma funcionalidade que armazena temporariamente os eventos
gerados pelas centrais AMT, permitindo que sejam visualizados e auditados
posteriormente.
Você consegue acessar as funções de auditoria seguindo o caminho: “Menu lateral” >
“Eventos AMT” > “Buffer de Eventos AMT”.
A tela é dividida em dois quadrantes, o primeiro quadrante contém a lista das centrais,
contendo informações sobre: o nome da central, hora da última atualização e status.
Já o segundo quadrante, permite a visualização de todos os logs da central, contendo
informações sobre data e hora, qual usuário e em qual partição o evento foi realizado e
qual a ação.
Clique no botão para visualizar os logs de uma
determinada central.
É possível fazer o sincronismo dos Logs das centrais online clicando no botão
“Sincronizar”.
Centrais de Incêndio
O Hub de Soluções permite comunicação com as centrais de incêndio Intelbras modelos CIE 1125, CIE
1250 e CIE 2500.
As funcionalidades disponíveis são: Adicionar e visualizar centrais disponíveis (online/offline)
e recebimento de eventos no Intelbras Defense IA.
Diferente das centrais de alarme de intrusão, não é possível realizar configuração de zonas e
laços pelo web client.
Configuração prévia de uma central de incêndio
Antes de adicionar a central de incêndio ao Hub de Soluções, é necessário realizar algumas
configurações na CIE. Para realizar estas configurações é possível utilizar o software
Programador CIE (disponível no site da Intelbras). Conecte via cabo USB no GW 521 e
após ficar ONLINE, crie um novo arquivo.
Clique em sistema e novo arquivo.
Depois em configurações.
Agora habilite a função webhook.
Após habilitado, configure da seguinte maneira:
Endereço do Webhook: IpServidor*/api/gw521/events
Porta: Verifique a porta escolhida pelo Hub de Soluções durante a instalação. Caso não
lembre, acesso o arquivo progress.txt disponível no caminho onde o Hub de Soluções foi
instalado.
Porta padrão do webhook: 6001
Gere e anote o HMAC, ele será utilizado posteriormente para comunicação entre GW521 e Hub de
Soluções. O uso do HMAC não é obrigatório, porém deixará a comunicação entre GW521 e Hub de
Soluções sem criptografias.
Agora por último, deixe o heartbeat em 01:00 e clique em APLICAR.
Após aplicar, acesse a aba “arquivo”, “comunicar” e clique em enviar para
enviar as configurações realizadas.
Acesse o menu de “Informações da Central” e colete o MAC Address do GW521 para
utilização posterior.
Como adicionar uma central de incêndio através do
Web Client
Antes de adicionar a central de incêndio, certifique-se que o bridge responsável pela
comunicação dos eventos com o Intelbras Defense IA está online. Para confirmar esta
informação, vá até a tela inicial e analise o terceiro quadrante “Conexões dos
bridges”.
Verifique se o bridge “Incêndio” está online.
Caso o bridge esteja offline, verifique se os serviços do Intelbras Defense IA Server estão
sendo executados. Se algum estiver parado, tente inicialo. Se todos estiverem sendo
executados e mesmo assim os bridges estão offline, entre em contato com o suporte.
Após confirmação, para adicionar uma nova central de incêndio, clique no menu “Centrais de
Incêndio” e em “Nova Central”.
Preencha com as informações corretas e clique em “Salvar”.
O HMAC deve ser coletado enquanto estiver configurando a central CIE através do programador.
Energia
Carregadores Veiculares
Configuração prévia de um Carregador Veicular
O acesso ao módulo de Carregadores Veiculares requer uma conta previamente cadastrada no
CVEPro. Essa conta é utilizada para integrar os carregadores ao Hub de Soluções, permitindo
seu monitoramento e gerenciamento.
Como adicionar um CVE no Hub de Soluções
Para adicionar um CVE no Hub de Soluções, é preciso cadastrar a conta do CVEPro no Hub, para
isso, acesse Menu lateral > Carregadores veiculares > Nova conta.
Ao clicar no botão, o sistema exibirá o formulário de cadastro, preencha as informações e
clique em Criar conta.
Após adicionar a conta, o sistema exibirá os CVEs disponíveis para gerenciamento, juntamente com
um resumo das licenças disponíveis. Para selecionar os dispositivos que deseja
gerenciar, marque a caixa de seleção (checkbox) ao lado do nome de cada CVE. Cada
CVE slecionado consumirá uma licença. Após concluir a seleção, clique em Finalizar
para concluir o processo.
Após concluir o cadastro, a tela de listagem exibirá a conta criada e os CVEs
associados a ela. Para cada dispositivo, serão apresentadas as principais informações, como
nome do CVE, modelo, potência e o status de cada conector (Conector 1 e Conector 2),
permitindo acompanhar rapidamente a disponibilidade e o estado de operação dos carregadores.
Somente os CVEs selecionados para gerenciamento terão seus status exibidos no Hub e gerarão
eventos para o Defense IA. Os dispositivos não selecionados não serão monitorados pelo Hub,
não terão seus status exibidos e não gerarão eventos para o Defense IA.
Caso deseje editar ou excluir uma conta, clique em e selecione a
opção desejada.
Como gerenciar os CVEs de uma conta
Apos a selecão inicial, é possível alterar a qualque momento quais CVEs serão monitorados
pela conta, adicionadno novos dispositivos ou removendo aqueles que não precisam mais
ser acompanhados.
Para acessar o gerenciamento, localize a conta desejada na tela de listagem, clique no botão
de ações, localizado na última coluna da tabela, e selecione a opção gerenciar CVEs.
Na tela de gerenciamento, marque ou desmarque a caixa de seleção (checkbox) ao lado dos CVEs
desejados e clique em Finalizar para salvar as alterações.
CVEs selecionados: consomem uma licença e têm seus status monitorados e seus eventos enviados ao Defense.
CVEs não selecionados: deixam de consumir uma licença, não têm seus status exibidos no Hub e não geram eventos para o Defense..
CVEs deletados da conta
Ao excluir um CVE no CVEPro, o comportamento no Hub de Soluções dependerá de sua
situação de gerenciamento.
Cenário 1 - CVE selecionado para gerenciamento
Se o CVE excluído estiver selecionado para gerenciamento no Hub e consumindo uma licença, seu
status será alterado para CVE Deletado. Nessa situação, o dispositivo continuará sendo
exibido na listagem até que seja removido do gerenciamento.
Para isso:
Na tela de listagem, clique em Ações da conta correspondente
Selecione a opção gerenciar CVEs
Desmarque o CVE removido
Clique em Finalizar para salvar as alterações
Após a remoção do gerenciamento, o CVE deixará de consumir uma licença e será removido
automaticamente do Hub após alguns minutos.
Cenário 2 - CVE não selecionado para gerenciamento
Se o CVE excluído não estiver selecionado para gerenciamento, ele será removido
automaticamente do Hub assim que o sistema receber do CVEPro a informação de que o
dispositivo foi excluído.
Nobreaks
Configuração prévia para Nobreaks
Para que um nobreak possa ser identificado e monitorado pelo Hub de Soluções, é necessário
que o equipamento possua uma placa SNMP (NetAgent) instalada e configurada.
Para realizar as configurações, primeiramente acesse a interface web da placa SNMP. Acessando
o navegador de internet e digitando a URL: "http://ip-do-nobreak."
Após logar na interface web da placa SNMP, iniciaremos as configurações, acesse o caminho:
Configuration > SNMP > General.
No bloco SNMP UDP Port iremos alterar a NetAgent SNMP Port para 161 (porta utilizada
pelo Hub para consultar o nobreak) e a Trap Receive Port para 9162 (porta onde o serviço
SNMP Listener do Hub irá receber os eventos).
Após configurar, clique em Apply.
Portas configuradas, agora realize as configurações de controle de acesso do nobreak,
acessando o caminho Configuration > SNMP > Access Control.
Iremos Alterar os Campos:
Manager IP Adress -> Ip do Servidor
Version -> V1 & V2C ou V3
Community -> public
Permission -> Read/Write
Caso a versão selecionada seja V3, devemos adicionar o user, senha e protocolo, clicando no
botão:
Após finalizar, clique em Aplly.
Para configurar o envio de eventos acesse o caminho: Configuration > SNMP > Trap
Notification:
Altere os campos:
Destination IP -> Ip do servidor do Defense
Accept -> SNMPv1 Trap, SNMPv2 Trap ou SNMPv3 Trap
Community -> public
Trap type -> PPC
Severity -> Information
Também faça a seguinte alteração:
Após finalizar as configurações, clique em Apply.
Como adicionar um nobreak no Hub de Soluções
Para cadastrar um nobreak acesse o menu lateral esquerdo, e clique em “Nobreaks” e
logo após em “Novo Nobreak”
Ao clicar em novo nobreak, o sistema exibirá o formulário de cadastro, adicione as
informações de acordo com as configurações feitas na interface web da placa SNMP e clique em
"Salvar".
Após concluir o cadastro, o nobreak será adicionado à tela de listagem, onde é possível
acompanhar suas principais informações, incluindo nome, modelo, endereço
IP, endereço MAC, status de comunicação e nível atual da
bateria.
Se o nobreak estiver com configurações incorretas ou indisponível na rede, o sistema não
conseguirá estabelecer comunicação com o equipamento. Nessa situação, o status será
exibido como Offline e o campo Nível de bateria permanecerá sem
informação.
Para editar ou excluir um nobreak, localize o equipamento na lista e, na coluna Ações,
clique no ícone
Em seguida,
selecione a opção Editar ou Excluir, conforme desejado.
Status dos Nobreaks
O Hub de Soluções apresenta três status para indicar a condição de operação do nobreak:
o Hub não conseguiu estabelecer
comunicação com o nobreak, seja por indisponibilidade na rede ou por
alguma configuração incorreta.
o nobreak está online,
comunicando-se normalmente com o Hub e alimentado pela rede elétrica.
o nobreak está online e
comunicando-se com o Hub, porém está operando pela bateria devido à ausência de
energia da rede elétrica.
Outros Dispositivos
Drones
O módulo Drones do Hub de Soluções integra drones e outras fontes de vídeo ao Intelbras
Defense IA. O Hub recebe uma transmissão RTSP e gera, a partir dela, um dispositivo ONVIF —
que é cadastrado no Defense IA como se fosse uma câmera IP comum.
Configuração prévia de drones
Existem dois cenários possíveis, dependendo de como o drone (ou radiocontrole)
disponibiliza o vídeo:
RTSP direto — o equipamento já expõe uma transmissão
RTSP acessível na rede. É o caso mais comum quando o drone possui suporte nativo a
RTSP e estão em uma rede alcançável pelo Hub.
RTMP convertido — o equipamento só envia vídeo por RTMP (sem expor RTSP
diretamente). Isso costuma acontecer quando o radiocontrole ou o aplicativo do
fabricante transmite exclusivamente nesse protocolo (mais utilizado em cenários onde
é necessário se
locomover para uma região com o drone). Nesse caso, o Hub recebe o RTMP e faz a
conversão para RTSP internamente, para então gerar o dispositivo ONVIF.
O campo URL de transmissão, preenchido no cadastro do drone no Hub, sempre recebe uma URL
RTSP. O que muda entre os cenários é a origem dessa URL:
Cenário RTSP direto
Utilizado quando o radiocontrole disponibiliza uma transmissão RTSP diretamente na rede.
Para que o cadastro funcione, o equipamento deve estar em uma rede acessível pelo
servidor do Hub de Soluções, como:
Rede local;
Rede corporativa;
Rede com roteamento entre sub-redes ou VLANs;
Nesse cenário, a URL a cadastrar é a própria URL RTSP disponibilizada pelo equipamento
"rtsp://usuario:senha@IP_DO_DRONE:porta/caminho".
As informações de endereço IP, porta, usuário, senha e caminho da transmissão devem ser
consultadas na documentação ou nas configurações do equipamento utilizado.
Cenário RTMP convertido
Utilizado quando o drone ou o radiocontrole não disponibiliza uma transmissão RTSP
acessível diretamente pelo Hub, mas permite o envio do vídeo por meio do protocolo RTMP.
Nesse caso, o fluxo funciona da seguinte forma:
O radiocontrole ou aplicativo do drone envia a transmissão
RTMP para o Hub de Soluções;
O Hub recebe a transmissão RTMP;
O Hub converte a transmissão recebida e a disponibiliza no
formato RTSP;
A URL RTSP gerada pelo Hub é utilizada no cadastro do drone;
O Hub cria um dispositivo ONVIF para disponibilizar o vídeo ao
Intelbras Defense IA.
As portas abaixo são usadas pelo Hub exclusivamente no cenário RTMP convertido — é por
elas que o Hub recebe a transmissão do radiocontrole e disponibiliza o resultado já
convertido em RTSP. No cenário RTSP direto essas portas não são utilizadas, já que o Hub
apenas consome a URL RTSP informada pelo próprio equipamento, na porta que ele
disponibiliza.
Configuração prévia de drones — tabela 53
Porta padrão
Serviço
Direção
Função
1935
RTMP
Entrada
Recebe a transmissão do radiocontrole do drone
8554
RTSP
Saída
Disponibiliza a transmissão convertida
As portas acima são padrão; se já estiverem em uso pela máquina, o módulo usará a próxima
porta disponível. Verifique as portas em uso no menu lateral Portas de comunicação.
Como adicionar um drone
Acesse Drones no menu lateral (grupo "Outros dispositivos")
Clique em Novo dispositivo;
Preencha o formulário de cadastro.
Informações de Origem da Stream - Drone
Como adicionar um drone — tabela 54
Campo
Descrição
URL de transmissão
URL RTSP de origem. No cenário RTSP direto, use a URL do próprio
equipamento (rtsp://usuario:senha@host:porta/caminho). No cenário
RTMP convertido, use a URL RTSP gerada pelo Hub
(rtsp://IP_DO_HUB:PORTA_RTSP/caminho - exemplo:
rtsp://192.168.1.50:8554/live/drone01)
Nome do drone
Nome de identificação do dispositivo no Hub
Configurações do ONVIF gerado
Como adicionar um drone — tabela 55
Campo
Descrição
Porta
Porta em que o serviço ONVIF será disponibilizado. Cada drone precisa
de uma porta própria e liberada no firewall
Usuário
Usuário de autenticação do ONVIF gerado (usado depois no cadastro do
Defense IA)
Senha
Senha de autenticação do ONVIF gerado
Cadastro do drone como dispositivo ONVIF no Defense IA Client
Com o drone cadastrado no HUB, adicione-o como dispositivo em Configurações >
Dispositivos > + Adicionar no client do Defense IA.
Etapa 1 - Informação de login
Como adicionar um drone — tabela 56
Campo
Valor
Protocolo
ONVIF
Categoria do dispositivo
Encoder
Endereço IP
IP do servidor onde o HUB está instalado (mesmo endereço usado no
login do Defense IA Client)
Porta do dispositivo
Porta ONVIF definida no cadastro do drone
Também é preciso liberar a porta nas regras do firewall se o serviço
que usará o dispositivo não estiver no mesmo servidor.
Nome de usuário
Usuário definido em Configurações do ONVIF gerado
Senha
Senha definida em Configurações do ONVIF gerado
Clique em Adicionar para avançar.
Etapa 2 – Informação do dispositivo
Como adicionar um drone — tabela 57
Campo
Valor
Nome do dispositivo
Nome amigável para o drone
Tipo do dispositivo
Câmera IP
Canal de vídeo
1
Protocolo de transferência de mídia
TCP
Fuso horário
Selecionar conforme localização do drone
Clique em OK. O dispositivo passa a ser exibido na listagem de dispositivos.
Listagem de drones
A tela de listagem exibe:
Dispositivo — nome cadastrado;
Status — Online ou Offline;
IP ONVIF, Porta ONVIF e Usuário ONVIF — cada valor
acompanhado de um ícone de copiar (📋);
Ações — menu (...) com opções Editar e Excluir.
Editar e excluir drones
Editar: na coluna Ações, abra o menu e selecione
Editar. Após alterar URL ou dados do ONVIF, valide novamente a exibição do vídeo no
Defense IA — se porta, usuário ou senha mudarem, atualize também no cadastro do
Defense IA.
Status: Excluir: na coluna Ações, selecione Excluir e
confirme. Isso remove o dispositivo no Hub, mas o dispositivo continuará aparecendo
no Defense IA até ser removido manualmente lá também.
Validação da comunicação
Após o cadastro, verifique:
URL RTSP correta e acessível pelo Hub (IP, porta e credenciais
da origem);
No cenário RTMP, a transmissão está ativa e o Hub gerou a URL
RTSP convertida;
Porta ONVIF liberada, não conflitante com outro serviço, e
acessível pelo servidor do Defense IA;
Credenciais ONVIF cadastradas no Defense IA conferem com as
definidas no Hub;
Dispositivo identificado corretamente no Defense IA, com o
canal de vídeo disponível.
12.14 Possíveis problemas de comunicação
Drone cadastrado, mas sem vídeo
Verifique URL RTSP, credenciais e conectividade com a origem. No cenário RTMP, confirme
que a transmissão foi iniciada antes do cadastro e que a URL usada no Hub é a RTSP
gerada (não a RTMP).
Falha de autenticação no Intelbras Defense IA
Confirme que as credenciais usadas no Defense IA são as do ONVIF gerado (não as da origem
RTSP) e que a porta ONVIF cadastrada corresponde à do Hub.
Dispositivo ONVIF não localizado
Verifique IP e porta ONVIF, liberação de firewall, comunicação de rede entre Hub e
Defense IA, e se o serviço do Hub está em execução.
Transmissão RTMP não aparece no Hub
Confirme endereço de destino, porta RTMP (conforme Portas de Comunicação) e
caminho/apelido configurados no radiocontrole, liberação de firewall, e se o drone
realmente iniciou a transmissão
Eventos
Agora é possível criar e configurar eventos para todos os dispositivos via Hub de Soluções.
Template de eventos
Para acessar a página de template de eventos, vá até o menu “Eventos” e
selecione “Template de Eventos”.
Nesta página são listados os templates já criados, divididos por categoria de dispositivo.
São exibidos o nome definido na criação, e um resumo da quantidade de eventos e os tipos
vinculados ao template.
Para criar um novo template, selecione o dispositivo desejado e clique em “Novo template”.
Ao abrir a janela de criação de templates de eventos, será possível escolher a composição de
eventos que esse template representará. É necessário aplicar um nome amigavel ao template de
eventos que será criado, pois o mesmo aparecera no vento do Defense IA.
Eventos de Intrusão
Os eventos de Intrusão, são divididos em: eventos de Zona, eventos de Usuário e Usuário de
partição, eventos de Sistema, eventos de Dispositivos de barramento e eventos de PGM. É
possível adicionar quantos eventos forem necessários para atender a uma necessidade específica.
Eventos de Incêndio
Os eventos de Incêndio, são divididos em: eventos de Heartbeat, eventos de Informações do
Sistema, eventos de Falhas de sistema, eventos de Falha de dispositivo, eventos de
Supervisão
e eventos de Alarme.
Eventos de Carregadores Veiculares
Os eventos de Carregadores veiculares não possuem categorias. A listagem apresenta os
eventos disponíveis para configuração, sendo necessário selecionar os conectores aos
quais cada evento será associado.
Eventos de Nobreaks
Os eventos de Nobreaks, são divididos em: eventos Graves, eventos de Alerta e eventos de
Informação.
É possível combinar diferentes tipos de eventos em um mesmo template, conforme o dispositivo
selecionado. Por exemplo:
Templates de dispositivos de intrusão podem incluir eventos de zona, PGM e sistema;
Templates de dispositivos de incêndio podem incluir eventos de heartbeat e falha;
Templates de nobreaks podem incluir eventos de gravidade e alerta.
Também é possível selecionar apenas os eventos desejados, personalizando o monitoramento
e evitando notificações desnecessárias no Desktop Client.
Após selecionar os eventos desejados, clique em Salvar. O template será exibido na
listagem, onde será possível editá-lo ou excluí-lo.
Regras de Evento
Após criar o(s) template(s) de evento desejado(s), entre no menu de Regras de Eventos e
clique em “Adicionar Evento”.
Será necessário realizar algumas configurações para criar o novo evento. A primeira aba
se refere às informações do evento, um nome para o evento, uma descrição dando mais
detalhes, a prioridade do evento (altera o destaque do evento no dektop client) e o
modelo
de tempo (evento que funciona 24/7, apenas dias de semana, apenas finais de semana...).
Bem como é necessário selecionar um template de evento que irá “filtrar” os eventos enviados
pelo
dispositivo. Só serão encaminhados para o Intelbras Defense IA eventos que foram vinculados
dentro
do template selecionado.
Na segunda aba é necessário selecionar os dispositivos que serão vinculados a este evento. Apenas
os eventos gerados pelos dispositivos selecionados serão encaminhados para o Intelbras
Defense IA
(apenas eventos que estão incluídos no template de eventos selecionado anteriormente).
Por último, selecione os usuários operadores, ou grupos de usuários do Intelbras Defense IA
que serão
notificados quando estes eventos forem gerados.
Por fim, crie o evento. Este será aplicado no Intlbras Defense IA e poderá ser acessado
através do desktop Client.
Configurando notificações via Wide Chat
A contratação do Wide Chat habilita uma etapa adicional a configuração de regras de
eventos, permitindo o envio de notificações de eventos via WhatsApp.
Após selecionar os usuários do Defense IA que receberão as notificações, acesse o item 4,
Notificações via Wide Chat. Para que essa funcionalidade funcione corretamente,
conecte sua conta
Wide Chat ao Hub, saiba como fazer isso acessando o tópico:
Conectando o Hub a Conta Wide Chat.
Para habilitar essa funcionalidade, ative o toogle correspondente. Em seguida, será possível
selecionar
as pessoas que receberão as notificações de eventos via WhatsApp.
Existem três formas de vincular pessoas a um evento para receber notificações via Wide Chat:
selecionar
operadores, selecionar usuários do Controle de Acesso (CA) ou adicionar números de telefone
individuais.
Os operadores e usuários do CA são carregados diretamente do Defense IA.
Campo telefone no Defense IA:
Na seção de operadores e controle de acesso, é possível selecionar os destinatários das
notificações das seguintes formas:
Clique no checkbox do grupo de operadores para selecionar todos os integrantes do grupo
Utilize o campo de busca para encontrar operadores específicos e adicione-os à lista de
destinatários.
Caso deseje que todos os integrantes do grupo, incluindo aqueles que forem adicionados
futuramente,
recebam as notificações do evento, ative o toggle correspondente.
Caso deseje notificar uma pessoa que não esteja cadastrada no Defense IA, utilize a opção
Telefones Individuais. Clicando em Adicionar telefone.
Preencha os campos solicitados:
Nome: nome da pessoa que receberá a notificação.
Região: selecione o país correspondente ao número de telefone.
Telefone: número de telefone (com DDD) da pessoa que receberá a notificação.
Para remover um telefone individual adicionado, clique no botão correspondente ao lado do
registro
Ao fanalizar as configurações, e receber um evento, ele chegará no WhatsApp da seguinte forma:
Vinculando ações aos eventos
O Intelbras Defense IA consegue realizar diversas ações após o recebimento de um evento.
Essa função ressalta a integração que o sistema possuí entre diferentes módulos. É
possível por exemplo, a partir de um evento de alarme, abrir o pop-up de uma câmera e
acionar a saída de alarme ou áudio de uma câmera.
Para vincular uma ação a um evento, acesse o desktop client do Intelbras Defense IA e
acesse as configurações de eventos
O evento de central AMT criado através do web client será exibido também aqui. Clique
para editar o evento.
Após abrir as configurações de um evento, desça até que seja listado as ações vinculadas
a este evento. Realizer a configuração de ações conforme o que deseja que seja realizado
assim que o evento for recebido.
Visualizar eventos no Defense IA
Para visualizar os eventos, retorne até o menu de aplicativos do Intelbras Defense IA e
clique em central de eventos.
Assim que o evento for recebido será notificado da seguinte forma:
Se uma ação foi vinculada a este evento, ela será executada assim que o evento for
recebido.
Gestão do Sistema
Auditoria
A Auditoria é a área do sistema que permite consultar as ações realizadas pelos usuários,
como quais telas acessaram, quais operações executaram e quais centrais operaram.
Esse recurso é importante para garantir a rastreabilidade das ações, facilitar a
investigação
de ocorrências, identificar possíveis inconsistências e reforçar a segurança e o controle de
acesso ao sistema. Para acessar essa aba, siga o caminho
Menu lateral > Gestão do Sistema > Auditoria.
É possível realizar buscas por operador, tipo de log ou pleo conteúdo registrado, para
isso, digite na barra de busca os termos da sua busca.
Também é possível fltrar por data, para isso, clique no botão "Filtro" e selecione o
período de tempo desejado.
Após slecionar o período de tempo, clique em "Aplicar filtros" e a listagem será
atualizada de acordo com os filtros.
Licenciamento
A tela de Licenciamento permite visualizar e gerenciar as licenças utilizadas pelos
dispositivos cadastrados no Hub de Soluções. Ela é dividida em três seções, que apresentam
as licenças disponíveis e seu consumo. Para acessá-la, siga o caminho Menu Lateral >
Licenciamento.
O primeiro painel exibe a licença base. Esta licença permite cinco conexões, sendo uma
exclusiva para cada categoria de dispositivo disponível no Hub:
Intrusão
Incêndio
Carregadores Veiculares
Nobreaks
Drones
Cada licença é identificada pelo status livre ou ocupada, indicando se já está sendo
utilizada por um dispositivo daquele tipo.
O segundo painel apresenta as licenças de expansão, adquiridas separadamente para ampliar a
capacidade do sistema. Diferentemente das licenças base, elas podem ser utilizadas por
qualquer tipo de dispositivo, conforme a necessidade.
O último painel apresenta o consumo de licenças por categoria de dispositivo, permitindo
visualizar rapidamente quantas licenças estão sendo utilizadas por dispositivo.
Configurações
O menu de configurações reúne as opções destinadas a administração do sistema, permitindo o
gerenciamento de permissões de acesso, configuração das portas de comunicação utilizadas pelos
servidores do Hub de Soluções, licensas e backup.
Permissões do Sistema
Esta opção permite o gerenciamento dos grupos de permissão, que definem quais funcionalidades
do sistema estarão disponíveis para cada tipo de usuário.
Para criar um grupo de usuários, vá ao Intelbras Defense IA, siga o caminho:
“Ferramentas” > “Usuários” > “Gerenciamneto
de regra” > “Adicionar” . Ao preenche as informações, clique em “Ok” e o grupo de
permissões criado será cadastrado no sistema.
Na tela de Gerenciamento de Regra, é necessário atribuir um nome ao grupo de permissões a ser
criado e definir a qual categoria de permissões ele estará vinculado.
Operador: Para esse perfil, é possível definir quais dispositivos estarão disponíveis
para visualização e operação, bem como as permissões associadas, determinando exatamente
quais ações ele poderá ou não executar no sistema.
Administrador: O perfil de administrador possui controle total sobre o sistema,
permitindo o gerenciamento completo das configurações, permissões e acessos, conforme as
necessidades e responsabilidades atribuídas a esse usuário.
Agora, no MC você deve dar o acesso a esse grupo que foi criado. Seguindo o caminho: “Menu
lateral” > “Configurações” > “Permissões do sistema”.
Você deve selecionar o checkbox do(os) grupo(os) de permissões que deseja ativar e clicar no
botão “Enviar permissões”.
Para adicionar um usuário a esse grupo de permissões, você deve seguir o caminho:
“Ferramentas” > “Usuários” > “Gerenciamento
de usuários” > “Adicionar”. Você deve preencher as informações necessárias (nome,
senha, etc..).
E também deve indicar a qual grpo de permissões esse usuário pertence. Scrolando a tela para
baixo, aparecerá a aba de permissões. Você deve clicar no botão
e selecionar o grupo de permissões
desejado.
Após isso, faça login no Hub de Soluções com as credenciais que acabaram de ser criadas (nome
de usuário e senha).
Portas de comunicação
Esta opção permite a configuração das portas de comunicação utilizadas pelos serviços do
sistema.
Você deve seguir para a aba “Configurações” no menu lateral e seguir para a tela “Portas de
comunicação”.
Por padrão, o sistema é instalado com portas previamente definidas para os seguintes
serviços:
Webhook: responsável pelo recebimento de eventos das centrais de incêndio;
Receptor AMT: responsável pelo recebimento de eventos das centrais de alarme;
Frontend: utilizado para acesso ao sistema via interface web.
RTMP: Porta de entrada do stream RTMP — envio da transmissão do radiocontrole via
RTMP
RTSP: Porta de saída do stream convertido — usada para cadastrar o drone no
módulo
Caso necessário, o administrador pode alterar as portas padrão diretamente nesta tela,
adequando a configuração às necessidades da rede ou às políticas de segurança do ambiente
onde o sistema está instalado.
Conexão WideChat
Para configurar sua conta WideChat no Hub de Soluções, acesse o caminho Menu Lateral >
Configurações > WideChat.
Caso a licença do Wide Chat ainda não esteja liberada, será exibida a seguinte tela:
Para cadastrar sua conta, prencha os campos com as informações de acesso ao Wide chat.
Após preencher os campos, clique em Salvar.
Se a configuração for realizada com sucesso, uma mensagem de confirmação será exibida na
tela.
Para alterar ou excluir a conexão, clique nos botões presentes ao lado do card da conexão.
Backup do Hub de Soluções
O backup tem como objetivo garantir a preservação das configurações e dados do sistema,
permitindo sua recuperação em caso de falhas, migração do Hub para uma nova máquina, ou em
caso de apenas reinstalação do Hub. Por meio do backup é possivel armazenar todas as
informações do Hub.
Para realizar o backup acesse "Menu lateral" > "Configurações" > "Backup" > "Criar
backup"
Após isso, escolha um nome para salvar o arquivo de backup. Por exemplo: "Backup030826".
Após o salvamento, uma mensagem de sucesso será exibida e o arquivo será listado no Hub,
apresentando seu nome, data de criação e status.
Para restaurar um backup, seja na mesma máquina ou em um novo ambiente, acesse os tópicos
abaixo e siga as instruções correspondentes.
Restauração do Hub de Soluções
Para restaurar um backup, clique no botão "Restaurar", presente na direita da
tela.
Uma tela de aviso aparece-rá, após ler e estar ciente das condições, clique em continuar.
Ao iniciar o processo, será exibida a janela de seleção de arquivos.
Em seguida, localize e selecione o arquivo de backup desejado em seu dispositivo,
conforme ilustrado nas imagens abaixo.
Após a seleção do arquivo, a restauração será iniciada em segundo plano. Uma mensagem de
sucesso será exibida e o processo poderá ser temporariamente acompanhado na listagem,
inicialmente com o status "Pendente".
Após a validação do arquivo de backup e o início do processo de restauração, a sessão
será temporariamente interrompida e o usuário será redirecionado para a tela de login, a
fim de evitar interferências durante a operação.
Após a conclusão da restauração, ela será exibida na listagem com o status
"Concluído".
Importação de Dados e Dispositivos
Nesta sessão é possivel ver dois métodos de importação, a importação de dados das controladoras de acesso e importação de dispositivos.
Importação de dados de controladoras de acesso
Para realizar a importação de dados de uma controladora de acesso é necessário que o usuário vá ao menu Pessoas e Veículos no Client e siga os próximos passos.
Na aba de Lista de Pessoas, selecione a opção de importar,
Em seguida selecione a opção de Importar de um dispositivo,
Adquira a lista de um dispositivo do qual deseja importar os dados,
Selecione o dispositivo de que deseja importar os dados,
Após os dados do dispositivo terem sido carregados, selecione novamente o dispositivo com os dados carregados,
E selecione a opção de Importar tudo e escolha o grupo de pessoas ao qual deseja enviar os dados adicionados,
Espere até que os dados sejam importados e em seguida prossiga para a próxima etapa,
Caso ocorra algum erro, ou algum dos dados já existirem nos registros, é possível decidir se deseja Substituir tudo, Cancelar a importação ou Selecionar os dados a serem substituídos na tela de importações.
Se todo o processo tiver sido feito corretamente, os dados devem ter sido importados com sucesso.
Importação de dispositivos
Para realizar a importação de dispositivos é necessário que o usuário vá ao menu Dispositivos no Client e siga os próximos passos.
Na aba de adição de dispositivos, selecione o botão Importar,
Em seguida baixe o modelo de importação de dispositivos, e o salve em uma posição de fácil acesso,
E o preencha com os dados dos disposivos que deseja importar ao Client:
Categoria do dispositivo *
Tipo de dispositivo *
Protocolo de acesso *
Modo de adição *
Nome do dispositivo
Endereço IP / Nome de domínio / ID de registro / NS do dispositivo *
Porta do dispositivo *
Organização
IP do servidor
Nome de usuário *
Senha *
Rede de trabalho do dispositivo *
E depois salve o documento com os dados preenchidos para utiliza-lo no próximo passo,
Depois de volta a tela de importação do Defense Client, selecione a opção de Importar a planilha,
Selecione o documento e escolha a opção de abrir,
Se tudo ocorreu como devia, todos os dispositivos devem ter sido importados com êxito.
POLÍTICA DE PRIVACIDADE
O que você precisa saber antes de ler a Política de Privacidade da Intelbras?
No decorrer dessa política, adotamos os termos abaixo listados com os respectivos significados: Autoridade Nacional de Proteção de Dados (ANPD) - É o órgão que fiscalizará e orientará a aplicação da LGPD, bem como é responsável pela aplicação de sanções administrativas em
caso de violação à lei.
Base Legal para Tratamento – O tratamento de Dados Pessoais é permitido pela LGPD de acordo com as bases legais previstas, tais como o consentimento do Titular, o cumprimento de obrigações legais e/ou regulatórias pela Intelbras, a existência de contrato entre a Intelbras
e o Titular, análise para proteção ao crédito, bem como legítimos interesses da Intelbras ou do Titular.
Biometria - Uma característica física mensurável ou um traço pessoal comportamental pessoal usado para reconhecer ou verificar a identidade de uma pessoa. Imagens faciais, impressões digitais e amostras de íris são exemplos de biometria.
Comissão de Privacidade - Significa a comissão de pessoas da Intelbras composto por representantes do Departamento Jurídico, TI e Qualidade, responsável pela representação da Intelbras perante os titulares e a ANPD, bem como será responsável pela orientação geral a
respeito do tratamento de Dados Pessoais na Intelbras.
Consentimento - É a manifestação livre, informada e inequívoca pela qual o Titular concorda com o tratamento de seus Dados Pessoais para uma finalidade determinada.
Dado Pessoal - É qualquer dado relacionado à pessoa natural identificada ou identificável, tais como: IP, geolocalização, nome, RG, CPF, endereço, telefone, conta bancária, dados de veículo, dentre outros.
Dado Pessoal Sensível - É o Dado Pessoal que apresente origem racial ou étnica, convicção religiosa, opinião política, filiação a sindicato, dado referente à saúde ou à vida sexual, dado genético ou biométrico.
Finalidade - Trata-se da razão ou motivação para que seja realizado o tratamento de Dados Pessoais.
Legítimo Interesse - Tratamento de dados realizado pelo Controlador, em razão de um interesse seu, de outras empresas ou da sociedade, sem que o tratamento afete os direitos e liberdades individuais do Titular.
Lei Geral de Proteção de Dados (LGPD) - Lei nº 13.709, de 14 de agosto de 2018.
Livre Acesso - Direito do Titular de ter acesso a todas as informações referentes ao tratamento de seus Dados Pessoais.
Oposição - É o direito do Titular de não querer que seu dado seja tratado. Esse direito pode ser exercido em determinadas situações específicas.
Segurança - Significa a utilização de medidas técnicas e administrativas aptas a proteger os Dados Pessoais de acessos não autorizados e de situações acidentais ou ilícitas de destruição, perda, alteração, comunicação ou difusão.
Tratamento - É toda operação realizada com o Dado Pessoal, tais como: coleta, produção, recepção, classificação, utilização, acesso, reprodução, transmissão, distribuição, processamento, arquivamento, armazenamento, eliminação, avaliação, controle de informação,
comunicação, transferência, difusão ou extração.
Titular - Pessoa natural a que se referem os Dados Pessoais que são objeto de tratamento.
Transparência - É a garantia, aos Titulares, de informações claras, precisas e facilmente acessíveis sobre a realização do tratamento e respectivos agentes de tratamento, observados os segredos comercial e industrial.
Resumo dos direitos da Política de Privacidade
Minimização de dados
Coleta somente os dados pessoais necessários para a funcionalidade do produto.
Direito dos titulares
Direito garantido ao usuário de acesso, correção e exclusão dos dados tratados.
Prazo de retenção
Os dados coletados são tratados pelo prazo máximo de 5 anos, e em caso de exclusão de conta do usuário, pelo prazo máximo de 1 ano.
Coleta de dados de terceiros
As ferramentas de coleta de dados são as indicadas nesta Política.
Qual o nosso compromisso com esta política?
Temos o compromisso de proteger a privacidade dos usuários de nossos Serviços.
Esta política se aplica quando atuamos como um controlador de dados em relação aos dados pessoais de usuários de nossos Serviços.
A Intelbras usa cookies em seus websites. Na medida em que esses cookies não sejam estritamente necessários para a navegação em nosso site e/ou o fornecimento de nossos Serviços, solicitaremos que você concorde com o uso de cookies quando visitar o nosso site pela
primeira vez.
Nossos sites, aplicativos e serviços de nuvem incorporam funcionalidades que lhe permitem configurar suas preferências sobre seu Dados Pessoais e sua privacidade, os chamados controles de privacidade. Ao usar os controles de privacidade, você pode especificar como deseja
que a Intelbras lide com seus Dados Pessoais.
Nesta política, "nós" e "nosso" se referem a Intelbras.
Como usamos os seus dados?
Podemos tratar dados referentes ao uso dos nossos sites, produtos, serviços de nuvem e aplicativos e por meio da utilização destes ("Serviços"). O Uso de Dados pode incluir seu endereço de IP, localização geográfica, tipo e versão de navegador, sistema operacional, tempo
da visita aos nossos sites ("Uso de Dados"), número de utilizações dos Serviços, data da visita, dentre outras. A fonte do Uso de Dados é Google Analytics. O Uso de Dados pode ser realizado para o propósito de análise de uso dos Serviços, produtos e serviços da Intelbras.
A base legal para o tratamento de tais dados é o legítimo interesse da Intelbras, como meio de garantir a plena execução e funcionalidades dos Serviços.
Podemos tratar os dados de seu cadastro nos Serviços ("Dados de Cadastro"). Os cadastros podem incluir nome, endereço de e-mail, endereço, CPF, telefone, imagem, foto, áudio, entre outros. Os Dados de Cadastro podem ser tratados para fins de operação dos Serviços,
fornecimento de produtos e serviços, garantia da segurança de nossos Serviços, produtos e serviços, manutenção de backup de bases de dados e comunicação com nossos clientes, incluindo a disponibilização e acesso a todas as funcionalidades dos Serviços. A base legal para o
tratamento de tais dados é o consentimento.
Podemos processar os dados capturados no ambiente ("Dados do Ambiente"). Os dados podem incluir imagens faciais, gravações, áudio, que podem ser classificados como dados pessoais, protegidos por lei. A responsabilidade pela proteção dos dados de terceiros, capturados dos
produtos Intelbras, é de responsabilidade do Usuário, estando dentro de sua competência, aplicar todos os meios necessários para a proteção efetiva dos dados, em especial, os produtos de configuração e rede para que padrões minimos de segurança sejam garantidos. A
Intelbras não se responsabiliza pelo uso ilegal dos dados coletados por meio de seus produtos, pois não estão acessíveis à sua administração.
Podemos tratar dados a partir de questionamentos que nos sejam enviados em relação a atendimento ao consumidor ("Dados de Relação do Consumidor"). Os Dados de Questionamentos do Consumidor podem incluir detalhes sobre suas perguntas e problemas com produtos e/ou serviços
e podem ser tratados para fins de oferta de novos produtos e/ou serviços, marketing, atualização de processos de resposta e melhoria de atendimento ao consumidor. A base legal para o tratamento de tais dados é o legítimo interesse da Intelbras e de seus clientes e
cumprimento de obrigação legal.
Podemos tratar seus Dados Pessoais para o envio de anúncios, propagandas e marketing direto, relacionados aos interesses do cliente de acordo com suas preferências. A base legal para o tratamento de tais dados é o consentimento, bem como legítimo interesse do controlador.
Podemos tratar seus Dados Pessoais a partir do acesso remoto autorizado ao dispositivo do titular, mediante registro de atendimento junto ao nosso Call Center ou Pós Venda. Para acesso, a Intelbras utiliza a ferramenta TeamViewer, a qual atende aos requisitos legais de
proteção de dados, conforme definições no site institucional: www.teamviewer.com. Os dados acessados são de exclusiva necessidade para resolução do problema, não sendo tratado nenhum dado
desnecessário para além do atendimento da solução. A base legal para o tratamento de dados é o consentimento mediante aceite prévio no Acesso Remoto e também cumprimento de obrigação legal, uma vez que a Intelbras presta assistência técnica no período de garantia dos
produtos Intelbras.
Podemos tratar seus Dados Pessoais, tais como nome, e-mail, telefone, a partir do acesso aos nossos canais de atendimento ao cliente, via CHATBOT, por intermédio de plataformas de terceiros, tais como WhatsApp a qual atende aos requisitos legais de proteção de dados,
conforme definições no site institucional: https://www.whatsapp.com/legal/. Também podemos usar a ferramenta de terceiros Take para gestão dos atendimentos chatbot da Intelbras, a qual
atende aos requisitos legais de proteção de dados, conforme definições no site institucional: https://www.take.net/politica-de-privacidade/. A base legal para o
tratamento de dados é o consentimento mediante aceite prévio desta Política pelo usuário e também o cumprimento de obrigação legal, uma vez que a Intelbras presta assistência técnica no período de garantia dos produtos Intelbras via estes canais de atendimento.
Em alguns casos, o Produto Intelbras poderá captar dados de terceiros do ambiente ("Dados de Terceiros"). Os dados podem incluir imagens faciais, gravações, áudio, que podem ser classificados como dados pessoais, protegidos por lei. A responsabilidade pela proteção dos
dados de terceiros, captados a partir dos produtos da Intelbras, são de inteira responsabilidade do Usuário, cabendo a este, aplicar todos os meios necessários para a proteção efetiva dos dados, especialmente, a configuração dos produtos e de rede para que os padrões
minimos de segurança sejam garantidos. A Intelbras não é responsável pelo uso ilegal dos dados coletados por intermédio de seus produtos, pois inacessível a gestão dos mesmos.
Em alguns casos, podemos utilizar plataforma de terceiros para a gestão do consentimento do titular dos dados pessoais, tal como WSO2, a qual atende aos requisitos legais de proteção de dados, conforme definições no site institucional:
https://wso2.com/privacy-policy. A base legal para o tratamento de dados a partir do uso da ferramenta de gestão de consentimentos é o cumprimento de obrigação legal, nos termos da Lei
nº 13.709/2018.
Com quem compartilhamos seus dados?
Podemos divulgar seus dados pessoais a qualquer membro de nosso grupo de empresas (isso significa nossas subsidiárias, nossos controladores e todas as suas controladas), na medida do razoavelmente necessário para as finalidades informadas e de acordo com a legislação
aplicável, bem como observadas as bases legais de tratamento informadas nessa política.
Podemos divulgar seus dados pessoais às nossas seguradoras e/ou consultores profissionais, na medida do razoavelmente necessário para os fins de obter ou manter cobertura de seguro, gerenciar riscos, obter aconselhamento profissional ou o ingresso, exercício ou defesa em
ações administrativas, arbitrais e ou legais. Ademais, podemos divulgar seus dados para nossos fornecedores na medida do razoavelmente necessário para lhe fornecer nossos produtos e/ou serviços e assegurar a segurança na utilização de nossos Serviços e na utilização de
seus dados pessoais, tais como fornecedores, serviços de marketing e atendimento ao consumidor, provedores de redes e serviços de nuvem.
As transações financeiras relacionadas aos nossos Serviços e à aquisição de nossos produtos e/ou serviços são tratadas por nossos provedores de serviços de pagamento, sendo que compartilhamos os dados da transação com nossos prestadores de serviços de pagamento apenas na
extensão necessária para os fins de processar seus pagamentos, reembolsar valores e lidar com reclamações e consultas relacionadas a essas questões.
Além das divulgações específicas de dados pessoais estabelecidas nesta Cláusula 4, podemos divulgar seus dados pessoais sempre que tal divulgação for necessária para o cumprimento de uma obrigação legal e/ou regulatória a qual a Intelbras está sujeita, bem como para
proteger seus interesses vitais ou os interesses vitais de outro titular de dados.
A Intelbras e outras empresas de seu grupo possui escritórios e instalações em outros países, bem como possui fornecedores em outros países (hospedagem de sites, serviços de nuvem, gateways de pagamento, suporte técnico, desenvolvimento, modelagem, customização, entre
outros). Dessa forma, podemos transmitir seus dados para fora do Brasil com vistas aos propósitos indicados acima. A Intelbras adota todas as medidas adequadas e celebra os contratos necessários com seus fornecedores e escritórios estrangeiros para garantir que o
tratamento de dados pessoais fora do Brasil seja realizado de acordo com a LGPD e em observância às políticas da Intelbras.
Você reconhece que os dados pessoais que você fornece à Intelbras por meio dos Serviços ou de nossos produtos e/ou serviços podem estar disponíveis para operadores em todo o mundo.
Na medida em que esse acesso global envolva uma transferência de Dados pessoais para outros países, essas transferências estão sujeitas a política de transferência internacional de dados da Intelbras e a mecanismos adequados que fornecem um nível adequado de proteção em
conformidade com a LGPD.
Você reconhece que os dados pessoais que você fornece à Intelbras por meio dos Serviços ou de nossos produtos e / ou serviços podem estar disponíveis para operadoras em todo o mundo.
Por quanto tempo retemos e quando excluímos seus dados?
Os dados pessoais que tratamos serão mantidos apenas pelo prazo necessário à finalidade do tratamento.
Reteremos seus dados pessoais da seguinte maneira:
(a) Eventuais dados pessoais tais como CPF, e-mail, endereço, telefone coletados serão mantidos por um período máximo de 5 (cinco) anos após a coleta do dado;
(b) Em caso de exclusão da conta por solicitação do usuário, podemos ainda retê-los por um prazo máximo de 12 (doze) meses;
(c) Em alguns casos, não é possível especificar com antecedência os períodos pelos quais seus dados pessoais serão retidos. Nesses casos, determinaremos o período de retenção com base nos seguintes critérios, sem prejuízo de outros: (i) existência de lei ou regulação
específica exigindo prazo determinado para retenção de dados; (ii) políticas internas da Intelbras; (iii) existência de processos judiciais, administrativos ou arbitrais; e (iv) solicitações de informações realizadas por autoridades governamentais.
Quando podemos alterar a Política de Privacidade?
A Intelbras pode alterar essa política a qualquer momento, sendo que tais atualizações são publicadas em nossos Serviços e podem ser verificadas a qualquer momento.
Recomendamos que você verifique periodicamente nossos Serviços para consultar eventuais alterações a essa Política de Privacidade.
Em caso de alterações significativas a essa política de privacidade podemos lhe comunicar por meio de e-mail sobre tais alterações ou por meio de mensagens específicas em nossos Serviços.
Quais são os seus direitos em relação à proteção de dados?
Seus principais direitos sob a legislação de proteção de dados são:
(c) direito de acesso;
(a) direito de retificação;
(b) direito de oposição ao tratamento;
(c) direito a portabilidade de dados;
(d) direito de pleito perante às autoridades competentes; e
(e) direito de retirada do consentimento.
Você tem o direito de confirmar se tratamos ou não seus dados pessoais e onde o fazemos, bem como tem direito a acessar tais dados pessoais, juntamente com certas informações adicionais. Essas informações adicionais incluem detalhes das finalidades de tratamento, das
categorias de dados pessoais em questão e dos destinatários dos dados pessoais. Se os direitos e liberdades de terceiros não forem afetados, forneceremos a você uma cópia de seus dados pessoais.
Você tem o direito de retificar e atualizar seus dados pessoais, mediante solicitação ao contato privacidade@intelbras.com.br.
Em algumas circunstâncias, você tem o direito de apagar seus dados pessoais sem demora injustificada. Essas circunstâncias incluem: (i) os dados pessoais não são mais necessários em relação aos fins para os quais foram coletados ou tratados; (ii) você retira o
consentimento para o tratamento baseado em consentimento; (iii) você se opõe ao tratamento; (iv) o tratamento é para fins de marketing; e (v) os dados pessoais foram tratados ilegalmente. No entanto, existem exclusões ao seu direito de se opor ao tratamento, tais como
quando este é necessário para exercer o direito à liberdade de expressão e informação, para o cumprimento de obrigações legais e/ou regulatórias, para exercício de direitos em processos, ou mesmo para o legítimo interesse da Intelbras.
Você tem o direito de se opor ao tratamento de seus dados pessoais por motivos relacionados à sua situação específica, mas apenas na medida em que a base legal do tratamento for necessária para o desempenho de uma ação realizada em vistas ao interesse público ou no
exercício de qualquer autoridade oficial investida à Intelbras, ou ainda em face a interesses legítimos perseguidos por nós ou por terceiros. Se você fizer tal objeção, deixaremos de tratar seus dados pessoais a menos que possamos demonstrar motivos legítimos e
convincentes para o tratamento que possam substituir seus interesses, direitos e liberdades, ou o tratamento é para o estabelecimento, exercício ou defesa de reivindicações administrativas, legais ou arbitrais.
Você tem o direito de se opor ao tratamento de seus dados pessoais para fins de marketing direto. Se você fizer tal objeção, deixaremos de tratar seus dados pessoais para esse fim.
Se você considerar que o tratamento de suas informações pessoais viola a legislação de proteção de dados, você tem o direito de apresentar uma queixa à autoridade competente e solicitar que a Intelbras interrompa imediatamente o tratamento em questão.
Na medida em que a base legal para o tratamento de seus dados pessoais for o consentimento, você tem o direito de revogar esse consentimento a qualquer momento. A retirada não afetará a legalidade do tratamento antes de tal retirada.
De acordo com os Serviços que você tenha contratado com a Intelbras, você poderá, às suas expensas, auditar a conformidade da Intelbras com os termos desta Política de Privacidade, enviando à Intelbras uma solicitação por escrito, incluindo um plano de auditoria
detalhado, pelo menos seis semanas antes da auditoria proposta. Você e a Intelbras trabalharão cooperativamente para chegar a um acordo final sobre o plano de auditoria.
A auditoria deve ser realizada não mais que uma vez durante um período de doze meses, durante o horário comercial, sujeito às políticas e regulamentos no local da Intelbras, e não pode interferir nas atividades da Intelbras. Se você desejar usar um terceiro para conduzir
a auditoria, tal terceiro deverá ser mutuamente aprovado por você e pela Intelbras, sujeito a celebração de acordo de confidencialidade aprovado pela Intelbras. Após a conclusão da auditoria, você fornecerá à Intelbras uma cópia do relatório de auditoria, que é
classificada como informação confidencial nos termos de seu contrato com a Intelbras.
Você pode exercer qualquer um dos seus direitos em relação aos seus dados pessoais por meio de notificação por escrito para o endereço da Intelbras, endereçada ao Comissão de Privacidade ou por meio de e-mail para privacidade@intelbras.com.br.
Cookies, identificadores, rastreadores e informações de terceiros.
Um cookie é um arquivo que contém um identificador (uma sequência de letras e números) que é enviado por um servidor da web para um navegador da web e é armazenado pelo navegador. O identificador é então enviado de volta ao servidor toda vez que o navegador solicita uma
página de tal servidor.
Os cookies podem ser cookies “persistentes” ou cookies de “sessão”. Um cookie persistente será armazenado por um navegador da Web e permanecerá válido até a data de vencimento definida, a menos que seja excluído pelo usuário antes da data de vencimento. Um cookie de
sessão, por outro lado, expirará no final da sessão do usuário, quando o navegador da web estiver fechado.
Os cookies normalmente não contêm nenhuma informação que identifique pessoalmente um usuário, mas as informações pessoais que armazenamos sobre você podem estar vinculadas às informações armazenadas e obtidas a partir de cookies.
Utilizamos cookies para os seguintes fins:
a. autenticação - usamos cookies para identificá-lo quando você utiliza nossos Serviços;
b. status - usamos cookies para nos ajudar a determinar se você está logado em nossos Serviços;
c. personalização - usamos cookies para armazenar informações sobre suas preferências e personalizar Serviços para você;
d. segurança - usamos cookies como um elemento das medidas de segurança usadas para proteger contas de usuários, incluindo a prevenção de uso fraudulento de credenciais de login e para proteger nossos Serviços e serviços em geral;
e. publicidade - usamos cookies para nos ajudar a exibir anúncios que serão relevantes para você;
f. análise - usamos cookies para nos ajudar a analisar o uso e desempenho de nosso site e serviços; e
g. consentimento de cookies - usamos cookies para armazenar suas preferências em relação ao uso de cookies de maneira mais geral.
Nossos provedores de serviços usam cookies e esses cookies podem ser armazenados em seu computador quando você utiliza Serviços.
Usamos o Google Analytics para analisar o uso do nosso site. O Google Analytics reúne informações sobre o uso do site por meio de cookies. As informações coletadas relacionadas ao nosso site são usadas para criar relatórios sobre o uso do nosso site. A política de
privacidade do Google está disponível em: https://policies.google.com/privacy.
Publicamos anúncios baseados em interesses do Google AdSense em nossos Serviços. Eles são personalizados pelo Google para refletir seus interesses. Para determinar seus interesses, o Google rastreará seu comportamento em nossos Serviços e em outros sites da Web usando
cookies.
Utilizamos Google Tag Manager em nossos Sites para criar e atualizar tags do Google. Você pode visualizar a política de privacidade deste provedor de serviços em
https://policies.google.com/privacy.
A maioria dos navegadores permite que você se recuse a aceitar cookies e que possa excluir cookies. Os métodos para fazer isso variam de navegador para navegador e de suas versões.
O bloqueio de todos os cookies terá um impacto negativo na usabilidade de muitos sites. Se você bloquear cookies, não poderá usar todos os recursos em nossos Serviços.
Também utilizamos identificadores de dispositivos móveis que são armazenados no seu dispositivo móvel e rastreiam determinados dados e atividades que ocorrem no seu dispositivo ou por meio dele. Os identificadores de dispositivos móveis permitem a coleta de dados pessoais
(como controles de acesso à mídia), além de informações não pessoalmente identificáveis (como dados de uso e tráfego).
Além de identificadores, também utilizamos Web Beacons que nos ajudam a gerenciar melhor o conteúdo de nossos Sites, informando qual conteúdo é eficaz. Os Web Beacons estão incorporados ou associados a certos e-mails ou outras comunicações que você recebe da Intelbras ou
de Nossos parceiros. Os Web Beacons nos ajudam a rastrear suas respostas e interesses e fornecer conteúdo e serviços relevantes para você. Por exemplo, eles podem nos informar quando você executa ações com base nos e-mails que enviamos. Os Web Beacons também nos permitem
aprimorar nossa publicidade comportamental (definida abaixo).
Algumas partes dos nossos Serviços podem incluir recursos de mídia social, como o botão "curtir" do Facebook, e widgets, como o botão "compartilhar". Esses recursos de mídia social são hospedados por terceiros ou diretamente em nossos Serviços. Quando você usa essas
ferramentas, a parte que fornece a ferramenta, a terceira parte que opera os serviços de mídia social e/ou Intelbras podem receber dados pessoais sobre você. Ao usar essas ferramentas, você reconhece que algumas informações, incluindo dados pessoais, de seus serviços de
mídia social serão transmitidas para Intelbras e, portanto, essas informações são cobertas por esta Política de Privacidade, e também pelas políticas de privacidade dos terceiros.
Podemos usar serviços de terceiros, como ferramentas de pesquisa abertas e redes sociais, para obter informações sobre você (como seu nome ou empresa) e enriquecer seus dados pessoais, obtendo informações disponíveis publicamente sobre você, como seu cargo, histórico de
emprego e informações de contato.
Gerenciar cookies
Publicidade Comportamental Online
Algumas de nossas propagandas (“Publicidade Comportamental”) envolvem o uso de Ferramentas de Rastreamento para coletar informações sobre as atividades on-line de um usuário ao longo do tempo e em sites e aplicativos não afiliados, além de fornecer anúncios ao usuário com
base nos interesses de tal usuário (conforme inferido pela atividade on-line do usuário) ou uso dos nossos Serviços. A publicidade comportamental pode aparecer em nossos Serviços. Trabalhamos com terceiros para fornecer publicidade comportamental, como redes de
publicidade, trocas de dados, provedores de serviços de medição de tráfego, provedores de serviços de análise de marketing e outros provedores de serviços de terceiros. Tais provedores de serviços de publicidade executam serviços tais como facilitar a segmentação de
anúncios e medir e analisar a eficácia da publicidade nos Serviços. Tais serviços de segmentação nos ajudam a exibir publicidade comportamental adaptada ao seu perfil e impedem a exibição de anúncios repetidos, além de permitir pesquisar a utilidade dos anúncios.
Você tem a opção de desativar a publicidade comportamental. Entre em contato conosco no endereço eletrônico privacidade@intelbras.com.br.
Suporte online
O serviço de CHATBOT está disponível para todos os usuários de aparelhos e acessórios INTELBRAS e somente enquanto ativo o canal, conforme horários definidos, nos dias úteis: 08:00 às 19:30 e sábado: 08:00 às 14:00. A INTELBRAS reserva-se ao direito de alterar o horário
de atendimento sem aviso prévio.
O registro requerido para uso do CHATBOT visa identificar as pessoas para prestar atendimento solicitado e as informações coletadas serão tratadas nos termos desta Política de Privacidade.
O serviço de CHAT tem a finalidade de proporcionar aos USUÁRIOS mais informações sobre os produtos e serviços da INTELBRAS, esclarecimento de dúvidas relacionadas a reparo, características e funções de aparelhos.
O USUÁRIO compromete-se a não transmitir ou disponibilizar ao atendente do serviço de CHAT conteúdos que:
Contenham dados, textos, fotografias, ficheiros, links, software ou outros conteúdos, que de acordo com a avaliação da INTELBRAS sejam considerados de qualquer forma ilegais, prejudiciais, ameaçadores, impróprios, abusivos, importunos, difamatórios, vulgares, racistas ou
que de qualquer outra forma suscitem levantamento de ódio;
De qualquer forma contrariem ou atentem contra os direitos fundamentais e liberdades públicas, bem como contrárias ao ordenamento jurídico;
Apresentem inexatidão, falsidade, ambiguidade ou extemporaneidade, de forma que possam induzir em erro sobre seu objeto ou sobre os propósitos da pessoa que comunica;
Violem quaisquer direitos de propriedade intelectual, industrial ou segredos empresariais ou das comunicações pertencentes à terceiros, a menos que o usuário possua direitos de controle ou todos os consentimentos necessários para esta finalidade;
Incorporem vírus ou outros elementos físicos ou eletrônicos que possam causar dano ou impedir o normal funcionamento da rede, do sistema ou de equipamentos informáticos e programas de terceiros ou que possam causar dano aos documentos eletrônicos e arquivos armazenados
nestes equipamentos informáticos;
Consistam no uso de linguagem ofensiva, grosseira, racista ou publicação de material calunioso, abusivo ou que invada a privacidade de outrem;
Contenham informações sobre atividades ilegais ou que incitem a crime, tais como: Publicar, postar, realizar "upload", distribuir ou disseminar tópicos, nomes, materiais ou informações impróprias, profanas, obscenas, indecentes ou ilegais;
Perturbem os procedimentos técnicos do serviço de Chat, interrompam o funcionamento normal do serviço de CHAT;
Importunem, ameacem, difamem, coloquem em dificuldades, causem constrangimentos ou causem transtornos de qualquer forma a qualquer indivíduo, quer seja ele pessoa natural ou jurídica.
A INTELBRAS não controla os conteúdos transmitidos, difundidos ou disponibilizados pelo USUÁRIO através do CHATBOT. No entanto, a INTELBRAS reserva-se o direito de revisar, a seu exclusivo critério, a qualquer momento e sem prévio aviso, por iniciativa própria ou a pedido
de terceiro, conteúdos transmitidos, difundidos ou disponibilizados pelo USUÁRIO através do CHATBOT e até mesmo impedir sua transmissão, difusão ou disponibilização a terceiros no caso em que resultem contrários ao disposto nestes Termos de Uso.
Para garantir o cumprimento das regras acima, a INTELBRAS reserva-se o direito de restringir ou eliminar o acesso ao serviço de CHATBOT caso seja identificado acesso indevido, trote, uso de palavras de baixo calão, falsidade na identificação do USUÁRIO, entre outros.
Incidentes
A Intelbras avalia e responde prontamente à ocorrência de incidentes que possam comprometer seus Dados Pessoais. Caso a Intelbras tenha conhecimento de qualquer incidente envolvendo os Dados Pessoais de usuários dos Serviços, a Intelbras notificará você e as autoridades
competentes.
Nossos dados
Os Serviços são de propriedade e operados pela Intelbras.
A Intelbras está inscrita no CNPJ/MF sob o nº 82.901.000/0001-27, tendo sede na Cidade de São José, Estado de Santa Catarina, no endereço Rodovia BR 101, KM 210, Área Industrial, CEP 88104-800.
Você pode entrar em contato conosco pelo e-mail privacidade@intelbras.com.br.
Comissão de Privacidade
Você pode contatar nossa Comissão de Privacidade pelo e-mail privacidade@intelbras.com.br para esclarecimentos e questionamentos sobre a presente Política de Privacidade.
TERMOS DE USO DE SOFTWARE
O que você precisa saber antes de ler os termos e condições gerais de uso de software da Intelbras?
Usamos a palavra SOFTWARE como um termo genérico para definir todas as soluções de software e ferramentas afins, pagas ou gratuitas da INTELBRAS, podendo ser um serviço em nuvem, uma plataforma corporativa, um aplicativo para download, uma licença de software (embarcado
no hardware ou disponível para download), um firmware de hardware, um website, uma landing page, um módulo ou biblioteca de software (SDK e APIs, por exemplo).
TERMOS E CONDIÇÕES GERAIS: LICENÇA DE USO DE SOFTWARE INTELBRAS
Versão atualizada em 15/07/2022.
PARA UTILIZAR O PORTAL INTELBRAS, É INDISPENSÁVEL A ACEITAÇÃO DOS TERMOS DESCRITOS A SEGUIR.
Estes termos de uso de software INTELBRAS (TERMOS) são um acordo legal entre o USUÁRIO e a INTELBRAS S/A que define as condutas de relacionamento que devem ser seguidas pelo USUÁRIO para uso do SOFTWARE a que os presentes TERMOS referenciam.
O USUÁRIO declara que fez a leitura completa e atenta das regras deste documento, estando plenamente ciente e concordando expressamente com os termos aqui estipulados. Ainda, o USUÁRIO declara estar ciente de que, ao utilizar o SOFTWARE, estará sujeito aos termos,
concordando com suas disposições. O USUÁRIO deverá também efetuar a leitura e estar ciente da política de proteção de dados pessoais da INTELBRAS.
Caso o USUÁRIO não concorde com os presentes termos, a utilização do SOFTWARE deve ser imediatamente interrompida.
Ao fazer uso do SOFTWARE, o USUÁRIO declara ainda que possui as condições legais para praticar os atos da vida civil sem a dependência de terceiros.
1. ACEITE
1.1. Ao fazer uso do SOFTWARE INTELBRAS, o USUÁRIO manifesta sua concordância em se submeter a todas as condições destes termos, bem como plena ciência de todas as responsabilidades a ele vinculadas.
1.2. No primeiro acesso ao SOFTWARE, o USUÁRIO deverá alterar a senha padrão ou cadastrar uma senha pela primeira vez, dentro dos padrões de segurança recomendados. O USUÁRIO será exclusivamente responsável pelo uso e armazenagem de sua senha de acesso.
2. CADASTRO
2.1. Ao fazer uso do SOFTWARE, poderá ser solicitado um cadastro de usuário, sendo de responsabilidade do USUÁRIO fornecer as informações solicitadas, bem como garantir que os dados informados sejam fiéis e verdadeiros (assumindo a responsabilidade cível e criminal pelas
informações prestadas), comprometendo-se a mantê-los sempre atualizados e declarando estar ciente de que esses dados poderão ser verificados a qualquer momento.
2.2. A INTELBRAS não será responsável pelas informações prestadas pelo USUÁRIO, mas se reserva ao direito de verificar, a qualquer momento, a veracidade de tais informações e solicitar, a seu exclusivo critério, a documentação que julgar necessária para a devida
comprovação das informações prestadas.
2.3. Caso seja detectado uso ilegal do SOFTWARE, o acesso a ele será automaticamente bloqueado, não cabendo ao USUÁRIO, por esse motivo, qualquer direito de indenização ou ressarcimento.
2.4. O titular e administrador da conta será aquele definido no momento do cadastro de usuário.
2.5. A conta é pessoal e intransferível e poderá ser acessada unicamente mediante a utilização do USUÁRIO e senha criados pelo próprio USUÁRIO.
2.6. O USUÁRIO responsabiliza-se inteiramente por todas as atividades associadas a sua conta.
3. PROPRIEDADE INTELECTUAL
3.1. A INTELBRAS detém todos os direitos de propriedade intelectual de seu SOFTWARE, ressalvados aqueles desenvolvidos e comercializados por terceiros, sendo assim, ao aceitar os termos previstos neste documento, o USUÁRIO declara estar ciente de que não adquire direito
de uso das marcas registradas ou de qualquer outro item de propriedade intelectual da INTELBRAS ou de terceiros, ou mesmo qualquer direito sobre o SOFTWARE ou item relacionado a ele ou a qualquer componente dele, além dos direitos expressamente relacionados ao USUÁRIO
nestes termos ou em qualquer outro contrato mutuamente acordado por escrito entre as a INTELBRAS e o USUÁRIO.
3.2. O USUÁRIO compromete-se a notificar prontamente a INTELBRAS, por escrito, de qualquer suspeita de uso não autorizado ou infração aos direitos de propriedade intelectual da INTELBRAS de que venha a ter conhecimento.
3.3. Se solicitado pela INTELBRAS, o USUÁRIO deverá auxiliar a INTELBRAS em quaisquer investigações, negociações ou procedimentos judiciais em virtude de qualquer alegação de uso indevido ou de violação aos direitos de propriedade intelectual da INTELBRAS.
3.4. O USUÁRIO, com o aceite do presente contrato, AUTORIZA a INTELBRAS a fazer uso dos direitos de propriedade intelectual de que é titular, tais como marca, logomarca, imagem, voz, nome empresarial ou site de propriedade do USUÁRIO, de forma gratuita, a título
universal, de forma irrevogável , em todo o território nacional e no exterior, com a finalidade de divulgação positiva ao público em geral, inclusive participação em gravações e fotografias em treinamentos, palestras, com caráter informativo, educativo, publicitário e/ou
comercial, associado à INTELBRAS, seus cursos, treinamentos, soluções e empresas do Grupo.
3.5. A INTELBRAS reserva para si todos os direitos que não foram expressamente concedidos por estes TERMOS.
4. PROTEÇÃO DE PRIVACIDADE
4.1. A INTELBRAS respeita integralmente todos os princípios de proteção dos dados pessoais do USUÁRIO; proteger suas informações pessoais é um princípio básico da INTELBRAS.
4.2. A INTELBRAS tem sua Política de Privacidade, por meio da qual divulga informações importantes sobre coleta, uso, compartilhamento, armazenamento e exclusão de informações pessoais e outros aspectos relacionados aos seus interesses vitais.
4.3. O USUÁRIO está ciente e de acordo de que, a qualquer momento, suas informações serão processadas de acordo com a Política de Privacidade INTELBRAS.
5. COMPROMISSOS DO USUÁRIO
5.1. É vedado copiar ou reproduzir de qualquer outra forma as informações, manuais, literatura técnica e outros documentos fornecidos pela INTELBRAS, exceto para o cumprimento de obrigações estabelecidas nos termos deste instrumento, mediante prévia autorização e de
acordo com a legislação aplicável relativamente a direitos autorais e propriedade intelectual.
5.2. As obrigações estabelecidas na presente cláusula se aplicam ao USUÁRIO durante a vigência do presente instrumento, bem como após seu término.
5.3. Ao utilizar o SOFTWARE, o USUÁRIO concorda com as seguintes diretrizes:
a. Não postar, transmitir, postar, compartilhar, repostar dado, texto, software, gráficos, sons, fotografias, vídeos, mensagens ou outro conteúdo que seja ilegal, ofensivo, impreciso, difamatório, obsceno, fraudulento, discriminatório, ameaçador ou abusivo.
b. É proibido vender, alugar, ceder, distribuir, copiar, alterar, transformar, reproduzir total ou parcialmente o conteúdo, plataforma, direitos, tecnologias, exceto nos acordos comerciais específicos entre parceiros INTELBRAS.
c. Não interferência no uso do SOFTWARE por outros USUÁRIOS.
d. Não realizar postagens ou fazer upload de qualquer vírus, worms, arquivo corrompido ou outro software capaz de perturbar, incapacitar ou prejudicar o funcionamento do SOFTWARE.
e. Não cometer qualquer ato que comprometa ou tenha o intuito de prejudicar a segurança da rede (incluindo, sem limitação, phishing, hackers, fraudes na Internet, contendo ou supostamente espalhando em sites ou espaços afins: vírus, cavalos de troia e códigos maliciosos,
e supostamente atacando outros sites ou servidores por servidores virtuais, como scanning, sniffing, ARP deception e DOS ou outras técnicas que tenham o intuito de afetar o funcionamento do produto).
f. Cumprir estritamente com estes termos e quaisquer leis ou regulamentos aplicáveis.
g. Não utilizar dados de terceiros ilicitamente para fraudar a contratação do SOFTWARE.
h. Não enviar ou transmitir conteúdo que o USUÁRIO não tenha direito de publicar ou transmitir sob qualquer lei ou sob relações contratuais ou fiduciárias (tais como informação privilegiada, informações confidenciais, etc.).
i. Não utilizar o SOFTWARE para solicitar, obter ou armazenar dados pessoais ou senhas de outros USUÁRIOS.
j. Não contornar quaisquer restrições territoriais aplicadas pela INTELBRAS no acesso ao serviço.
k. O uso e o registro da marca INTELBRAS e das marcas de SOFTWAREs são reservados exclusivamente à INTELBRAS. O USUÁRIO não poderá registrar ou usar o nome da empresa, razão social, nome comercial, nome de domínio ou outro nome, indicação ou descrição do nome INTELBRAS ou
algum outro nome semelhante a ele ou qualquer nome de SOFTWARE INTELBRAS.
l. Para uso do SOFTWARE o USUÁRIO assume o compromisso de respeitar o que dispõe a legislação brasileira referente ao tema. O uso fora do território brasileiro deve atender o que determina a legislação local.
m. Permitir que a INTELBRAS acesse a qualquer momento os equipamentos configurados no SOFTWARE para o caso de eventual necessidade a ser previamente alinhada com o USUÁRIO.
n. Comunicar à INTELBRAS qualquer intervenção ou violação por terceiros de que tenha conhecimento.
o. Responsabilizar-se única e exclusivamente pela visualização e conteúdo por ele salvo e/ou sua divulgação, devendo utilizá-los para fins lícitos, não tendo a INTELBRAS nenhuma obrigação em relação ao conteúdo do USUÁRIO.
5.4. O USUÁRIO declara ainda estar ciente de que, sem o consentimento da INTELBRAS, quaisquer informações e feedbacks fornecidos pelo USUÁRIO não podem ser direta ou indiretamente divulgados ou transmitidos em qualquer mídia nem reescritos ou reeditados com a finalidade
de transmitir ou liberar ou ser usado para qualquer outra finalidade.
6. ALTERAÇÕES DESTE TERMO
6.1. A INTELBRAS reserva-se ao direito de, a qualquer tempo, modificar estes termos, seja incluindo, removendo ou alterando quaisquer de suas condições. As mudanças ocorrerão sempre para refletir as alterações sofridas pelo SOFTWARE, como incluir ou excluir
funcionalidades, seja por motivos jurídicos, regulatórios ou de segurança.
6.2. Quando ocorrerem mudanças nestes termos ou ainda em qualquer Termo adicional especifico, será solicitado ao USUÁRIO novo aceite em caso de mudança relevante, hipótese em que este será avisado e terá a oportunidade de analisar as mudanças, exceto em situações
urgentes, como para evitar abusos autorais ou responder a requisitos legais. Caso o USUÁRIO não concorde com os novos Termos, ele deverá cessar imediatamente o uso do SOFTWARE e poderá, caso queira, manifestar oposição a quaisquer dos Termos modificados, desde que o faça
por escrito, através do site www.intelbras.com.br. Ao continuar com o uso do SOFTWARE, o USUÁRIO terá aceitado os termos atualizados e concordado em cumpri-los.
6.3. A INTELBRAS pode, de tempos em tempos, modificar ou descontinuar (temporária ou permanentemente) a distribuição ou a atualização desse SOFTWARE. Exceto na medida exigida pela lei aplicável, não temos obrigação de fornecer suporte, novo download, nem a substituição. A
INTELBRAS poderá lançar recursos ou SOFTWAREs em uma versão prévia ou beta, que talvez não funcionem corretamente ou da mesma forma que a versão final possa funcionar.
6.4. Ao aderir aos Termos, o USUÁRIO concorda em receber comunicações da INTELBRAS de forma eletrônica (termos e condições, acordos, notificações, divulgações e outras comunicações da INTELBRAS), seja por e-mail ou comunicação interna no próprio SOFTWARE e que, dessa
forma estabelecida, cumprem com os requisitos legais.
6.5. O USUÁRIO compromete-se a manter o SOFTWARE atualizado de acordo com as versões disponibilizadas pela INTELBRAS.
6.6. Fica entendido e acertado entre as partes que o SOFTWARE poderá ser ofertado inicialmente em caráter gratuito e, posteriormente, se tornar pago, o que será devidamente comunicado ao USUÁRIO com aviso prévio.
7. ISENÇÃO DE GARANTIAS
7.1. O USUÁRIO exime expressamente a INTELBRAS de qualquer responsabilidade por danos associados ao uso deste SOFTWARE ou por alguma imprecisão ou erro gráfico ou tipográfico de informações (i) presentes em websites INTELBRAS; (ii) afetos a fatores extrínsecos ao
SOFTWARE; (iii) presentes nos softwares, nos serviços e nas funcionalidades contidos no SOFTWARE, seja por problemas técnicos, indisponibilidade de conexão com servidores, sistemas operacionais, software de acesso, qualquer bug, vírus, cavalo de troia ou similares que
possam ser transmitidos para/ou através de software pelo USUÁRIO e/ou por quaisquer terceiros, falta de energia ou por problemas de conexão, por aceitação dos Termos, independentemente de o USUÁRIO ser ou alertado sobre a possibilidade de tais danos.
7.2. Com exceção do estabelecido neste documento, não há outras garantias, condições ou promessas vinculadas ao SOFTWARE. Neste sentido:
I. A INTELBRAS não garante, declara ou assegura que o uso desse SOFTWARE será ininterrupto ou livre de erros, e o USUÁRIO concorda que a INTELBRAS poderá remover por períodos indefinidos ou cancelar esse SOFTWARE a qualquer momento.
II. A INTELBRAS não garante, declara nem assegura que esse SOFTWARE esteja livre de perda, interrupção, ataque, vírus, interferência, pirataria ou outra ameaça à segurança e isenta-se de qualquer responsabilidade em relação a essas questões. O USUÁRIO é responsável pelo
backup dos arquivos armazenados em seu dispositivo, pela segurança da rede, pela proteção de senhas e demais configurações de segurança da informação.
III. Em hipótese alguma a INTELBRAS, bem como seus diretores, executivos, funcionários, afiliadas, agentes, contratados responsabilizar-se-ão por perdas ou danos causados pelo uso indevido do SOFTWARE e descumprimento destes termos.
IV. A INTELBRAS poderá realizar atualizações automáticas no SOFTWARE sem que gerem qualquer direito de indenização ao USUÁRIO.
7.3. Esse SOFTWARE estará em contínuo desenvolvimento e pode conter erros, por isso, o uso é fornecido “no estado em que se encontra” e sob risco do USUÁRIO.
7.4. Na extensão máxima permitida pela legislação aplicável, a INTELBRAS e seus fornecedores isentam-se de quaisquer garantias e condições, incluindo garantias de comercialização, adequação a um propósito específico, titularidade e não violação no que diz respeito ao
SOFTWARE e a qualquer um de seus componentes ou ainda à prestação ou não de serviços de suporte.
7.5. O USUÁRIO concorda em defender, indenizar e isentar a INTELBRAS, seus representantes legais, suas subsidiárias e parceiros comerciais de toda e qualquer ação judicial, danos, obrigações, perdas, despesas, custas e honorários advocatícios oriundos do uso e acesso ao
SOFTWARE, quando da violação destes termos ou de qualquer direito de terceiros, sem se limitar a direitos autorais, de propriedade intelectual ou de privacidade.
8. LIMITAÇÃO DE RESPONSABILIDADE
8.1. EM NENHUM CASO, A INTELBRAS SERÁ RESPONSÁVEL POR DANOS PESSOAIS OU QUALQUER PREJUÍZO INCIDENTAL, ESPECIAL, INDIRETO OU CONSEQUENTE, INCLUINDO, SEM LIMITAÇÃO, PREJUÍZOS POR LUCROS CESSANTES, CORRUPÇÃO OU PERDA DE DADOS, FALHA DE TRANSMISSÃO OU RECEPÇÃO DE DADOS,
VAZAMENTO DE INFORMAÇÕES POR TERCEIROS, NÃO CONTINUIDADE DO NEGÓCIO OU QUALQUER OUTRO PREJUÍZO OU PERDA COMERCIAL, DECORRENTES OU RELACIONADOS AO USO DO SOFTWARE OU A SUA INABILIDADE EM USAR O SOFTWARE OU EQUIPAMENTOS A ELE INTERLIGADOS. A INTELBRAS ISENTA-SE DE
RESPONSABILIDADE CASO TERCEIROS DECIDAM PELO USO DESTE SOFTWARE PARA PRESTAR SERVIÇOS A CLIENTES FINAIS.
8.2. DE IGUAL MODO, AS SITUAÇÕES A SEGUIR ESTÃO EXCLUÍDAS DA RESPONSABILIDADE DA INTELBRAS: FALHAS, BLOQUEIOS, SUSPENSÕES OU INTERRUPÇÕES CAUSADAS POR: (I) INFRAESTRUTURA DO USUÁRIO, INCLUINDO OS SERVIÇOS DE TELECOMUNICAÇÕES OU INTERNET POR ELE CONTRATADOS E OUTROS
PROGRAMAS OU EQUIPAMENTOS DO USUÁRIO; (II) INCOMPATIBILIDADE ENTRE O SOFTWARE E EVENTUAIS PROGRAMAS OU EQUIPAMENTOS UTILIZADOS PELO USUÁRIO; (III) ATENDIMENTO DE DETERMINAÇÃO DE AUTORIDADES COMPETENTES, OU POR DESCUMPRIMENTO DE CLÁUSULAS DO PRESENTE TERMO.
8.3. O SOFTWARE DA INTELBRAS PODE, EVENTUALMENTE, DE ACORDO COM AS SUAS ESPECIFICAÇÕES, POSSIBILITAR INTEGRAÇÕES COM OUTROS SOFTWARES DE TERCEIROS, ENTRETANTO, CABE AO USUÁRIO AVALIAR SEUS RESPECTIVOS TERMOS DE USO, POLÍTICAS DE PRIVACIDADE E FUNCIONALIDADES, TENDO EM
VISTA QUE A INTELBRAS NÃO ASSUME QUALQUER RESPONSABILIDADE RELACIONADA A SOFTWARE DE TERCEIROS OU A EVENTUAIS IMPACTOS DE TAIS SOFTWARES NO SOFTWARE DA INTELBRAS.
8.4. NOS CASOS EM QUE A INTELBRAS FOR CONSIDERADA RESPONSÁVEL, EVENTUAIS INDENIZAÇÕES ESTARÃO LIMITADAS, EM SUA TOTALIDADE, AOS VALORES RECEBIDOS PELA INTELBRAS EM RELAÇÃO AO OBJETO DE DESAVENÇA INDENIZÁVEL.
9. RESCISÃO
9.1. Este contrato poderá ser rescindido por interesse das partes a qualquer instante ou por descumprimento de qualquer cláusula.
10. FORO
10.1. Estes termos serão regidos e interpretados de acordo com as leis do Brasil. As partes se submetem à jurisdição exclusiva dos tribunais do Brasil. Para dirimir eventuais dúvidas acerca do presente instrumento, bem como de qualquer evento relacionado à utilização de
nossos serviços, fica desde logo eleito o foro da comarca de São José, estado de Santa Catarina, por mais privilegiado que outro foro seja. Se o USUÁRIO ainda possuir alguma dúvida sobre a forma de utilização de nosso SOFTWARE, sobre nossos Termos ou sobre nossa Política
de privacidade, deve entrar em contato com a INTELBRAS.
10.2. Antes de qualquer medida judicial, buscaremos solucionar qualquer divergência por meio de negociação amigável entre as partes. Qualquer dúvida, entrar em contato com: grupo.juridico@intelbras.com.br.
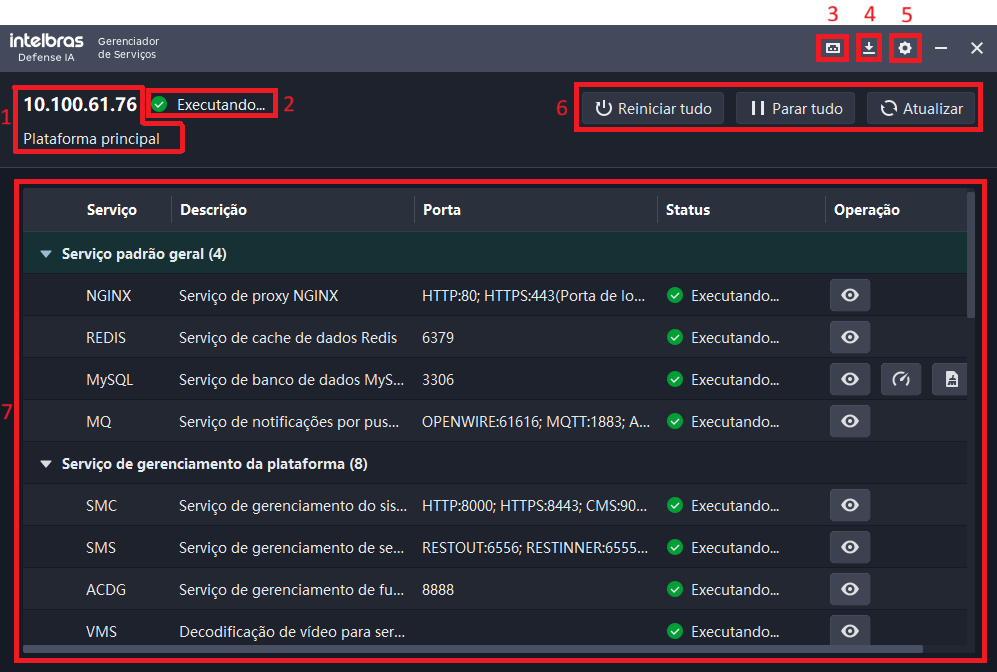
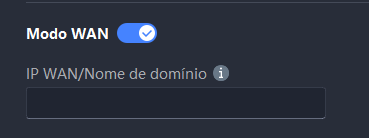
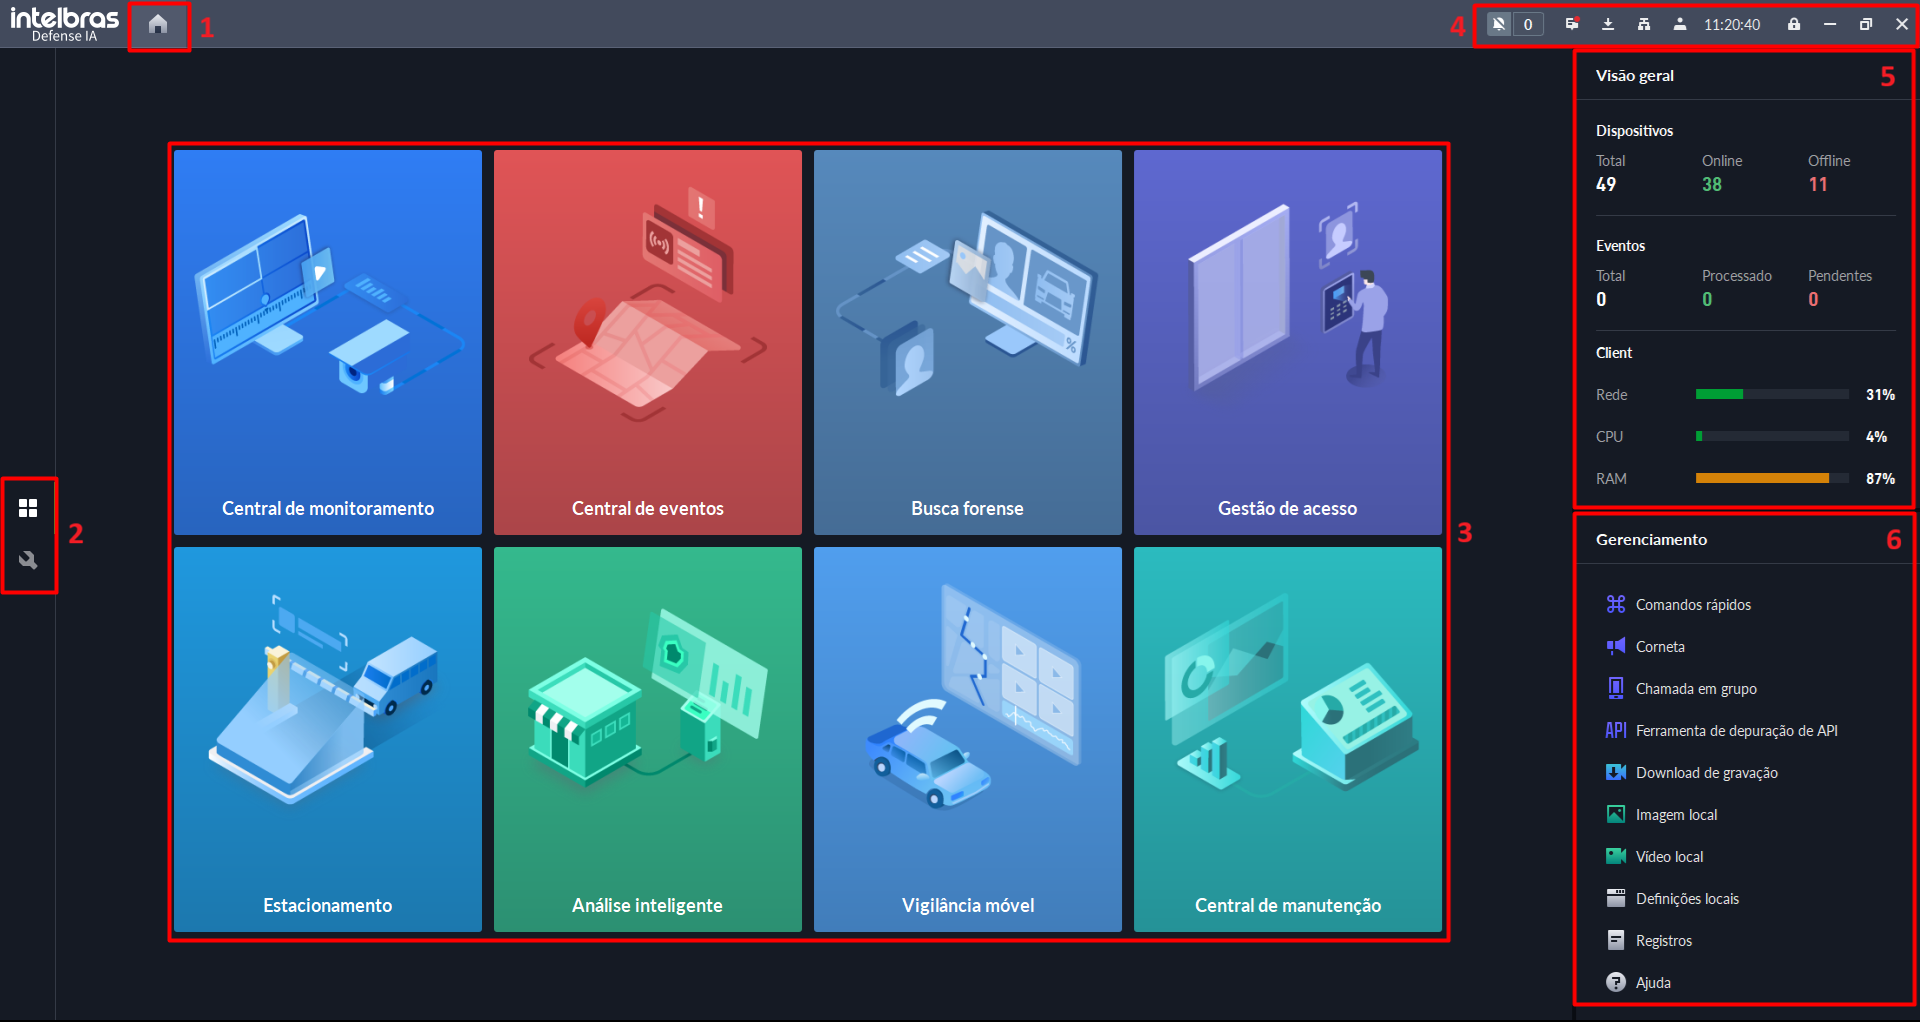
 e Configurações
 destes.


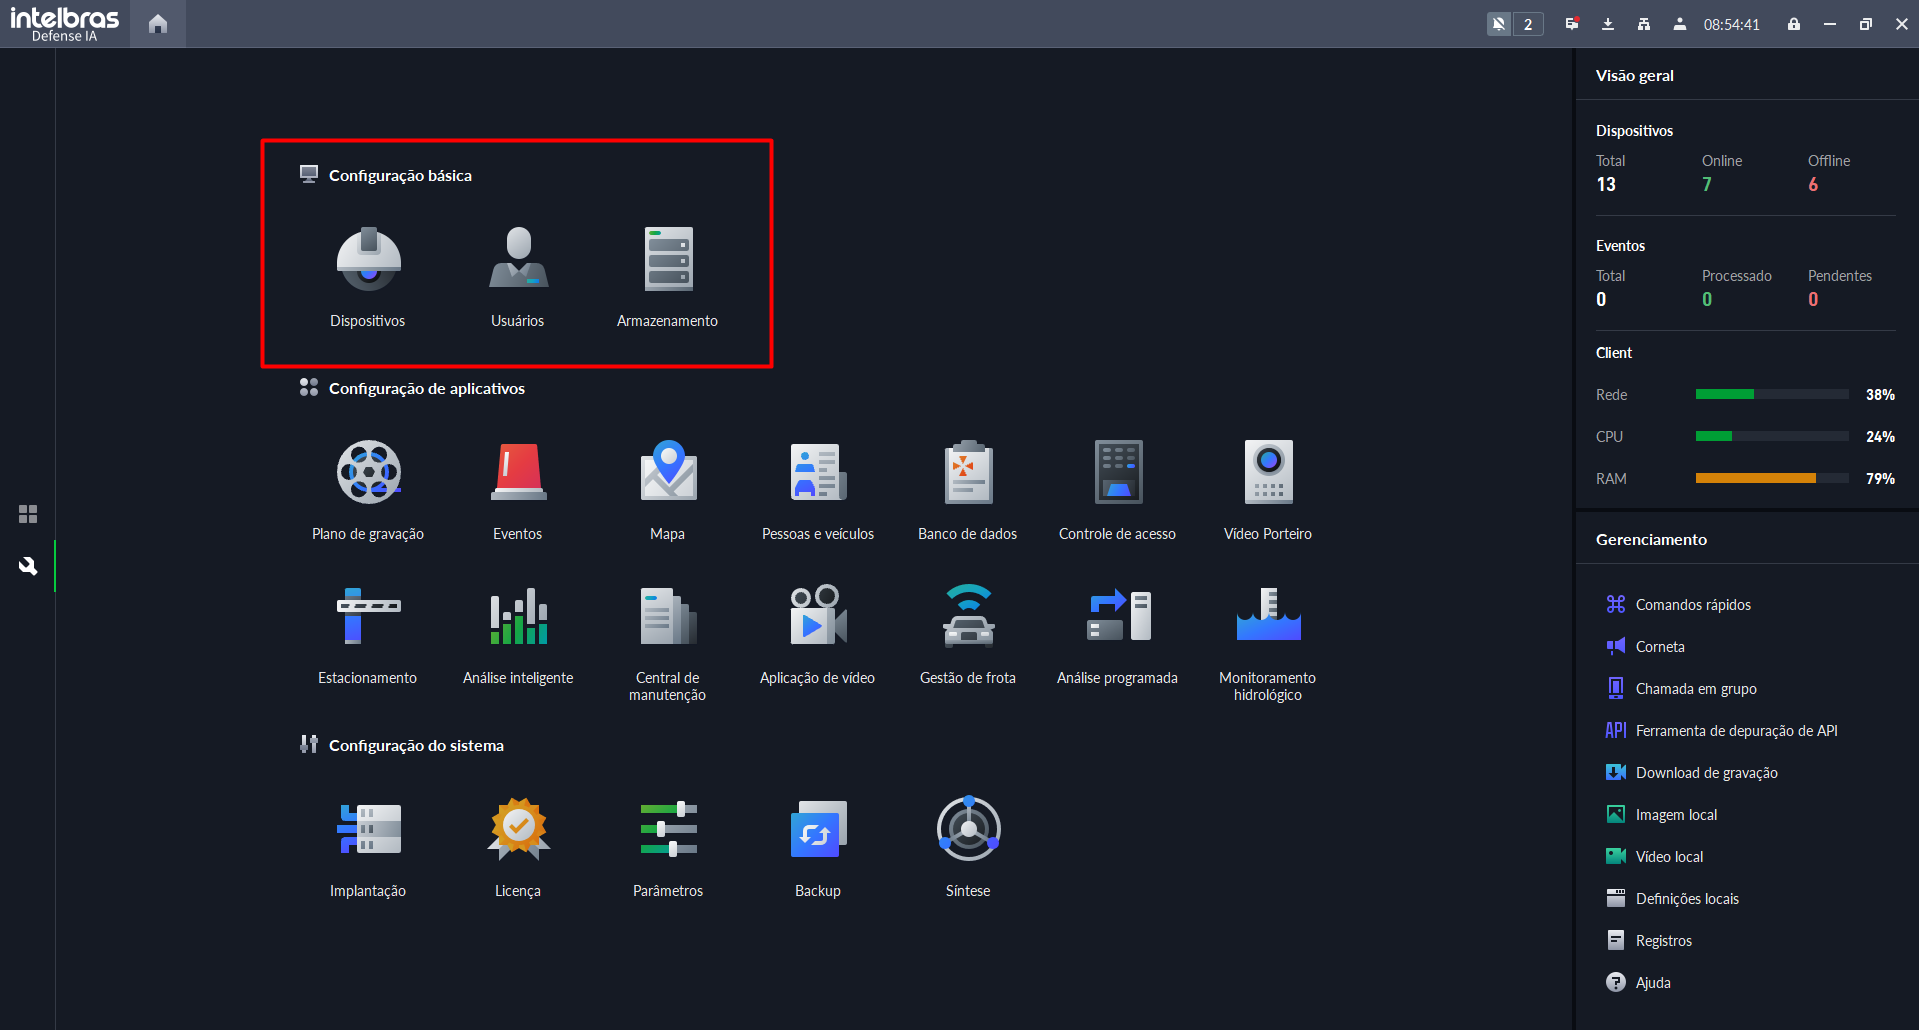
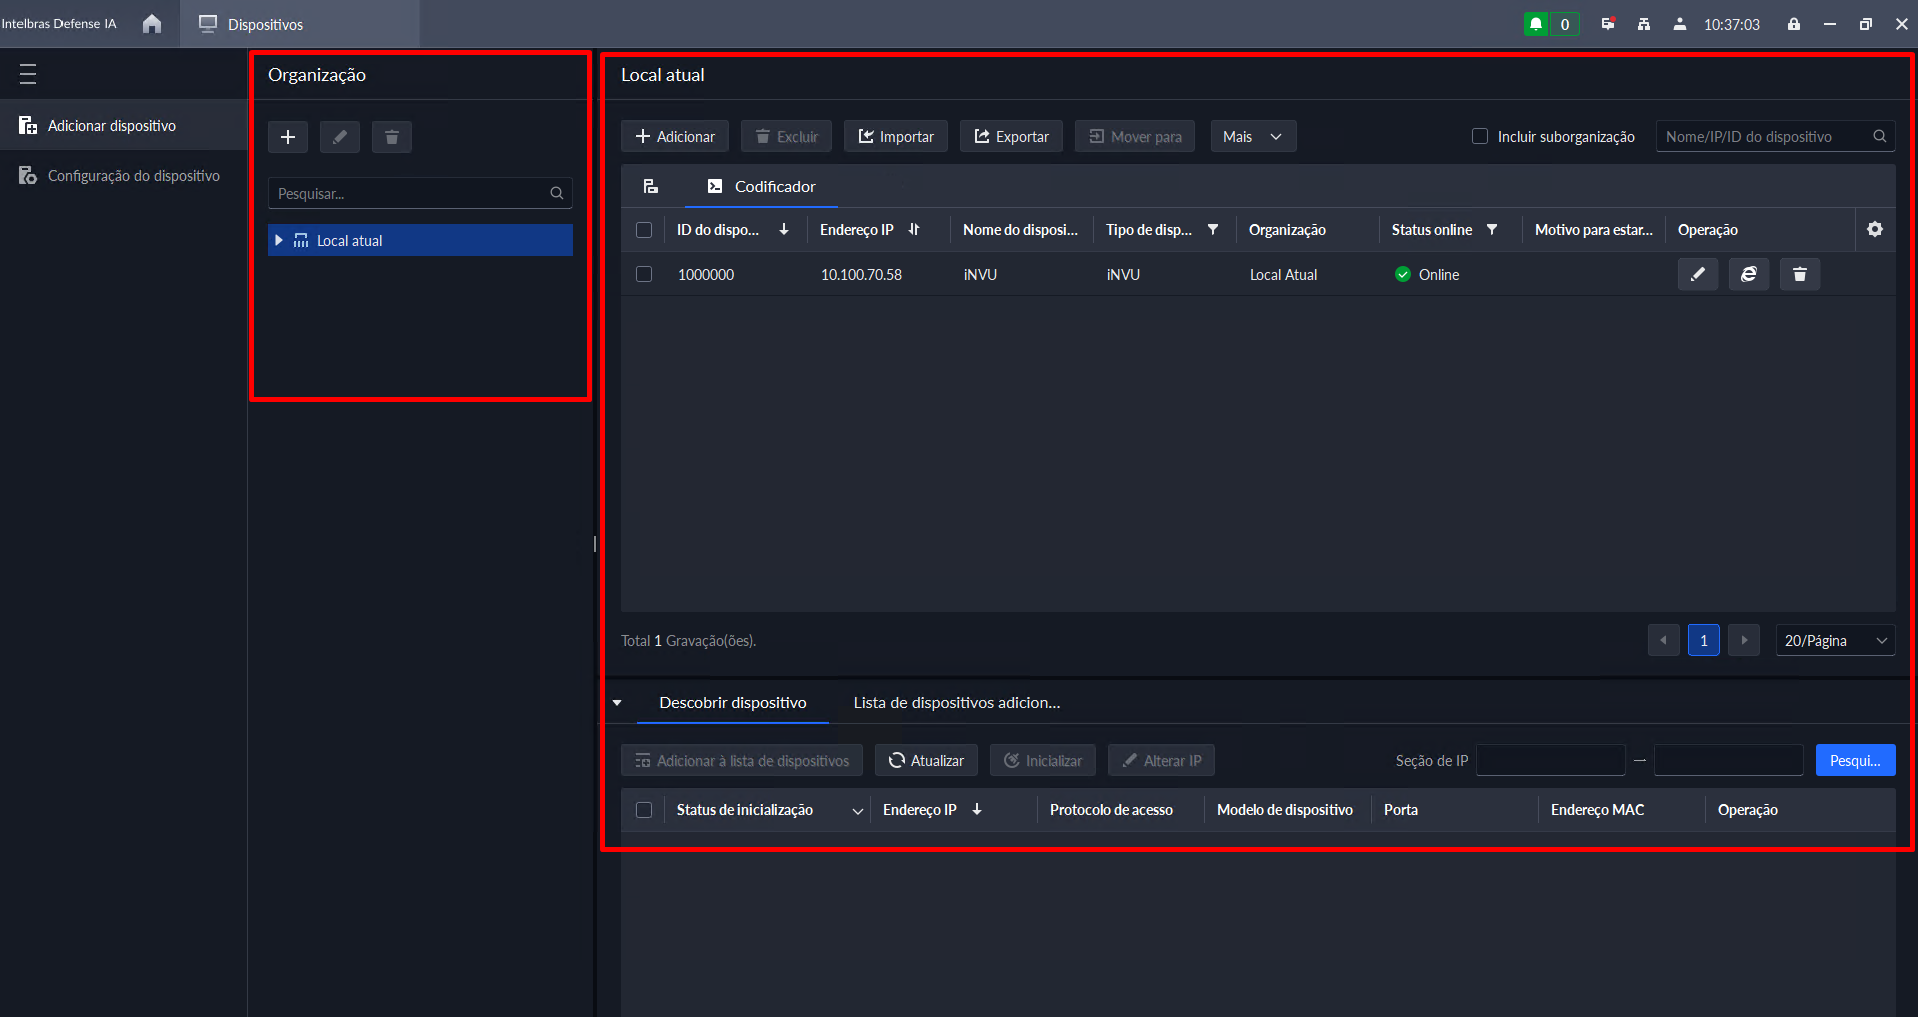
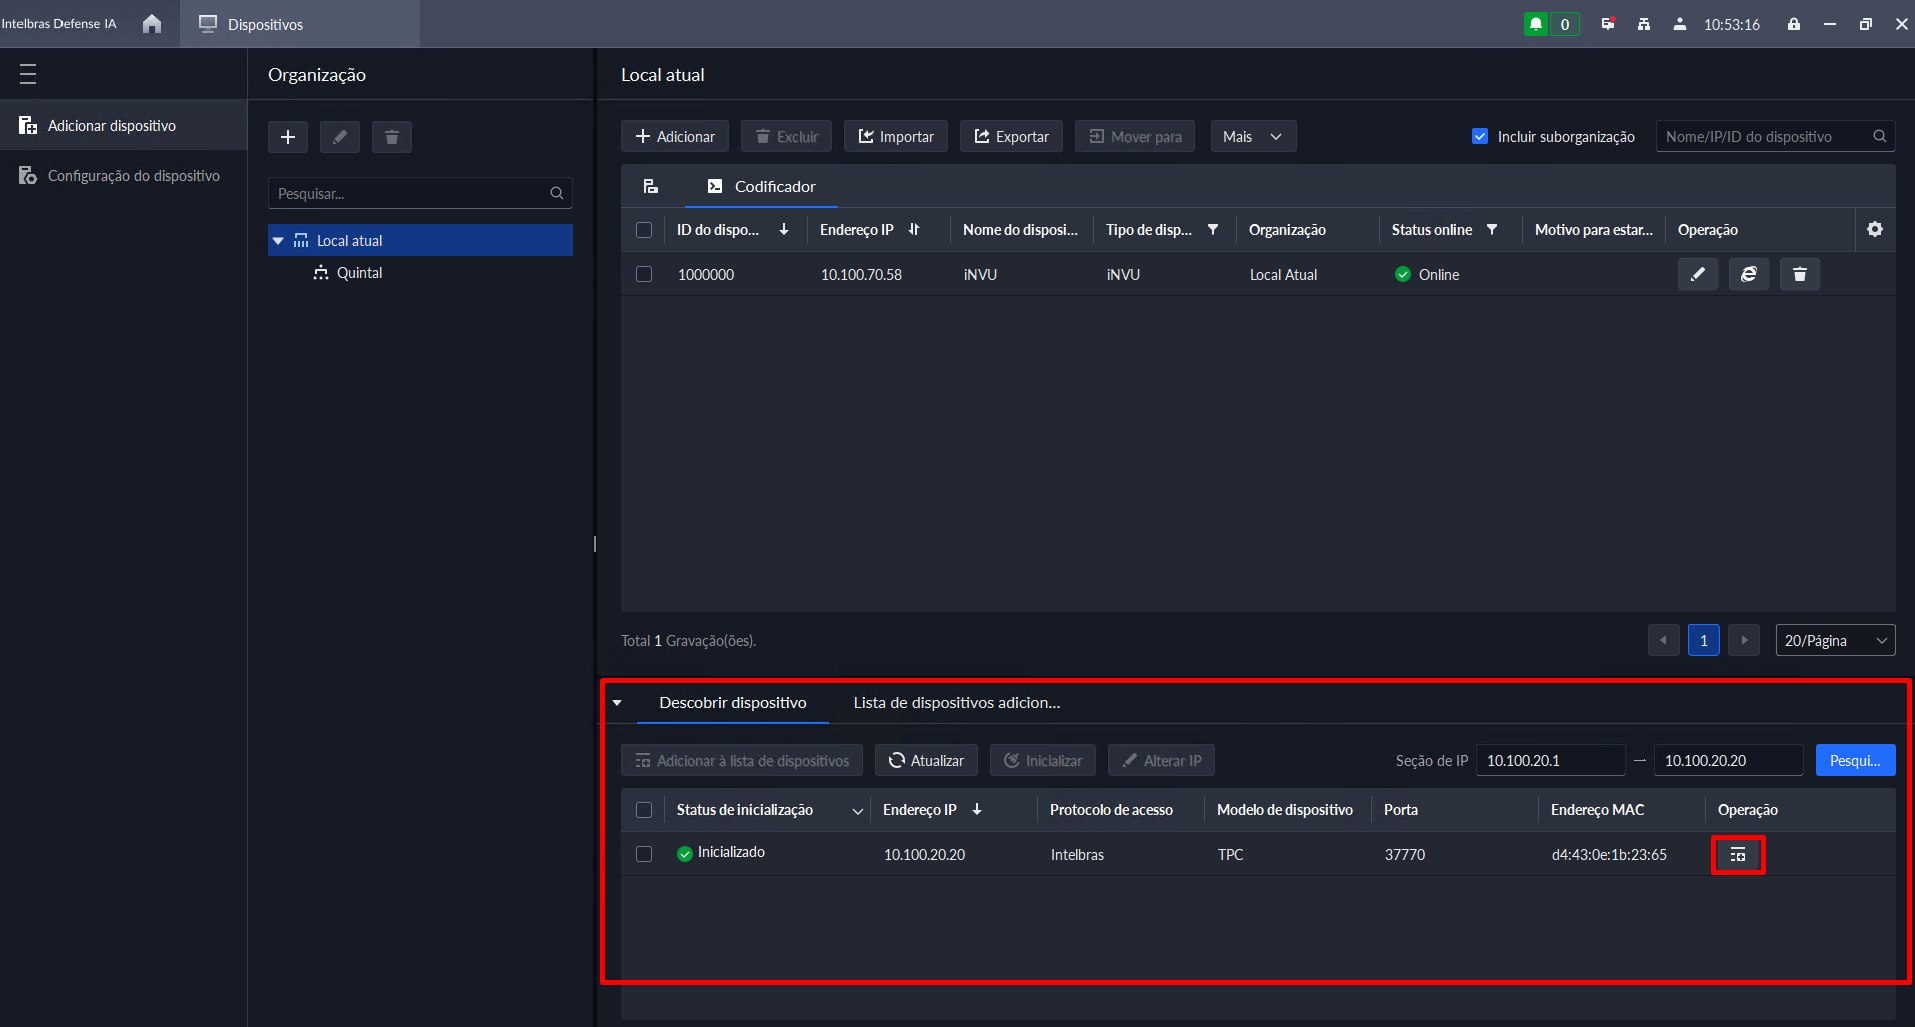
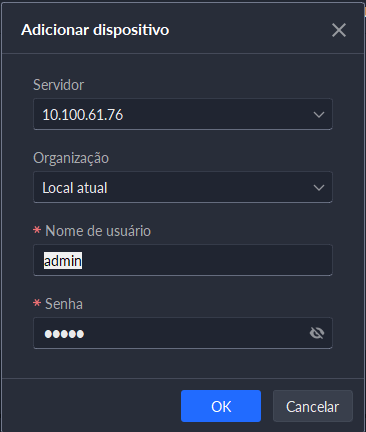
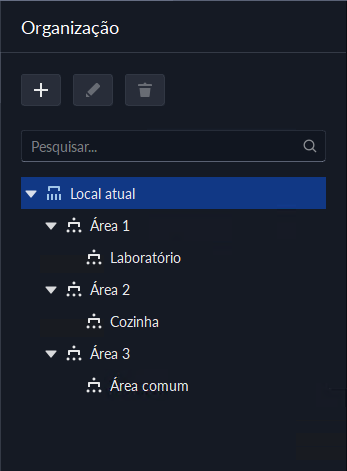
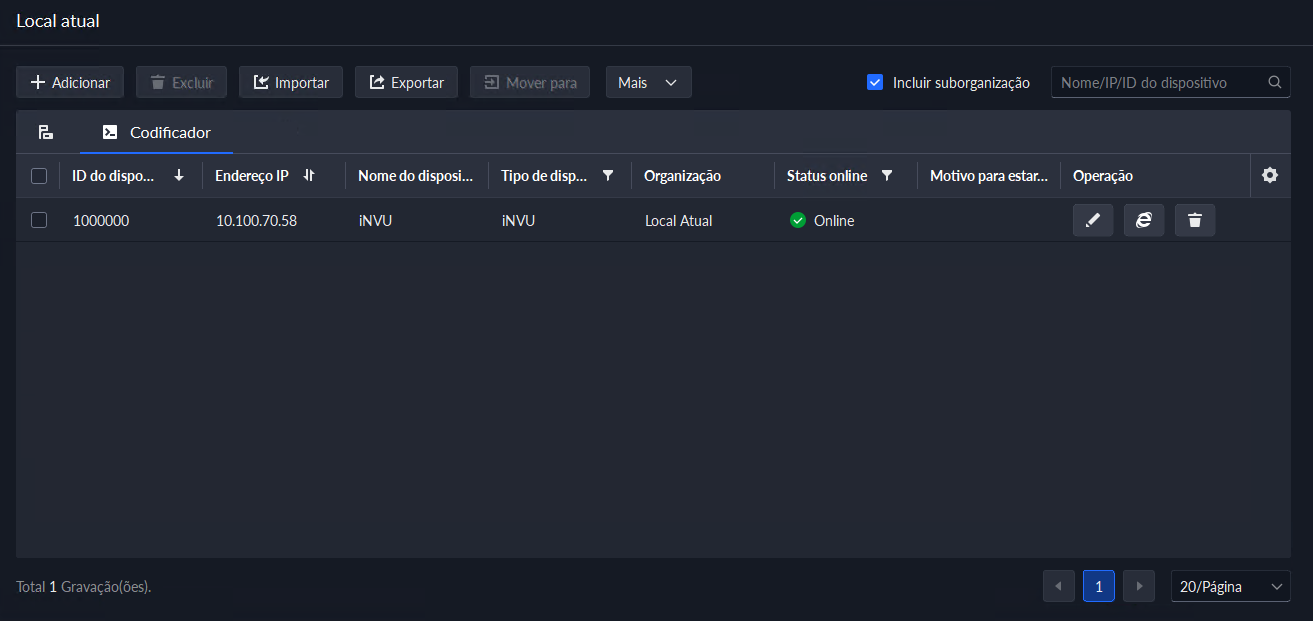
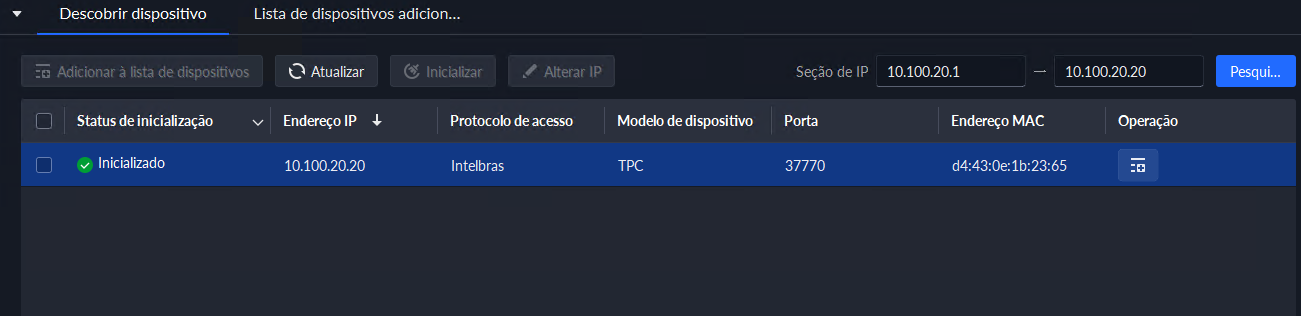
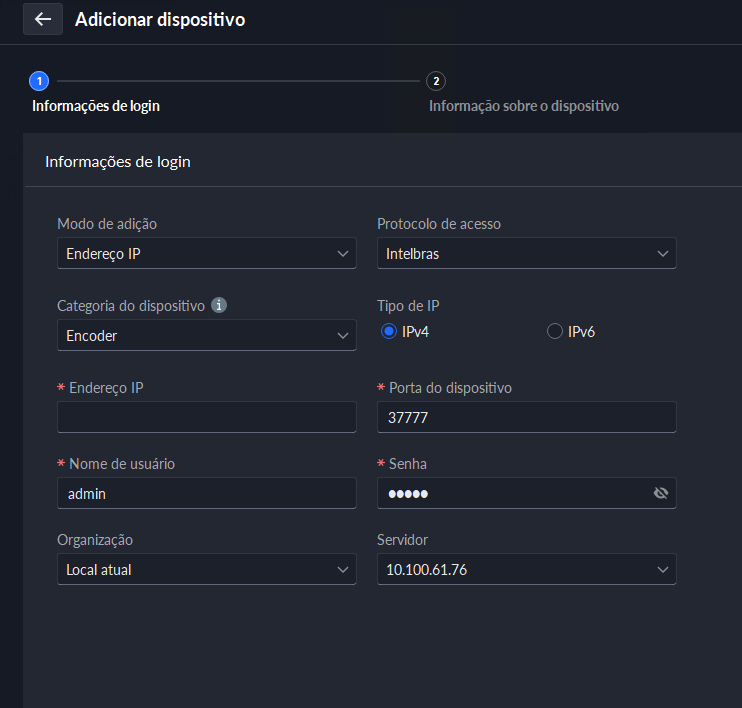
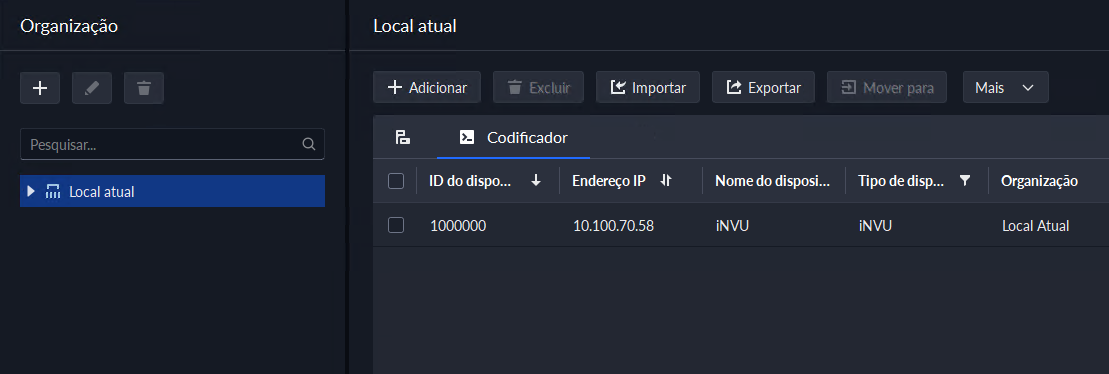
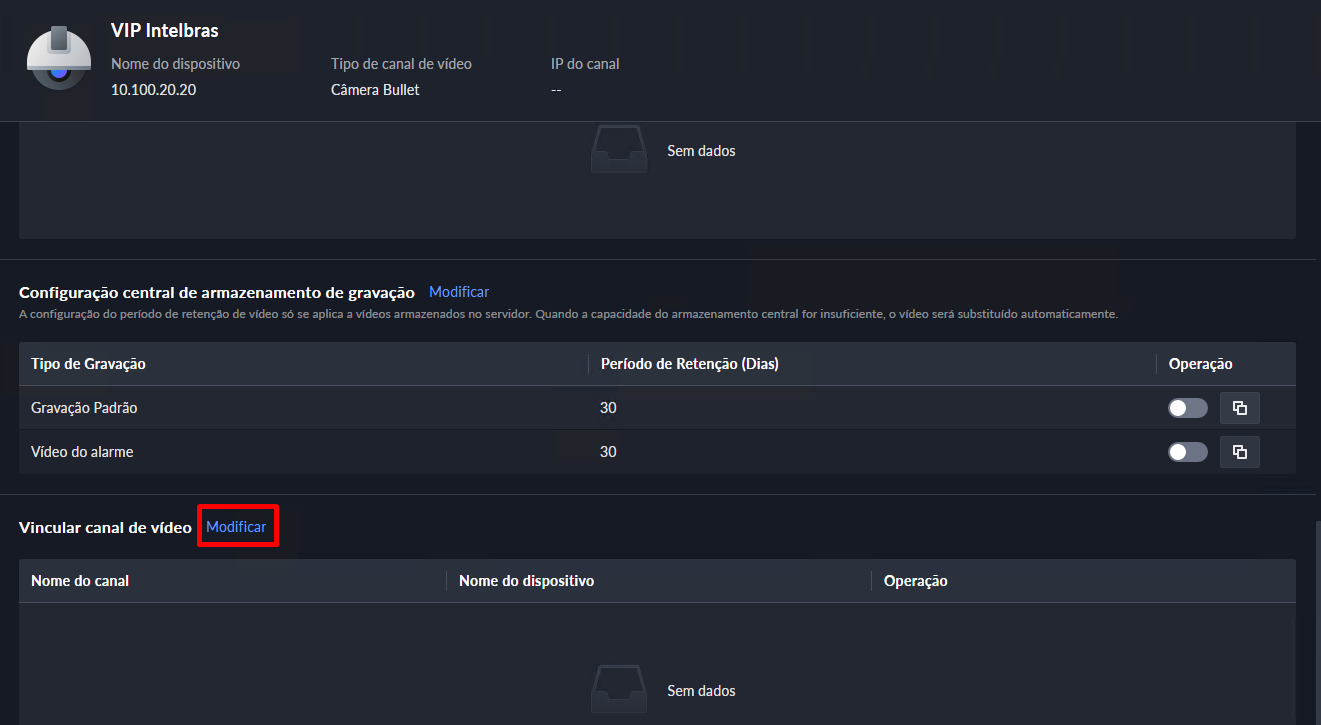
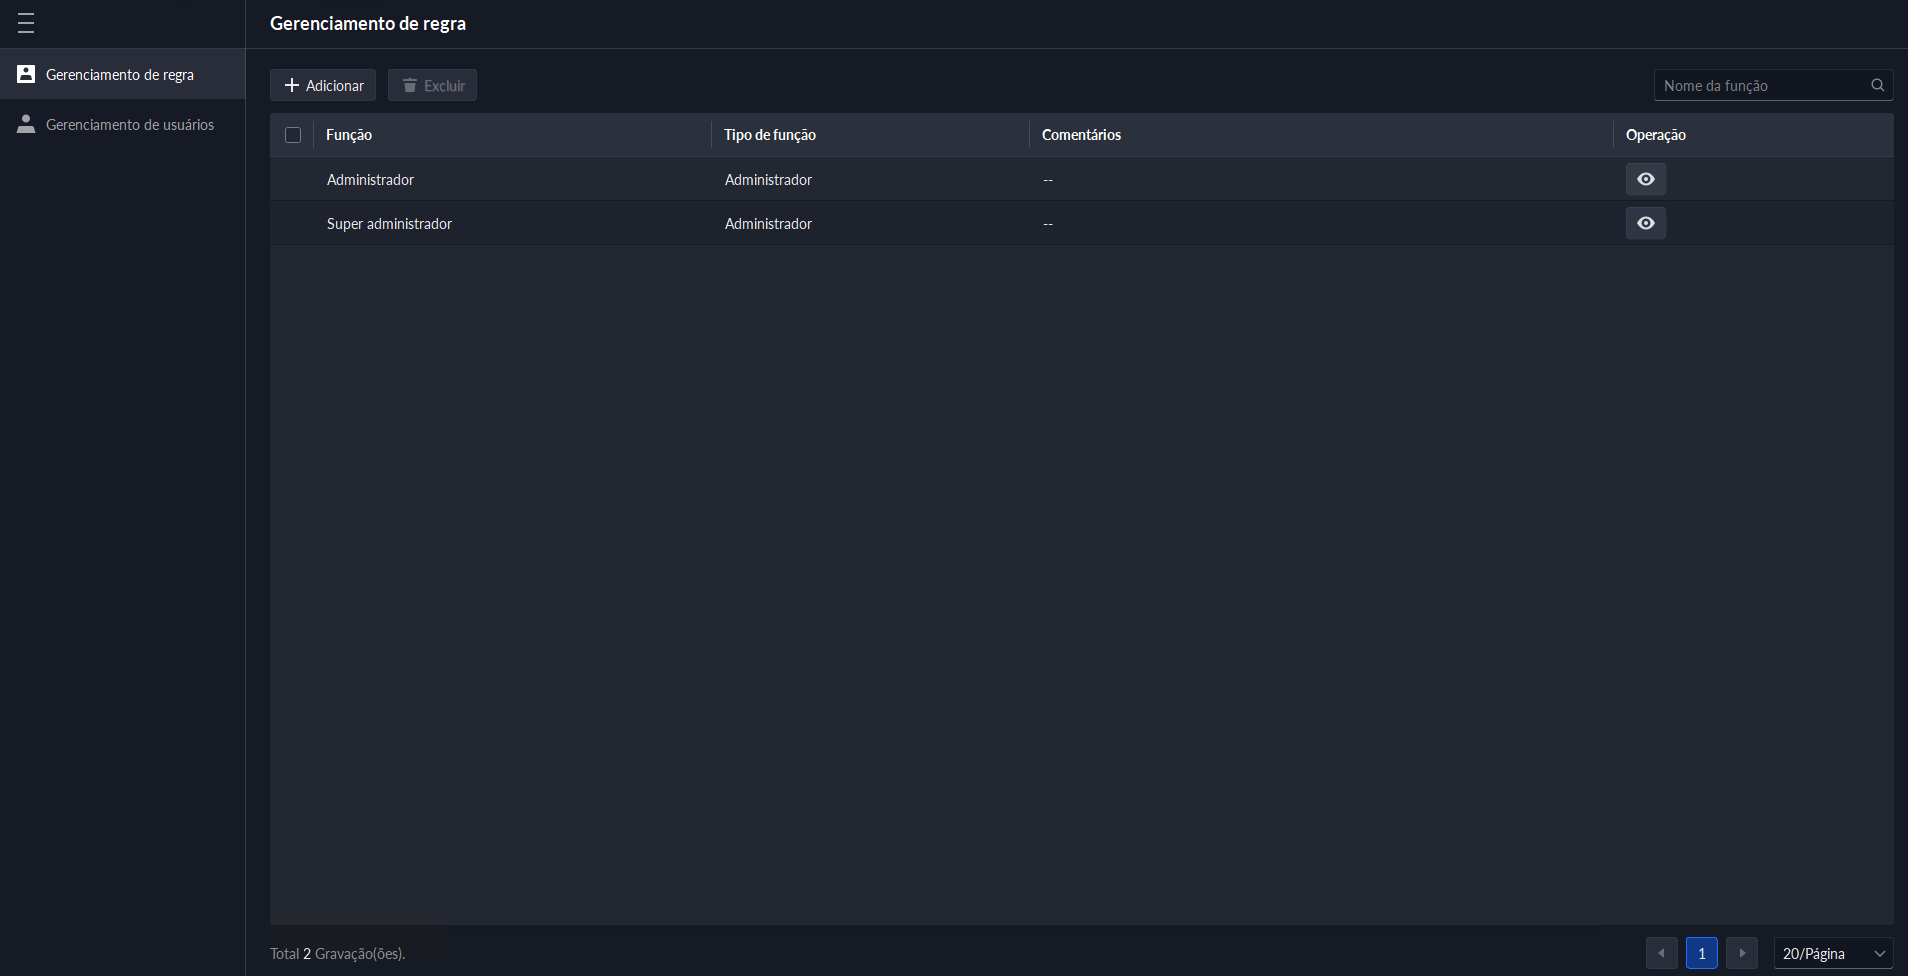
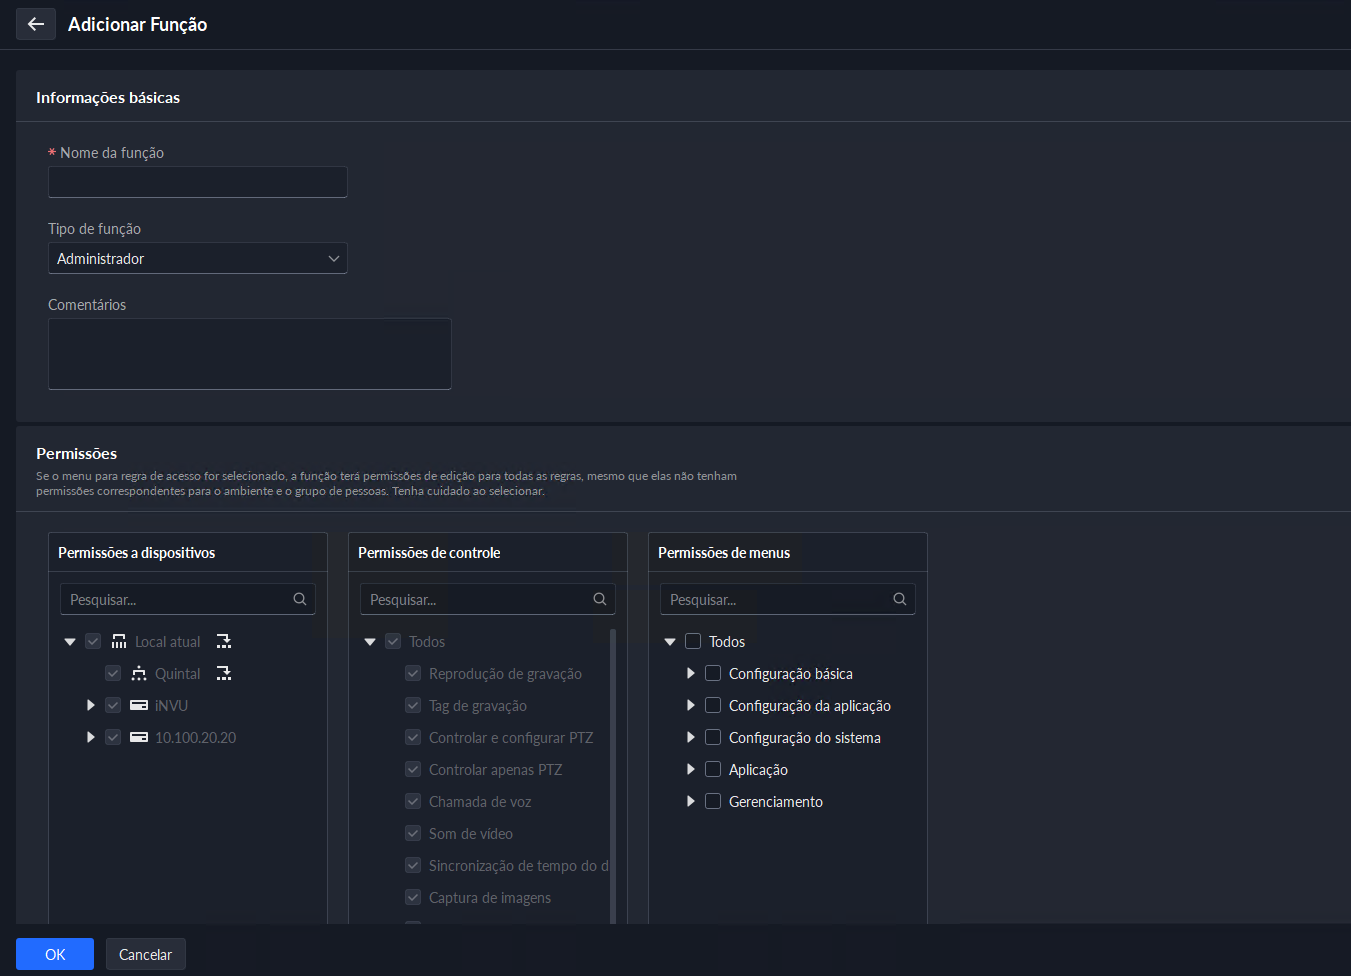
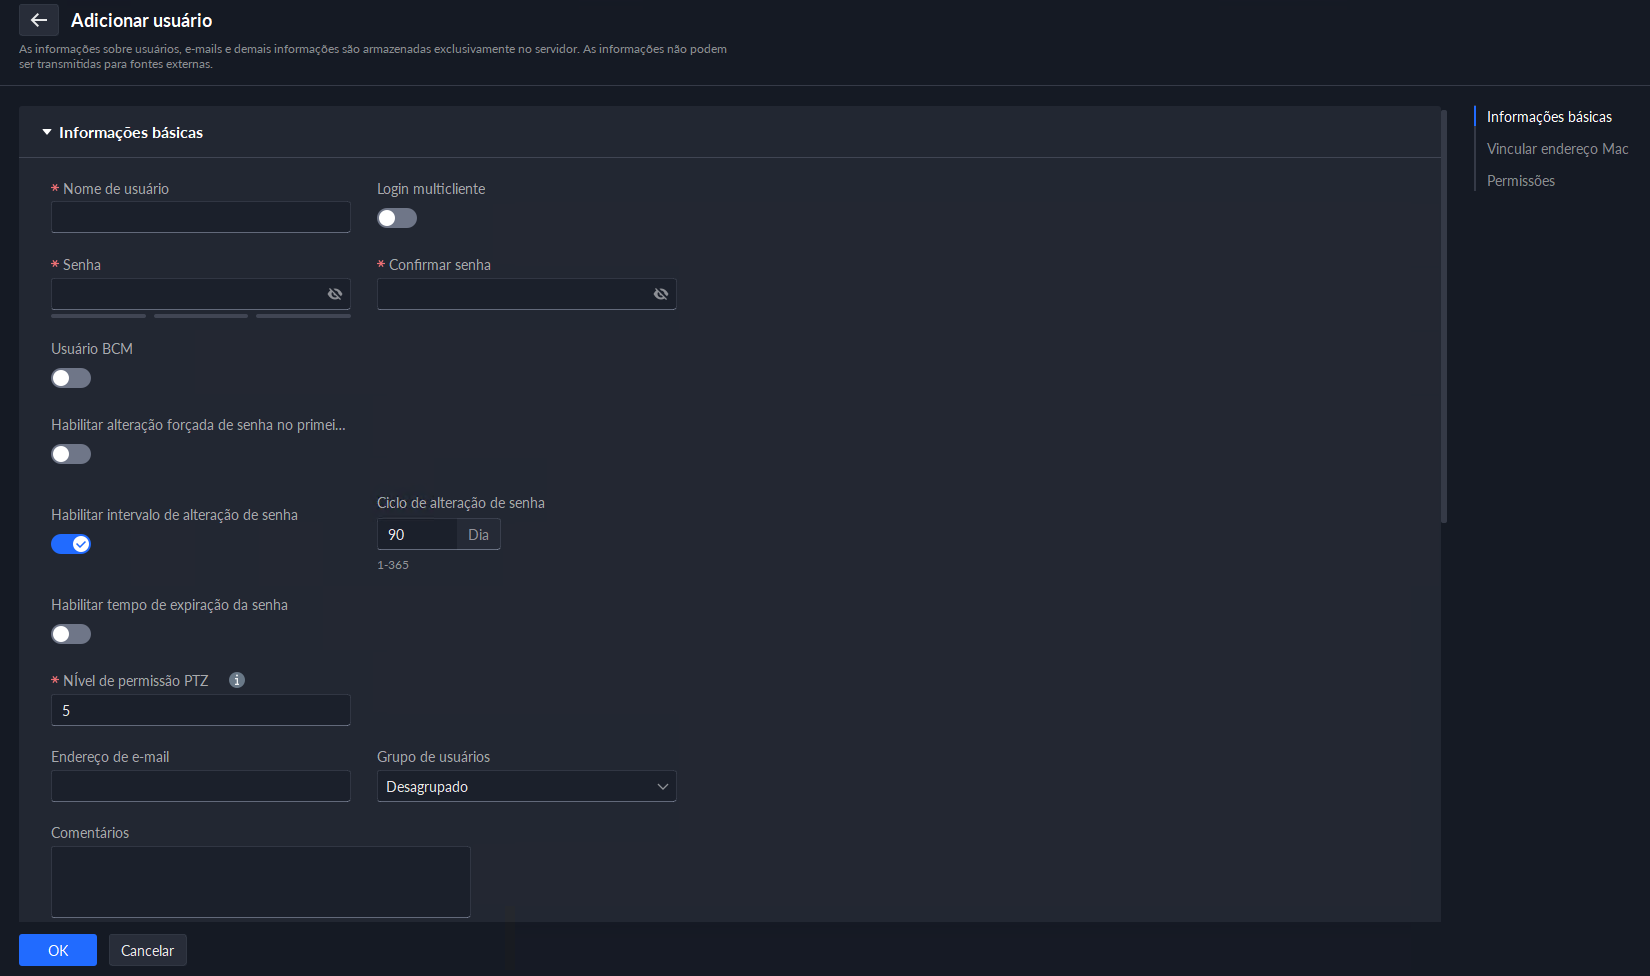
 Identificador do usuário, não pode existir mais de um usuário com o mesmo nome.
 Senha do usuário, recomenda-se utilizar uma senha forte.
 botão de usuário BCM, caso selecionado, indica que o usuário pode participar de
chamadas de grupo. Um usuário BCM não pode ser um usuário Multiclient..
 Botão Multi Client, caso selecionado, indica que o usuário pode efetuar o login
em mais de um Client simultaneamente.
 Botão de forçar troca de senha após primeiro login, caso selecionado,
o usuário deverá trocar a senha registrada ao efetuar o login pela primeira vez
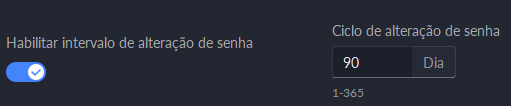 Botão de Intervalo de alteração de senha, caso selecionado, o usuário
deverá trocar a senha após um período contínuo definido entre 1 e 365 dias.
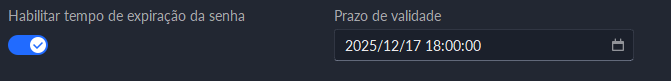 Quando habilitada é possivel definir uma data de expiração para a senha do
usuário.
 Vincula um endereço de e-mail ao usuário.
 Texto auxiliar vinculado ao usuário.
 Botão para vincular endereços MAC ao usuário.
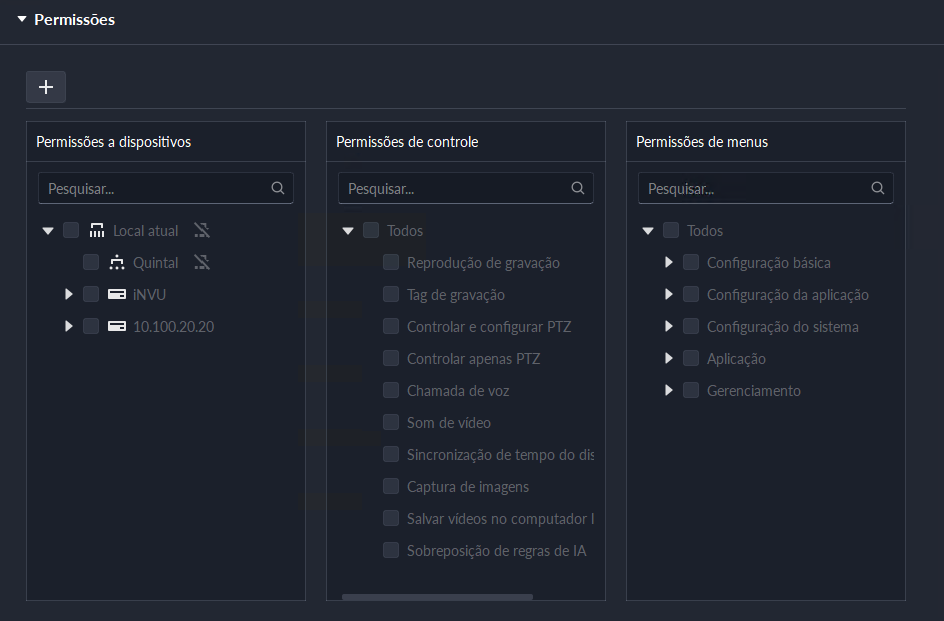 Vincula uma função existente ao usuário, apresentando as permissões definidas.
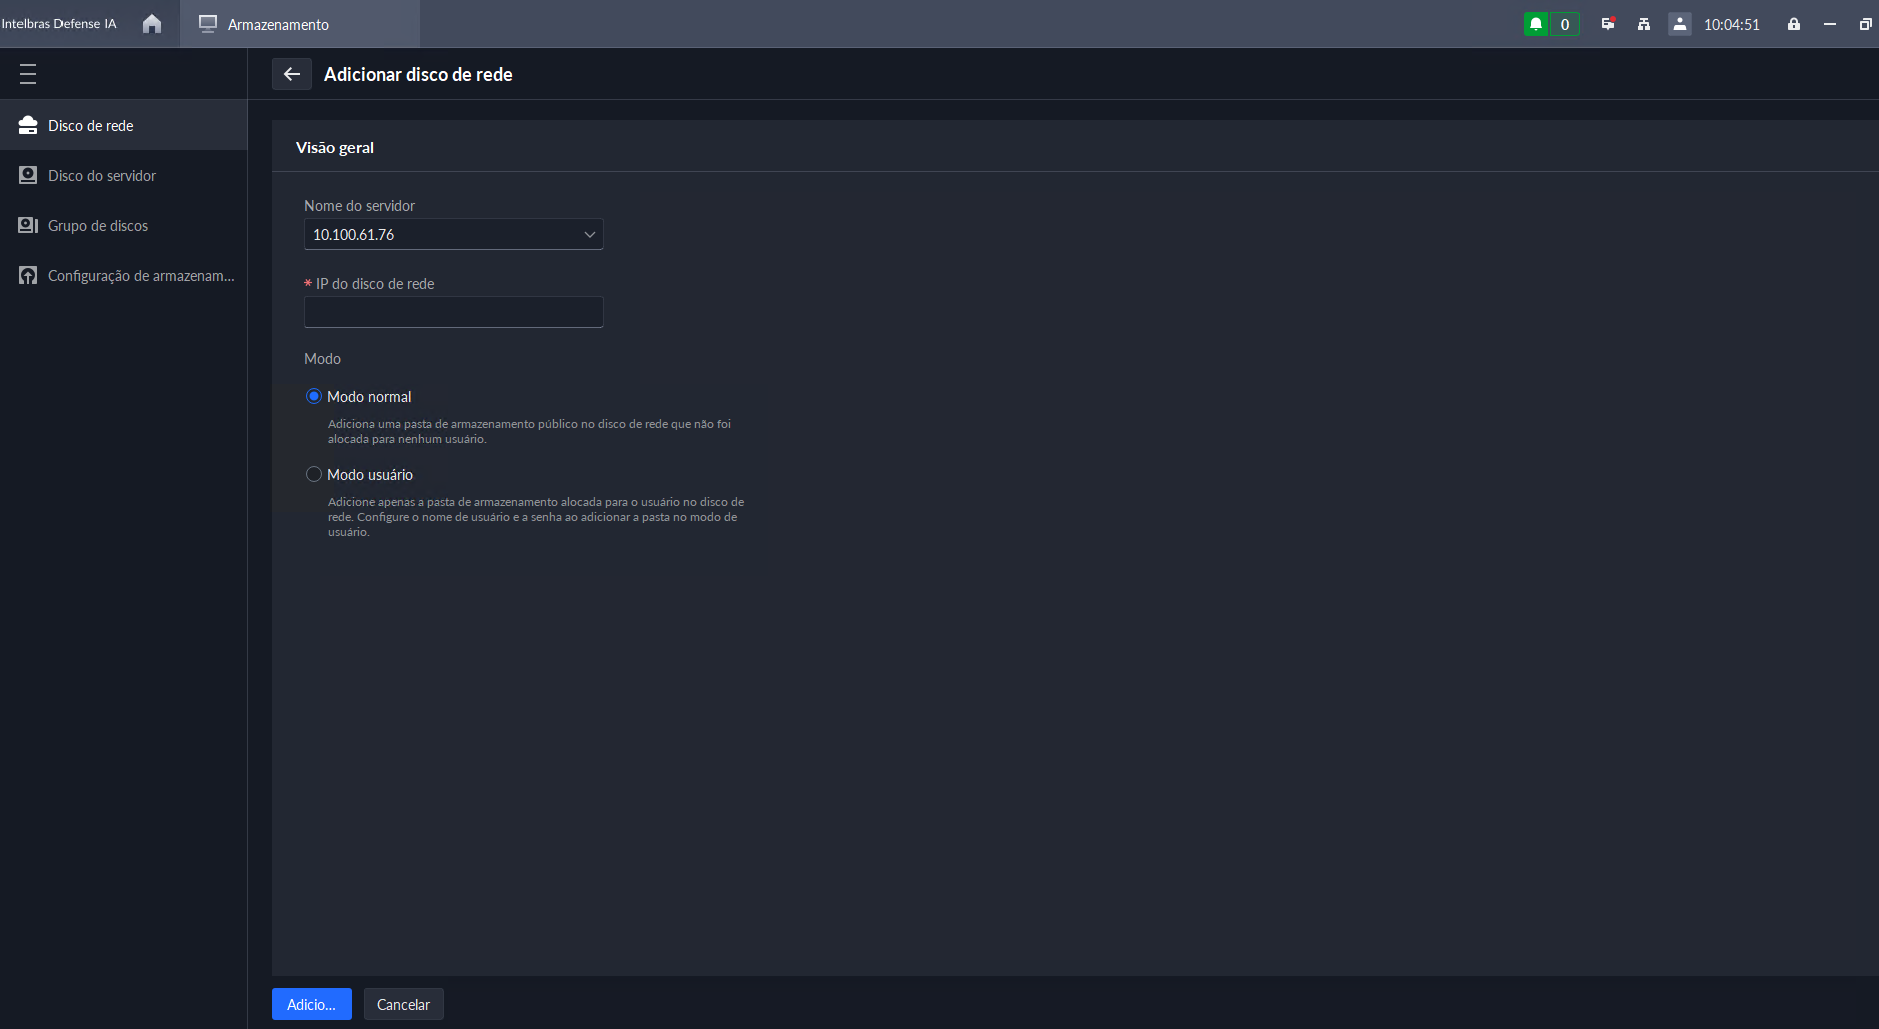
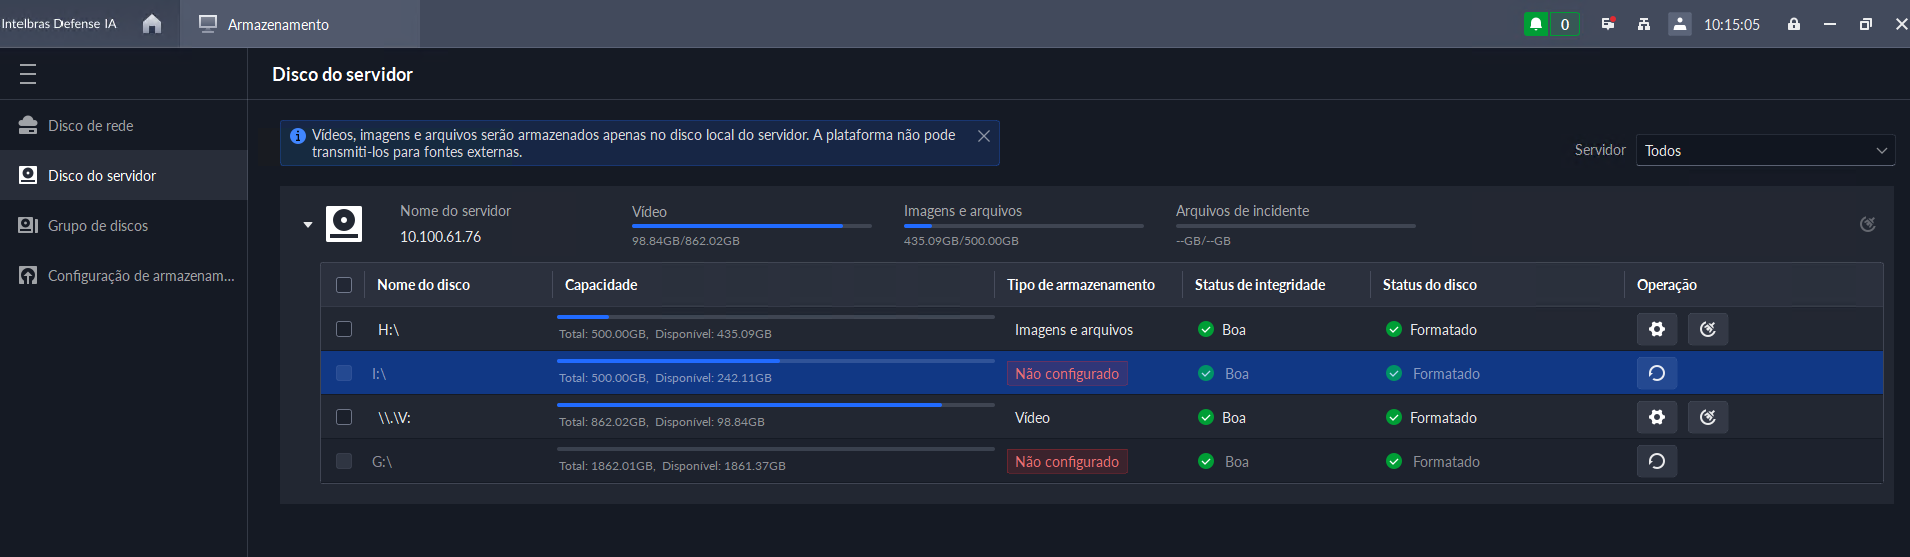
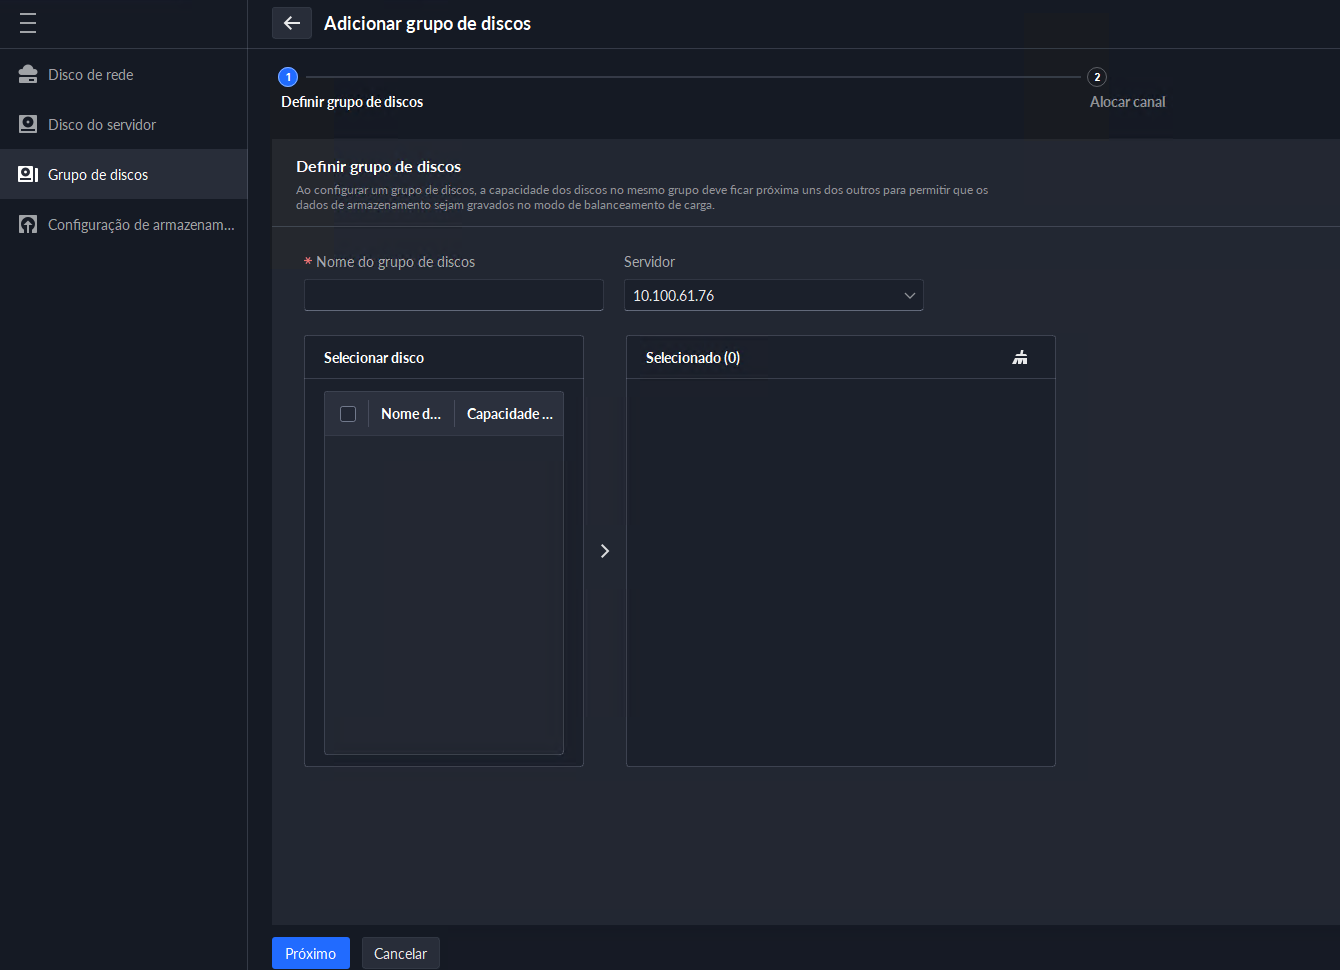
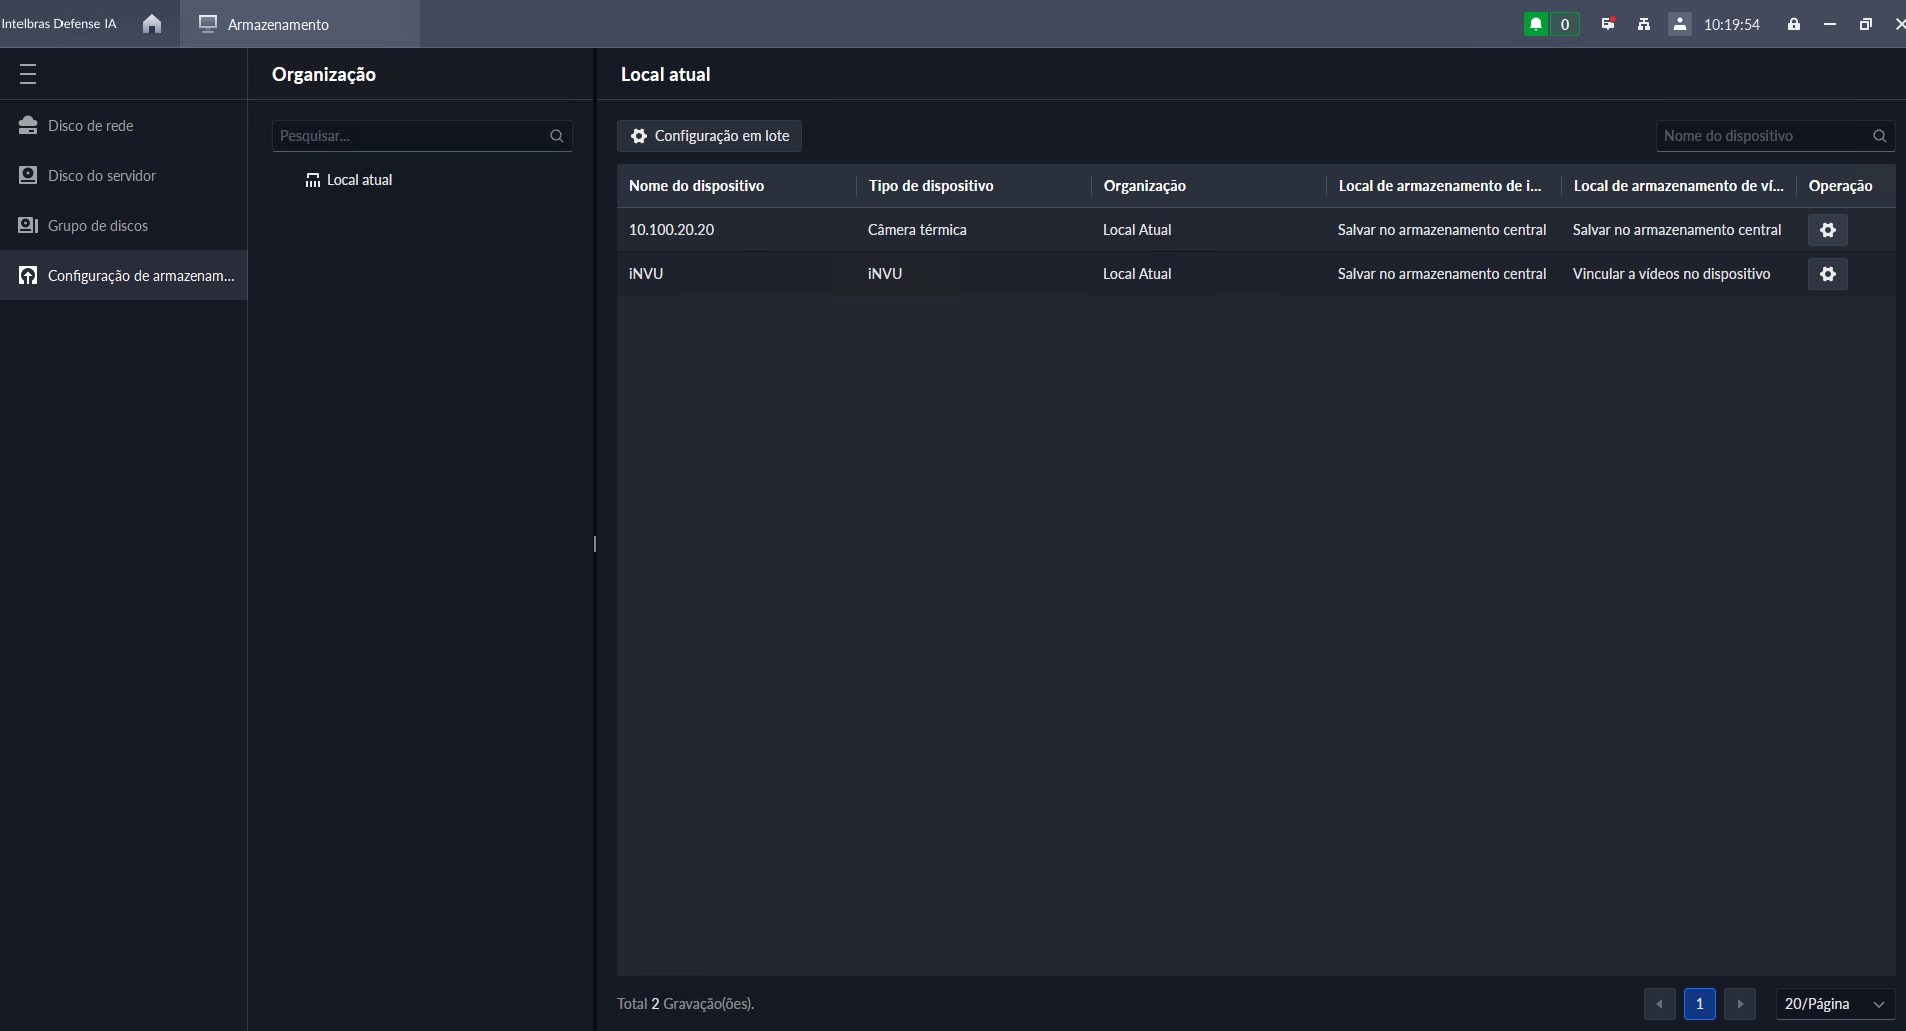
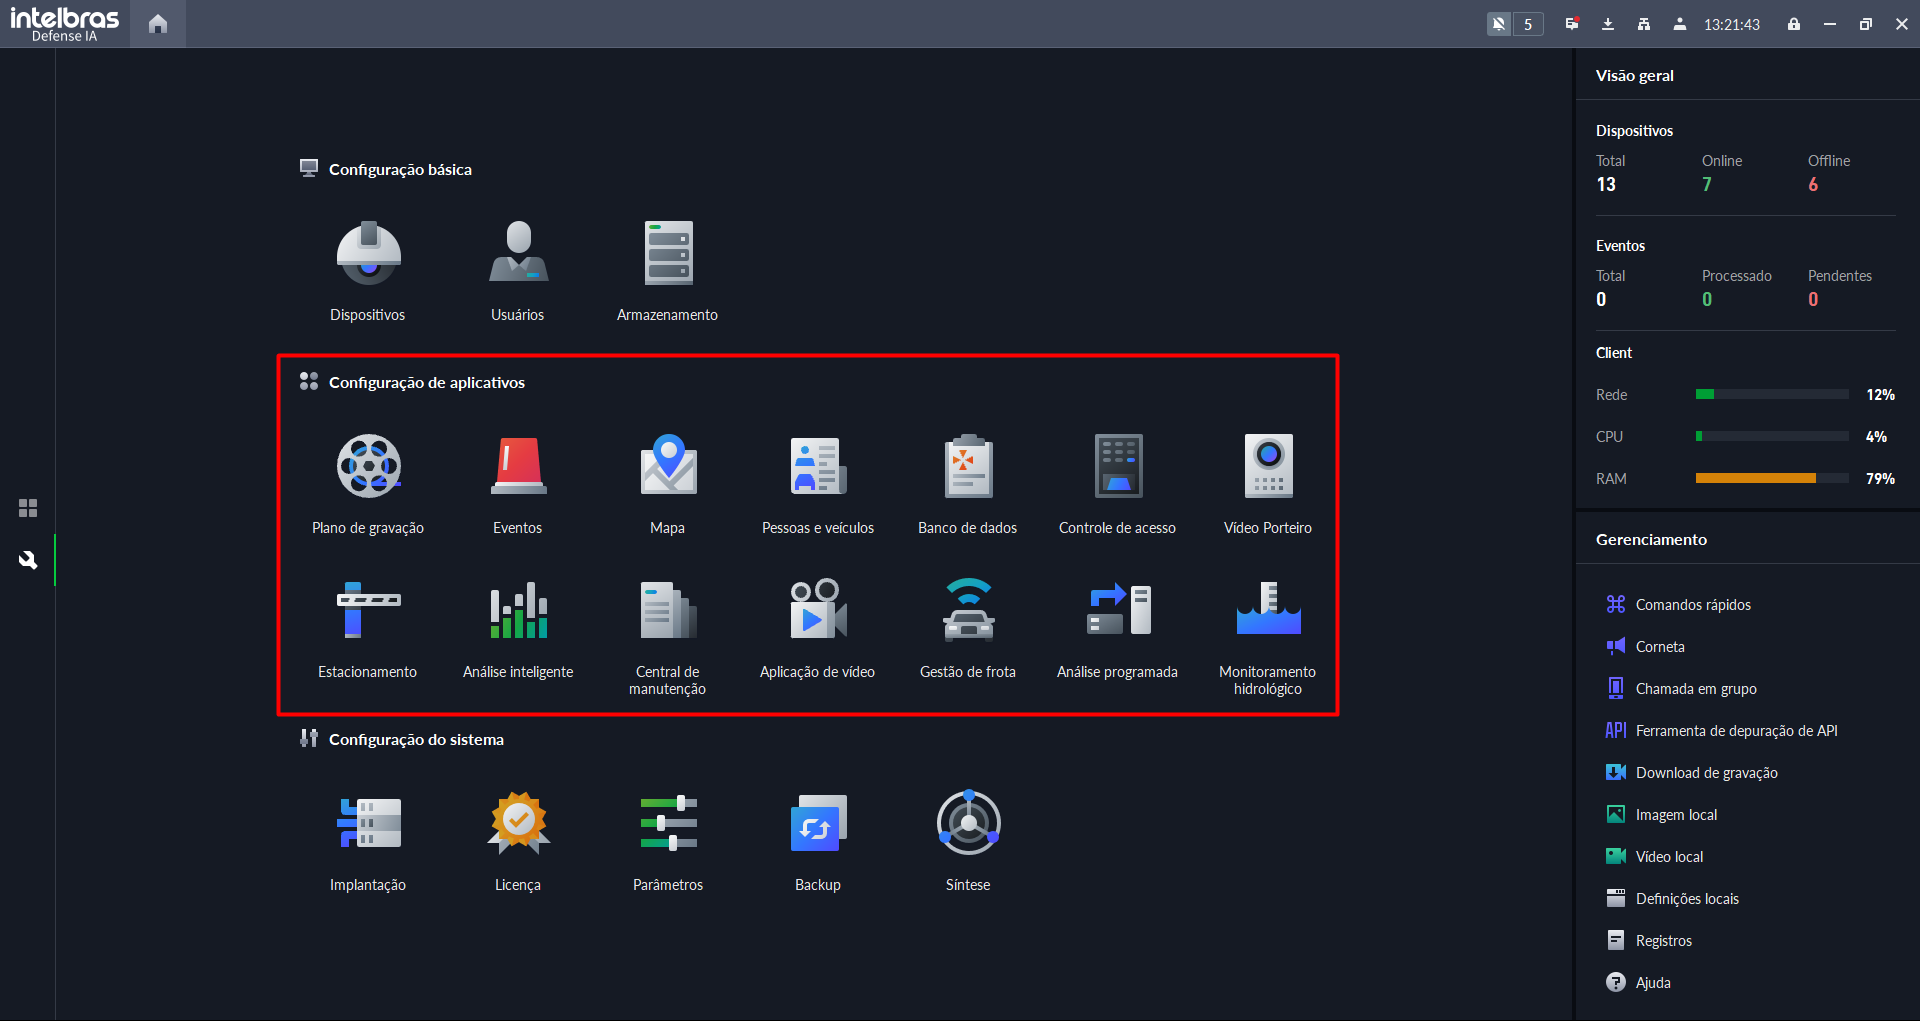
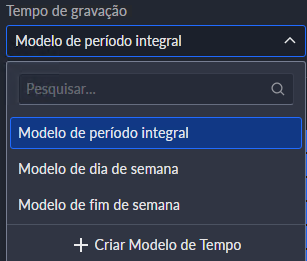
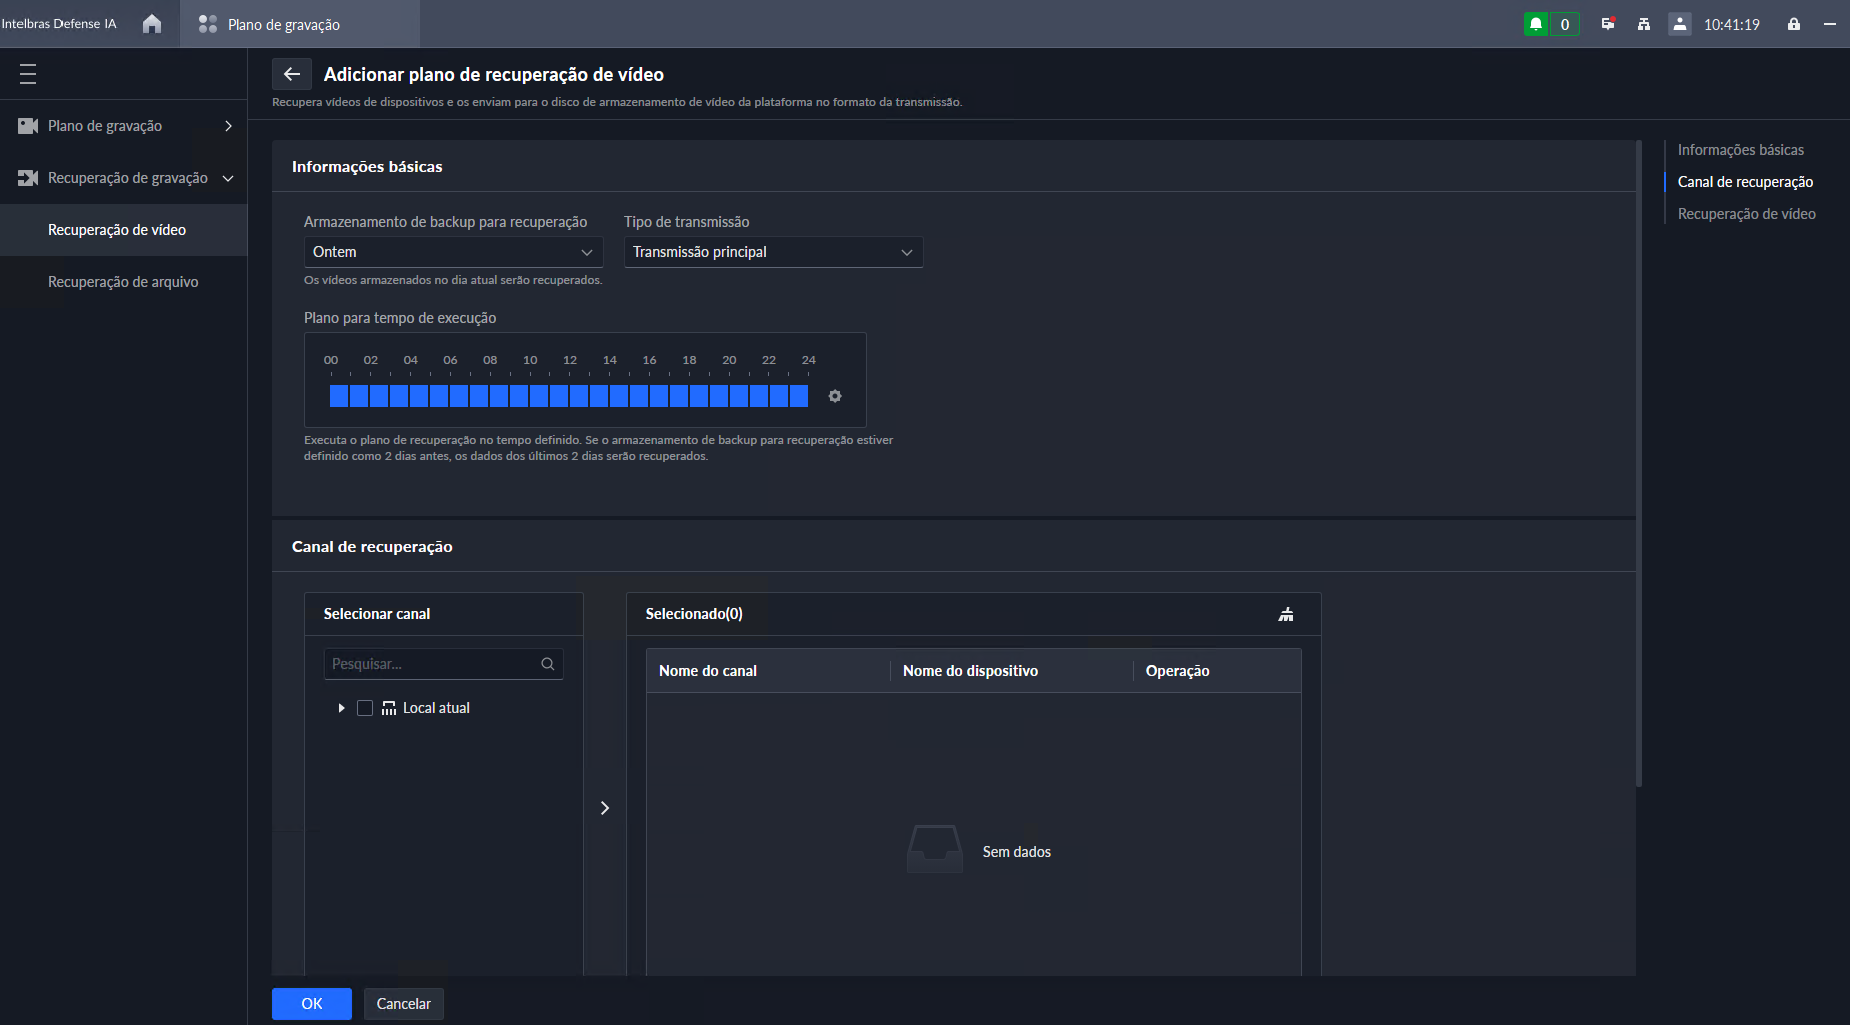
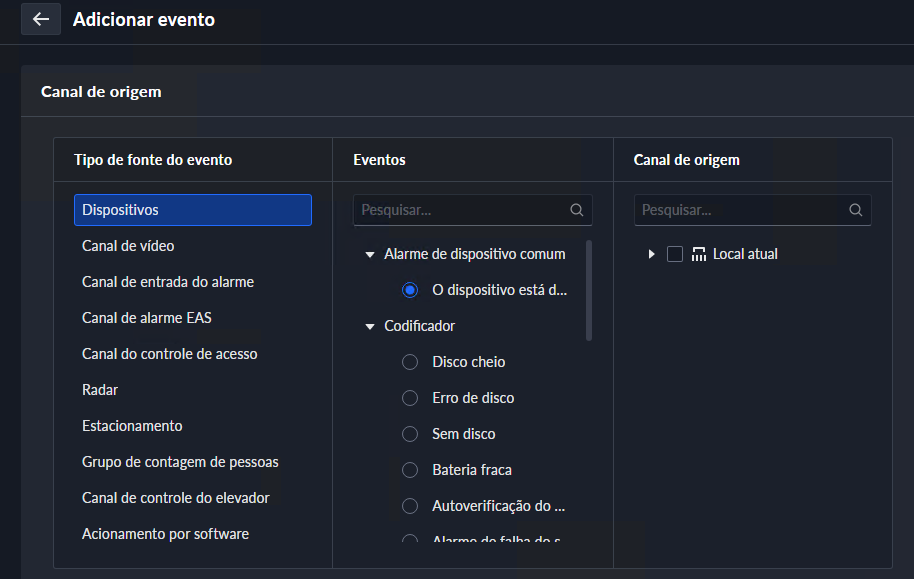
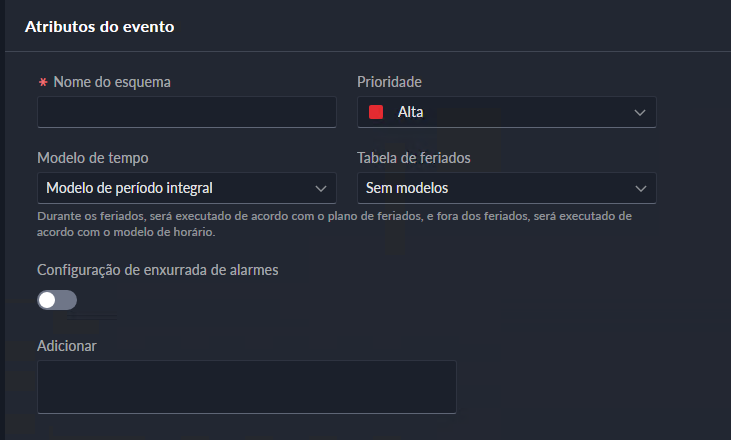
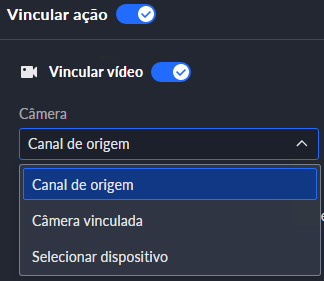
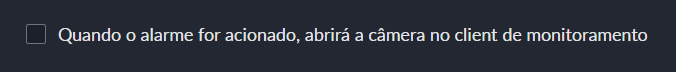
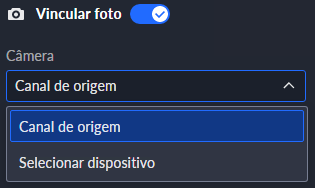
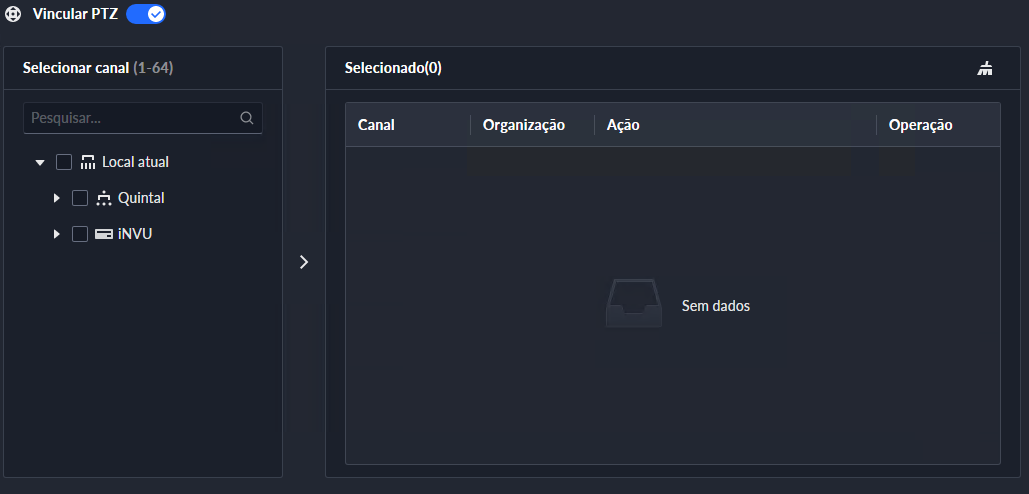
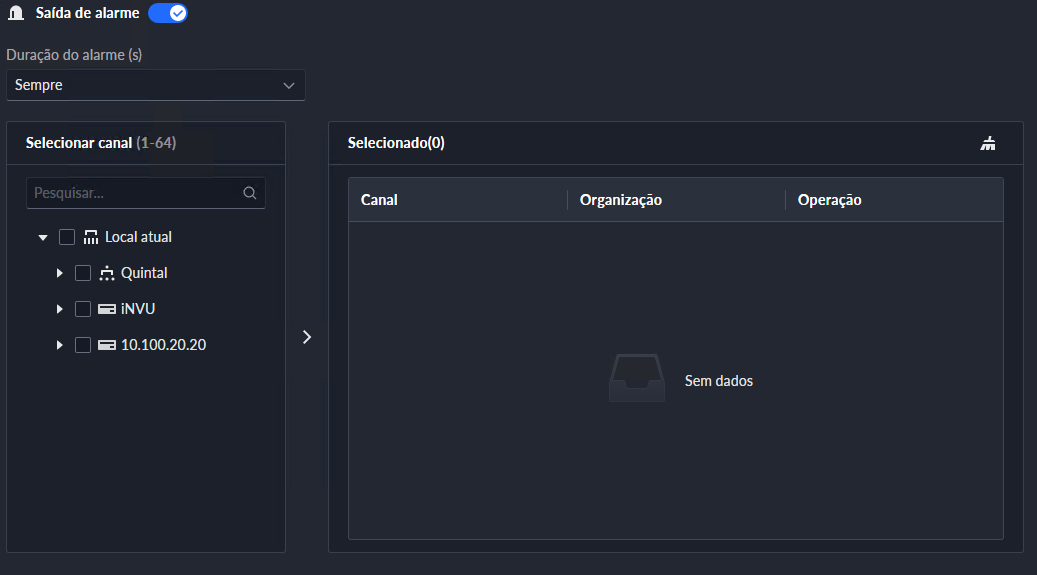
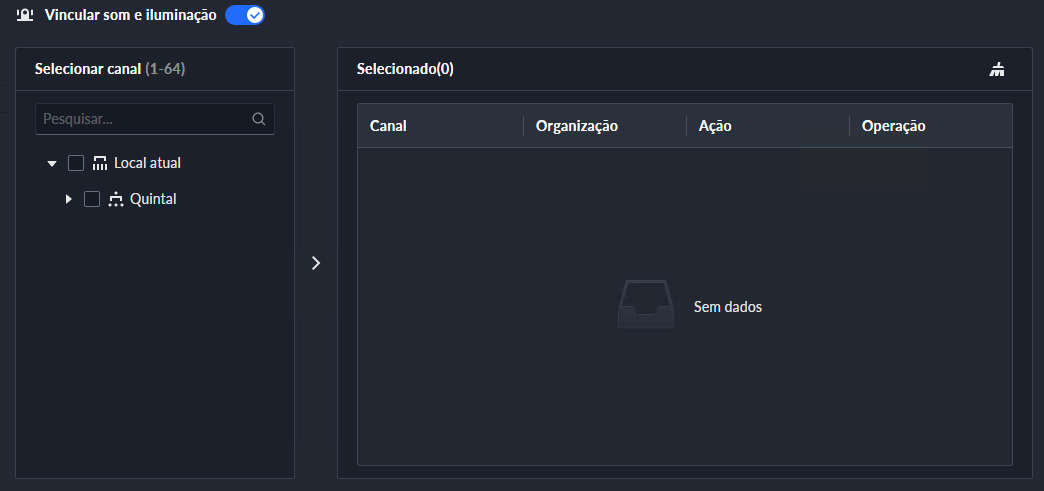
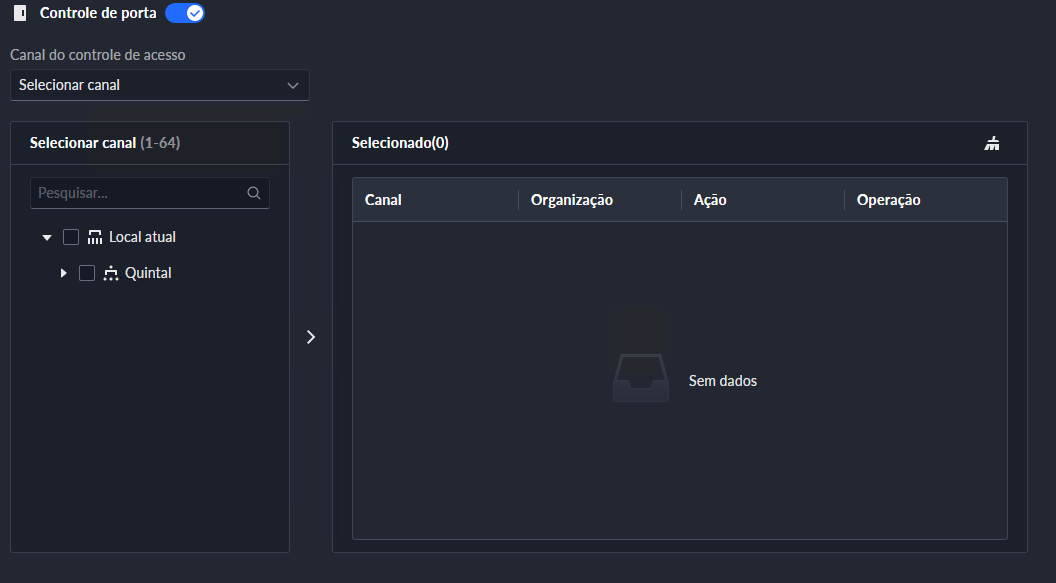
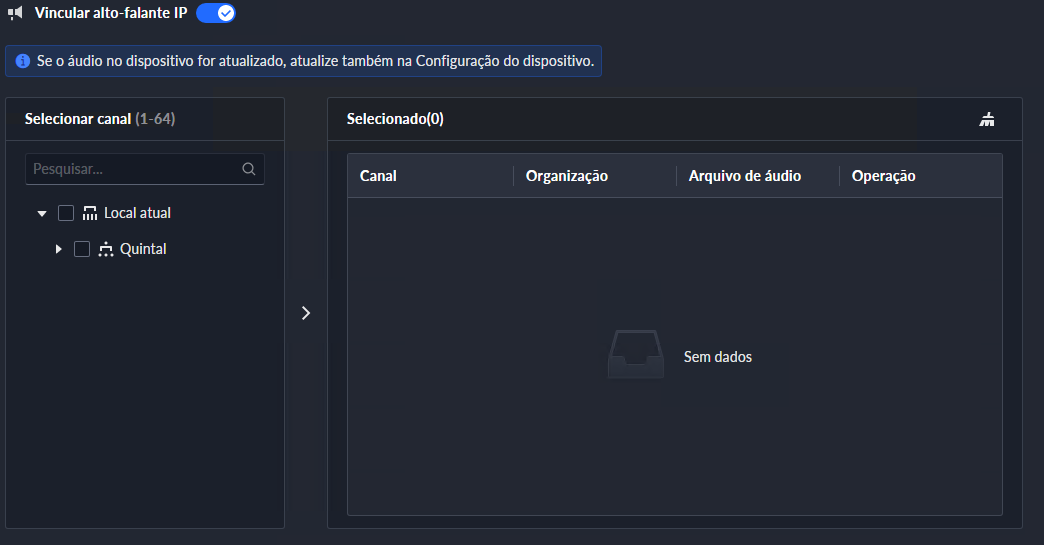
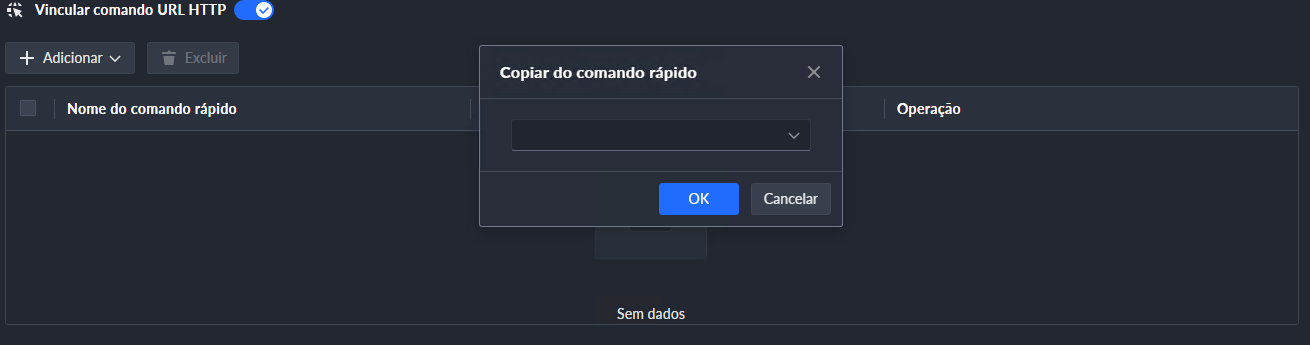
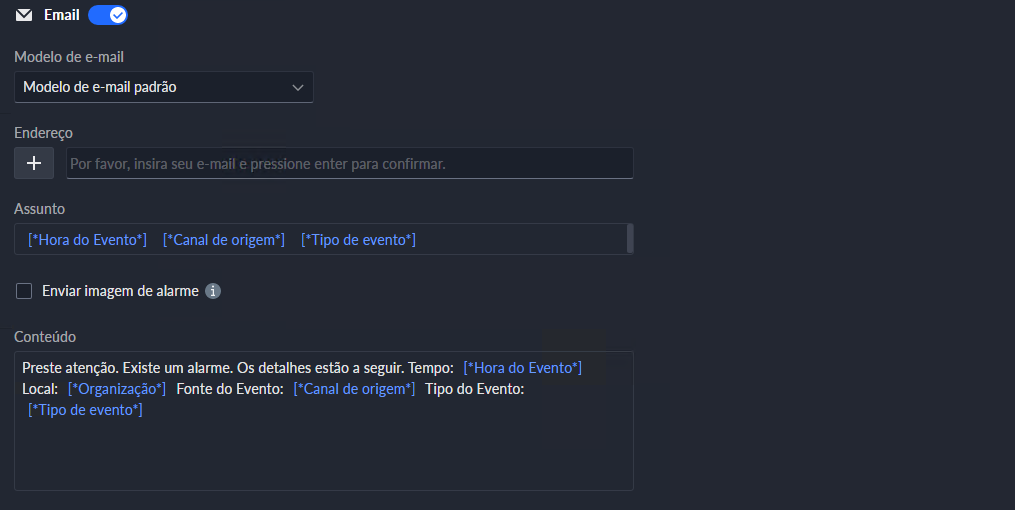
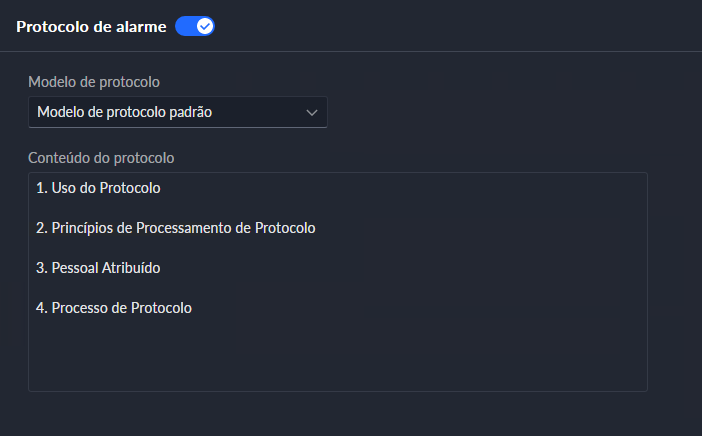
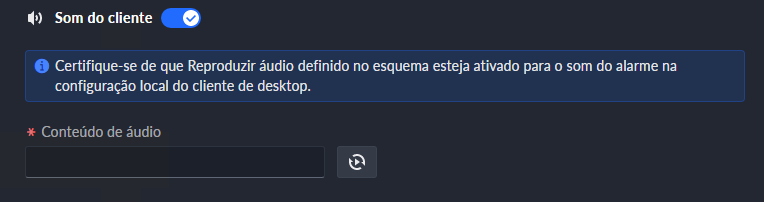
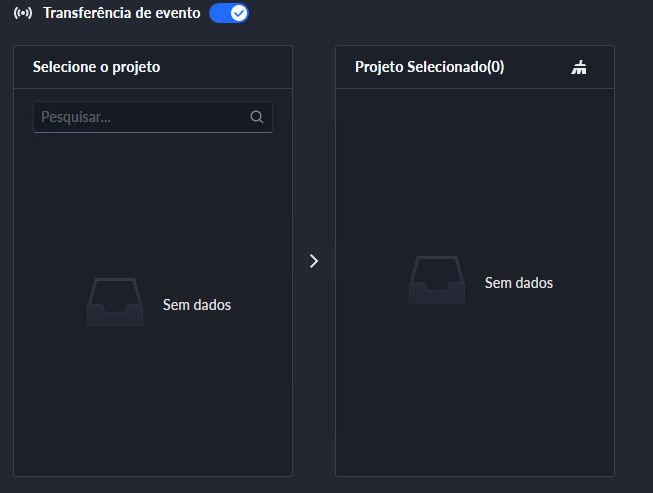

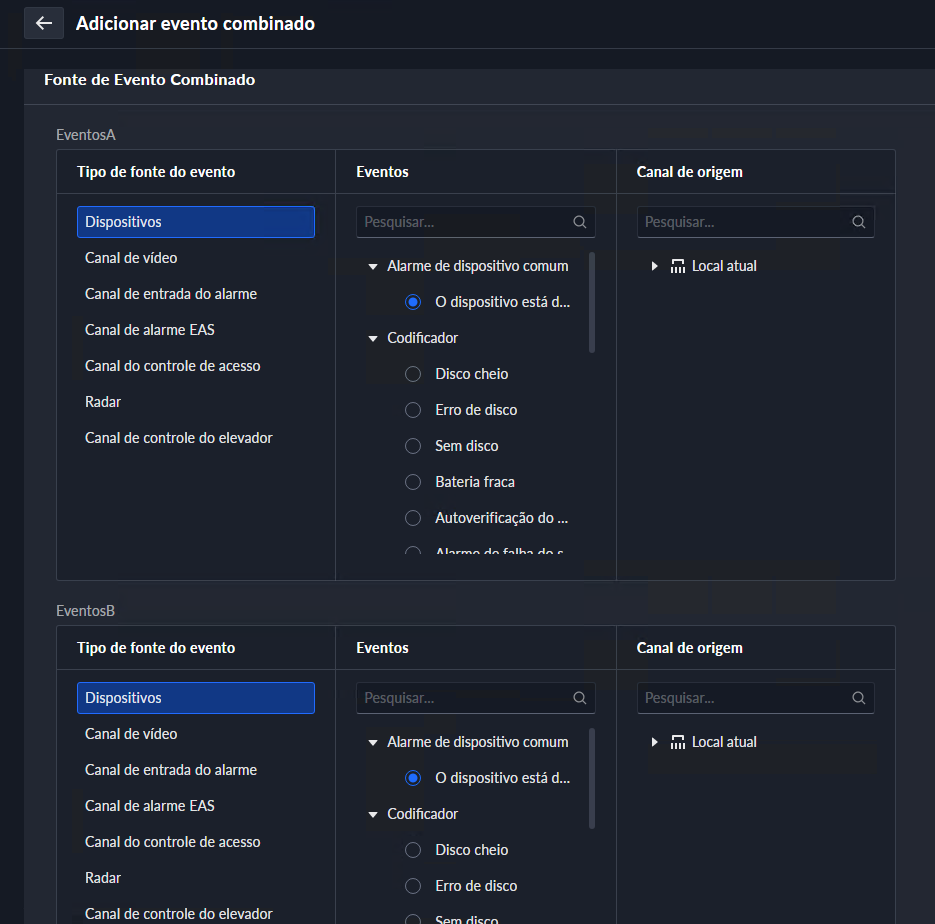
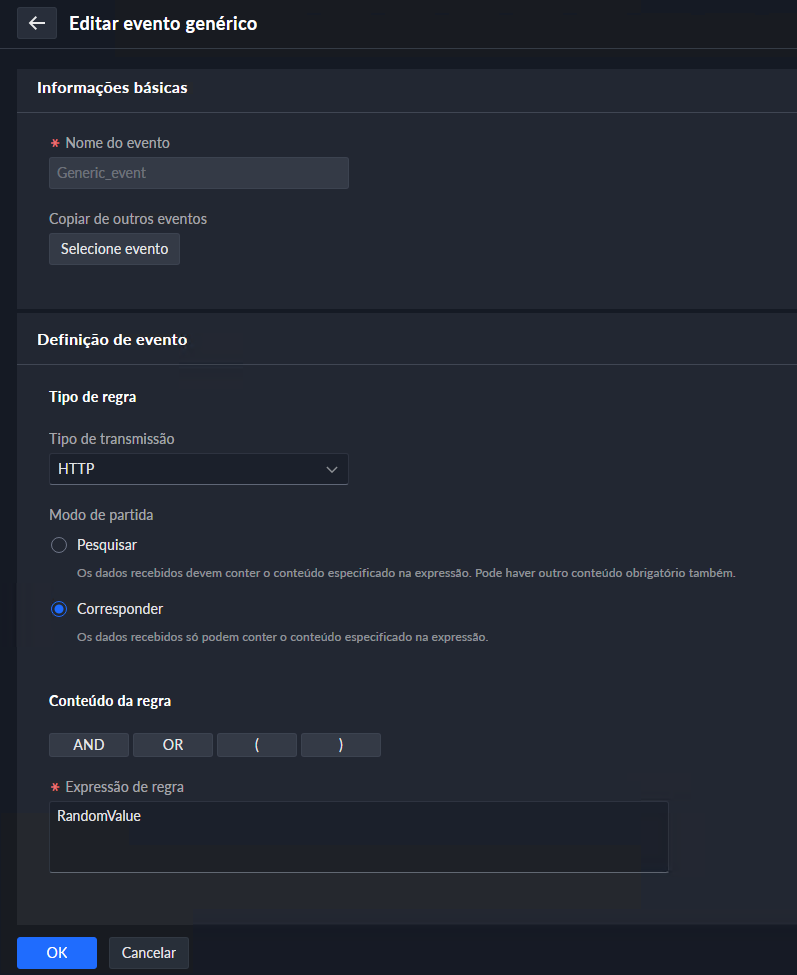
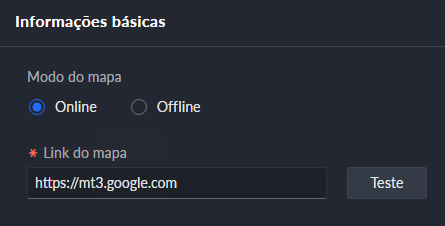
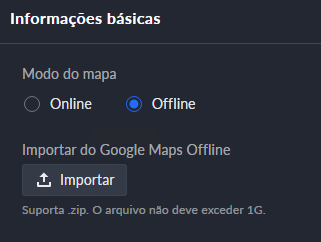
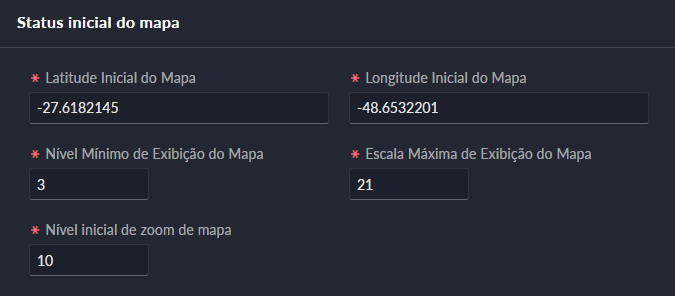
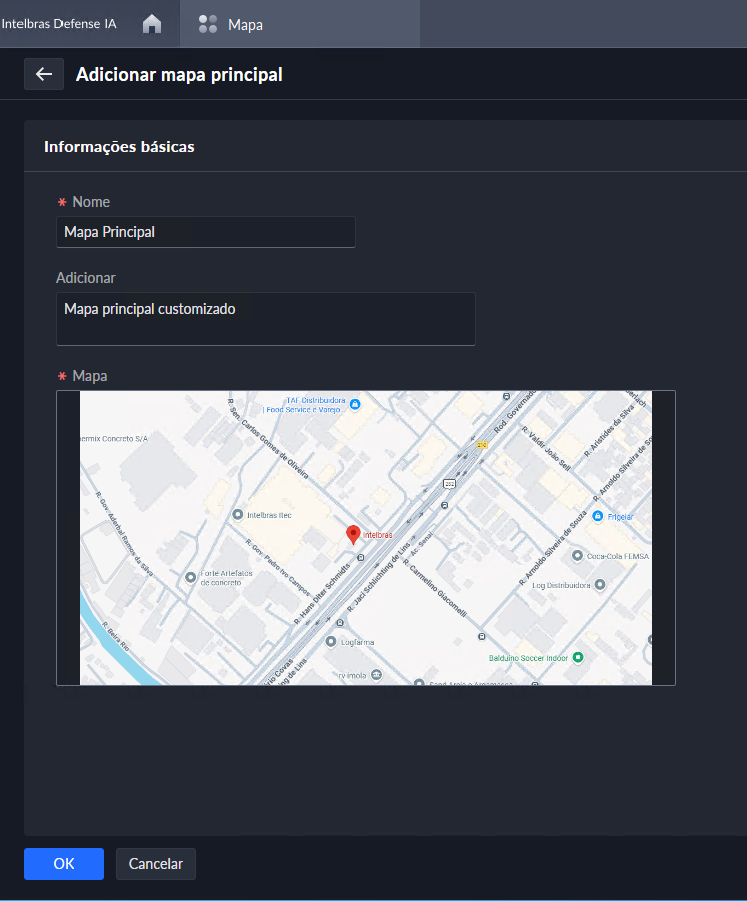
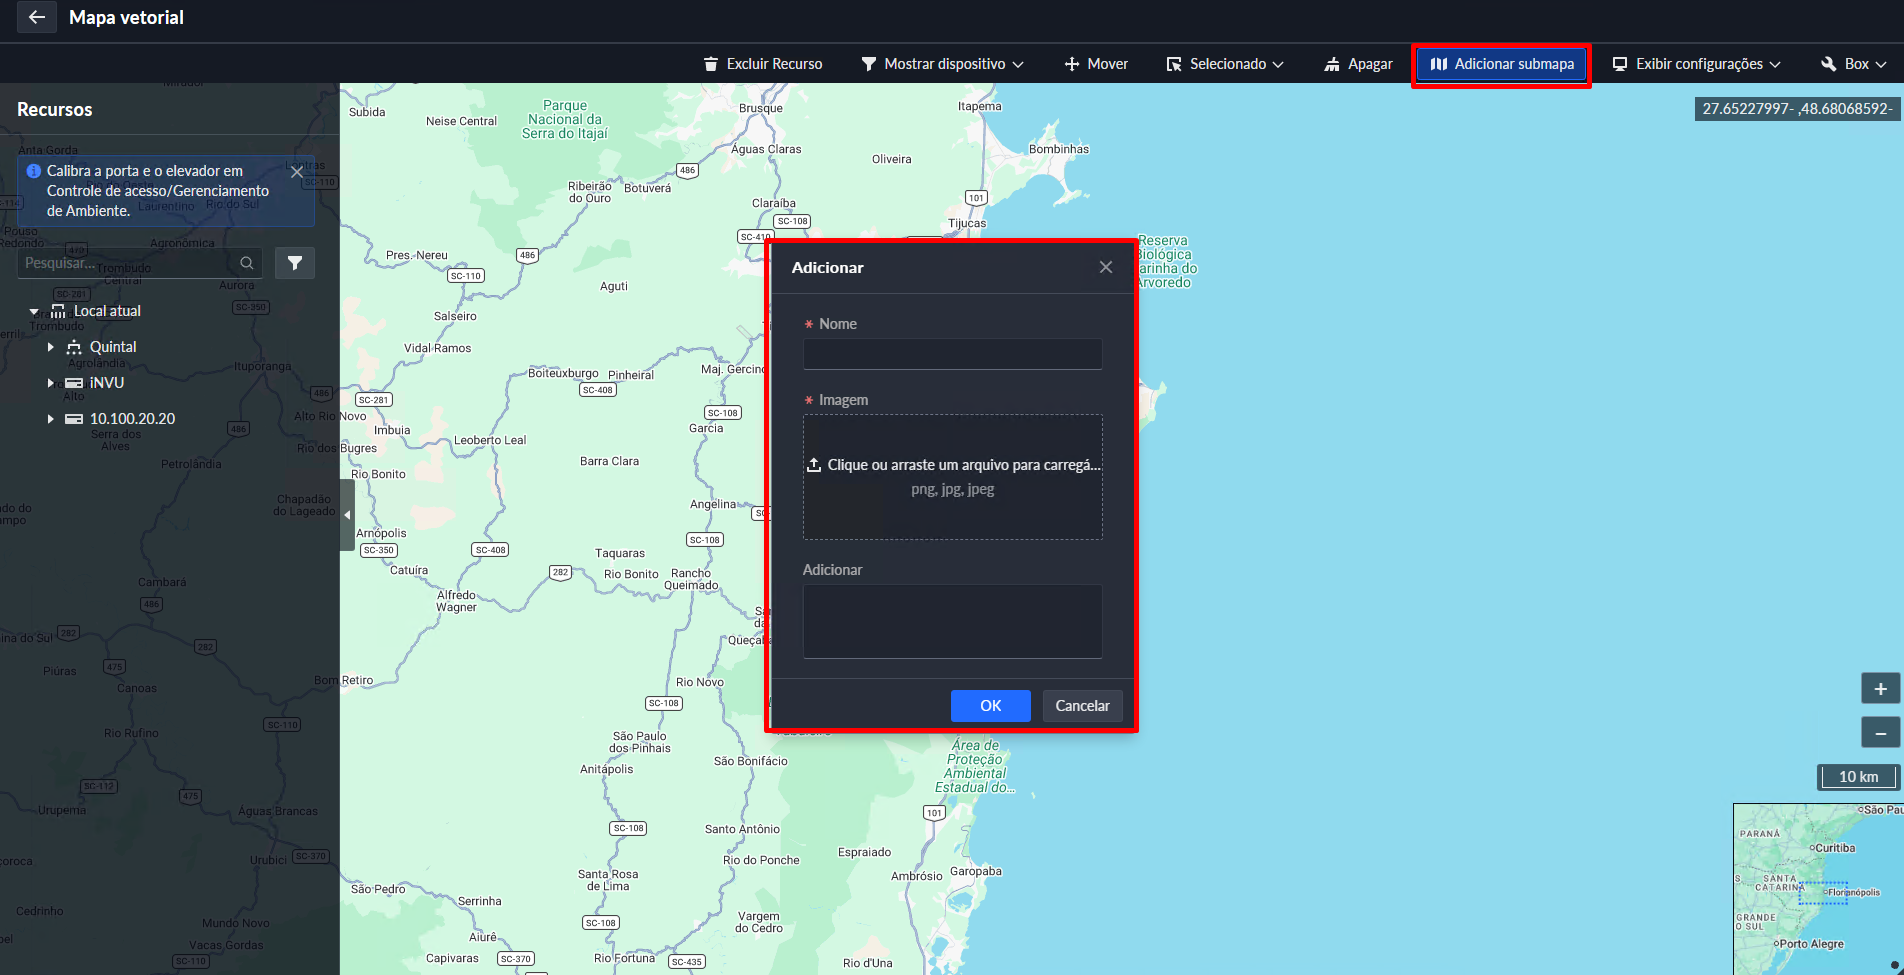
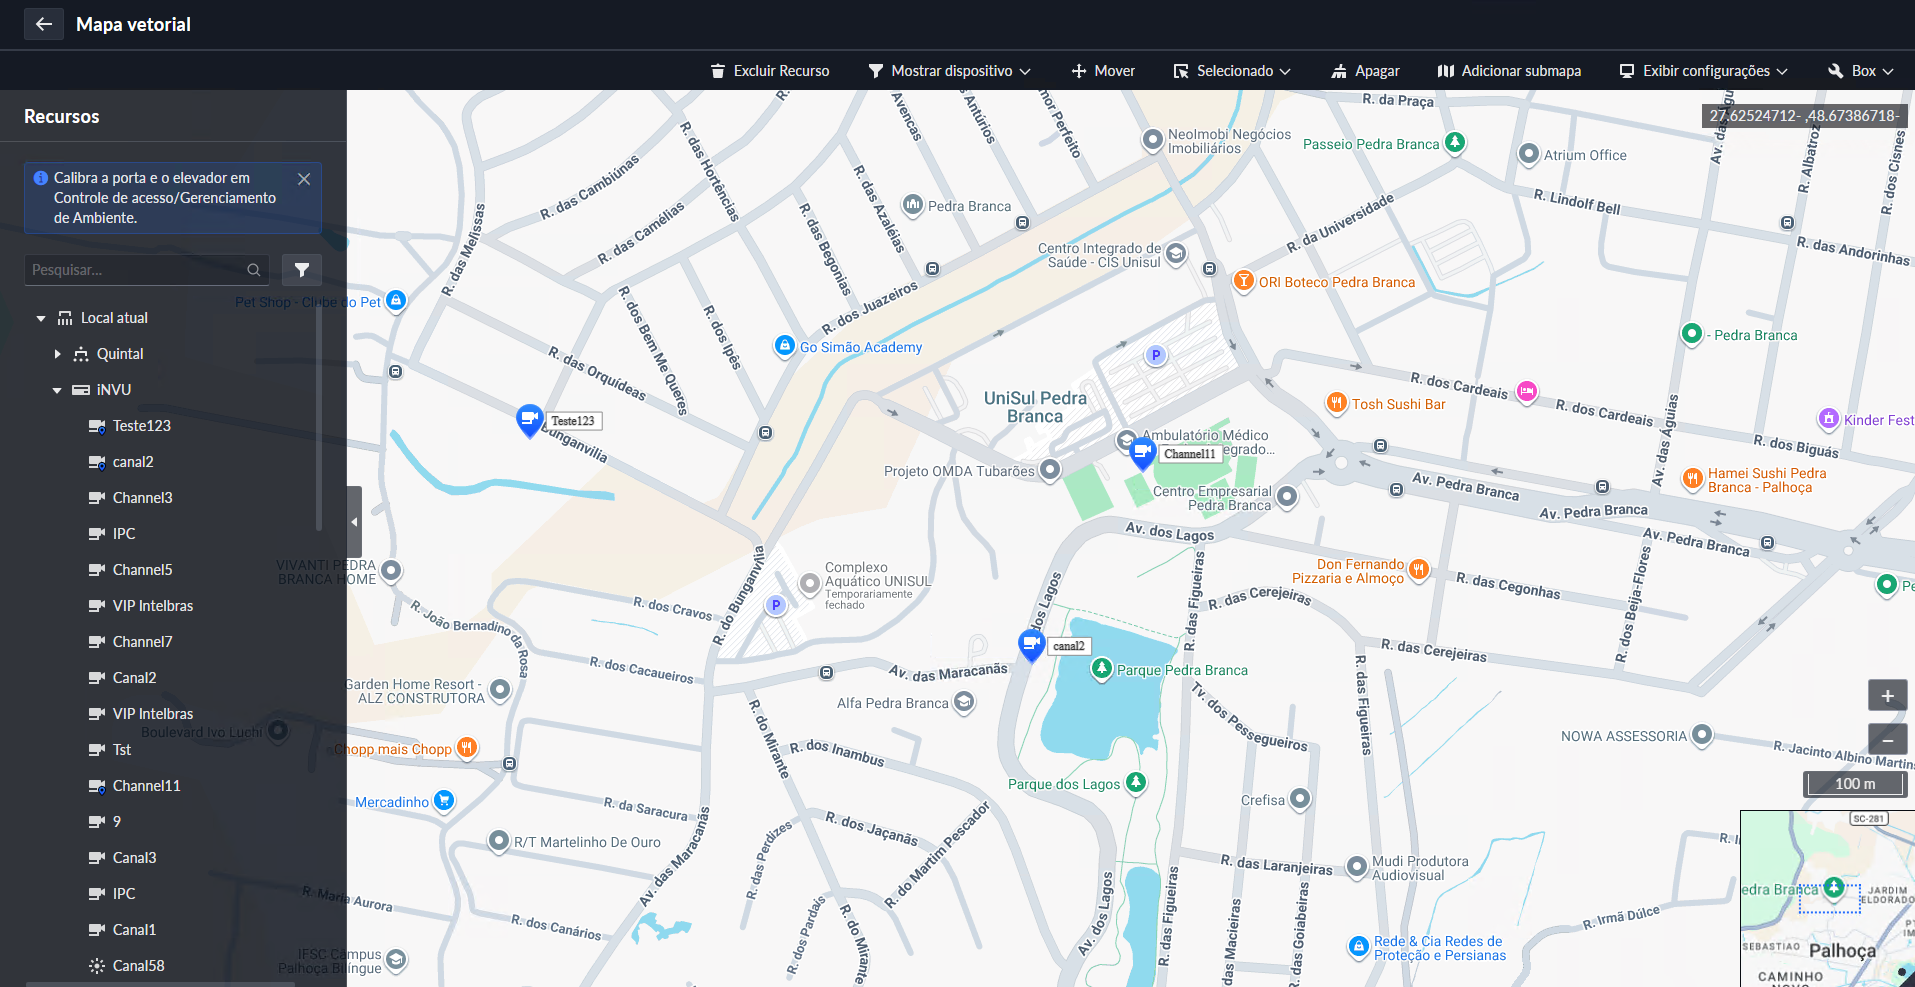

 : Excluir elementos selecionados no mapa.
 : Filtrar elementos presentes no mapa.
 : Mover elementos inseridos no mapa.
 : Selecionar elementos no mapa. Cria uma área retangular para seleção.
 : Apaga todas as marcações presentes no mapa.
 : Adiciona um submapa como elemento no mapa.
 : Mostra a opção de configuração de visualização de mapa escolhida .
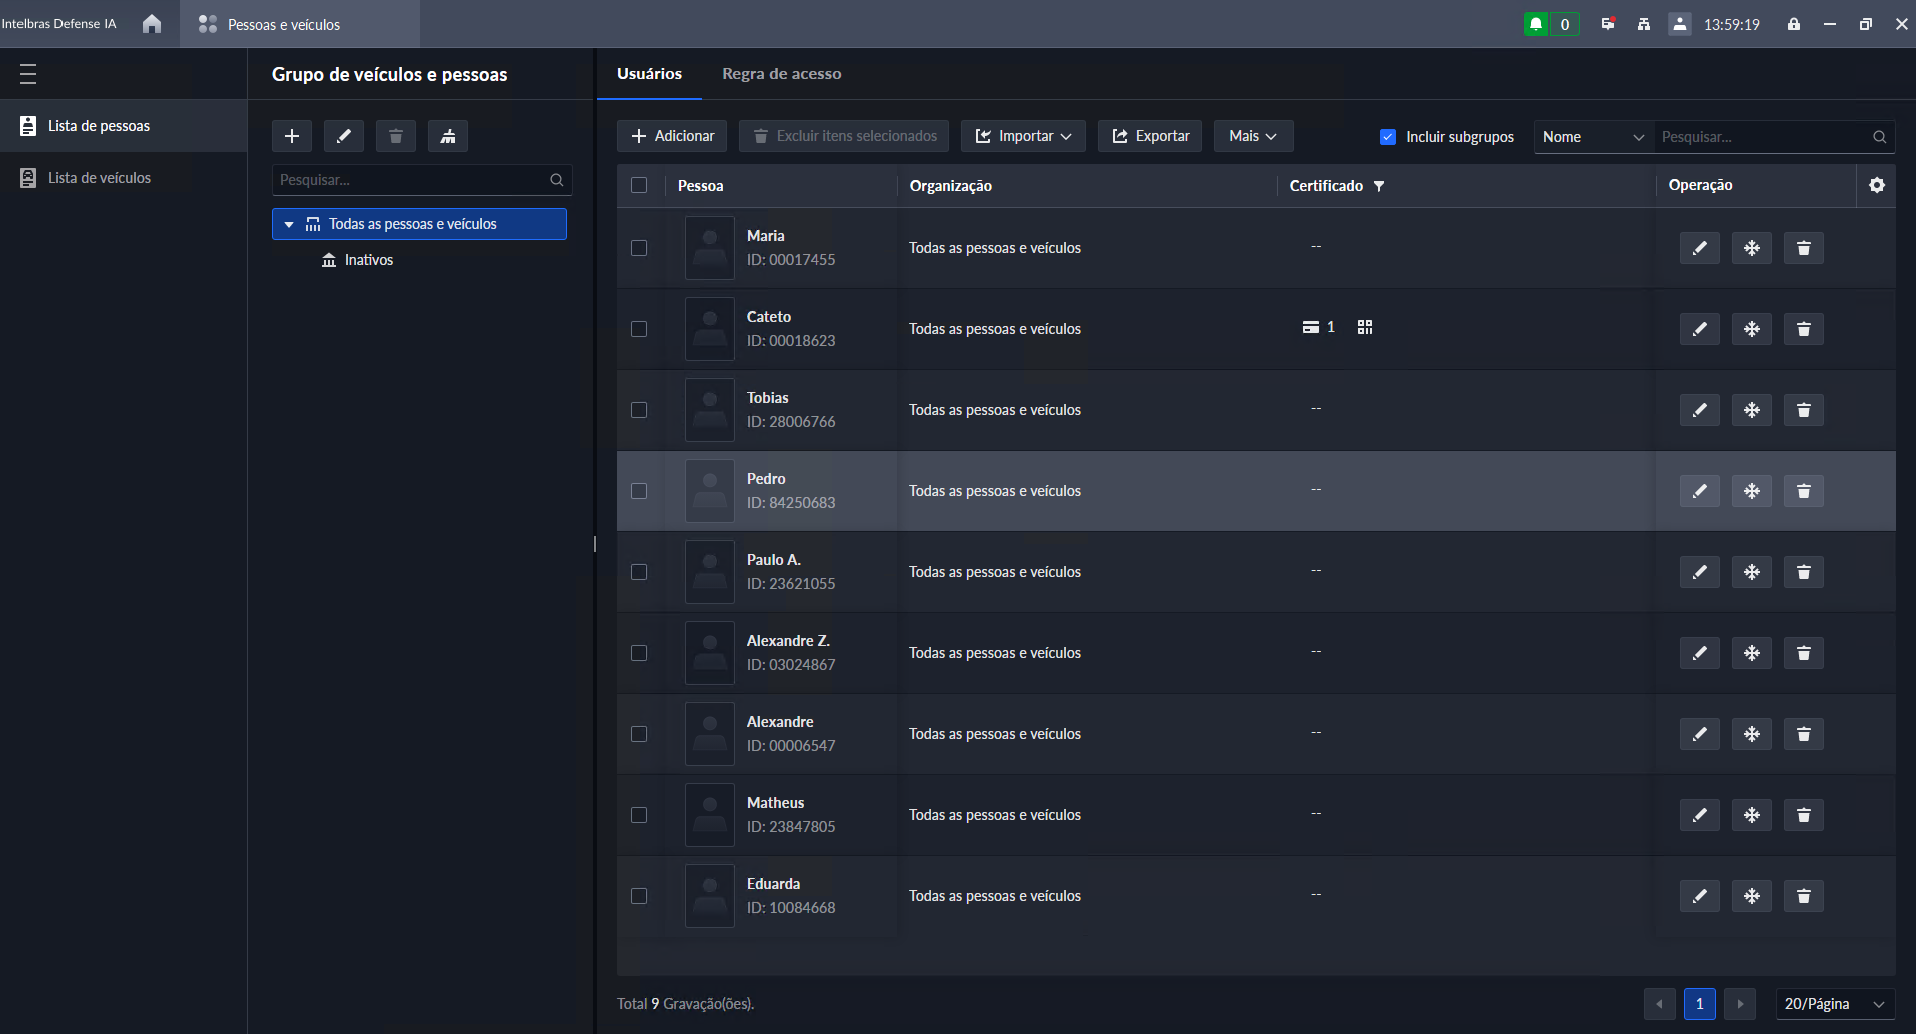
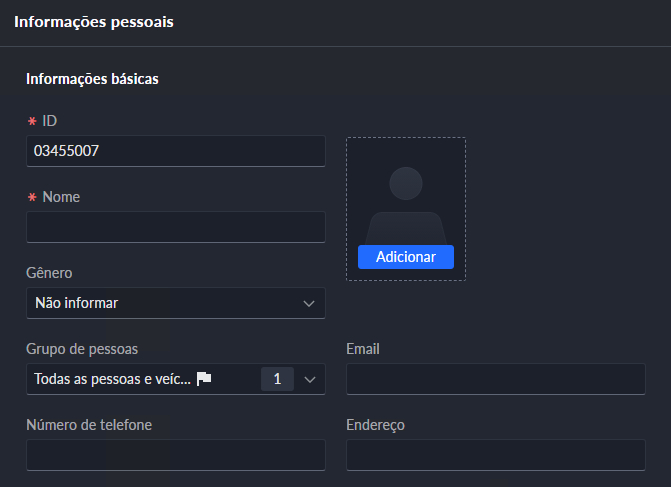
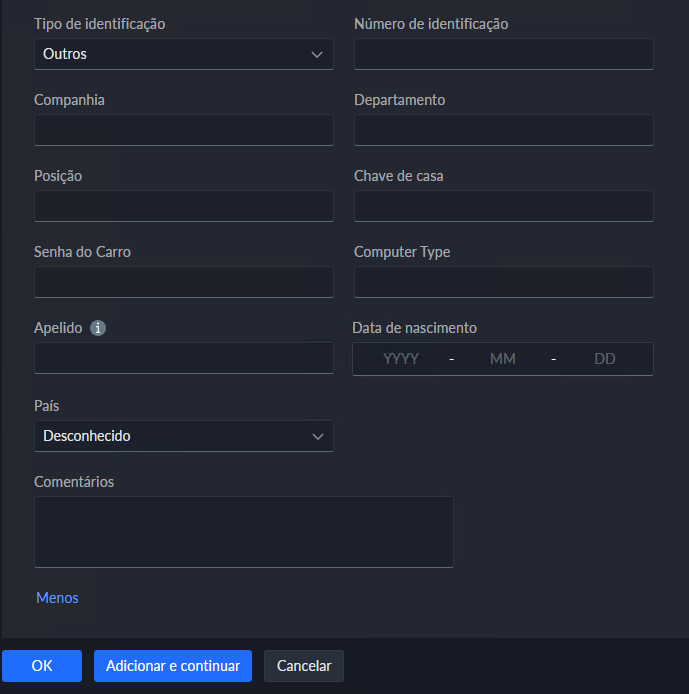
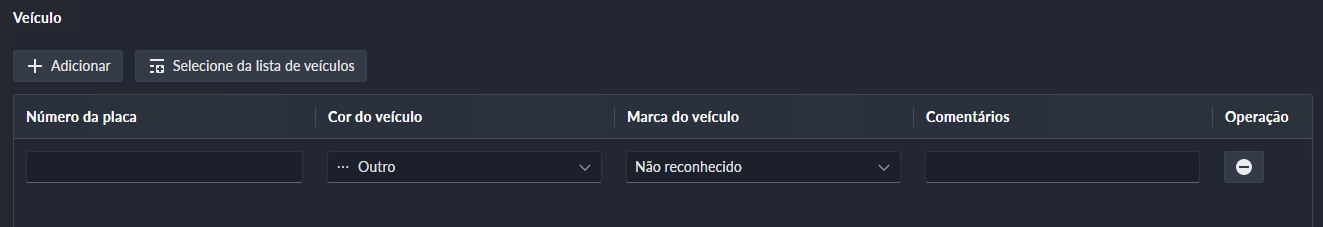
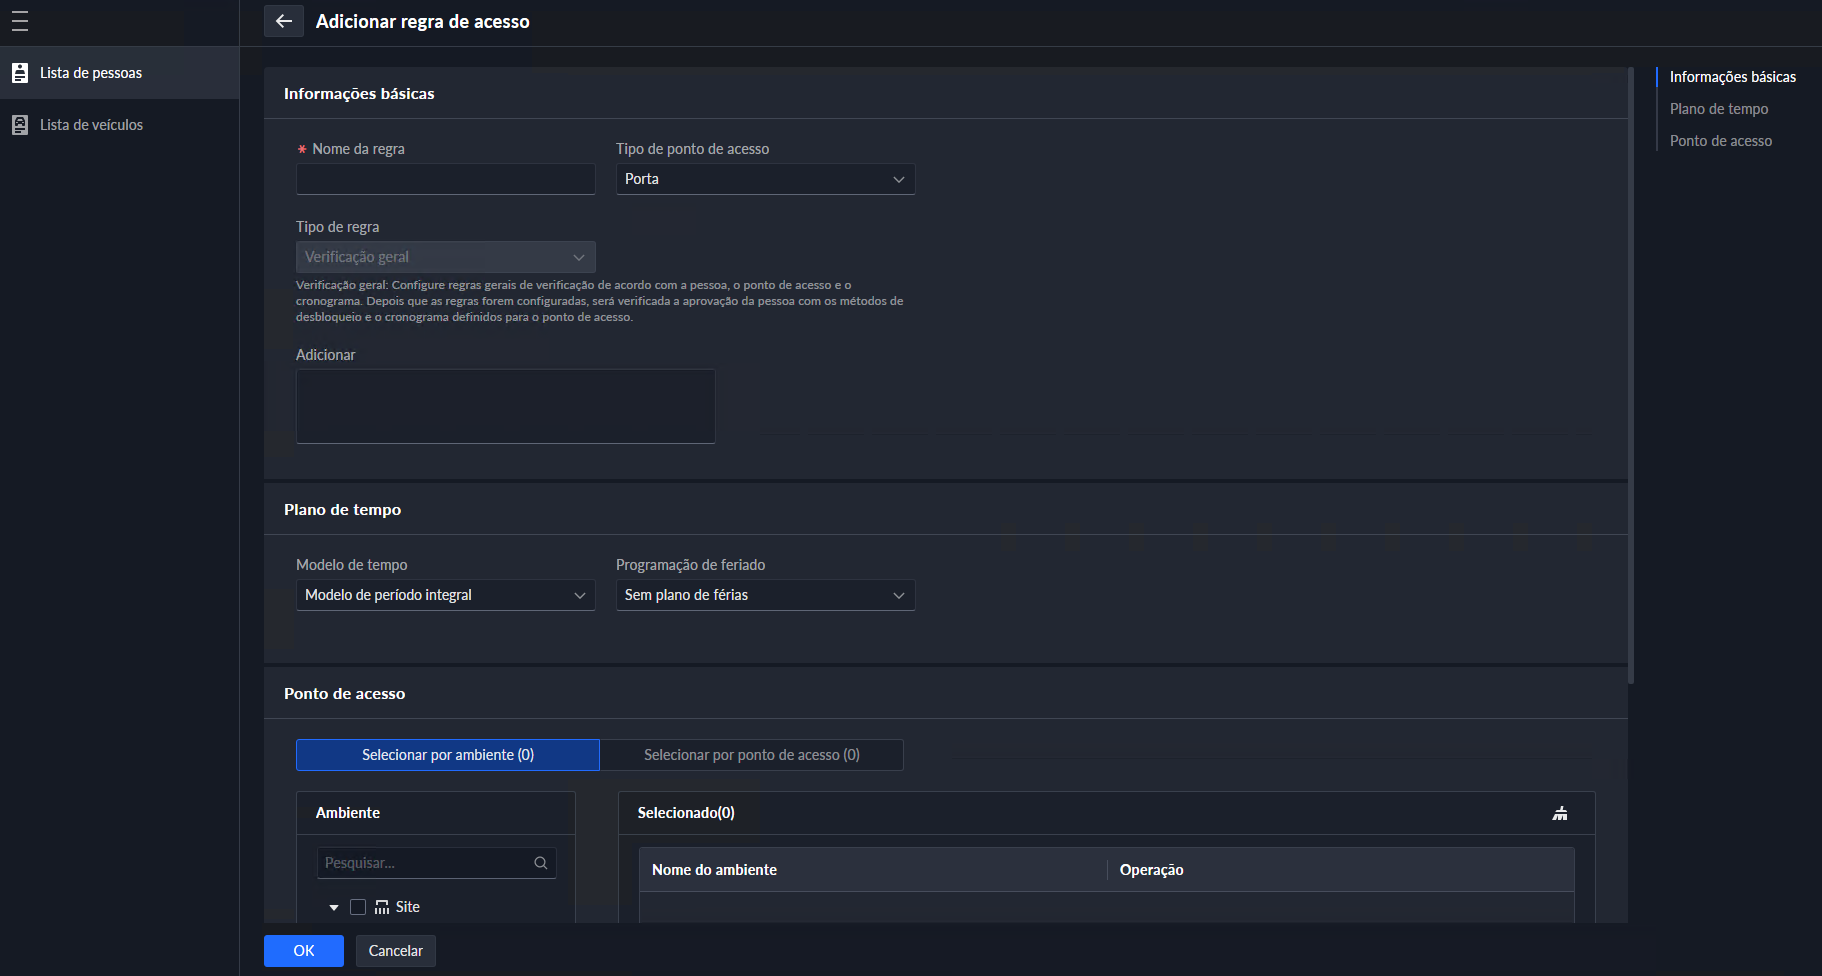
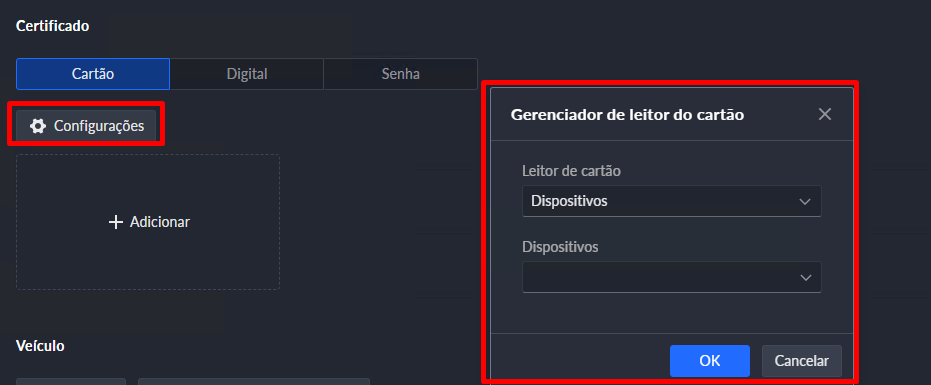
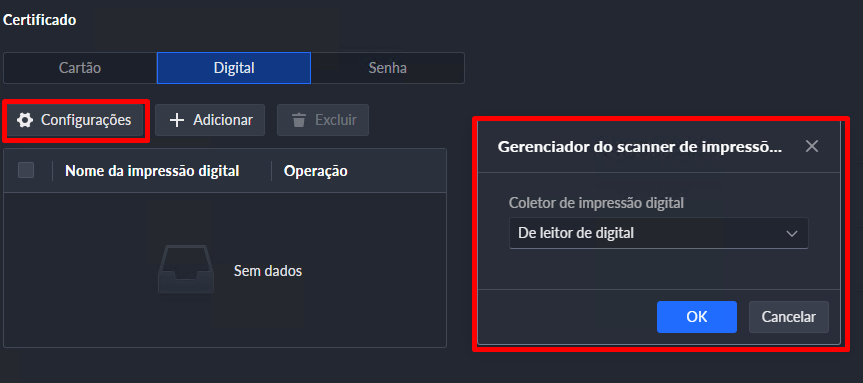
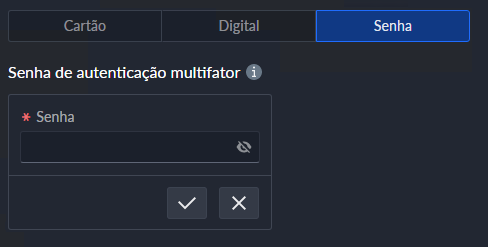
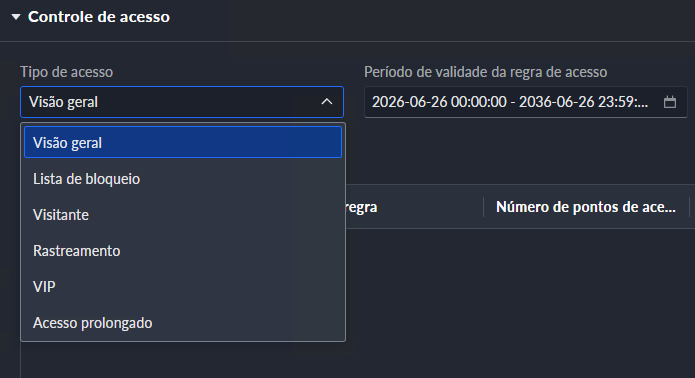
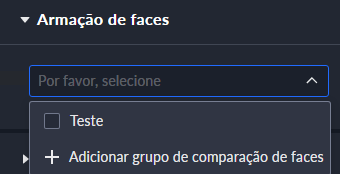
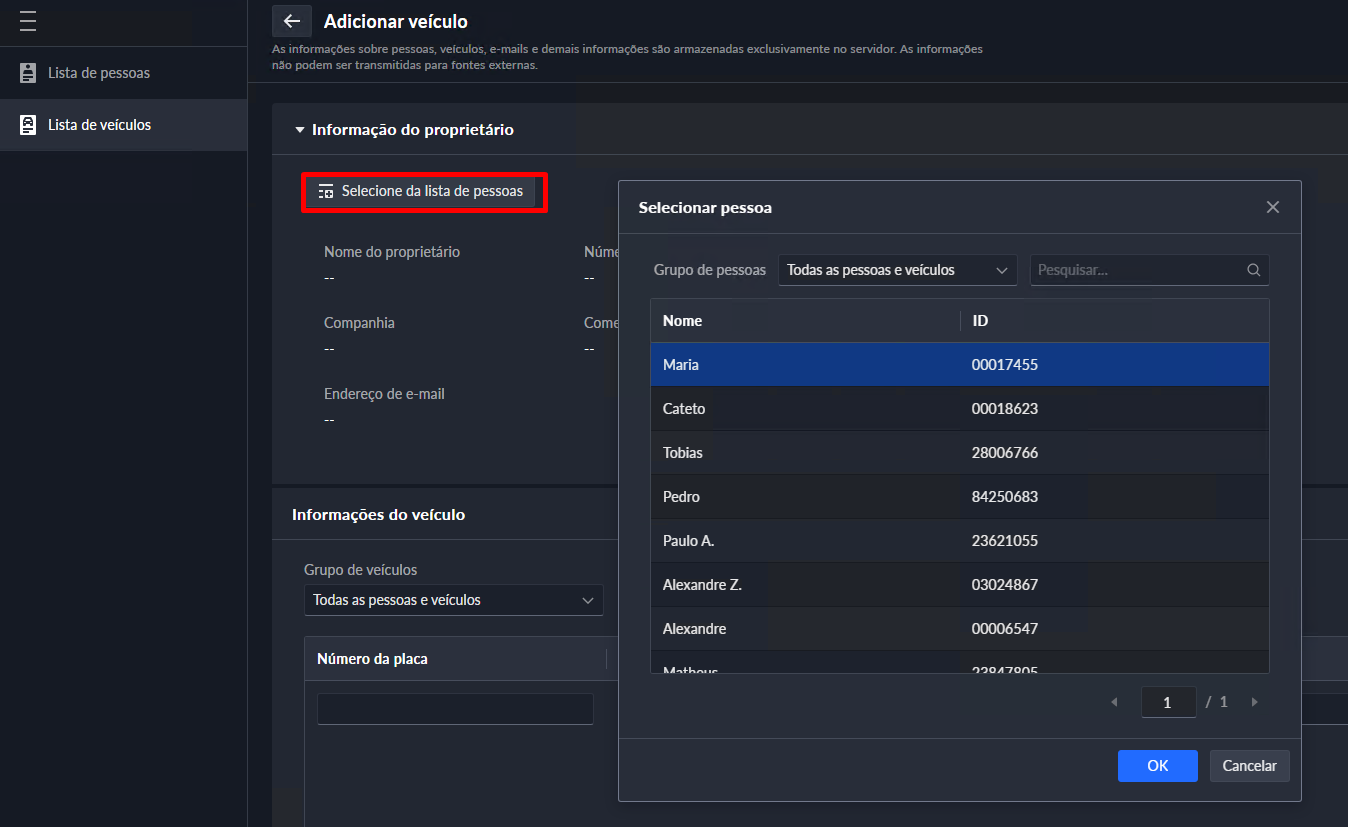
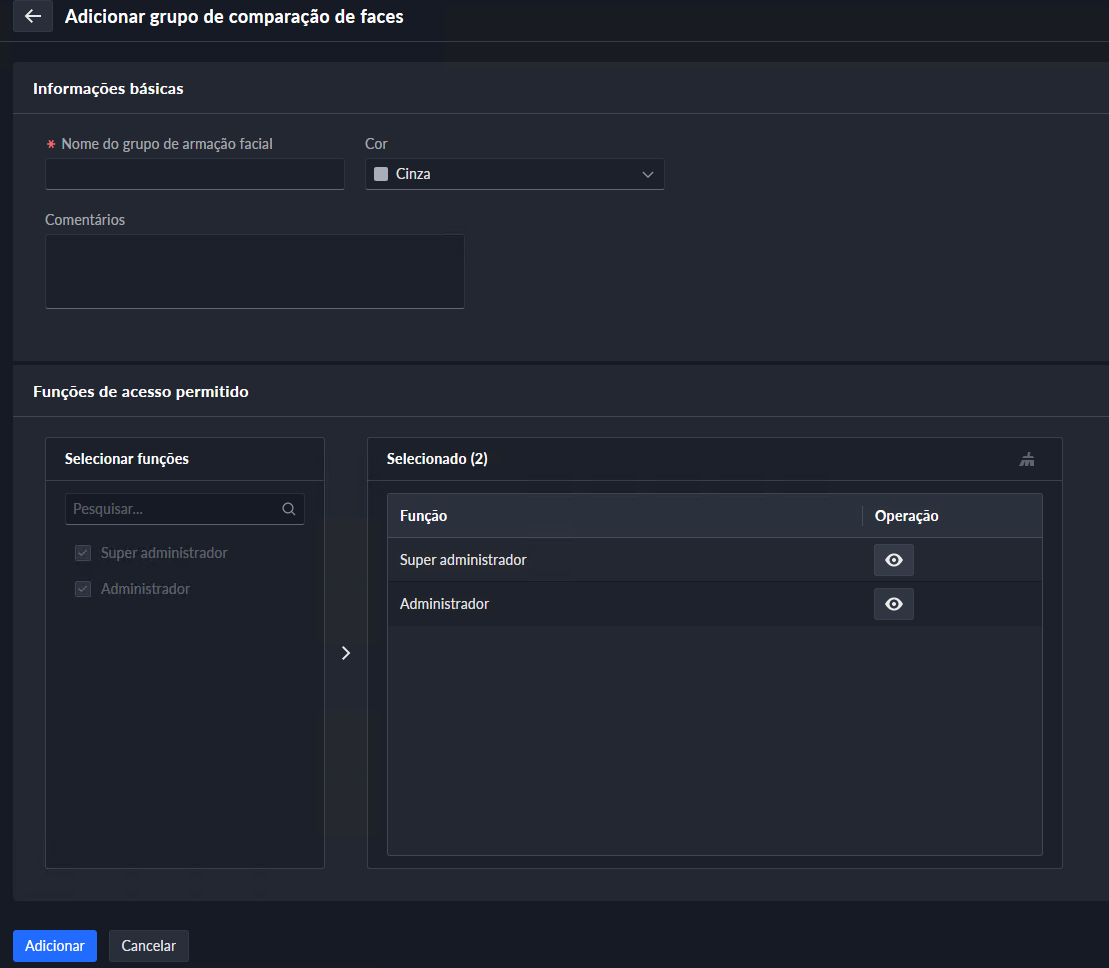
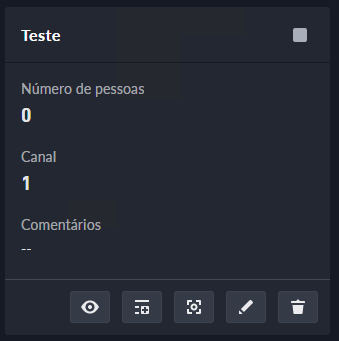
 : visualiza as configurações do grupo
 : Envia grupos de comparação facial aos dispositivos para permitir
ou otimizar o reconhecimento facial conforme a capacidade do dispositivo.
 : Edita as configurações do grupo.
 : Exclui grupo.
 : botão para adicionar pessoas ao grupo a partir da lista de
pessoas. Existem duasopções.
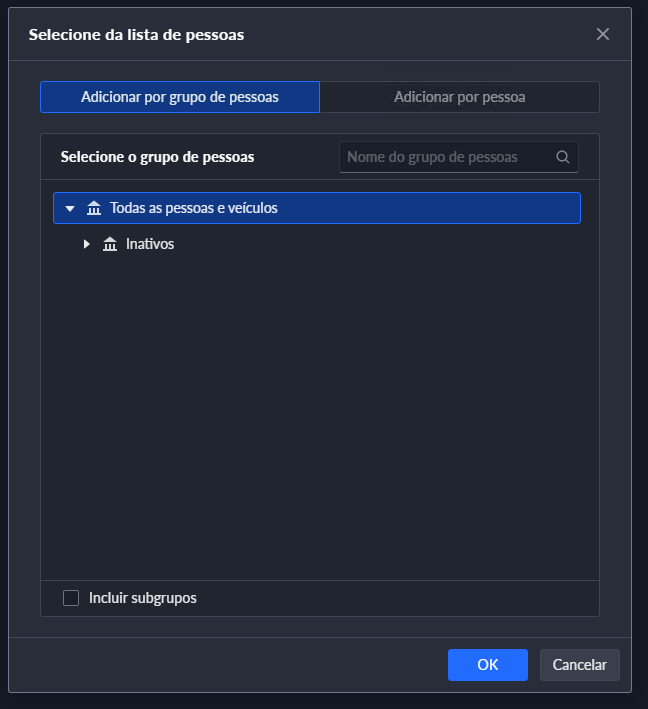
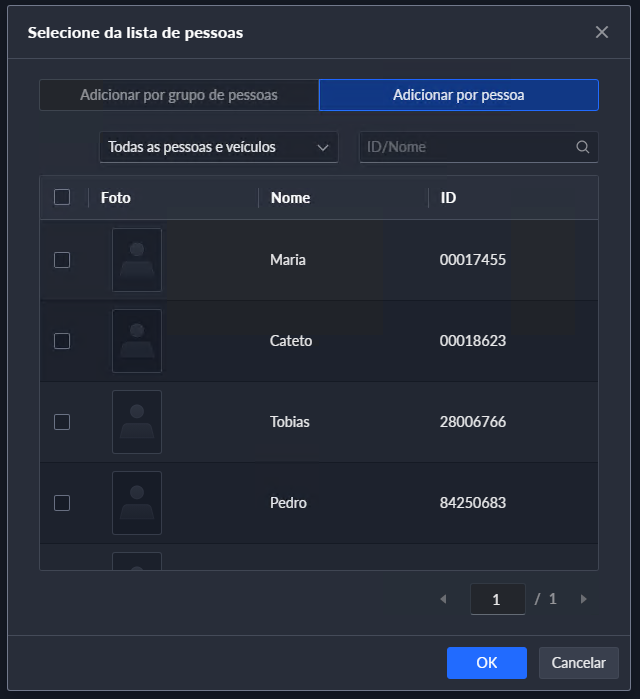
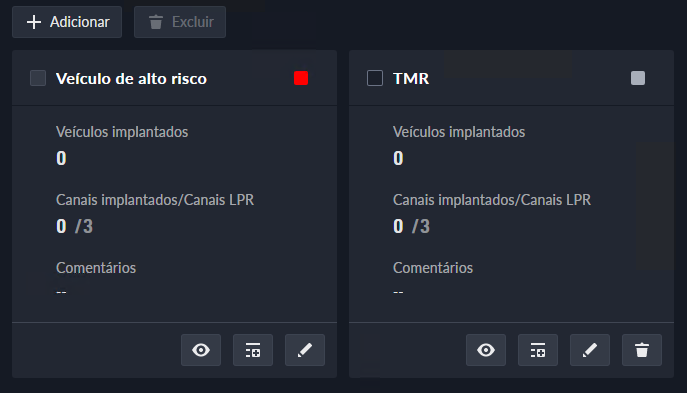
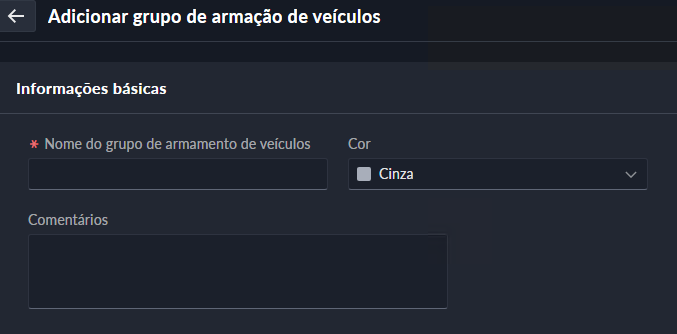
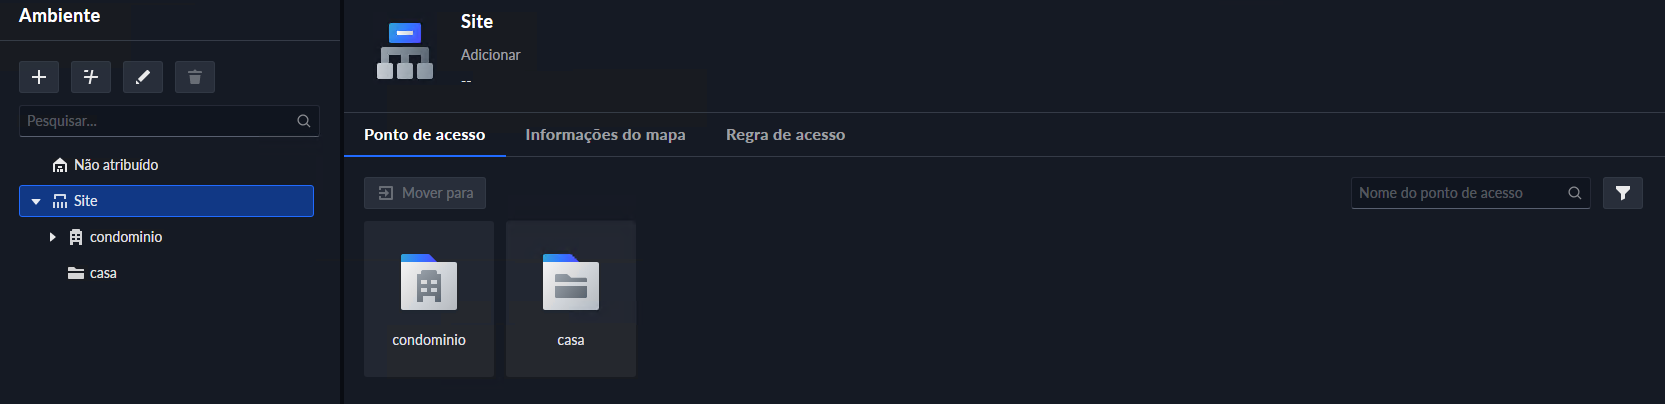

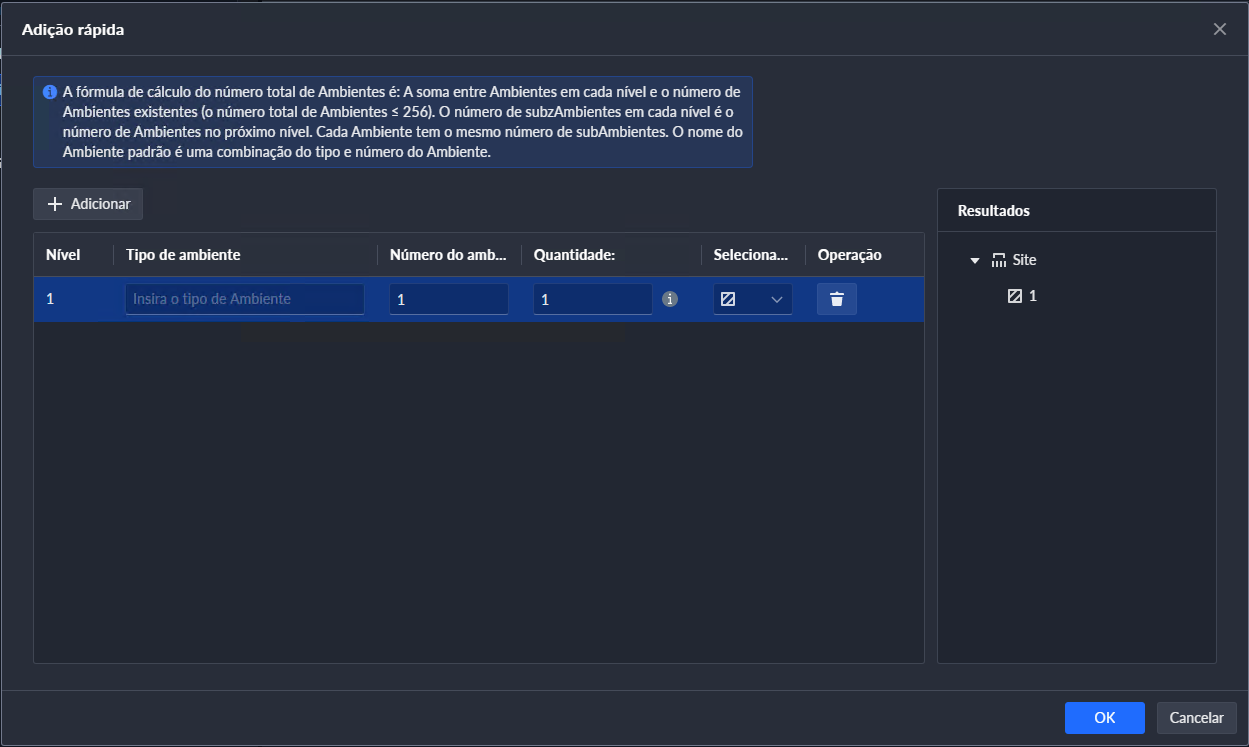
 , em seguida, clique em para editar
as informações do ambiente, incluindo o nome, ícone e funções permitidas de acesso.
 , em seguida, clique em para
excluí-lo. Após a exclusão do ambiente, todas as informações relacionadas ao ambiente também serão excluídas, incluindo subambientes, regras de acesso e mapas. Pontos de acesso nesse ambiente e seus subambientes serão movidos para o ambiente raiz.
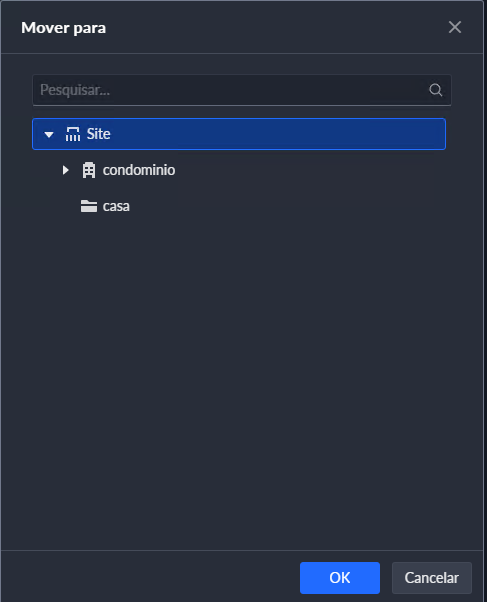
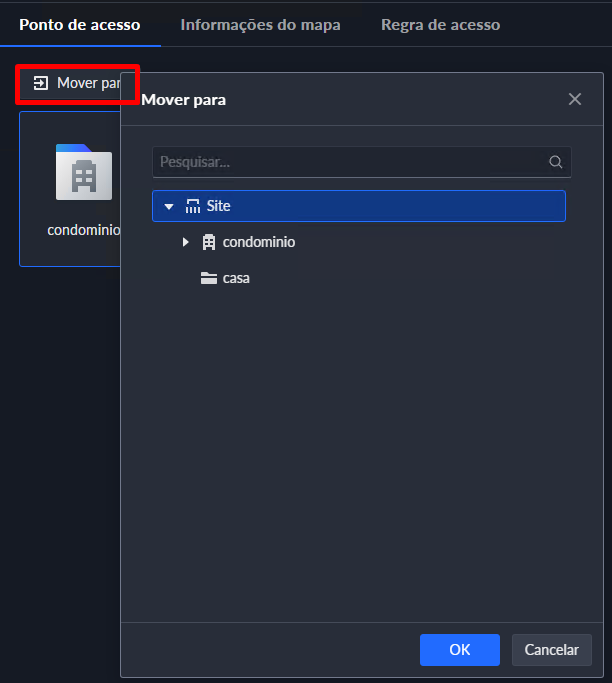
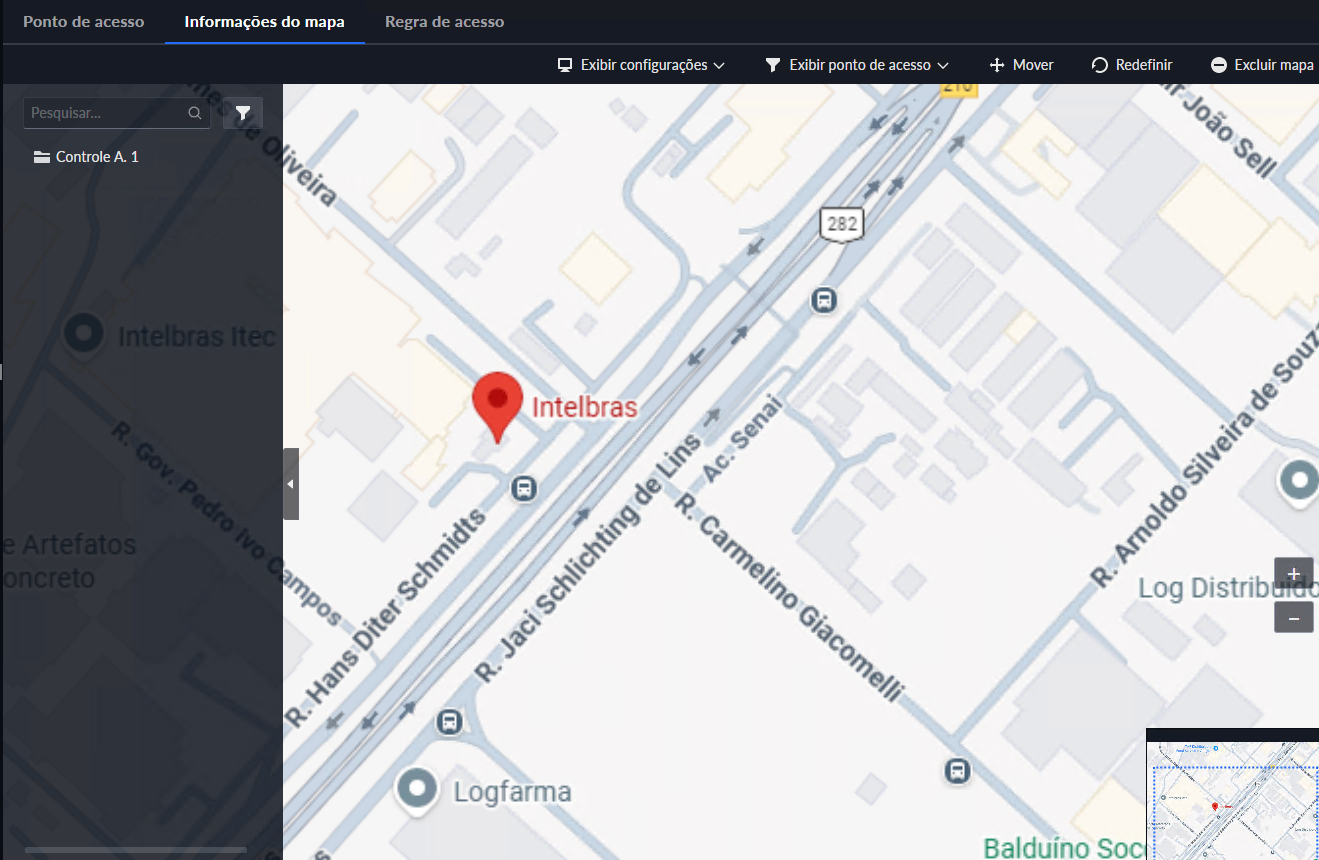
 para visualizar o progresso de autorização. Se
ocorrerem exceções, clique para ver os detalhes. Siga o motivo e as instruções para lidar com a exceção e, em seguida, clique em Enviar Novamente para reenviar a regra. Note que isso só se aplica a regras de Verificação Geral. Para outros tipos de regras, você
só pode reenviá-las manualmente.
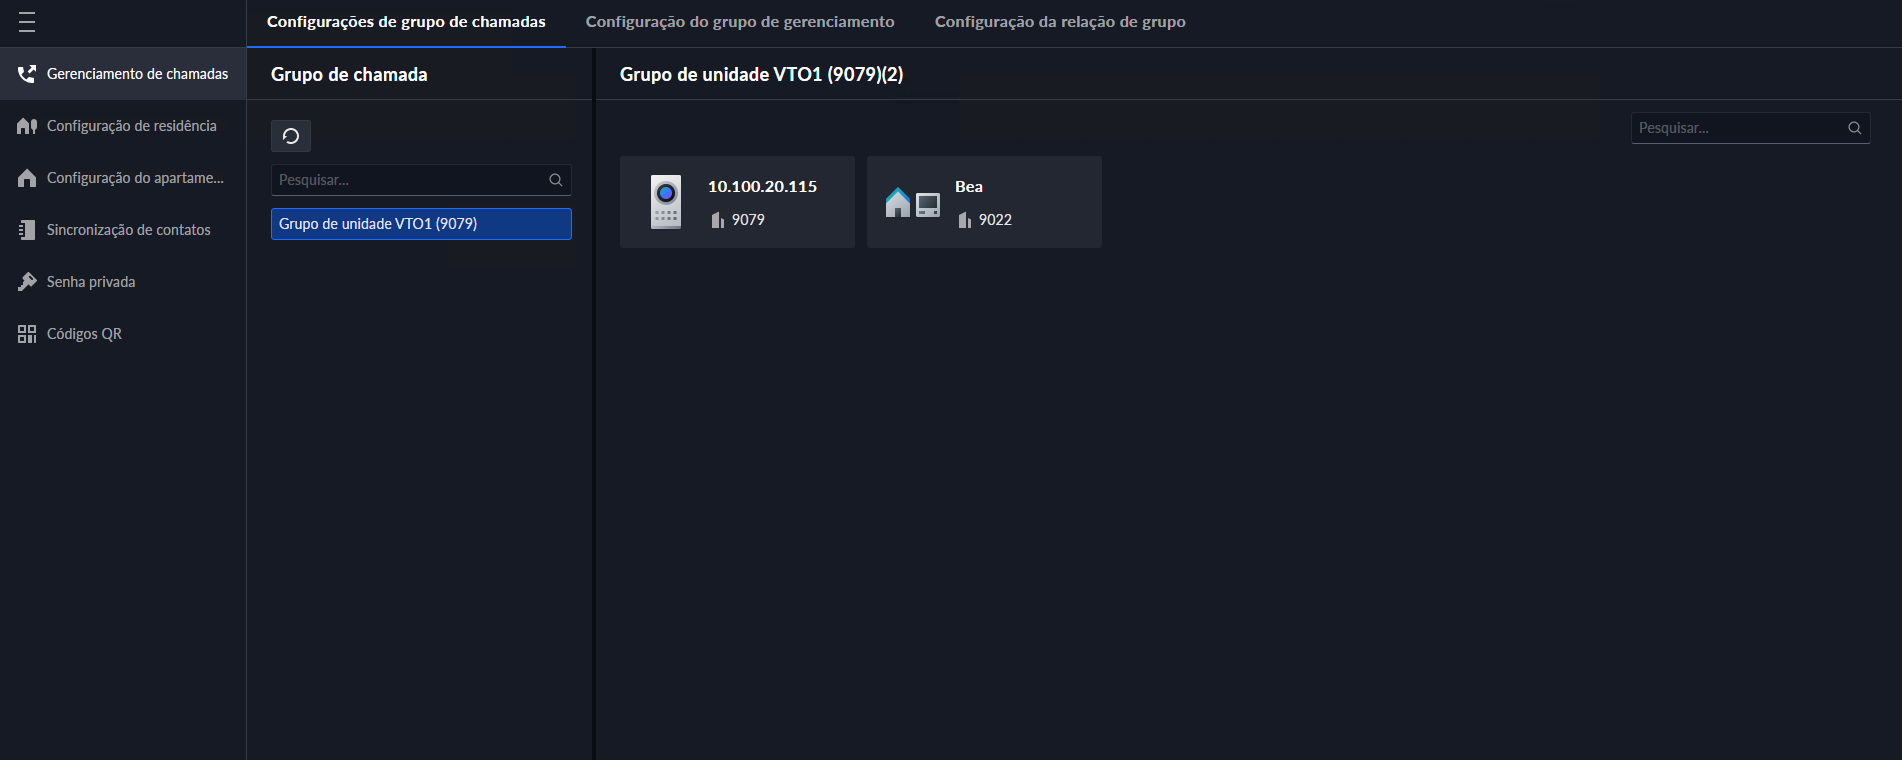
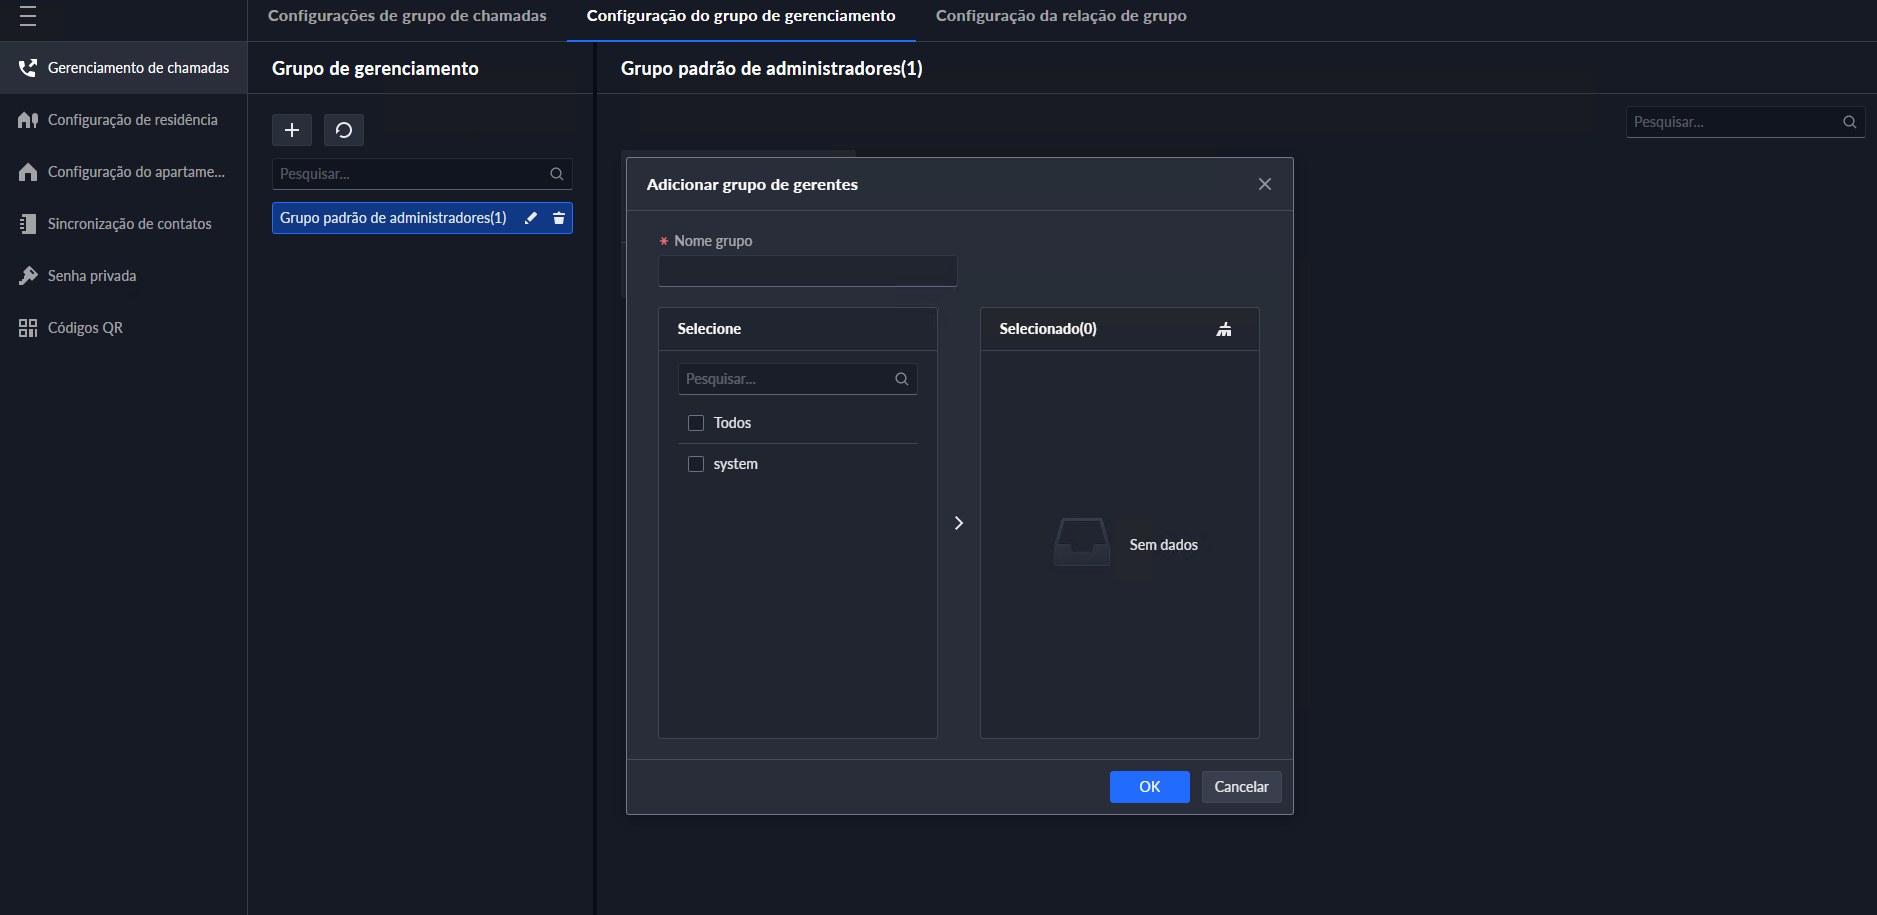
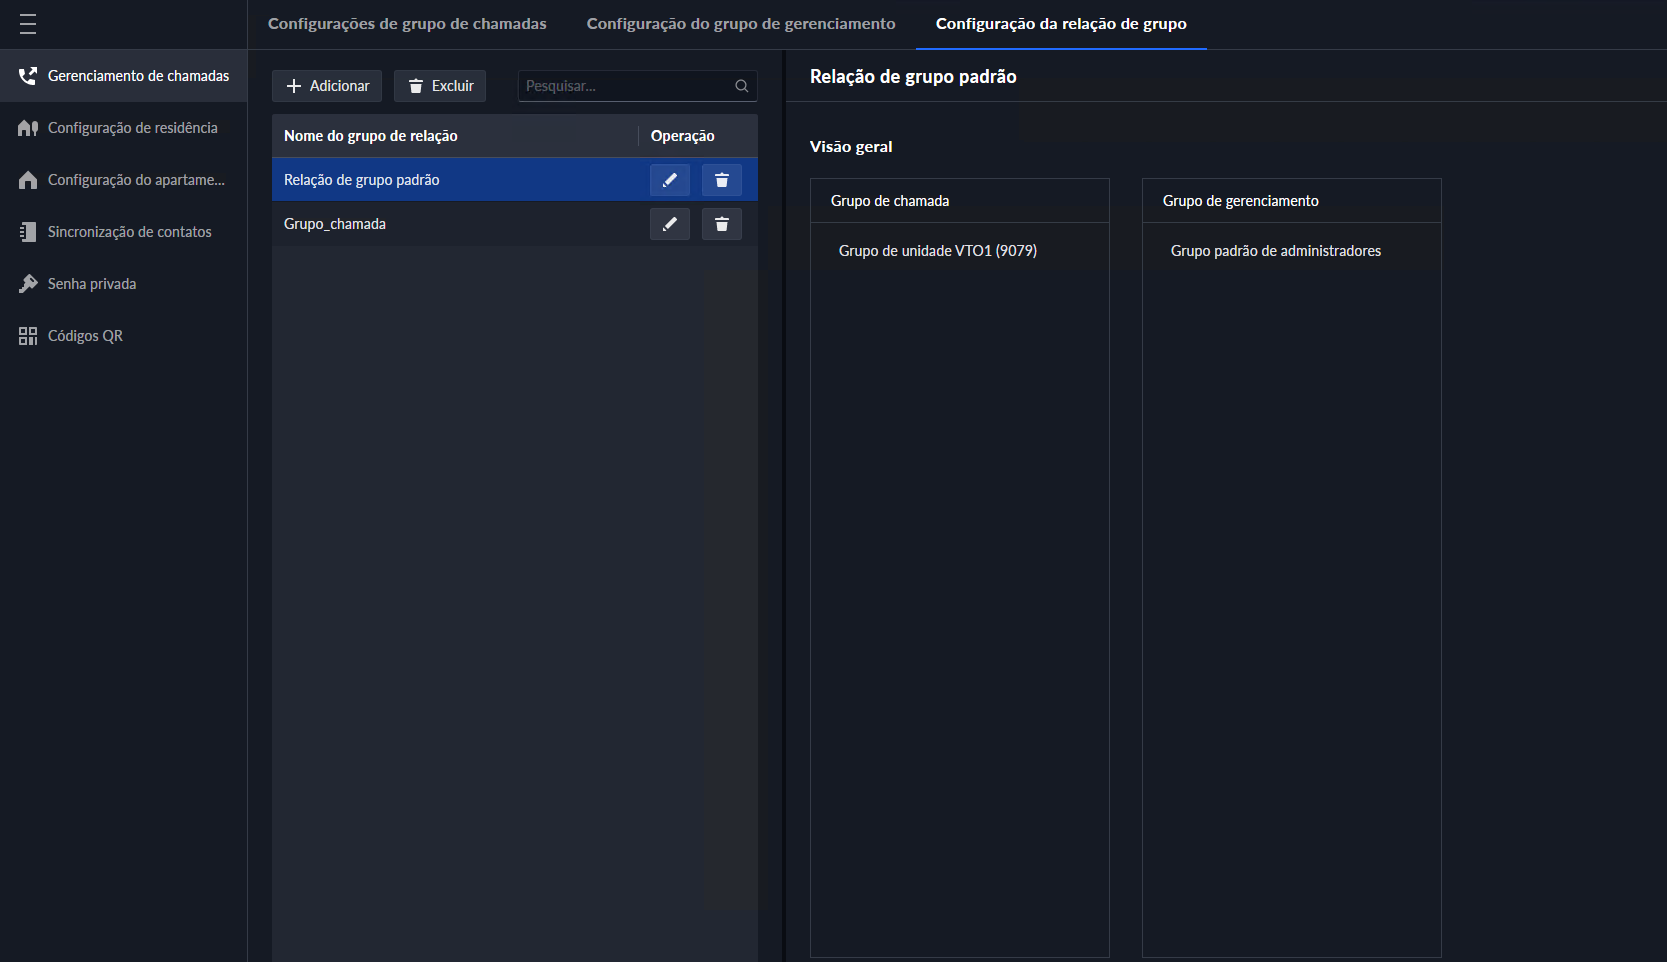
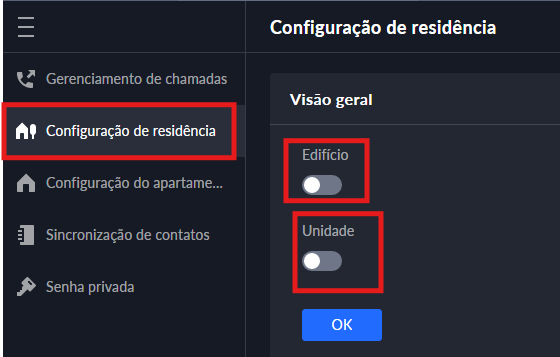
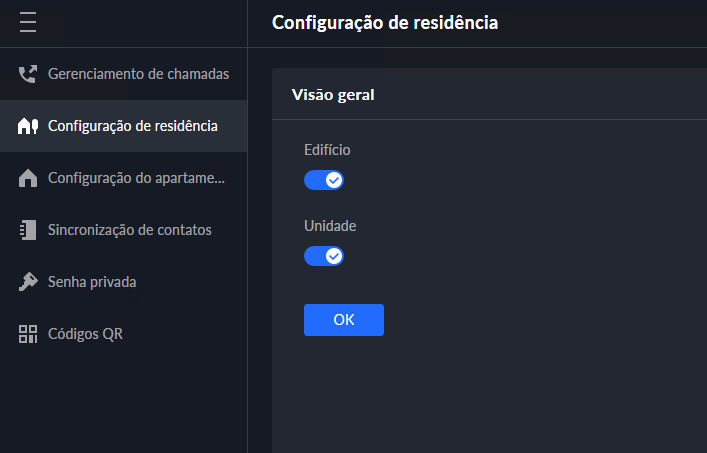
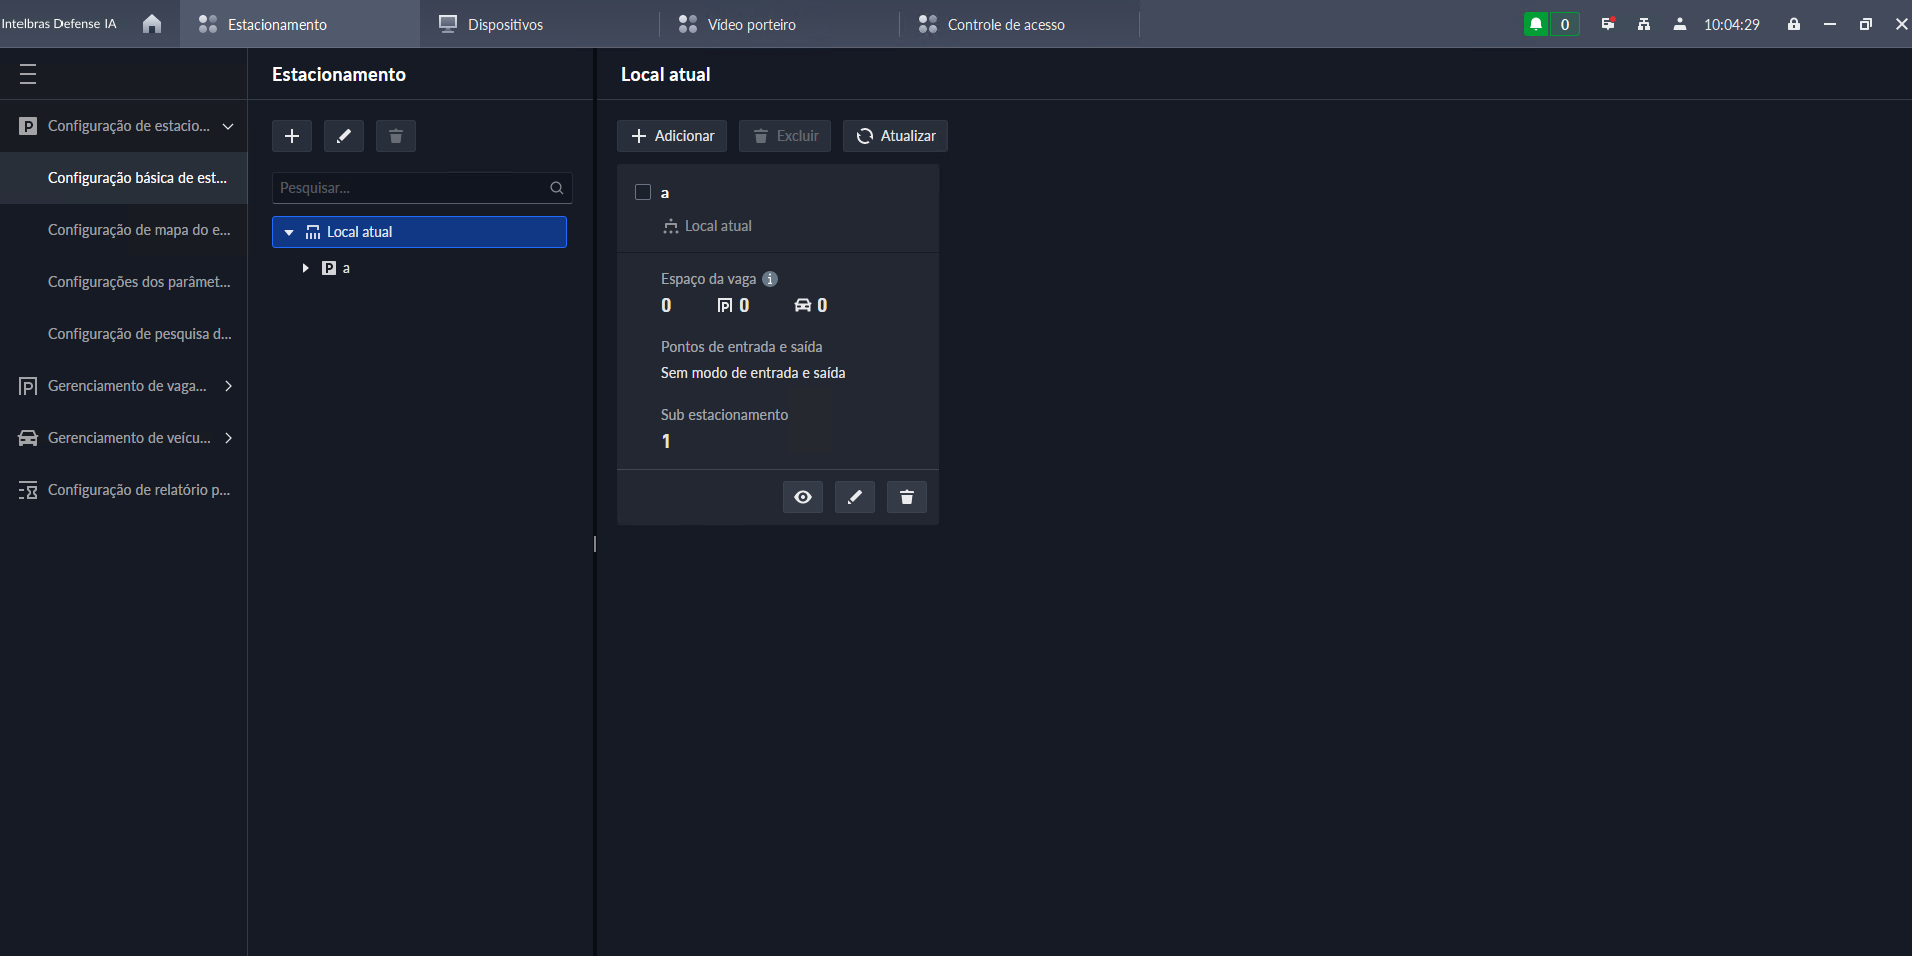
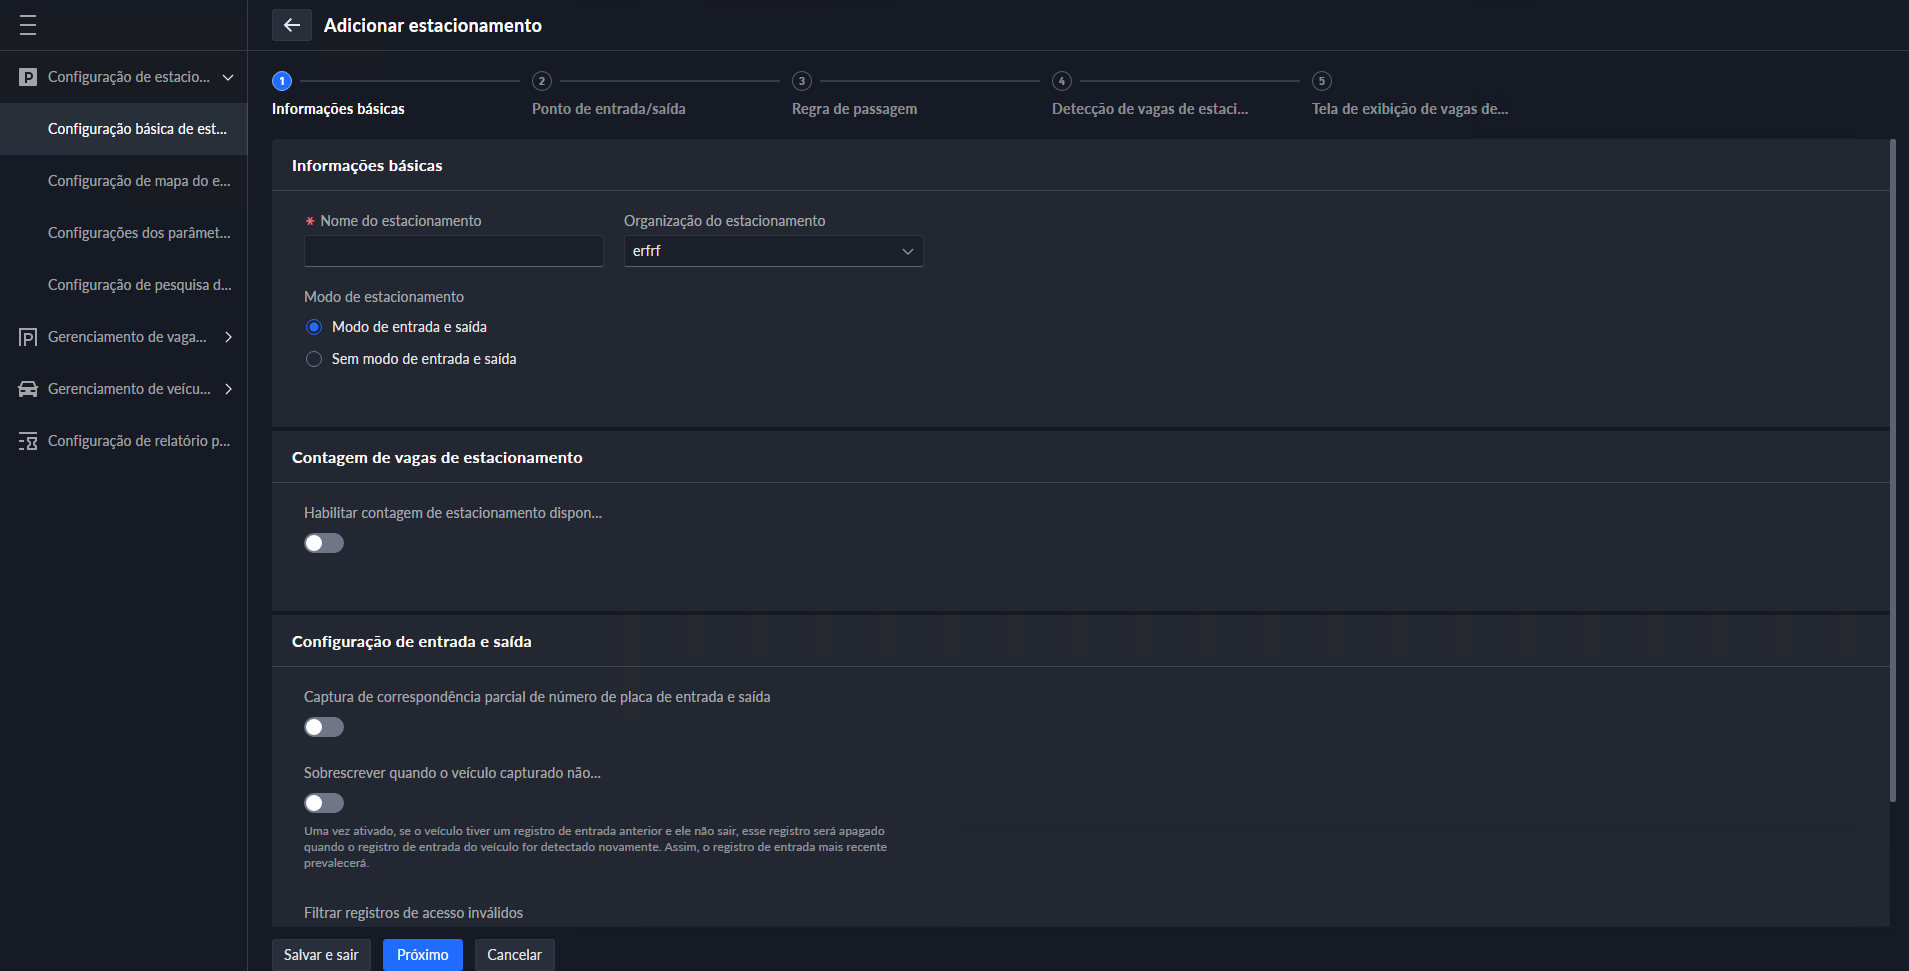
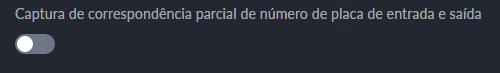
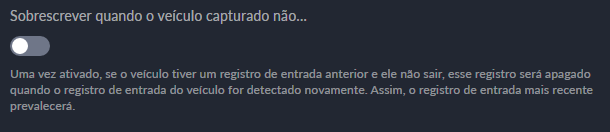

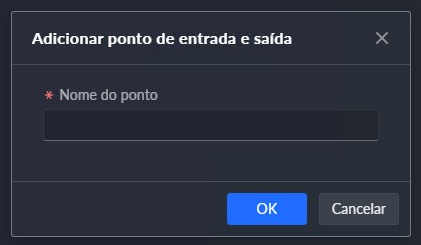
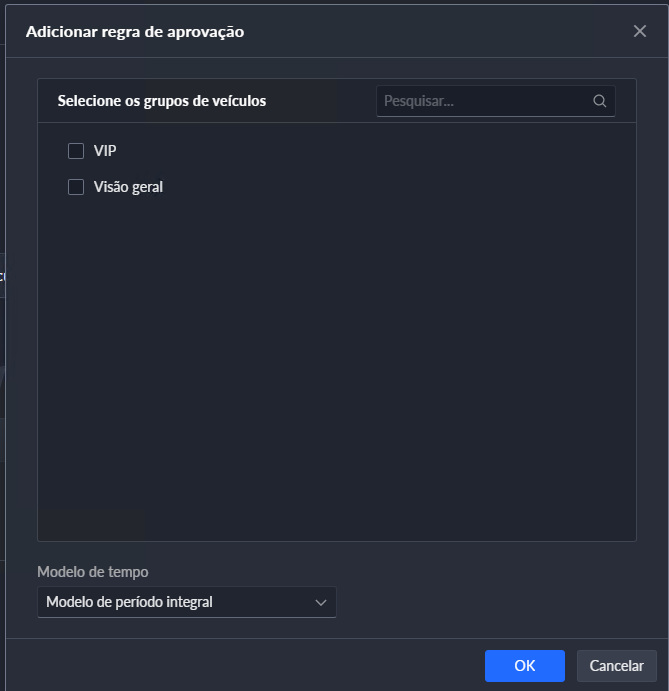
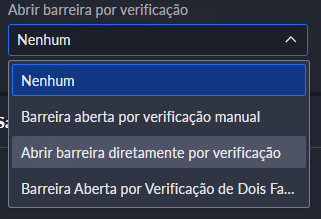
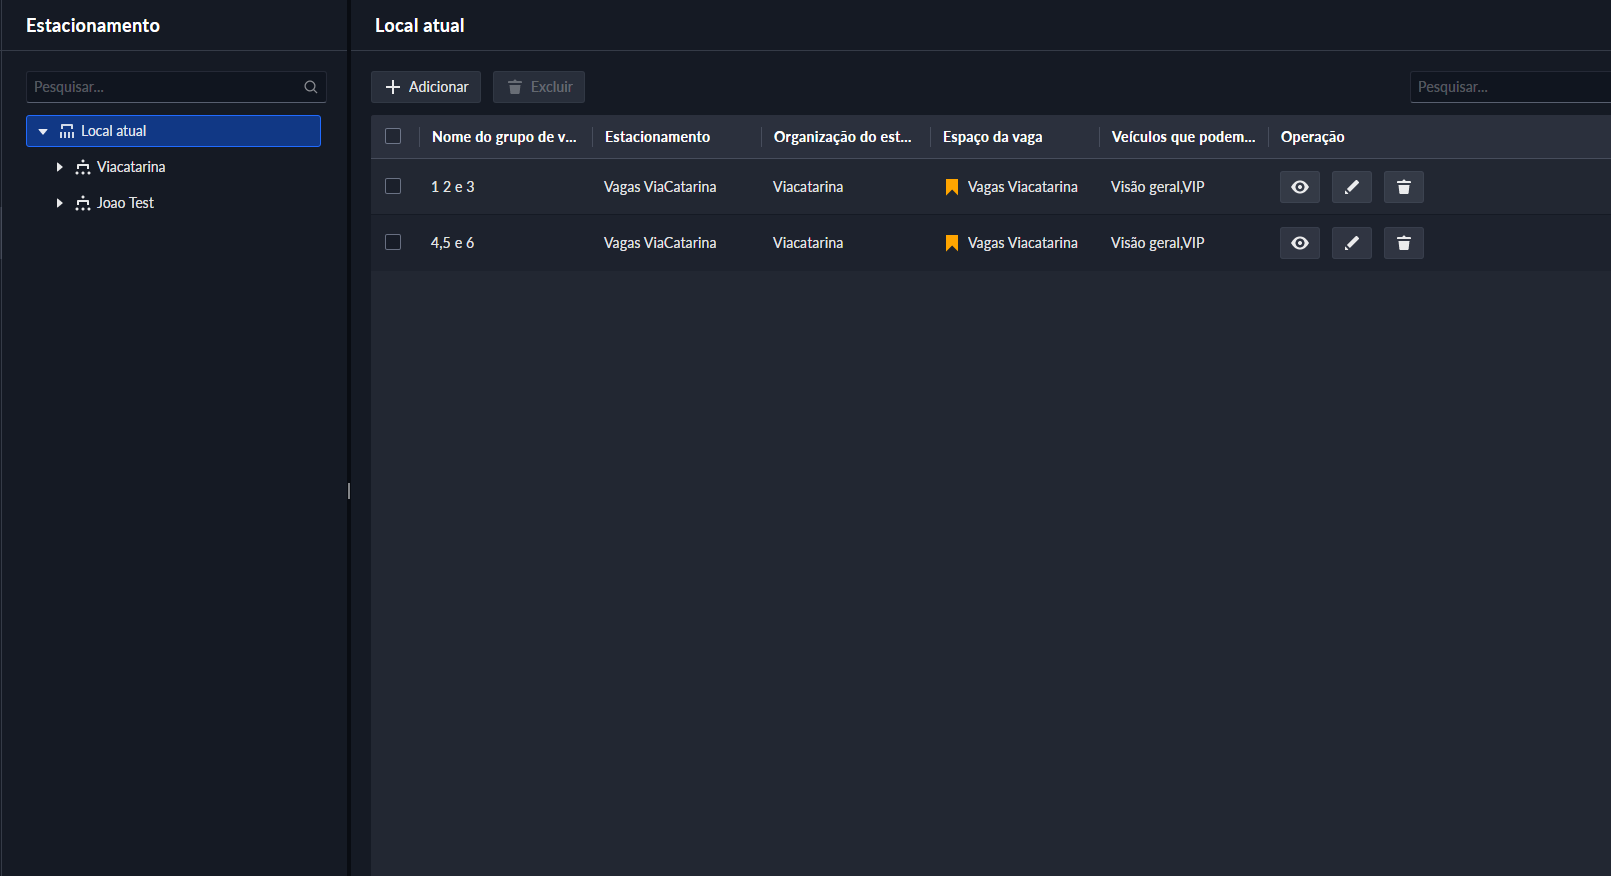
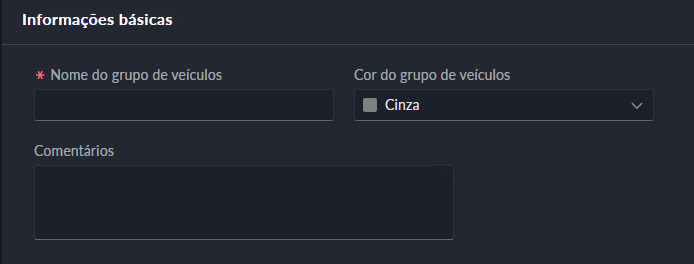
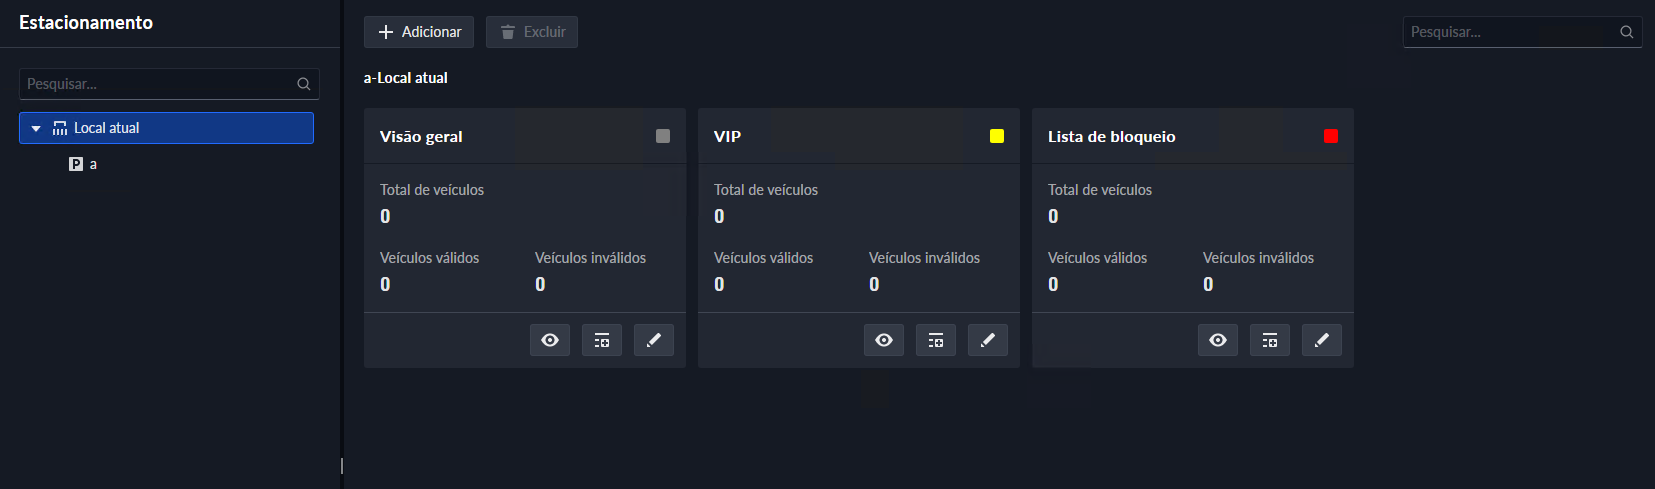
 Botão para inserir veículos ao grupo. Veja Cadastro de Veículos para mais
instruções de registro de veículos.
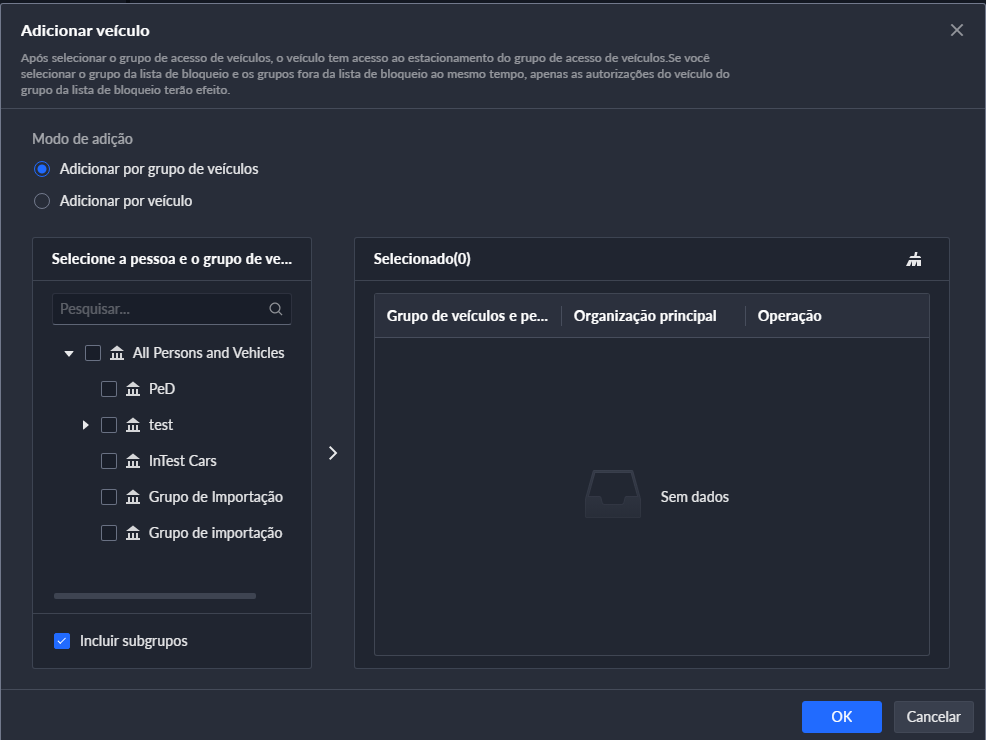
 Botão para inserir veículos ao grupo. Veja Cadastro de Veículos
para mais instruções de registro de veículos.
 Visualize configurações do grupo.
 e, na seção Configuração do aplicativo, selecione Análise inteligente > Configuração do grupo
de contagem de pessoas.
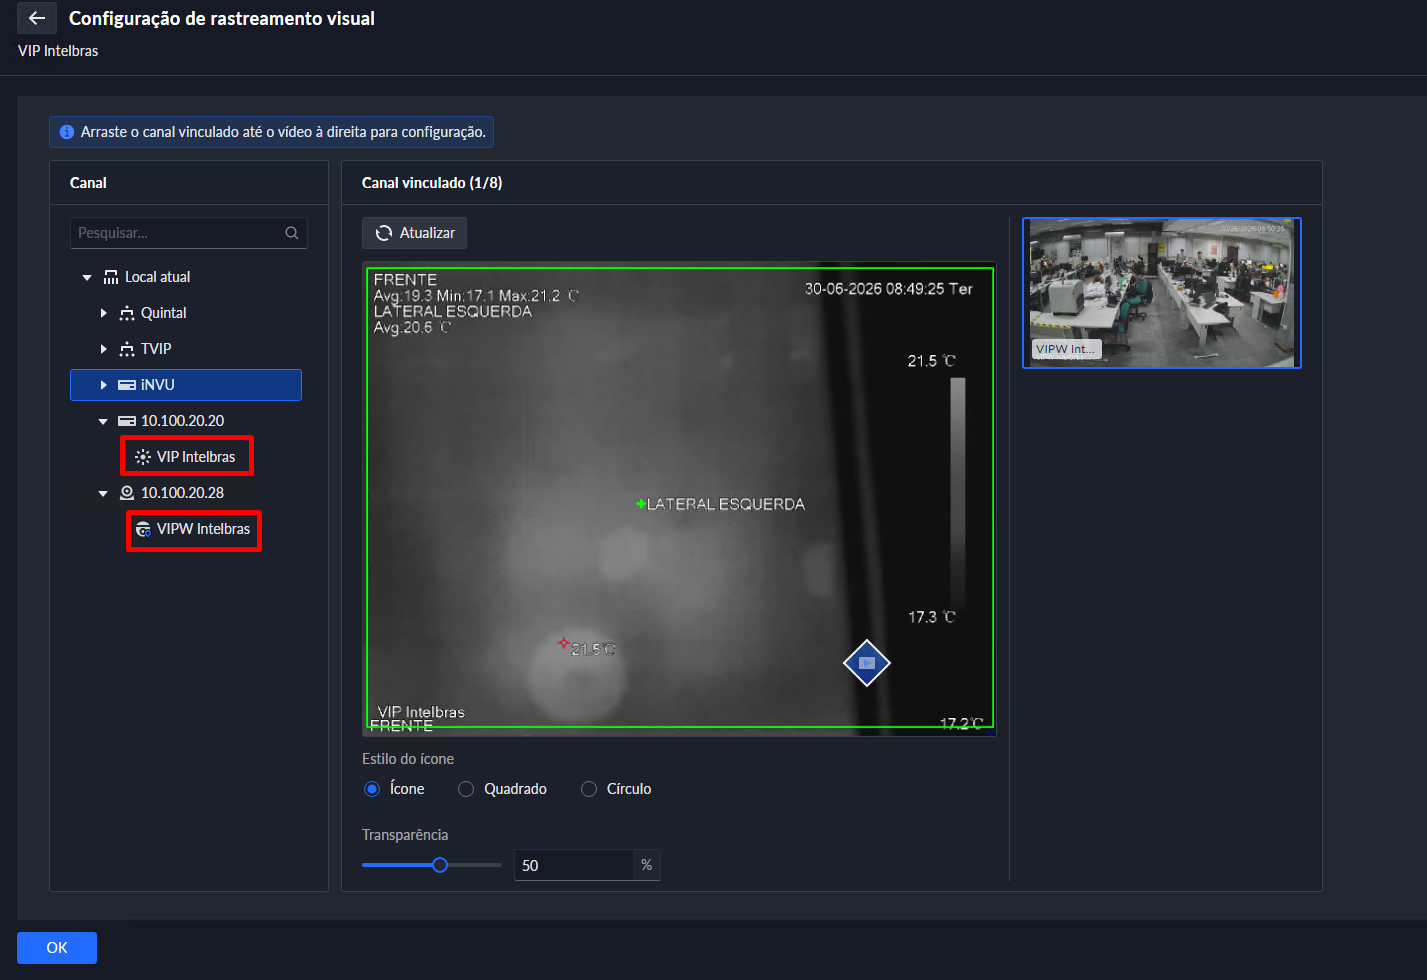
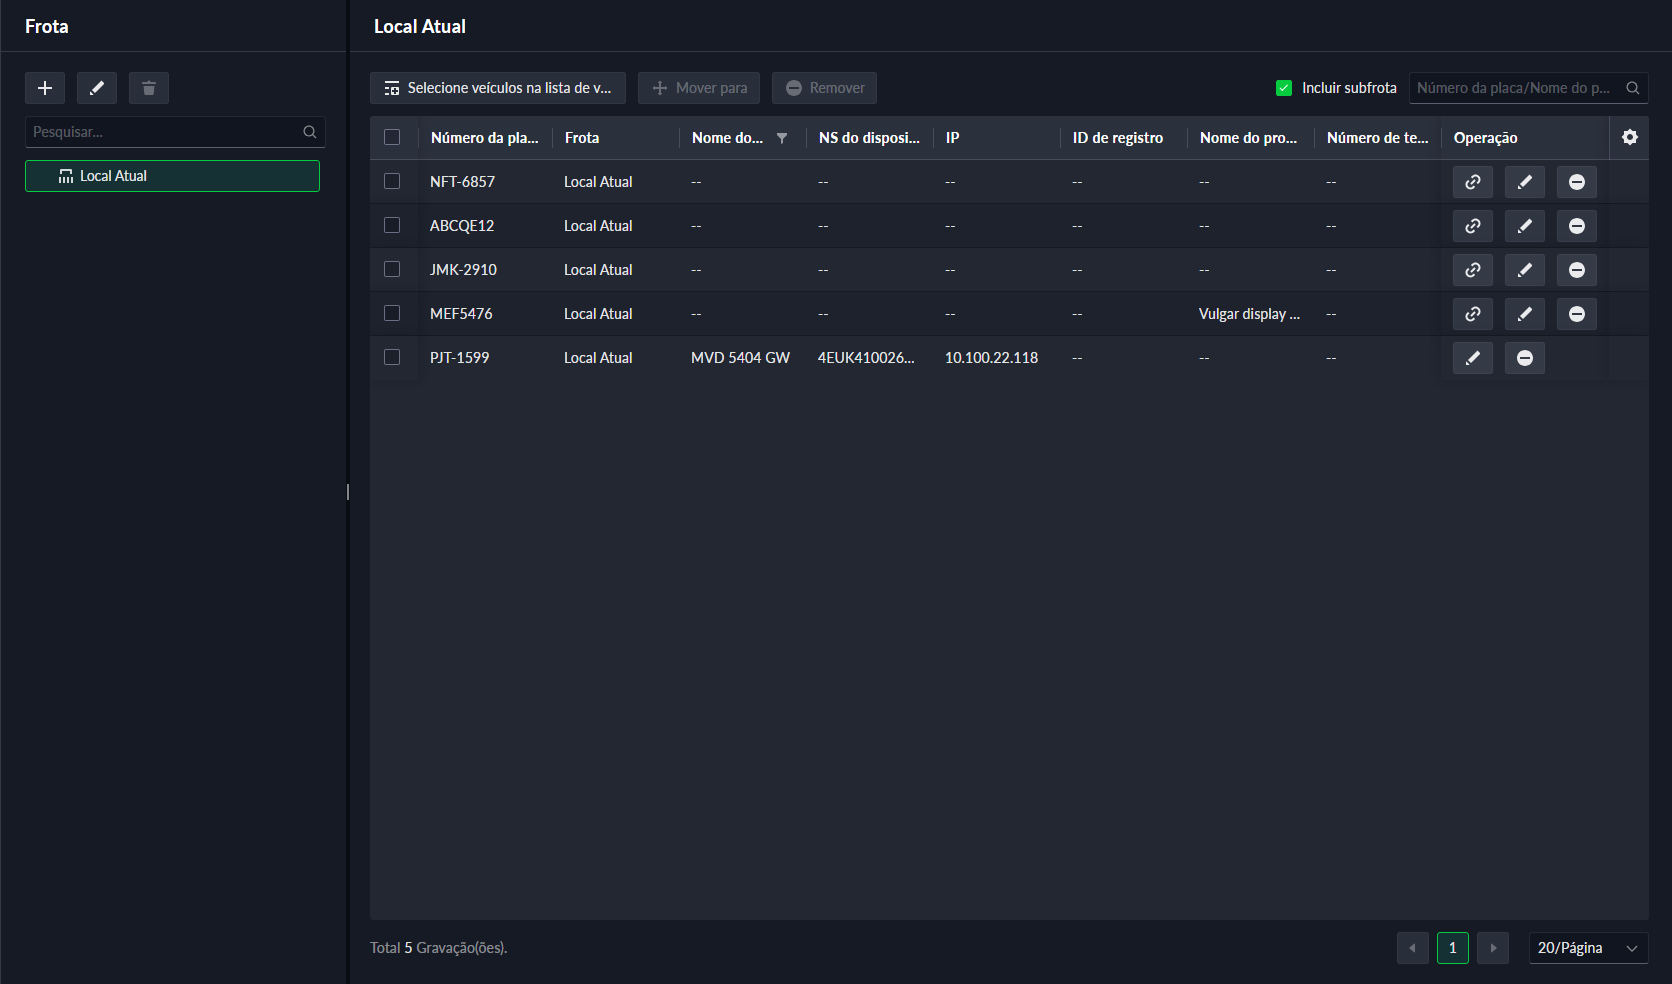
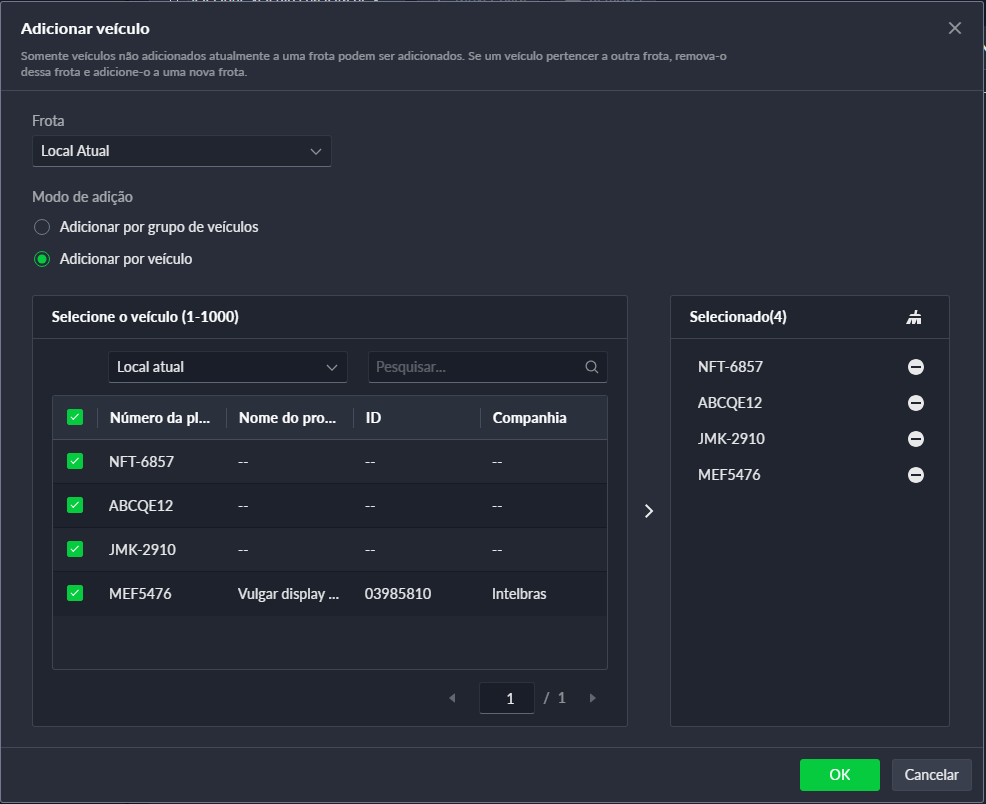
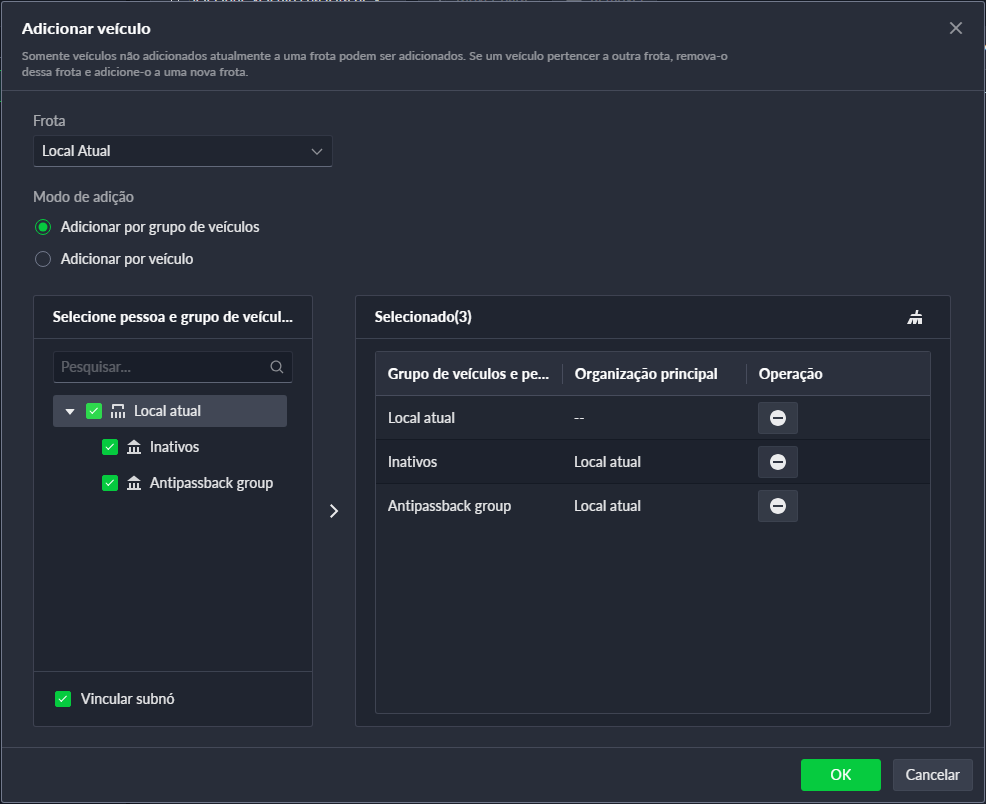
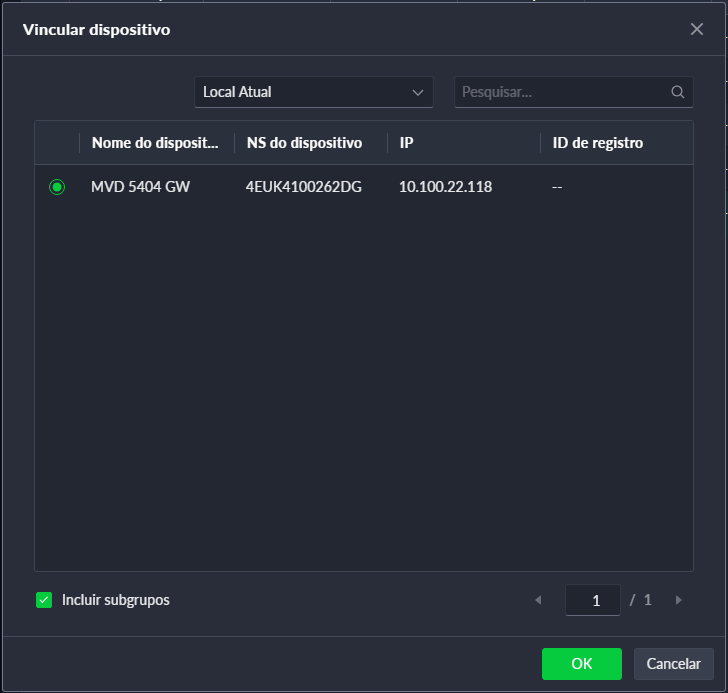
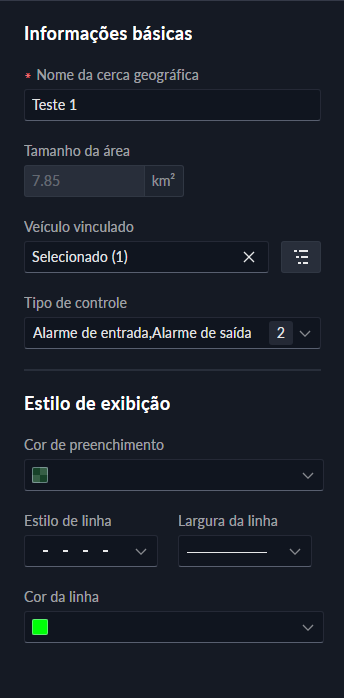
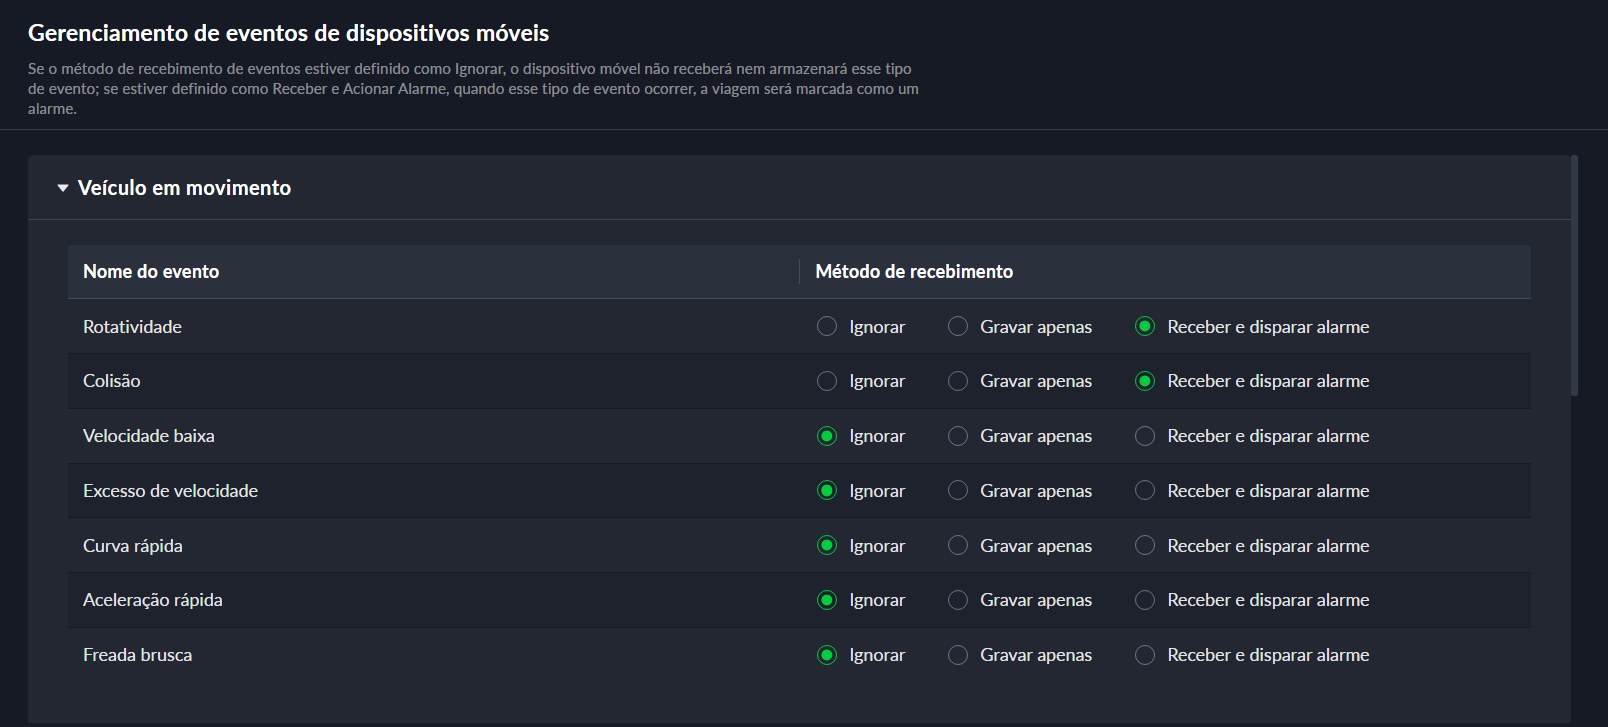
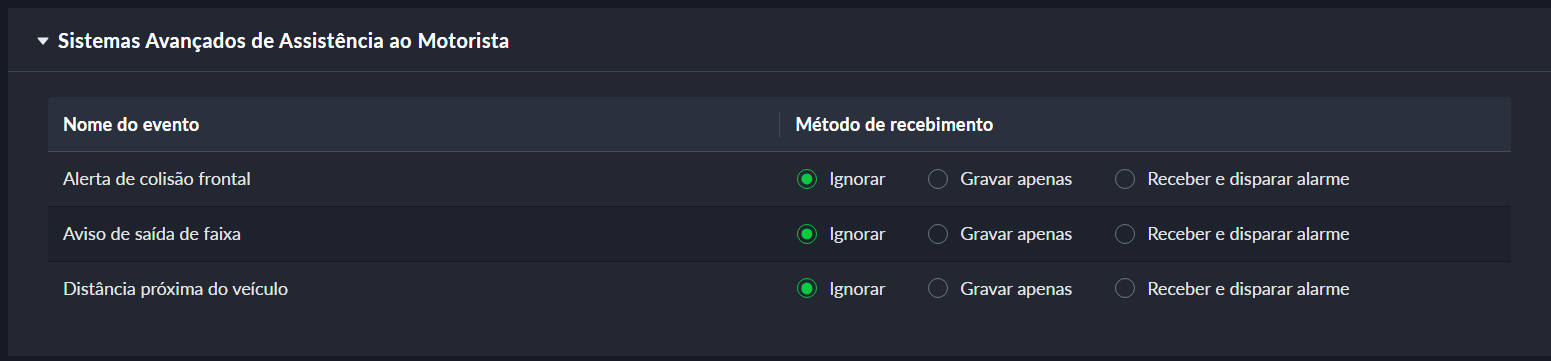
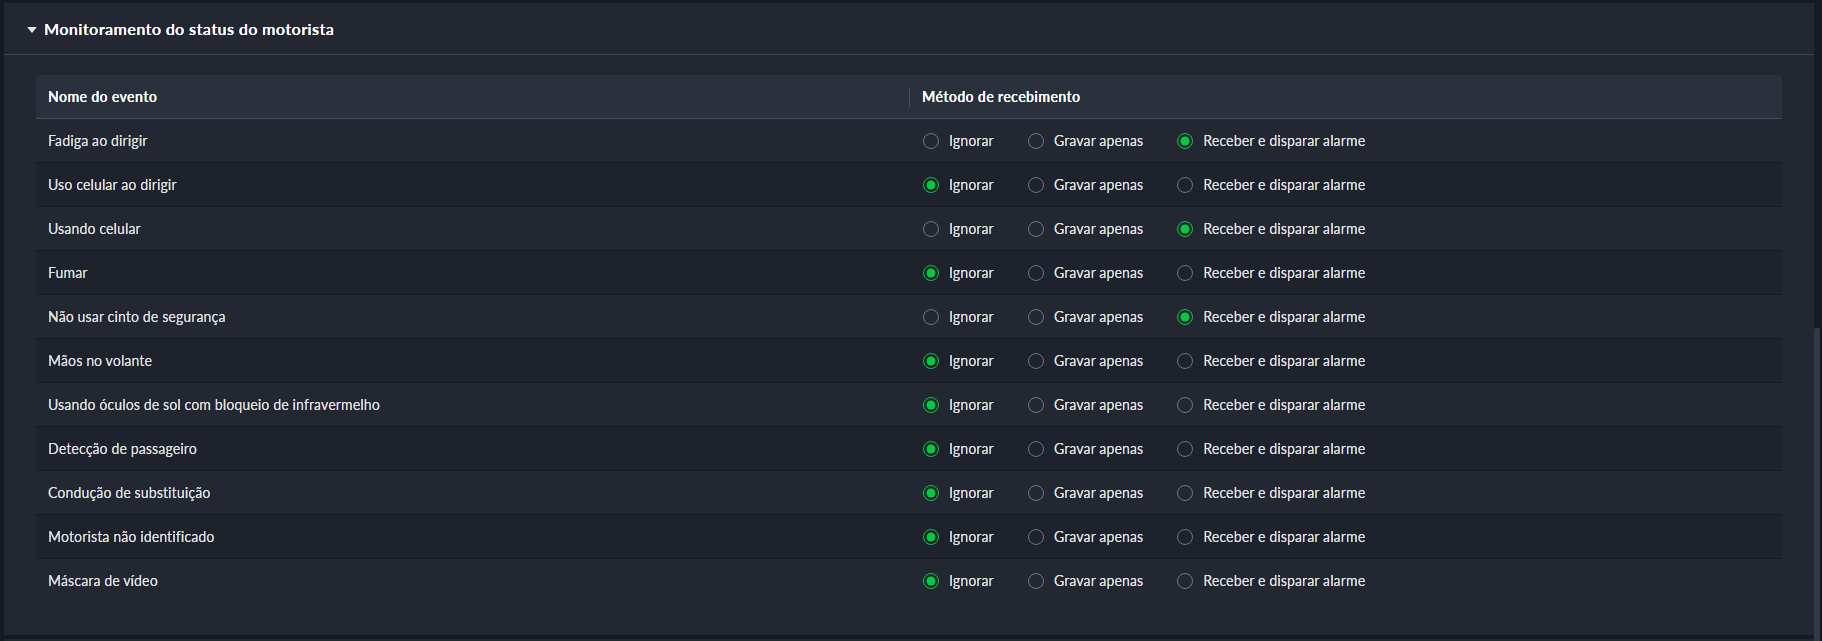
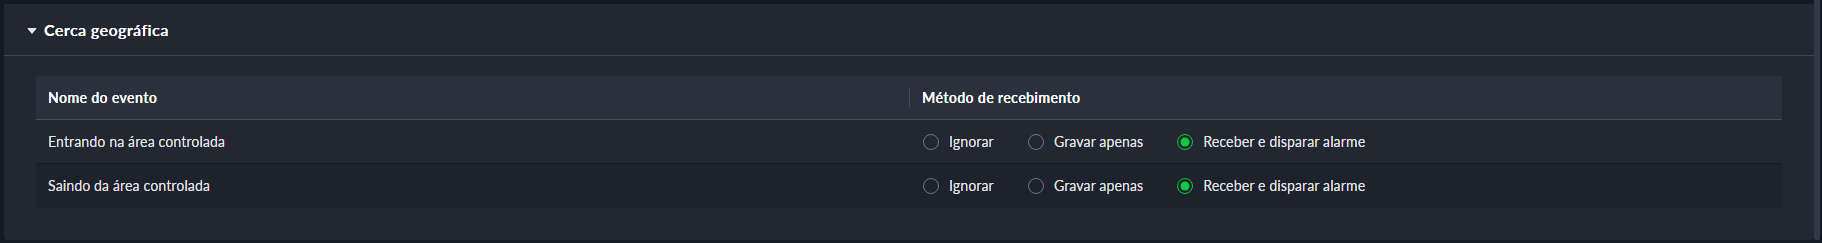
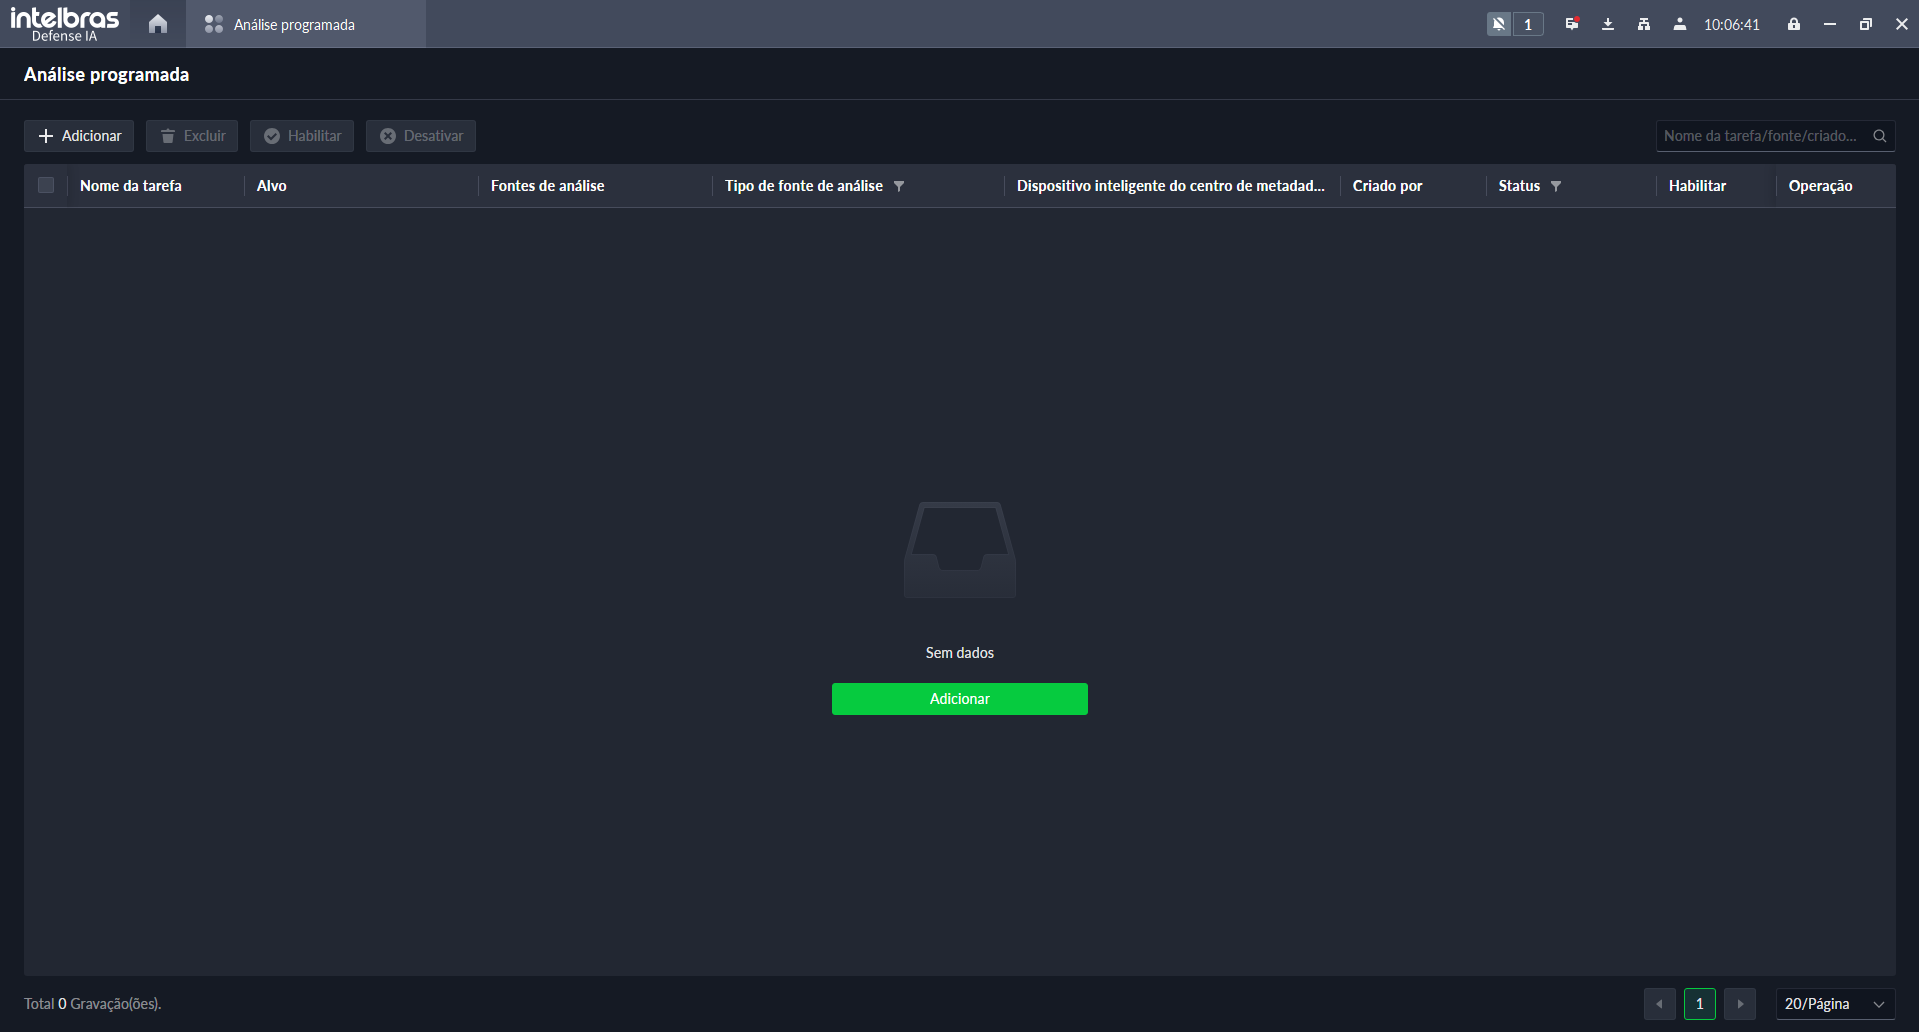
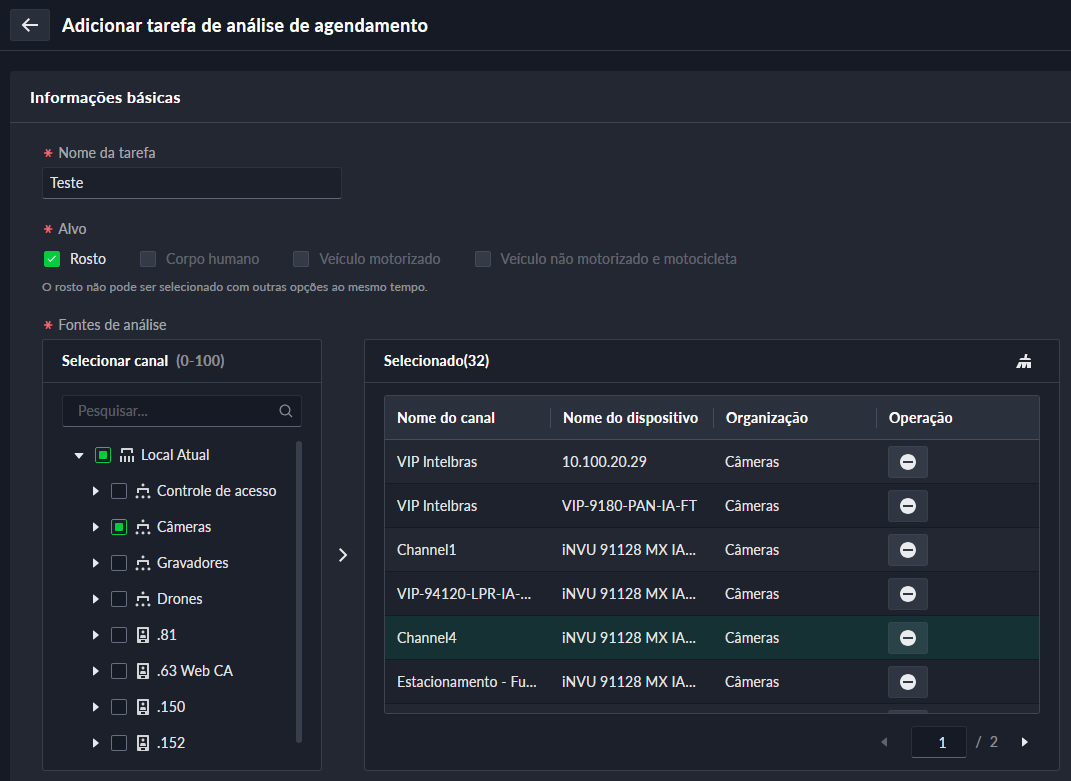
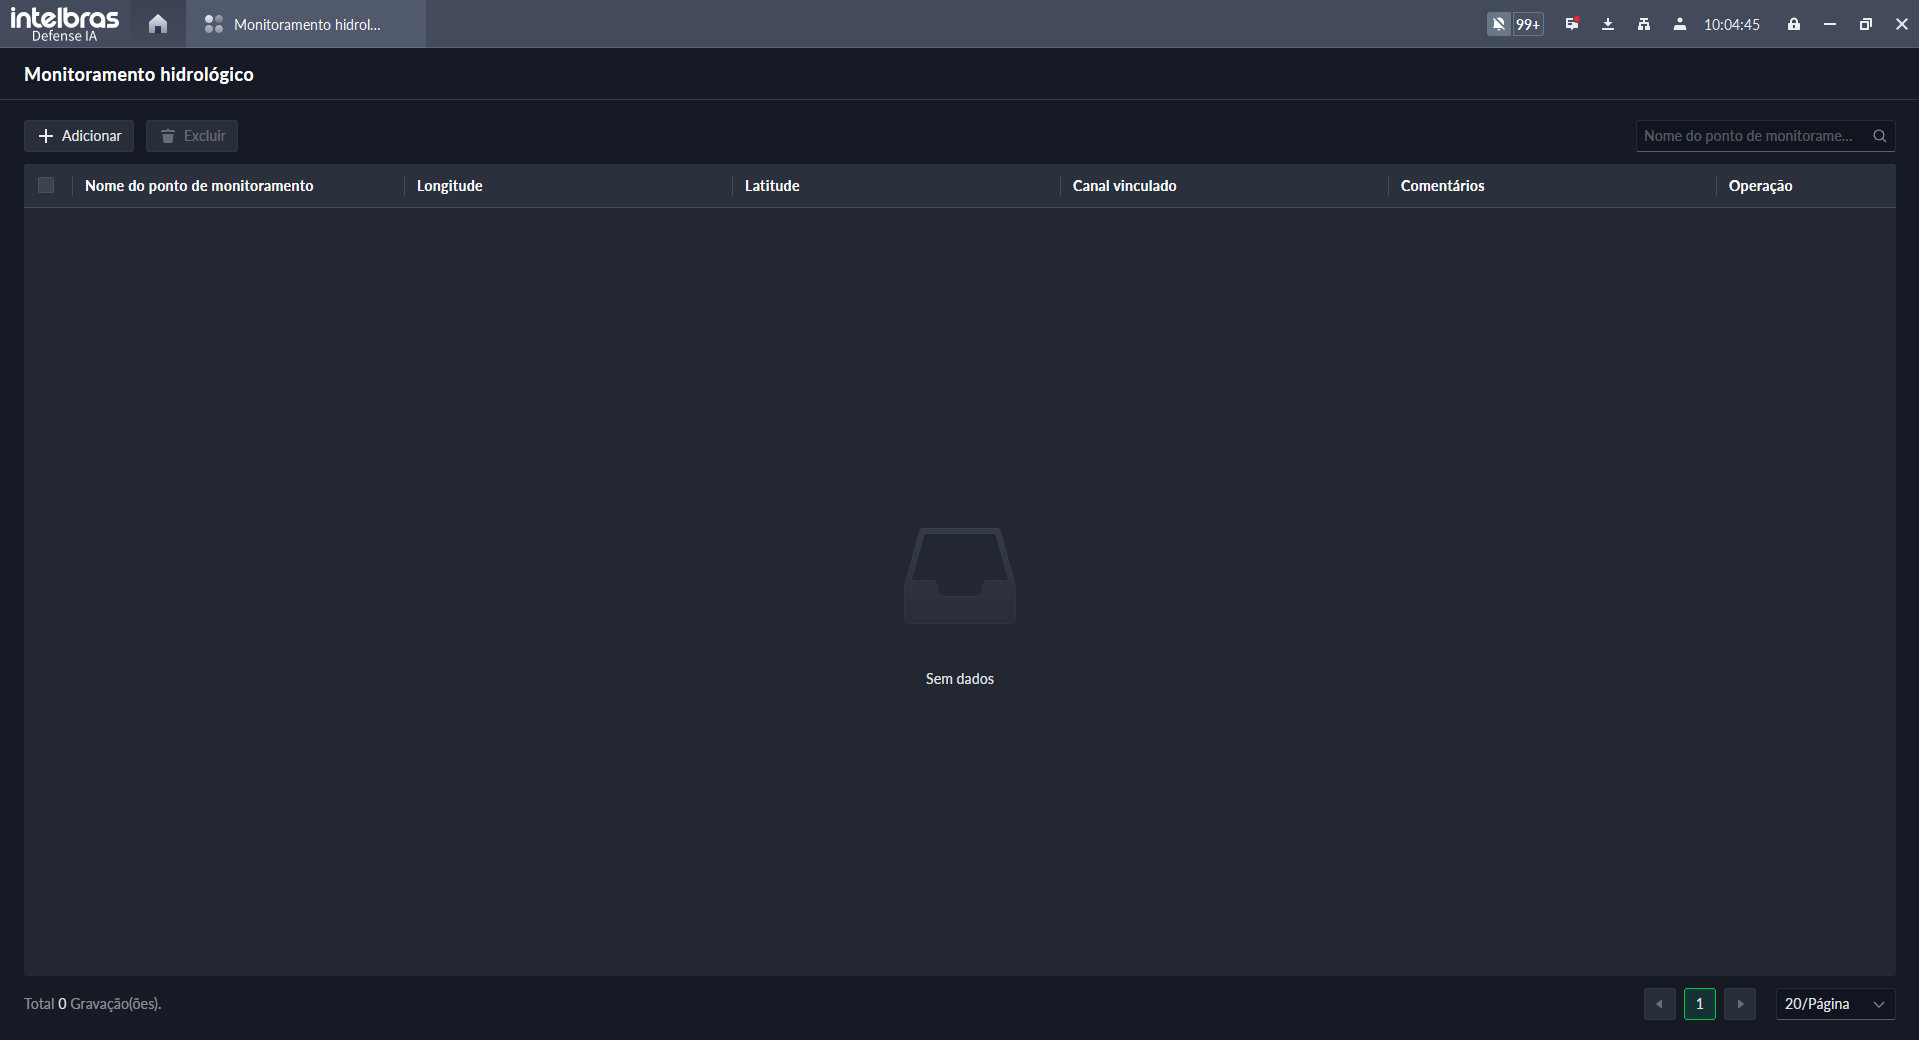
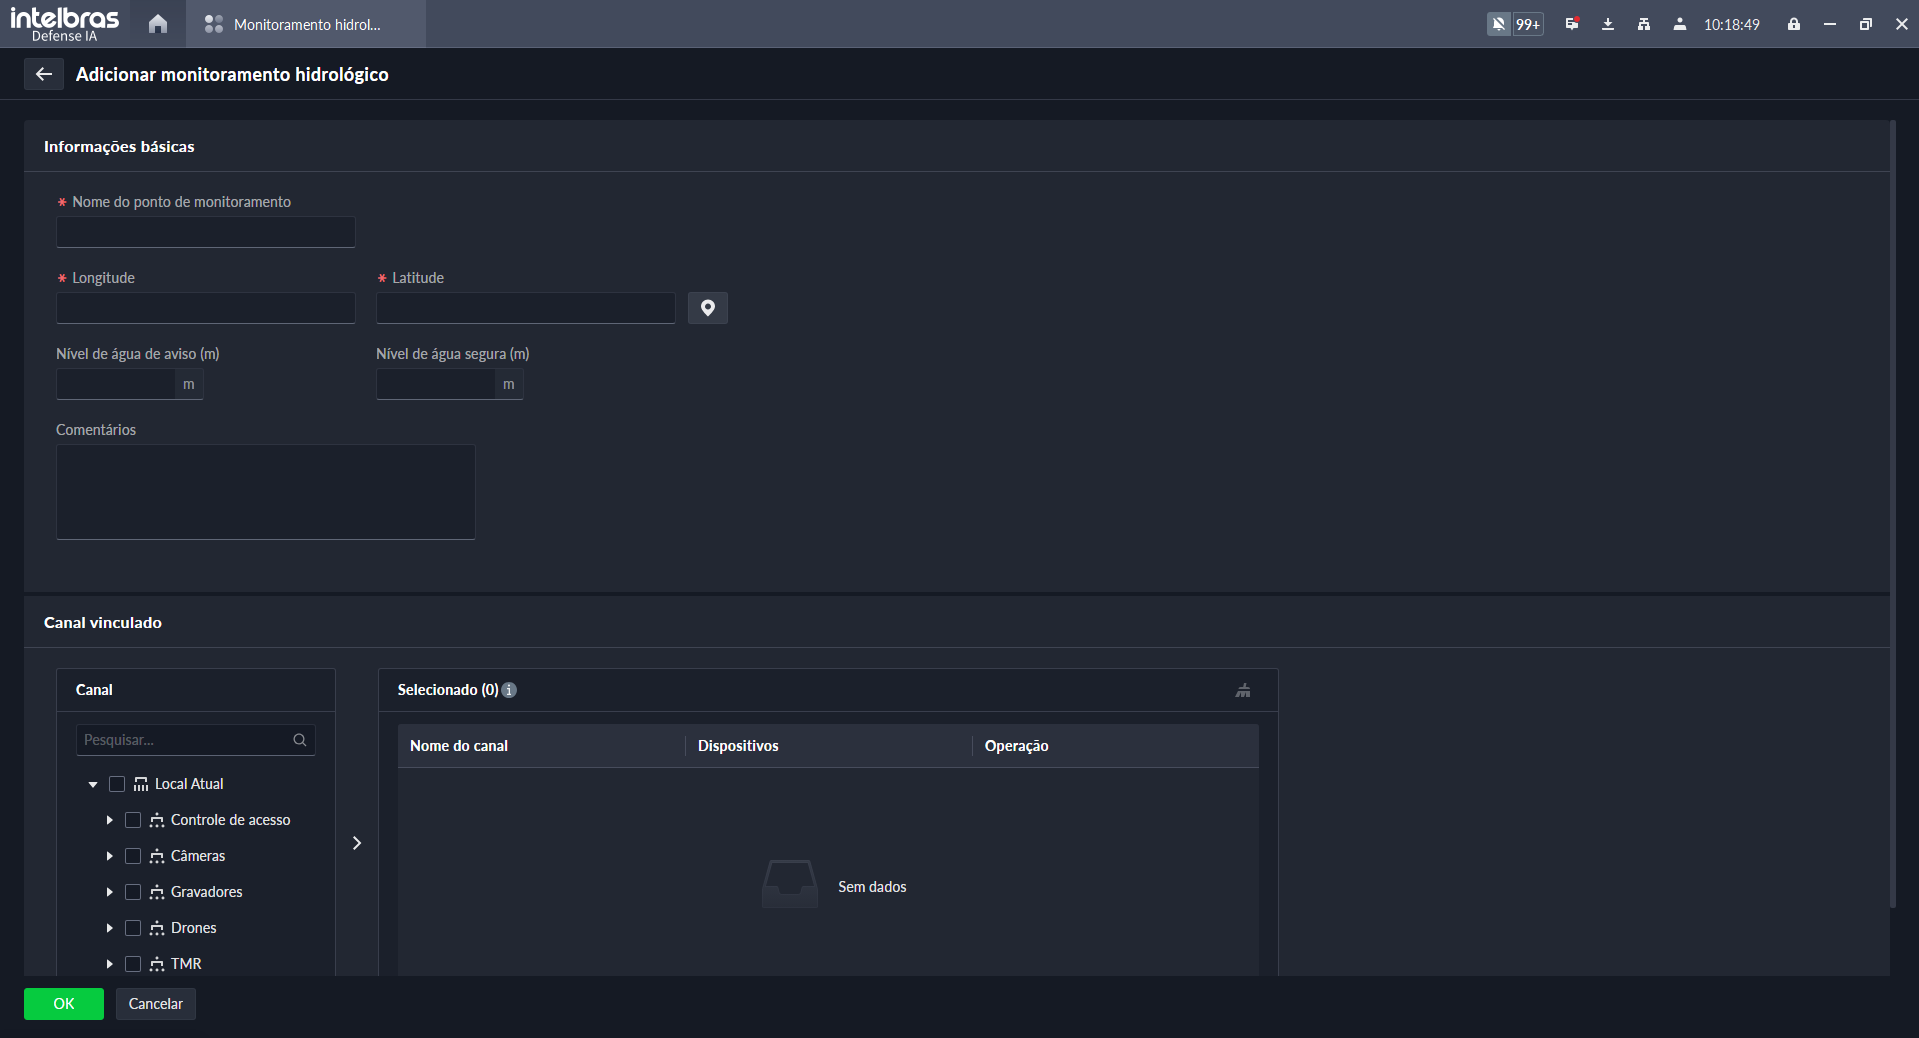
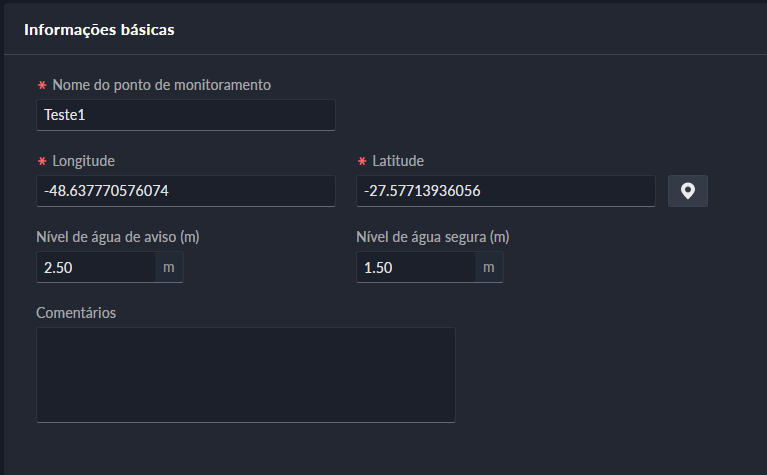
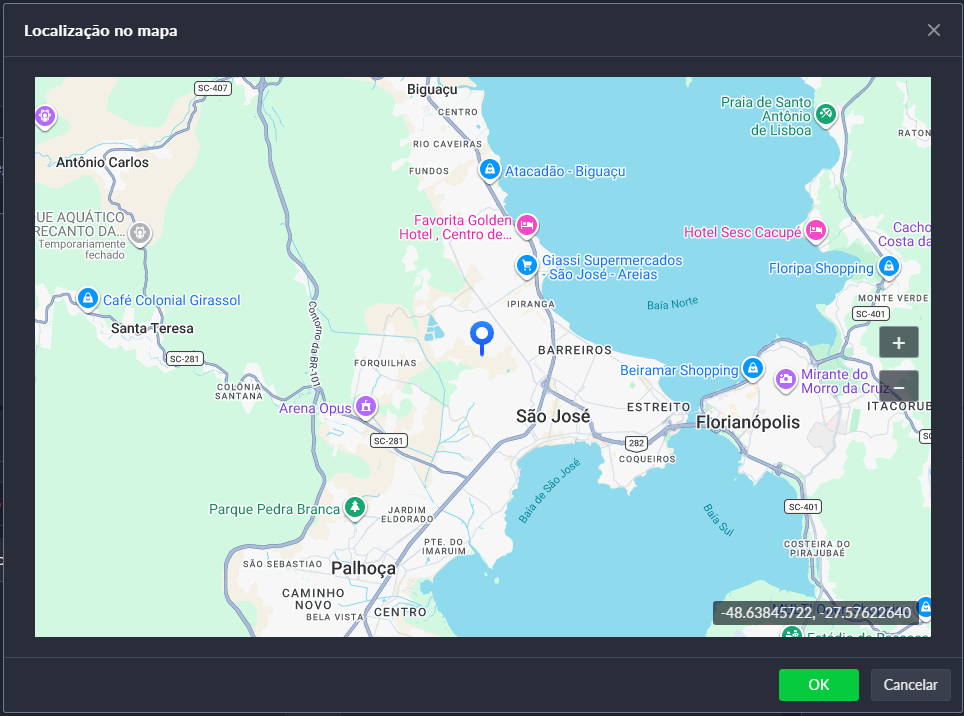
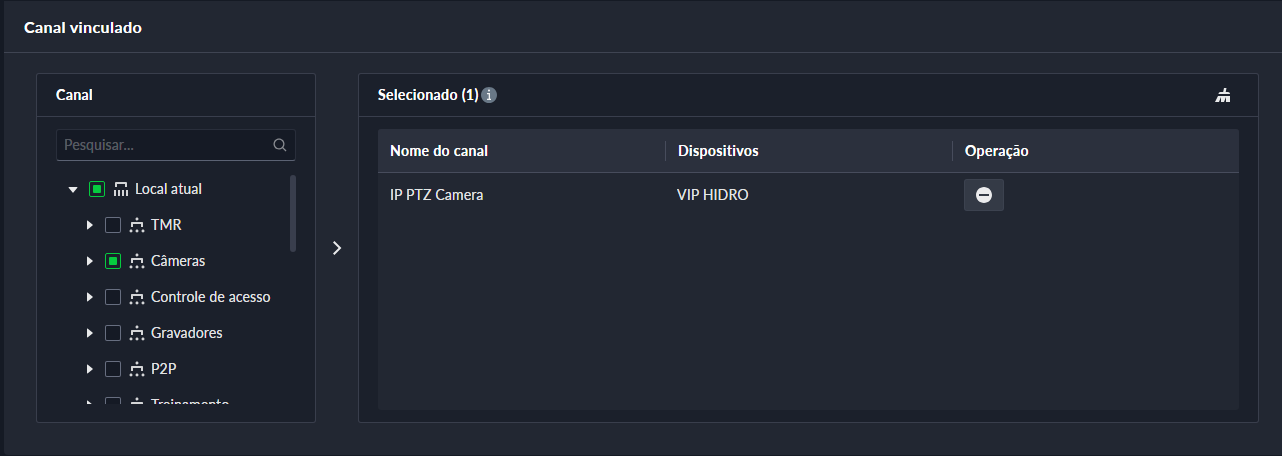
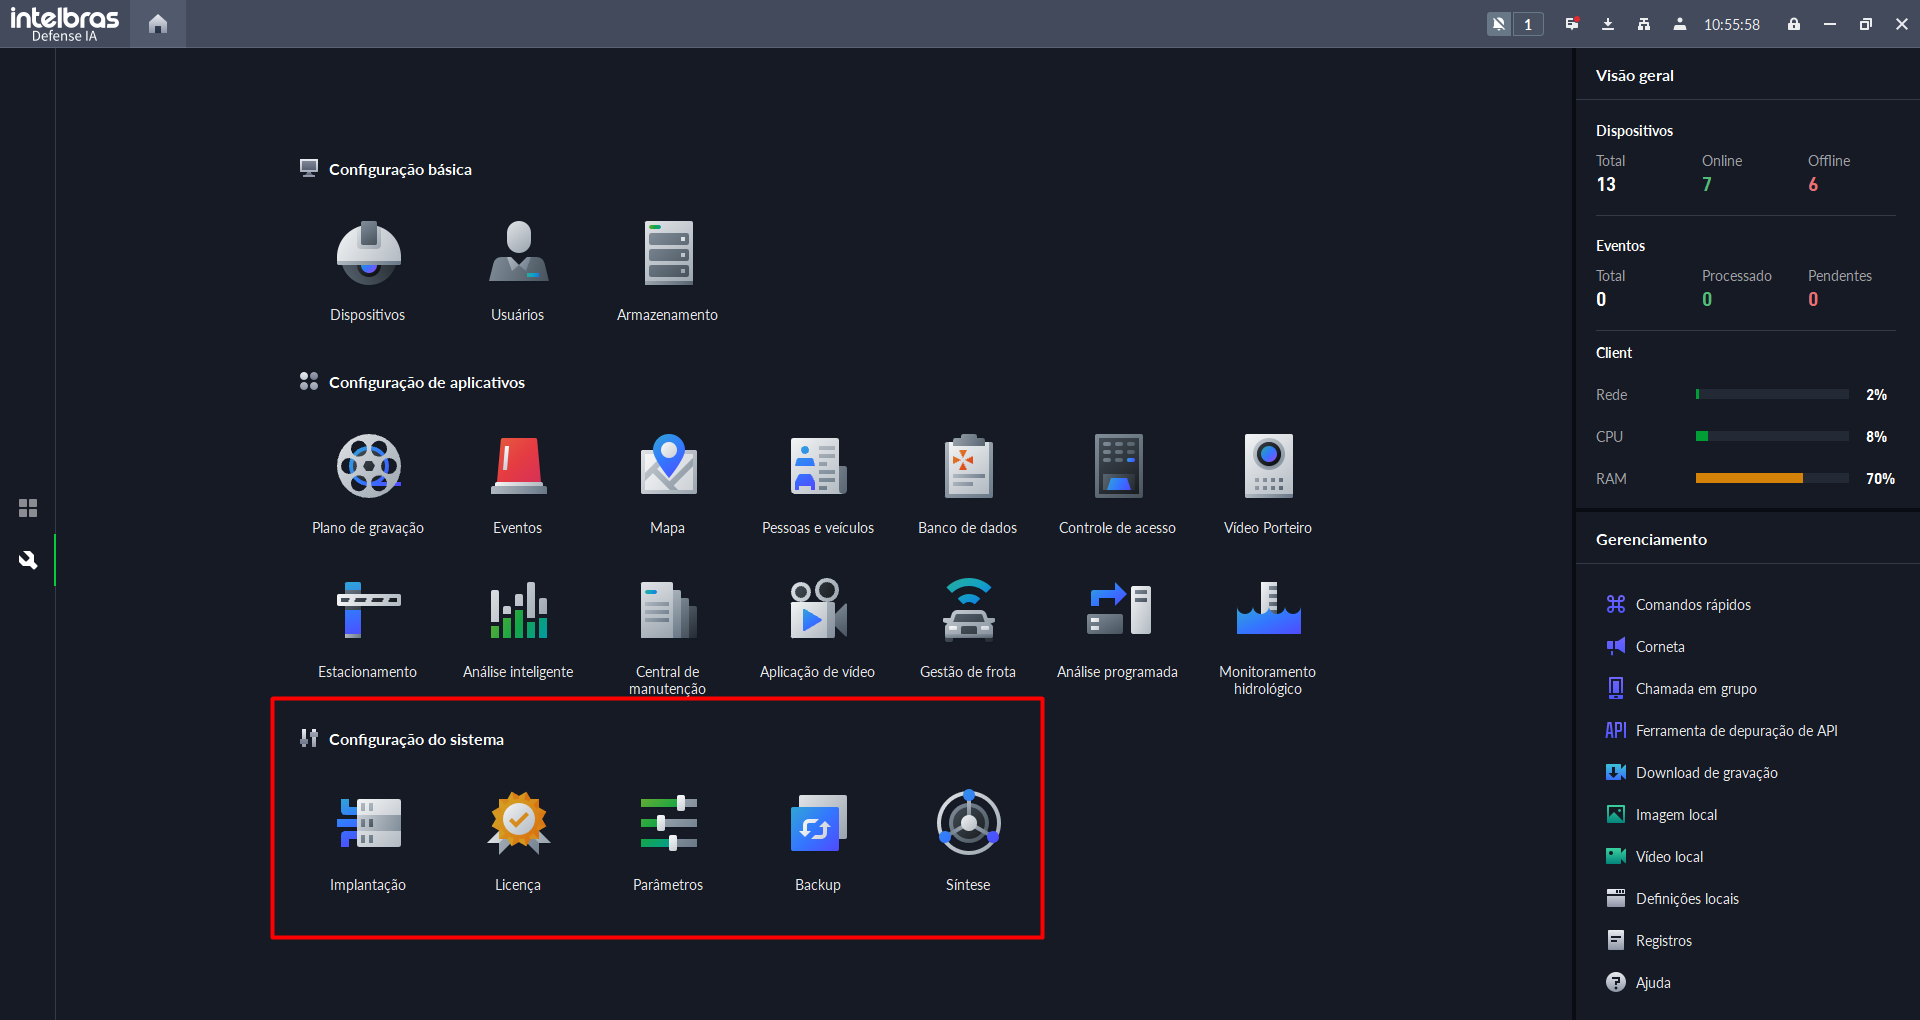
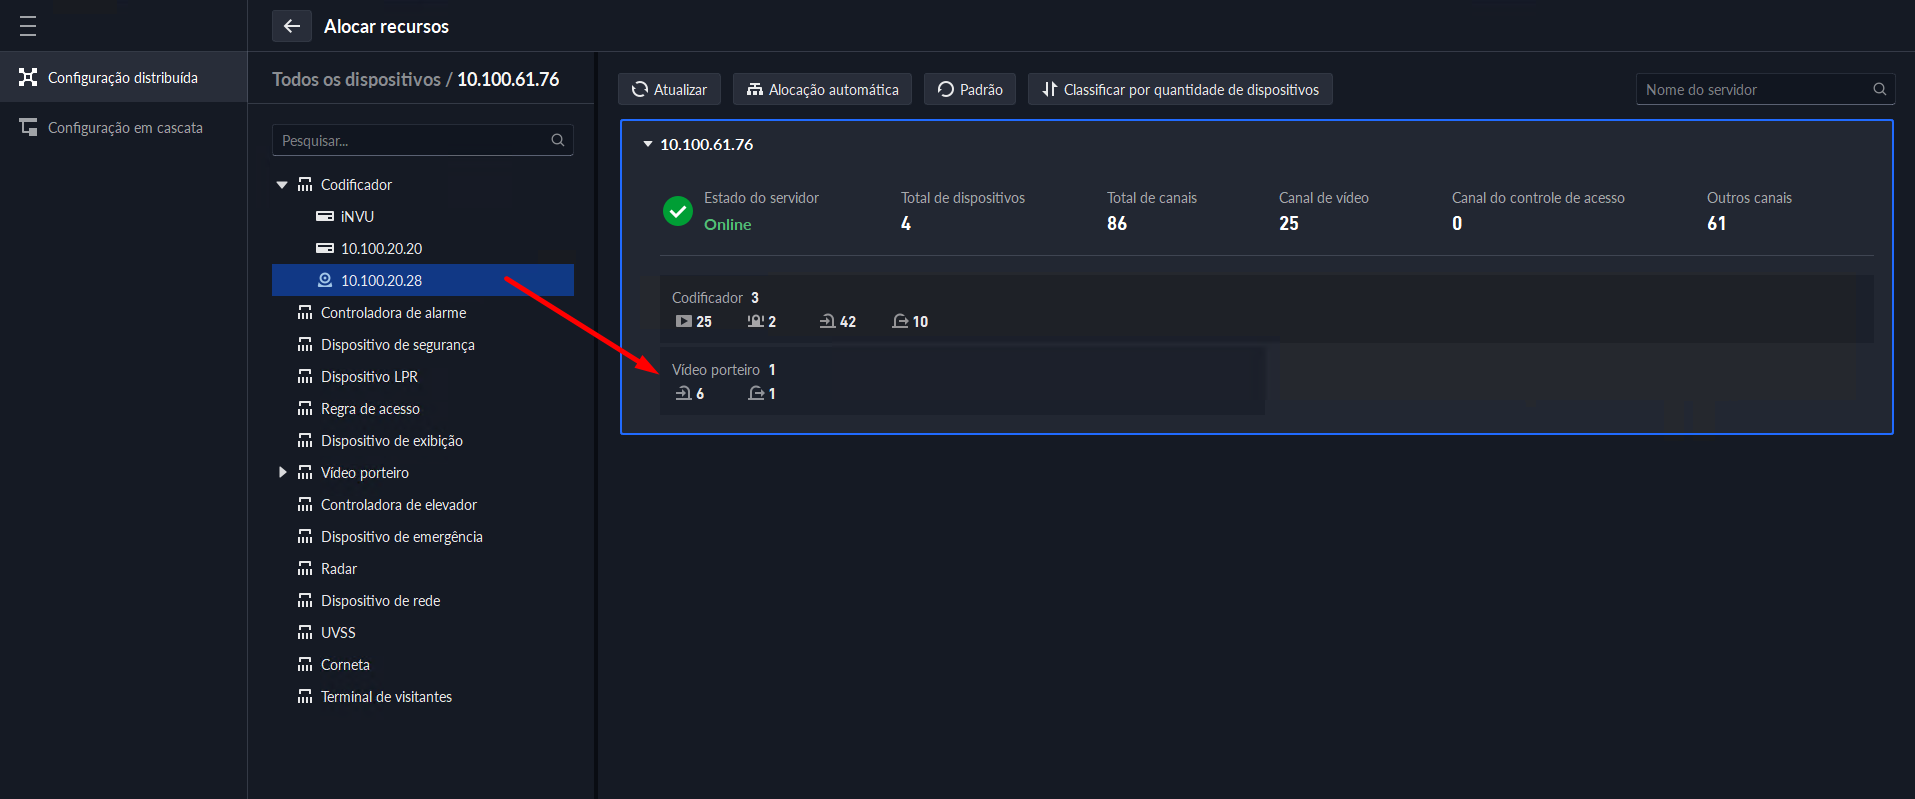
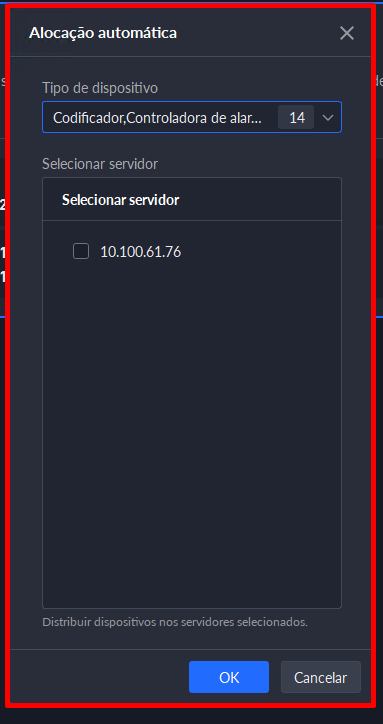
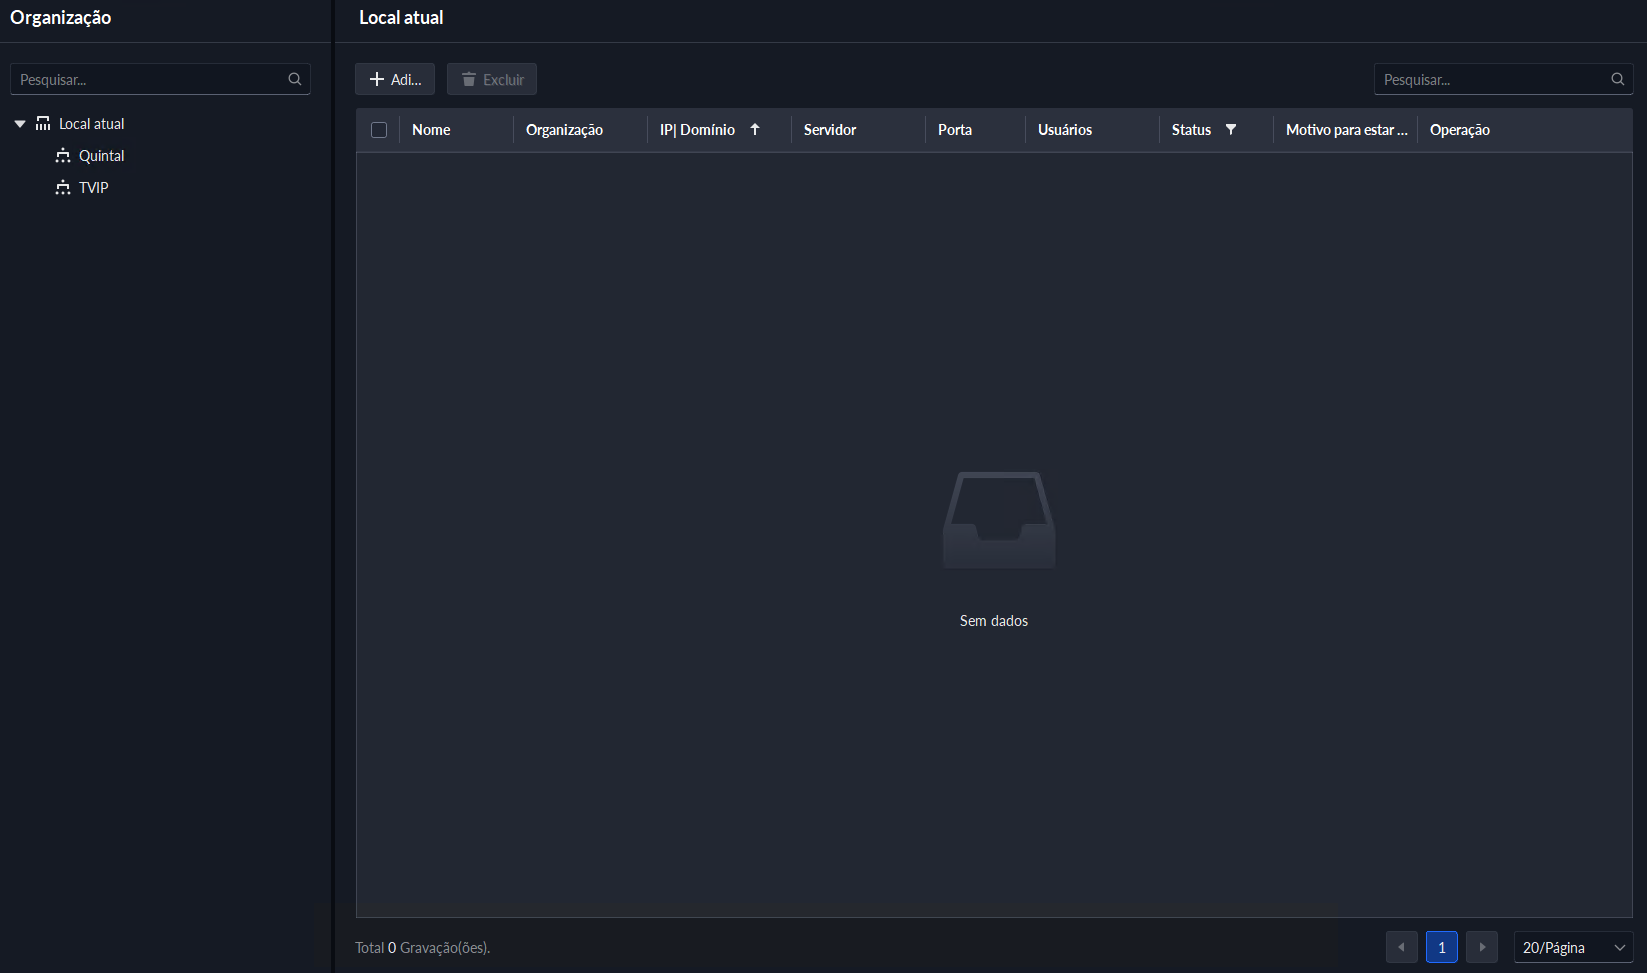
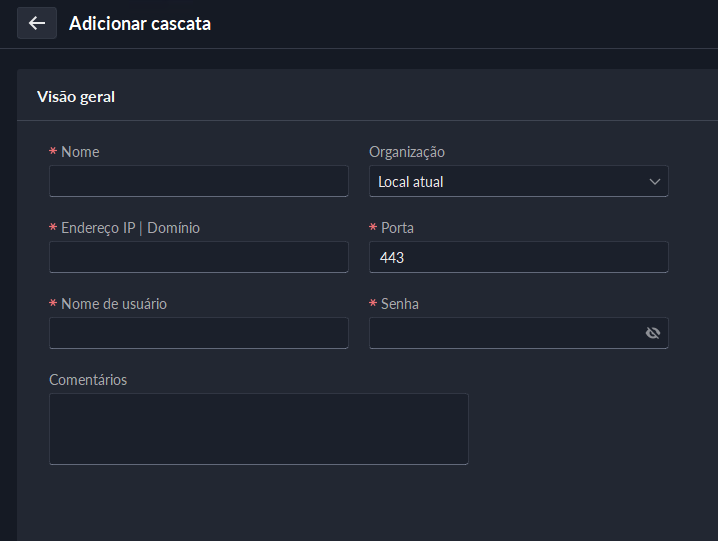
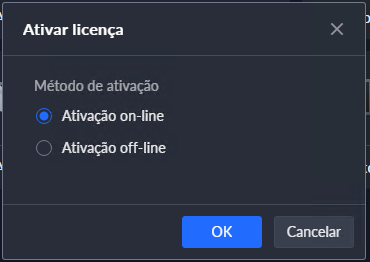
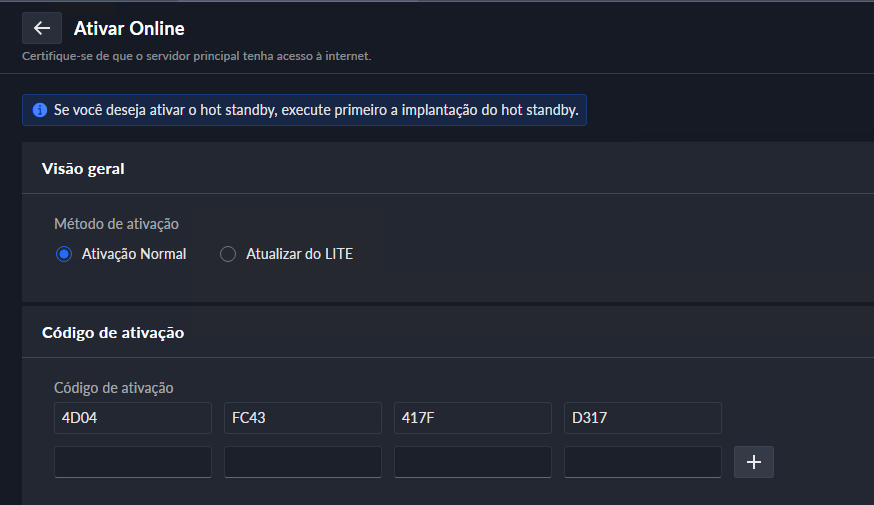
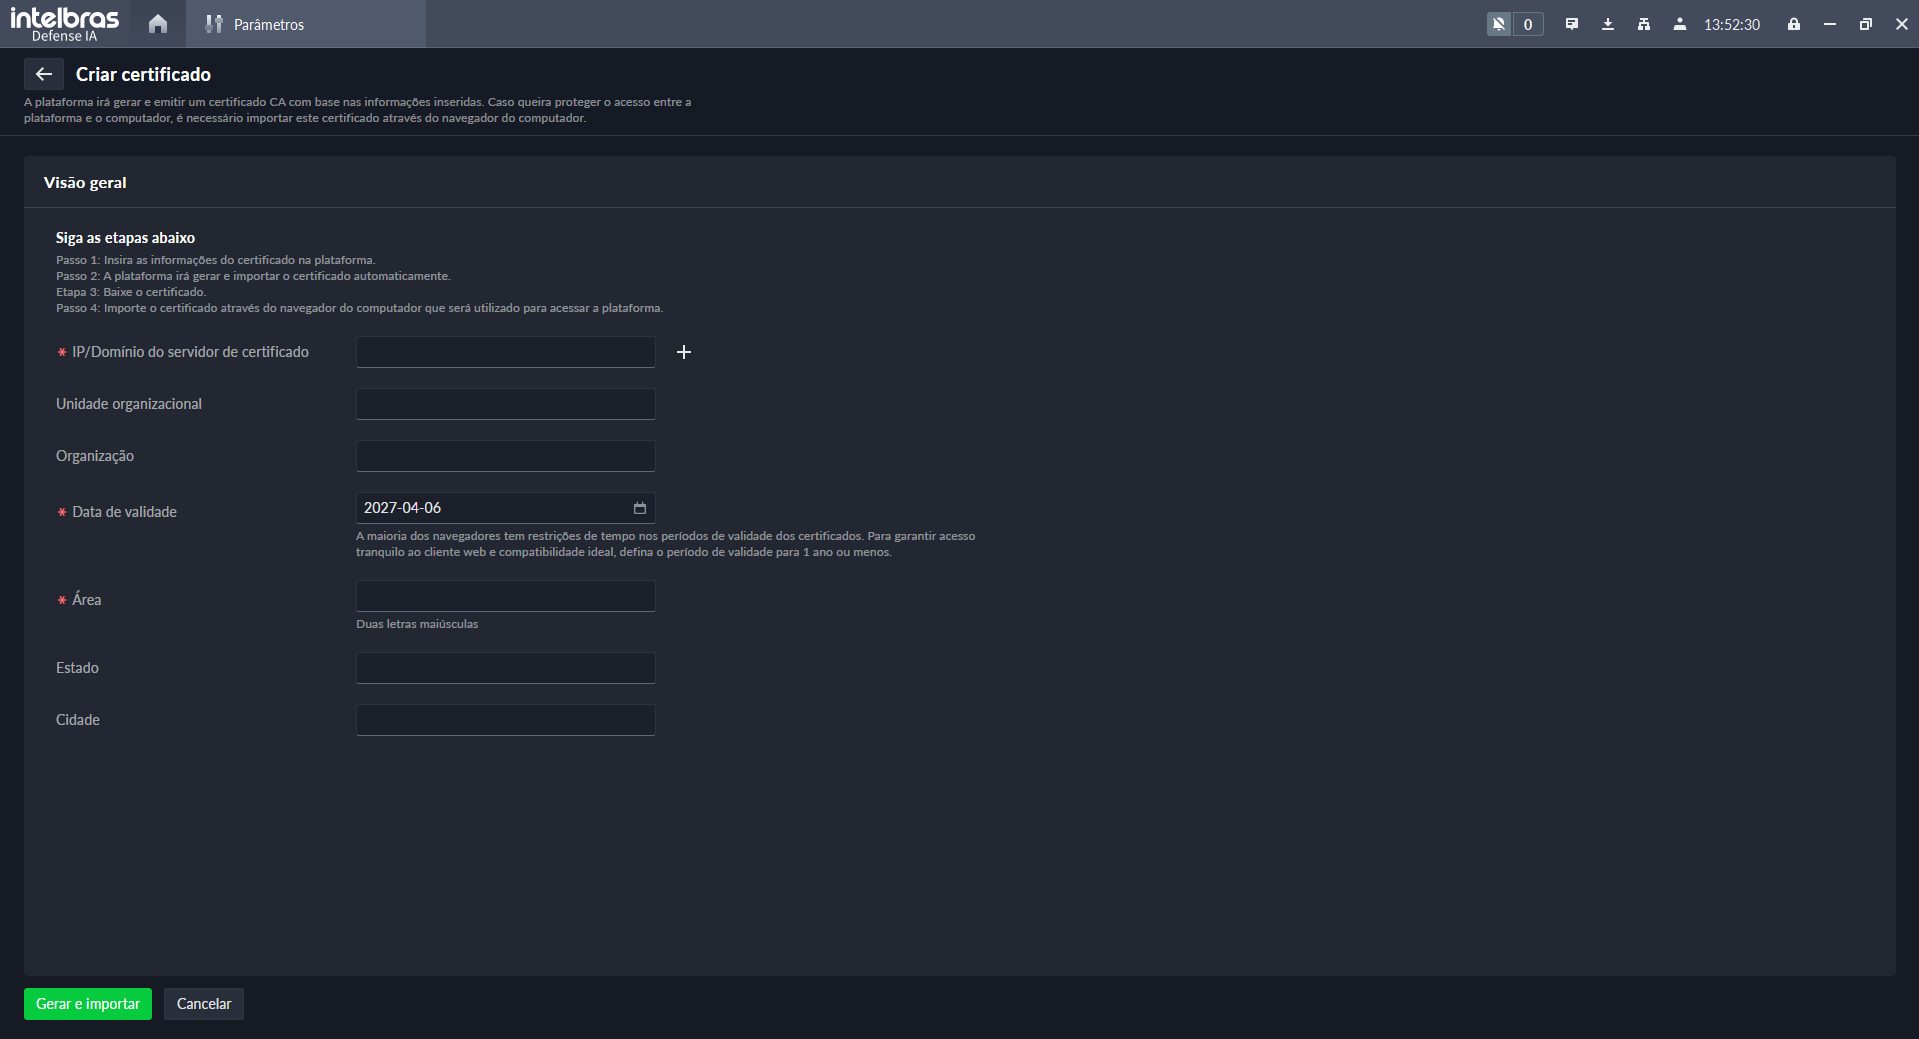
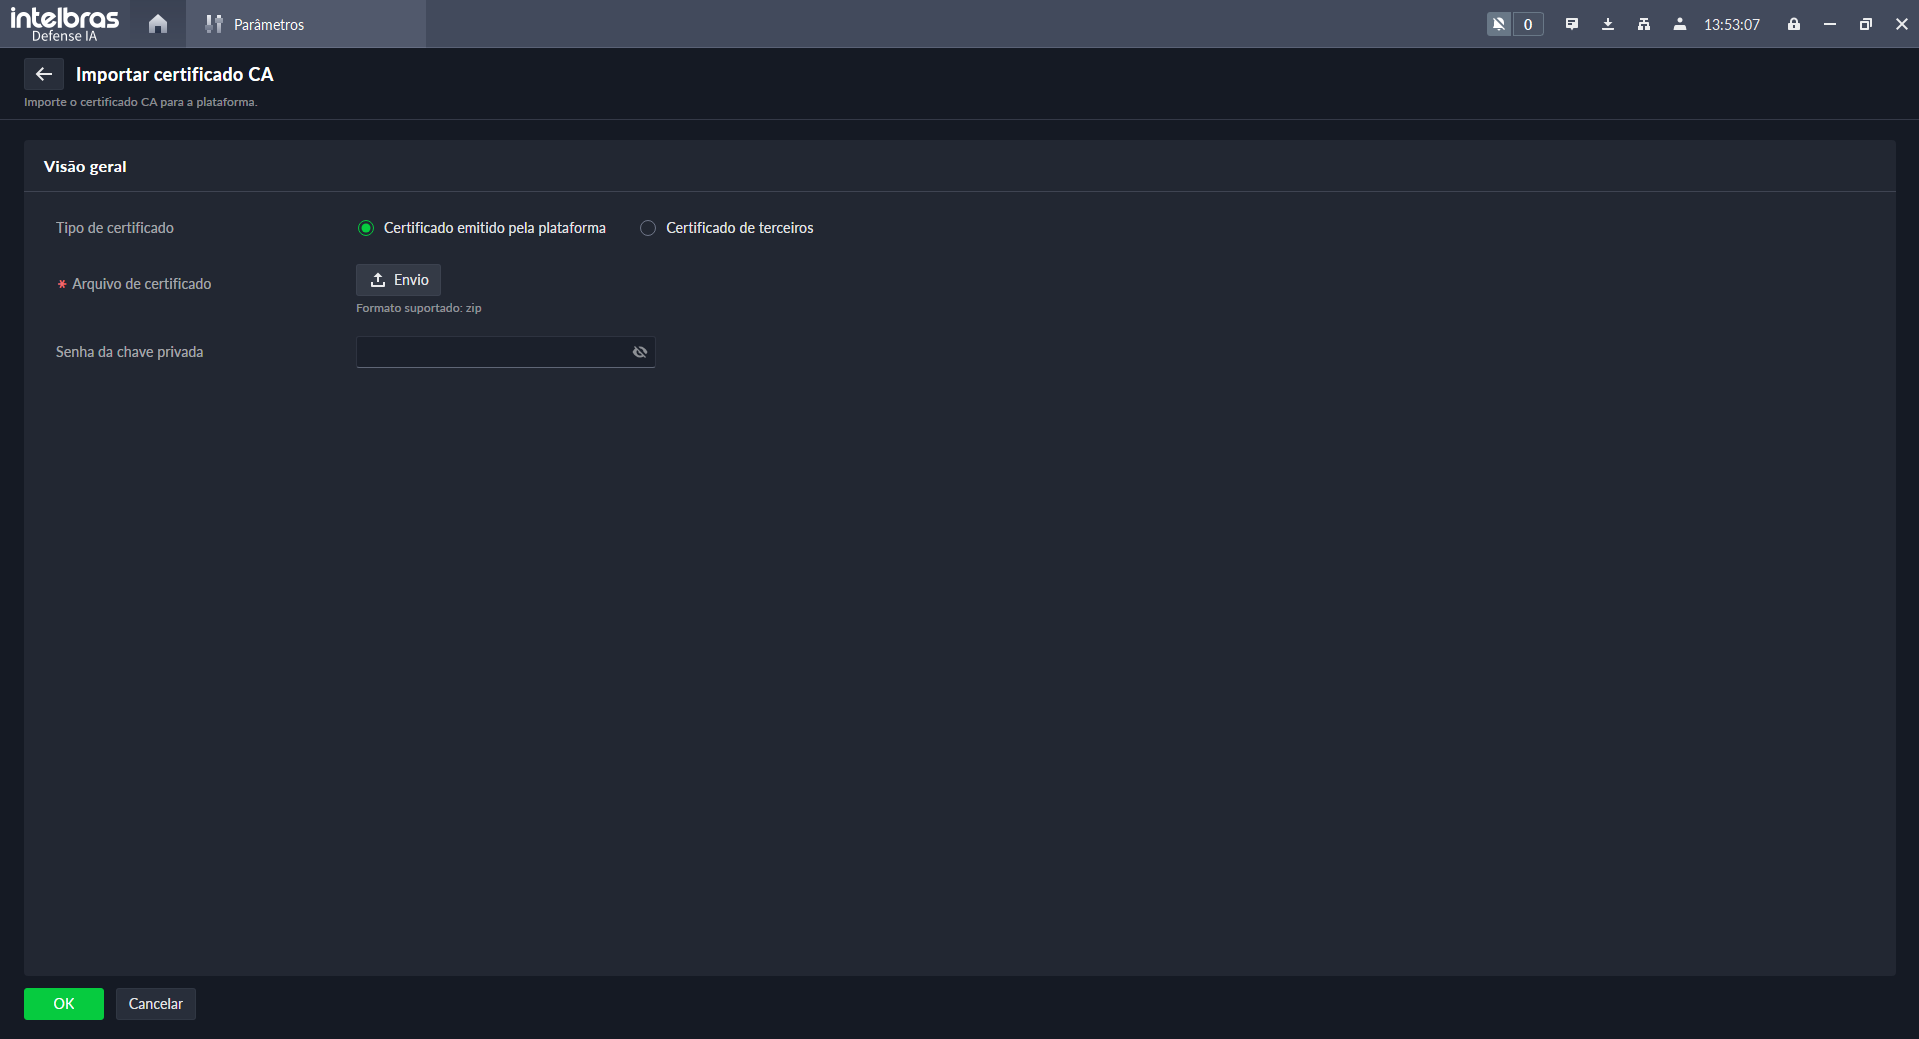
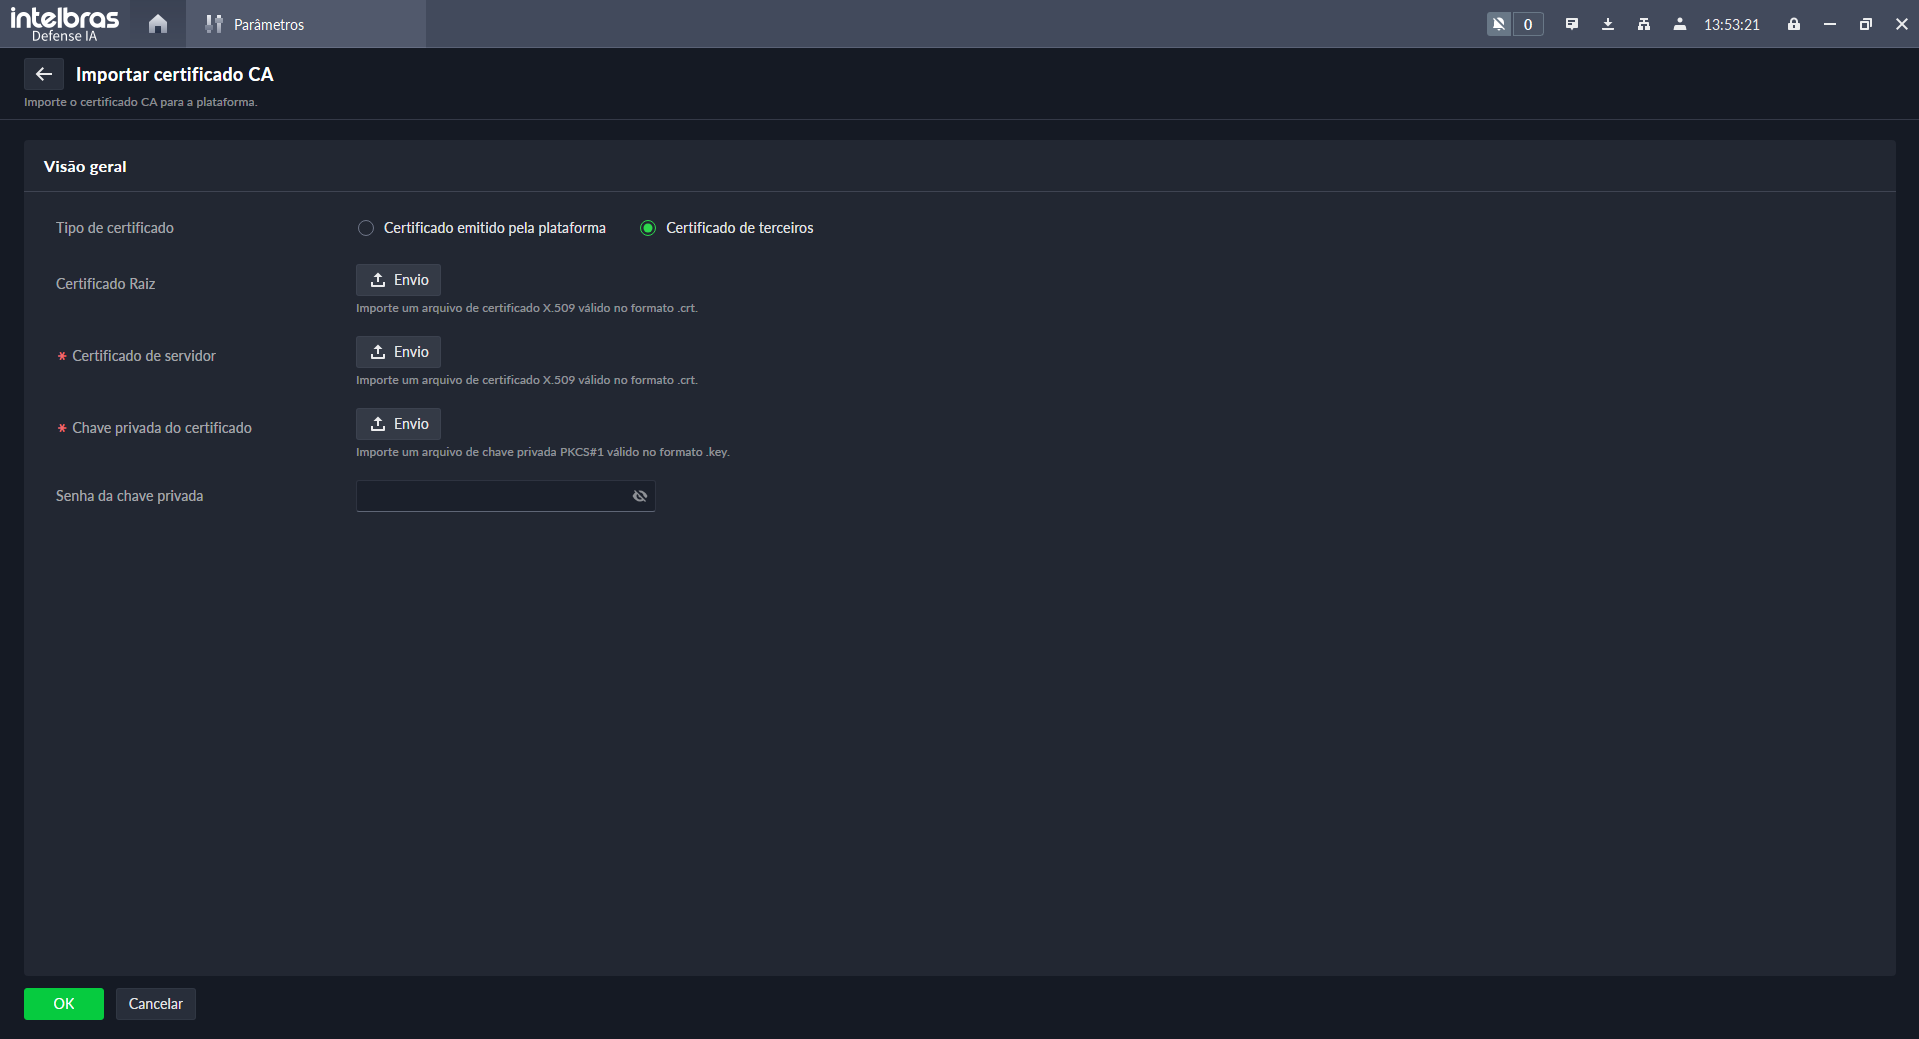
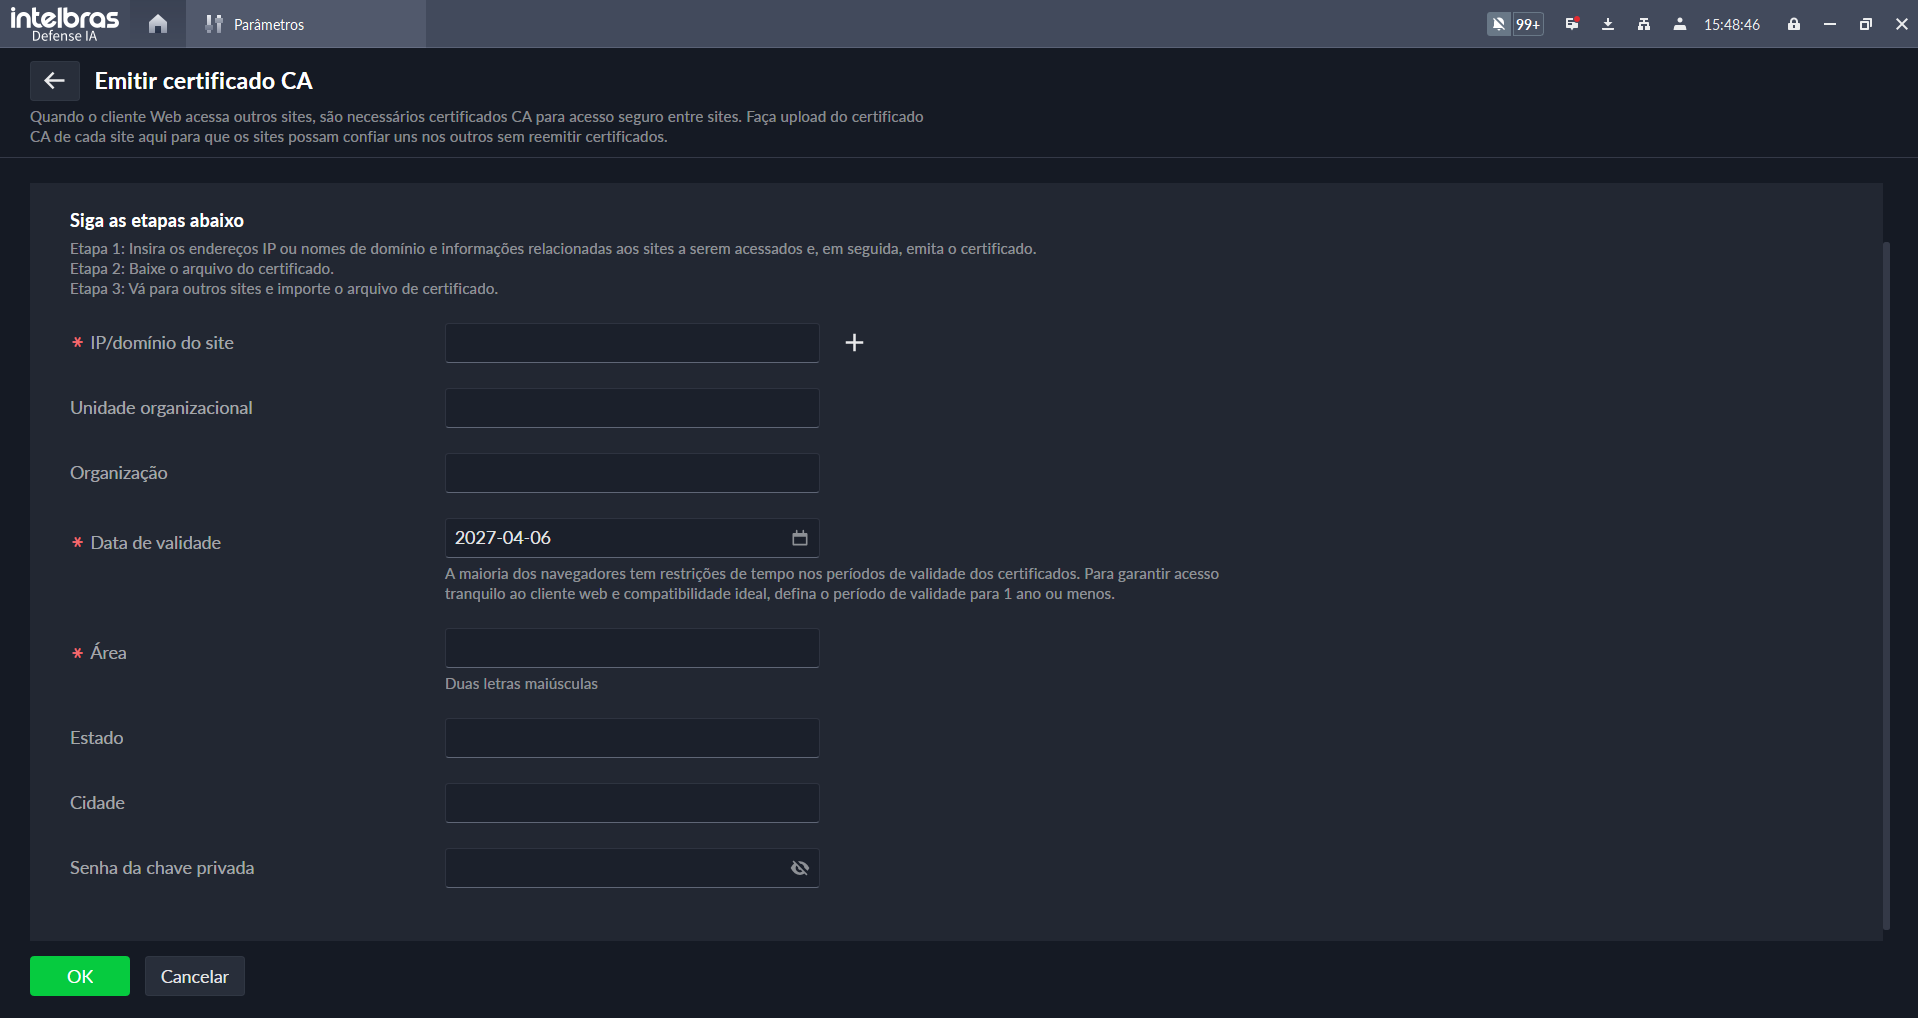
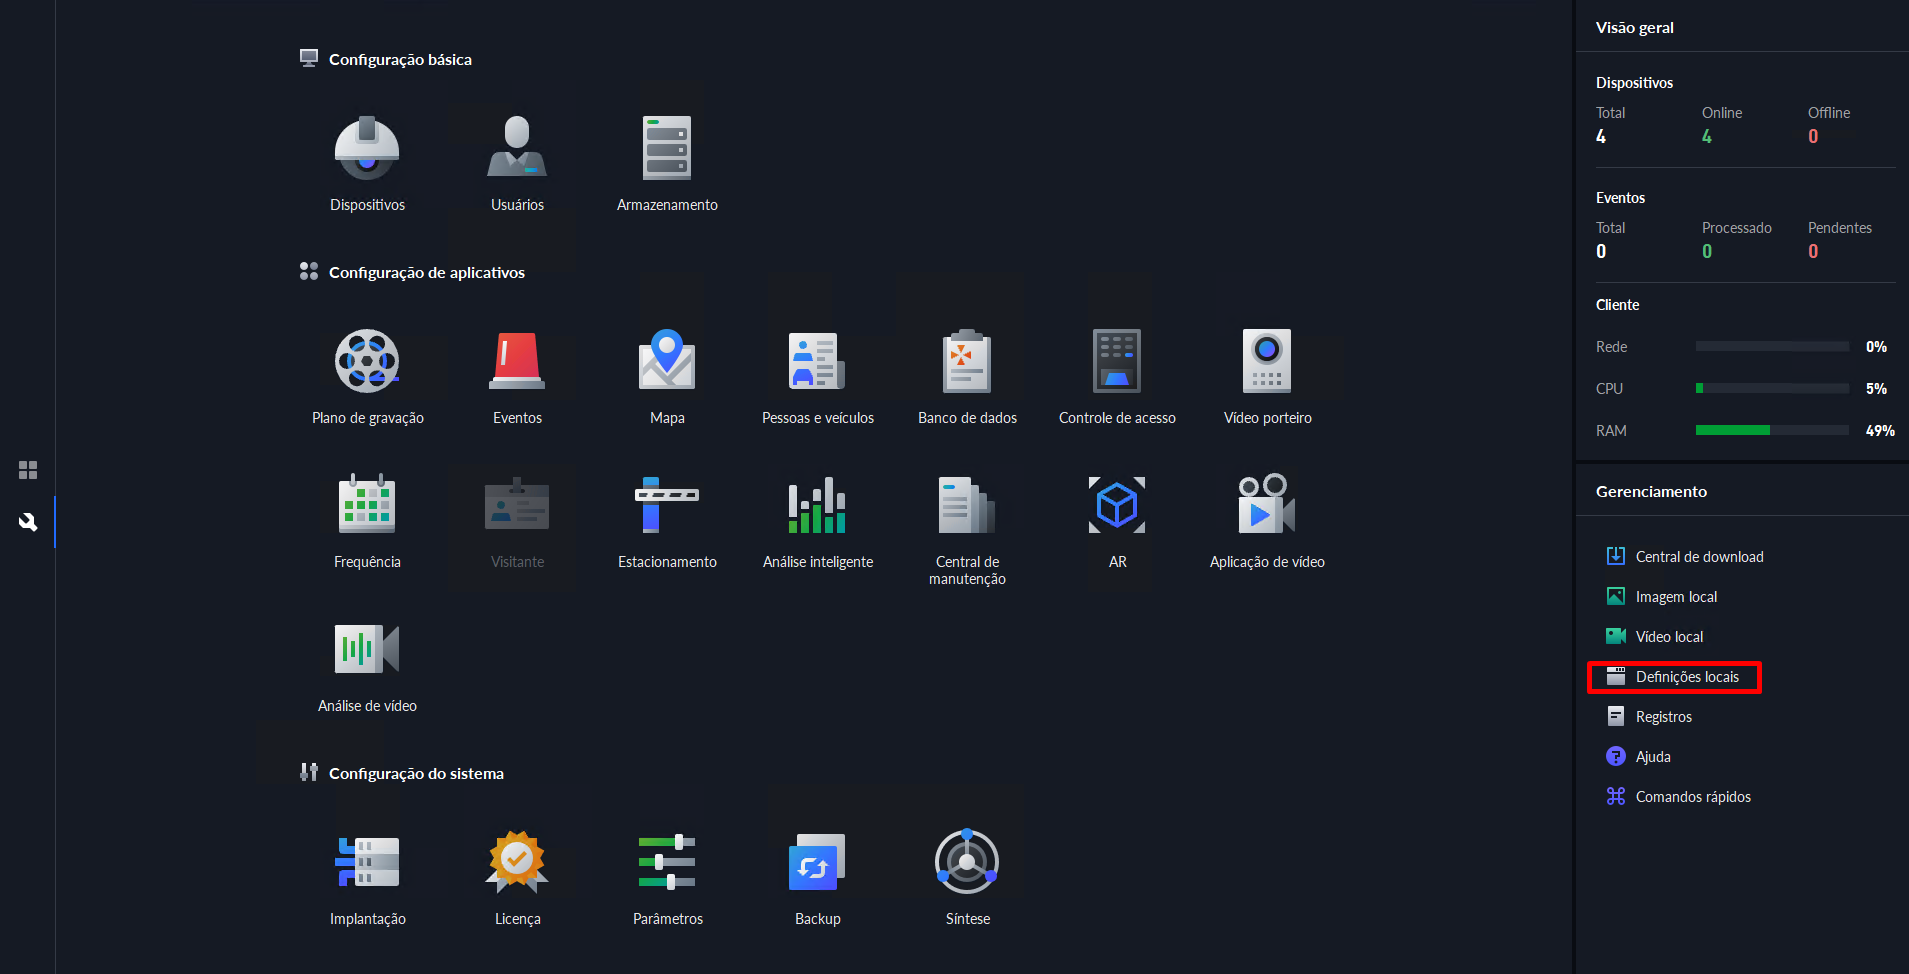
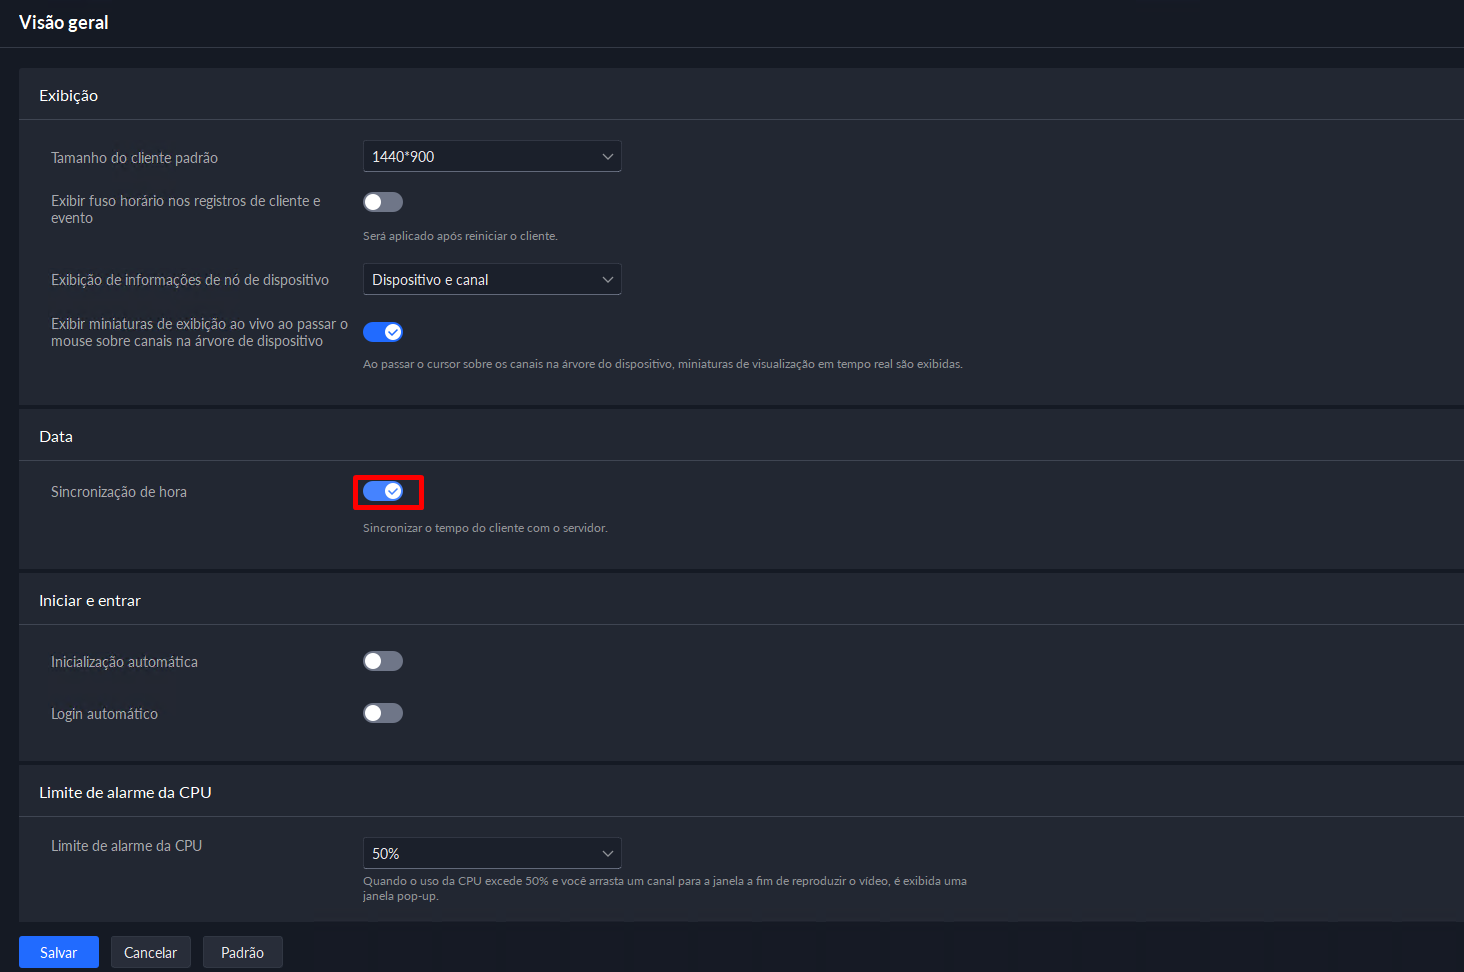
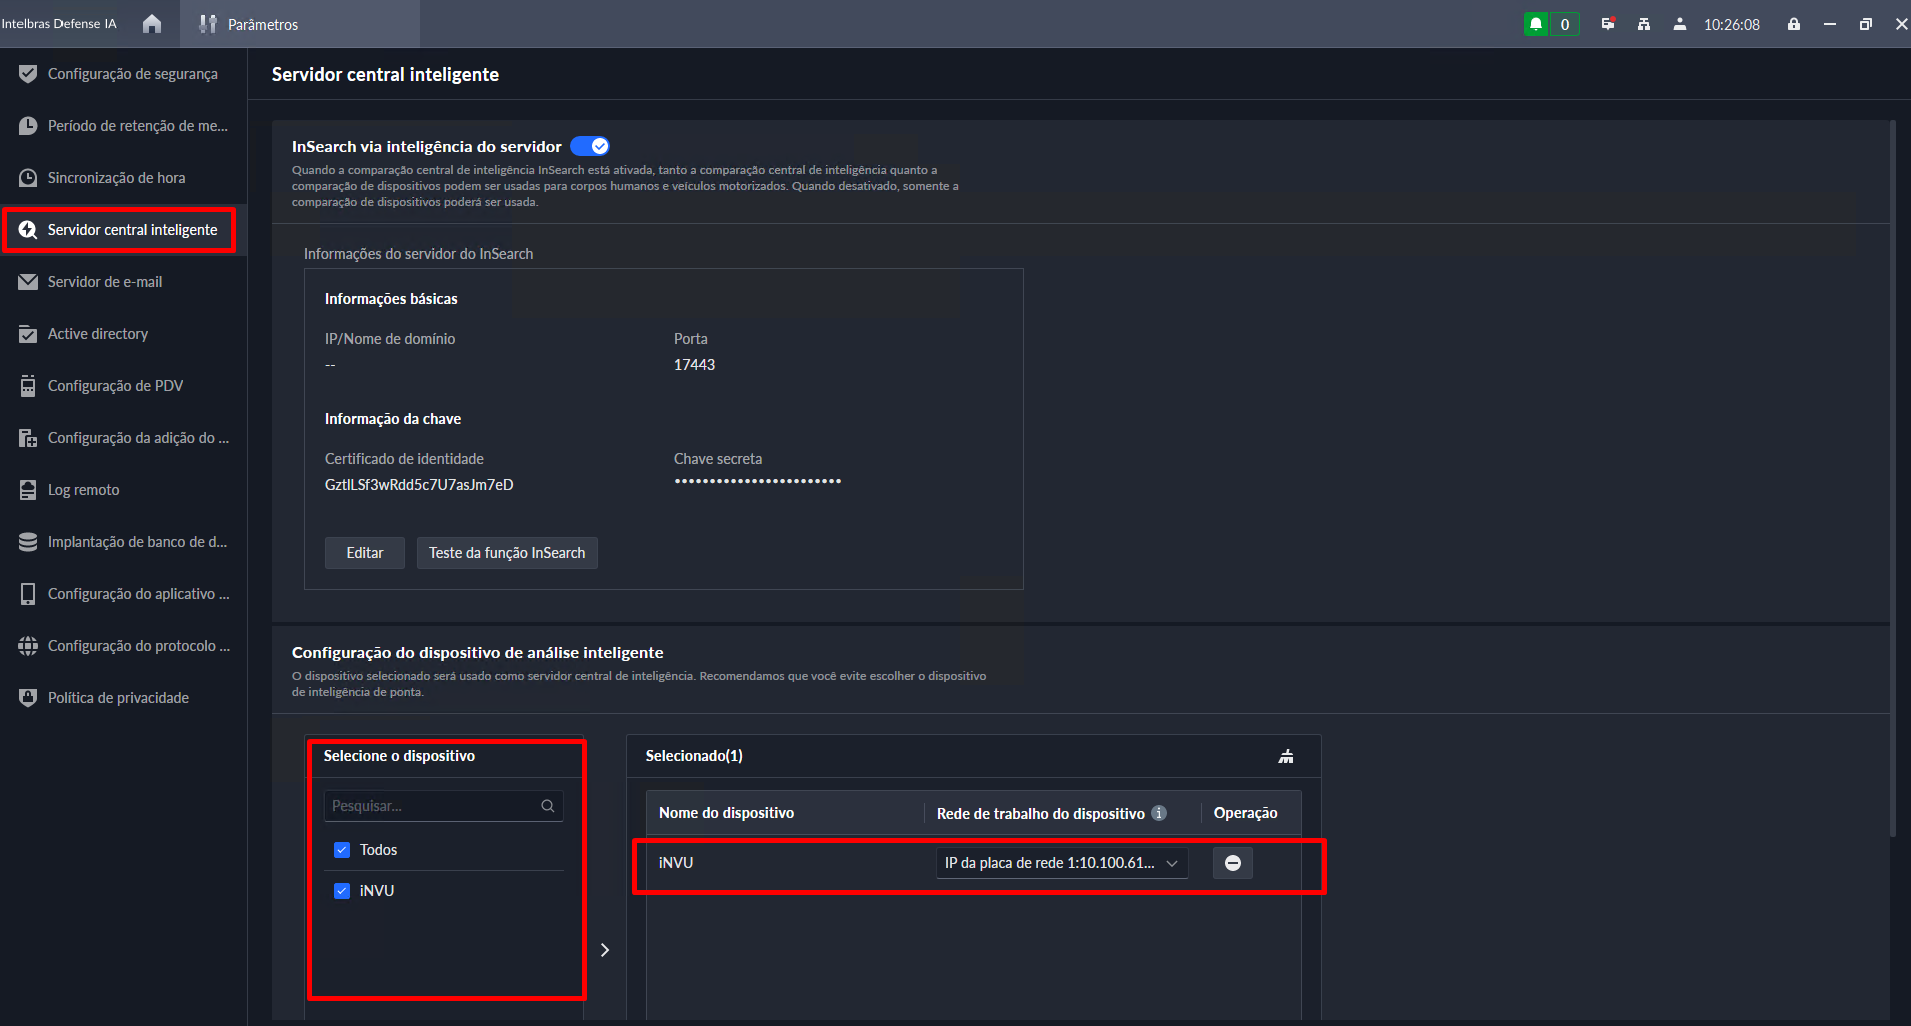
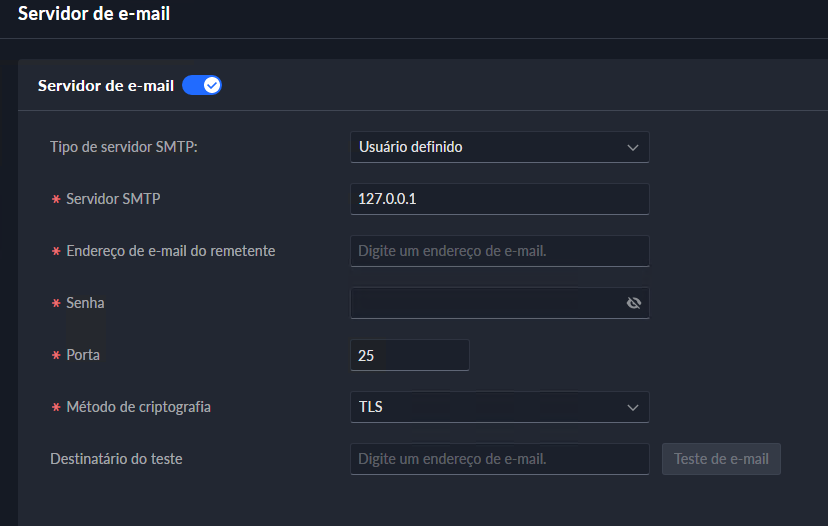
 para habilitar a configuração de SNMP Trap, e então você poderá configurar as informações de trap do dispositivo
conectado por SNMP.
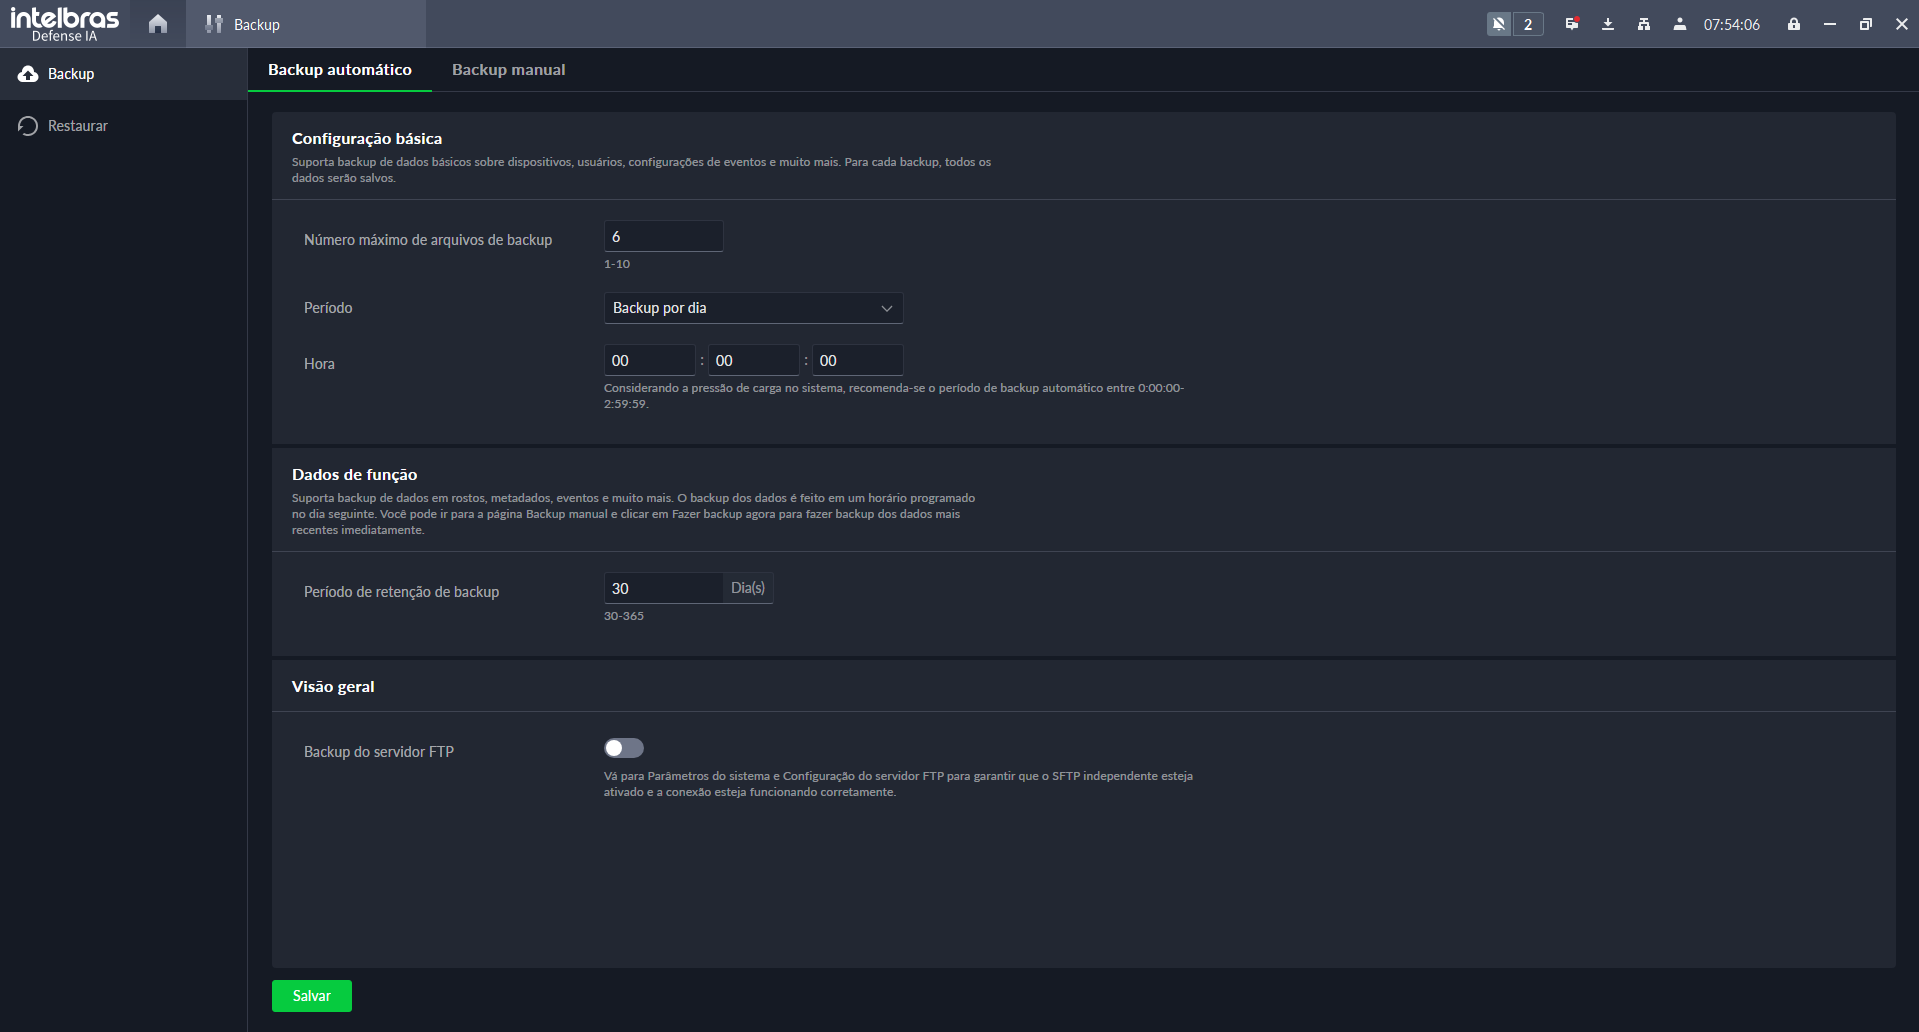
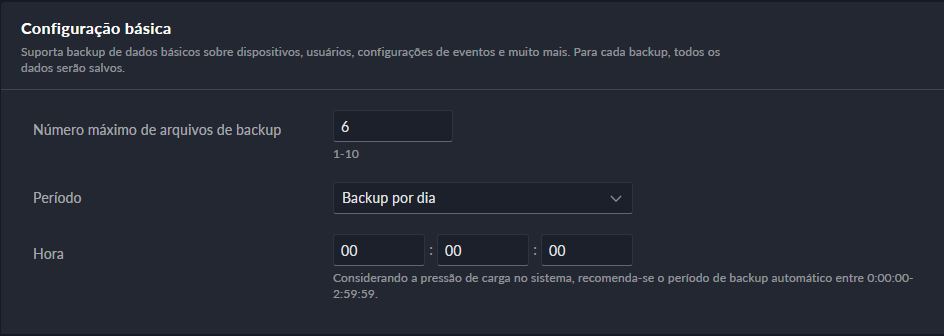
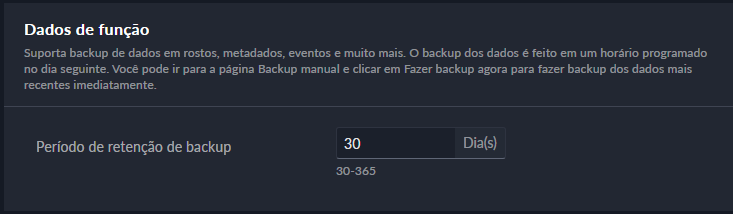
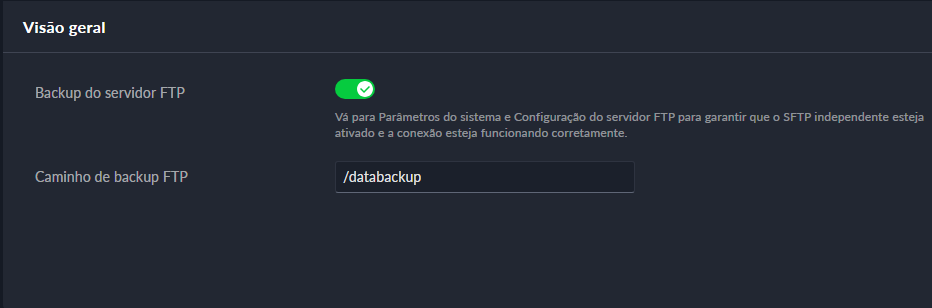
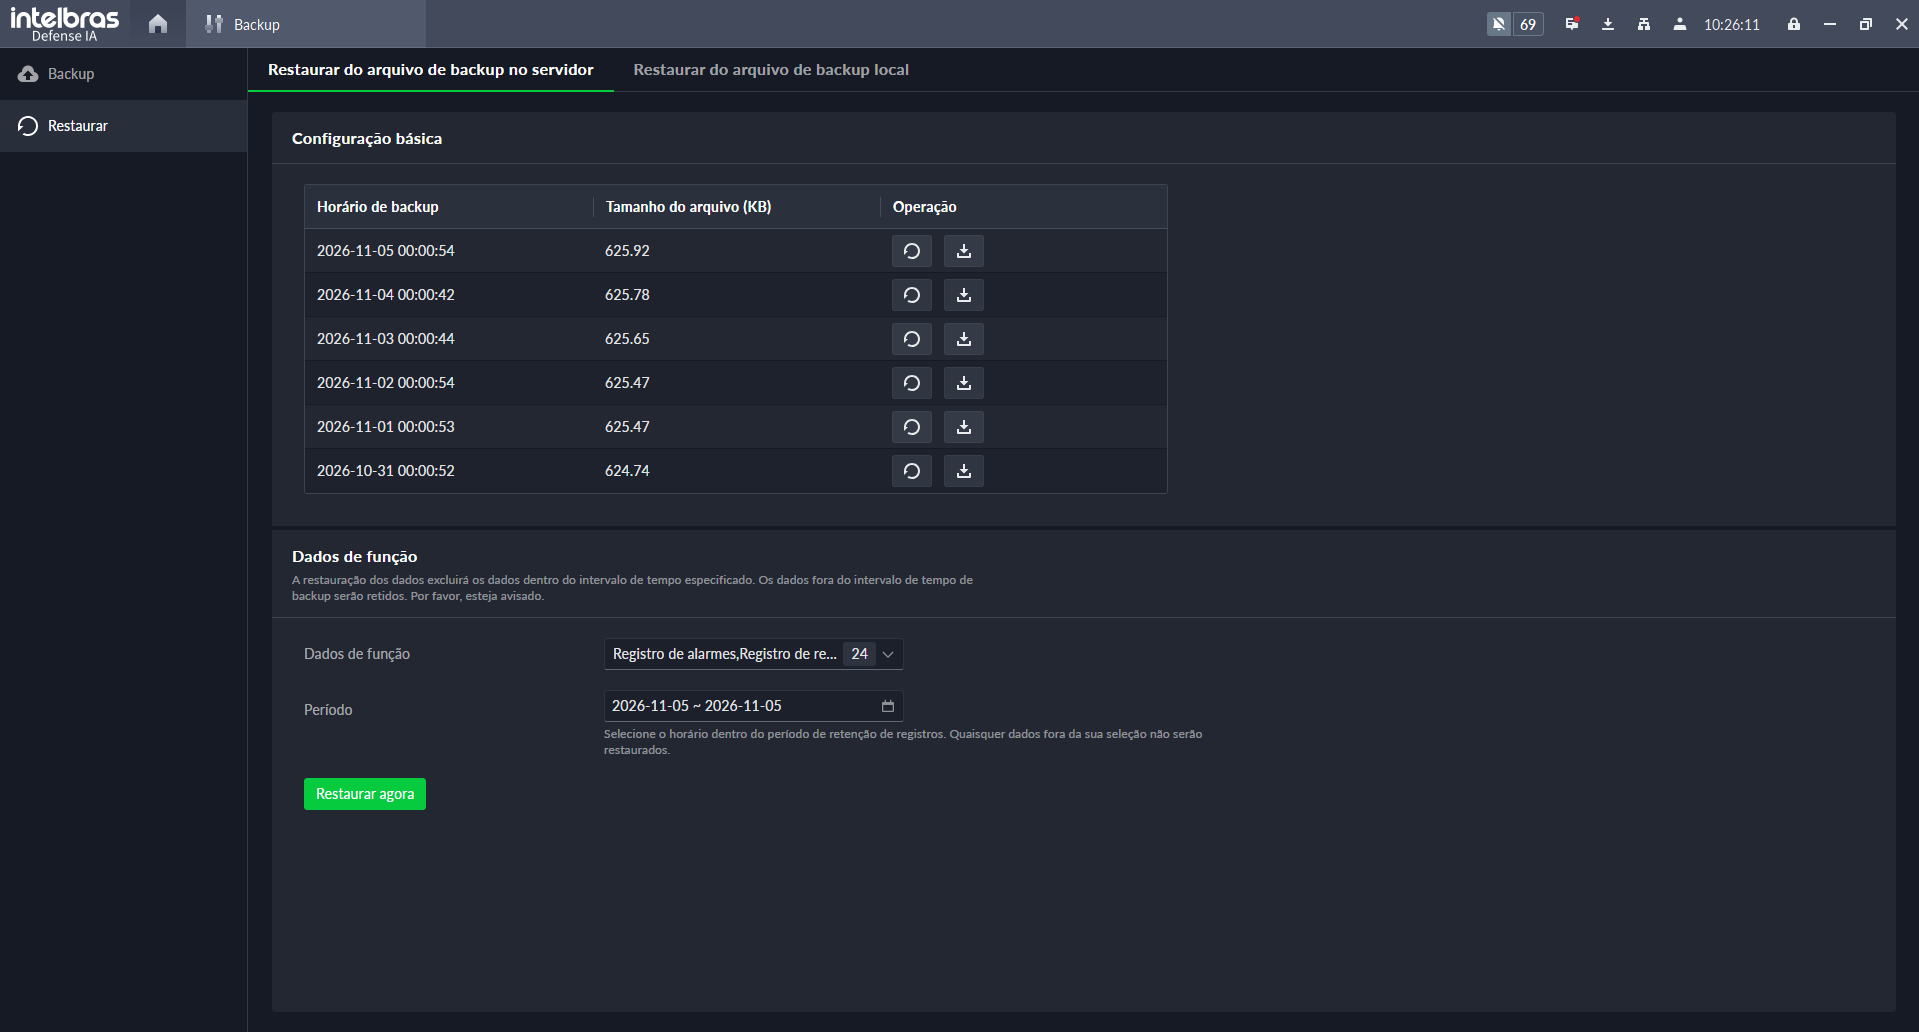

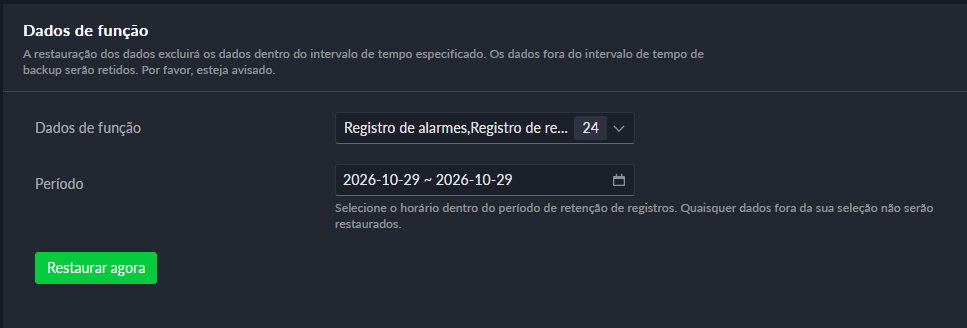
 Configuração do Sistema e selecione Síntese > Sincronização de Eventos.
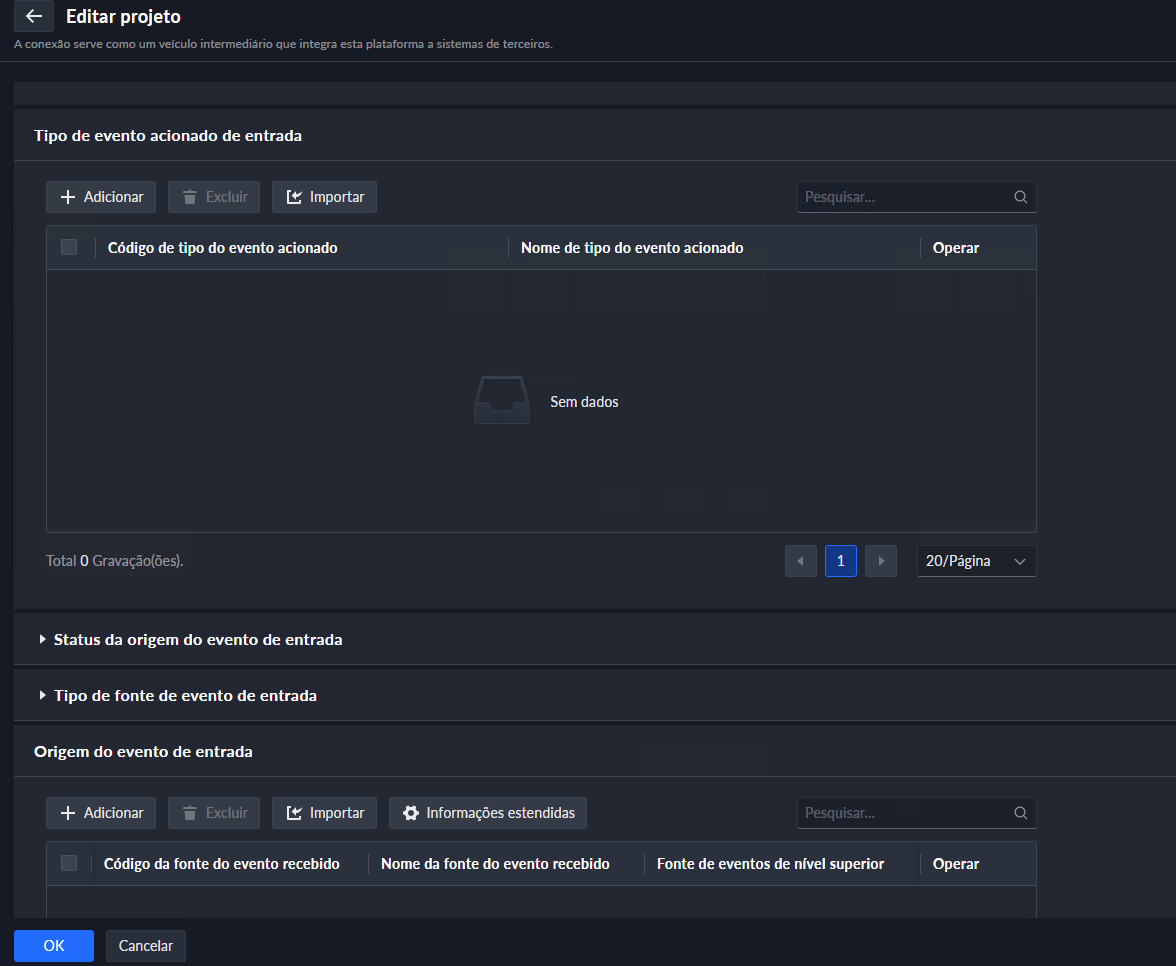
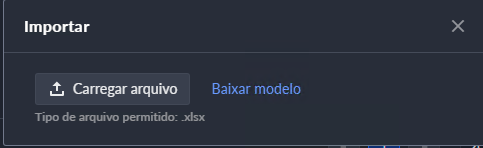
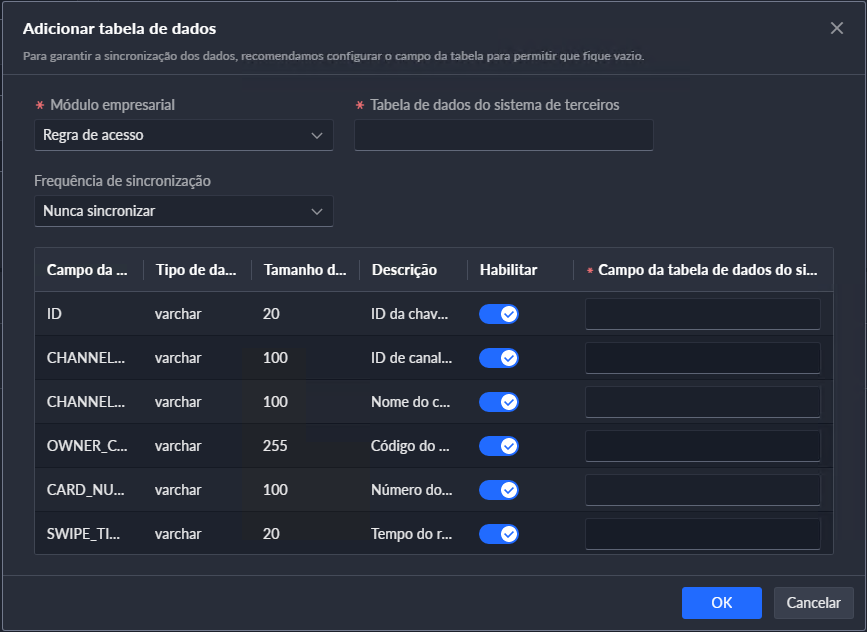
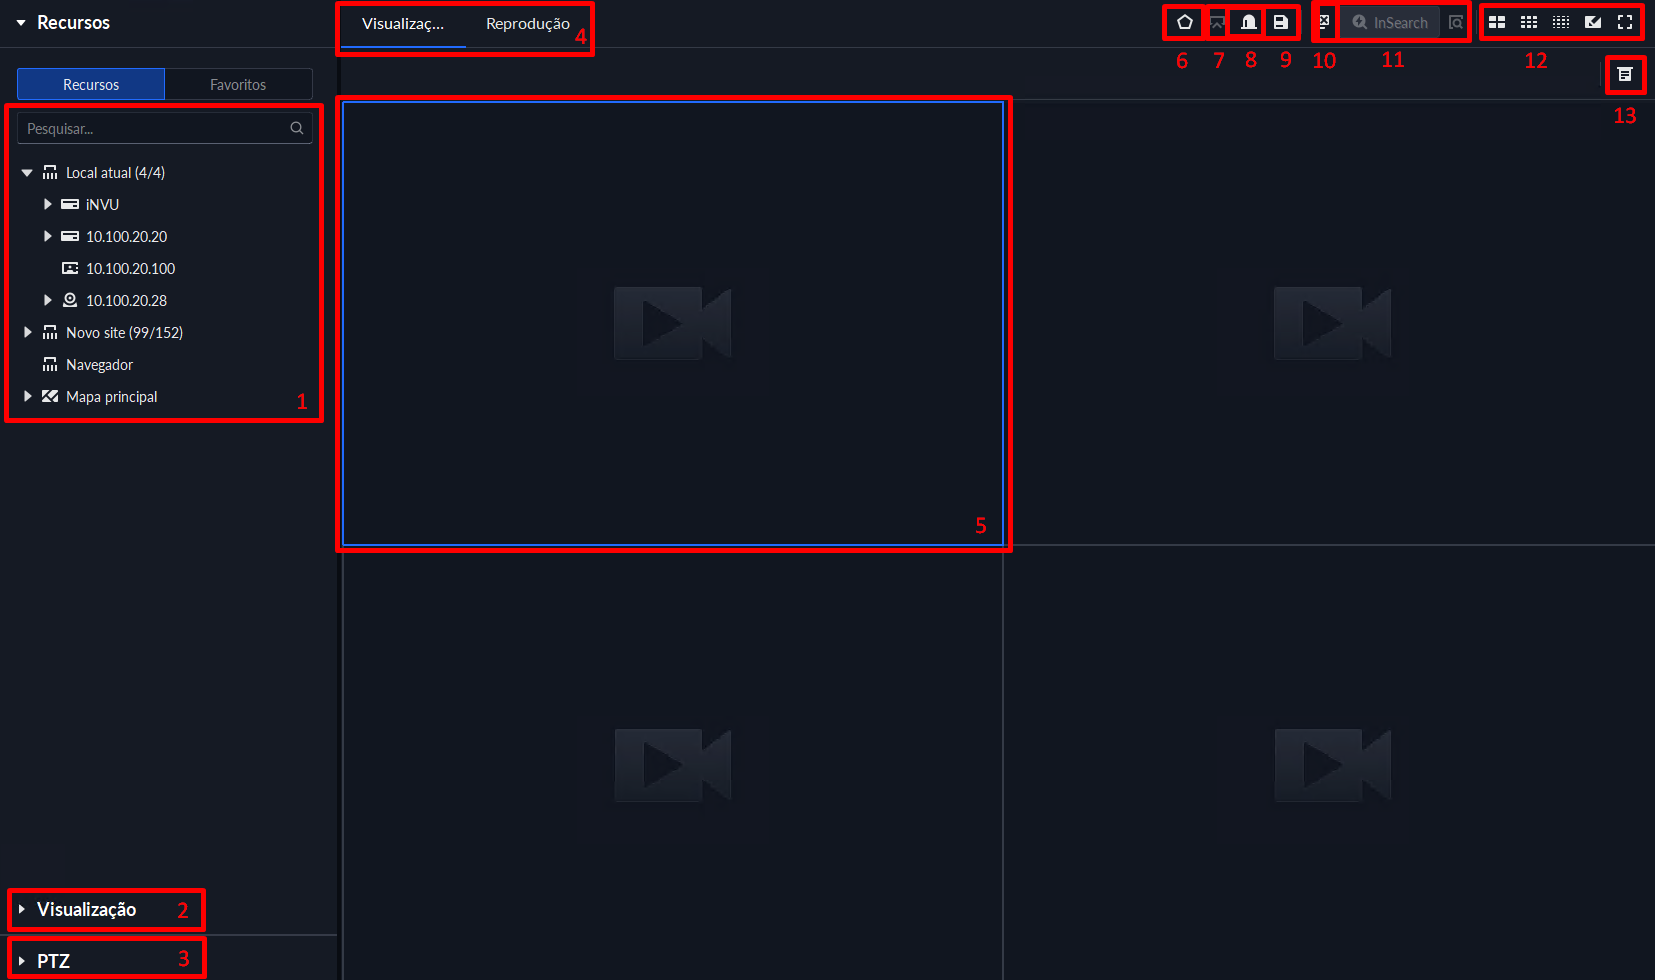







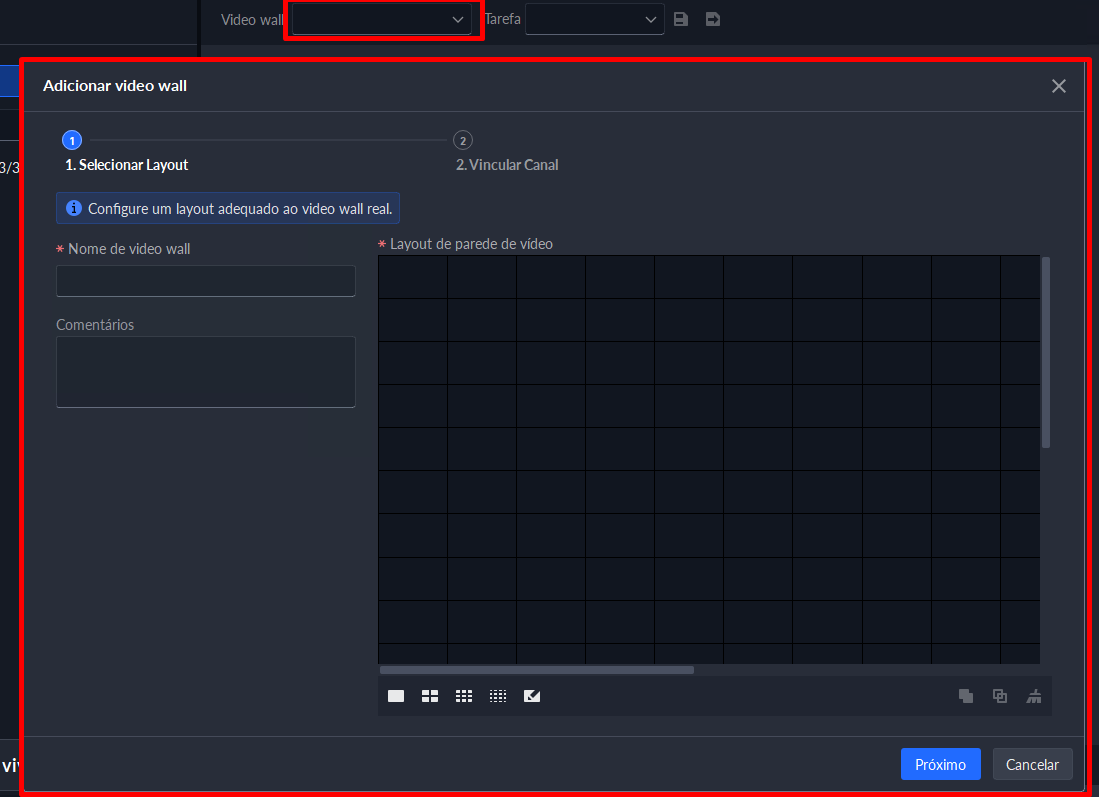
 .
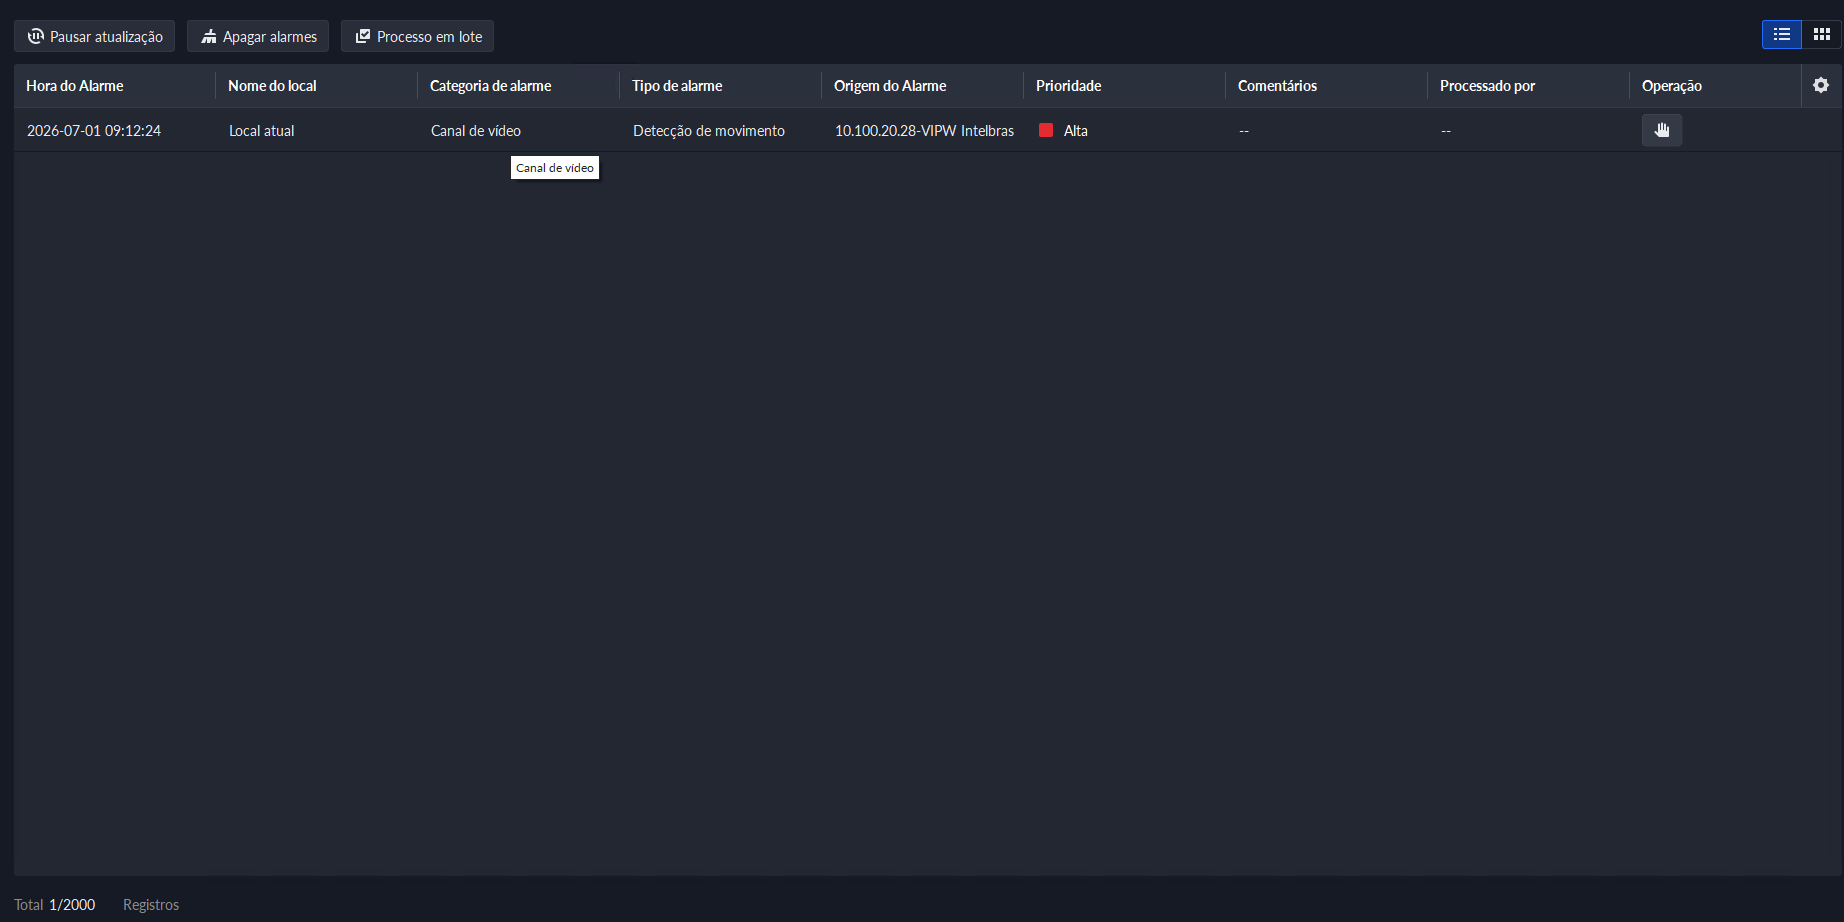
 para solicitar um alarme.
 .

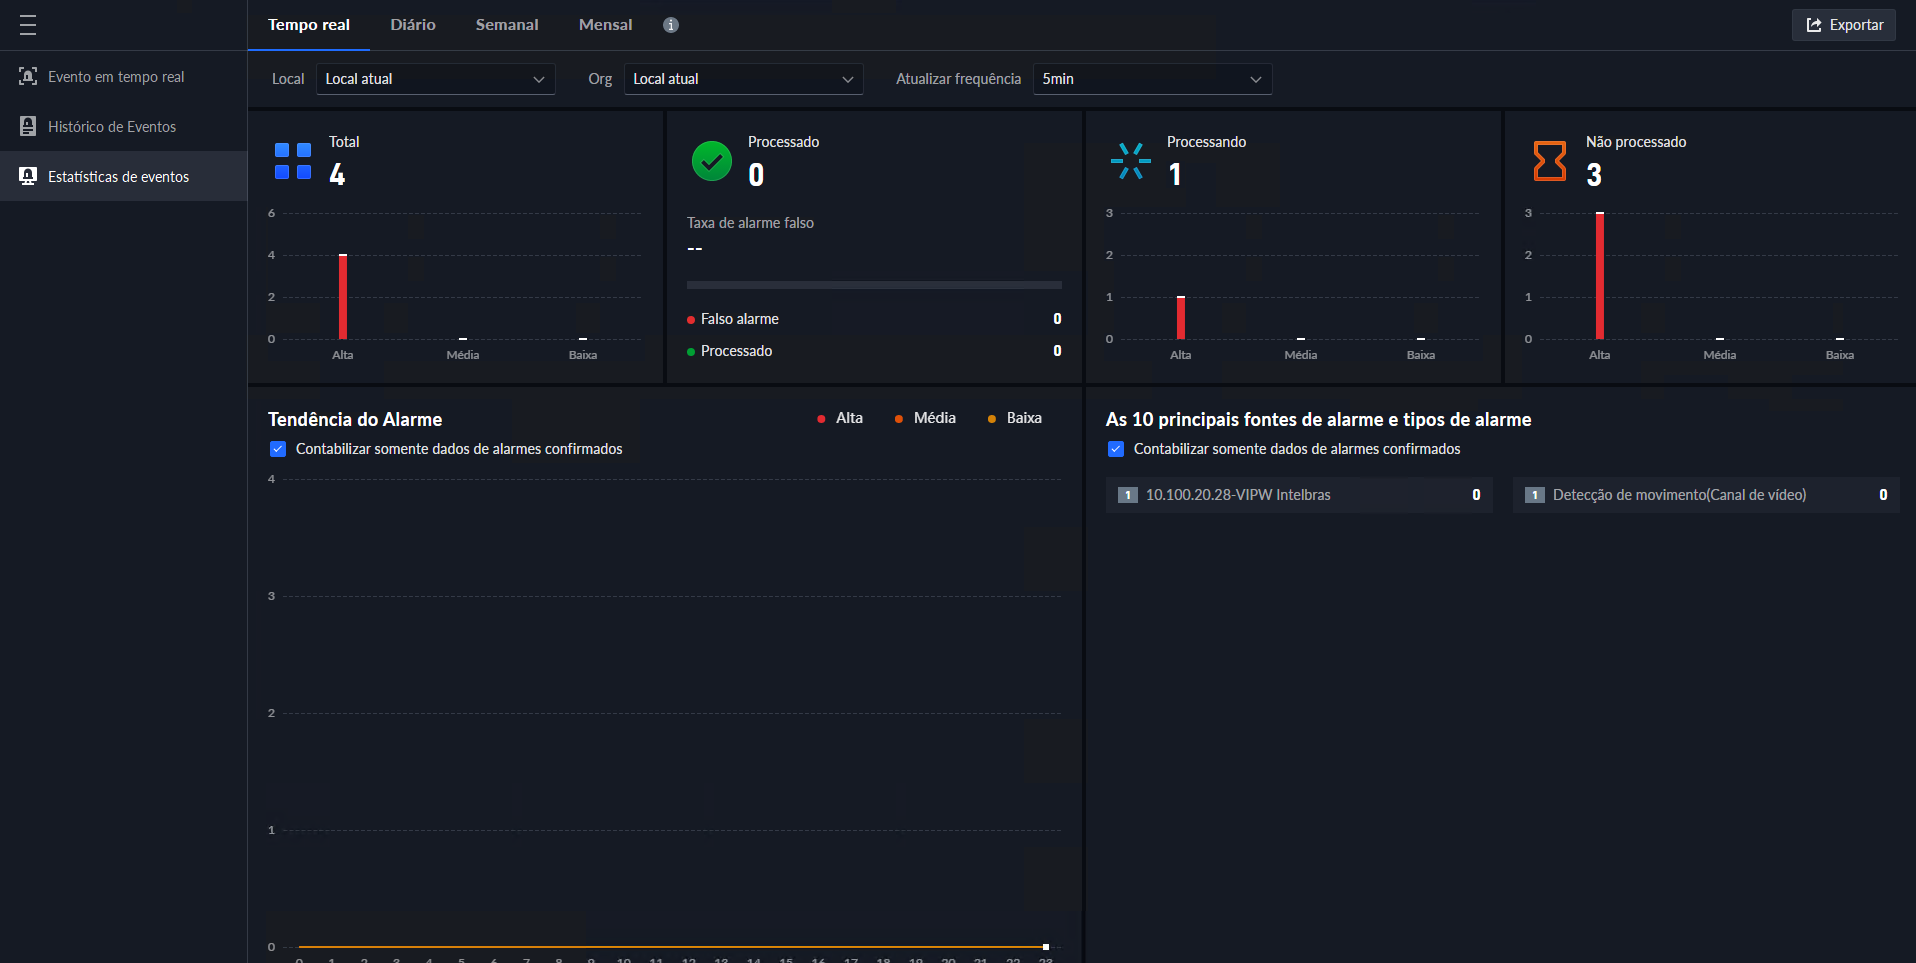
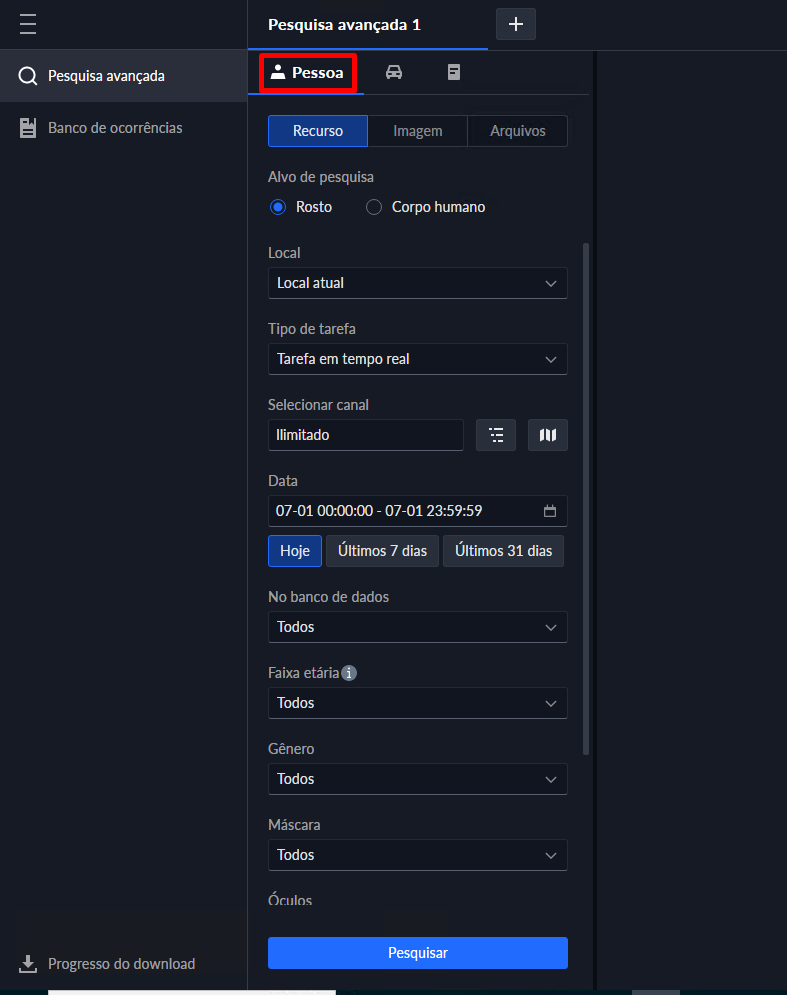
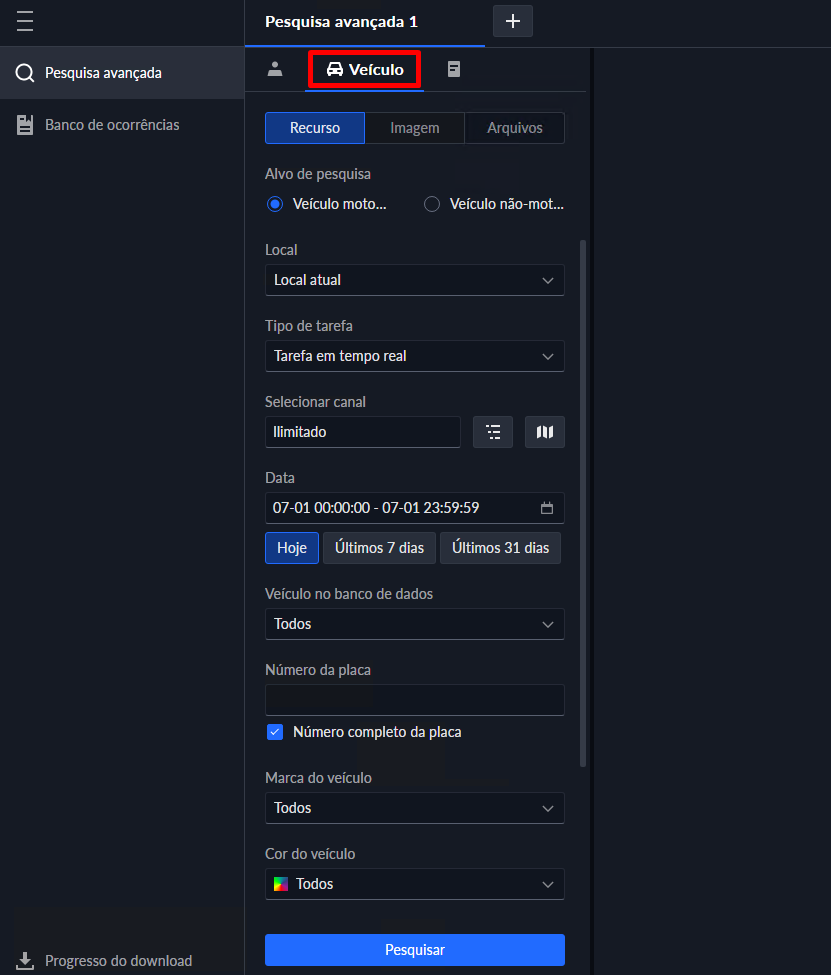
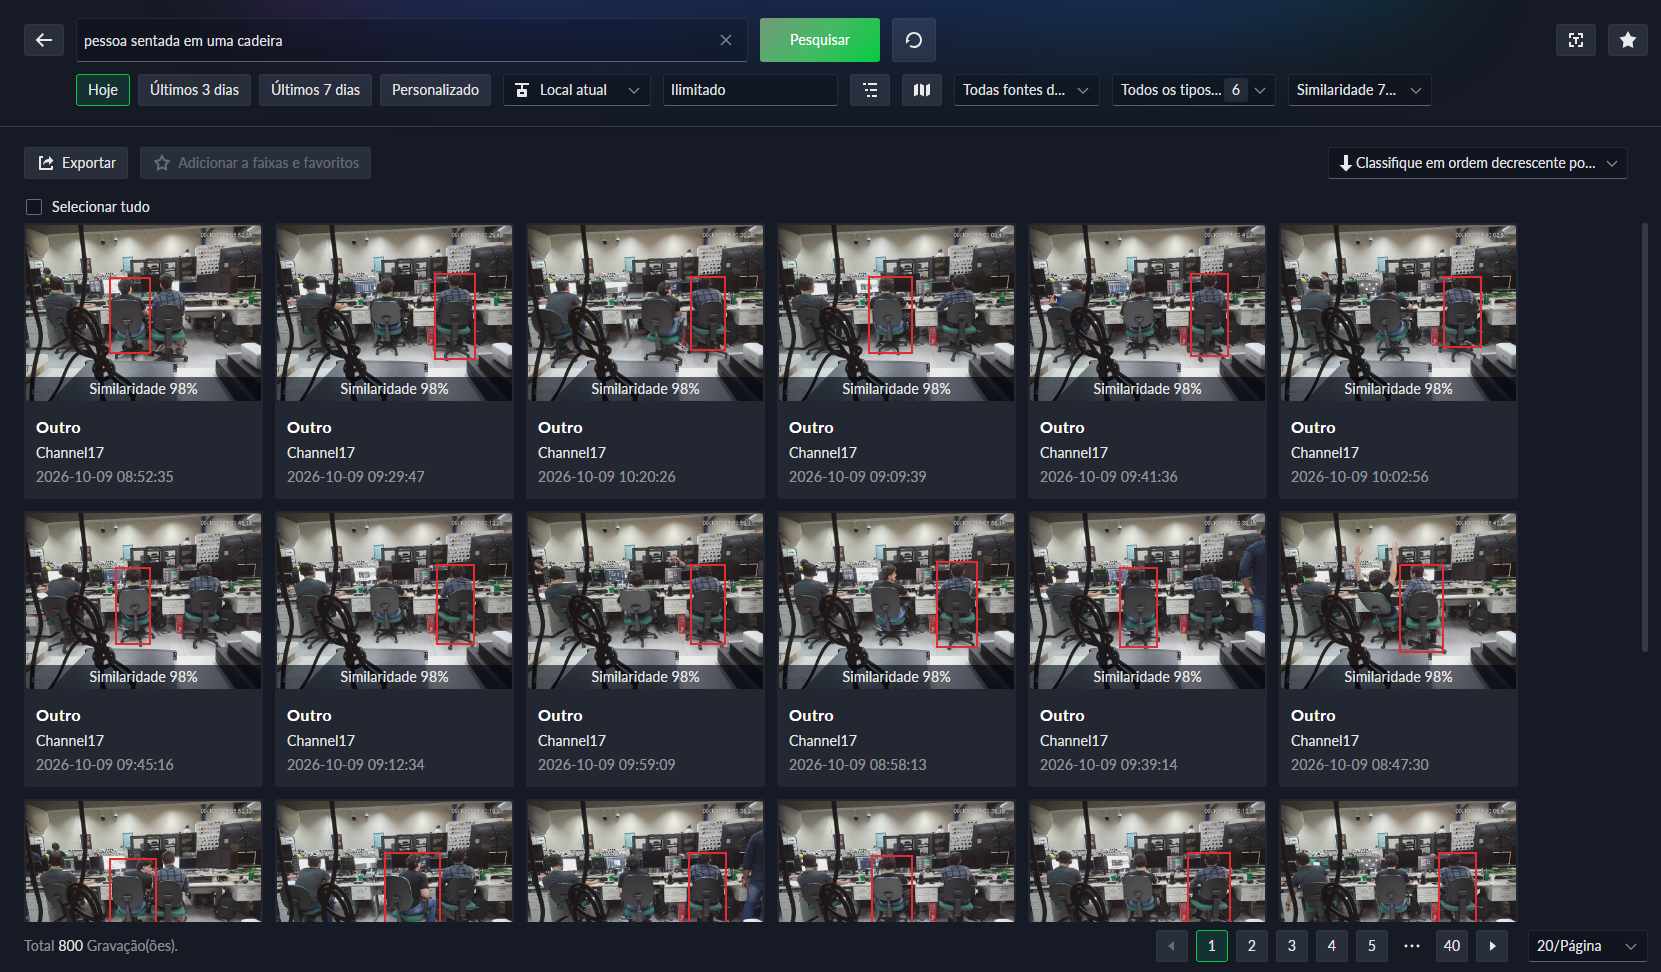
 .
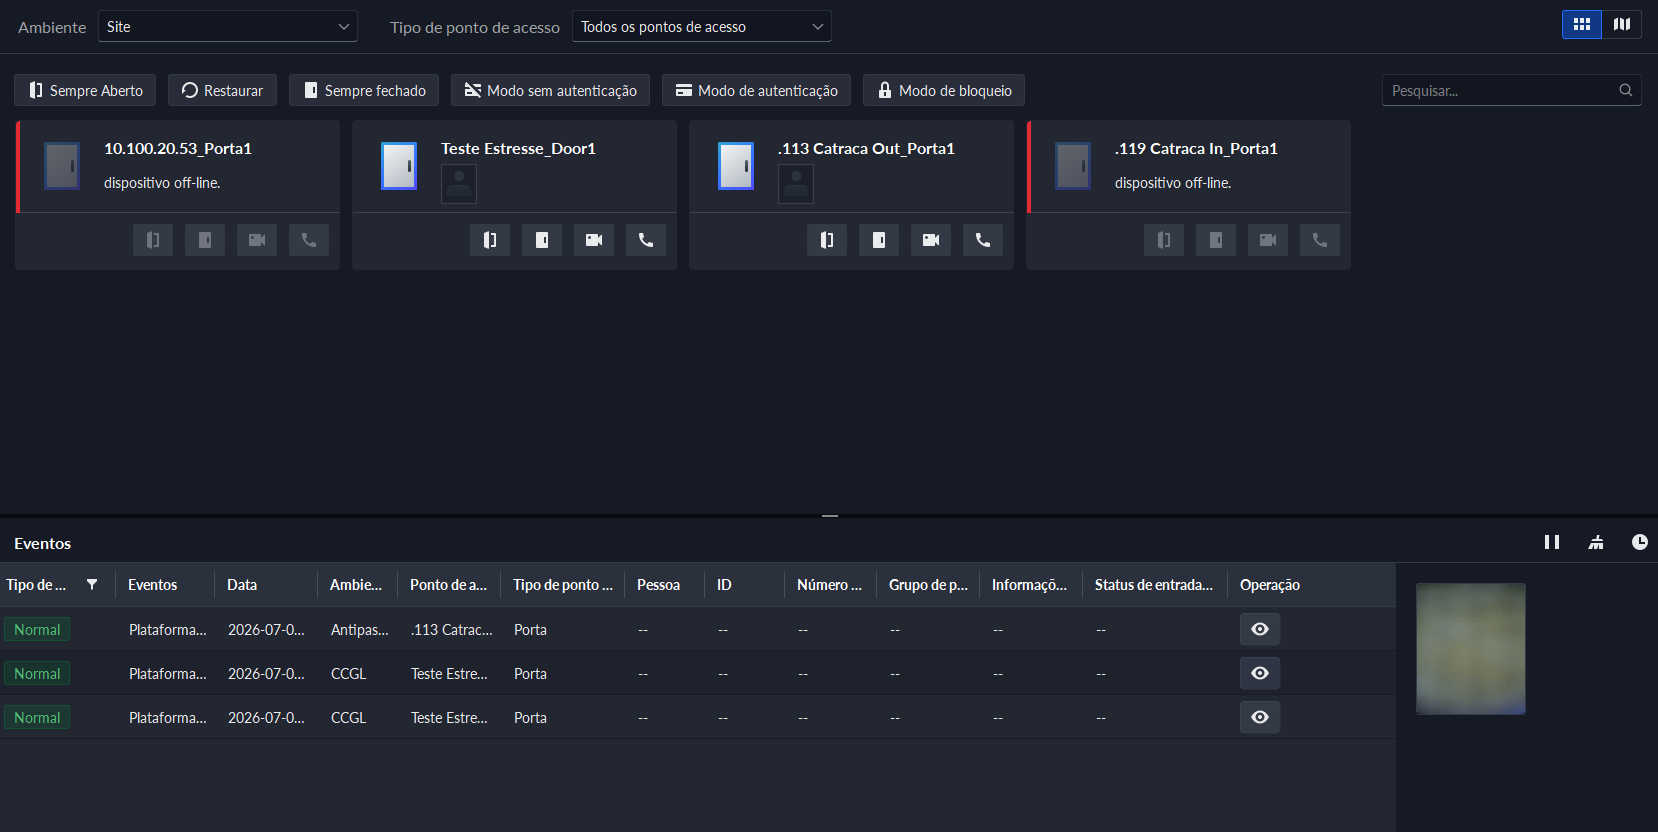

 ou no canto superior direito para exibir pontos de acesso no modo de cartão ou no mapa. Clique no ícone de
um ponto de acesso para visualizar vídeos ao vivo de canais vinculados, destrancar ou trancar a porta.
 para
visualizar vídeos ao vivo. Cada ponto de acesso utilizará apenas uma janela. Se mais de 1 canal de vídeo estiver vinculado ao ponto de acesso, você poderá clicar na lista suspensa no canto inferior direito para alternar entre os canais de vídeo.
 assim o nenhum grupo de pessoas será selecionado.
 para marcar um registro como inválido. Os registros inválidos também podem ser restaurados para válidos. As estatísticas e o status da pessoa mudarão de acordo.
 para marcar uma pessoa como "saída". As
estatísticas e o status da pessoa mudarão de acordo.


 e selecione Gestão de acesso → Vídeo Porteiro → Comunicado de Informações
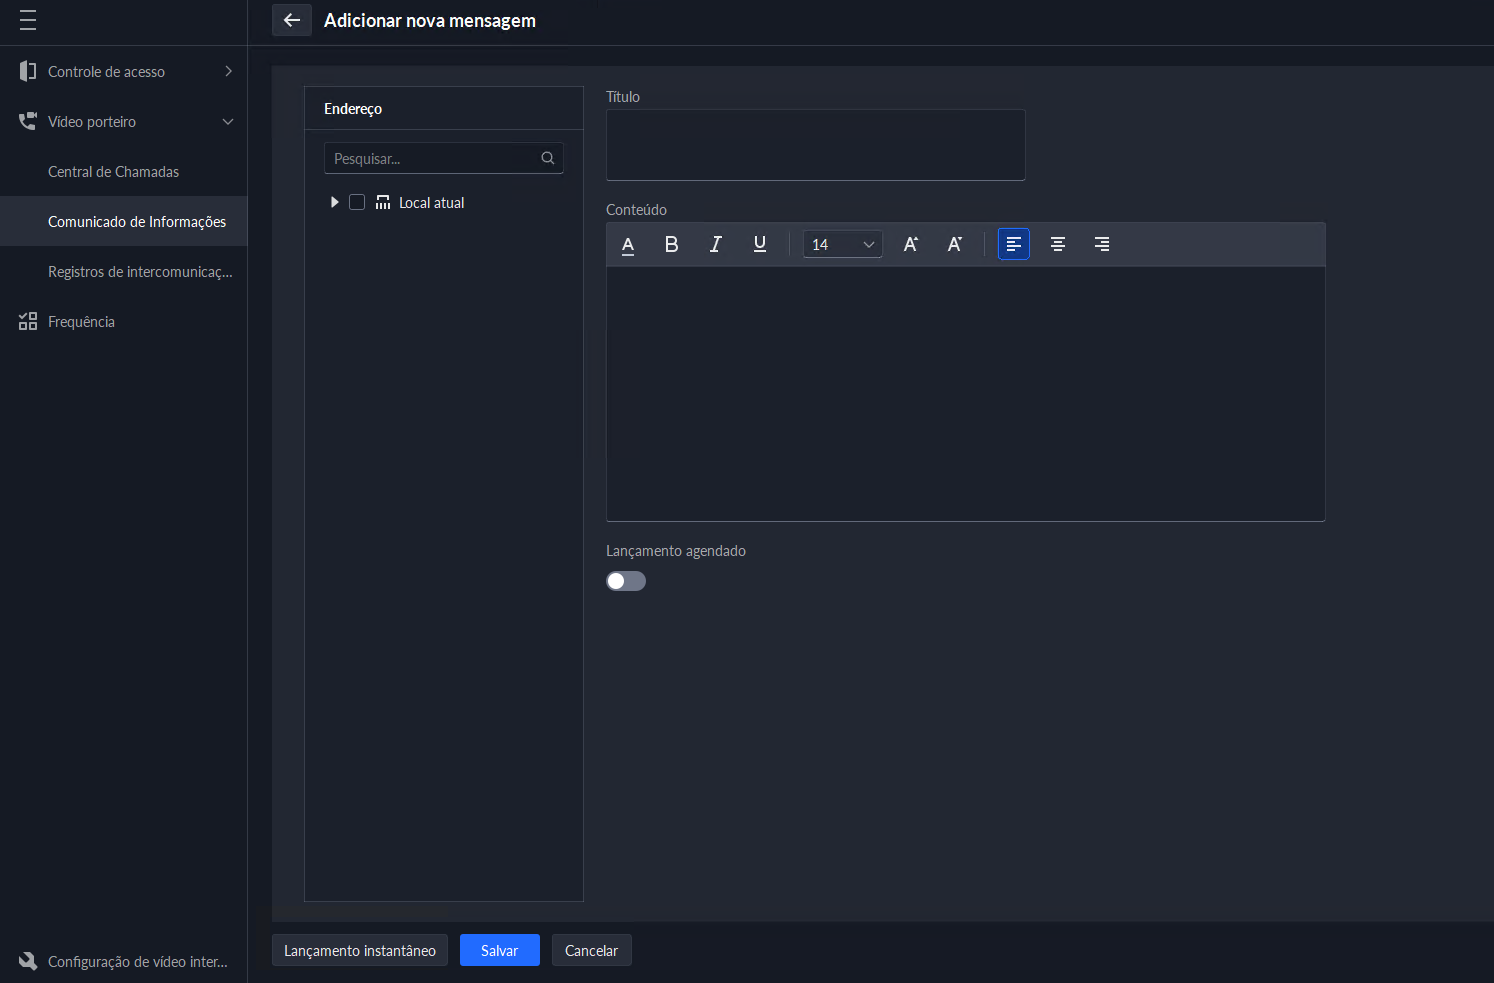
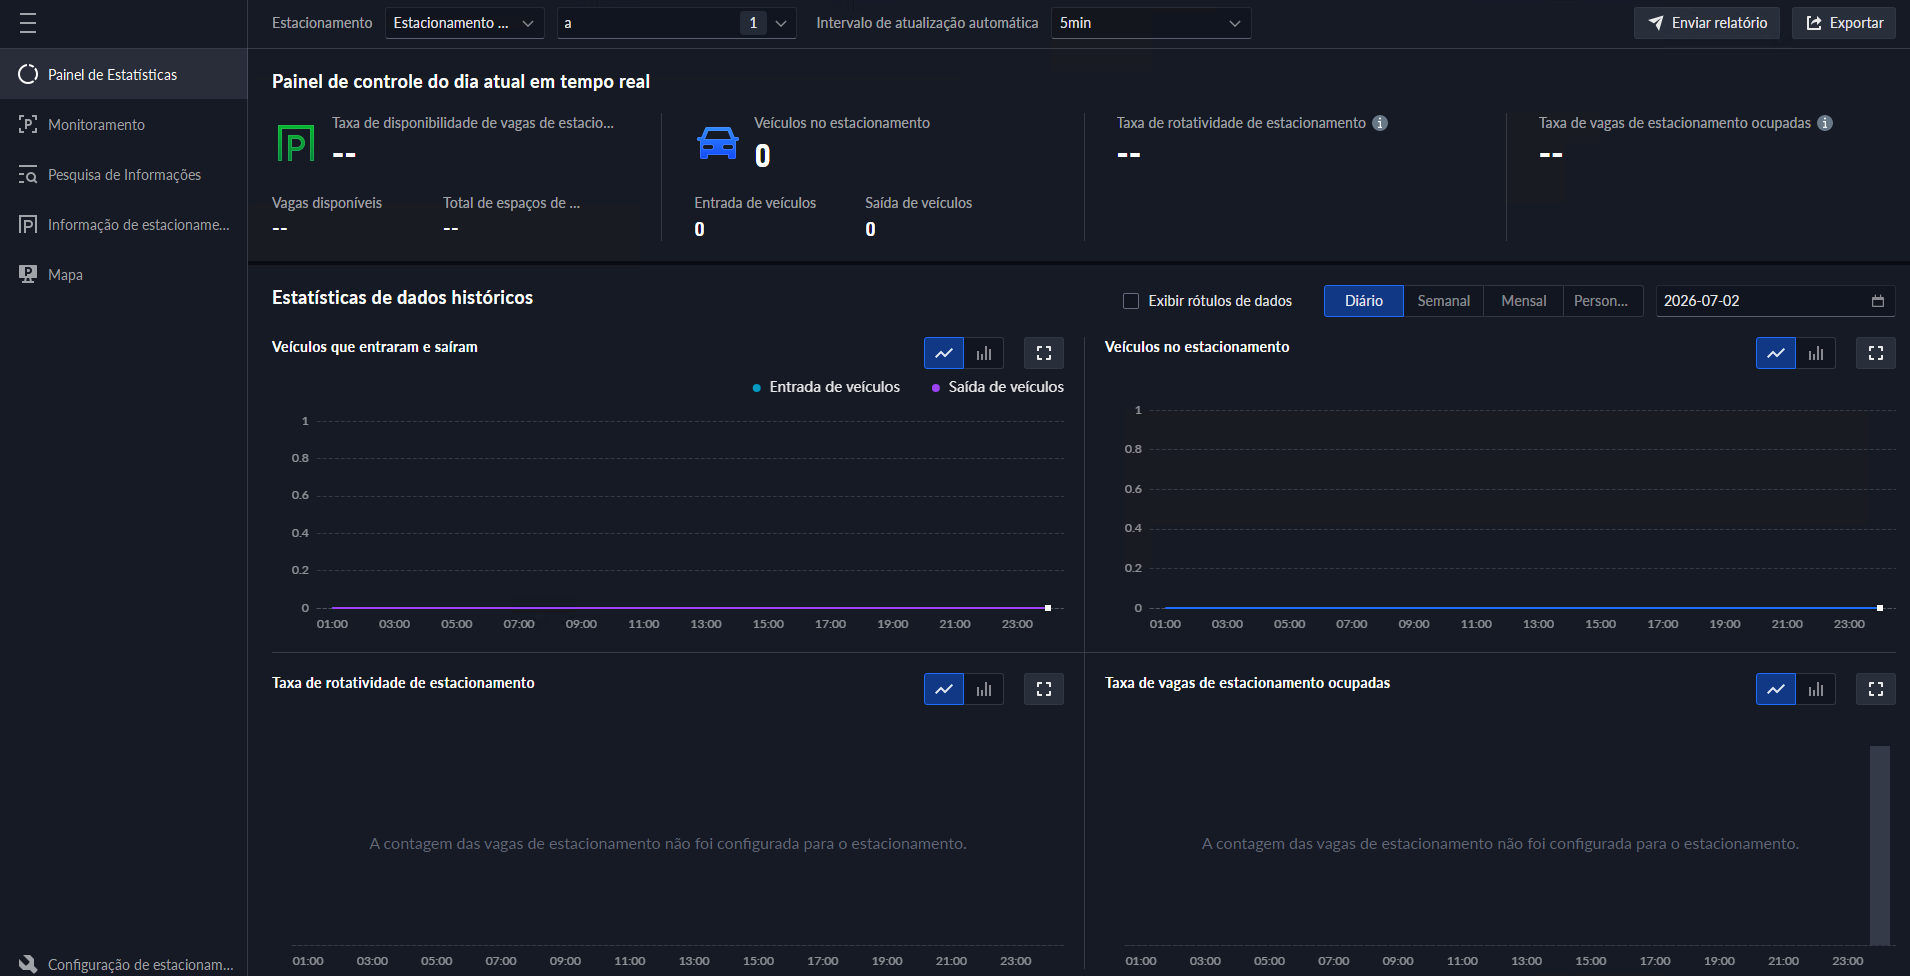
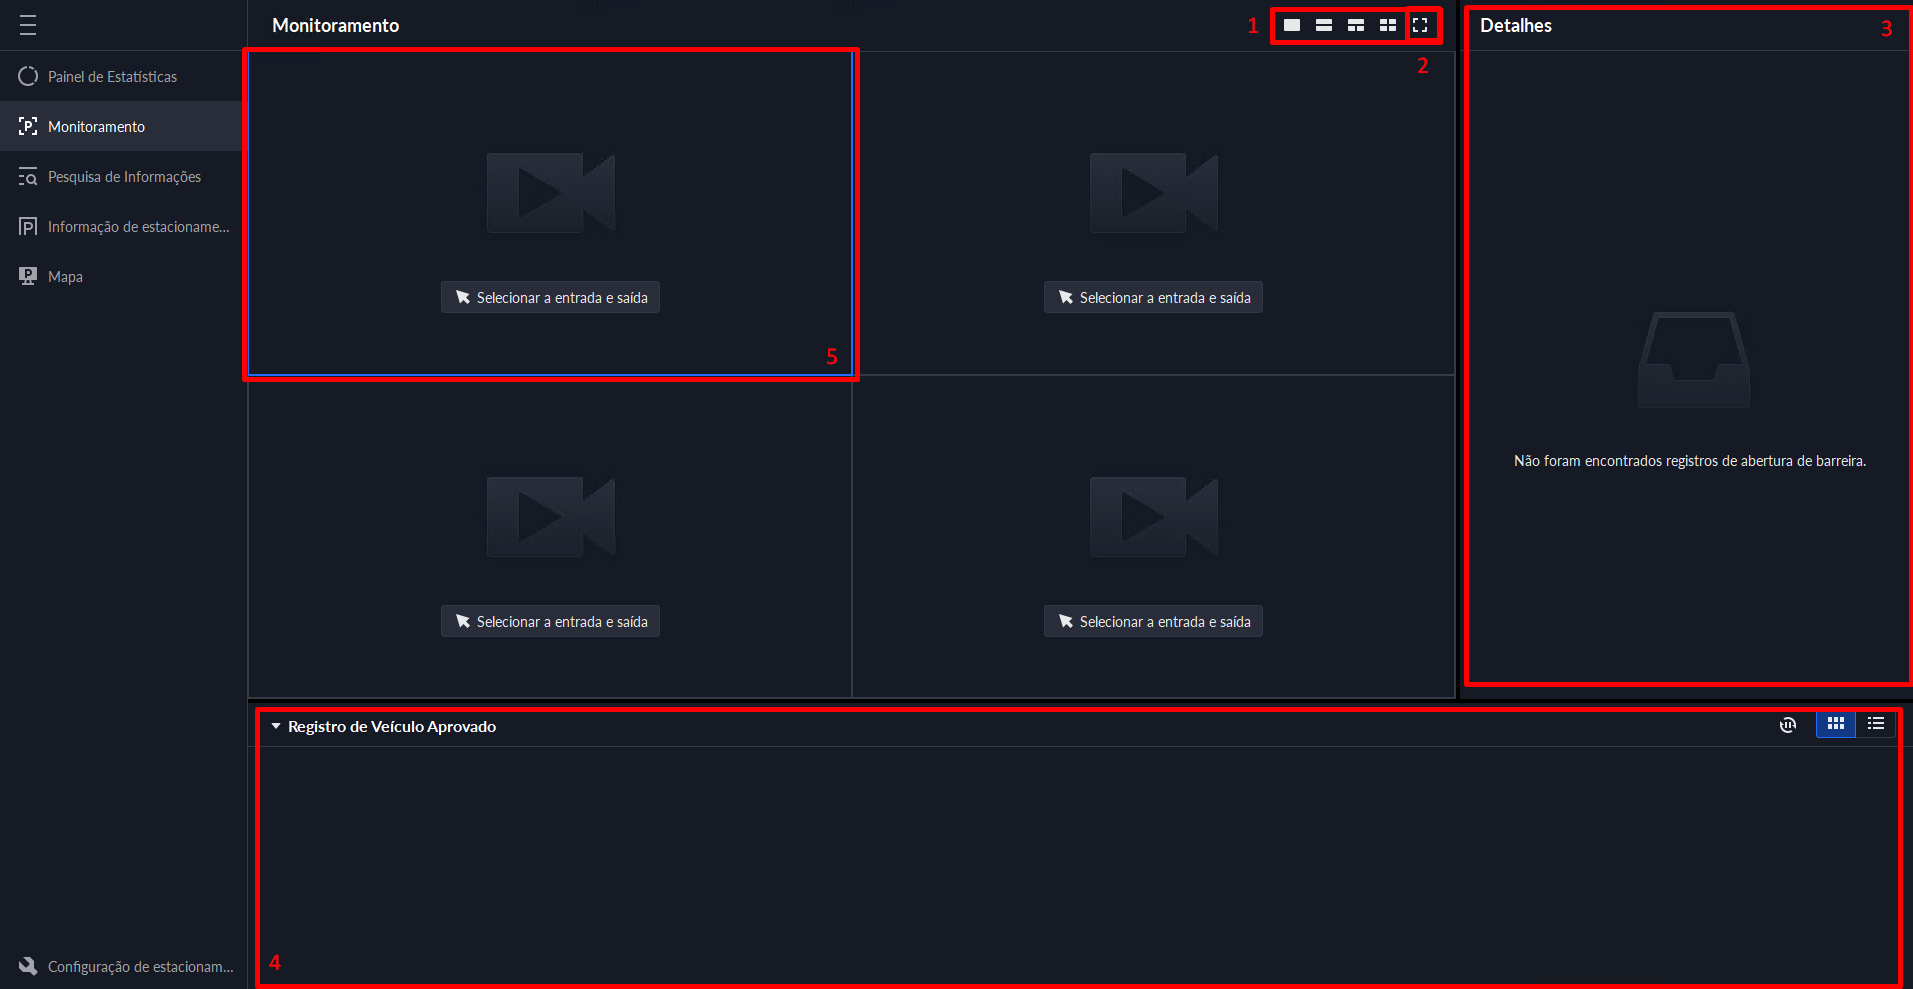


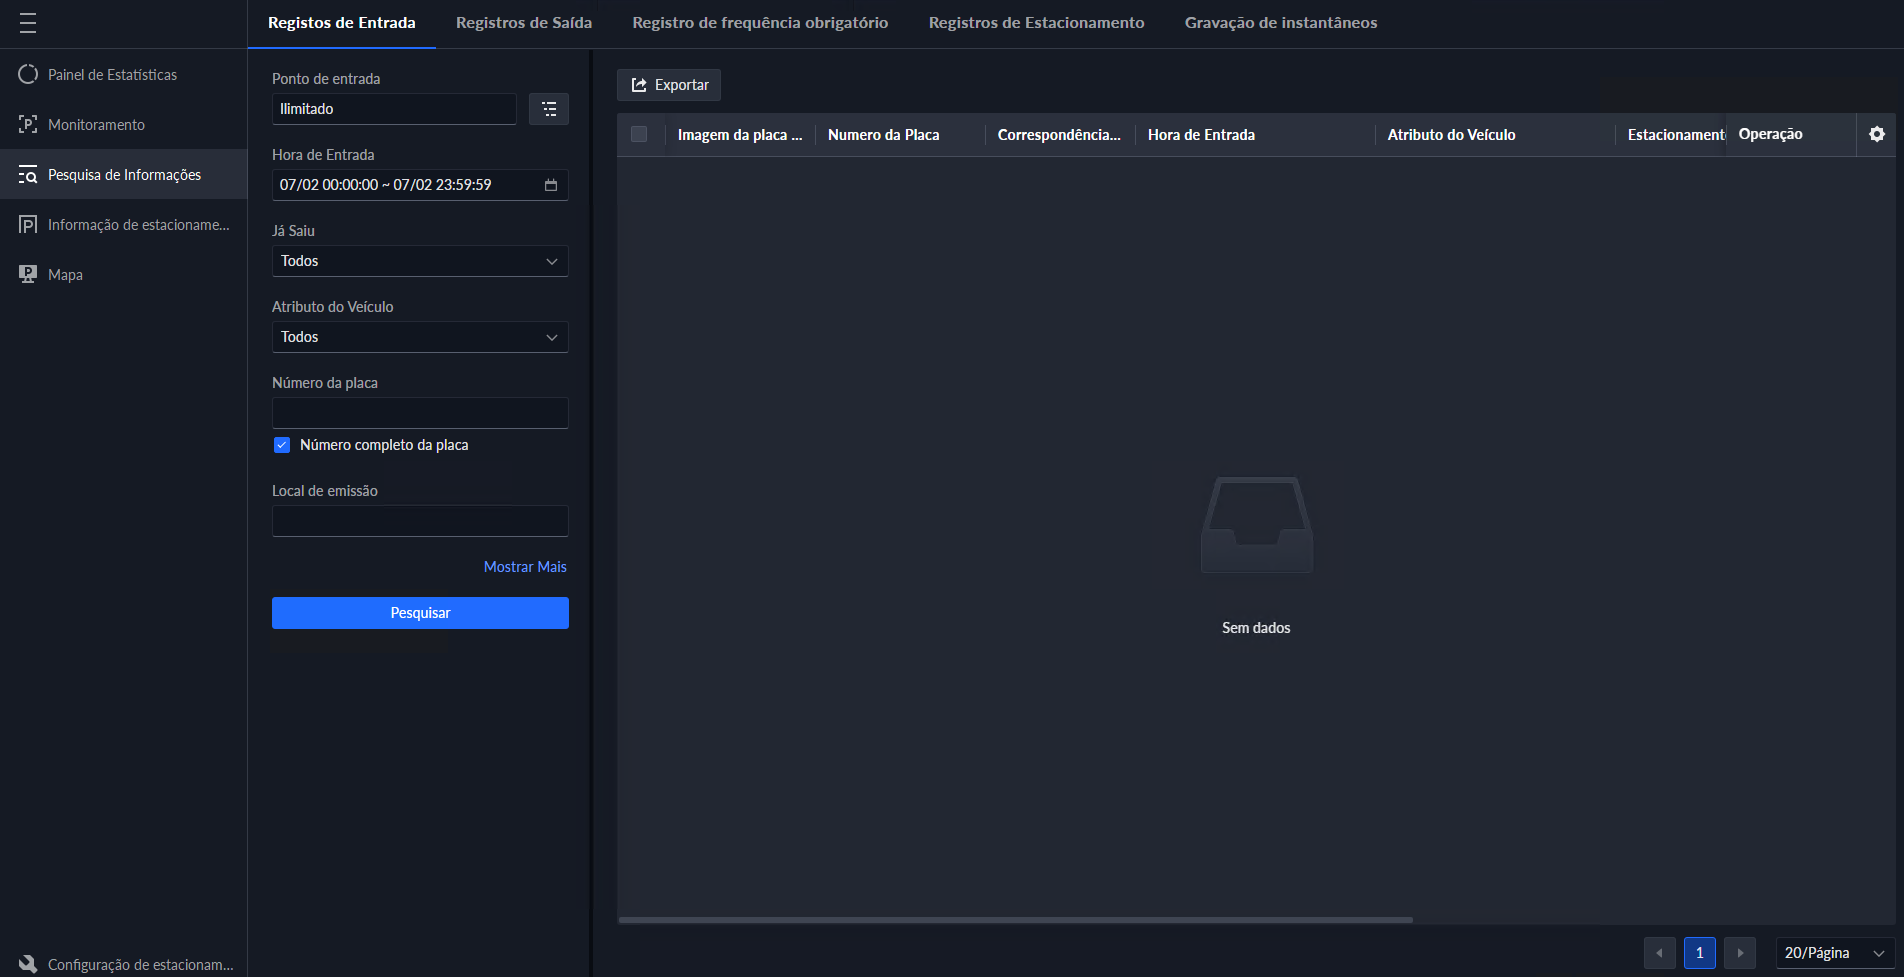
 e as informações detalhadas serão exibidas na certo. Clique no ícone de reprodução para
reproduzir o vídeo gravado e, a seguir, clique
 para baixá-lo.
 para modificar as informações do veículo, como placa, marca e cor.
 para registrá-lo como saída do estacionamento. Quando a
contagem de vagas de estacionamento por entrada e saída de veículos estiver habilitada para o estacionamento e o veículo for contado como vaga de estacionamento disponível, esta operação adicionará uma vaga de estacionamento disponível ao
estacionamento.
 selecione os itens a serem exibidos.
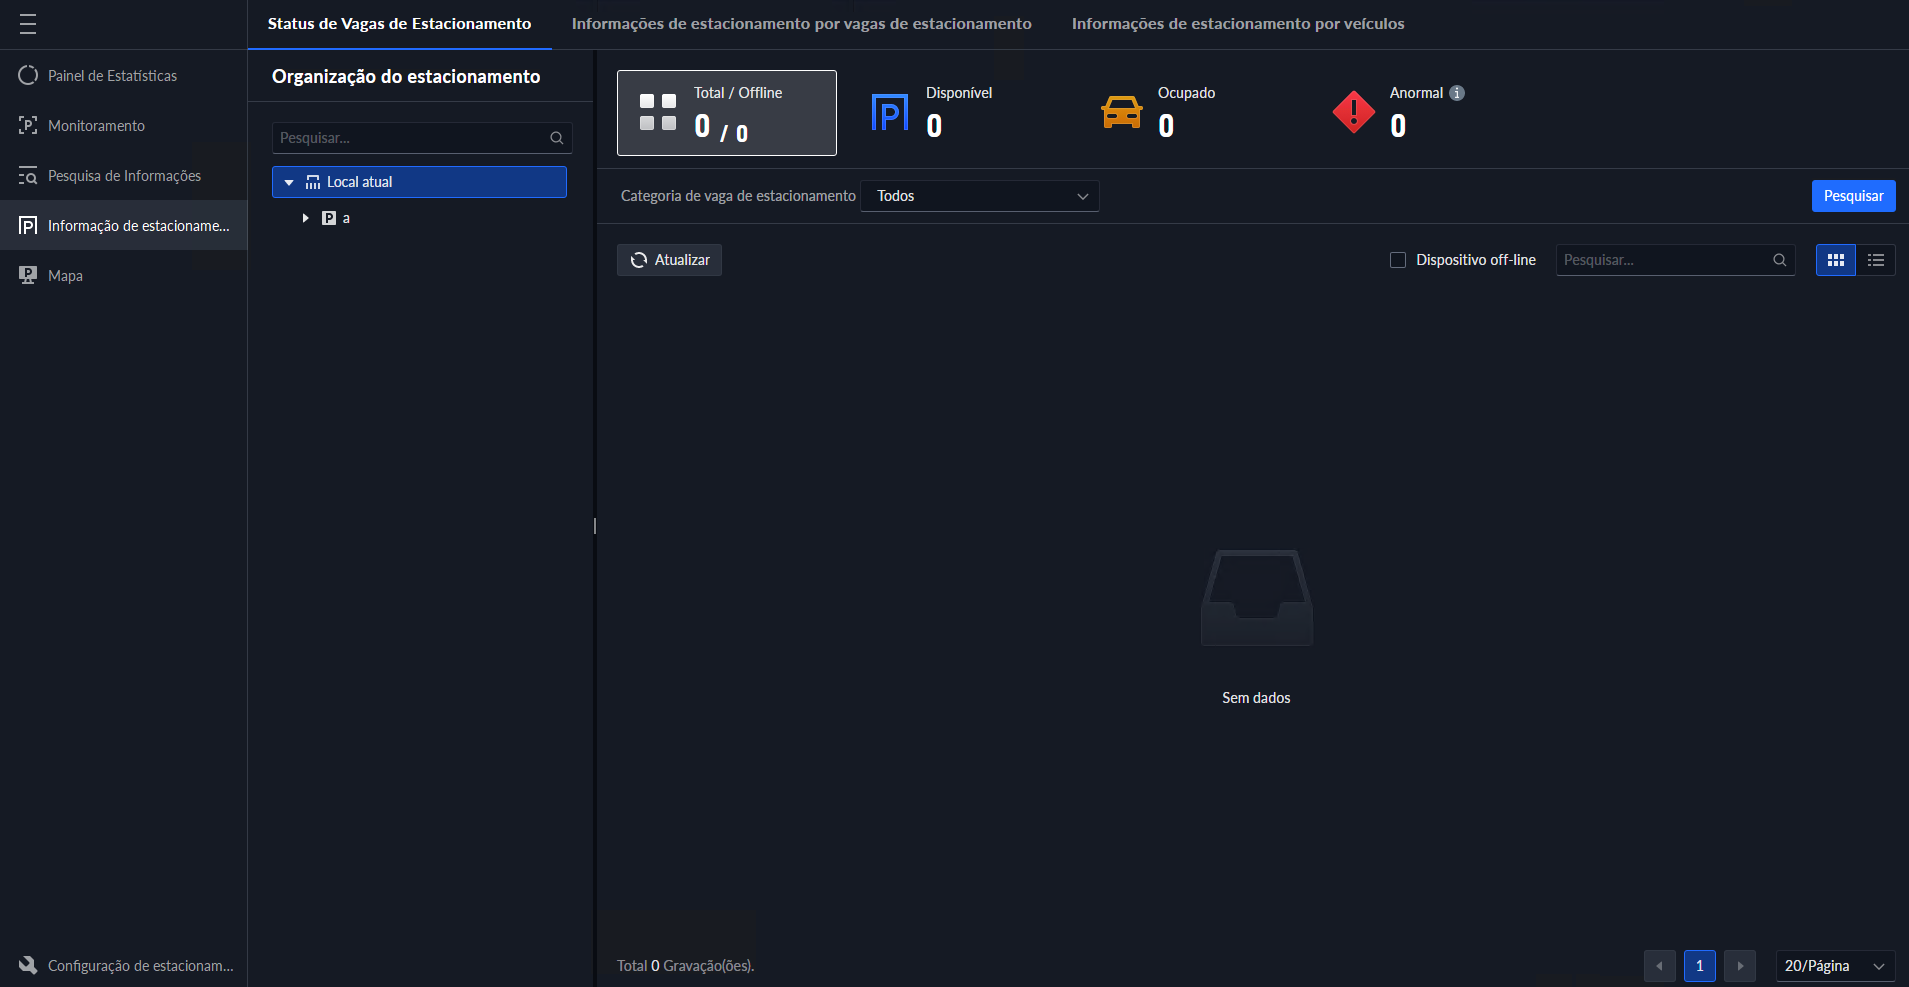
 para alterar o modo de lista e modo de cartão.
 .
 .
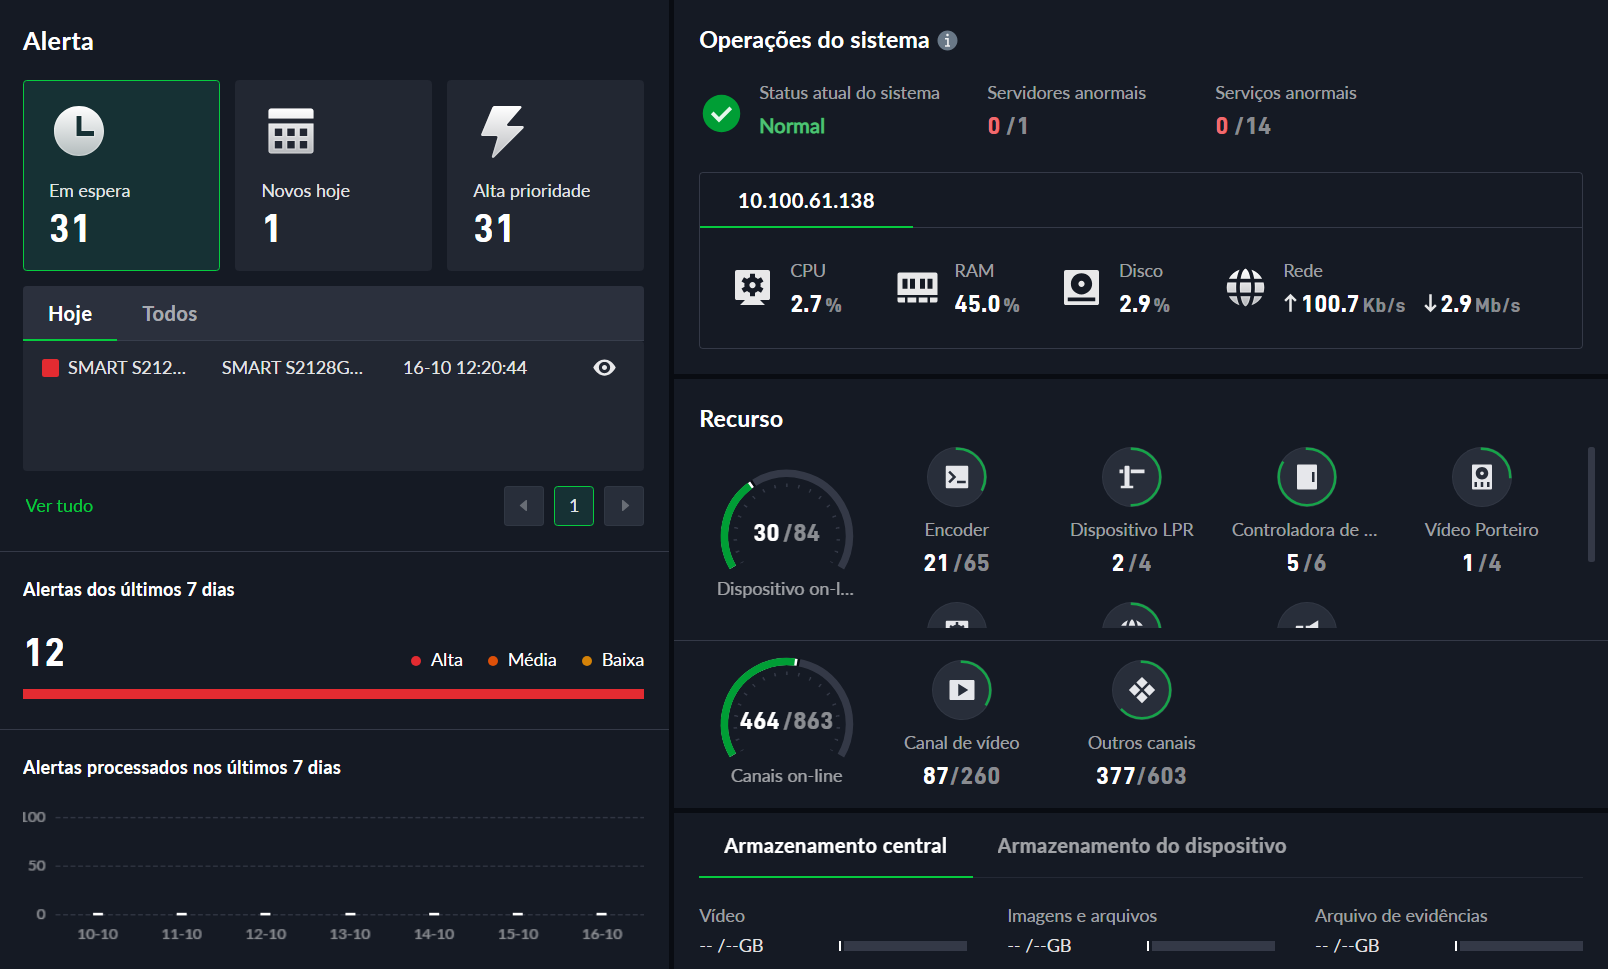
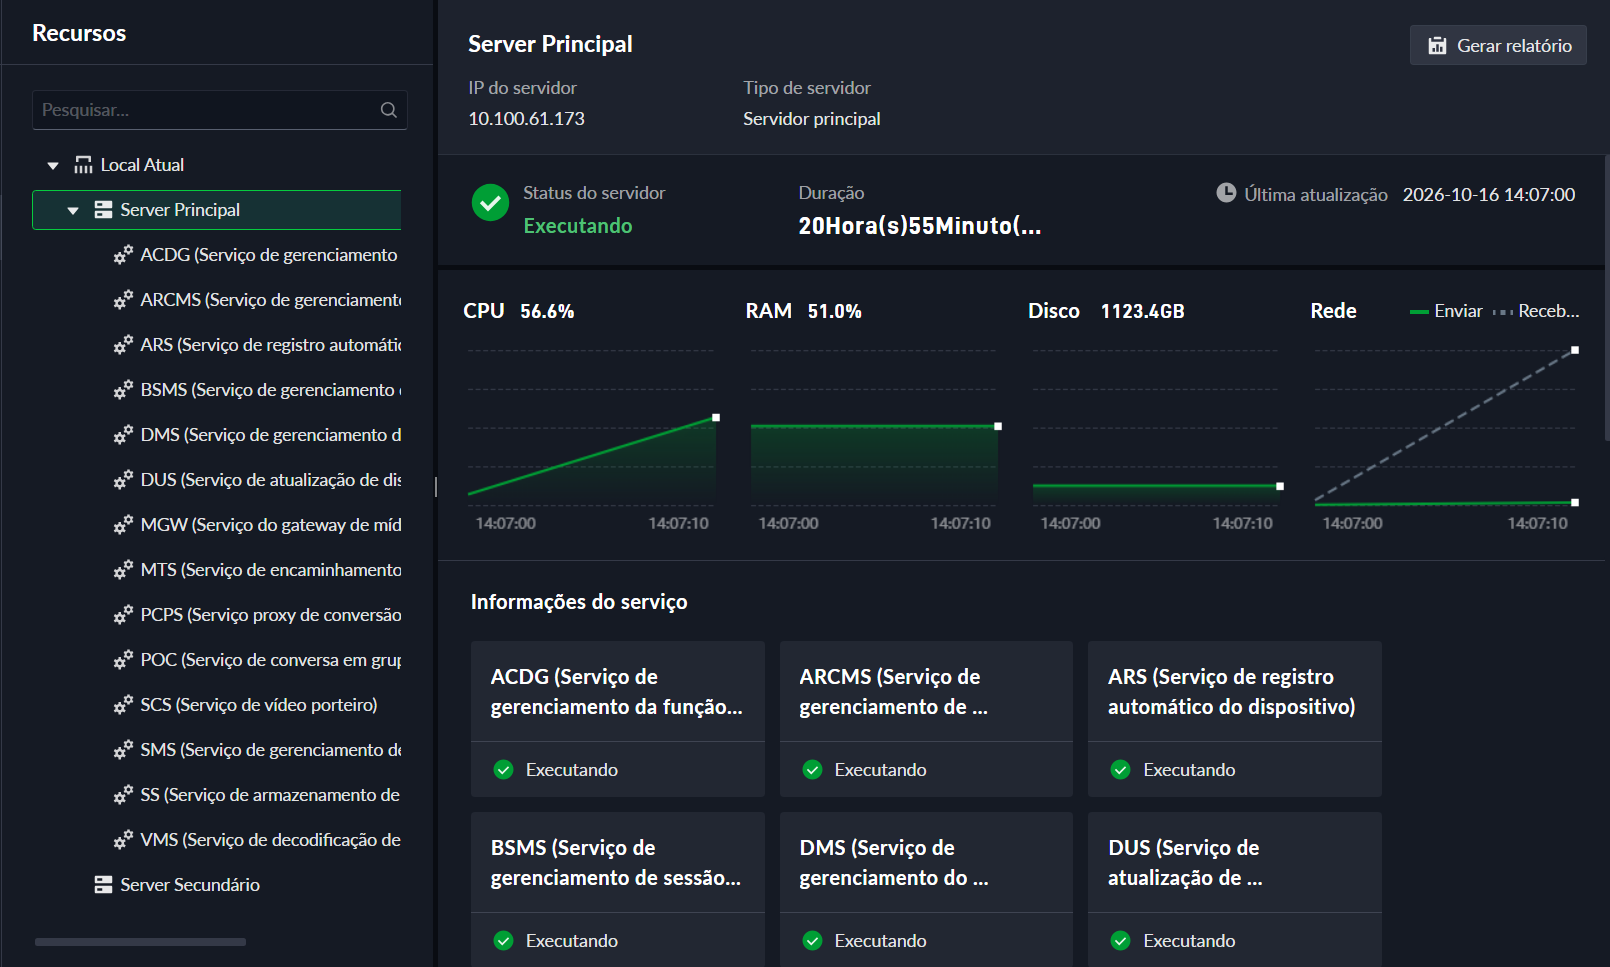
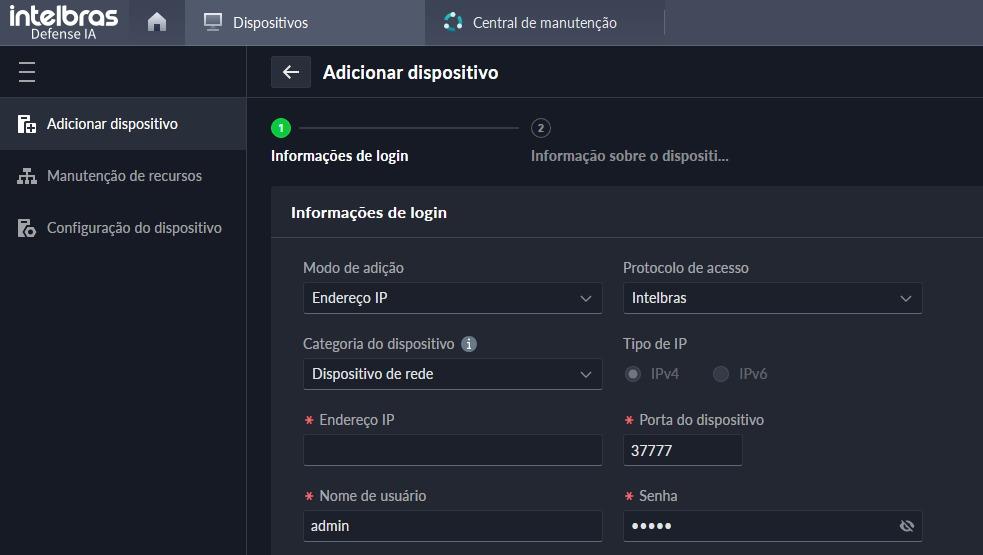
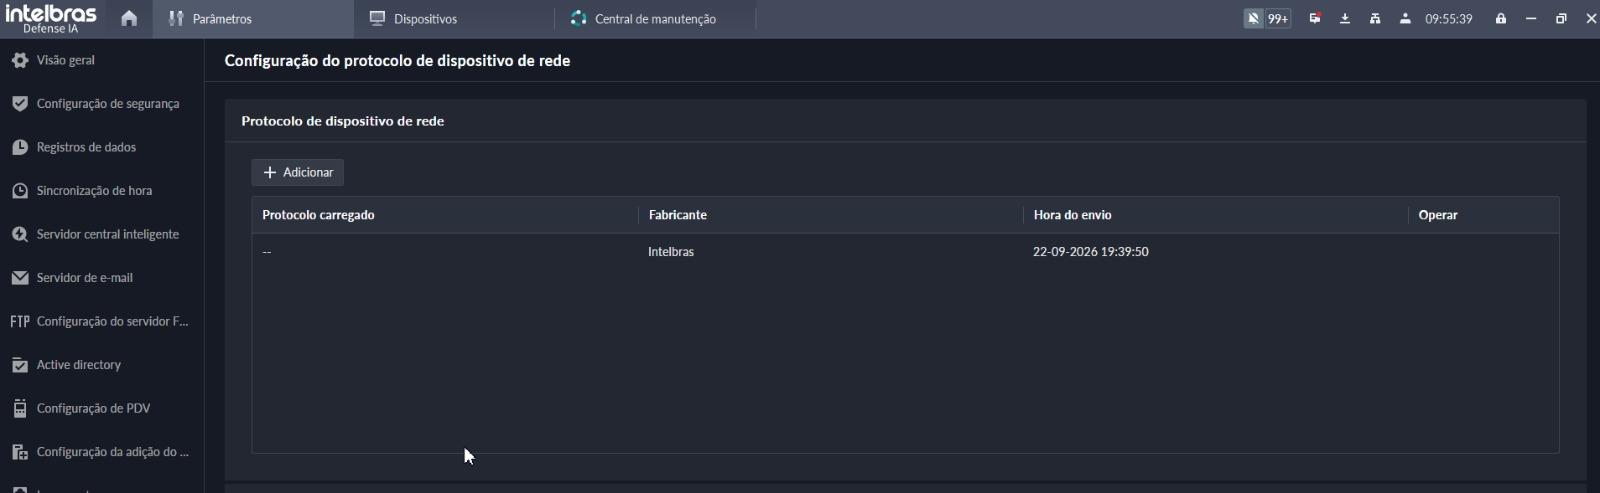
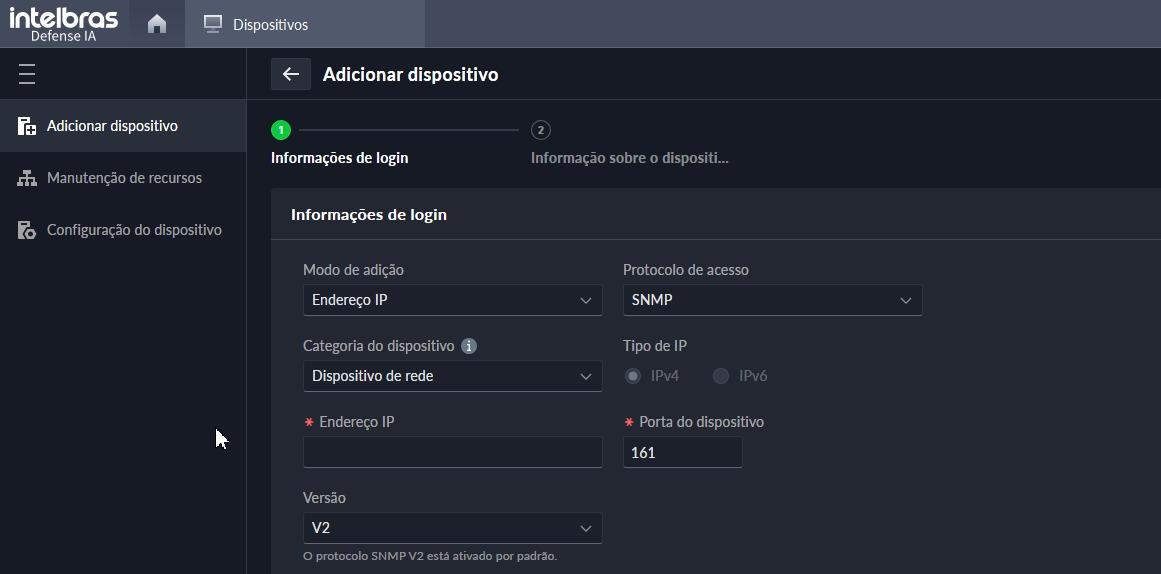
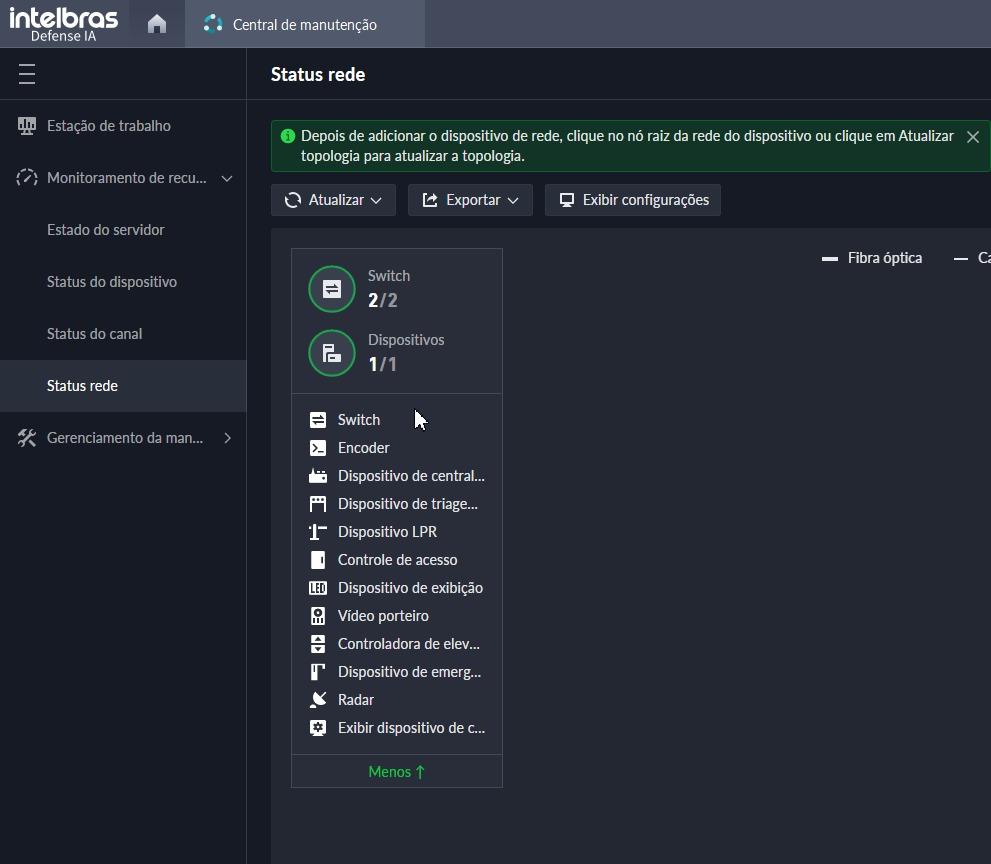
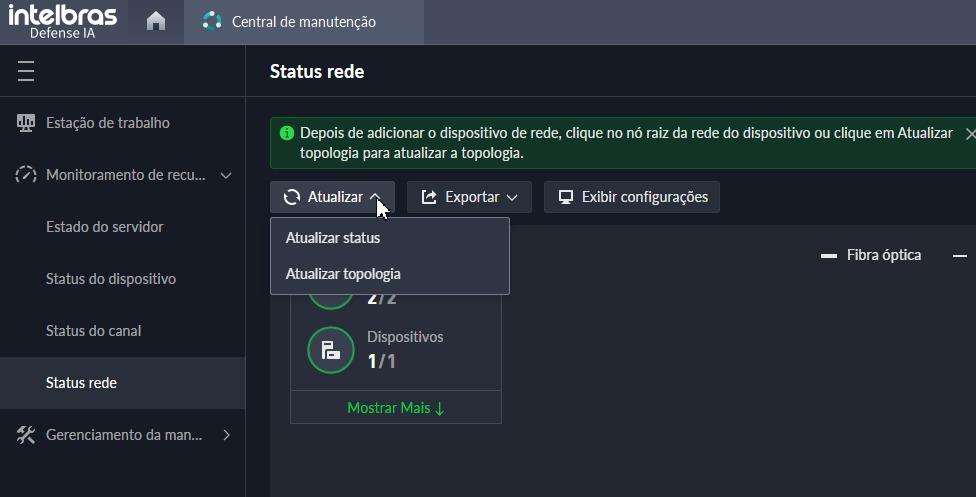
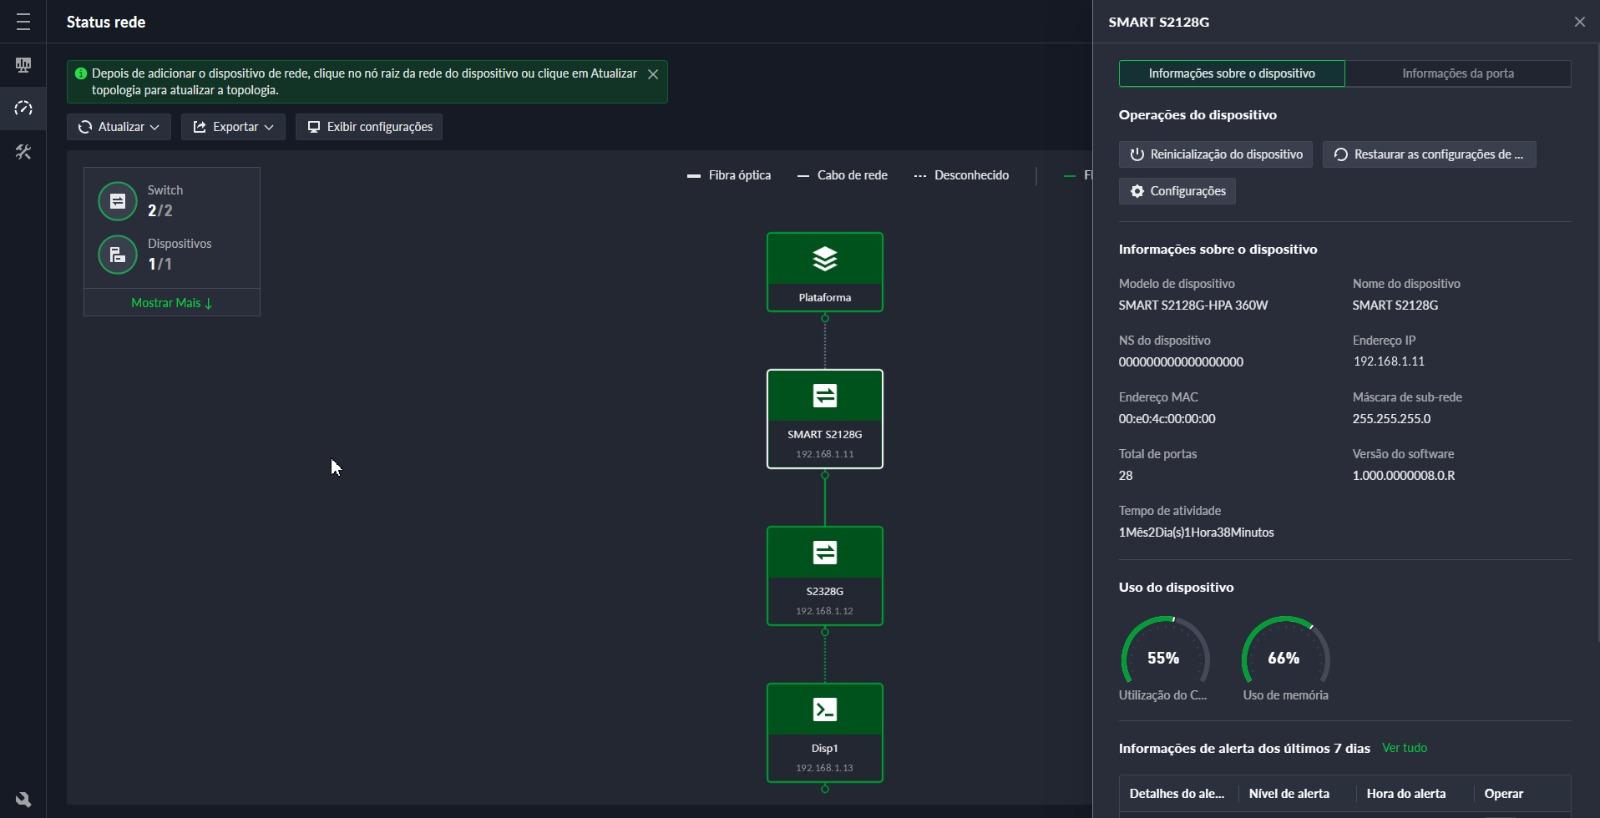
 , para acessar a uma definição explicita de um
evento especifico para possuir o som personalizado.
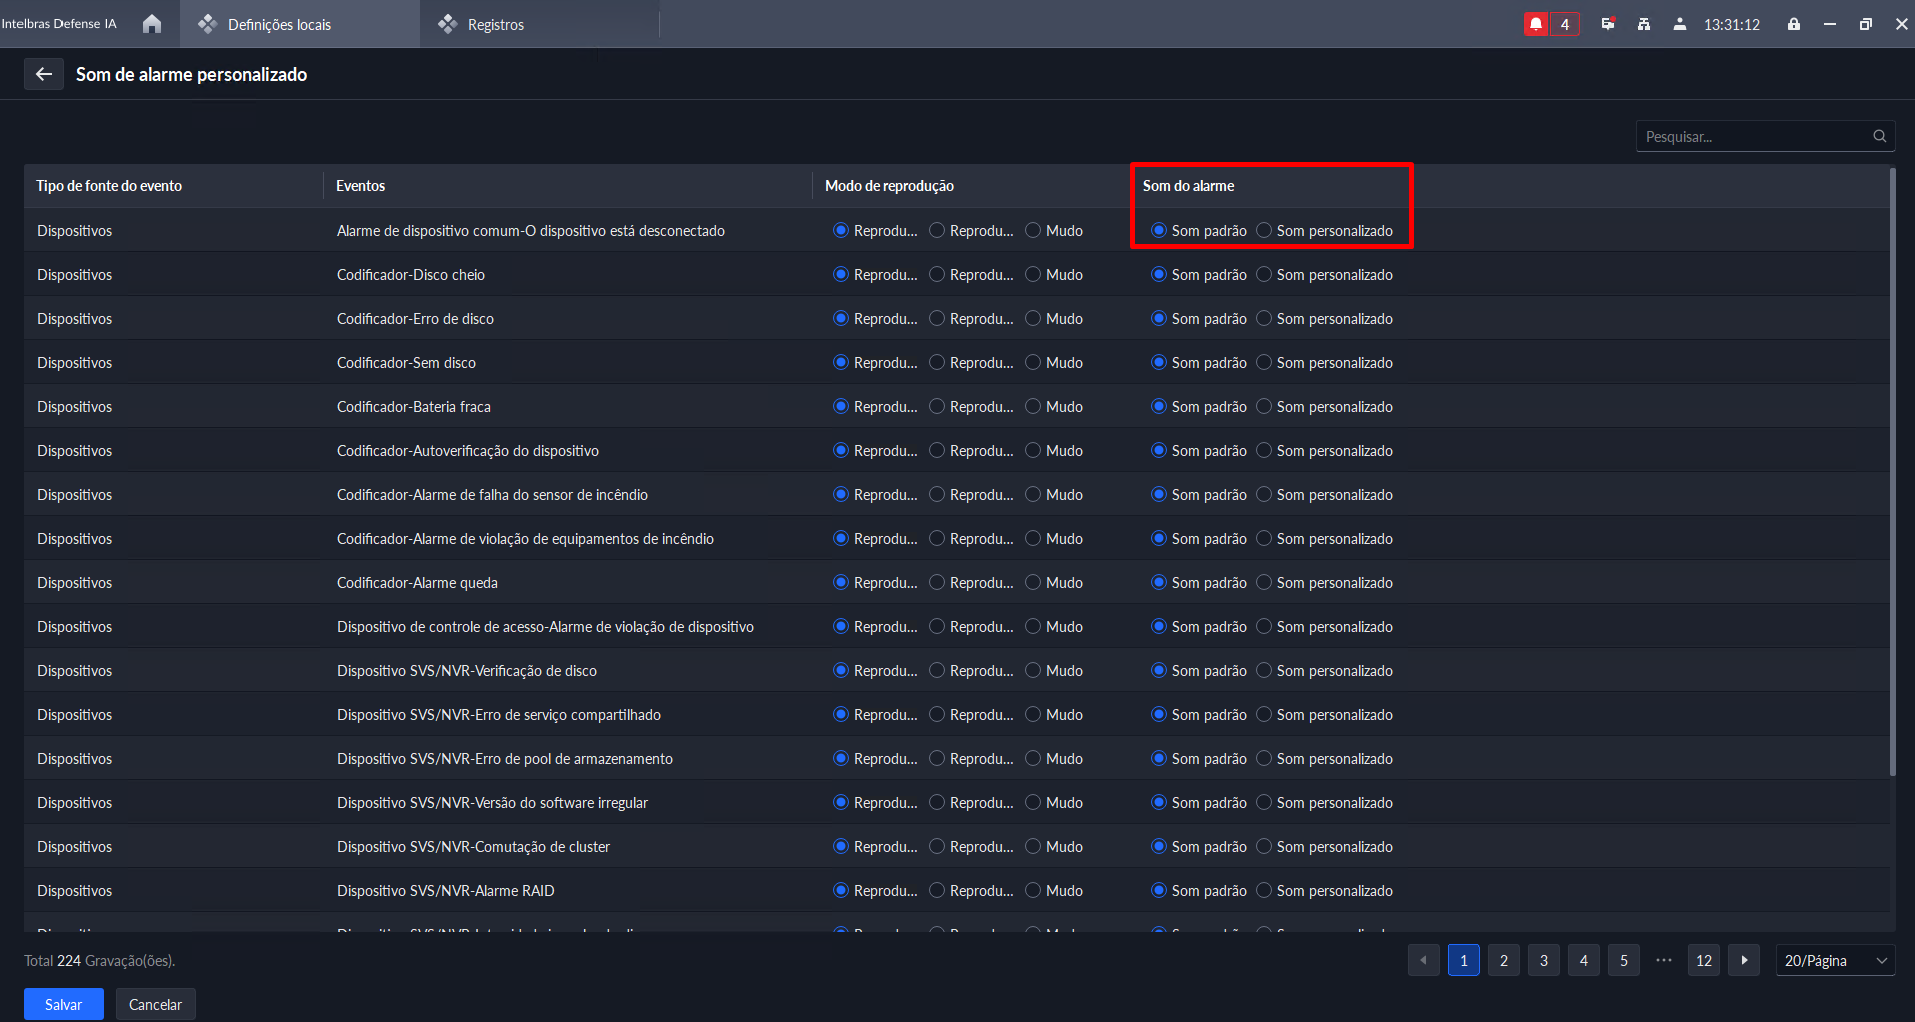
 para selecionar um ou mais
arquivos, ou
 ícone de pasta com sinal de mais para abrir todos os
arquivos em uma pasta





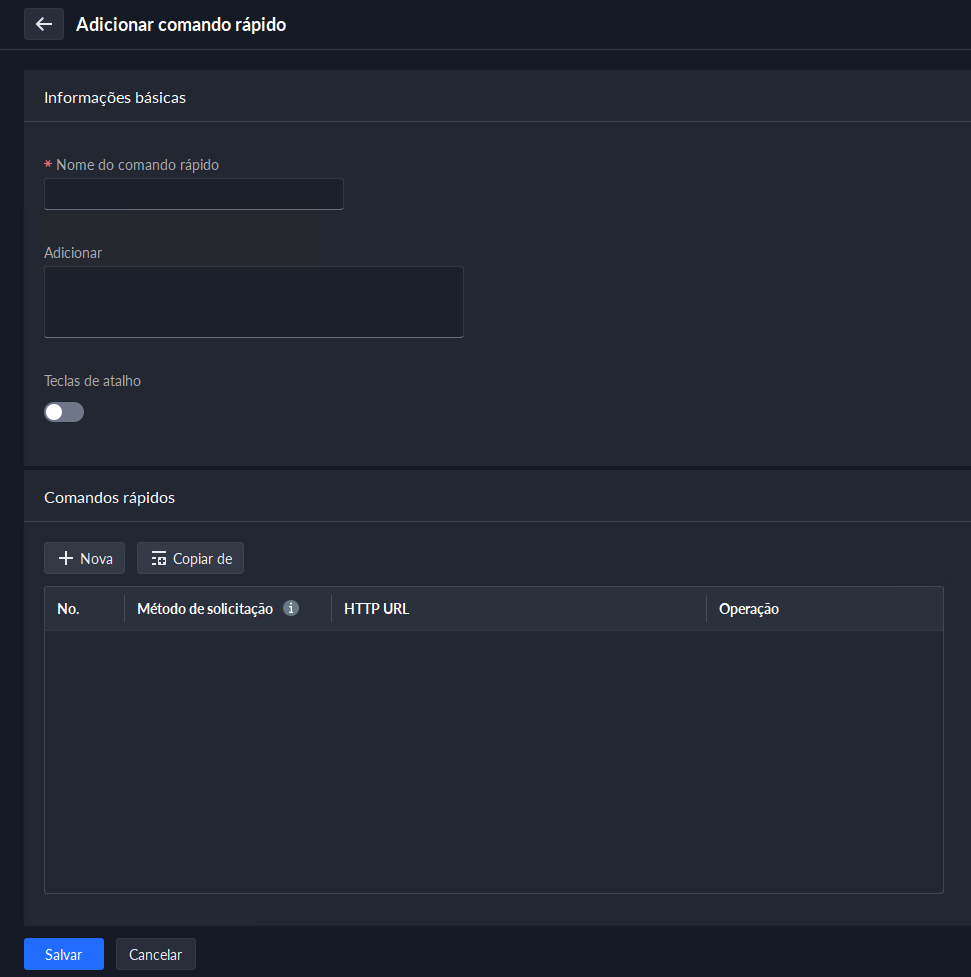
 , selecione um canal e clique em
 para ativar ou
 para desativar a entrada/saída de alarme.



 para ampliar ou reduzir a imagem.
 para ajustar a distância focal.
 para ajustar o brilho do vídeo.
 e selecione uma predefinição. Ao
chamá-la, a câmera se move rapidamente para o alvo monitorado.
 e desenhe um quadro no vídeo ao vivo; a câmera PTZ irá girar, focar e localizar rapidamente essa área.
 para controlar a direção do PTZ (esquerda, direita, cima, baixo, diagonal superior
esquerda/direita e inferior esquerda/direita)


 : Controle de som: clique em
 : Controle de luz: clique em

 .
 , e selecione até quatro canais na lista de dispositivos conforme necessário.


 para recolher o vídeo ao vivo.


 . O clipe de vídeo será baixado.


 de um ponto de acesso de porta; então você poderá destravá-la, fechá-la ou visualizar o vídeo ao vivo.
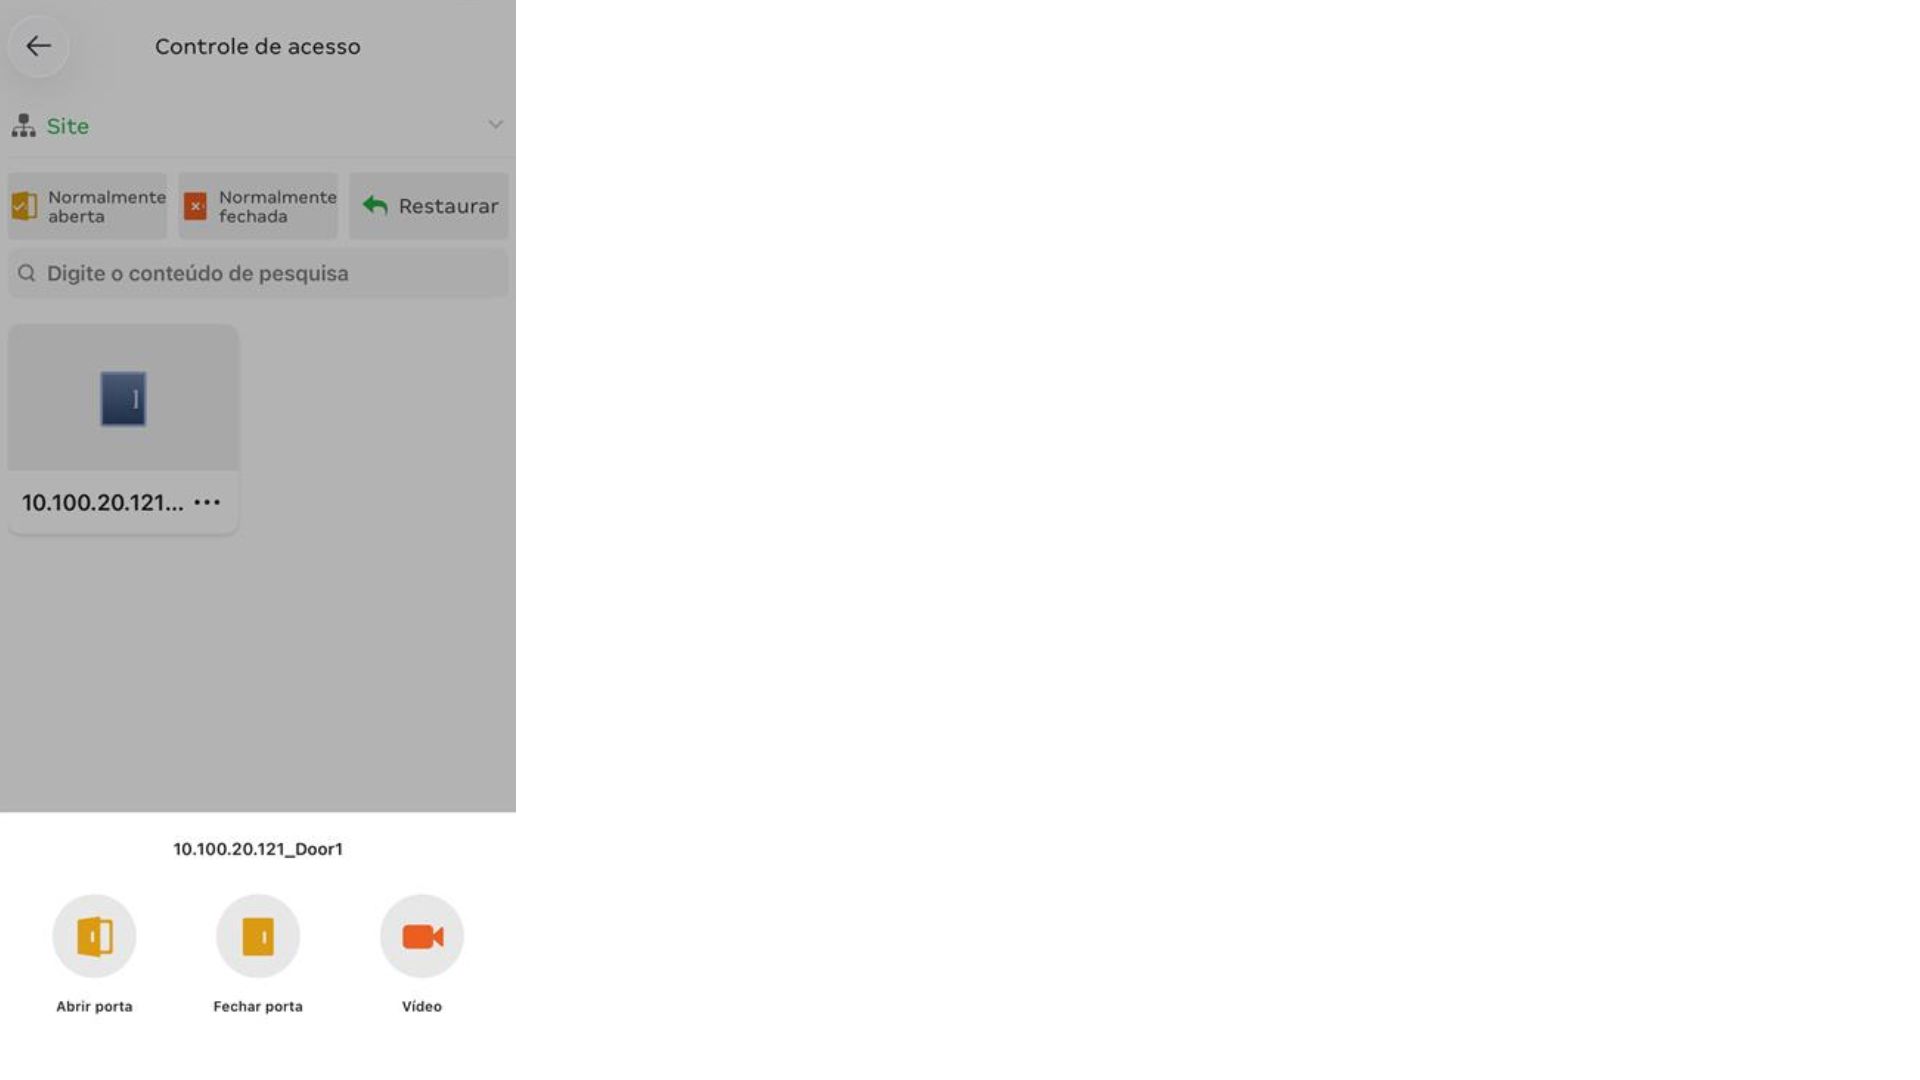
 para visualizar todos os eventos de controle de acesso. Clique em um evento para ver seus detalhes, como informações da
pessoa, número do quarto, imagem capturada, vídeo gravado e VTS DEV (estação principal).

 para chamada de vídeo ou clique em
 para chamada de voz.
 para excluir os registros todos os registros.


 .


 no canto superior direito para selecionar uma organização.
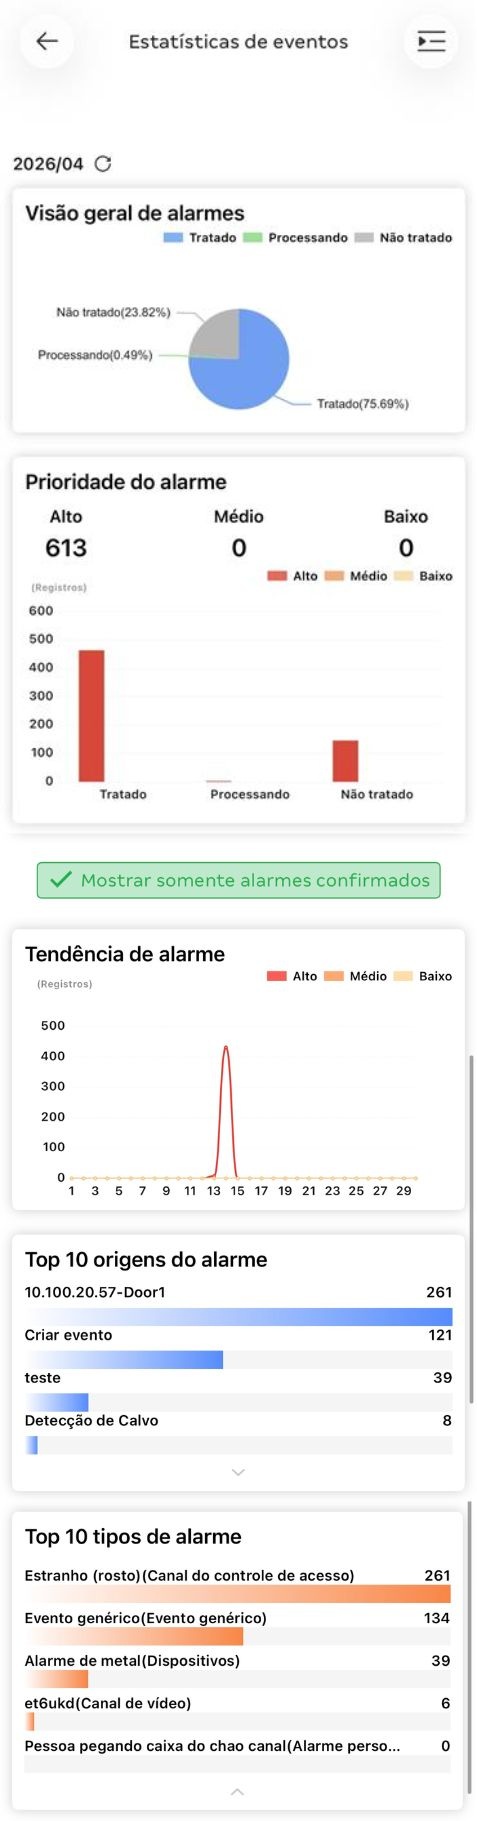
 em Top 10 origens de alarmes e Top 10 tipos de alarmes.
 .
 .
 .
 .
 ou
 .
 .
 para editar as informações incluindo o registro facial, ID, nome e outros dados.
 , preencha as informações da nova pessoae, em seguida, clique em Confirmar.

 , e vários grupos de veículos armados serão exibidos.
 e depois em
 , selecione Google Map.
 para assinar as mensagens de alarme.
 para pesquisar mensagens no histórico.
 para visualizar as mensagens revindicadas.
 para gerenciar as informações da conta e configurar os parâmetros do sistema.

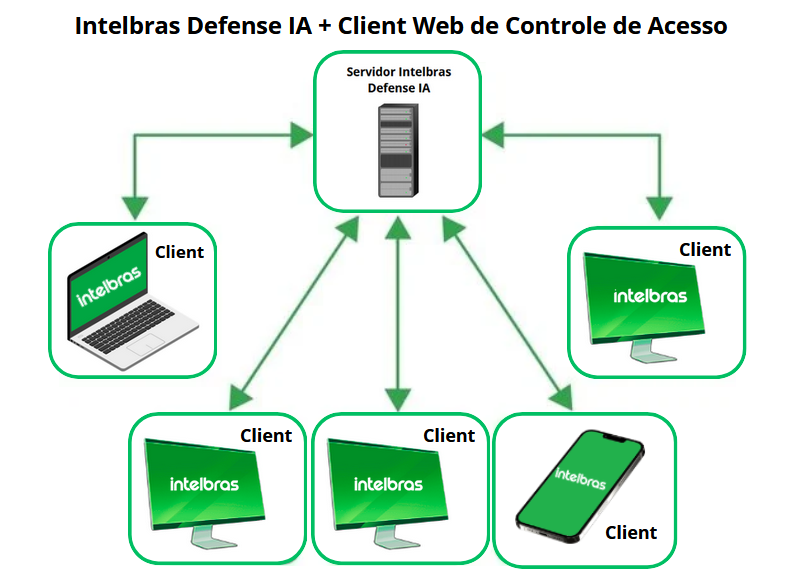
 ) com o botão direito do mouse e selecionar a opção
Executar como Administrador.
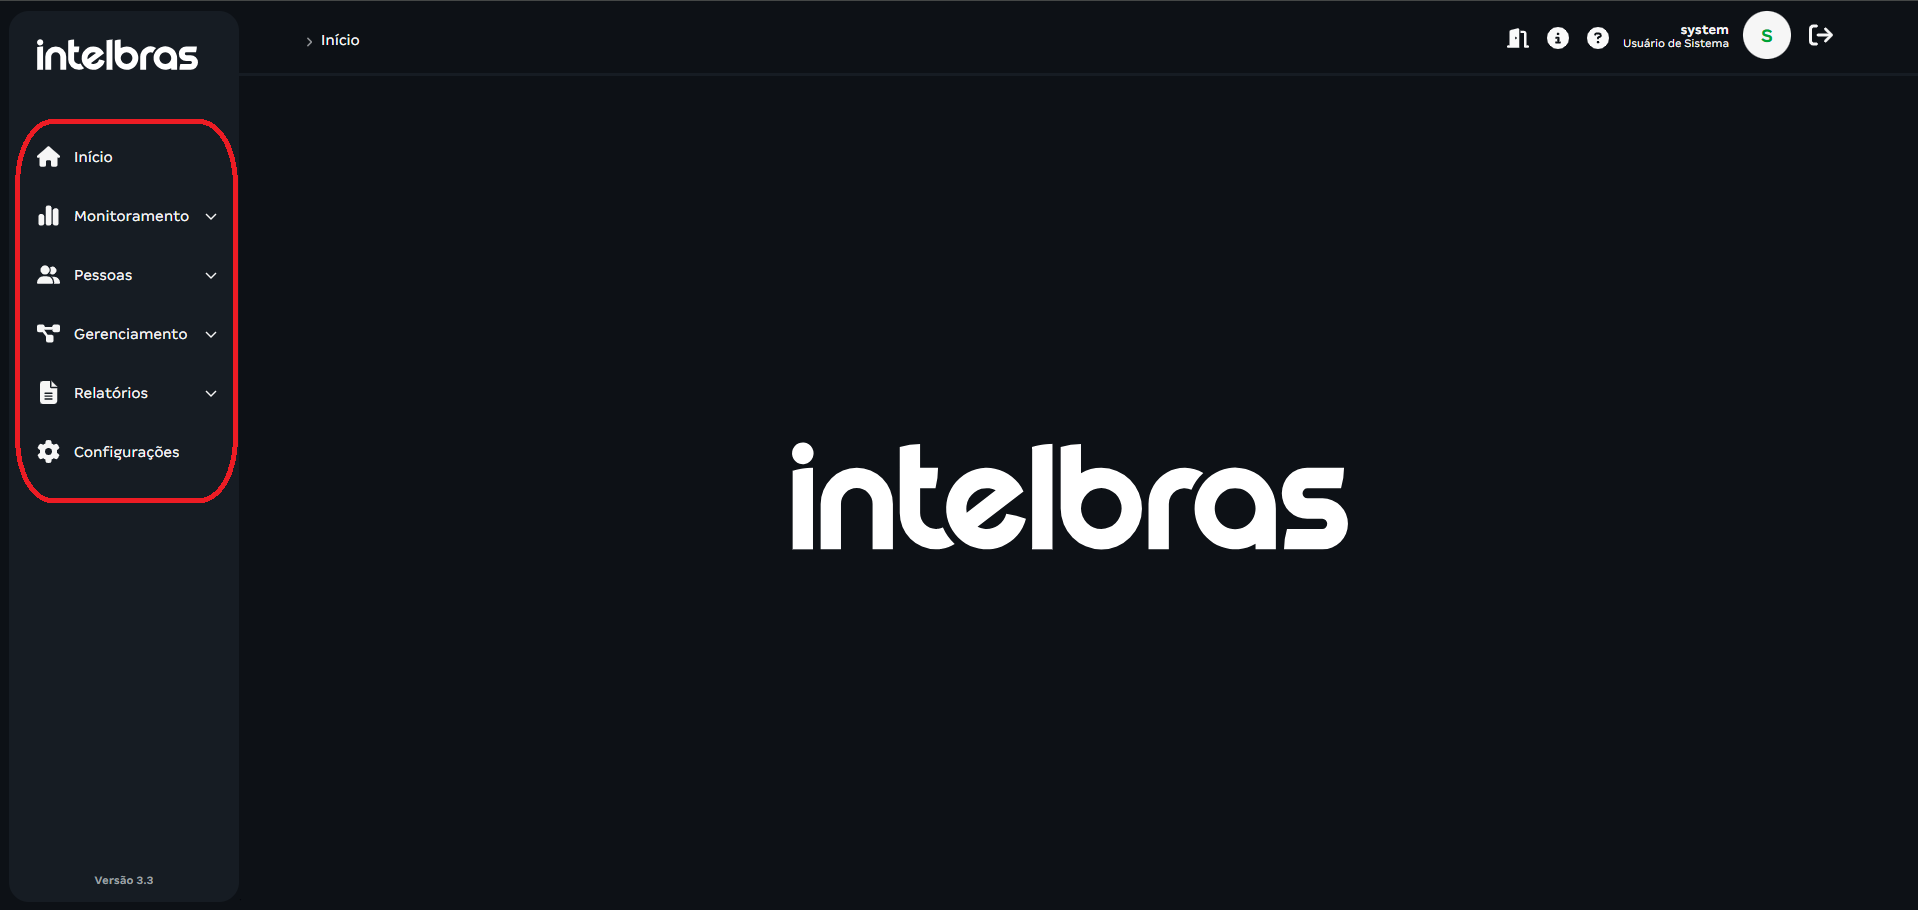
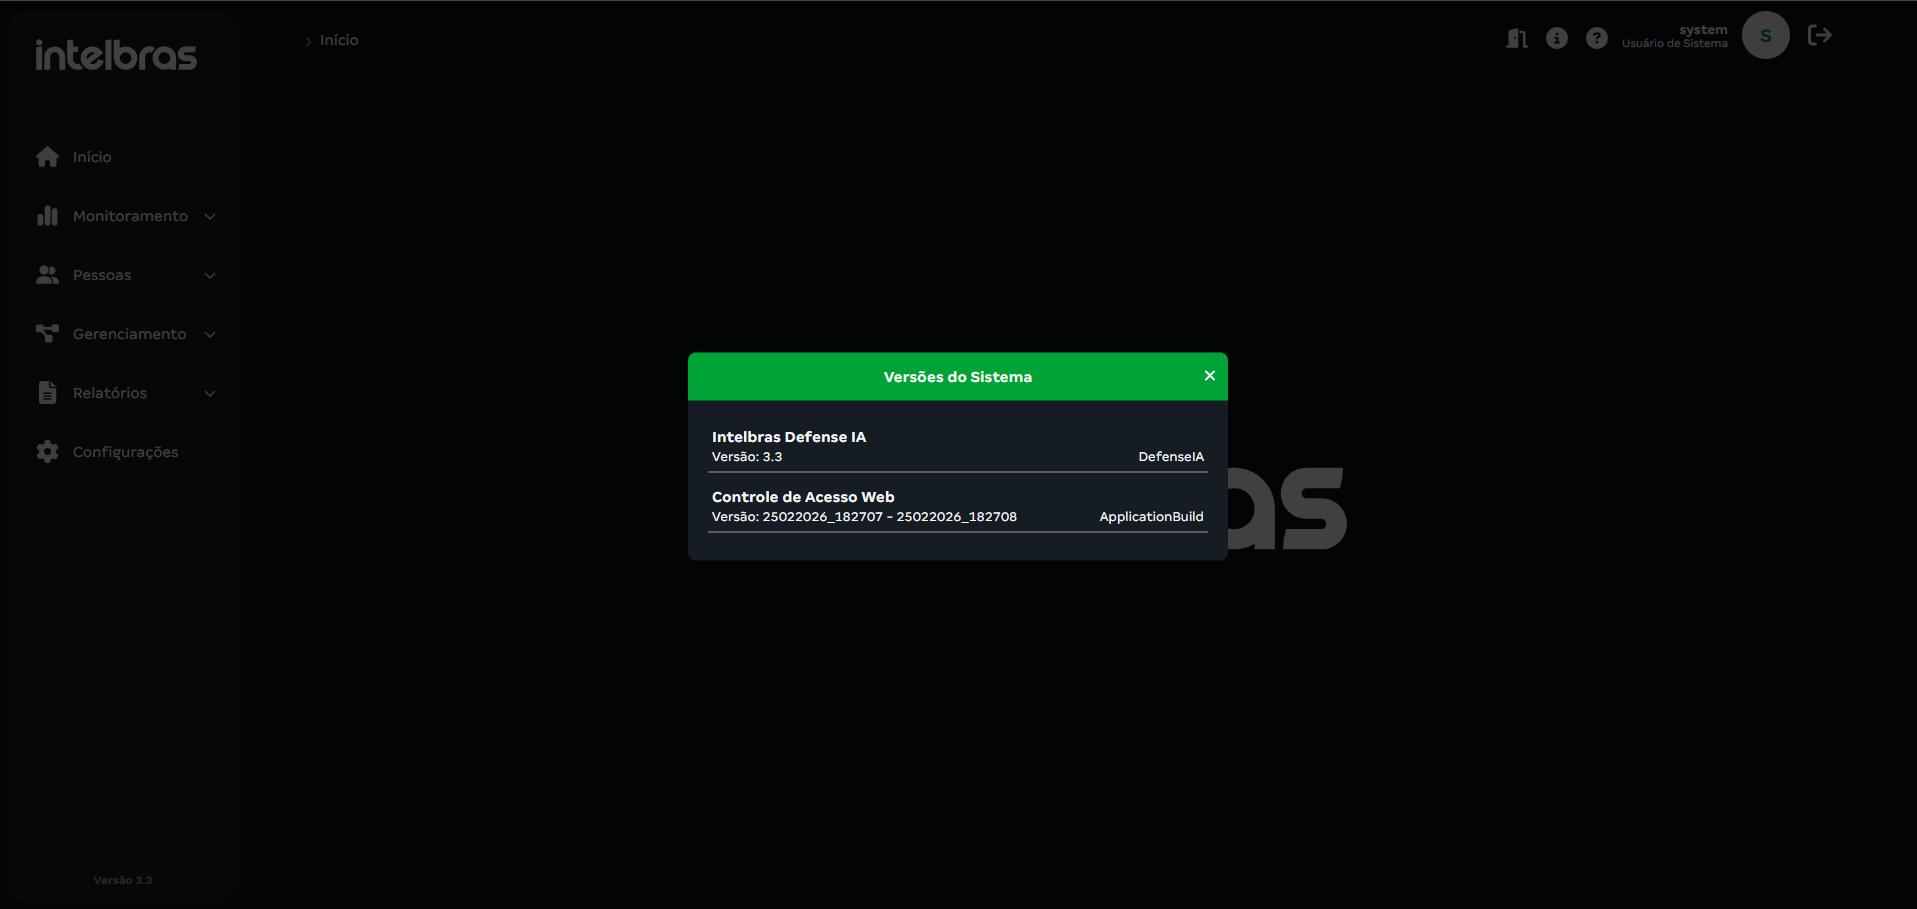
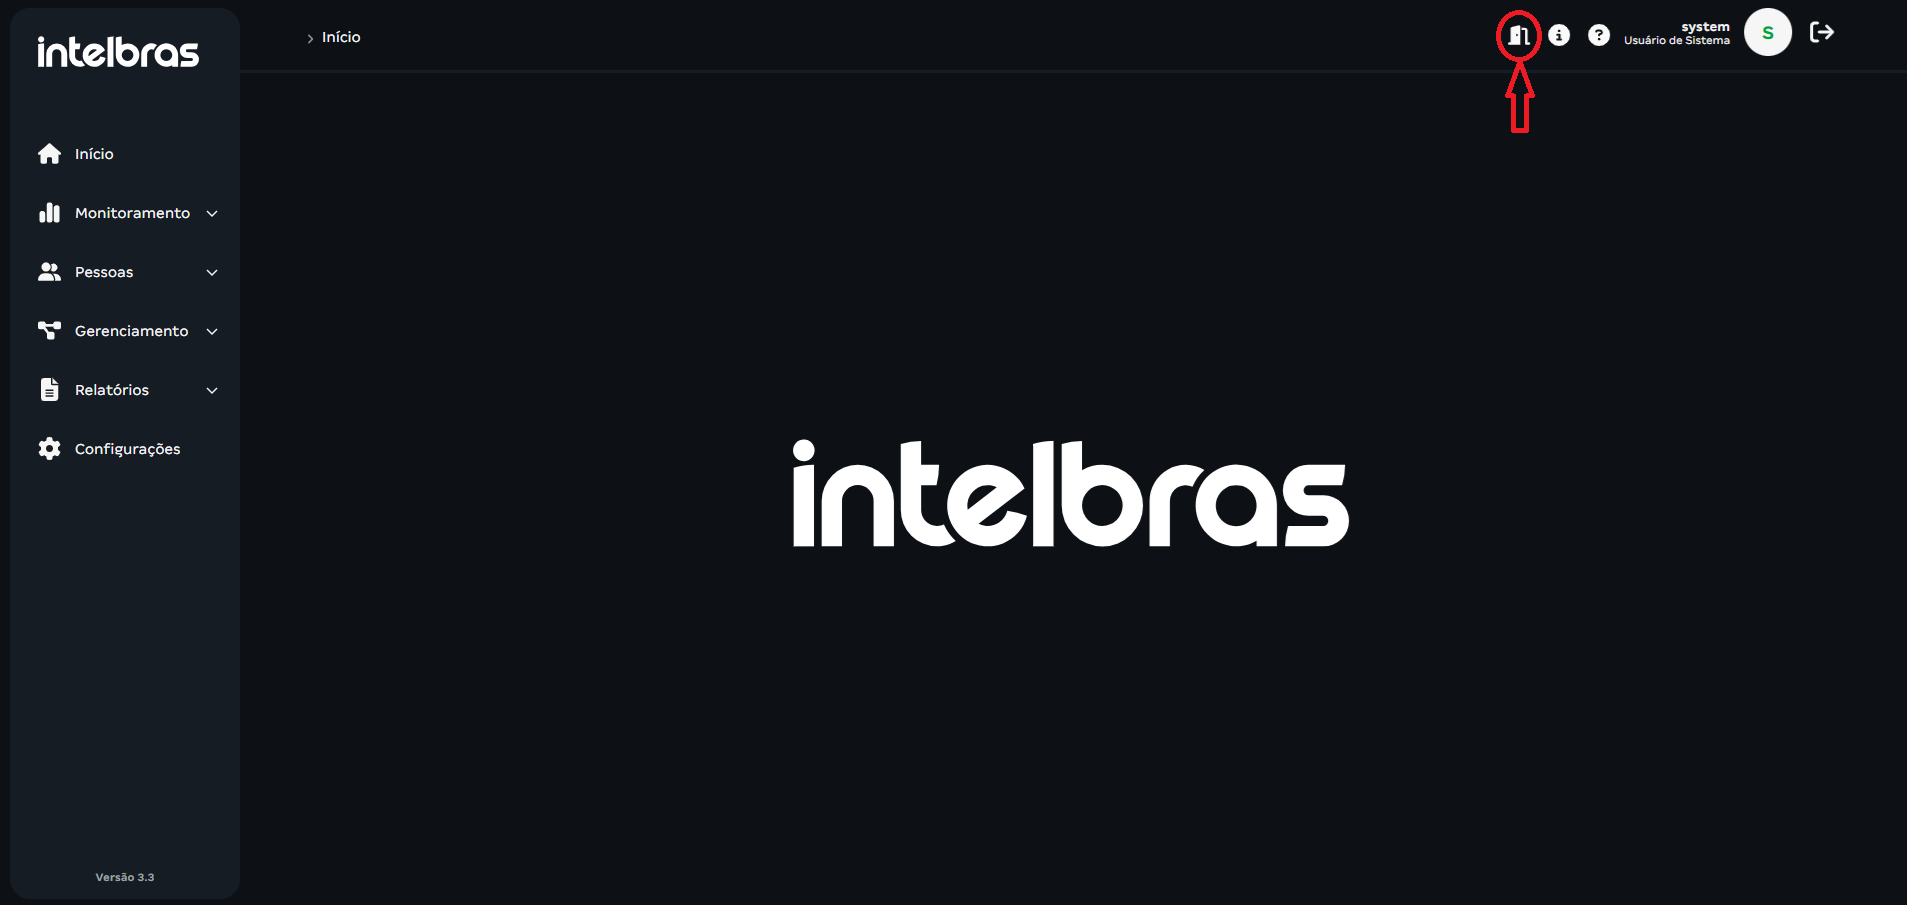
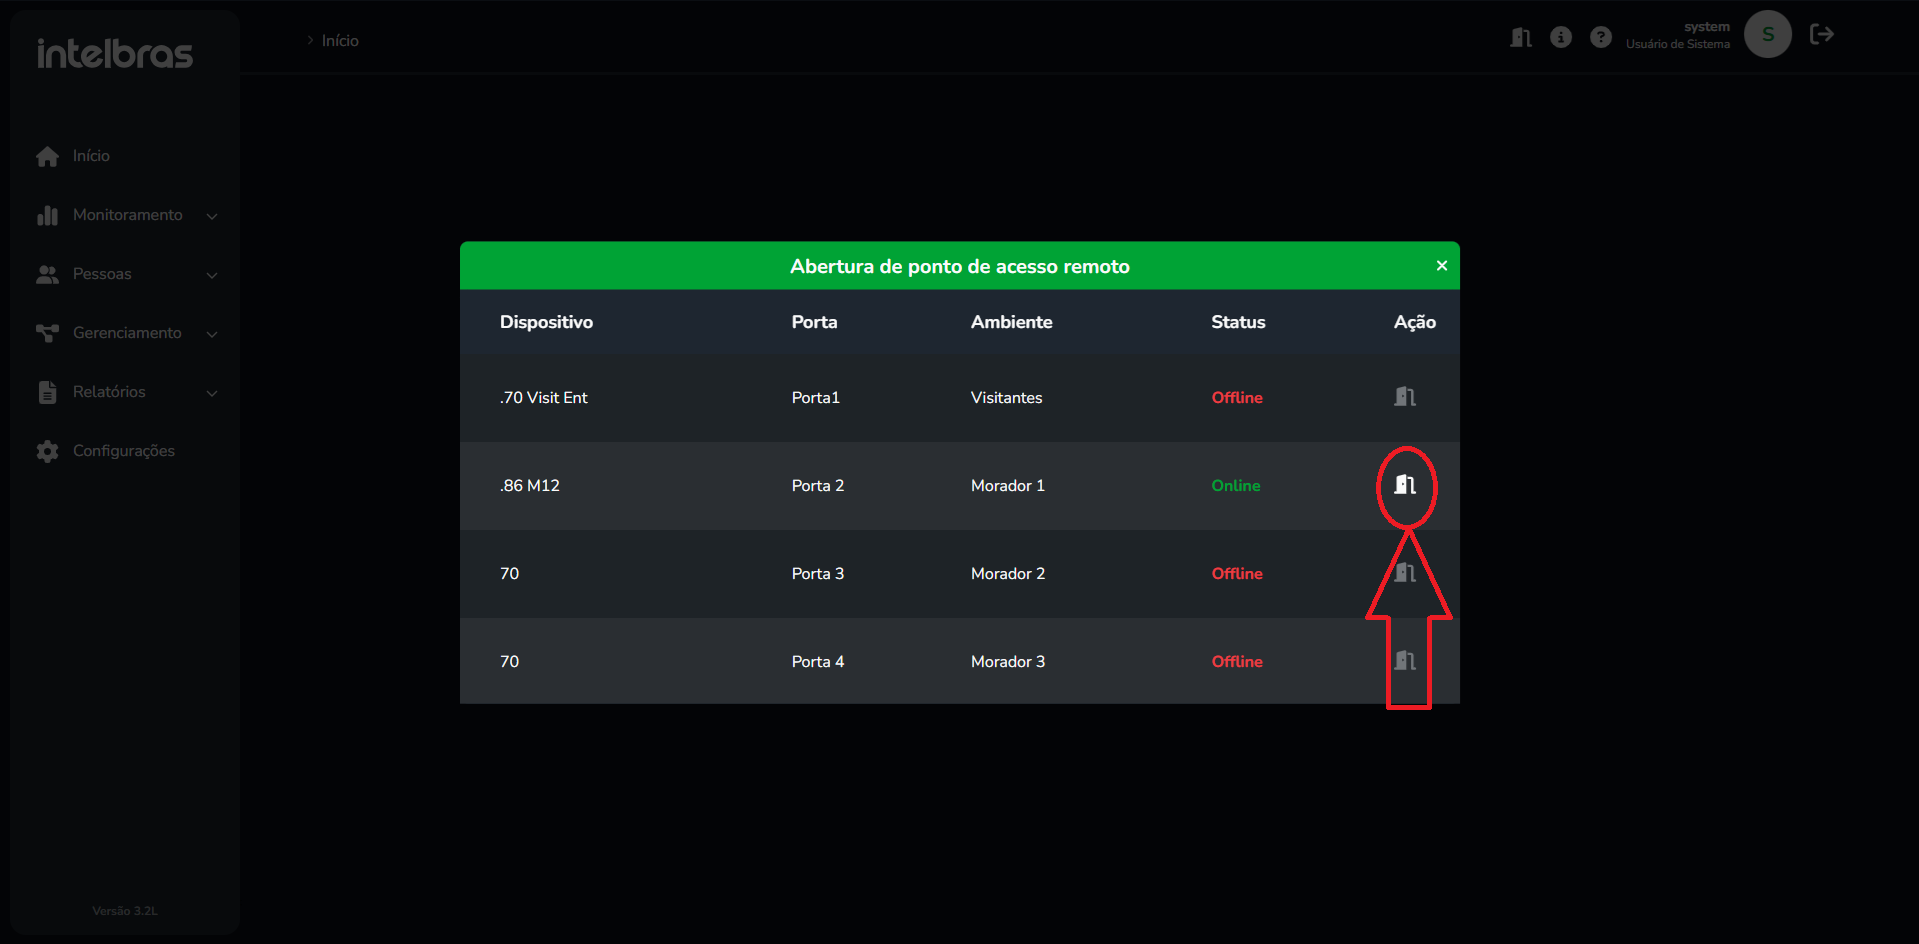
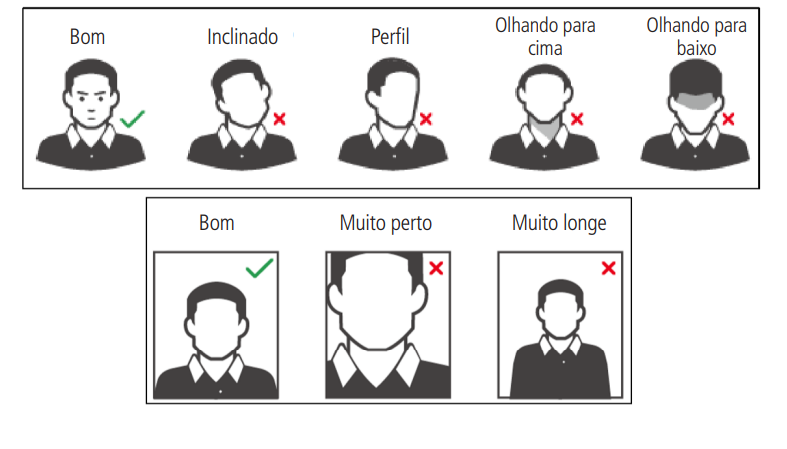
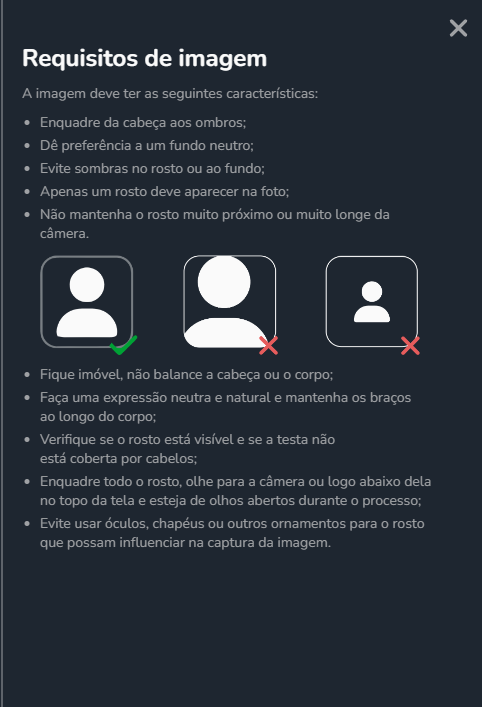
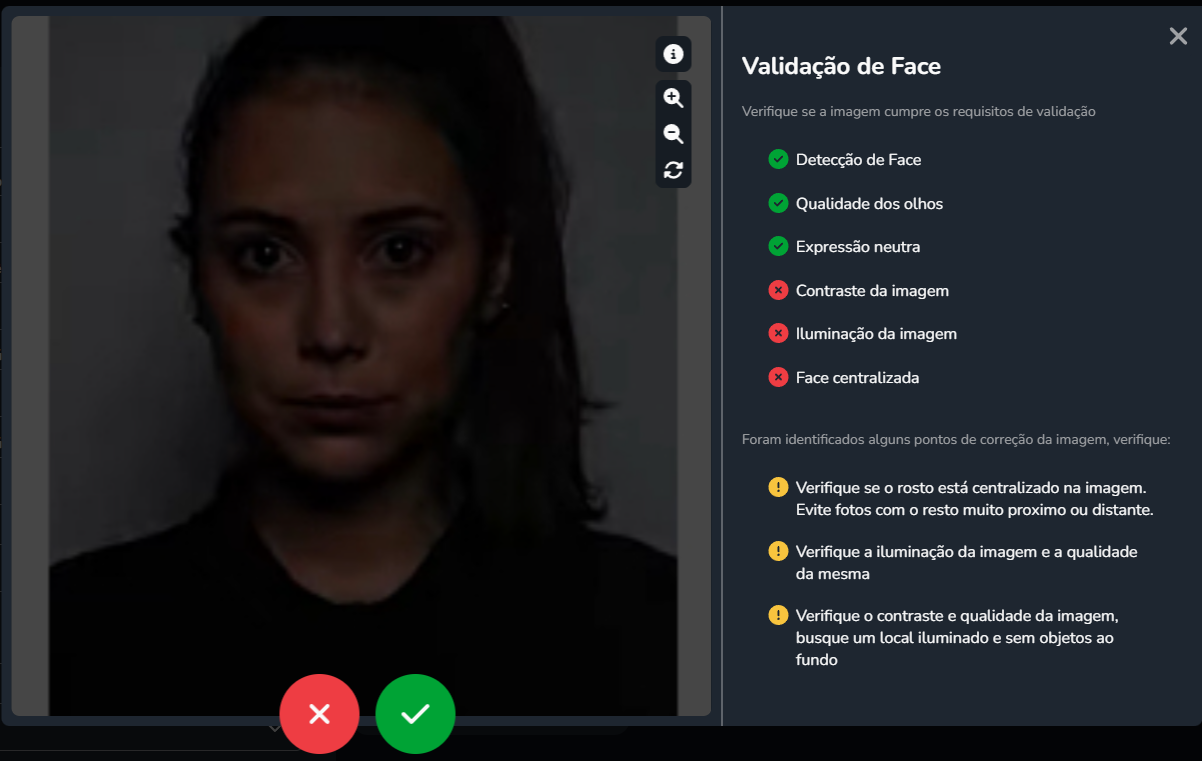
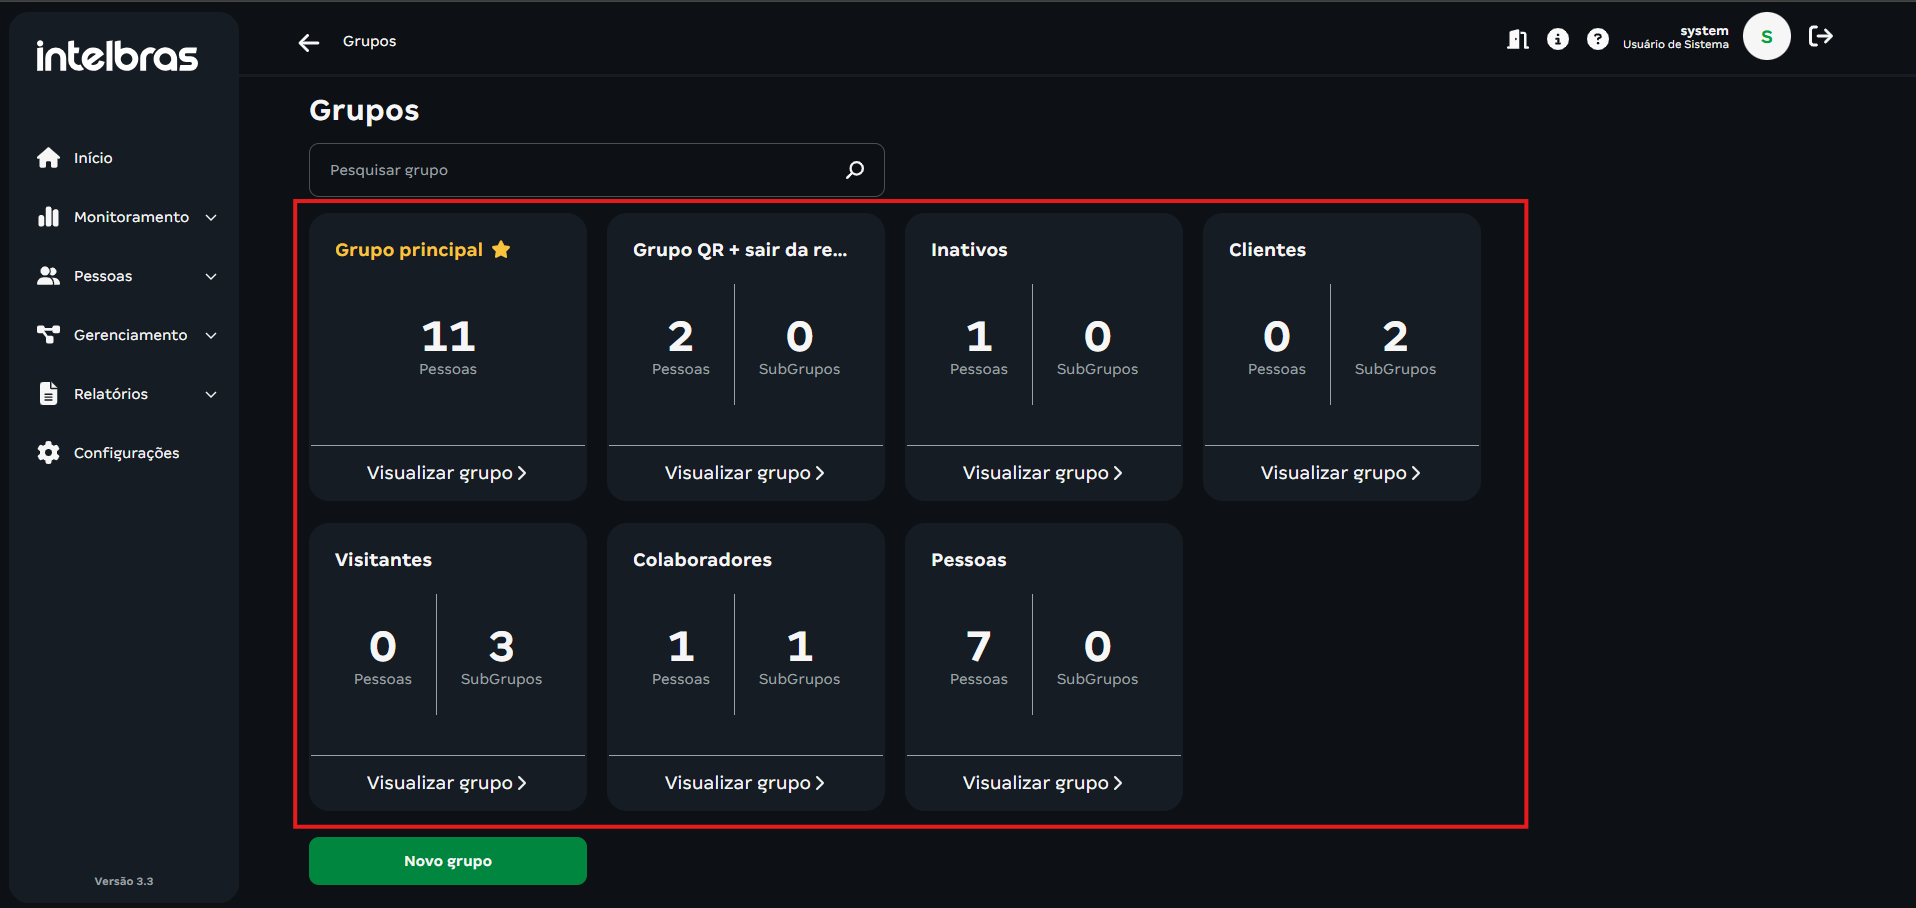
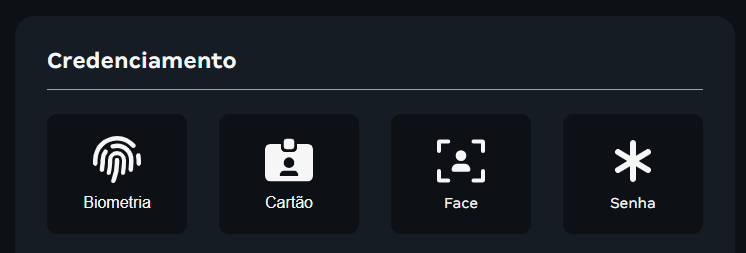
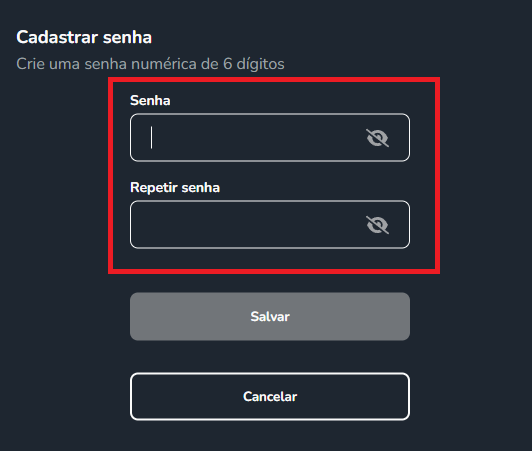
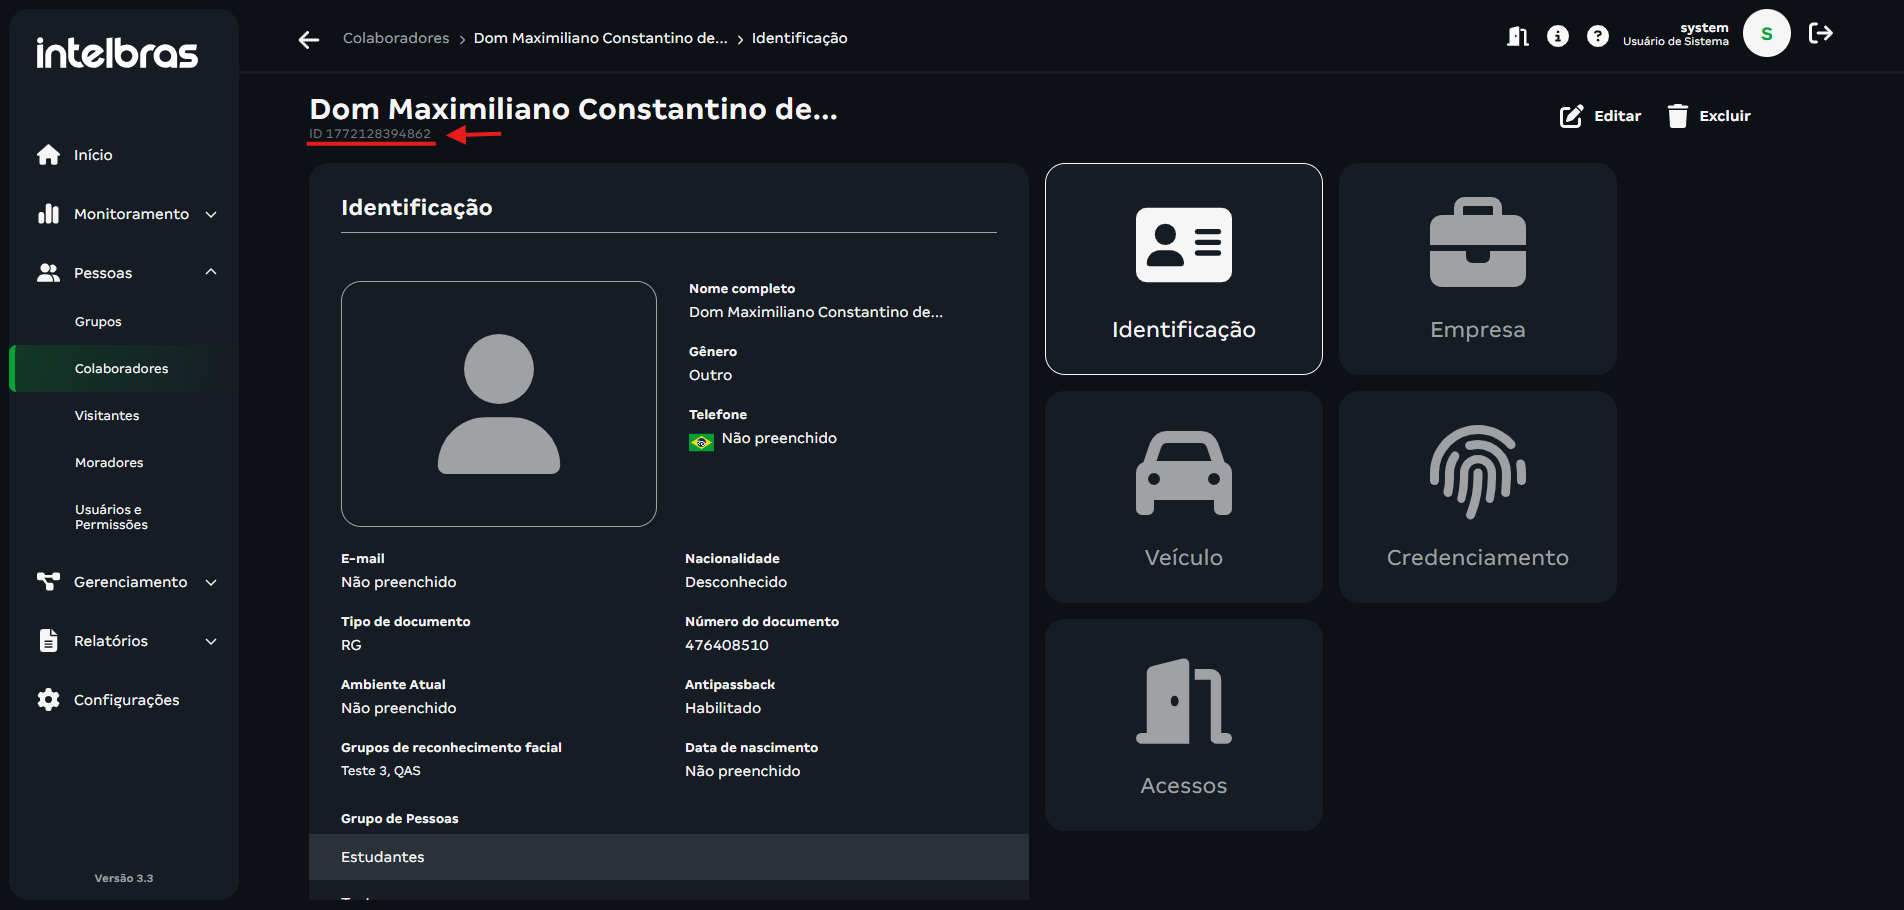
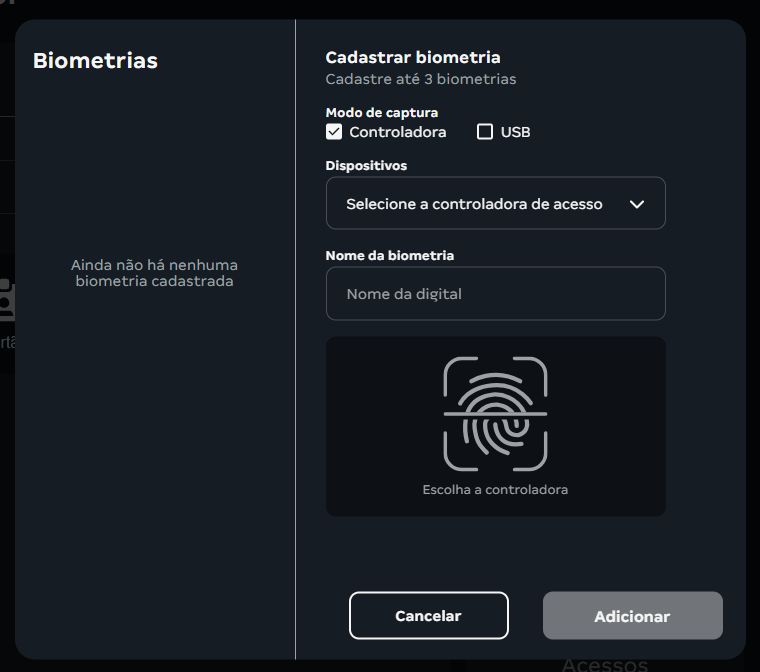
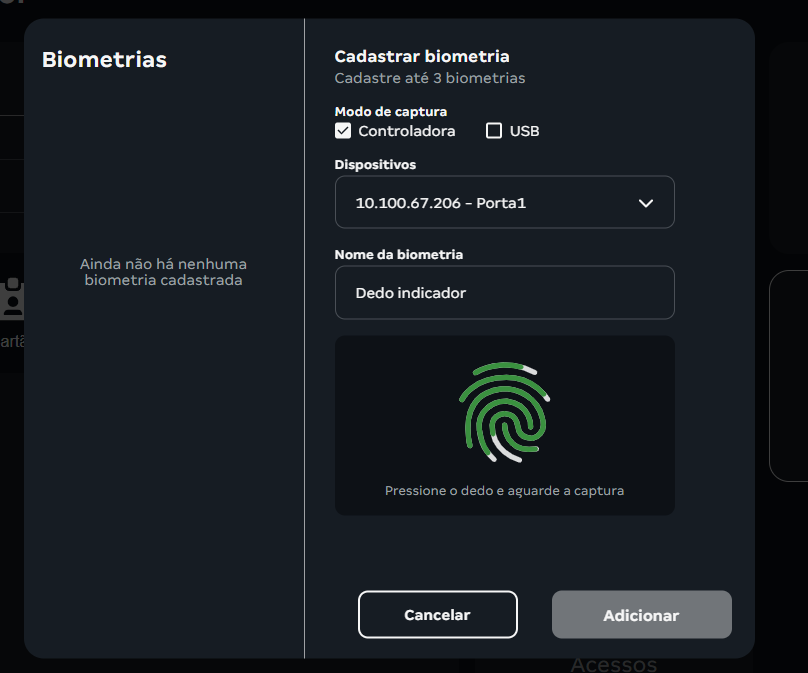
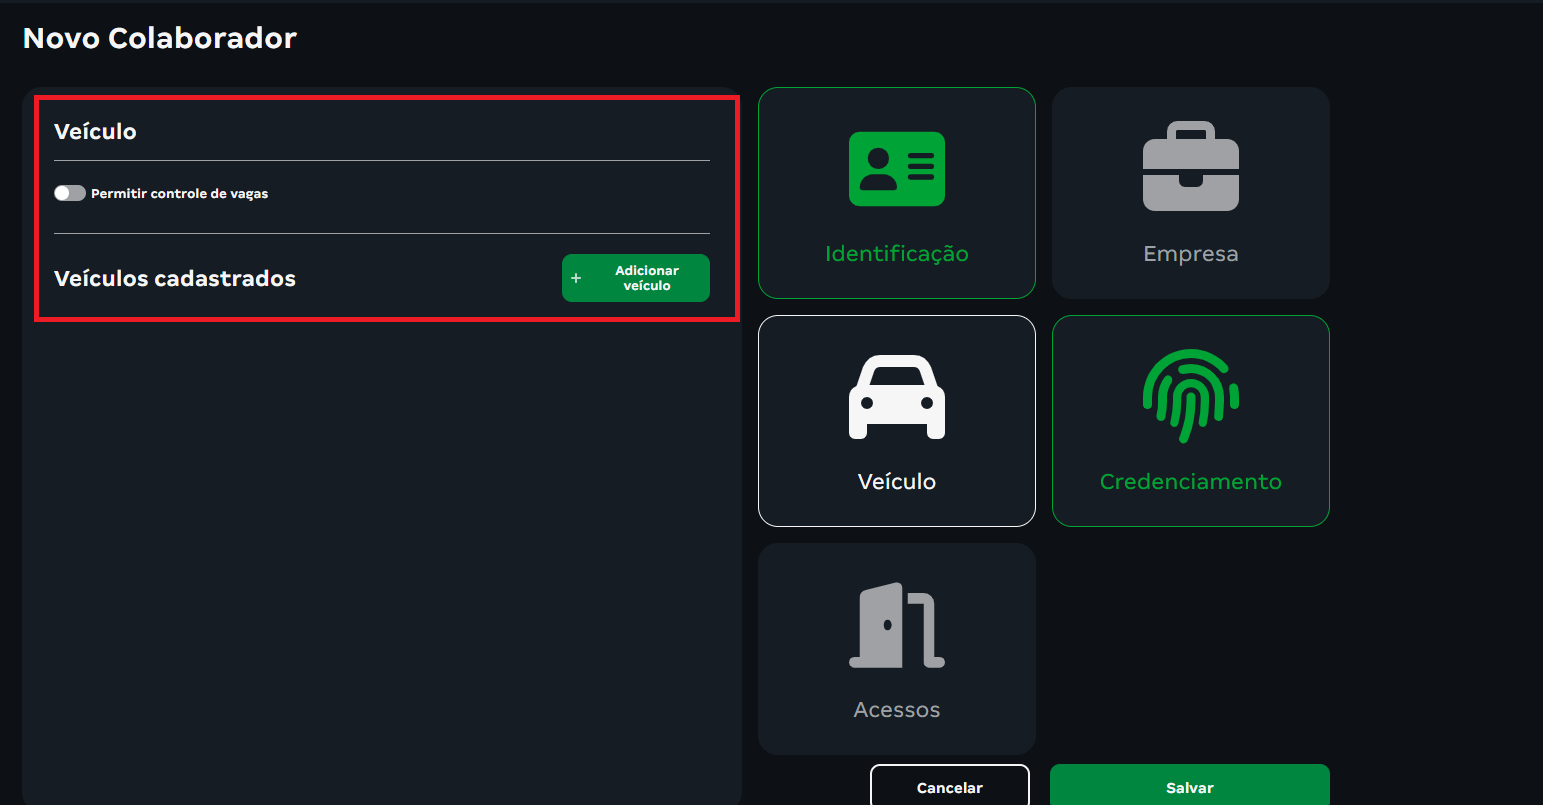
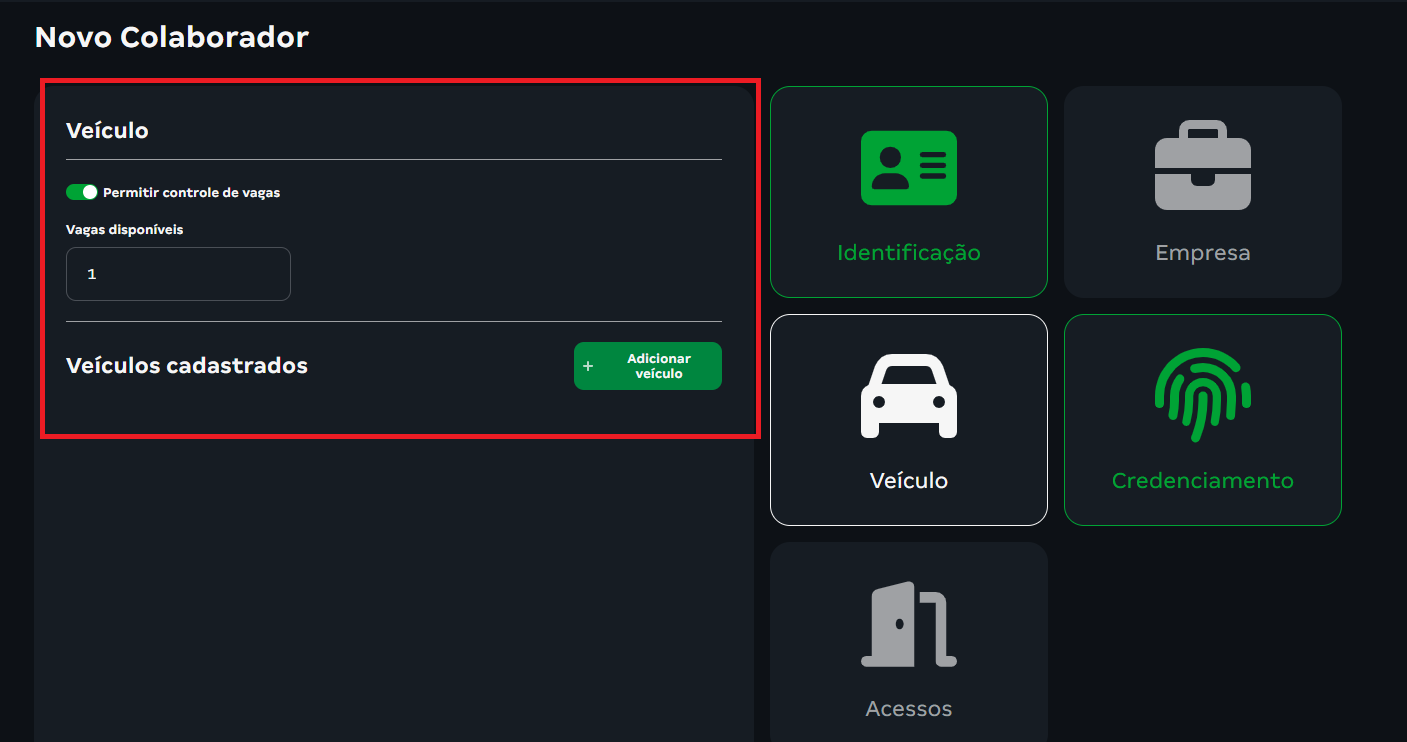
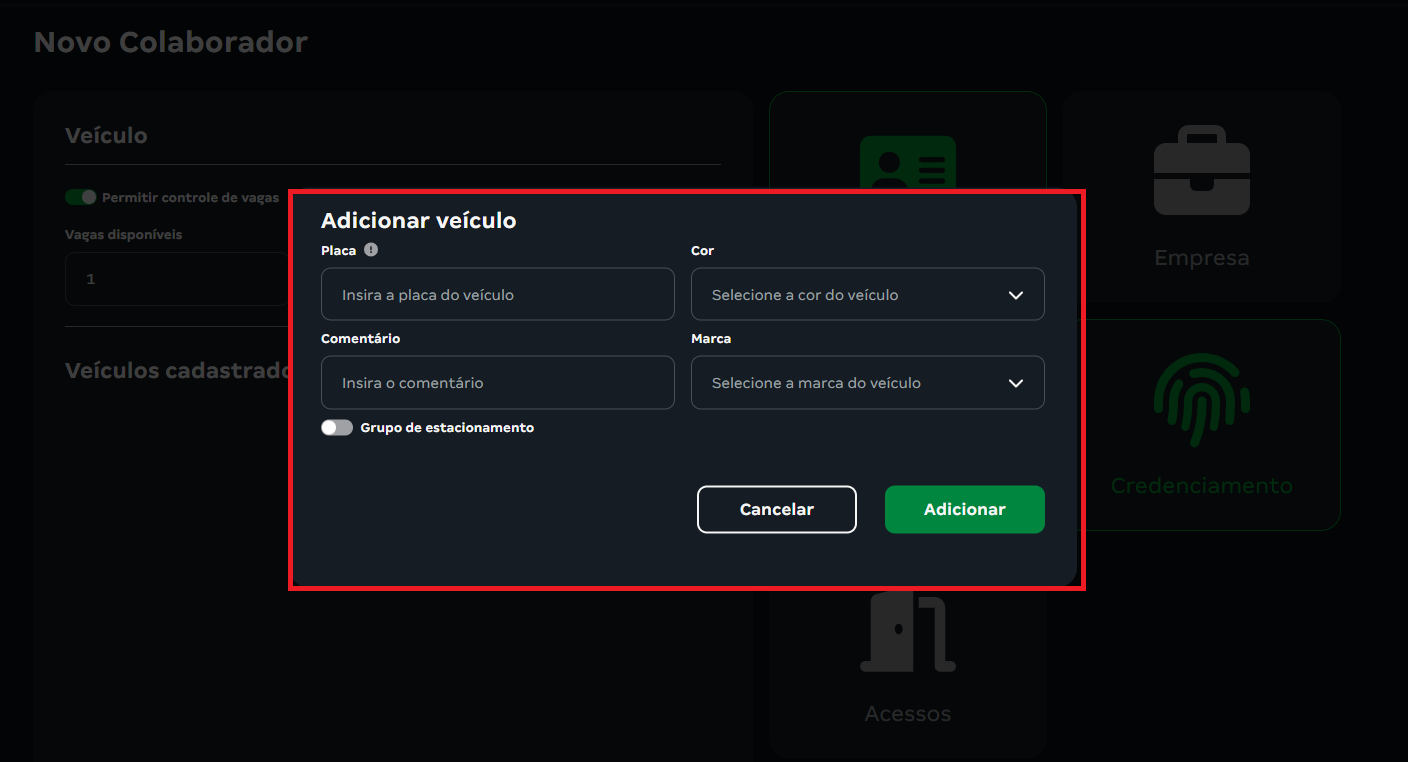
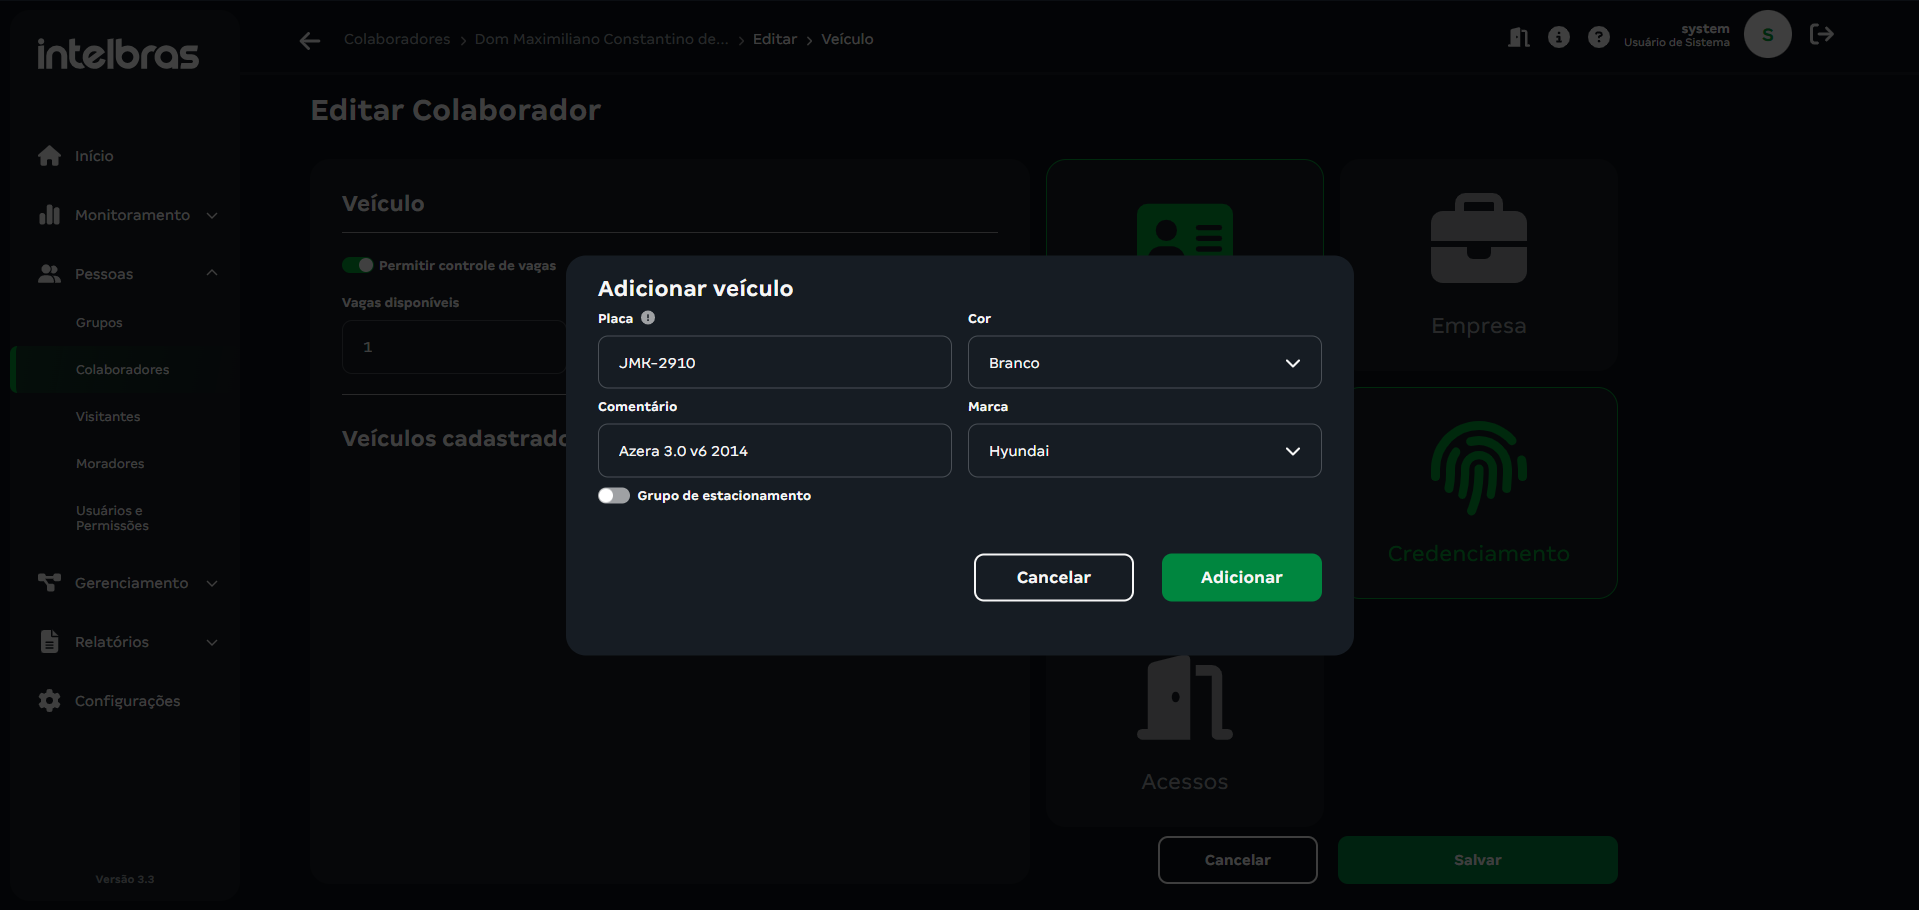
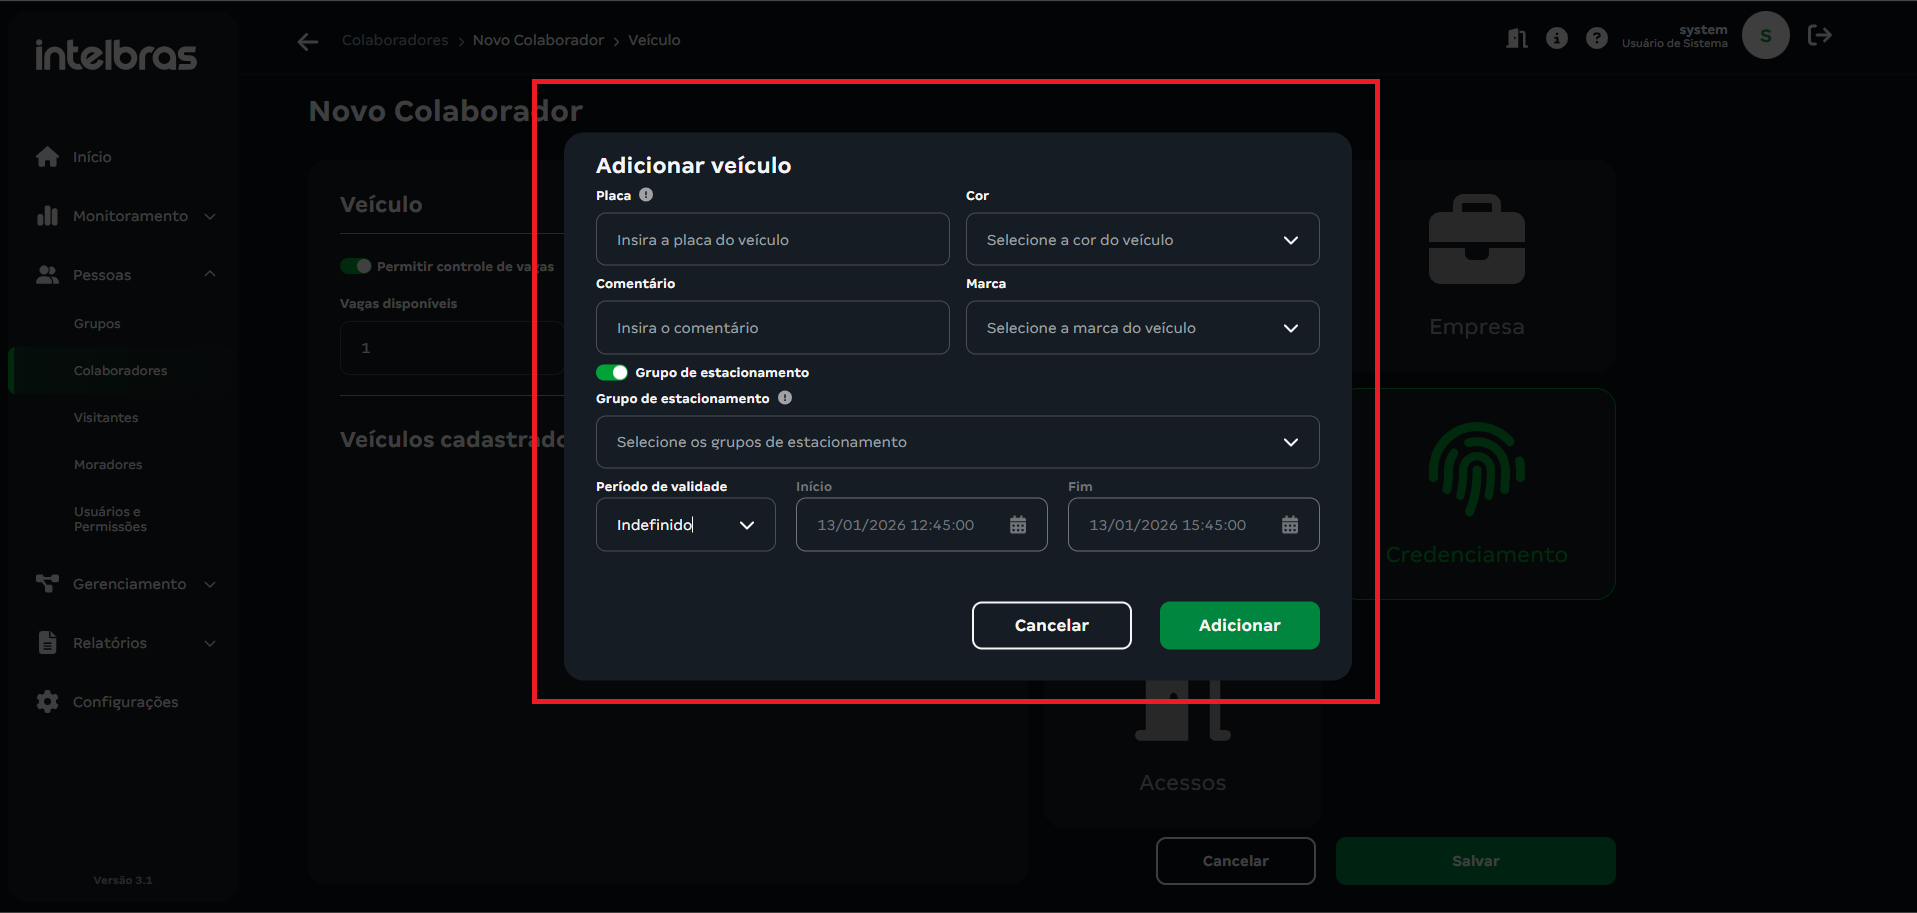
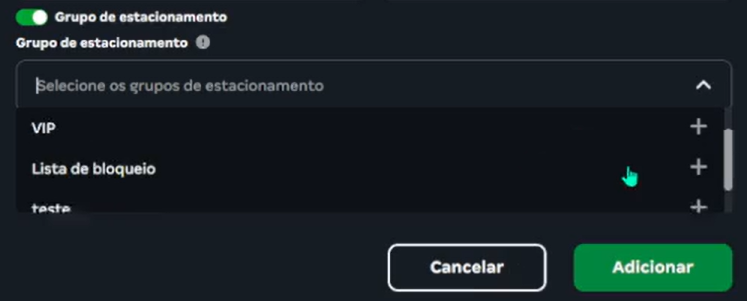
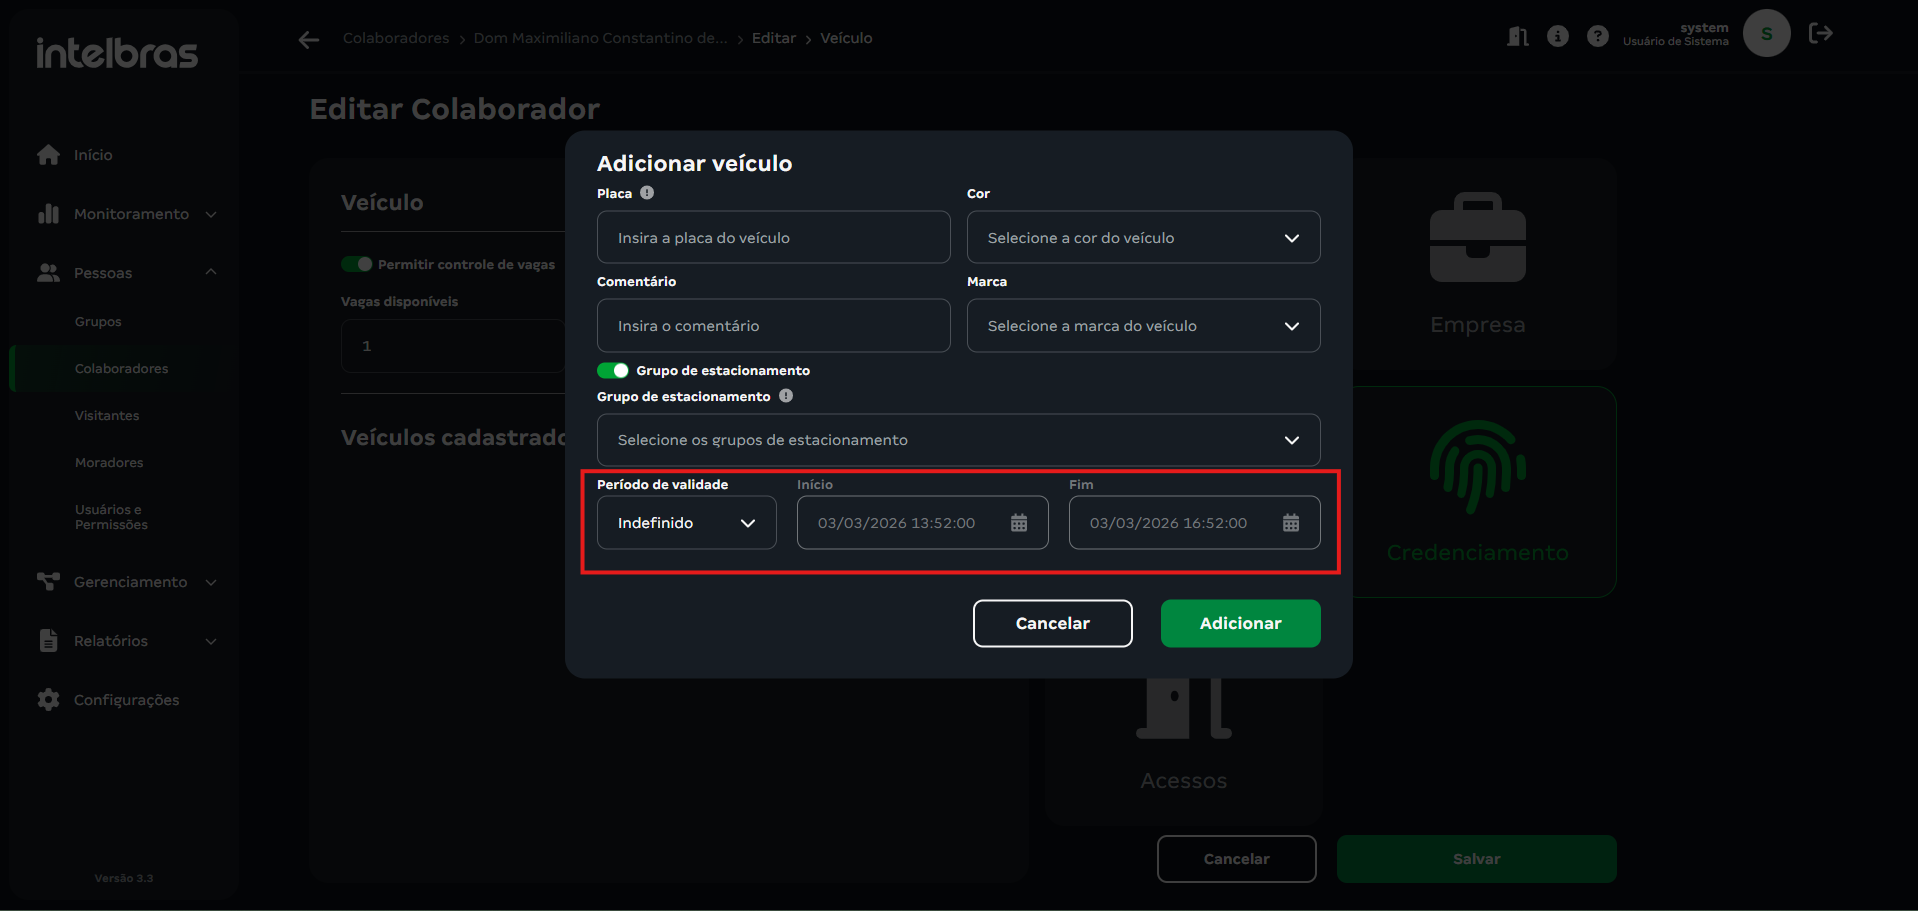
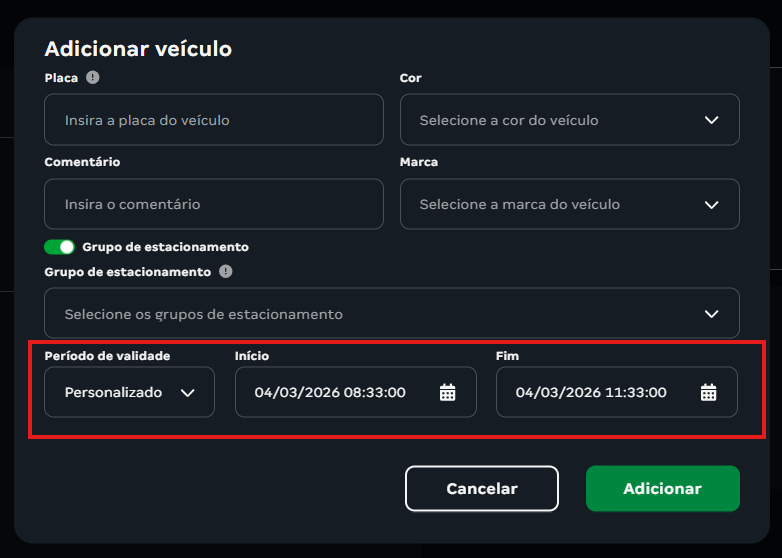
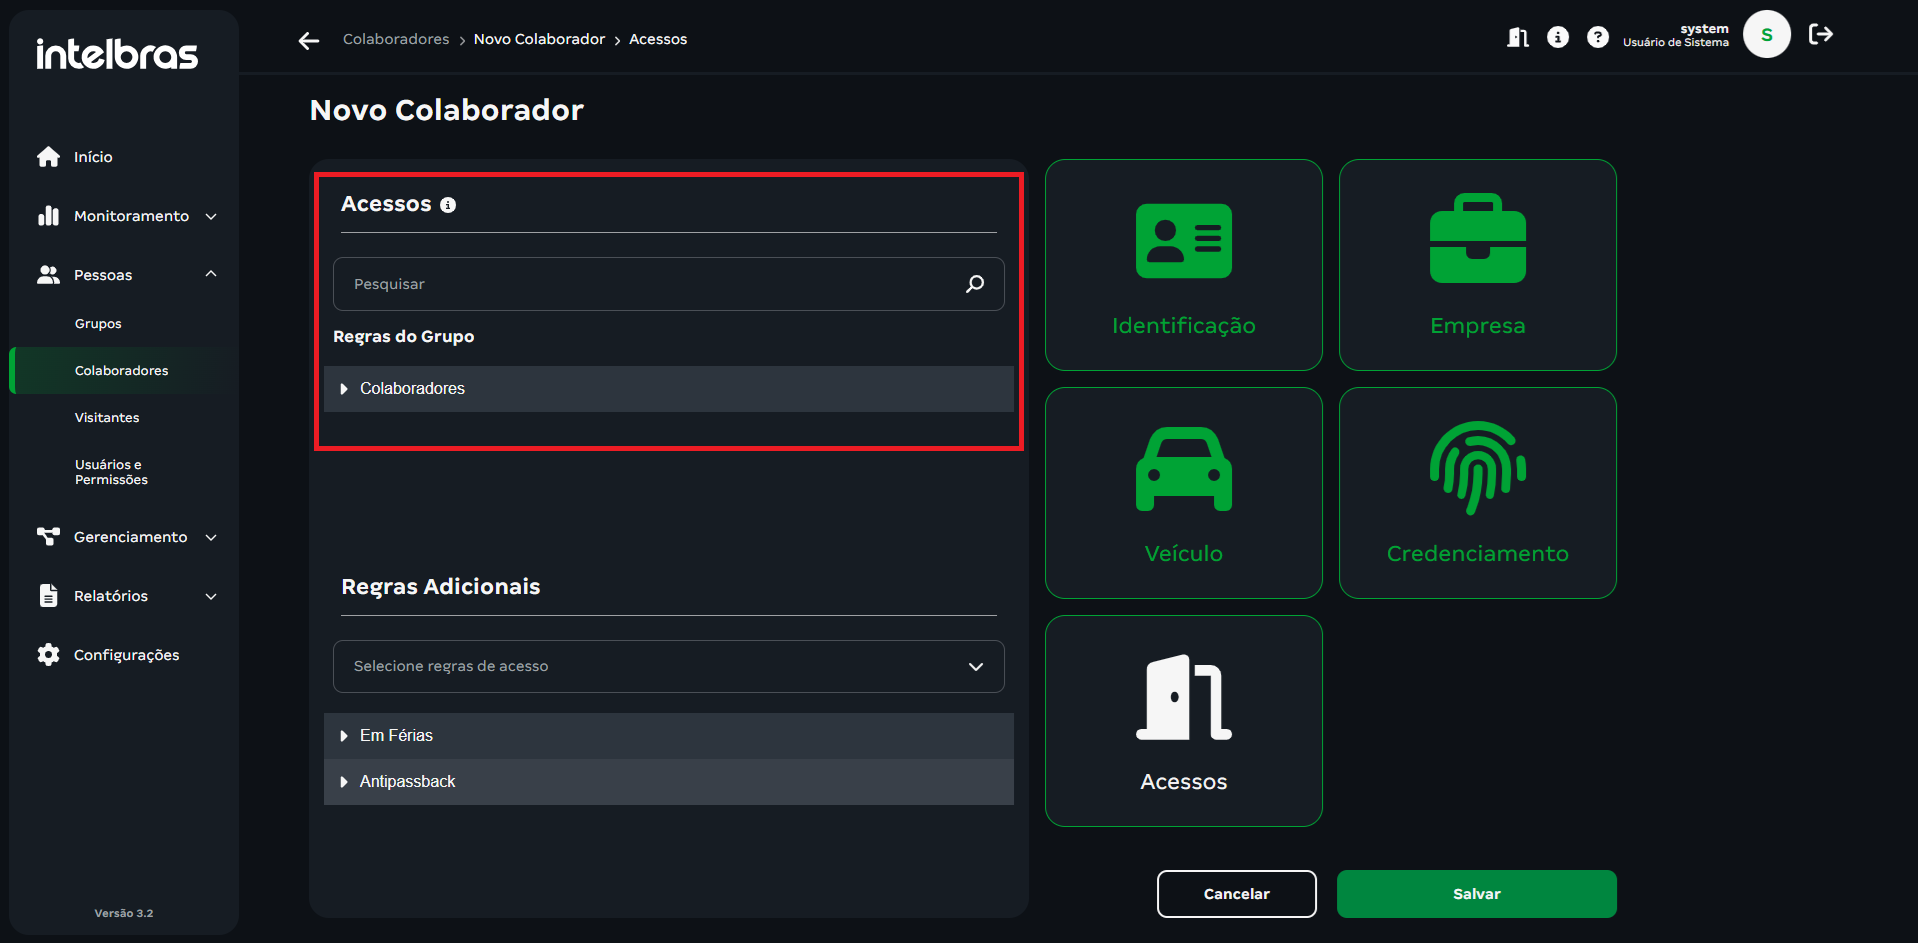
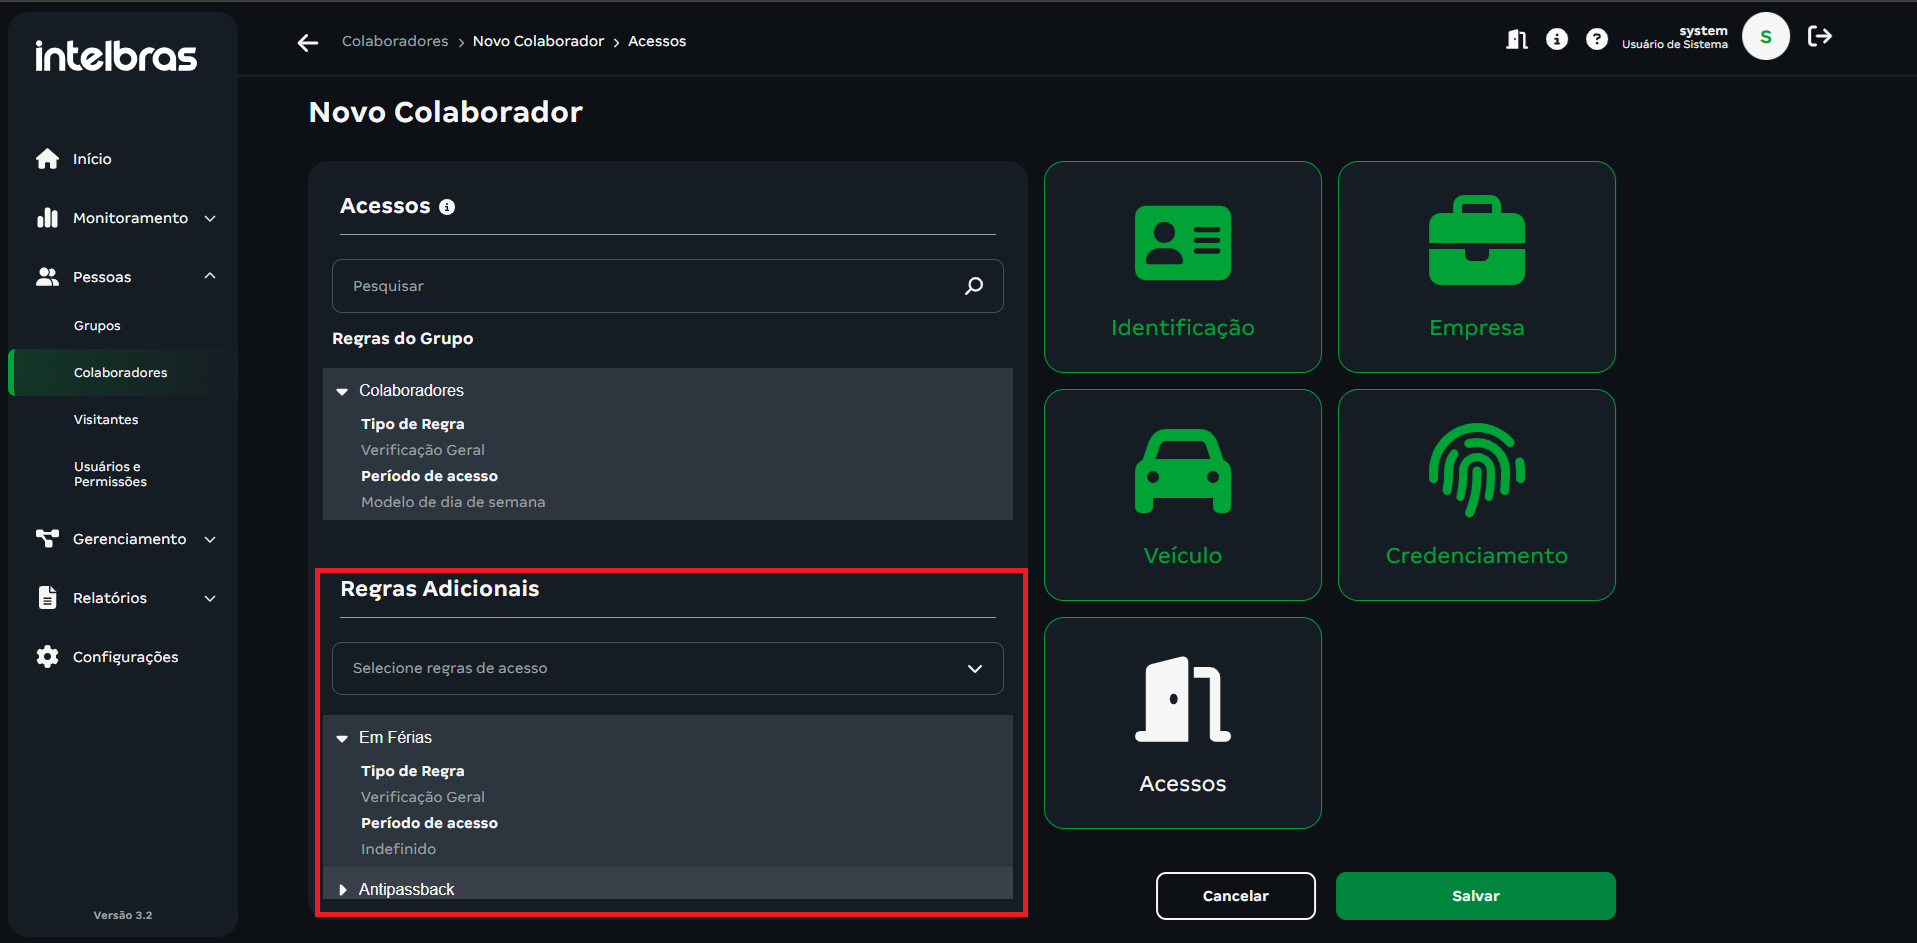
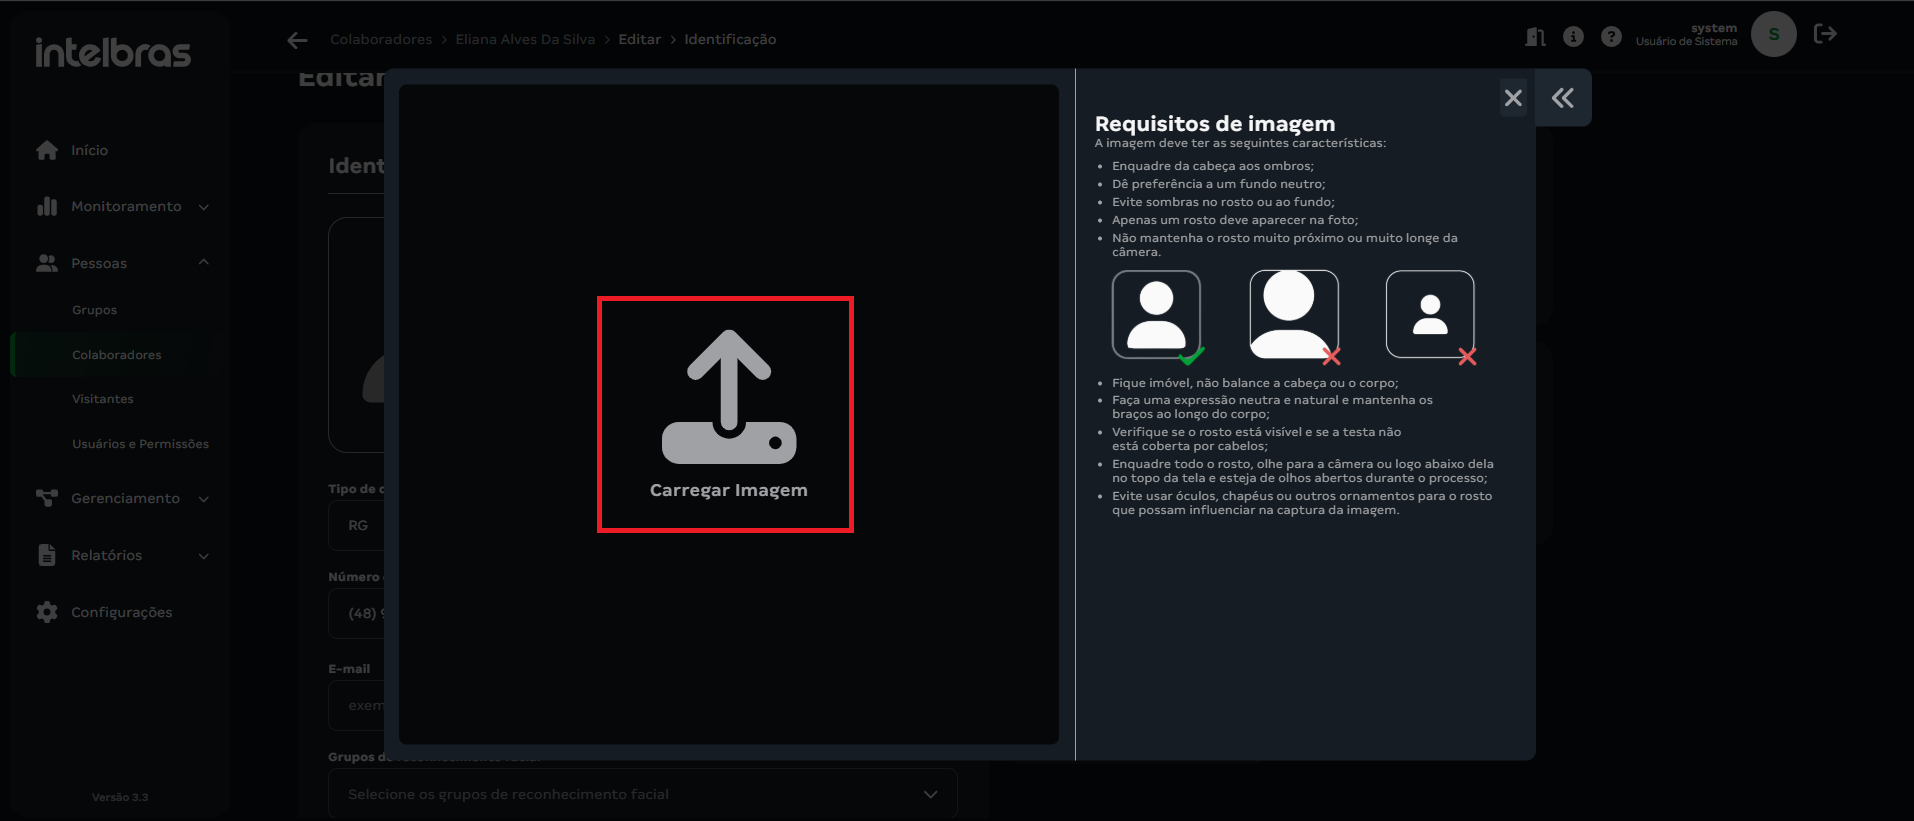
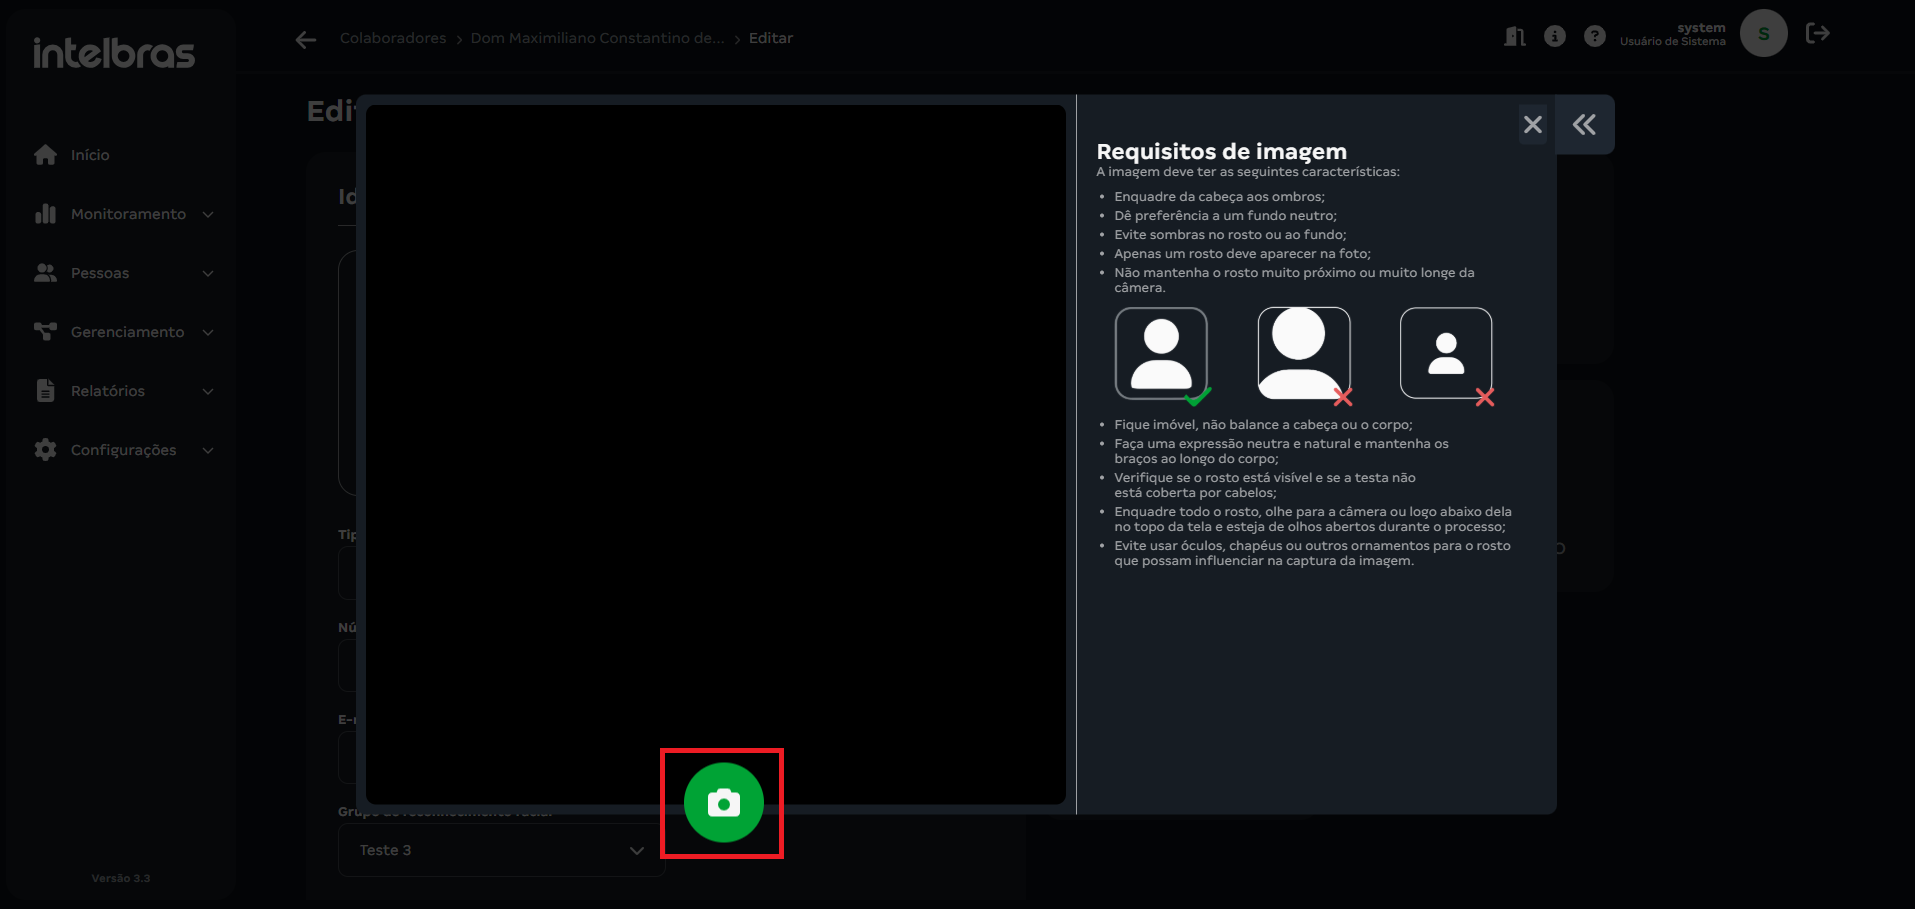
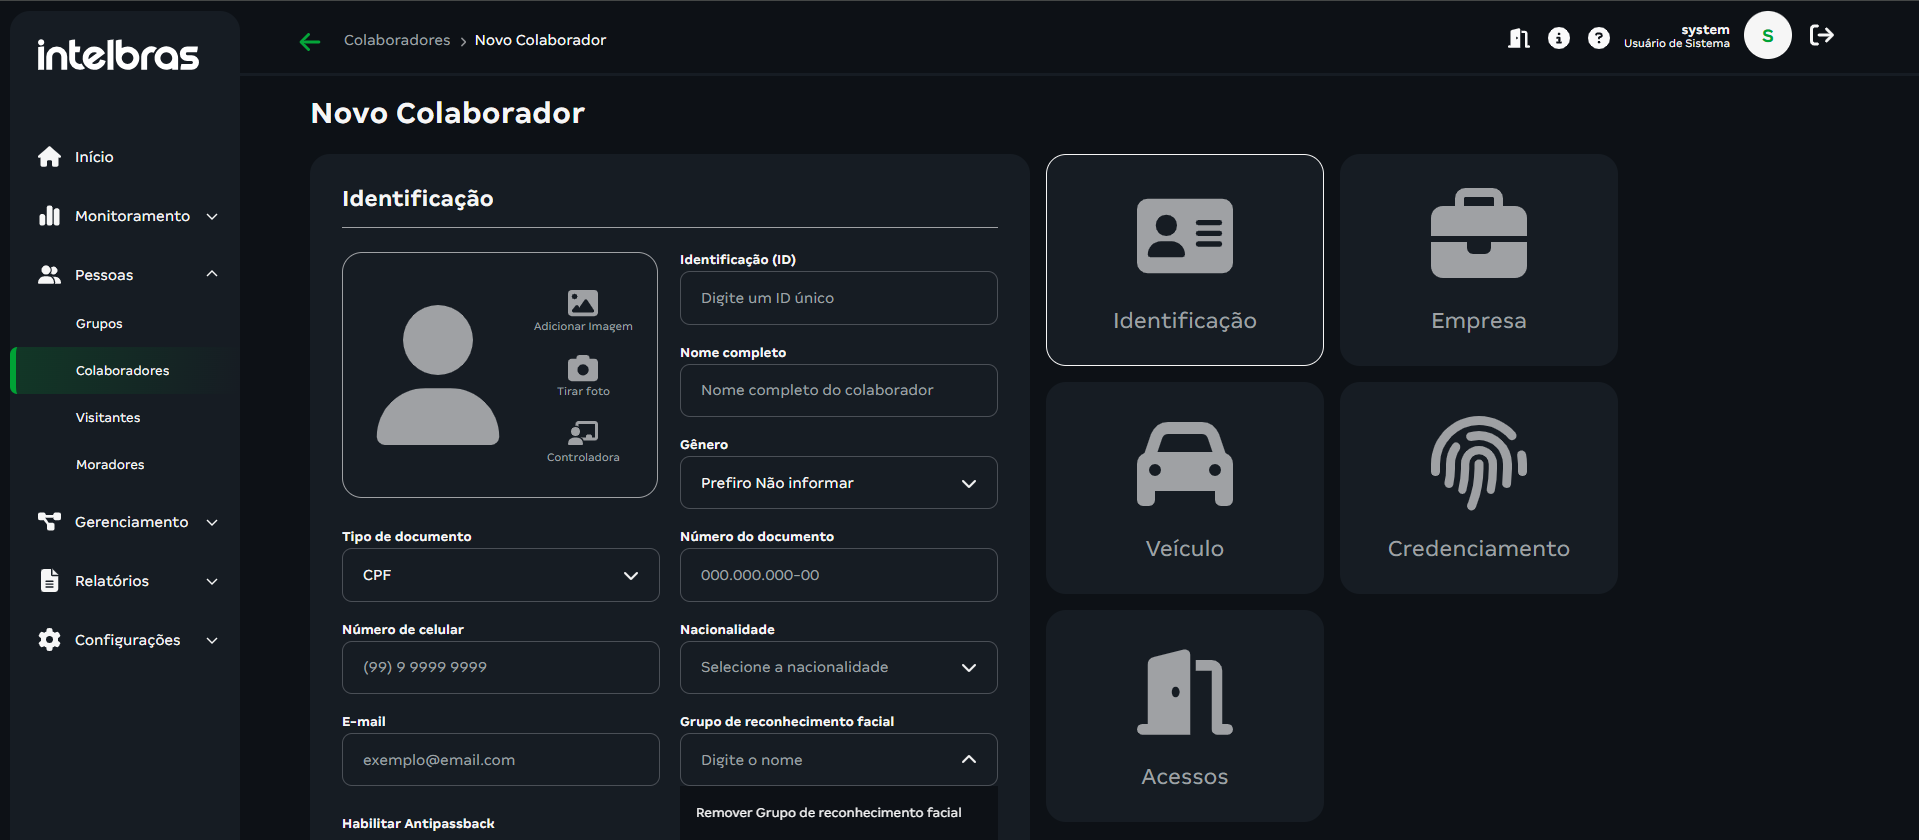
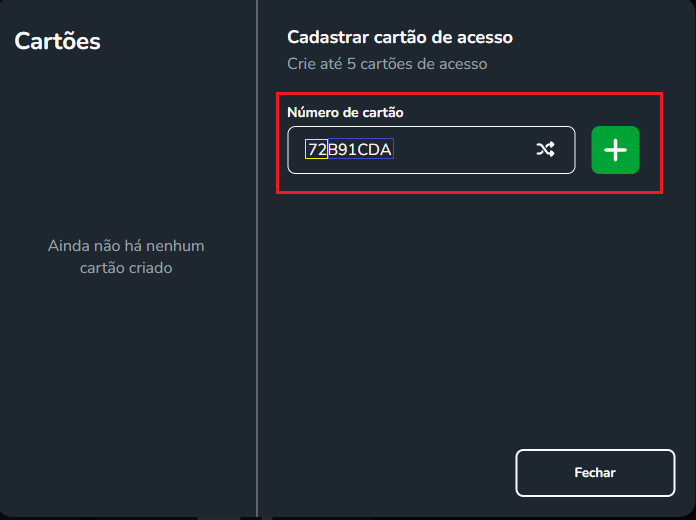

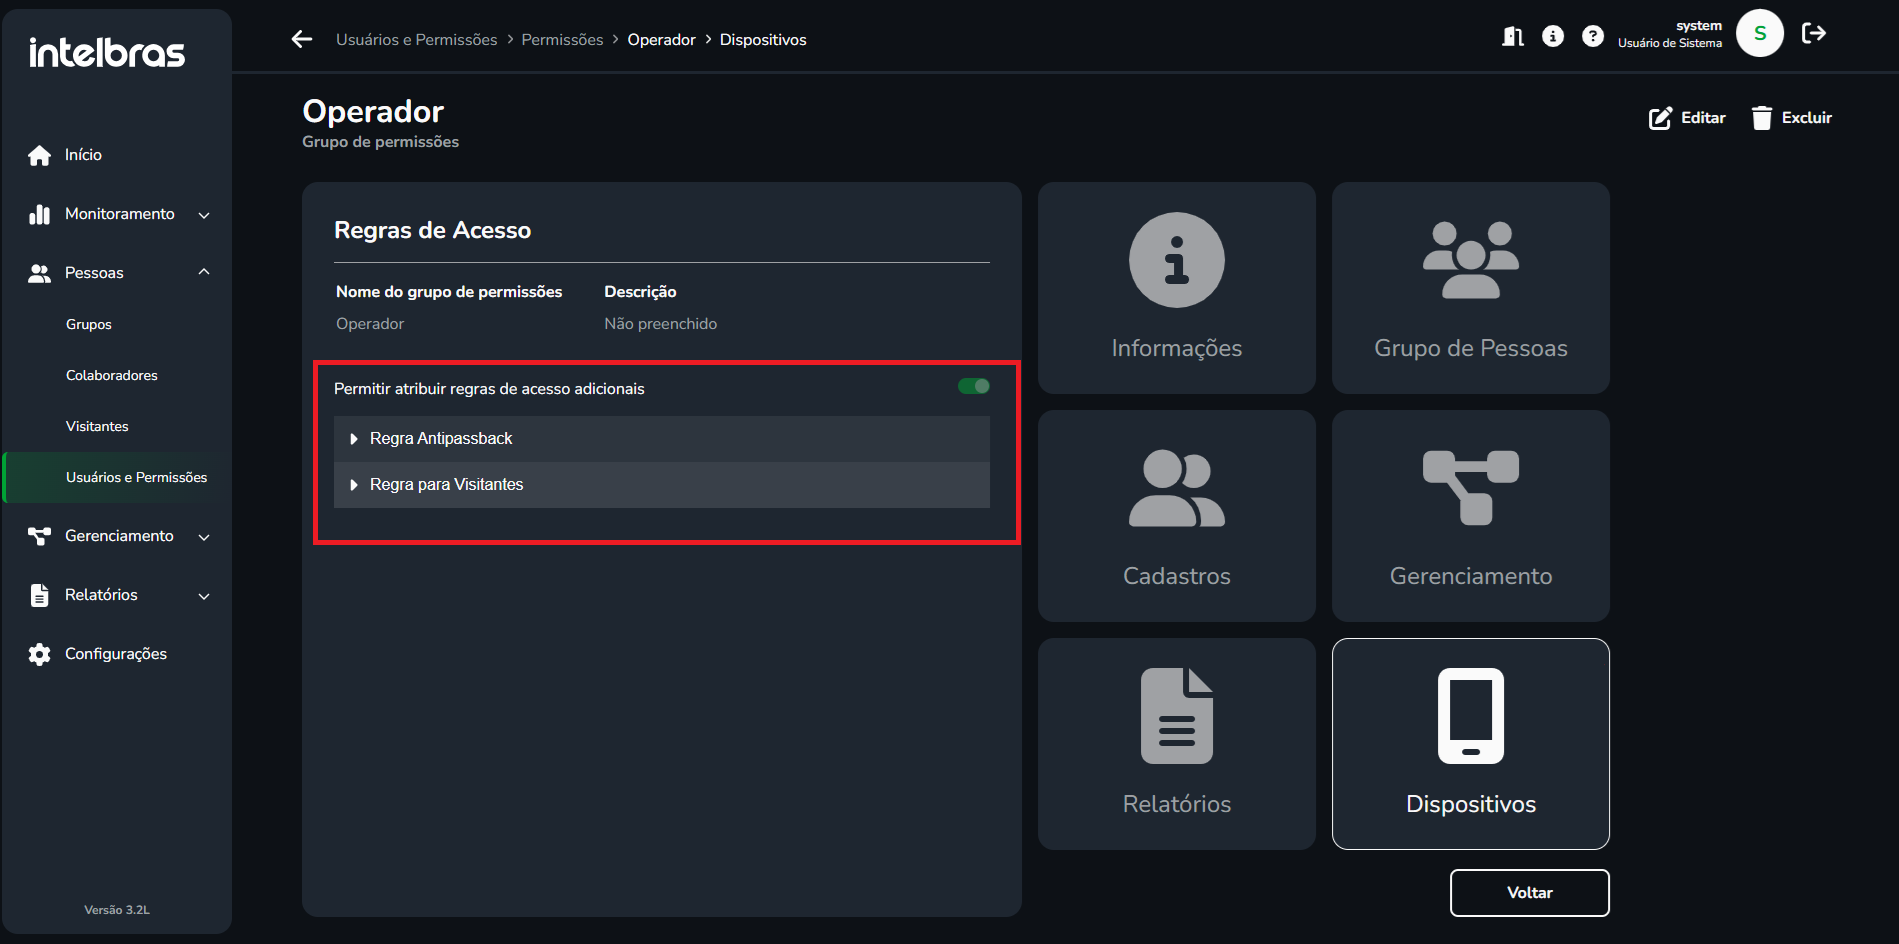
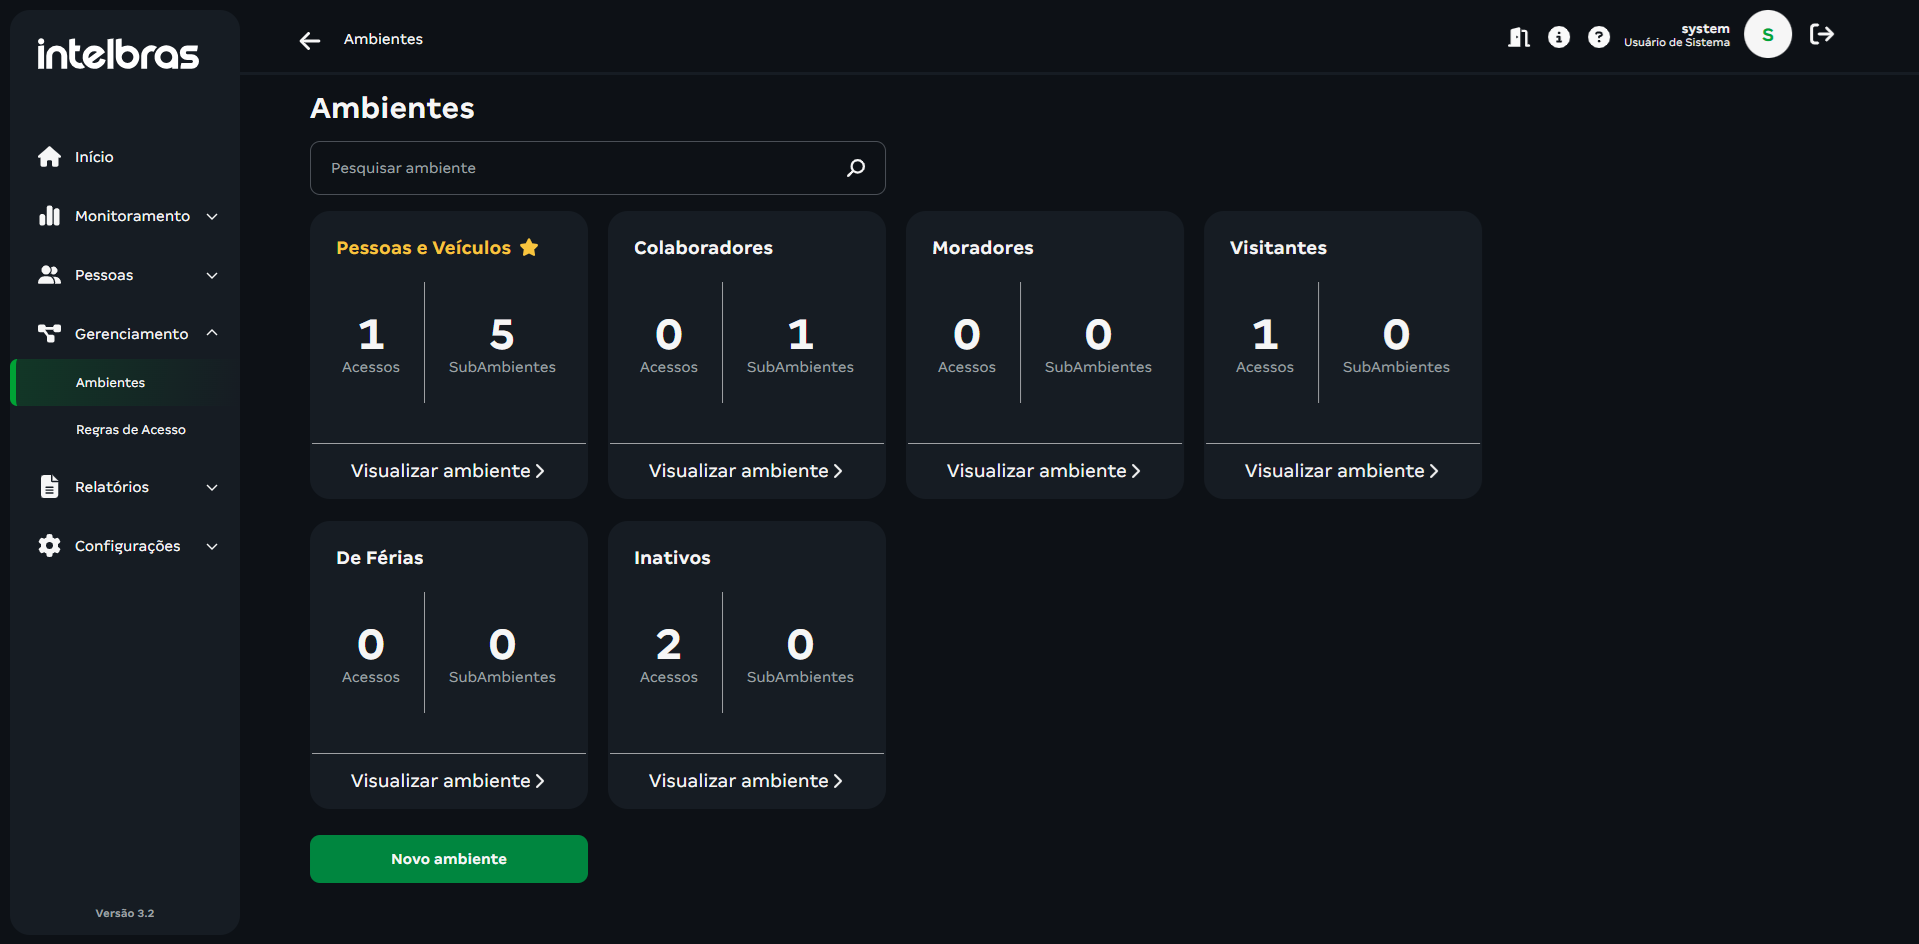
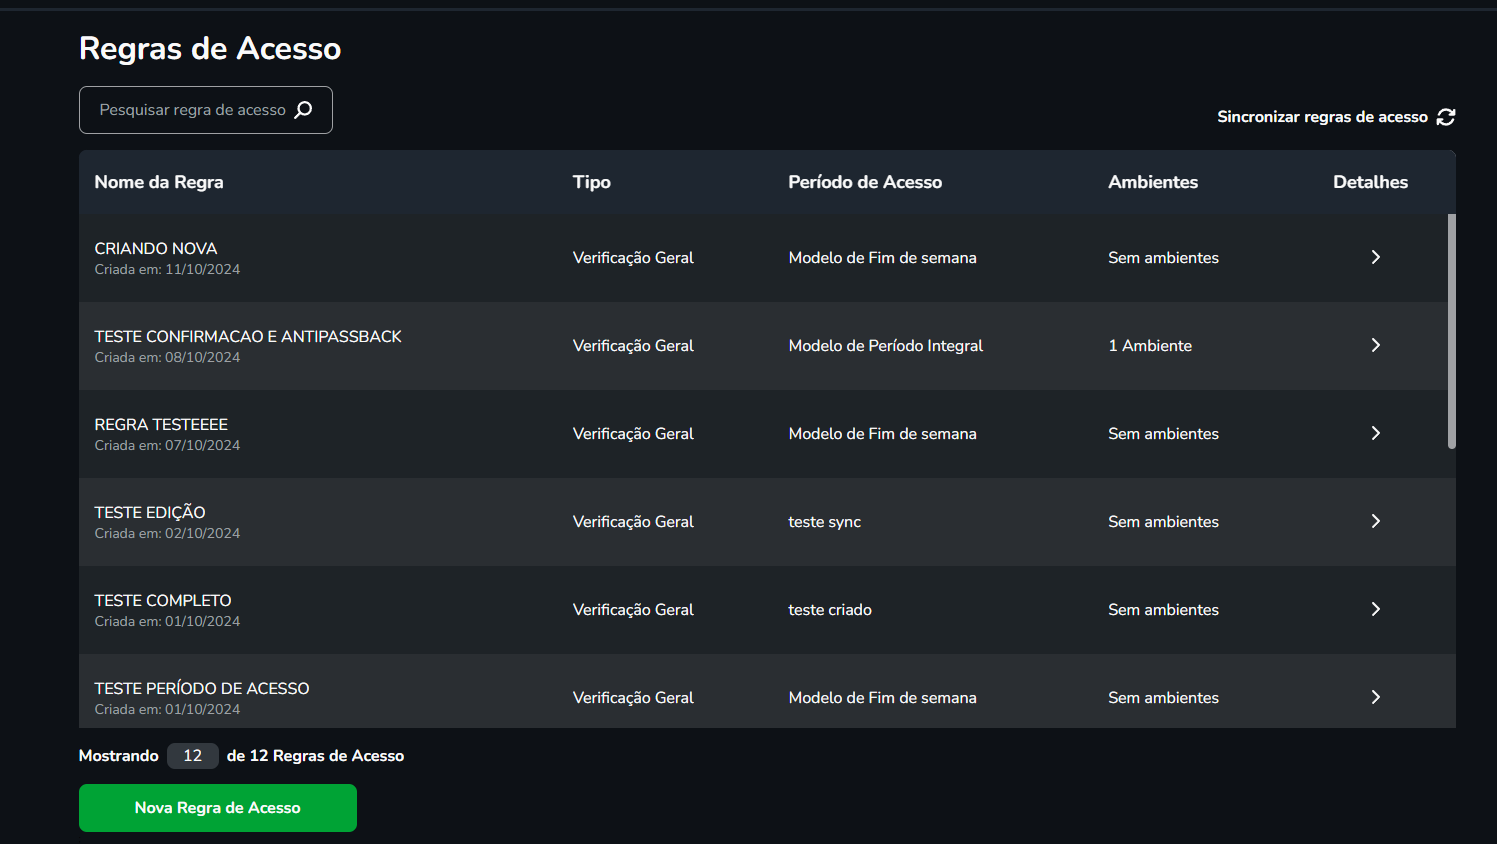
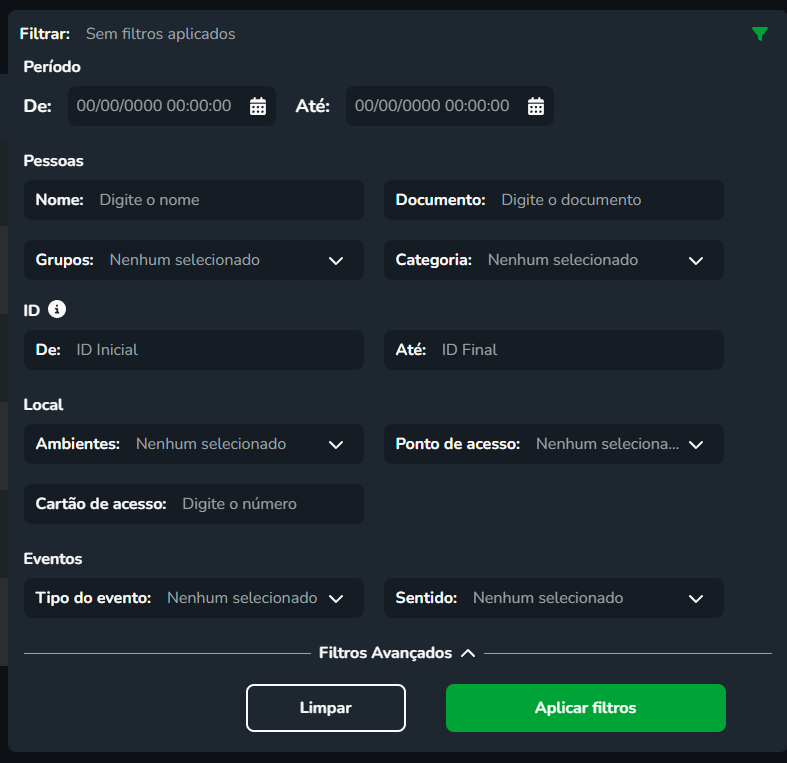
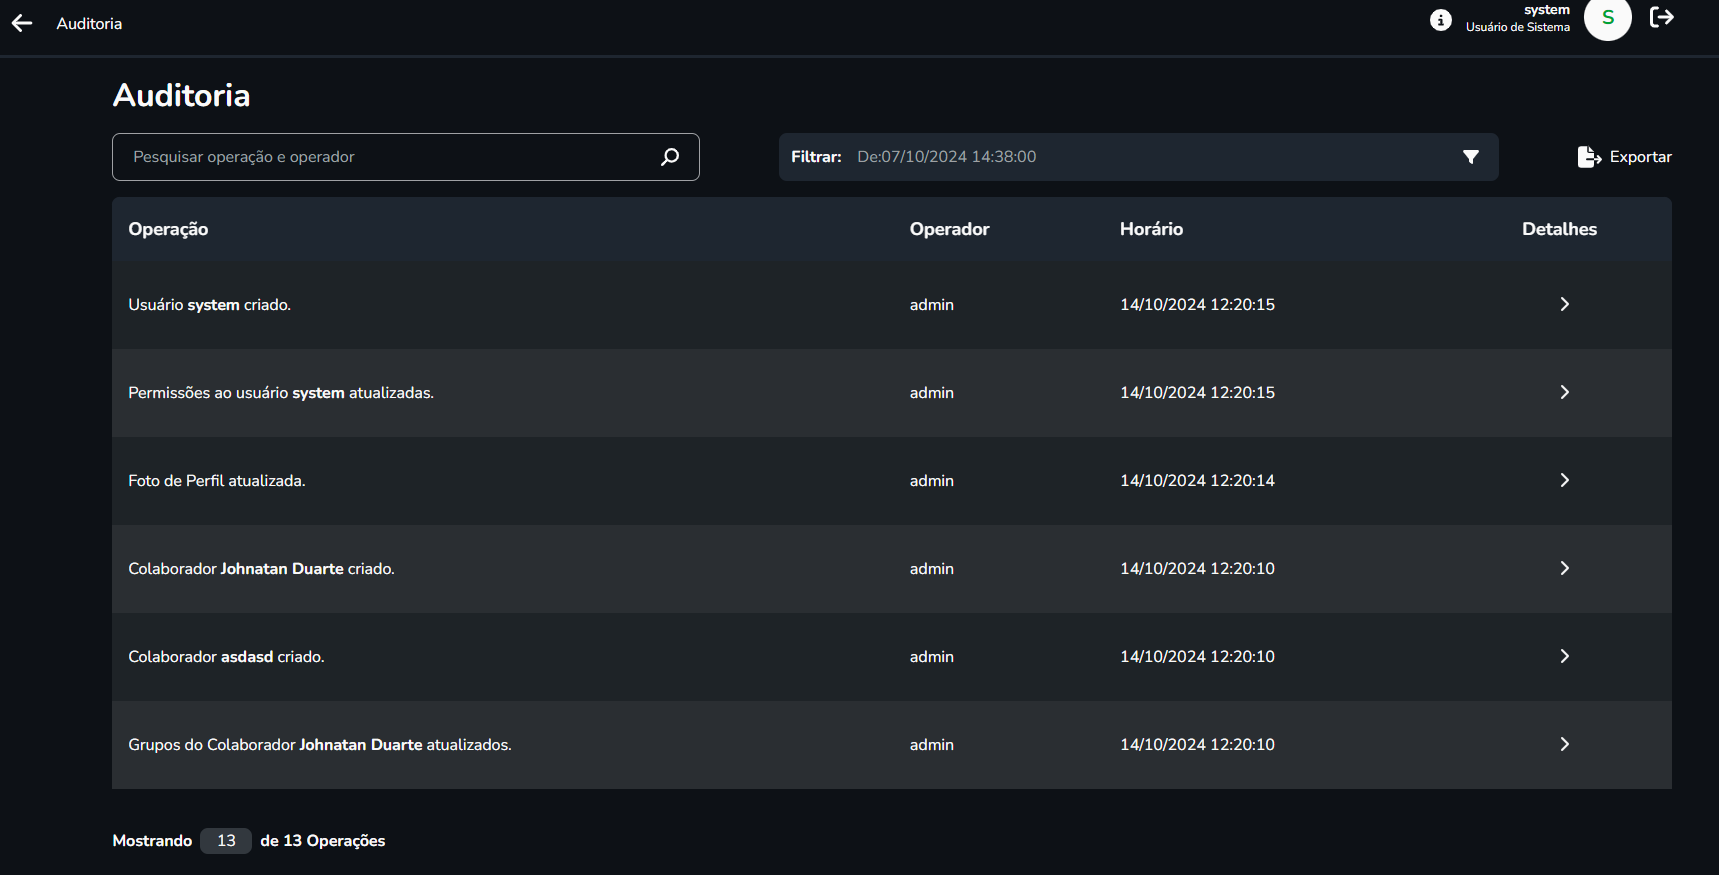
.png)
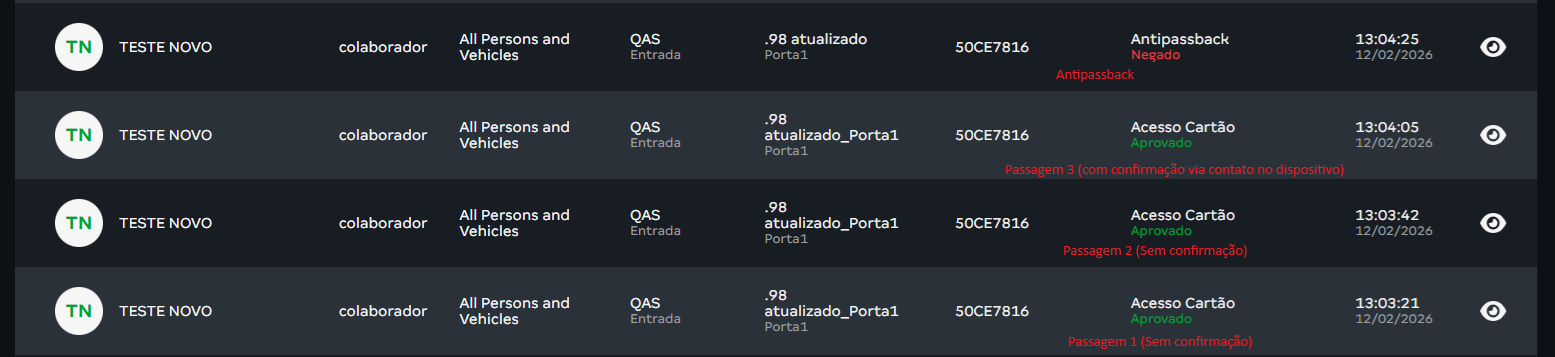
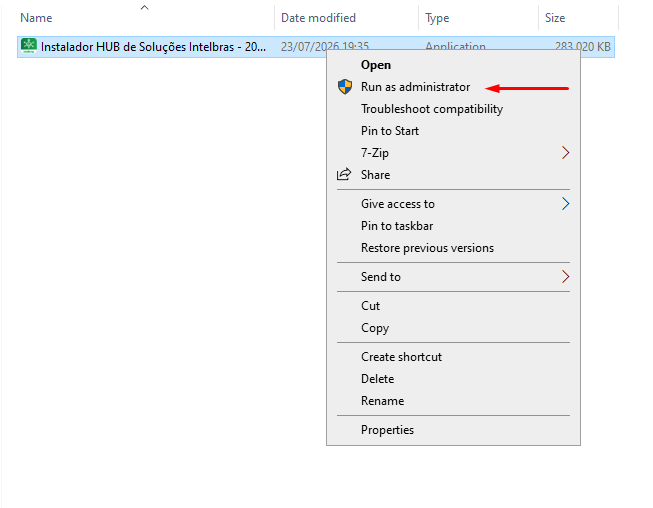
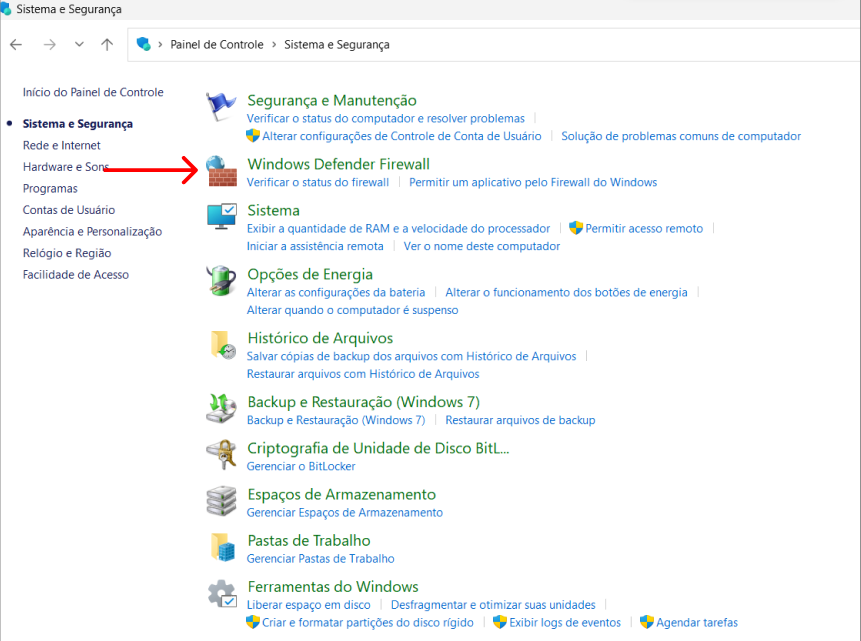
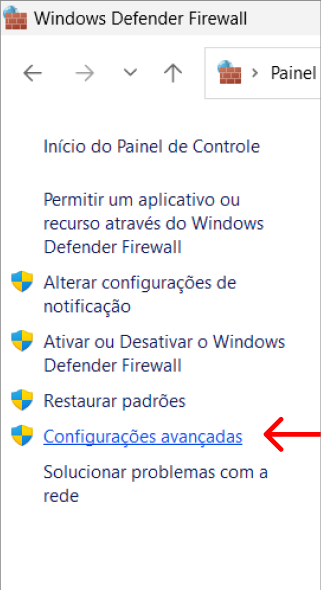
 no cartão correspondente e o sistema
abrirá a tela do dispositivo selecionado.
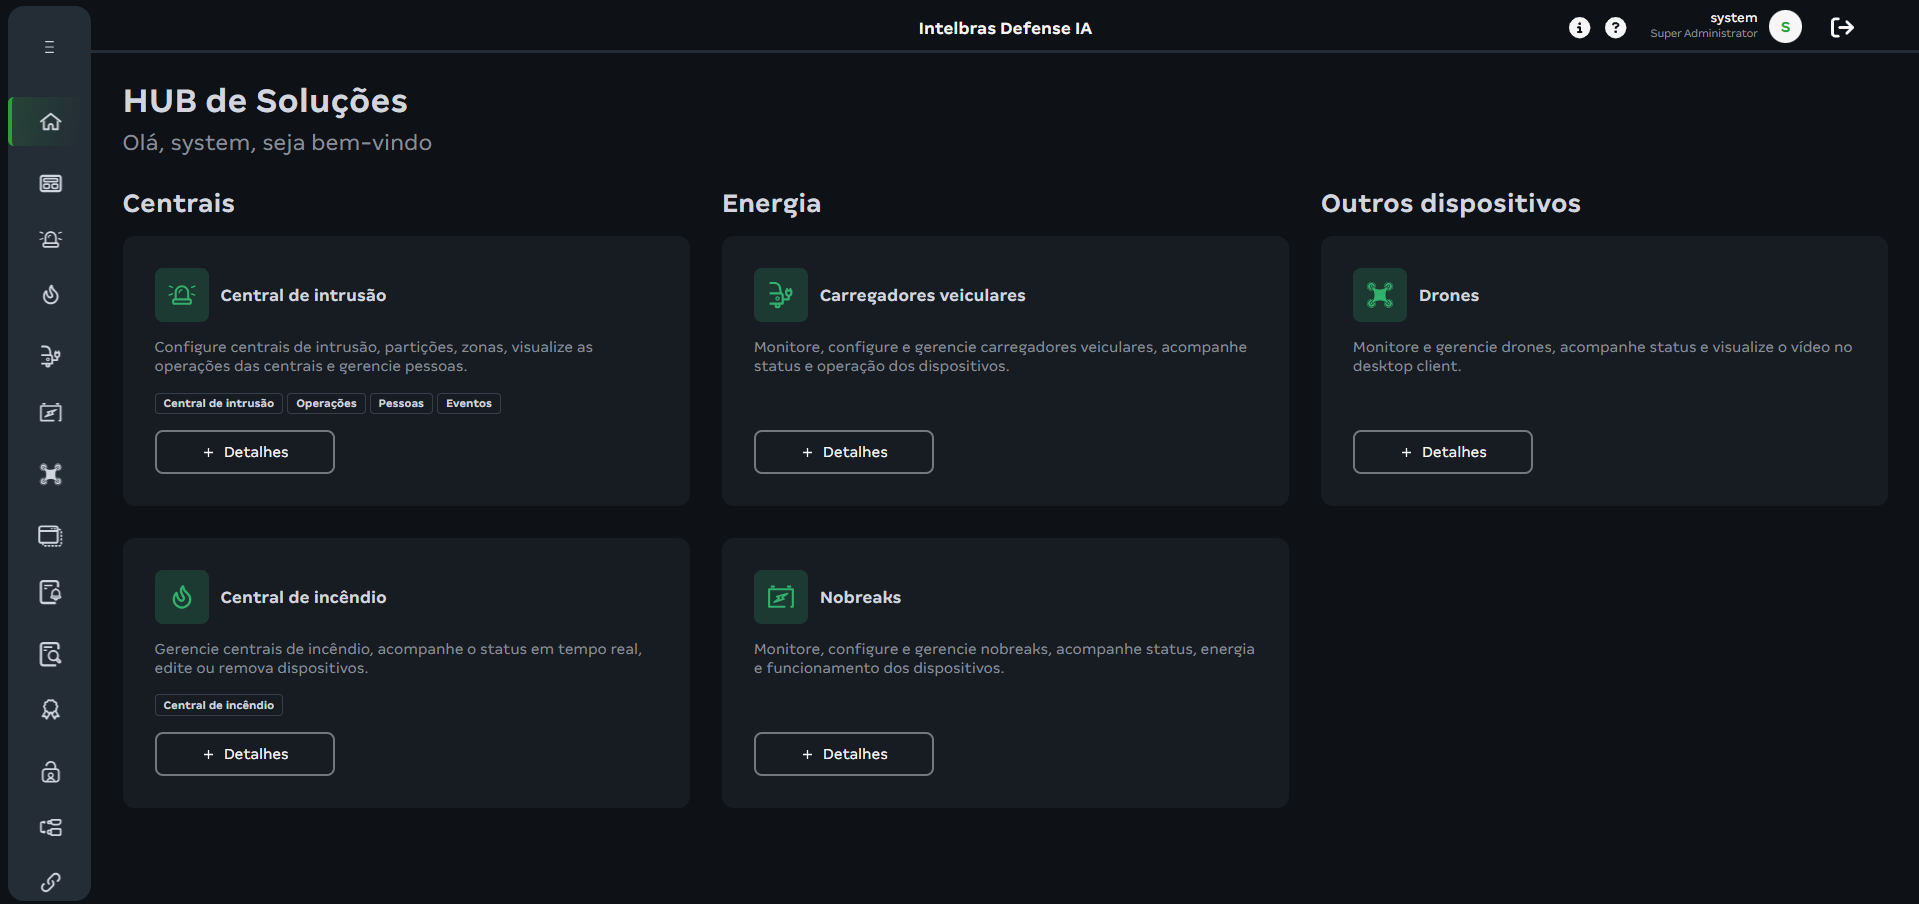
 onde é possível consultar tanto a
versão do Intelbras Defense IA qual o Hub
de Soluções está conectado, quanto a versão do Hub de Soluções.
 o usuário será direcionado à página do
Intelbras Defense IA onde poderá consultar diversas informações
inclusive manuais de usuário de todas as ferramentas.

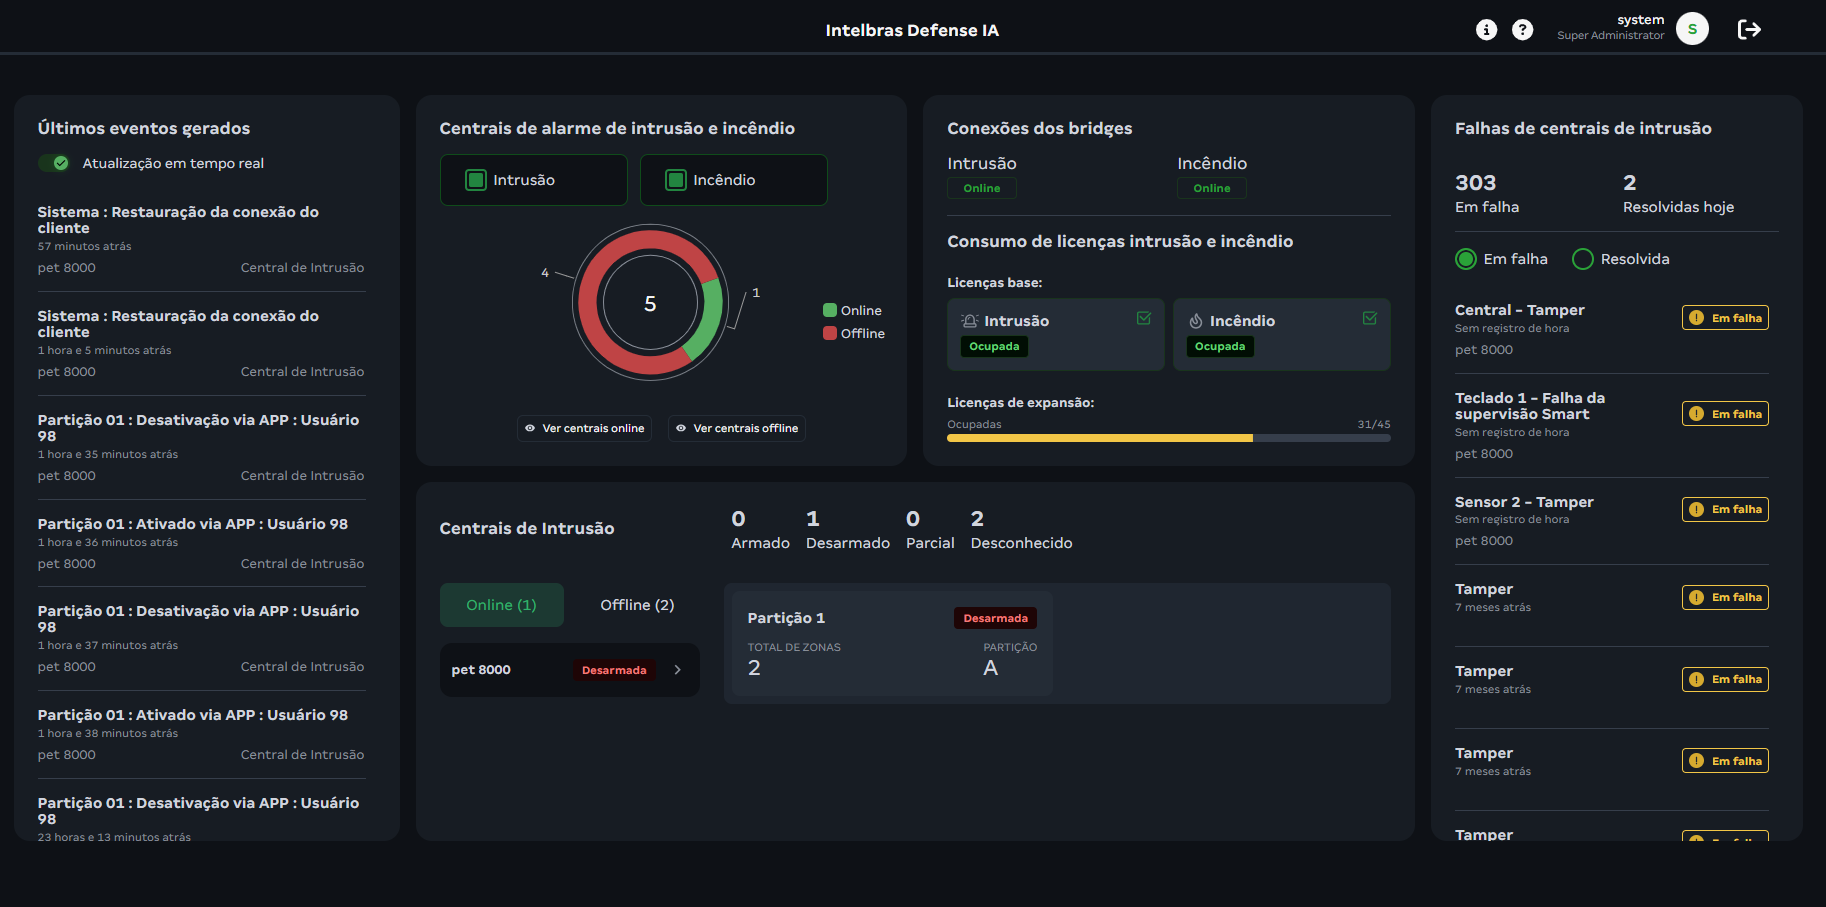
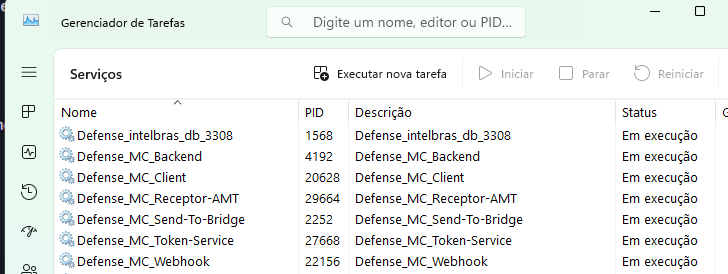
 que as informações desta central serão preenchidas na
janela de cadastro de central a esquerda.
 podemos editar o nome de exibição da partição.
 para
salvar ou em
 para
cancelar a operação.
 O
conteúdo do segundo quadrante será alternado para exibir os dados da zona
selecionada, permitindo uma consulta rápida sem alternância de telas.
 Para zonas de sensores com
fio
 Para zonas de sensores sem
fio
 Quando temos um sensor sem fio
não supervisionado conectado
 Quando temos um sensor sem fio
supervisionado conectado online
 Quando o sensor sem fio
supervisionado conectado offline
 Para zonas mistas (onde
podemos conectar tanto sensores com fio, quanto sensores sem fio).
 Para zonas de câmeras IP
 . Ao ativa-lo,
será possível acompanhar em
tempo real a mudança de estadodas centrais. Caso no campo, alguma pessoa faça o arme da
central via teclado, este refletirá automaticamente à página.
 retira o Bypass de todas
as zonas das partições desarmadas.
 . Após a confirmação da
ação na
mensagem exibida na tela, as alterações serão enviadas ao sistema e os disparos da
partição serão devidamente limpos.
 > “Informações de pessoas e
vínculos” > “Lista de Pessoas” > “Adicionar”.
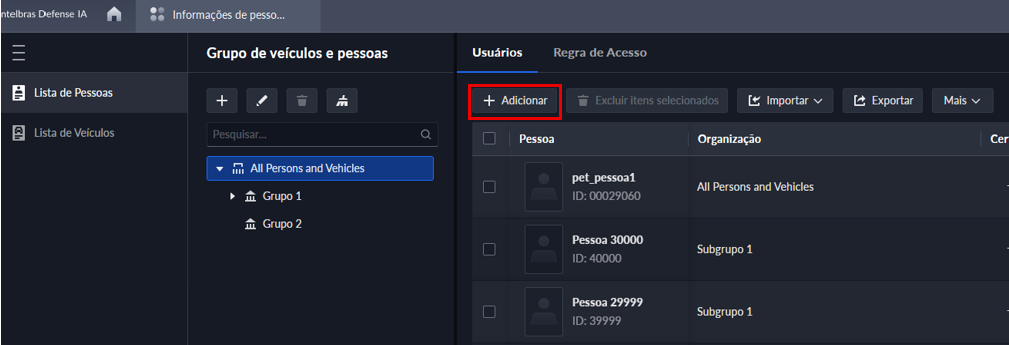
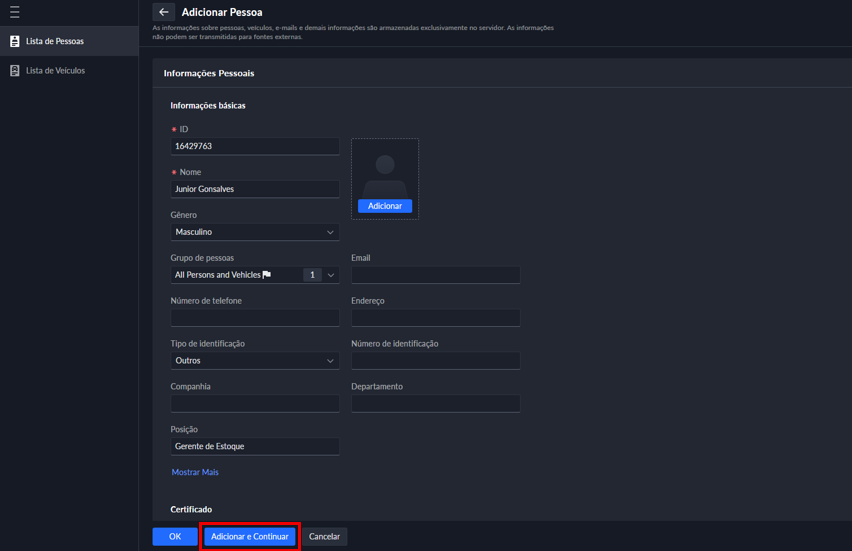
 , podemos vincular uma pessoa a
um usuário da central
selecionada. Clique em
 para visualizar a lista de
pessoas e selecione o usuário adicionado.
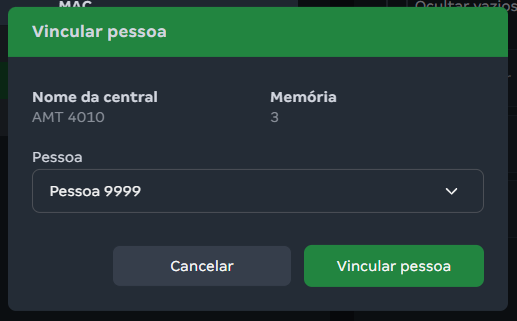
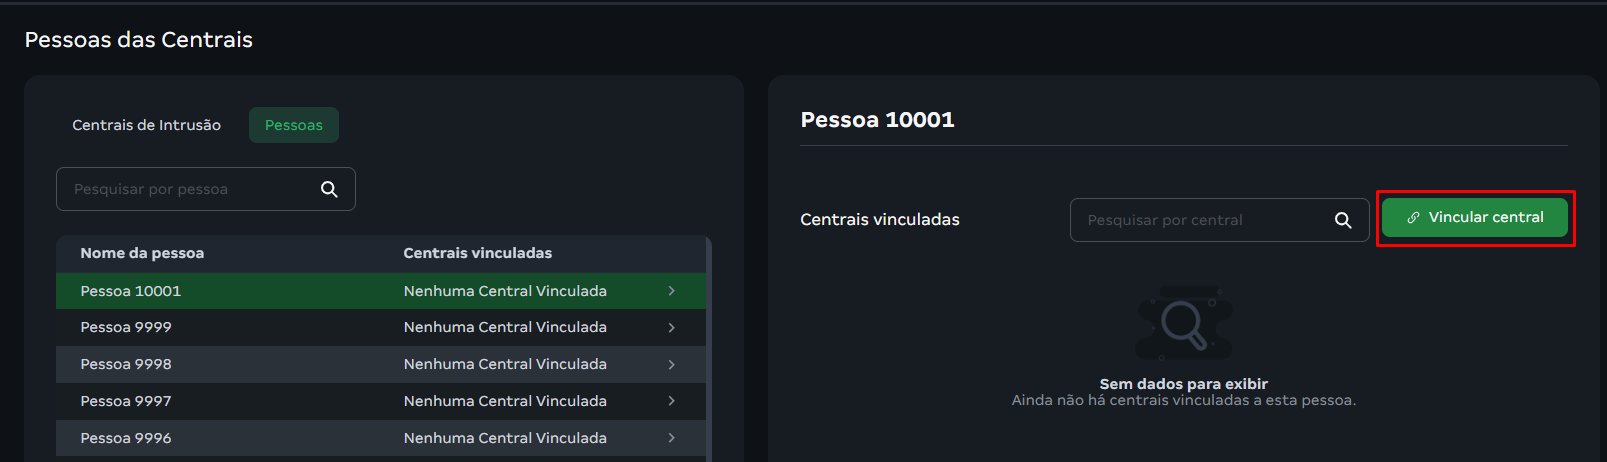
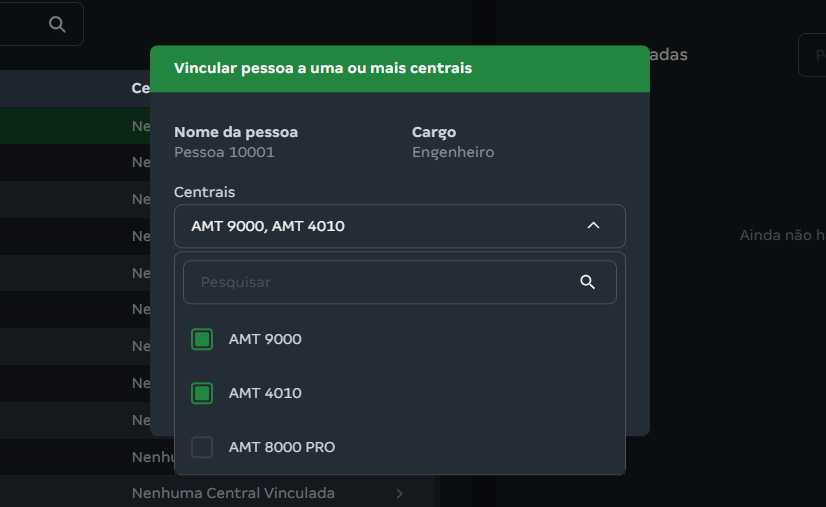
 e selecione a
opção desejada.
.png) o Hub não conseguiu estabelecer
comunicação com o nobreak, seja por indisponibilidade na rede ou por
alguma configuração incorreta.
.png) o nobreak está online,
comunicando-se normalmente com o Hub e alimentado pela rede elétrica.
 o nobreak está online e
comunicando-se com o Hub, porém está operando pela bateria devido à ausência de
energia da rede elétrica.